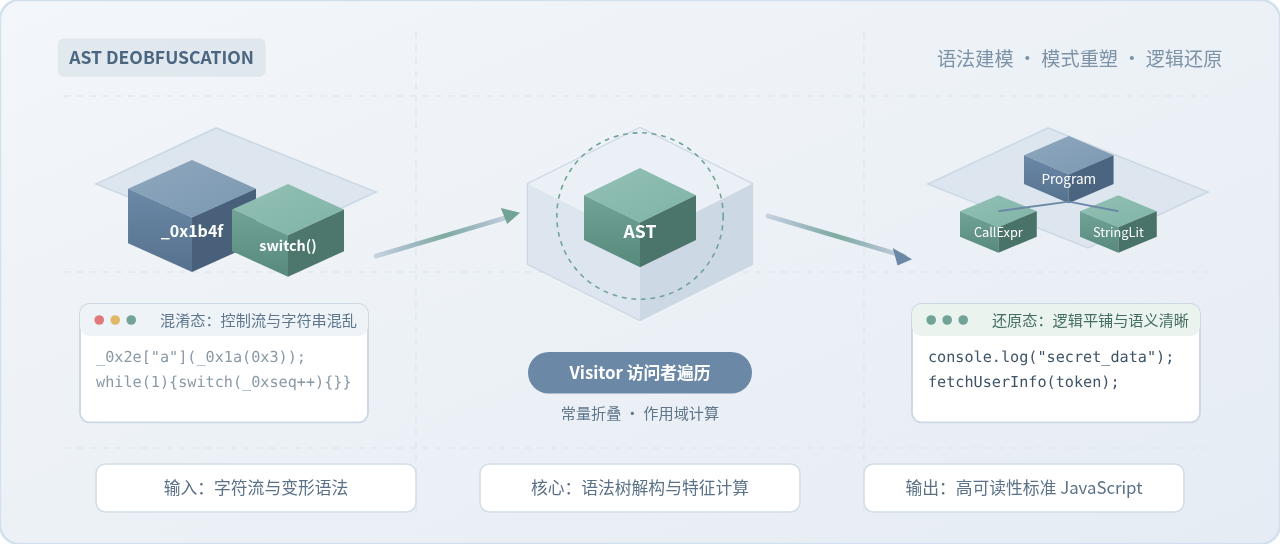
深入解析 JavaScript 反混淆核心原理,讲解如何利用 AST(抽象语法树)实现代码结构化建模、常量折叠、字符串数组解密、控制流平坦化还原及无用代码剔除。
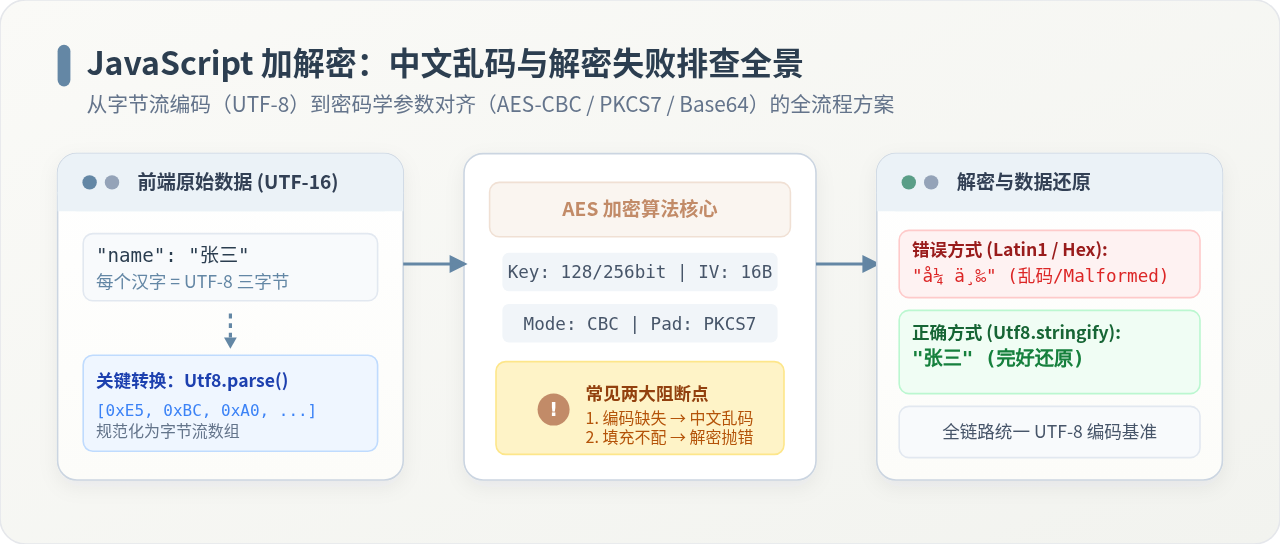
针对JavaScript在前端或与后端联调中出现的中文加密乱码、解密报错或解密失败问题,深入分析字符编码机制与密码学参数对齐策略,提供标准化排查步骤与完整可运行代码。
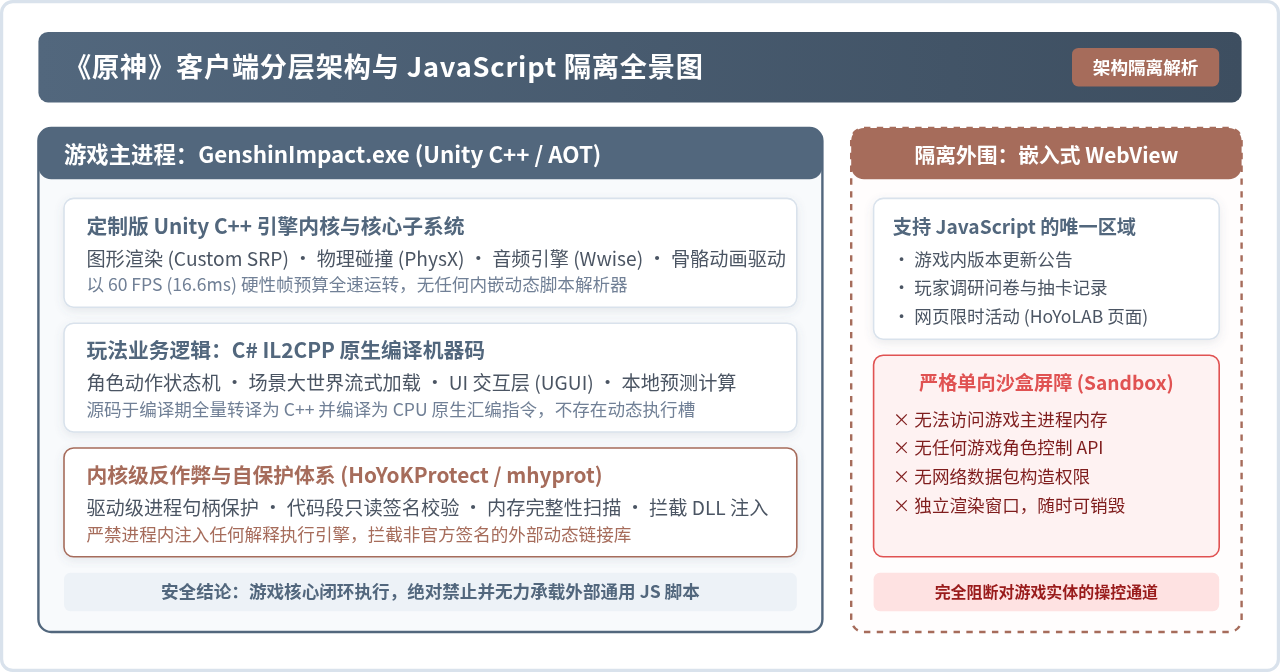
深入解析为什么《原神》客户端不支持直接运行JavaScript脚本。从Unity底层C++与IL2CPP原生编译模型、60FPS极限帧预算与GC开销、内核级反作弊防御矩阵及隔离WebView沙盒四个维度,全面拆解大型3D商业游戏的执行机制与技术选型边界。
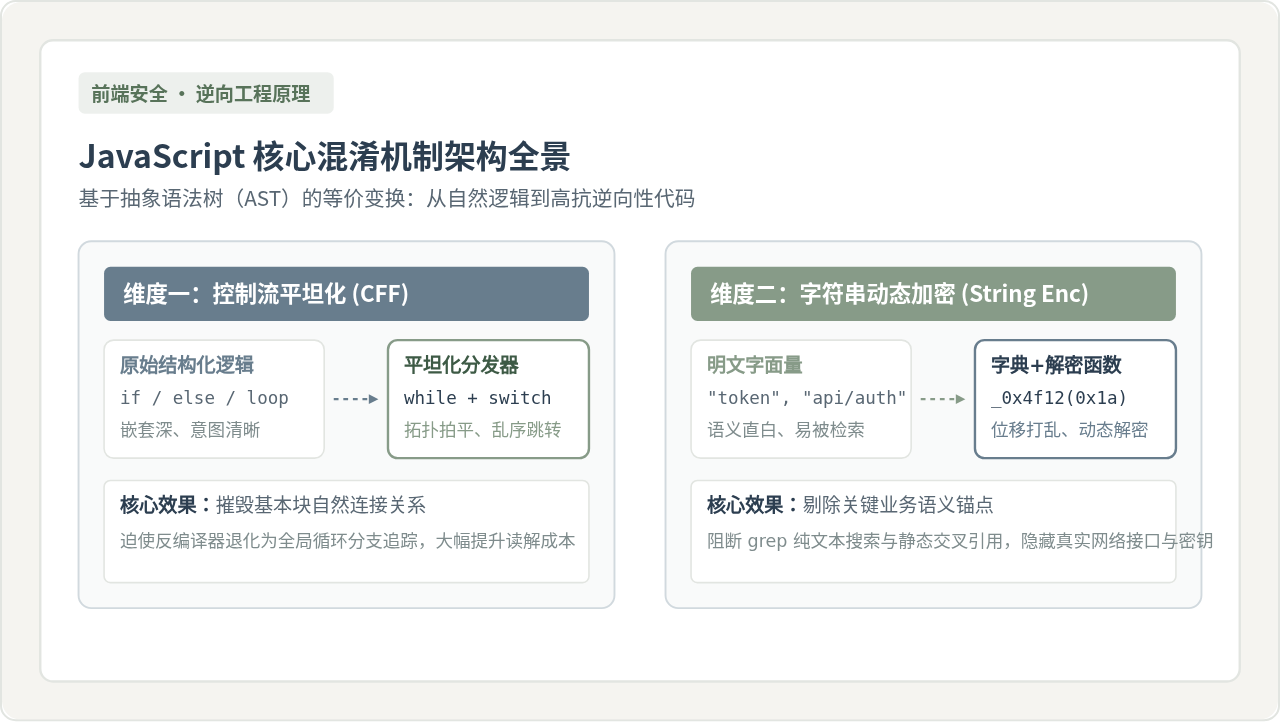
深入解析JavaScript代码混淆的两大核心机制:控制流平坦化与字符串加密。通过抽象语法树(AST)重构原理、状态机调度转换、字典移位与运行时动态解密流程,全面剖析其技术实现、关键差异与防护边界。
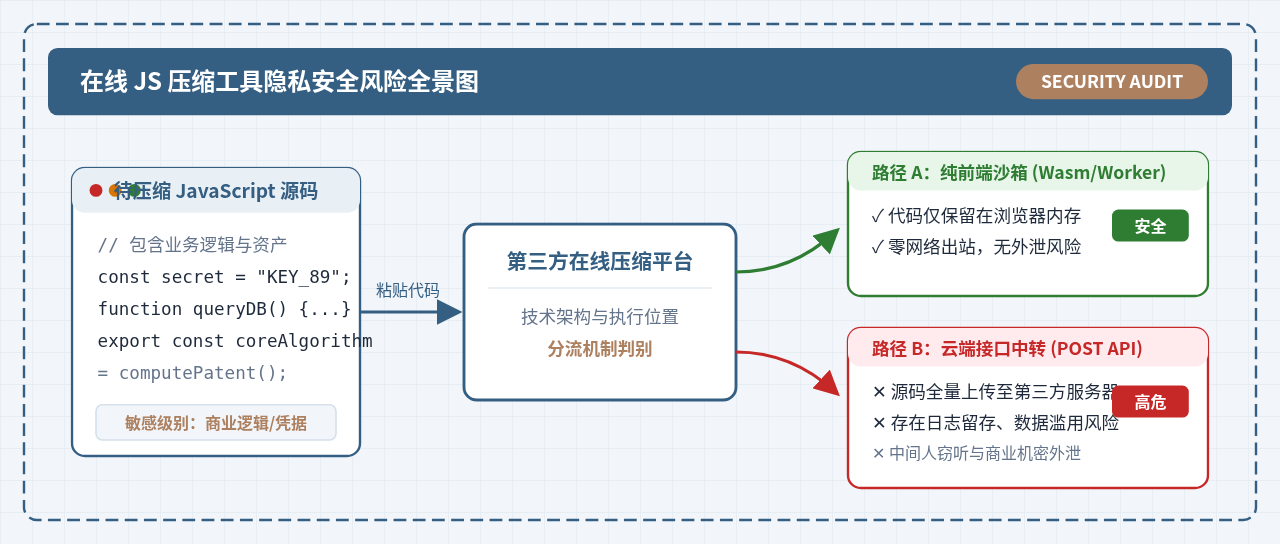
使用在线JS压缩工具是否会泄露源码?本文从纯前端沙箱与服务端接口两大技术架构展开分析,提供浏览器DevTools抓包排查实操步骤、源码敏感度分级矩阵以及本地工程化替代方案。
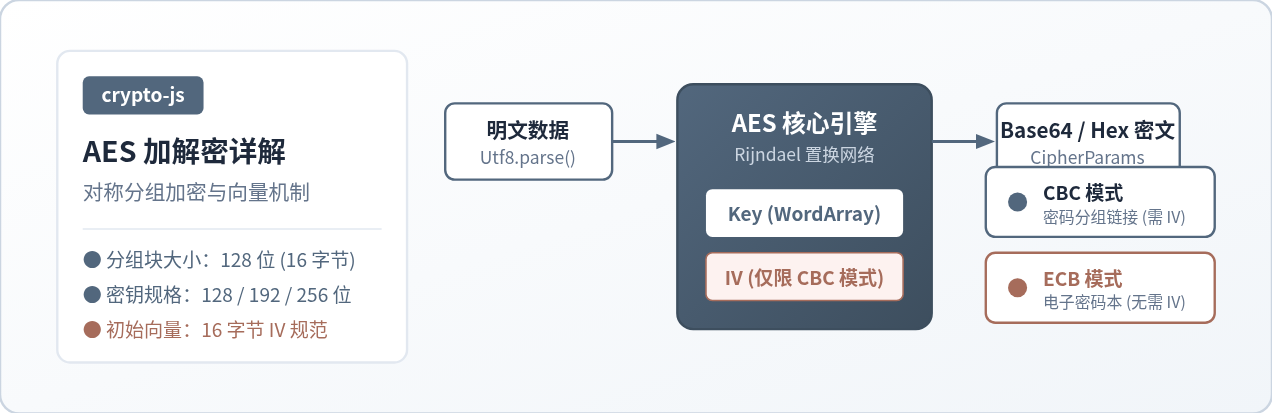
深入详解如何使用 crypto-js 实现 AES-128/192/256 的 CBC 与 ECB 模式加解密,涵盖 WordArray 密钥转换陷阱、IV 初始向量生成与传递、填充方式对齐以及跨语言(Java/Python/Go)加解密互通实战。
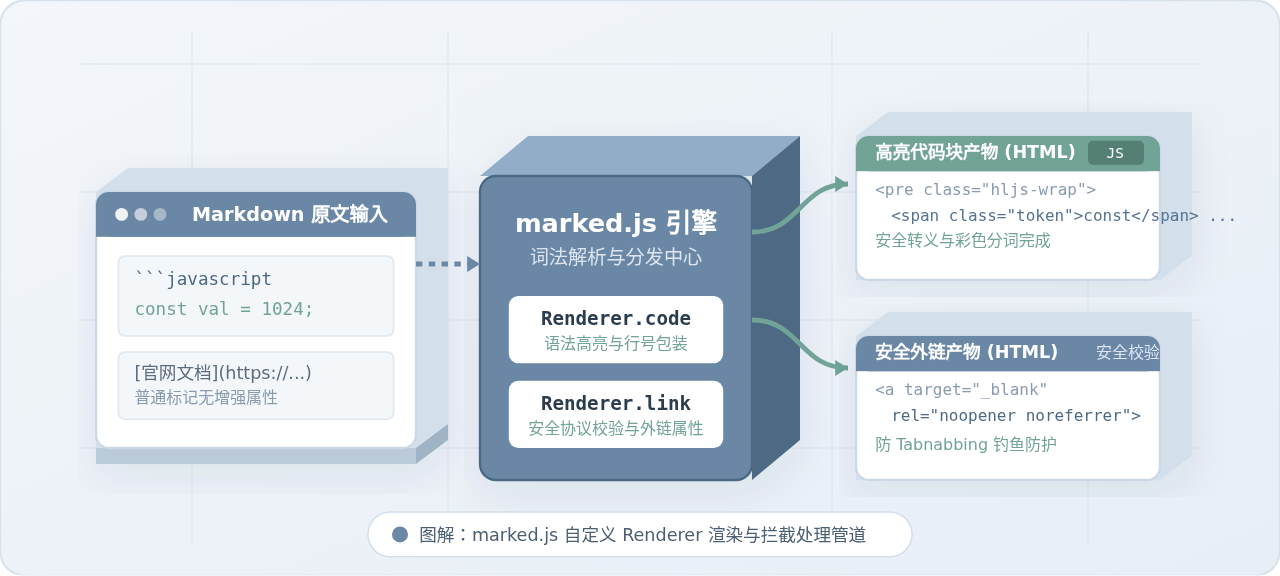
深入讲解如何使用 marked.js 的 Renderer 自定义代码块语法高亮与超链接渲染逻辑,结合 highlight.js 实现语言检测、防 XSS 转义、外部链接新窗口跳转与防钓鱼安全属性注入。
深入讲解如何使用Babel AST与沙箱求值技术还原Obfuscator.io混淆的JavaScript代码。涵盖大字符串数组提取、平移算法计算、代理函数消除以及控制流平坦化重组的完整实用步骤与技巧。
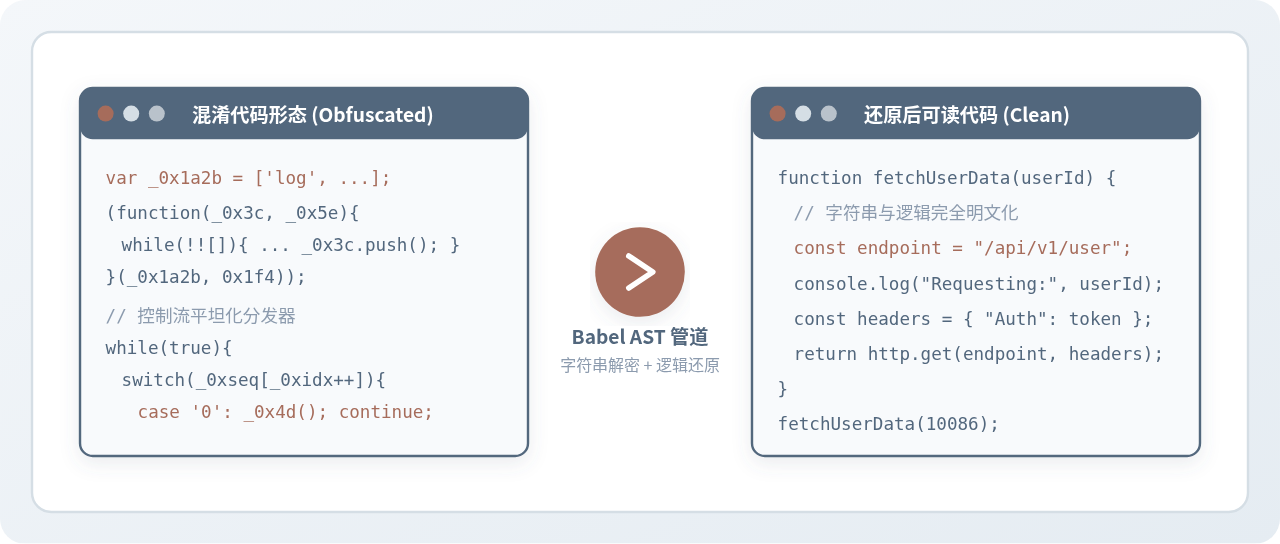
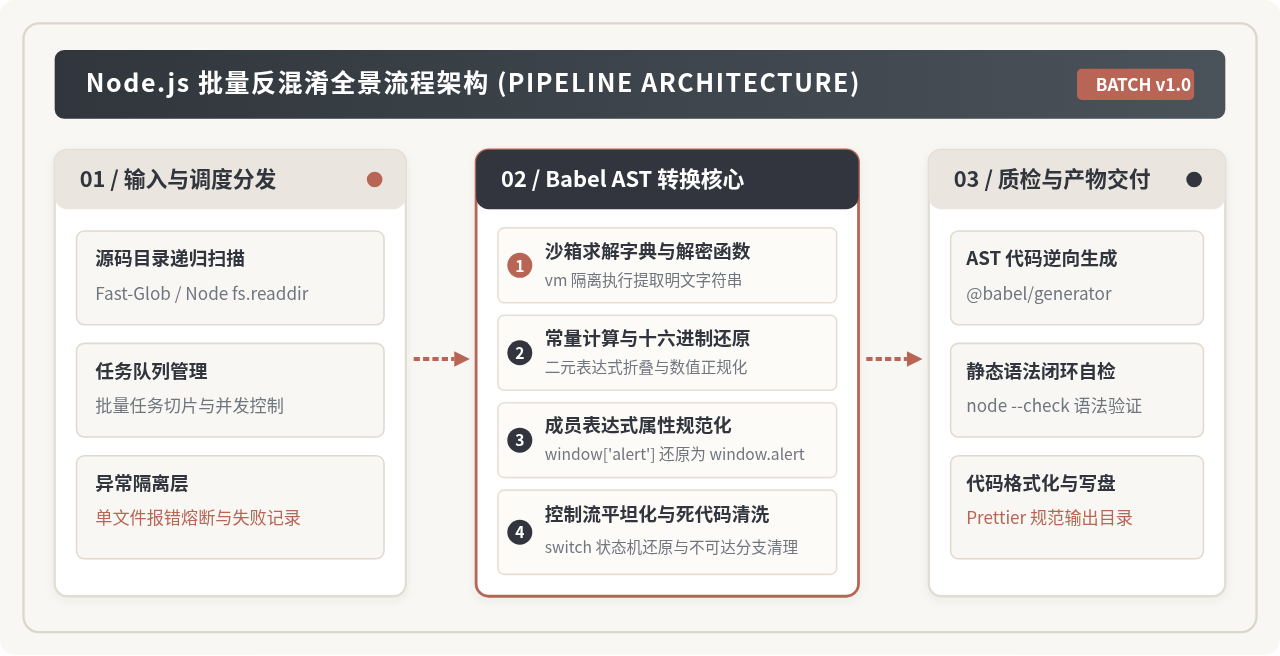
深入讲解如何使用Node.js结合Babel AST工具链构建批量JS反混淆自动化流水线,涵盖字符串解密表提取、常量折叠、控制流平坦化还原及多文件容错批处理架构实现。
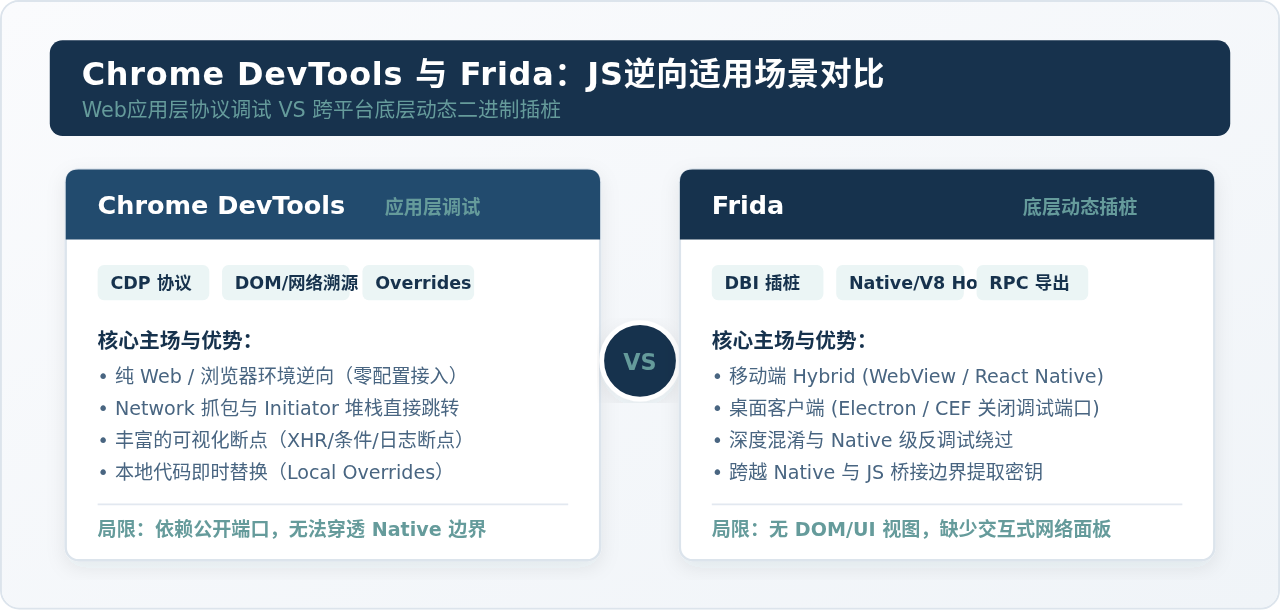
深入对比Chrome DevTools与Frida在JavaScript逆向工程中的工作机制、介入层级、工作流与反调试对抗能力,结合Web端、Electron客户端与移动端混合应用的实战场景给出明确的技术选型决策指南。
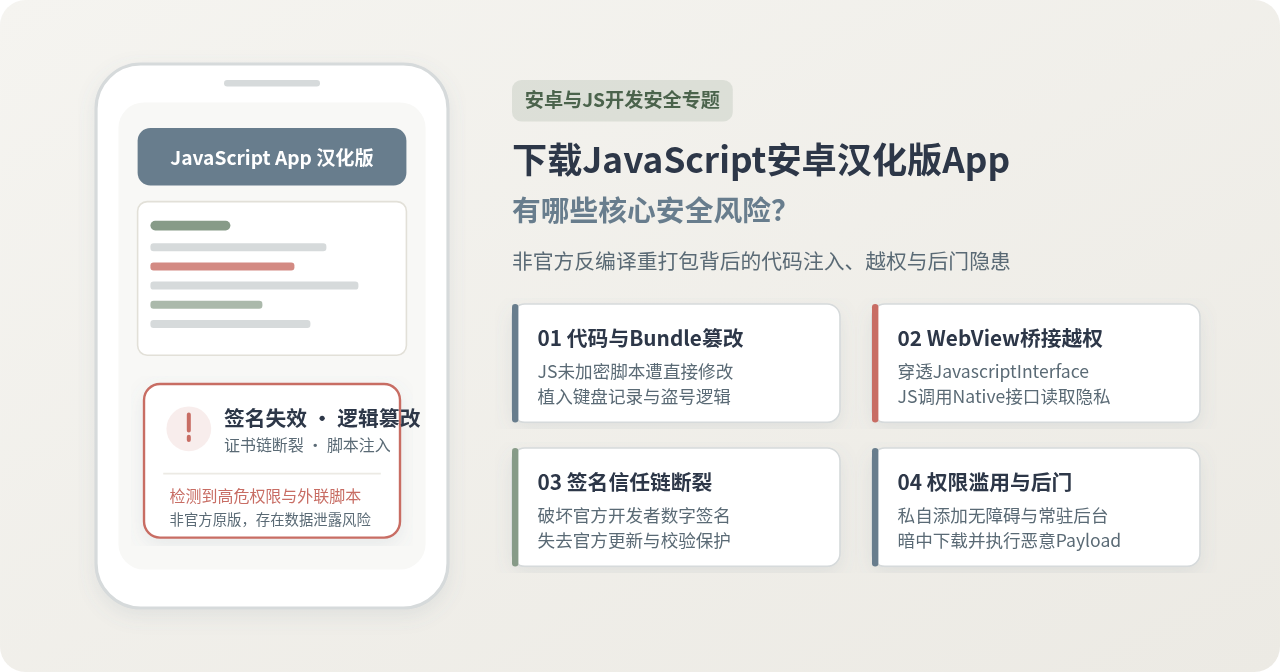
深度解析下载并使用非官方JavaScript安卓汉化版App所面临的签名信任链断裂、JavaScript代码注入、WebView桥接提权、系统高危权限滥用及更新劫持等核心安全风险,并提供详实的静态审计与排查验证指南。
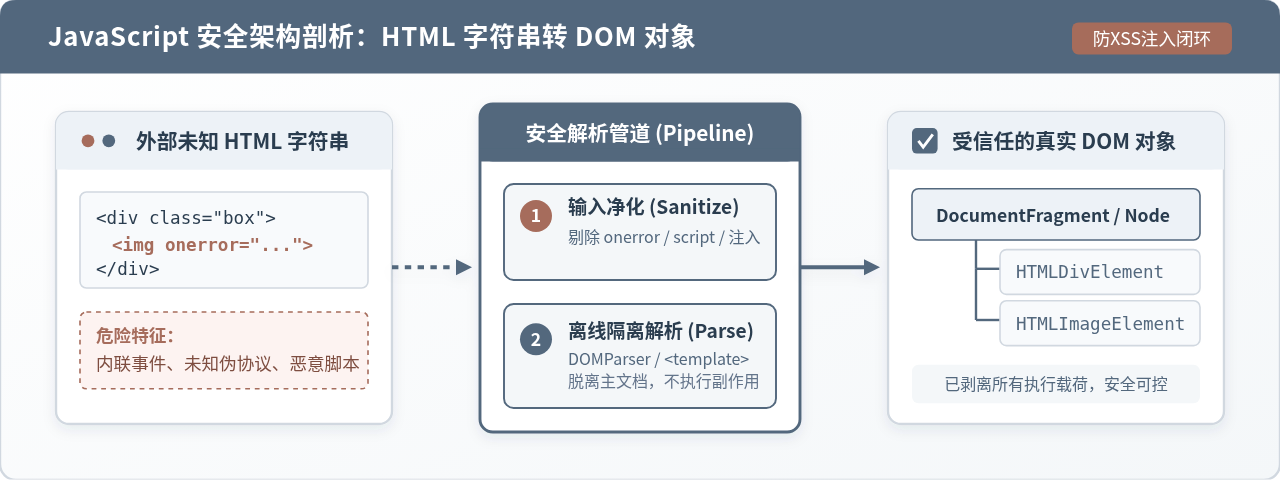
深入讲解在JavaScript中将HTML字符串安全转换为真实DOM对象的完整方案,分析DOMParser、template元素与innerHTML的安全边界与执行时机,提供抵御XSS注入的实战代码与架构决策指南。