本文详细讲解在JSP项目中如何安全、规范地将Java后台变量传递给前端JavaScript,剖析直接内联拼接变量的安全隐患,并提供HTML5 data属性、application/json数据块以及RESTful API等可靠落地方案。
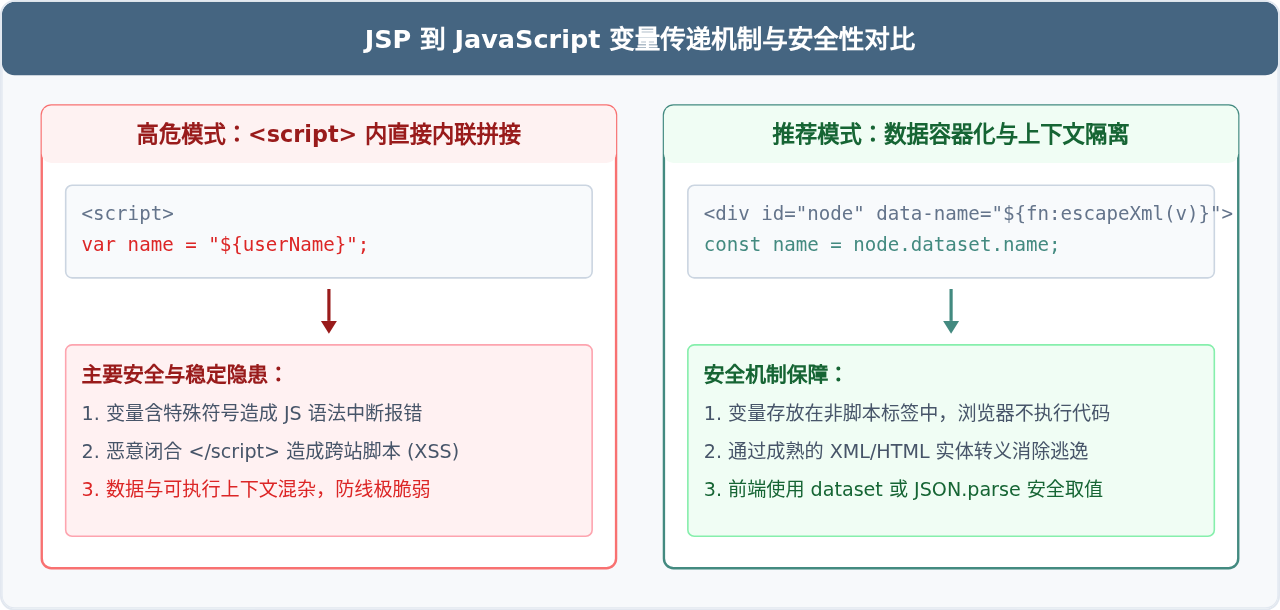
深入解答点击 javascript:void(0) 链接是否安全。从浏览器执行机制、void 操作符原理,到潜在风险场景与现代前端最佳实践,全面解析其背后的安全真相。
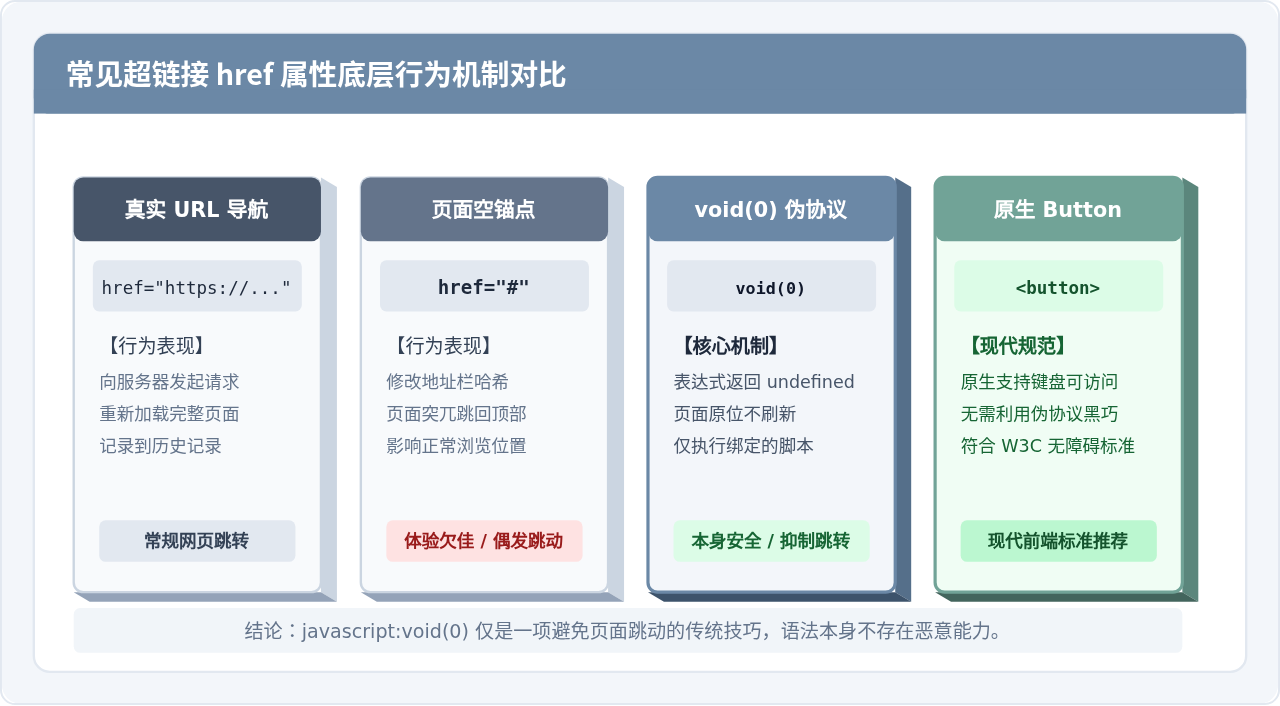
深入对比javascript:void(0)与event.preventDefault()在机制原理、安全性、可访问性及架构解耦上的本质区别,给出明确的选型建议与重构方案。
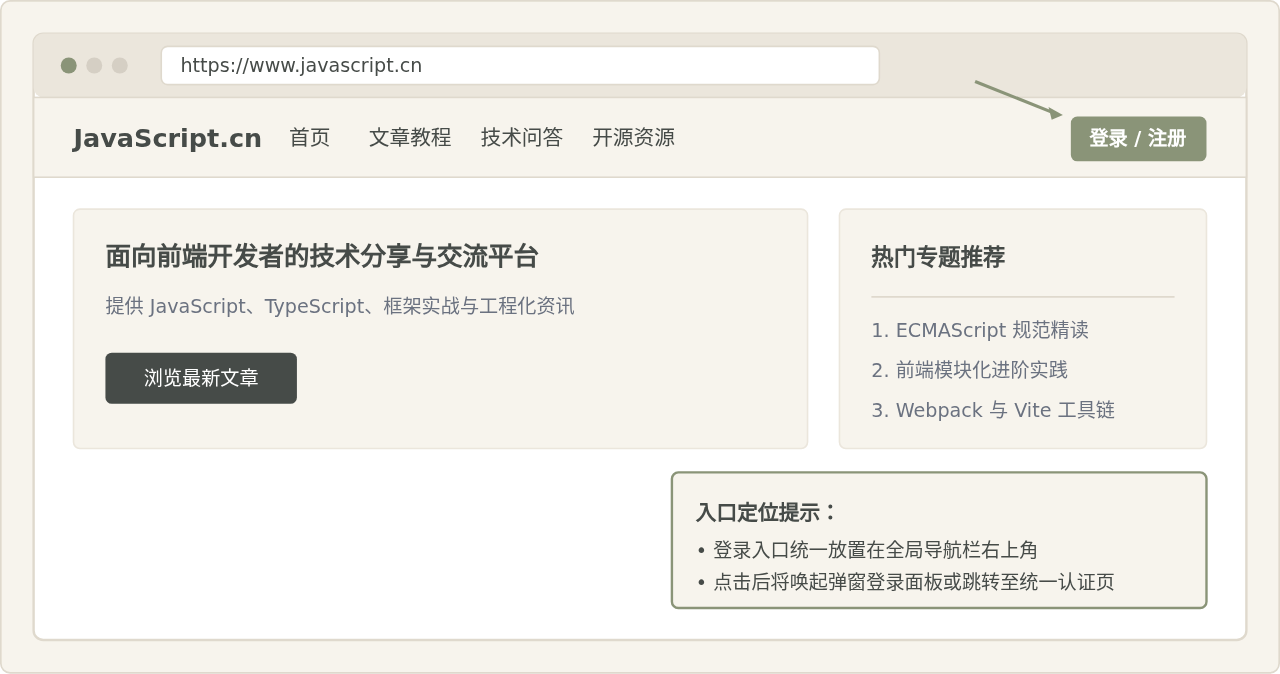
详细介绍javascript.cn官网首页地址、用户登录入口位置、具体操作步骤及常见访问登录注意事项,帮助开发者准确、安全地访问和使用该平台。
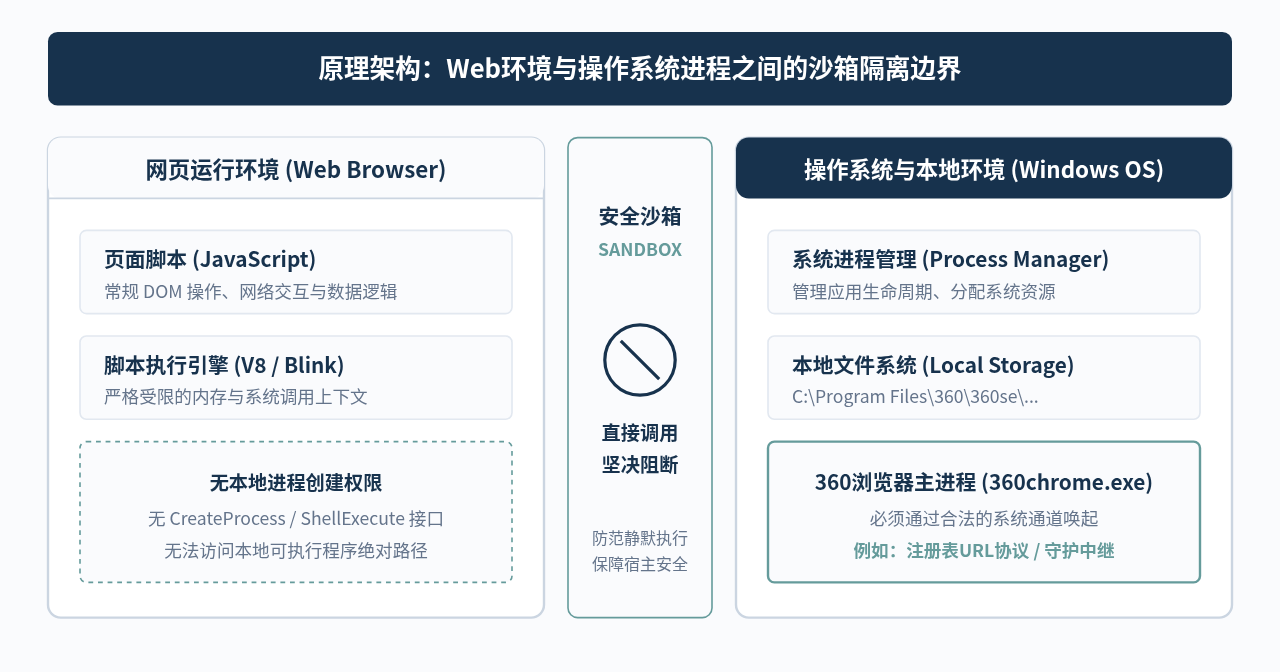
深入解答JavaScript能否直接启动360浏览器,剖析浏览器安全沙箱限制机制,并提供自定义URL协议、本地中继服务及历史兼容模式等替代方案的实现方法与选型建议。
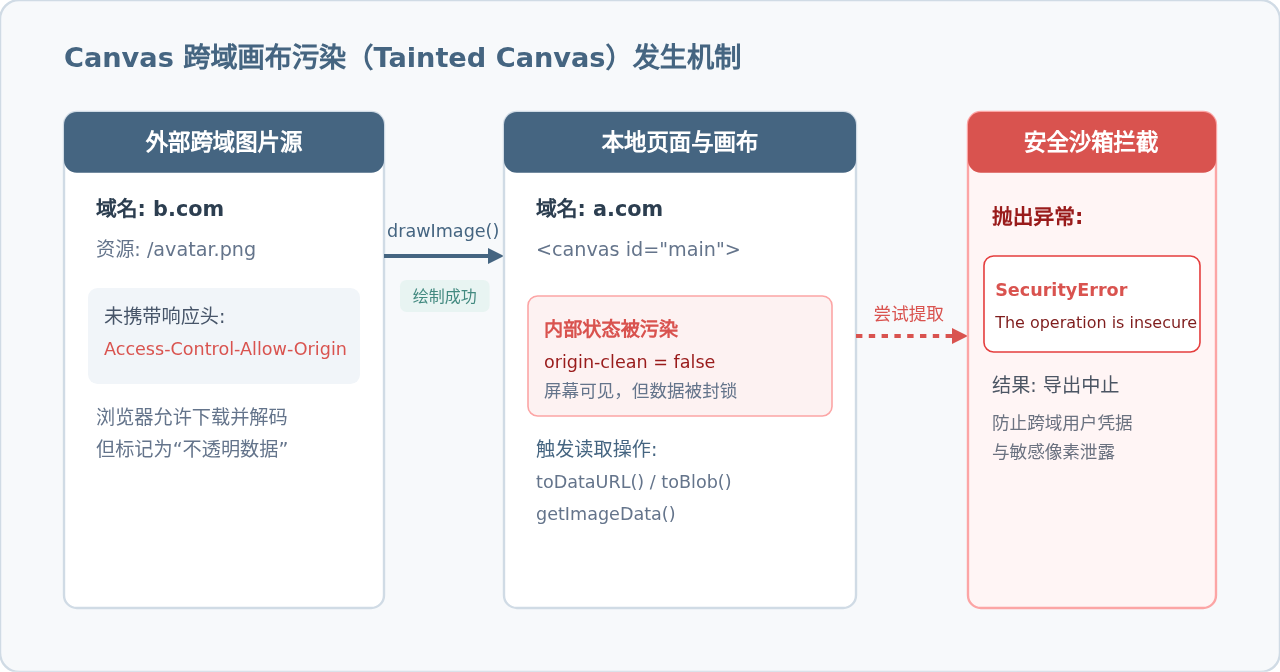
全面分析JavaScript在操作Canvas绘制跨域图片时产生画布污染(Tainted Canvas)的底层机理,提供前端crossOrigin正确时序、服务端CORS响应头配置、CDN与浏览器缓存陷阱排查及反向代理兜底方案。
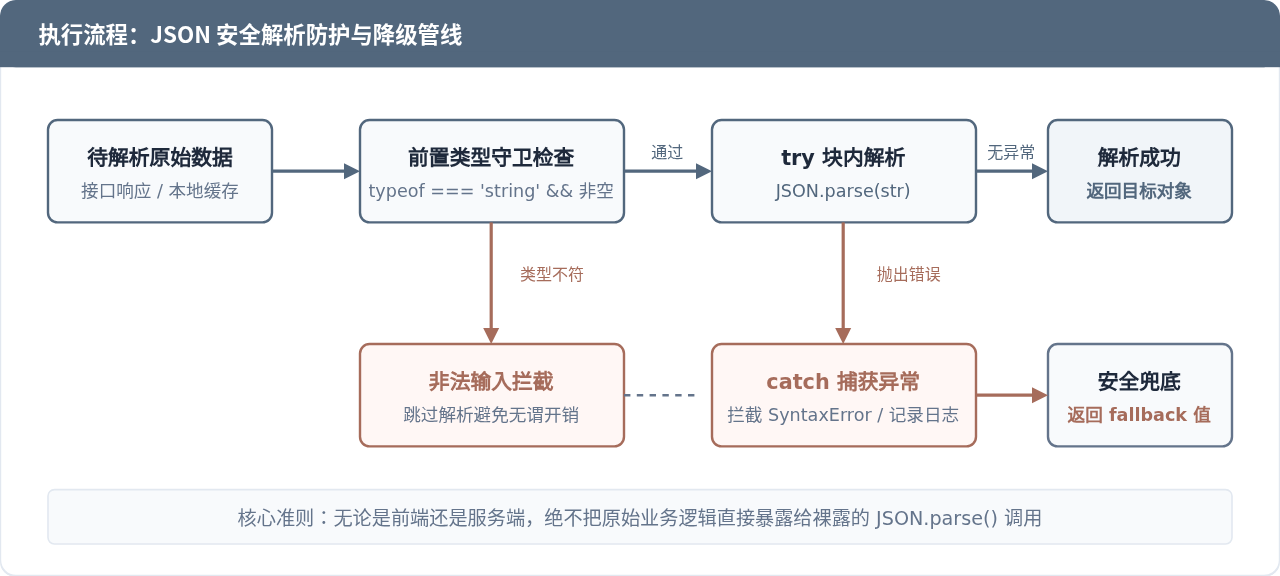
深入解析JavaScript中使用JSON.parse时常见的语法错误与异常崩溃场景,提供基于try-catch的健壮容错封装技巧、默认值降级方案及数据结构校验实践。
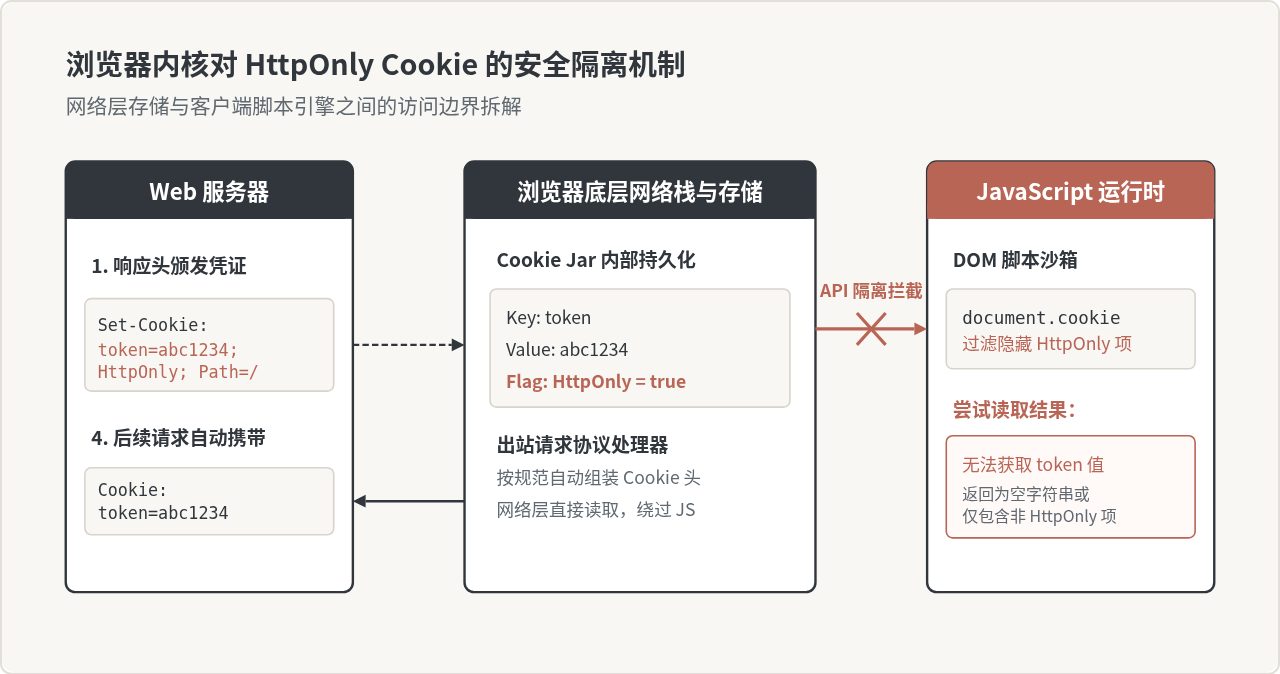
深入解析为什么JavaScript无法通过document.cookie读取带有HttpOnly标记的Cookie,涵盖浏览器安全隔离架构、工作原理、服务端配置步骤、读写对比与安全防护边界。
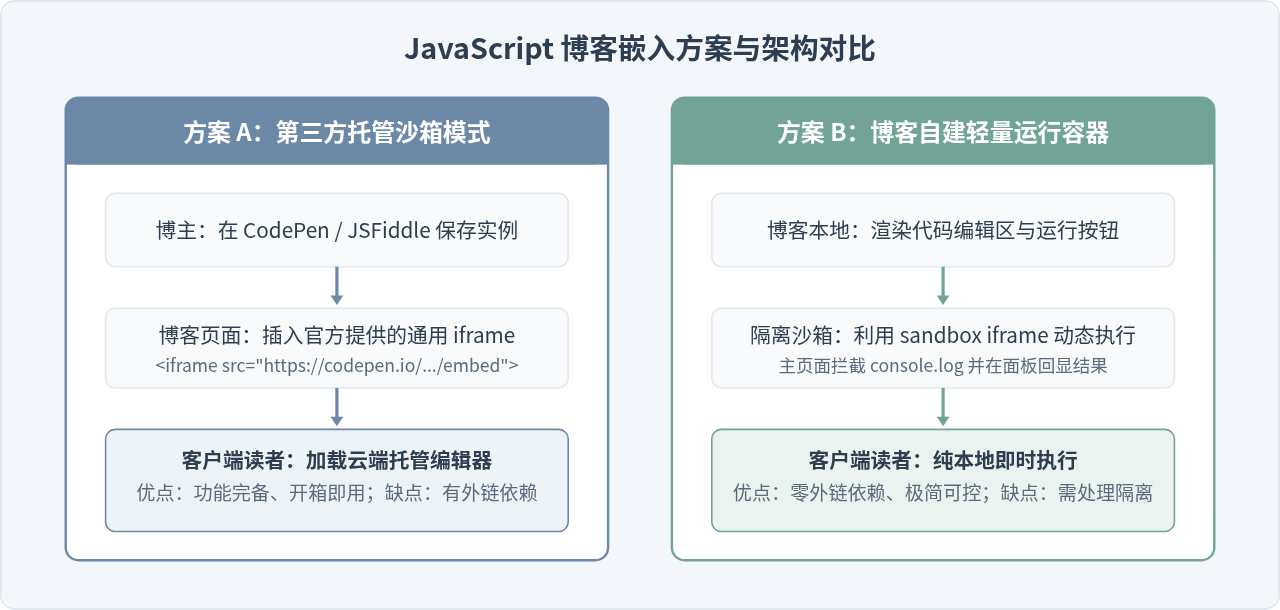
详细讲解在博客中嵌入可执行JavaScript代码实例的两种核心方案:第三方代码沙箱嵌入与基于iframe的轻量自建运行器,涵盖配置步骤、运行原理、通信机制与安全隔离实践。
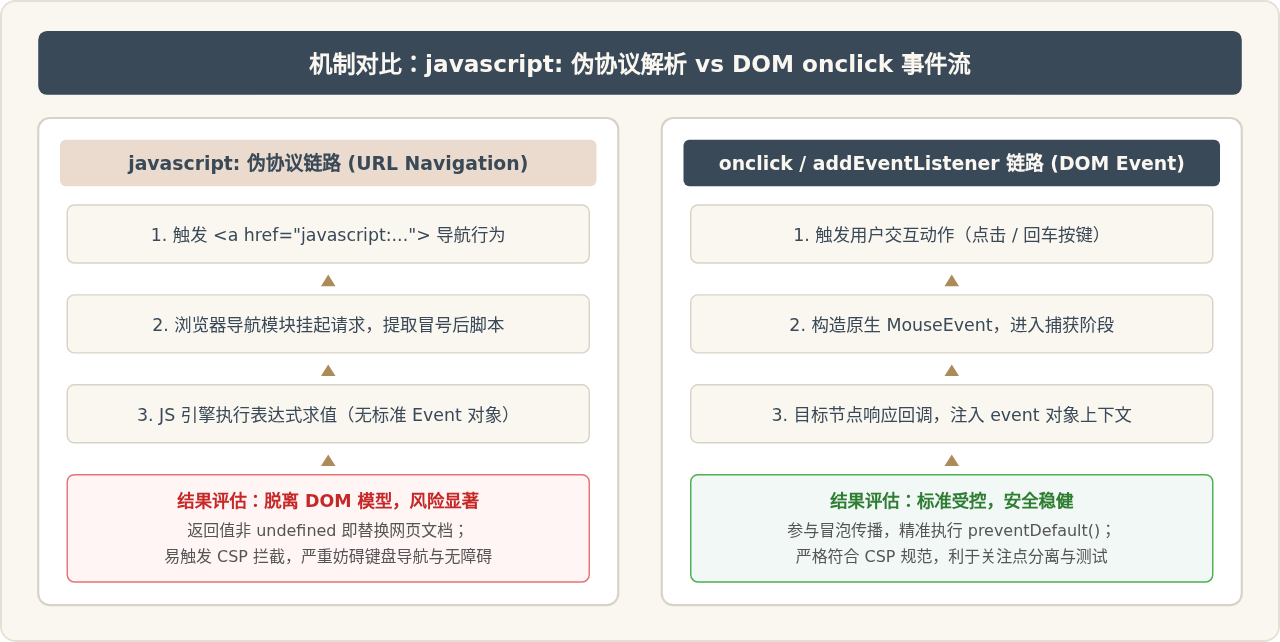
深入对比javascript:伪协议与onclick事件绑定的底层执行机制、核心维度差异、安全风险及选型依据,并提供规范的代码重构实操指导。
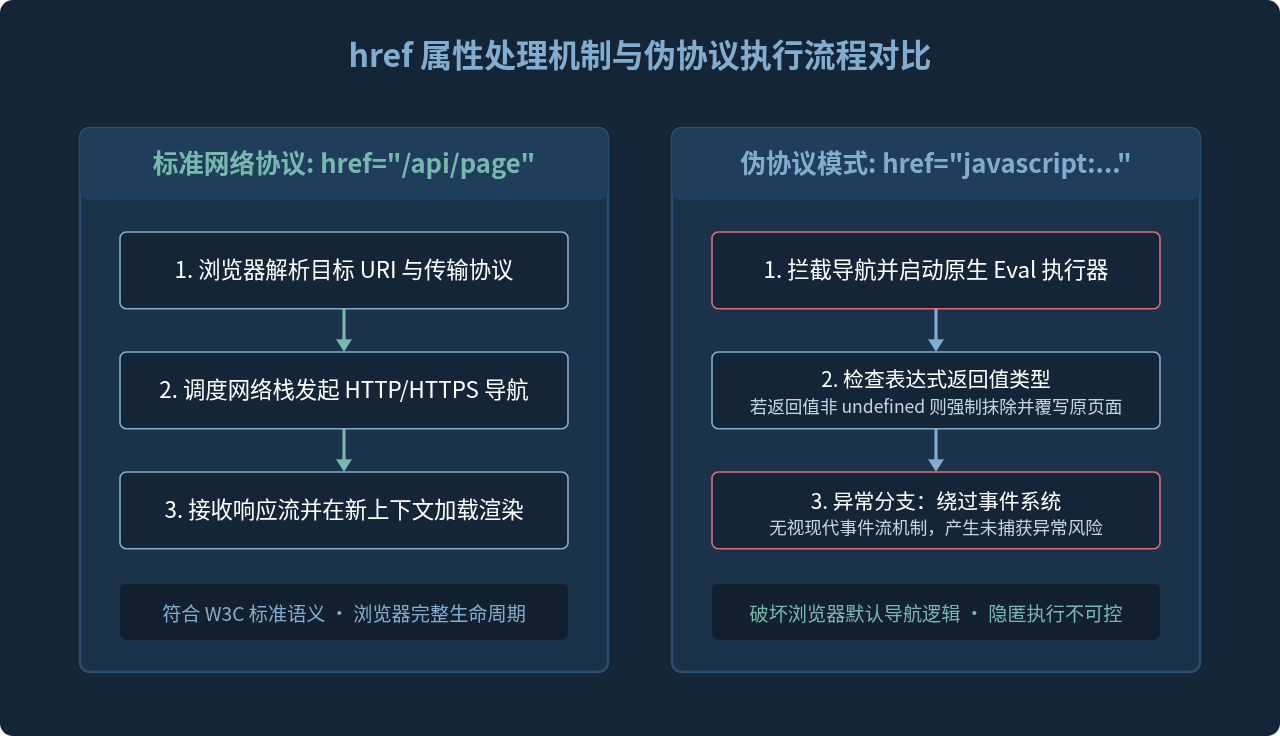
深入解析现代前端为什么淘汰 href="javascript:..." 伪协议写法,涵盖内容安全策略拦截、无障碍体验破坏、浏览器交互异常及标准重构方案。
深入解析现代浏览器如何通过内容安全策略(CSP)、地址栏协议剥离、iframe沙箱机制以及同源隔离,全面限制并阻断javascript:伪协议的执行。