

深入对比javascript:伪协议与onclick事件绑定的底层执行机制、核心维度差异、安全风险及选型依据,并提供规范的代码重构实操指导。
javascript:伪协议与onclick事件绑定的区别及优劣对比
作者:微光
时间:2026-10-30
浏览:497
文章目录
在前端交互开发中,要在页面元素被点击时执行脚本,开发者通常会接触到两种历史悠久的方式:基于 javascript: 伪协议的超链接触发,以及基于 onclick 属性或事件监听器的事件绑定。两者的核心定位完全不同——javascript: 伪协议本质上属于统一资源定位符(URL Scheme),是将 JavaScript 语句作为地址资源交付给浏览器网络和导航模块解析;而 onclick 则是 W3C DOM 标准规范中的原生用户交互事件处理器。本文将详细解析这两者的底层运行机制、四大核心维度差异,并给出清晰的重构演进路径与选型策略。
一、底层触发机制与执行模型解析
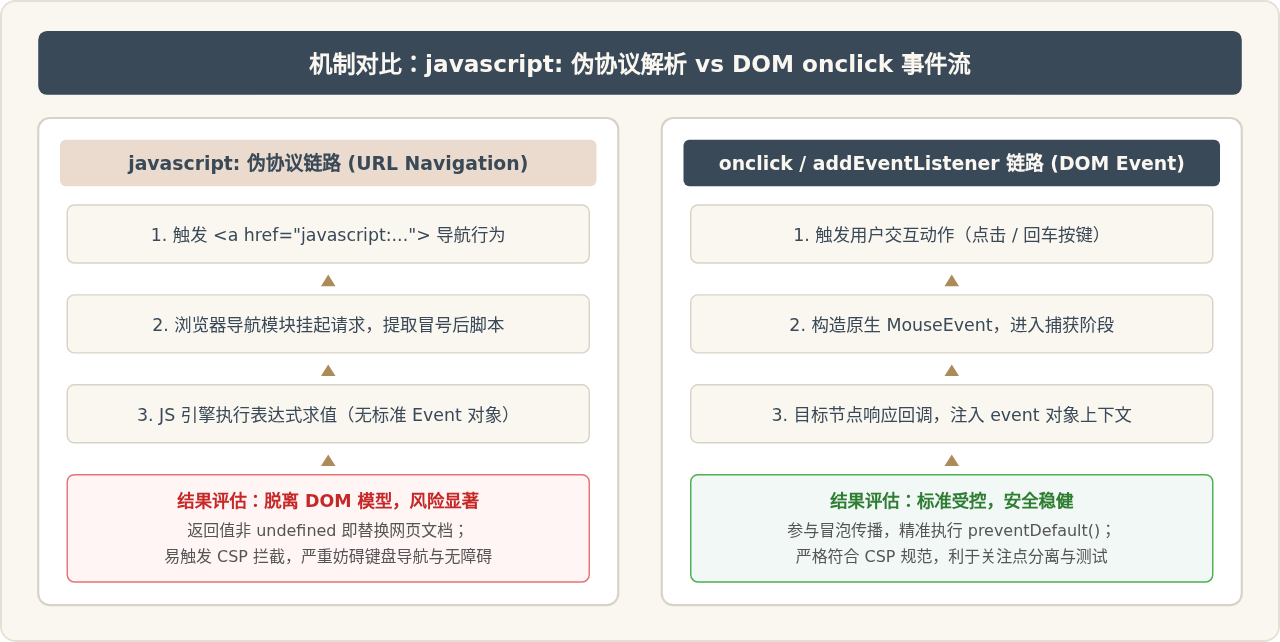
要深刻理解两者的优劣,首先需要观察浏览器在捕获到用户点击时,内部到底经历了怎样的处理链路。
1. javascript: 伪协议的运作链路
当 HTML 中的链接写成 <a href="javascript:doSomething()"> 时,用户点击该链接并不会派发标准的业务事件给回调,而是触发浏览器的地址导航流水线。浏览器识别出 URL 协议头为 javascript:,会挂起默认的网络拉取流程,转而将冒号后面的字符串代码提取并交给 JavaScript 引擎求值。
求值完成后,浏览器会严格依据 ECMAScript 与 HTML 规范检查返回值类型:如果返回值不是 undefined,浏览器会强制把这个返回值隐式转换为字符串,并用该字符串直接覆盖替换当前窗口的文档流,造成突发性白屏或页面重绘;只有返回值严格为 undefined 时,页面才会停留在当前视图。这就是早期代码中普遍出现 javascript:void(0) 或 javascript:; 的直接原因——通过 void 运算符强行将表达式结果置为 undefined。
2. onclick 事件绑定的运作链路
无论是内联属性 onclick="doSomething()" 还是标准的 element.addEventListener('click', handler),其底层均依赖浏览器的 DOM 事件分发系统。当用户在目标元素上完成鼠标按下并释放(或通过键盘 Enter / Space 激活)时,浏览器会构造一个真实的 MouseEvent 或 PointerEvent 对象。
该事件对象完整经历 DOM 树的事件捕获阶段(Capture Phase)、目标阶段(Target Phase)与事件冒泡阶段(Bubble Phase)。开发者在绑定的回调函数内部不仅能获取点击坐标、触发时间、键盘修饰键(如 Ctrl/Command),还能随时调用 event.preventDefault() 优雅阻止浏览器的默认行为,或通过 event.stopPropagation() 精准切断向上传播链路。
二、核心维度优劣深度对比
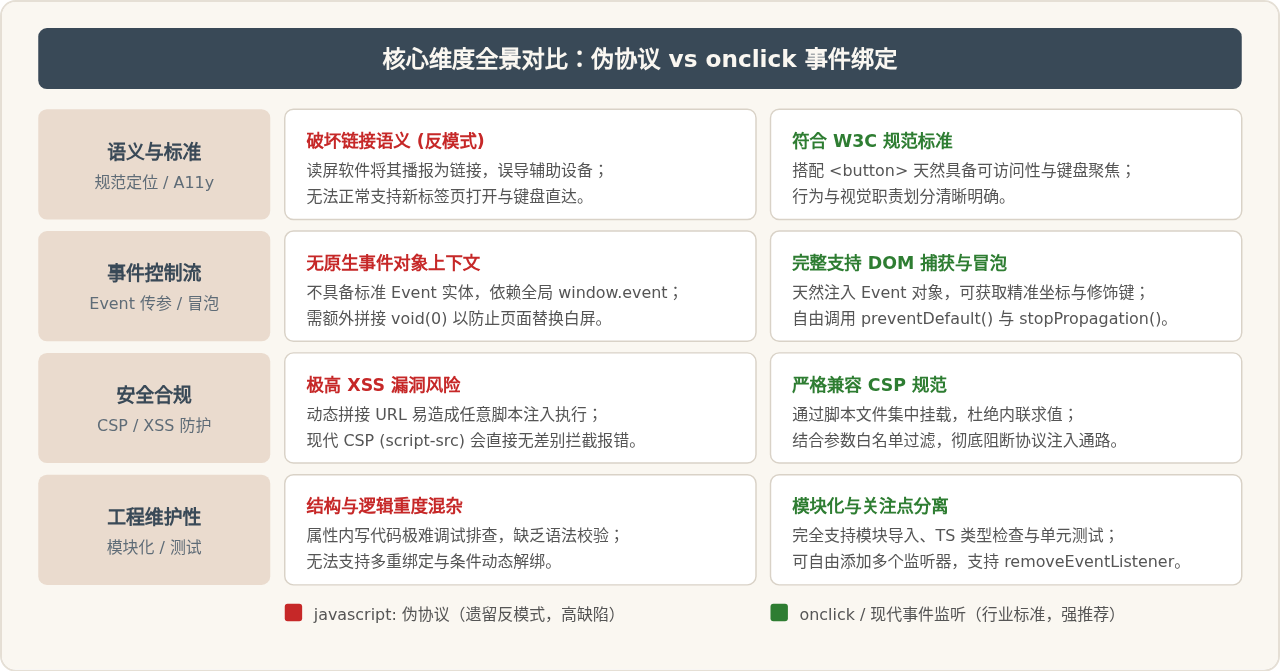
为了帮助读者在工程实践中作出明确的技术决策,以下从语义标准、事件控制能力、安全规范和工程维护性四个维度进行系统对比。
1. 语义化与可访问性(Accessibility)
在 HTML5 标准中,<a> 标签的语义是超文本锚点链接,表示当前页面与另一个资源之间的导航关系。若仅为了挂载一段操作逻辑(如弹窗确认、点赞收藏)而滥用 <a href="javascript:...">,将直接破坏页面的结构语义:
- 辅助设备识别失真:盲人读屏器会将其读作“链接”,盲人用户按习惯期望跳转页面,实际却触发了不可预期的界面变化;
- 键盘操作支持缺失:标准链接只有在具备合法 URL 时才符合直觉支持在新标签页中打开(Ctrl/Cmd + 点击),而伪协议链接在新标签页中打开时往往直接报错或失去执行上下文;
- 对比优势:如果使用
onclick绑定在语义正确的<button type="button">上,浏览器天然提供完整的键盘导航(Tab 键获取焦点、Enter 键与 Space 键均可触发),无障碍辅助工具也能准确宣告该元素为“按钮”。
2. 事件控制与状态管理
在 javascript: 伪协议中,代码直接作为裸露字符串执行,开发者无法从参数中拿到浏览器传递的当前原生事件对象 event。如果需要阻止某些冒泡行为或判断鼠标按键类型,只能通过全局受限的 window.event 尝试读取,这种方式在不同浏览器和严格模式(Strict Mode)下兼容性极差。
相反,onclick 回调函数原生接收 event 实参。开发者能够轻松处理事件委托(Event Delegation)、捕获点击的精确坐标、区分左键/右键/中键,并在需要时通过 event.preventDefault() 阻止默认行为,或通过 event.stopPropagation() 控制多层嵌套元素的事件流。
3. 安全策略与防范 XSS 攻击
在现代 Web 安全体系中,javascript: 伪协议是典型的高危安全隐患来源,也是跨站脚本攻击(XSS)的重灾区:
- 内容安全策略(CSP)强制封禁:现代合规网站普遍部署了严格的 CSP(Content Security Policy)。只要配置了
script-src 'self'且未放行危险的'unsafe-inline',浏览器在解析到href="javascript:..."时便会直接阻断执行并在控制台抛出安全违规告警; - 动态拼接注入风险:若页面根据后端返回或 URL 传参动态组装超链接(例如
<a href="${userProvidedUrl}">),攻击者只要传入javascript:evilCode(),即可不费吹灰之力完成 XSS 注入; - 对比优势:采用外部脚本配合
onclick或addEventListener能够让 HTML 属性与脚本内容彻底隔离,完全免疫伪协议 URL 注入漏洞,并能无缝通过最严格的 CSP 策略检验。
4. 代码维护性与模块化解耦
将长串代码内联写在 href="javascript:..." 中,会导致 HTML 结构与业务逻辑高度耦合。代码无法享受现代 IDE 的语法高亮、ESLint 静态检查与 TypeScript 类型提示;如果代码包含引号,还需要在字符串内进行繁琐的转义嵌套(如 "),极易引发语法解析崩溃。而使用现代事件监听,逻辑集中在独立 JS 模块中,不仅支持统一的生命周期管理与内存解绑,而且极大便利了自动化单元测试。
三、实操演练:从伪协议到现代事件绑定的改造四步法
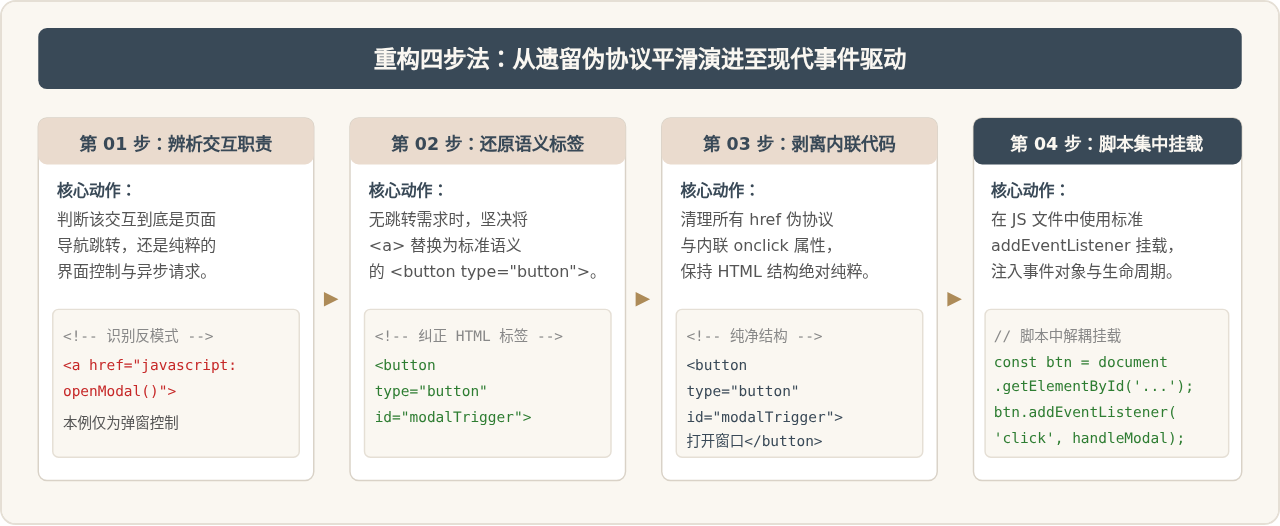
许多存量项目中充斥着历史遗留的 javascript:void(0) 或内联 onclick。要完成高质量的代码治理,应当遵循结构化重构四步法。
代码对比:典型场景改造范例
以下通过两个常见的业务场景,直观展示改造前后的代码差异。
场景一:触发非页面跳转的操作(如打开对话框)
改造前(典型反模式):
<!-- 错误 1:利用伪协议执行,容易产生白屏或被 CSP 拦截 -->
<a href="javascript:showDialog('confirm')">点击打开弹窗</a>

<!-- 错误 2:用 void(0) 占位,仍破坏无障碍语义 -->
<a href="javascript:void(0)" onclick="showDialog('confirm')">点击打开弹窗</a>
改造后(推荐标准实现):
<!-- HTML:采用语义化 button 标签,赋予标准无障碍属性 -->
<button type="button" class="btn" id="openDialogBtn" aria-haspopup="dialog">
  点击打开弹窗
</button>

<!-- JavaScript:在外部脚本或模块中集中监听 -->
<script>
  document.addEventListener('DOMContentLoaded', () => {
    const dialogBtn = document.getElementById('openDialogBtn');

    dialogBtn.addEventListener('click', (event) => {
      // 天然支持获取事件上下文
      console.log('触发节点:', event.currentTarget);
      showDialog('confirm');
    });
  });
</script>
场景二:渐进增强式页面导航(带客户端拦截与降级)
如果业务目标确实是导航到某一页面(如商品详情页),但希望在单页面应用(SPA)中拦截原生刷新改为前端路由渲染,则应保留合法的 href,并在 click 回调中调用 event.preventDefault():
<!-- 兼顾 SEO、读屏器与无 JS 降级 -->
<a href="/goods/detail?id=1024" id="goodsLink">查看商品详情</a>

<script>
  const link = document.getElementById('goodsLink');
  link.addEventListener('click', (event) => {
    // 如果用户按住了 Ctrl 或 Command 键,说明希望在新标签页打开,保持原生行为
    if (event.metaKey || event.ctrlKey) {
      return;
    }

    // 阻止浏览器整页重新刷新
    event.preventDefault();

    // 执行 SPA 路由跳转
    router.push('/goods/detail?id=1024');
  });
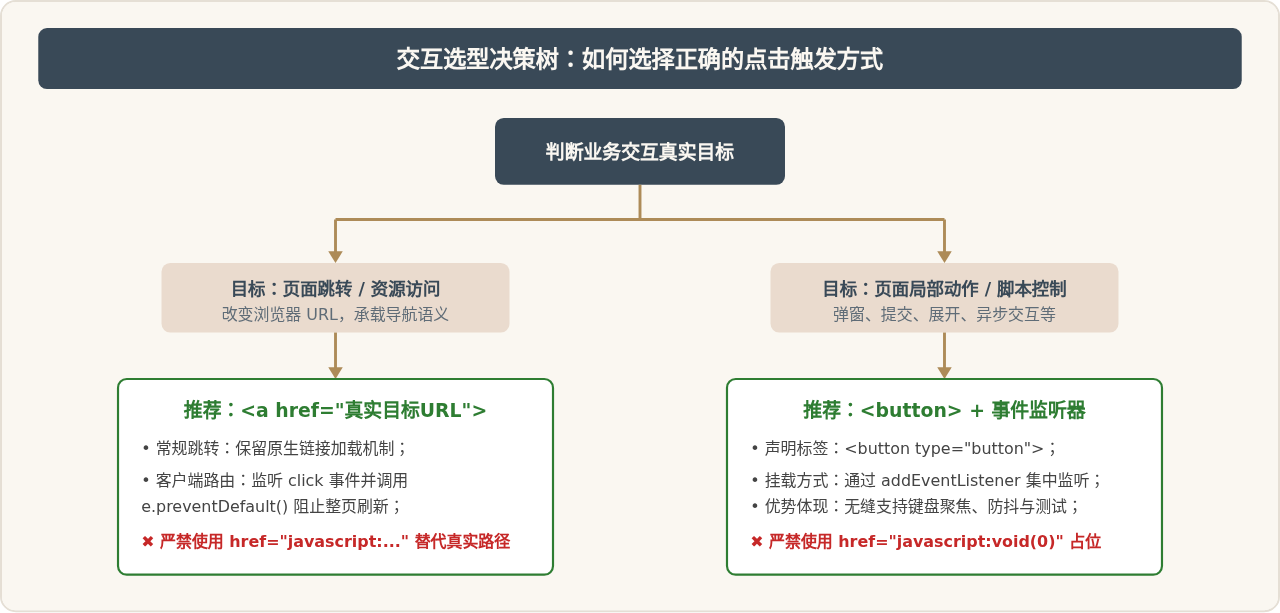
</script>核心原则:“如果用户交互产生的是导航行为,使用具有真实 URL 的 <a> 标签;如果产生的是当前页面的动作与控制,使用 <button> 标签并绑定事件。”
四、常见误区与避坑指南
在日常开发与代码评审中,以下几个混淆点尤为高发,需格外警惕:
1. 误区:用 <a href="#" onclick="..."> 替代伪协议
有些开发者意识到 javascript:void(0) 不规范,便改用 href="#"。然而,href="#" 属于页面内锚点定位,在用户点击时如果未执行 event.preventDefault(),页面将直接瞬间滚动回顶部,并在浏览器地址栏强行加上 # 哈希片段,这会干扰 SPA 路由并造成极差的视觉跳动体验。若在内联 onclick 中仅仅写 onclick="doSomething(); return false;",一旦前面的 doSomething() 执行发生异常,return false 将直接被跳过,页面依然会向上跳动。
2. 误区:误以为内联 onclick 等同于 addEventListener
内联属性 <button onclick="fn()"> 实际上是在该 DOM 元素上挂载一个只允许单个回调存在的闭包包装器,若后续脚本多次赋值 element.onclick = newFn,先前的监听器会被直接无情覆盖。而 addEventListener 支持为同一事件类型挂载多个互不干扰的处理函数,并能细粒度配置 once(只触发一次)、passive(提升滚动性能)及 capture 属性。
安全警示:永远不要将包含未转义用户输入的字符串拼接进 href 属性。即使目标不是执行脚本,一旦用户输入包含 javascript:、空格或编码字符,恶意攻击者便能绕过常规的 XSS 过滤器实施定向盗号或数据窃取。
五、选型决策指南与总结
为了帮助团队在技术规范制定与日常编码中快速决断,可以通过下方的决策流程图进行判定。
综上所述,javascript: 伪协议是早年 Web 发展初期缺乏完善事件模型时的权宜之计,在当今现代化、规范化的 Web 工程体系中已被全面归类为应予淘汰的反模式;而 onclick 及基于 DOM Level 2 的 addEventListener 事件机制,不仅在语义表达、事件控制、无障碍支持及安全性(CSP 友好与 XSS 防护)上占据压倒性优势,更是维护复杂业务逻辑与保障代码健壮性的标准基石。全面清理伪协议,拥抱事件驱动模型,是每一个成熟前端工程师与团队必备的基础工程素养。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章