

深入解析全栈开发中JavaScript前端与Java后端的协作模式与技术实现,涵盖架构职责划分、HTTP/JSON接口契约设计、跨域与本地代理联调流程、数据类型转换陷阱及JWT安全鉴权配合。
全栈开发中JavaScript与Java怎么协作?前后端技术栈配合解析
作者:接口漫谈
时间:2026-11-04
浏览:1524
文章目录
领域:全栈架构 / 技术栈协同
协议:HTTP/HTTPS / RESTful / JSON
前端核心:JavaScript / TypeScript
后端核心:Java / Spring Boot
在现代全栈开发中,JavaScript 与 Java 的协作本质上是以 网络传输协议(HTTP/HTTPS)与标准化数据交换格式(JSON)为媒介的契约化松耦合协作。前端 JavaScript(运行于浏览器或 Node.js 环境)专注于用户交互呈现、视图路由与客户端状态管理;后端 Java(基于 Spring Boot 等企业级框架)专注于核心业务逻辑、分布式事务、数据持久化与安全鉴权。双方通过标准化 API 契约解耦,在独立工程体系下依托一致的接口规范、类型映射规则与联调工具链高效推进。
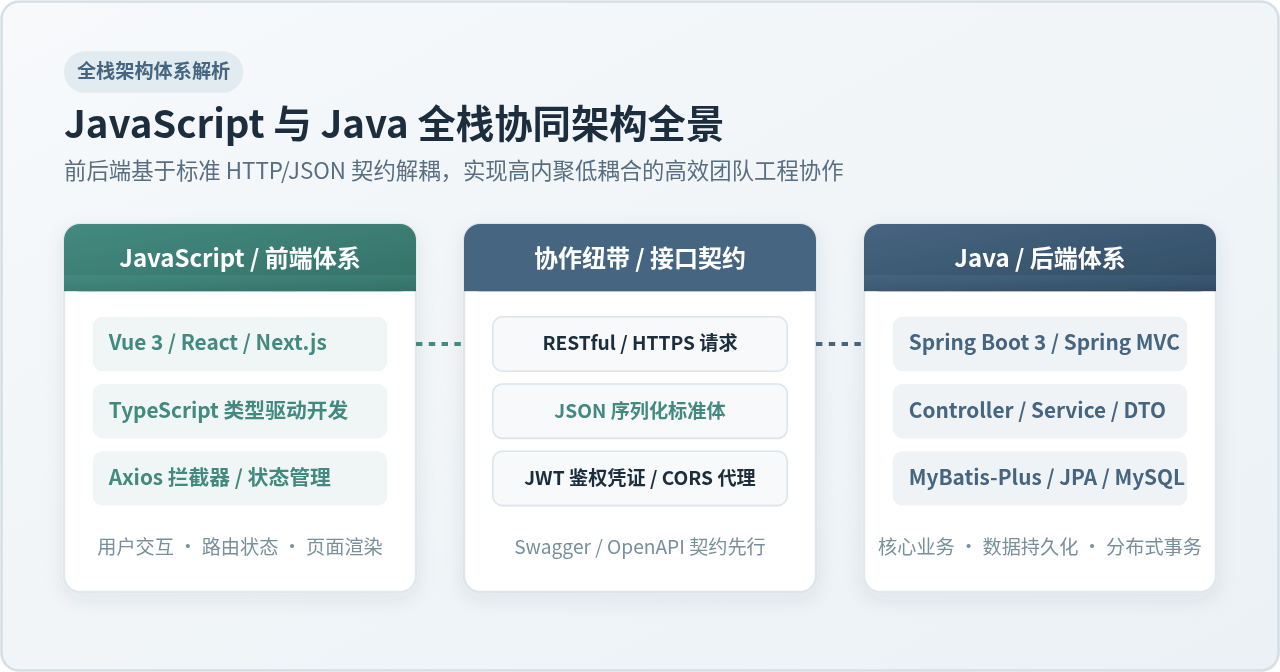
一、架构角色与协作边界划分
在前后端分离架构落地前,Java 服务端渲染(如 JSP、Thymeleaf)将 HTML 模板与 Java 代码深度绑定,导致界面微调必须重启 Java 服务,前端工程化能力受限。现代全栈协作将两者的职责划清为清晰的“客户端”与“服务端”两层:
- JavaScript 前端职责:负责 DOM 操作、CSS 样式渲染、前端路由调度(Vue Router / React Router)、用户输入表单校验、客户端本地缓存(LocalStorage / IndexedDB)以及与后端的异步数据拉取。
- Java 后端职责:负责对外暴露合法的 RESTful 或 RPC 端点、业务规则校验与复杂计算、数据库事务完整性保障(ACID)、权限校验与安全风控、多级缓存(Redis / 本地缓存)管理以及与第三方系统的对接。
- 协同交界面:双方仅通过标准 HTTP 请求与 JSON 响应报文通信。后端不需要感知界面用 Vue 还是 React 构建,前端也不需要关注后端数据存放在 MySQL 还是 PostgreSQL,任何一端的技术栈升级都不会直接冲击另一端的内部实现。
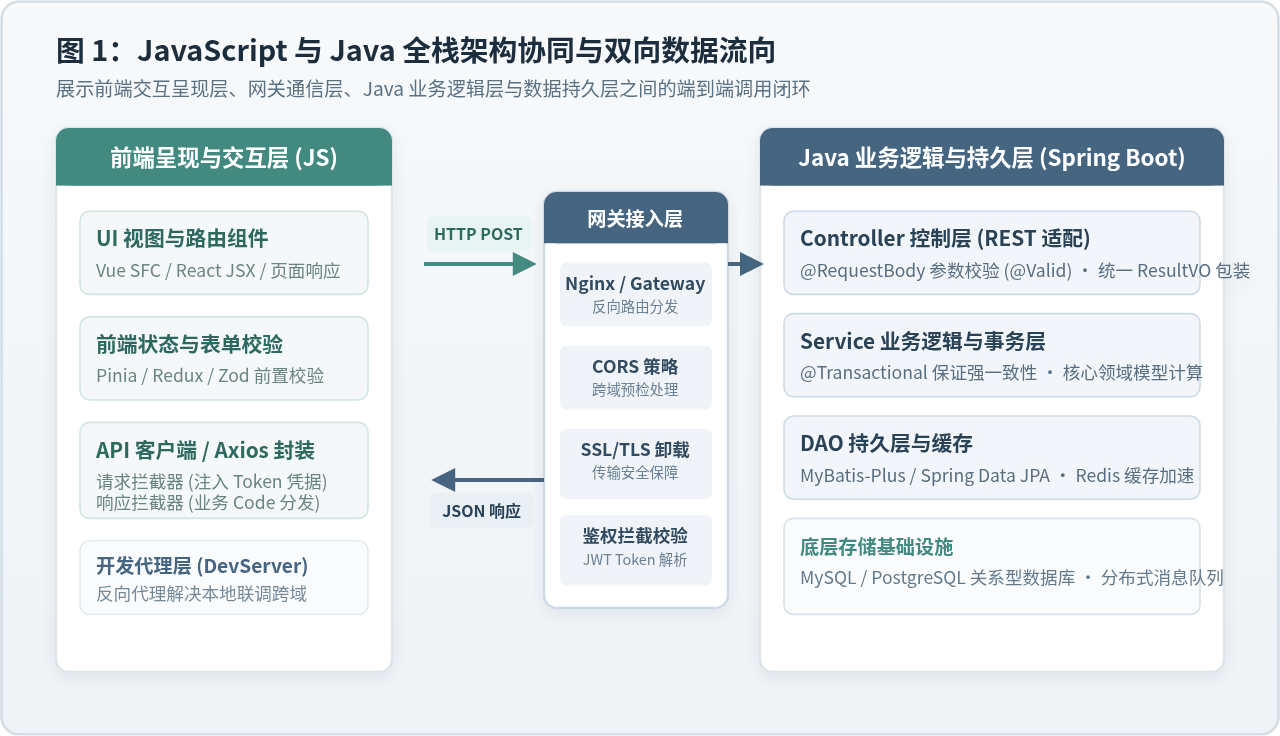
二、接口契约与数据交互规范
为了让 JavaScript 和 Java 高效对话,团队必须在编码前确立严格的数据契约。通常包含四个核心要素:统一路径命名规则、标准 HTTP 动词语义、标准化返回体载荷以及统一的异常响应格式。
1. 统一接口响应体结构
Java 服务端对所有 RESTful 接口应封装统一的数据结构,严禁直接返回裸数据对象,以确保前端能够采用一致的拦截机制处理成功与失败:
// 统一响应体结构设计(Java ResultVO)
public class Result<T> {
    private Integer code;       // 业务状态码:200 表示成功,其他为特定业务错误
    private String message;     // 状态描述或给用户的友好提示
    private T data;             // 实际业务承载数据
    private Long timestamp;     // 服务端响应时间戳

    public static <T> Result<T> success(T data) {
        Result<T> r = new Result<>();
        r.setCode(200);
        r.setMessage("success");
        r.setData(data);
        r.setTimestamp(System.currentTimeMillis());
        return r;
    }

    public static <T> Result<T> fail(Integer code, String message) {
        Result<T> r = new Result<>();
        r.setCode(code);
        r.setMessage(message);
        r.setData(null);
        r.setTimestamp(System.currentTimeMillis());
        return r;
    }
    // 省略 Getter / Setter
}
2. Java Controller 与 JavaScript 客户端对接示例
后端 Spring Boot 控制层接收 JSON 请求并返回标准实体:
@RestController
@RequestMapping("/api/v1/users")
public class UserController {

    @Autowired
    private UserService userService;

    @PostMapping
    public Result<UserVO> createUser(@Valid @RequestBody UserCreateDTO dto) {
        UserVO user = userService.registerUser(dto);
        return Result.success(user);
    }
}
前端 JavaScript/TypeScript 借助 Axios 统一封装网络请求与拦截器:
// 前端 api/user.js 封装
import axios from 'axios';

const apiClient = axios.create({
  baseURL: '/api/v1',
  timeout: 10000,
  headers: { 'Content-Type': 'application/json' }
});

// 响应拦截器统一解包与错误分发
apiClient.interceptors.response.use(
  (response) => {
    const res = response.data;
    if (res.code === 200) {
      return res.data; // 直接将核心业务数据解包返回给业务组件
    }
    // 业务错误拦截处理
    console.error(`业务异常 [${res.code}]: ${res.message}`);
    return Promise.reject(new Error(res.message || '系统繁忙'));
  },
  (error) => {
    // HTTP 层级网络错误(401 / 403 / 500 等)
    return Promise.reject(error);
  }
);

export const createUser = (userData) => apiClient.post('/users', userData);
命名规范提醒
Java 实体字段通常使用小驼峰(camelCase),JSON 默认传输格式也强烈建议保持全链路小驼峰,避免因下划线(snake_case)转换不彻底导致前端 undefined 报错。如果数据库使用下划线命名,由 MyBatis-Plus 的 map-underscore-to-camel-case 配置或 Jackson 注解在 Java 层完成转换,对前端暴露干净的小驼峰字段。
三、核心协作细节与常见技术陷阱
在实际项目联调过程中,由于 JavaScript 与 Java 运行时的语言特性与类型系统差异,常常会出现隐蔽的“坑点”。识别并提前制定应对规范至关重要。
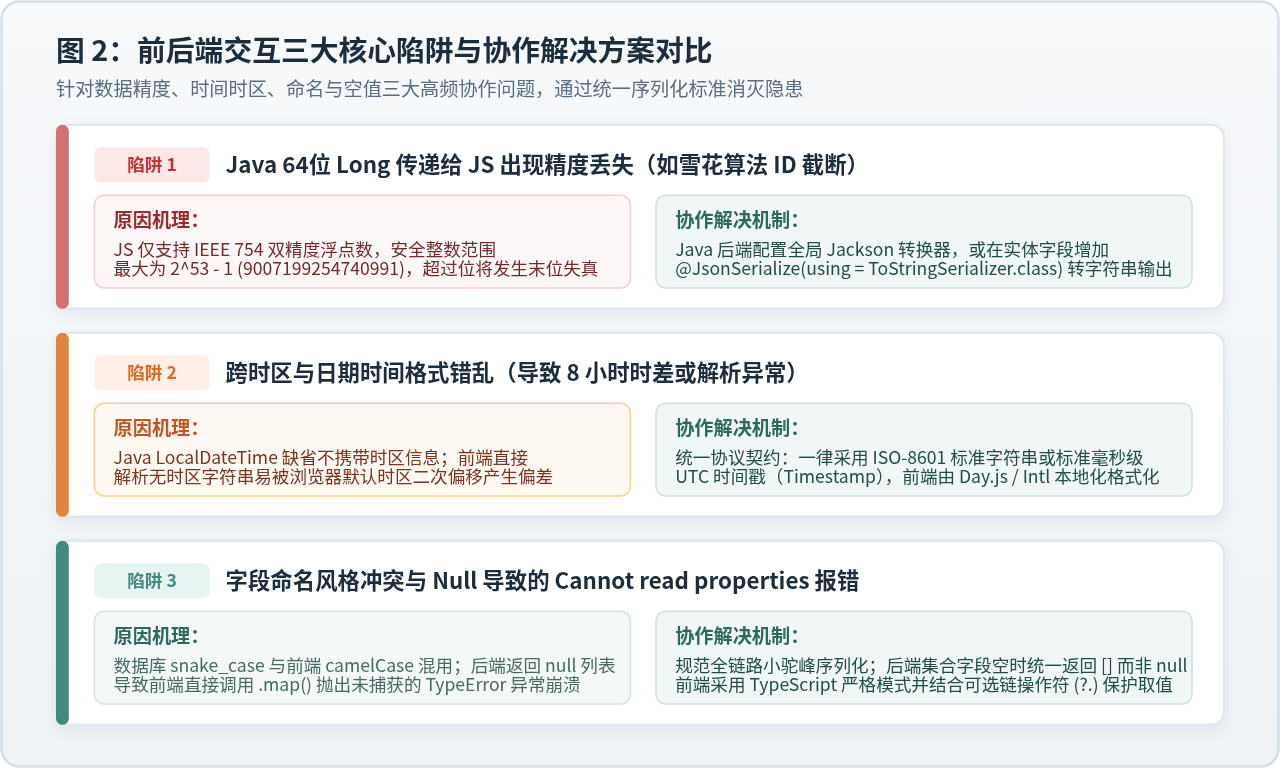
1. 陷阱一:Java 64位 Long 类型在 JavaScript 中的精度截断
问题表现:后端使用雪花算法(Snowflake)生成的 19 位主键 ID(例如 1783492837498172416),通过接口返回后,前端展示或者回传时变成了 1783492837498172400,导致详情查询失败或更新到错误记录。
底层原因:Java 的 Long 是 64 位有符号整数,最大值为 $2^63-1 pprox 9.22 imes 10^18$;而 JavaScript 中标准 Number 类型遵循 IEEE 754 双精度浮点规范,安全整数上限 Number.MAX_SAFE_INTEGER 仅为 $2^53-1$(即 9007199254740991,16 位数字)。超出该安全范围的数字会被舍入导致精度丢失。
标准解决方案:后端在将数据序列化为 JSON 时,强制将 Long 转为 String 字符串输出。在 Spring Boot 中可通过 Jackson 全局配置或字段注解实现:
// 方式一:在实体字段上指定序列化器
@JsonSerialize(using = ToStringSerializer.class)
private Long id;

// 方式二:Spring Boot 全局配置(推荐)
@Configuration
public class JacksonConfig {
    @Bean
    public ObjectMapper objectMapper(Jackson2ObjectMapperBuilder builder) {
        ObjectMapper mapper = builder.createXmlMapper(false).build();
        SimpleModule module = new SimpleModule();
        // 将所有 Long 及 long 类型自动转为 String 序列化
        module.addSerializer(Long.class, ToStringSerializer.instance);
        module.addSerializer(Long.TYPE, ToStringSerializer.instance);
        mapper.registerModule(module);
        return mapper;
    }
}
2. 陷阱二:时区偏差与时间日期格式不统一
前后端如果不明确日期格式,直接使用无时区的字符串(如 2026-10-31 10:30:00),在客户端可能被识别为 UTC 时间或依据本地时区二次解析,造成著名的“8小时偏差”。
解决方案:契约中规定统一的时间格式规范:
- 推荐策略 A(ISO-8601 字符串):后端统一输出携带时区偏移的 ISO-8601 标准字符串,如
2026-10-31T10:30:00.000+08:00或 UTC 标识Z。前端通过标准库(如 Day.js)直接解析无歧义。 - 推荐策略 B(毫秒级时间戳):后端输出 13 位数字时间戳(如
1793413800000),前端依据浏览器当前时区或用户设定语言环境通过new Date(timestamp)本地化渲染。
3. 陷阱三:Null 安全与集合空值约定
Java 服务层查询数据库无结果时,常常返回 null。如果直接序列化给前端,前端在执行 res.data.userList.map(...) 时会立刻抛出 TypeError: Cannot read properties of null (reading 'map'),导致整个页面白屏崩溃。
协作规范:
- Java 后端对于列表、数组等集合字段,即使查无数据也务必返回空数组
[],而非null。 - 对于未设置的标量对象,前端必须养成使用可选链操作符(
?.)和空值合并操作符(??)的编码习惯,例如user?.profile?.avatar ?? '/default.png'。
四、工程化协同流程与联调步骤
全栈团队在日常开发中,必须避免“前端死等后端写好接口再开工”或“联调时才发现字段缺失”的低效局面。规范的协作流程分为四个阶段:
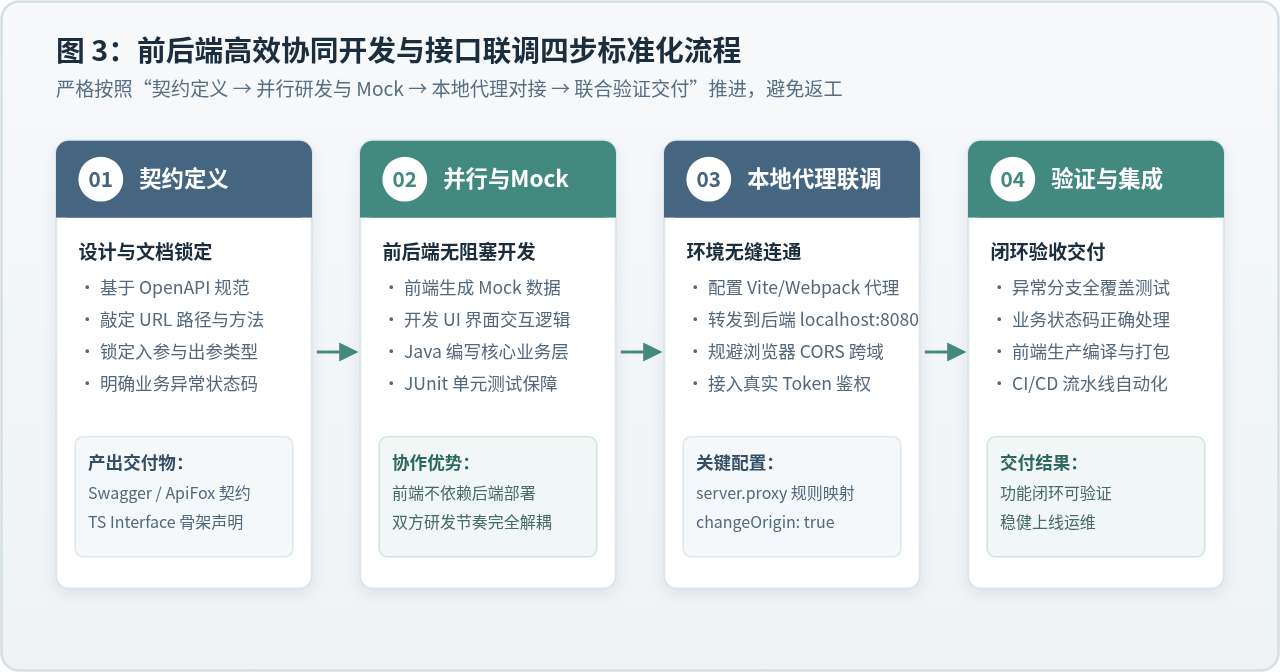
步骤一:契约定义与接口锁定(Contract First)
在产品需求评审通过后,前后端开发者先共同定义 API 契约,写入接口文档平台(如 ApiFox、Swagger 或 YApi)。锁定内容包括:接口路径、请求方式、Header 要求、请求 Body 字段类型与必填校验、响应成功结构与各错误码定义。契约确认后纳入版本控制,未经双方确认不得私自更改字段名或类型。
步骤二:并行开发与 Mock 数据服务
契约锁定后,前后端可以立即并行开发:
- 前端工作流:根据接口文档直接生成 Mock 规则(使用 Mock.js、MSW 或 ApiFox 本地 Mock 服务),前端页面逻辑、组件拆分与状态管理完全依赖 Mock 数据推进,不阻塞界面开发。
- 后端工作流:编写数据库迁移脚本、实体类、DAO、Service 业务逻辑与 Controller 映射,编写 JUnit 单元测试保障内部计算正确性。
步骤三:本地代理对接解决跨域阻碍(CORS)
在本地联调时,前端开发服务器(如 http://localhost:5173)与后端 Java 启动端口(如 http://localhost:8080)属于不同源,直接请求会触发浏览器同源策略(SOP)限制产生 CORS 跨域错误。
最佳联调做法:前端配置打包工具(Vite 或 Webpack)的本地反向代理,使浏览器请求保持同源:
// vite.config.js 配置示例
import { defineConfig } from 'vite';

export default defineConfig({
  server: {
    port: 5173,
    proxy: {
      // 将所有以 /api 开头的请求透明代理到 Java 后端本地服务
      '/api': {
        target: 'http://127.0.0.1:8080',
        changeOrigin: true,
        rewrite: (path) => path // 保持路径一致
      }
    }
  }
});
在生产环境中,则由外部 Nginx 或 API 网关统一路由,前端静态资源与后端接口挂载于同一域名(或通过统一反向代理),无需在 Java 代码中硬编码 @CrossOrigin 注解,保证安全性与灵活性。
步骤四:联合调试与验收集成
当前后端基础功能均就绪后,切换前端代理地址到实际联调服务,进行完整业务闭环验证:核对正常流数据、边界值检验、异常码提示(如余额不足、凭证过期)是否精准触发弹窗提示,并通过浏览器的 Network 调试面板检查请求头与响应载荷。
五、安全鉴权与状态协同机制
在前后端分离架构中,Java 服务端通常设计为无状态(Stateless),普遍采用 JWT(JSON Web Token)或分布式 Session 进行用户会话管理。
1. 鉴权令牌流转闭环
- 登录发放:用户在前端输入账号密码,JavaScript 发送 POST 请求到
/api/v1/auth/login。Java 后端校验成功后生成 JWT Token(包含用户 ID、角色及过期时间戳并进行签名),通过响应体data.token返回。 - 客户端存储:前端收到 Token 后,保存在
sessionStorage、状态管理仓库或安全HttpOnly Cookie中。 - 请求注入:前端在 Axios 请求拦截器中自动为每一个业务请求附加 Authorization 请求头:
// 请求拦截器注入 Token apiClient.interceptors.request.use((config) => { const token = localStorage.getItem('access_token'); if (token) { config.headers.Authorization = `Bearer ${token}`; } return config; }); - 后端鉴权与上下文绑定:Java 后端通过 Spring Security Filter 或拦截器(HandlerInterceptor)拦截请求,从 Header 解析 Token 并验证数字签名。验签通过后将当前用户信息存入
SecurityContextHolder或ThreadLocal中供后续 Service 使用。 - 令牌失效与无感刷新:当 Token 过期时,Java 返回 401 状态码,前端响应拦截器捕获该状态码后,自动发起 Refresh Token 刷新换取新 Token,或清空本地凭据并引导用户重新跳转至登录页。
六、全栈协作核心要素总结
总结而言,JavaScript 与 Java 在全栈项目中的高效配合,靠的不是口头沟通,而是以契约为核心、以工具链为保障、以规范为底线的标准化协作机制。以下四根支柱构成了前后端紧密协作的完整闭环:
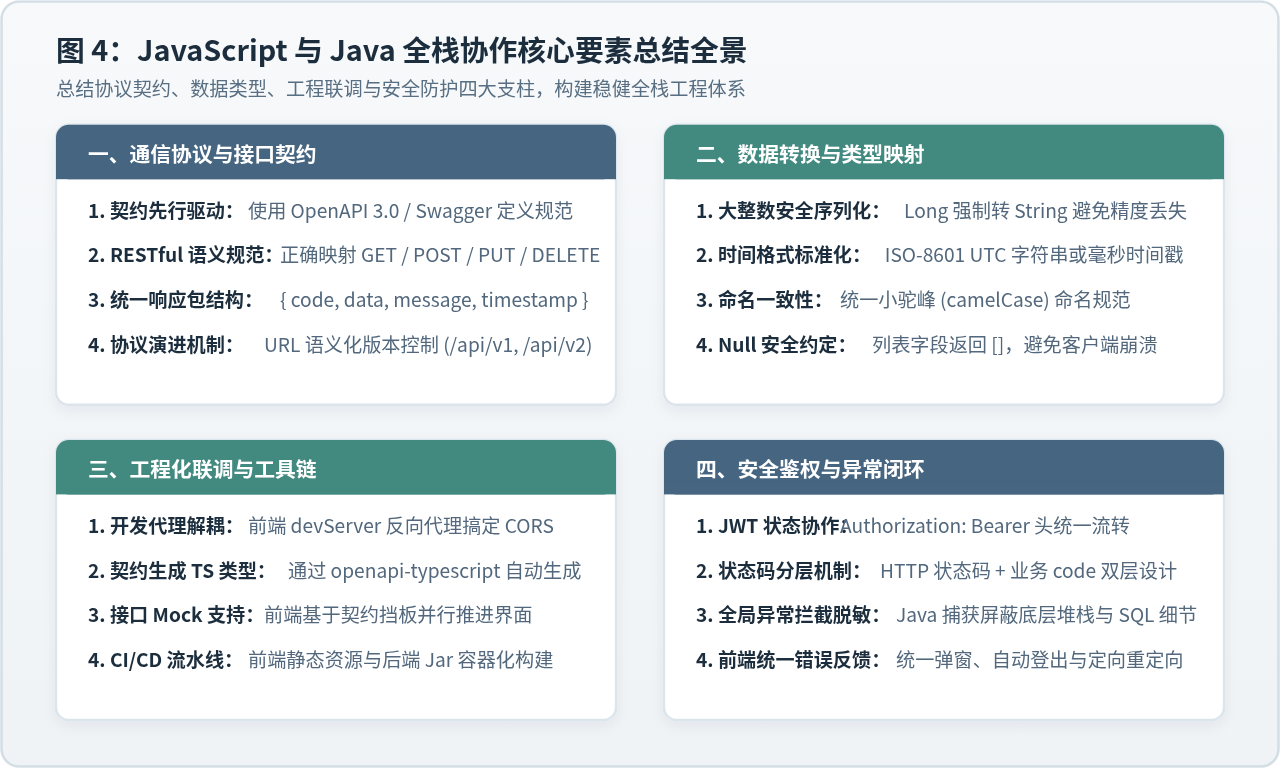
| 协作维度 | JavaScript 前端实践 | Java 后端实践 | 协同收益 |
|---|---|---|---|
| 契约定义 | 基于 OpenAPI 生成 TypeScript 接口声明 | 通过 Swagger / SpringDoc 输出注解文档 | 消除口头沟通成本,前后端字段定义零误差 |
| 开发节奏 | 依赖 Mock 服务先行开发页面交互与动效 | 编写单元测试,专注于数据完整性与事务 | 研发进度完全解耦,减少互相等待时间 |
| 类型转换 | 使用 Number.isSafeInteger 校验大数,采用 Day.js 格式化日期 | Jackson 全局配置 Long 转 String,格式化 LocalDateTime | 规避数据精度失真与时区 8 小时偏差 |
| 联调发布 | 配置 Vite/Webpack DevServer 代理转发请求 | 统一全局异常处理器(GlobalExceptionHandler) | 本地开发无需跨域配置,线上环境日志透明 |
遵循上述工程化协作规范,全栈开发团队能够充分发挥 JavaScript 在动态视图与富交互体验上的敏捷优势,同时稳固依靠 Java 在高并发处理、企业级事务与稳健后端生态上的强大底座,实现高质量、高效率的软件交付。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章