
深入剖析在 JavaScript 中使用 constructor 属性判断数组存在的三大核心风险:空值引发 TypeError 崩溃、跨 Realm 与 iframe 引用比较失效、以及属性易被覆写与伪造。结合底层原理与实测步骤,给出符合工业级标准的数组检测方案。

当前位置:首页 > JavaScript 数组与数据处理 > 正文
JS中constructor属性判断数组存在哪些风险
作者:半夏
时间:2026-11-03
浏览:2249
文章目录
在 JavaScript 中,判断一个变量是否为数组不能依赖
arr.constructor === Array。这种方式看似简单直观,但在实际生产环境中潜藏着三大致命缺陷:遇到 null 或 undefined 会直接引发运行时崩溃;在跨窗口(如 <iframe>、弹窗或 Node.js vm)场景下因构造函数引用隔离导致判定彻底失效;且 constructor 属于可写属性,极易被对象原型篡改或人为伪造。本文将逐项还原这三类风险的底层机制,并提供规范的规避与替换路径。

一、认识 constructor 判定的假设前提与表面象
在 JavaScript 基于原型的继承体系中,每一个函数在声明时都会自动获得一个 prototype 对象,该对象默认包含一个名为 constructor 的属性,指向该函数自身。当我们通过数组字面量 [] 或 new Array() 创建一个实例时,该实例的原型链内部插槽 [[Prototype]] 便会指向 Array.prototype。
因此,读取 arr.constructor 时,如果实例自身没有同名属性,JavaScript 引擎就会顺着原型链在 Array.prototype 上找到 constructor,其值恰好就是全局的 Array 构造函数。于是许多初学者习惯写出如下判断:
// 表面看似有效的判断方式
function isArrayNaive(value) {
  return value.constructor === Array;
}

const list = [1, 2, 3];
console.log(isArrayNaive(list)); // true
控制台示例输出:true
该写法成立的先决条件非常严苛:变量必须为有效对象、必须处于单一全局执行上下文、且原型链未遭任何篡改。一旦这三个理想假设中的任何一个被打破,代码就会立刻陷入运行时报错或逻辑误判。
二、风险一:空值与无原型对象引发 TypeError 崩溃
在真实业务场景中,待检测的变量往往来源于外部输入、服务端接口响应、URL 参数解析或未完全初始化的状态。这些值经常为 null 或 undefined。
在 JavaScript 中,null 和 undefined 是原始类型,既不是对象,也没有原型链。尝试在它们上面访问任何属性都会直接抛出不可捕获的运行时异常:
function checkData(data) {
  if (data.constructor === Array) {
    console.log("处理列表数据:", data.length);
  }
}

// 模拟未初始化或后端返回空值
checkData(null);
控制台示例输出:Uncaught TypeError: Cannot read properties of null (reading 'constructor')
风险警示:如果类型检查函数自身因为输入空值而崩溃,整个页面的 JavaScript 执行线程将被阻断。虽然可以通过防御式代码写成
Boolean(data && data.constructor === Array),但对于通过 Object.create(null) 创建的无原型对象,其 constructor 属性为 undefined,虽然不会抛错,但多层防御使代码愈发冗余脆弱。
三、风险二:跨 Realm 与 iframe 环境下的构造函数引用隔离
这是 constructor === Array 以及 instanceof Array 最具隐蔽性、也最容易引发跨页面通信故障的核心风险。
在浏览器架构中,不同的全局执行上下文(Realm)——例如父窗口与 <iframe>、主窗口与通过 window.open() 打开的弹窗,甚至是 Electron 中的不同渲染上下文——都拥有完全独立的一套全局对象堆栈和内置构造函数。
也就是说,主窗口中的 window.Array 与子窗口中的 iframeWindow.Array 在内存中是两个截然不同的对象引用。=== 严格相等运算符比较的是两个对象的物理内存地址,而非它们的类型名称或内部结构。
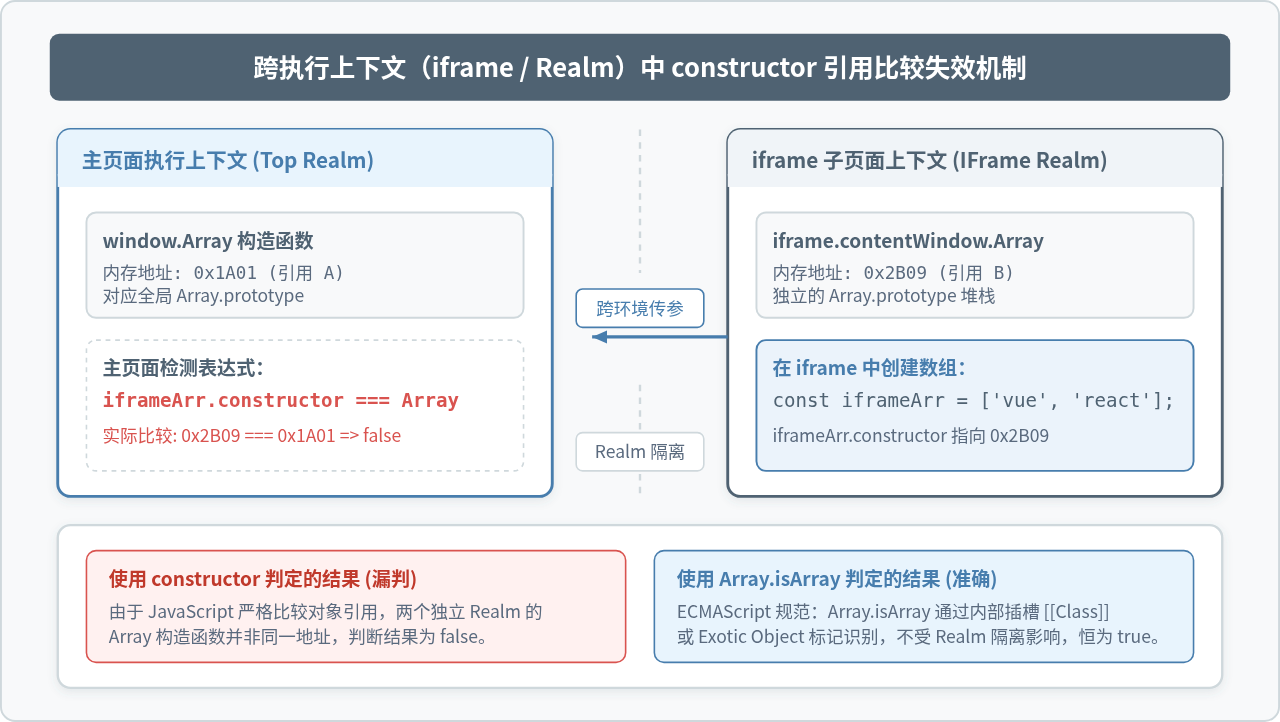
我们来看一个具有代表性的跨窗口交互实例:
// 场景:在父页面中接收来自子 iframe 的数组数据
const iframe = document.createElement('iframe');
document.body.appendChild(iframe);

// 在 iframe 的全局上下文中实例化一个真实数组
const iframeArray = iframe.contentWindow.Array('alpha', 'beta');

// 在父页面中使用 constructor 进行判断
console.log(iframeArray.constructor === Array); // false (漏判)
console.log(iframeArray instanceof Array);      // false (同样失效)

// 验证其真实的构造函数指向
console.log(iframeArray.constructor === iframe.contentWindow.Array); // true
控制台示例输出:
false
false
true
false
true
在上例中,iframeArray 是一个具备原生数组特性的真实数组,可以使用 push、slice 和 length。然而,父页面的 Array 引用与子页面的 Array 引用地址不一致,导致判断结果为 false。业务代码会误以为该数据不是数组,从而跳过循环遍历或数据处理逻辑,引发难以排查的“静默故障”。
四、风险三:constructor 属性极易被重写与虚假伪造
在 ECMAScript 规范中,原型对象上的 constructor 属性并不是只读的受保护属性。相反,它的属性描述符默认为:
console.log(Object.getOwnPropertyDescriptor(Array.prototype, 'constructor'));
// 输出: { value: [Function: Array], writable: true, enumerable: false, configurable: true }
因为 writable: true 且 configurable: true,这带来了两个致命问题:普通对象可以通过手动添加 constructor 伪装成数组(假阳性);真实数组也可以因为自身属性赋值而失去识别凭据(假阴性)。
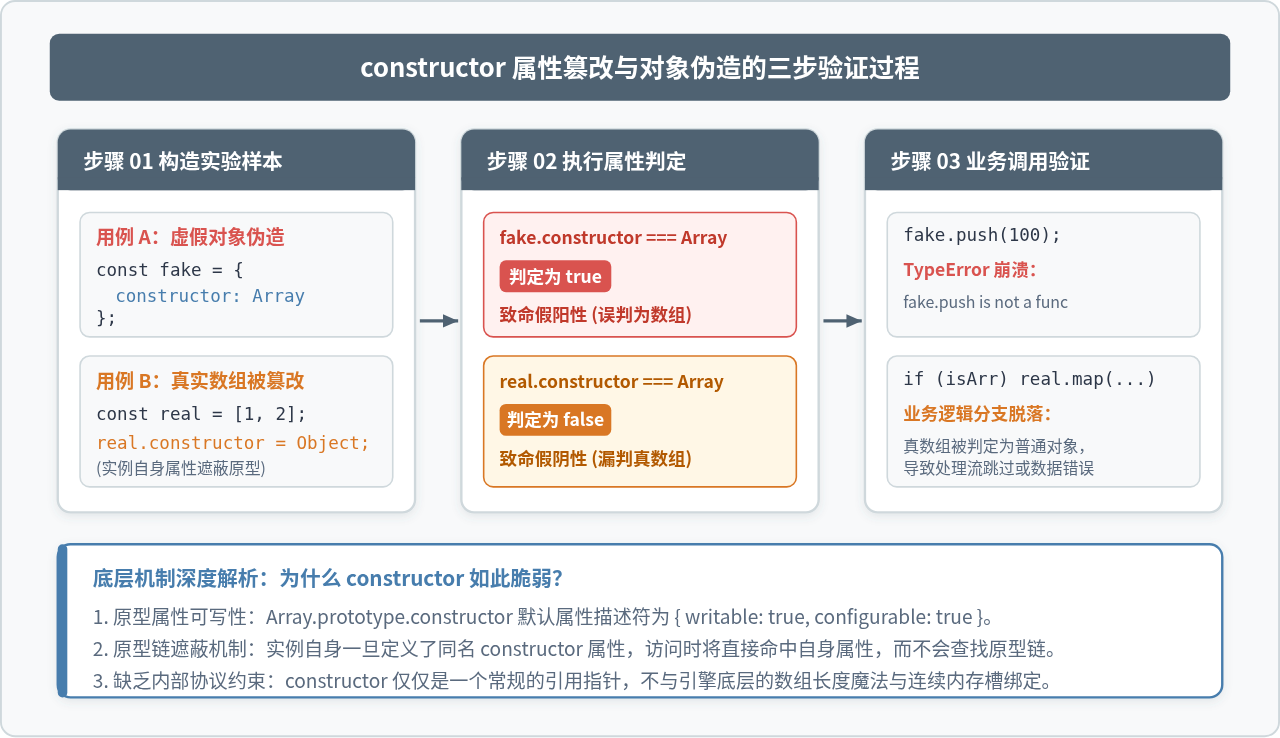
1. 虚假对象伪造导致“假阳性”
任何一个普通的 Plain Object 都可以声明一个名为 constructor 的键,并将其值指向全局 Array。当业务代码误判它为数组后,紧接着调用数组特有的原生方法时就会崩溃:
// 步骤 01: 恶意或意外构造的伪造对象
const fakeArray = {
  0: "hello",
  1: "world",
  length: 2,
  constructor: Array // 手动指定 constructor
};

// 步骤 02: 进行 constructor 检测
console.log(fakeArray.constructor === Array); // 输出 true!严重误判

// 步骤 03: 业务层当成数组调用
try {
  fakeArray.push("new item");
} catch (err) {
  console.error("执行崩溃:", err.message);
}
控制台示例输出:
true
执行崩溃: fakeArray.push is not a function
执行崩溃: fakeArray.push is not a function
2. 实例属性遮蔽导致“假阴性”
根据 JavaScript 原型查找规则,读取属性时优先查找实例自身对象(Own Property)。一旦在真实数组实例上意外给 constructor 赋了其他值,原型链上的 Array.prototype.constructor 就会被完全遮蔽:
const realArray = [10, 20, 30];

// 某些库或业务代码错误地将元信息挂在 constructor 属性上
realArray.constructor = "UserMetadata";

console.log(realArray.constructor === Array); // false!真正的数组被识别为非数组
控制台示例输出:false
五、工程落地:如何安全判断数组与代码改造步骤
为彻底消除上述三种风险,ECMAScript 规范自 ES5 起便提供了专门用于数组类型判定的标准 API。在现代工程实践中,判断数组有一套清晰明确的决策流程。
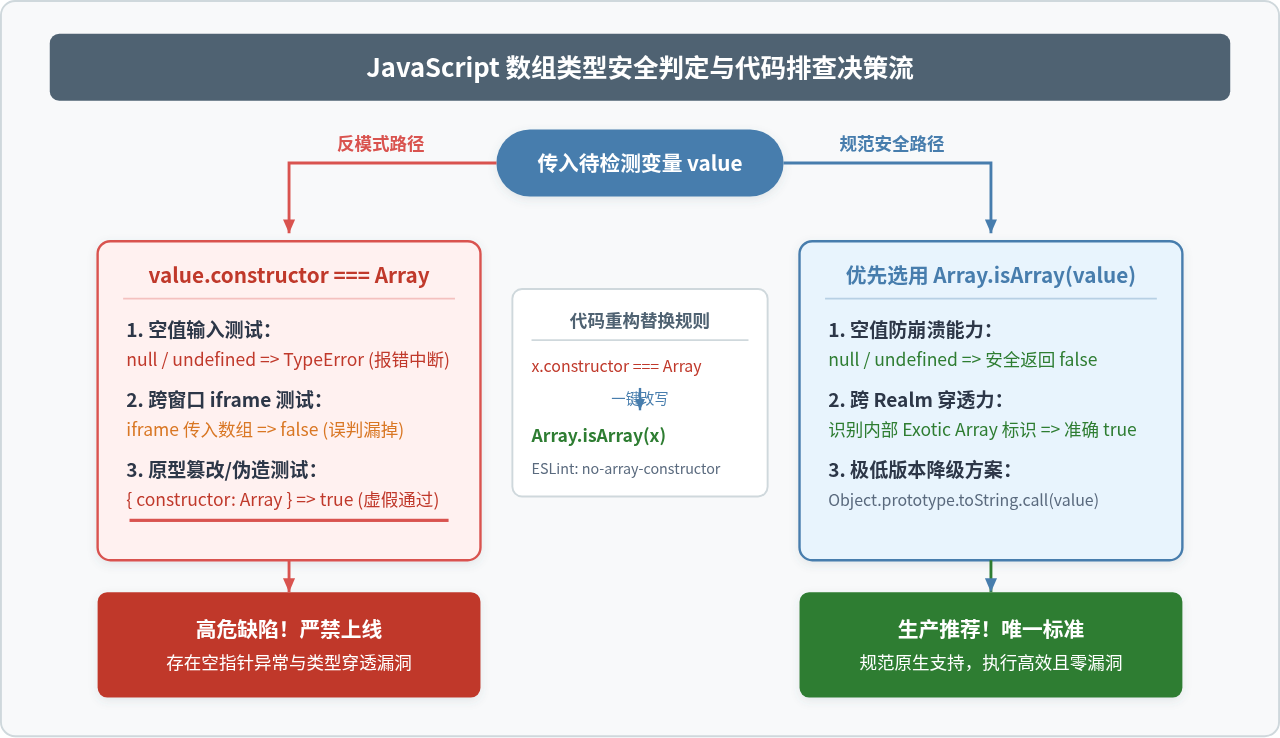
步骤 1:全场景首选官方标准 API —— Array.isArray()
Array.isArray() 是语言层面专为数组判断设计的原生方法。它的判断依据并不是查看对象表面是否含有某个属性,而是直接检测对象在引擎内部是否具有 [[DefineOwnProperty]] 的数组奇特对象(Array Exotic Object)内置行为标志。
// 面对空值:天然安全防御,不抛错
console.log(Array.isArray(null));        // false
console.log(Array.isArray(undefined));   // false

// 面对伪造对象:绝不上当
const forged = { constructor: Array, length: 0 };
console.log(Array.isArray(forged));      // false

// 面对跨 Realm (iframe) 数组:天然穿透识别
console.log(Array.isArray(iframeArray)); // true

// 面对属性被篡改的真实数组:依然准确
const altered = [1, 2];
altered.constructor = Object;
console.log(Array.isArray(altered));     // true
控制台示例输出:
false
false
true
true
false
true
true
步骤 2:极端兼容场景的可靠兜底方案
如果项目必须运行在不支持 ES5 的特殊历史环境(例如极老旧的嵌入式 JS 引擎),可以借助 Object.prototype.toString 来实现跨环境判断:
function isArrayLegacyPolyfill(val) {
  if (typeof Array.isArray === 'function') {
    return Array.isArray(val);
  }
  return Object.prototype.toString.call(val) === '[object Array]';
}
Object.prototype.toString 会读取对象内部由引擎维护的内置标签,即便在跨 iframe 环境下也能稳定输出 "[object Array]",且对 null 与 undefined 均具备容错能力。
步骤 3:项目存量代码审查与 ESLint 自动化规避
为防止团队成员在后续开发中再次引入 constructor === Array 的写法,建议在项目的 .eslintrc.json 中启用规则限制,或通过全局搜索进行批量替换:
- 正则检索目标:
\w+\.constructor\s*===?\s*Array - 一键替换目标:
Array.isArray($1) - 配置 ESLint 规则:推荐开启
no-array-constructor及相关原型安全检查规则。
六、常见判定方案对比与选型建议
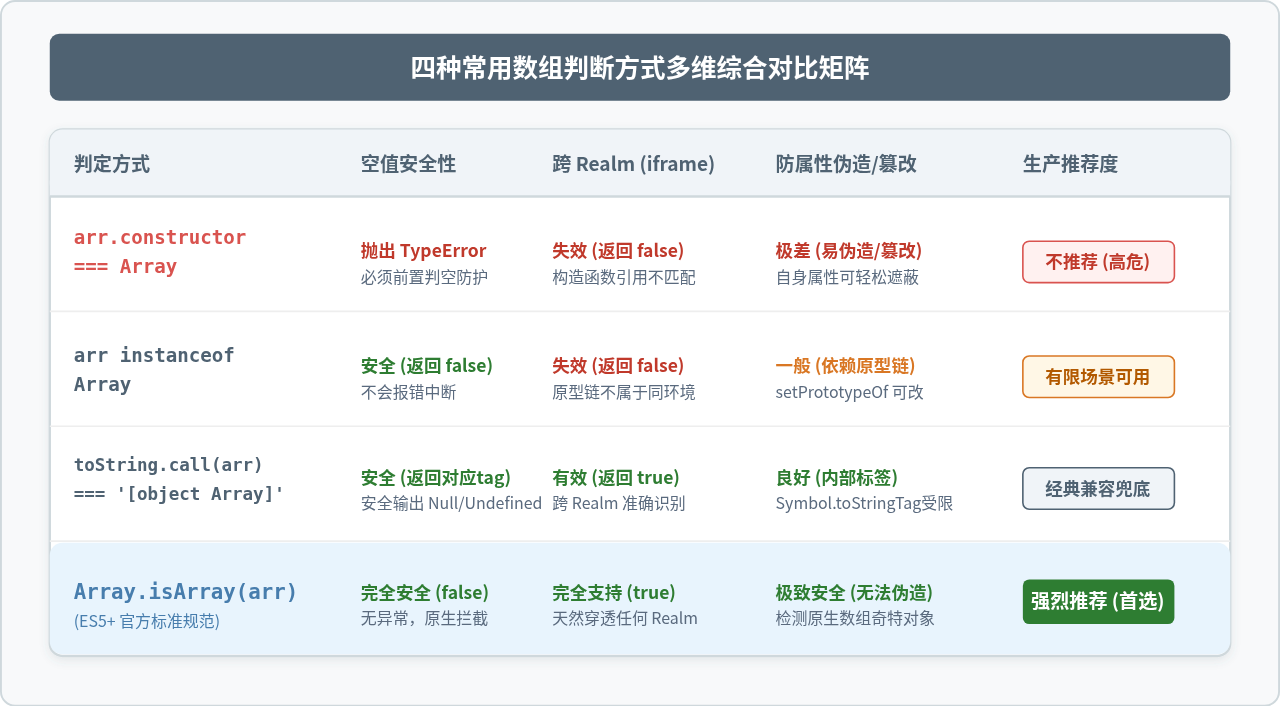
为了帮助读者建立清晰的技术选型全景,下表汇总了 JavaScript 常见的四种数组判断手段在核心维度上的表现:
| 检测方式 | null/undefined 安全性 | 跨 Realm (iframe) 支持 | 防属性伪造与篡改 | 规范推荐等级 |
|---|---|---|---|---|
arr.constructor === Array |
抛出 TypeError | 完全不支持 (false) | 极易被遮蔽或伪造 | 严禁使用 |
arr instanceof Array |
安全 (返回 false) | 完全不支持 (false) | 受原型链篡改影响 | 不推荐(仅限单一上下文) |
toString.call(arr) === '[object Array]' |
安全 (返回对应tag) | 完全支持 (true) | 良好 (内部标签) | 兼容兜底推荐 |
Array.isArray(arr) |
安全 (返回 false) | 完全支持 (true) | 极致安全 (检测内部槽) | 现代工程唯一标准 |
核心总结:
constructor 只是挂载在原型链上的普通数据指针,代表的是“谁创建了这个实例”的声明,而非对象底层的物理结构约束。在生产级代码中,应当始终且唯一地使用 Array.isArray() 来判断数组类型,彻底消除空指针崩溃、跨环境通信失效和类型伪造带来的潜在隐患。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章