

深入解析Web开发中JSP与JavaScript的协作机制,剖析服务端生命周期与客户端事件交互边界,提供初始数据安全传递、Ajax异步联动及ES6模板冲突解决等实战方案。
Web开发中JSP怎么与JS协作完成页面渲染与交互
作者:百宝袋
时间:2026-10-30
浏览:472
文章目录
在基于经典Java Web架构的应用开发中,JSP(JavaServer Pages)与JavaScript(JS)分别承担着服务端模板渲染与客户端动态交互两个阶段的核心职责。正确理解并处理它们之间的协作关系,关键在于厘清两者的执行生命周期、运行物理环境与数据流转边界:JSP在服务端运行完毕后仅输出纯文本流,而JS则在浏览器端接管DOM节点与用户交互。本文将系统拆解JSP与JS协同渲染页面的底层逻辑、标准数据传递方式、异步交互闭环及常见语法冲突排查。
一、执行时机与物理环境的本质边界
初学者容易产生“JSP直接调用JS函数”或“JS直接读取JSP Java变量”的混淆认知。实际上,两者无论在物理运行空间还是在时间维度上都存在清晰的隔离线:
- JSP运行于服务端Servlet容器内:当浏览器发出HTTP请求后,Web容器(如Tomcat)解析JSP文件并转译为Java Servlet。所有的Java脚本片断、JSTL标签库和EL表达式(Expression Language)均在服务器端计算求值,最终合成一份包含HTML、CSS和内联JS代码的静态文本流响应给客户端。
- JavaScript运行于客户端浏览器引擎中:客户端浏览器接收到底层字节流后开始构建DOM树与CSSOM树。当解析到
<script>标签或外链脚本时,V8等客户端引擎才开始编译并执行JS代码,此时服务端的JSP上下文早已销毁。
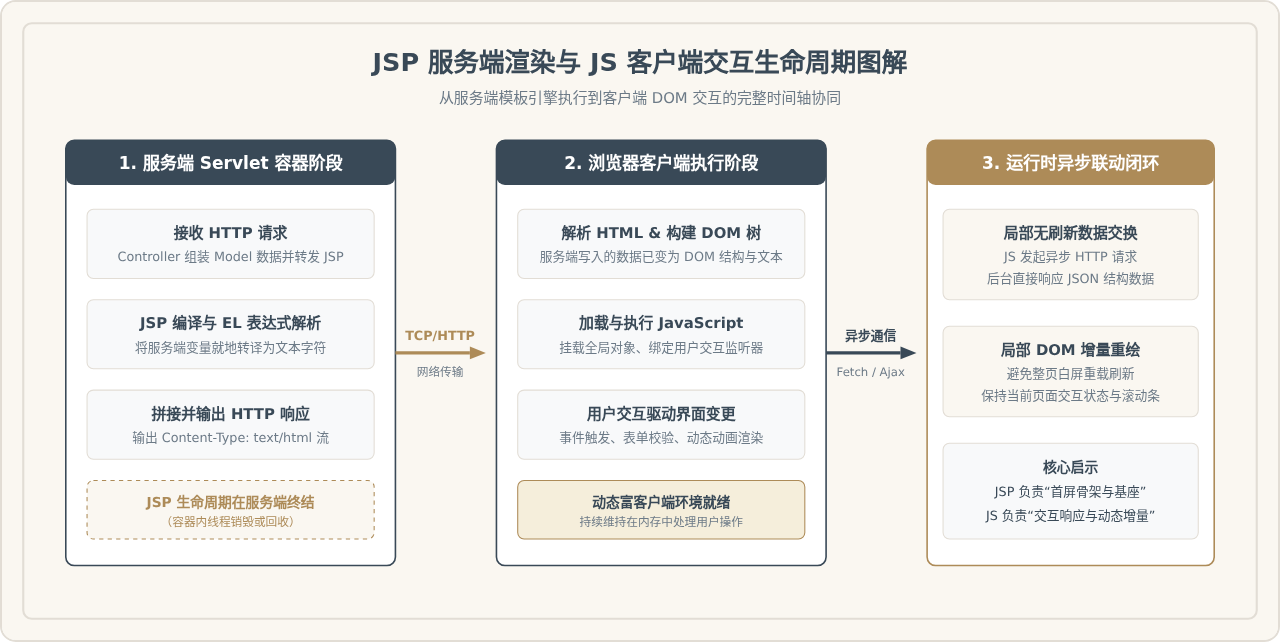
因此,所谓“JSP与JS协作”,其实质是服务端模板引擎在输出HTML文本时,以何种方式向随后的JS脚本提供环境配置、上下文初始状态,以及JS如何通过网络协议反向驱动服务端的业务接口。
二、协作模式一:服务端向客户端安全传递初始数据
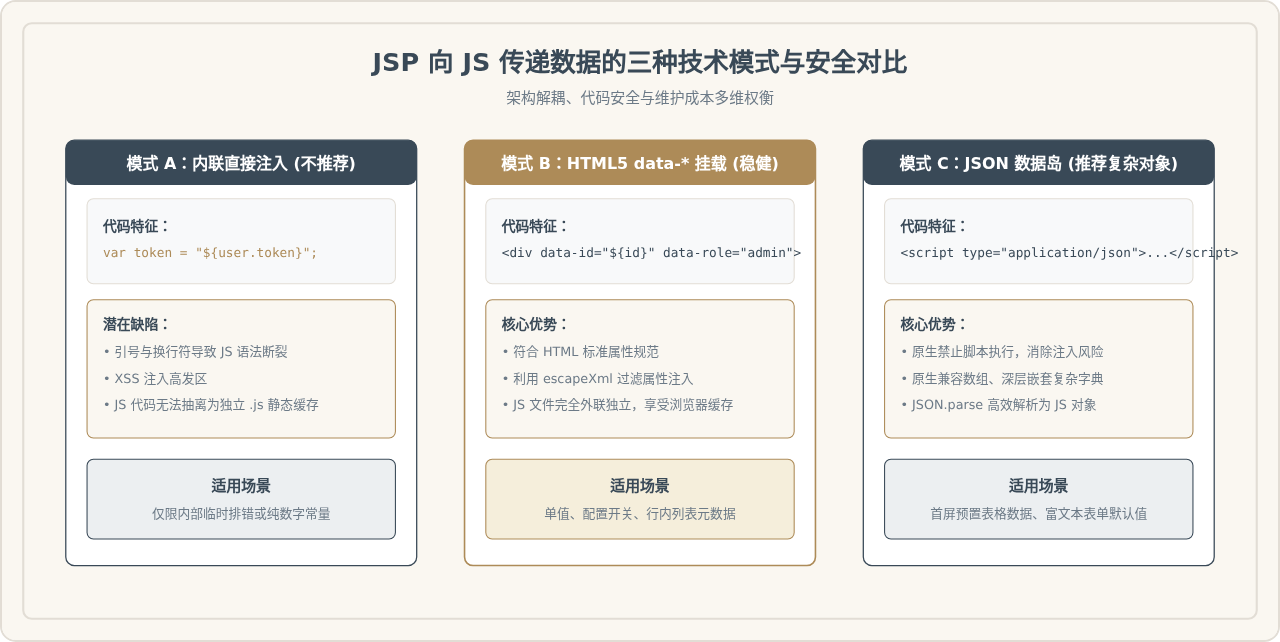
页面初次加载时,通常需要展示当前登录用户信息、权限列表或页面初始查询参数。JSP向JS传递这些初始数据主要有三种方式,其安全性与适用场景各不相同:
1. 方式 A:直接在内联脚本中嵌入 EL 表达式(存在安全隐患,不推荐)
最原始且常见的方式是将EL表达式直接写入JavaScript代码块:
<script>
  // 直接赋值:若后端变量包含换行符、单双引号或未转义标签,会导致 JS 语法崩溃甚至 XSS 注入
  var currentUserId = "${sessionScope.user.id}";
  var currentRole = "${sessionScope.user.role}";
</script>这种写法虽然简单,但在处理非数字或含有用户输入的字符串时具有极大隐患。一旦字符串中存在双引号、回车换行或恶意代码片段(如"; alert('XSS'); //),浏览器解释JS时便会破坏语法边界引发语法错误或执行注入脚本。
2. 方式 B:使用 HTML5 data-* 自定义属性解耦(适合离散型元数据)
更标准的做法是将数据挂载在HTML DOM元素的data-*属性上,由JS通过标准DOM API提取。由于JSP在渲染HTML属性时会自动转义属性边界,这种方式天然实现了逻辑解耦:
<!-- JSP 服务端渲染容器节点 -->
<div id="userProfile"
     data-user-id="${fn:escapeXml(user.id)}"
     data-user-role="${fn:escapeXml(user.role)}"
     data-edit-permission="${user.canEdit ? 'true' : 'false'}">
</div>

<!-- 客户端外链 JavaScript 文件(保持纯 JS 语法,不含任何 JSP 标记) -->
<script src="${pageContext.request.contextPath}/static/js/profile.js"></script>
// static/js/profile.js
document.addEventListener("DOMContentLoaded", function () {
const profileEl = document.getElementById("userProfile");
if (!profileEl) return;
const userId = profileEl.dataset.userId;
const userRole = profileEl.dataset.userRole;
const canEdit = profileEl.dataset.editPermission === "true";
console.log("初始化用户上下文:", { userId, userRole, canEdit });
});3. 方式 C:通过 type="application/json" 脚本数据岛传递复杂结构(推荐)
当需要传递复杂的业务对象、表格列表或树形配置时,应在后端将对象序列化为标准JSON字符串,并通过不可执行的脚本块盛装:
<!-- 声明为 application/json,浏览器默认不会将其作为脚本执行,完全杜绝 XSS 运行风险 -->
<script id="initialConfigPayload" type="application/json">
  ${initialJsonConfig}
</script>
// 客户端安全提取并解析
document.addEventListener("DOMContentLoaded", function () {
const payloadEl = document.getElementById("initialConfigPayload");
if (payloadEl) {
try {
const pageConfig = JSON.parse(payloadEl.textContent.trim());
initializeApplication(pageConfig);
} catch (e) {
console.error("服务端初始 JSON 数据解析失败:", e);
}
}
});
三、协作模式二:基于 Ajax/Fetch 的无刷新异步交互闭环
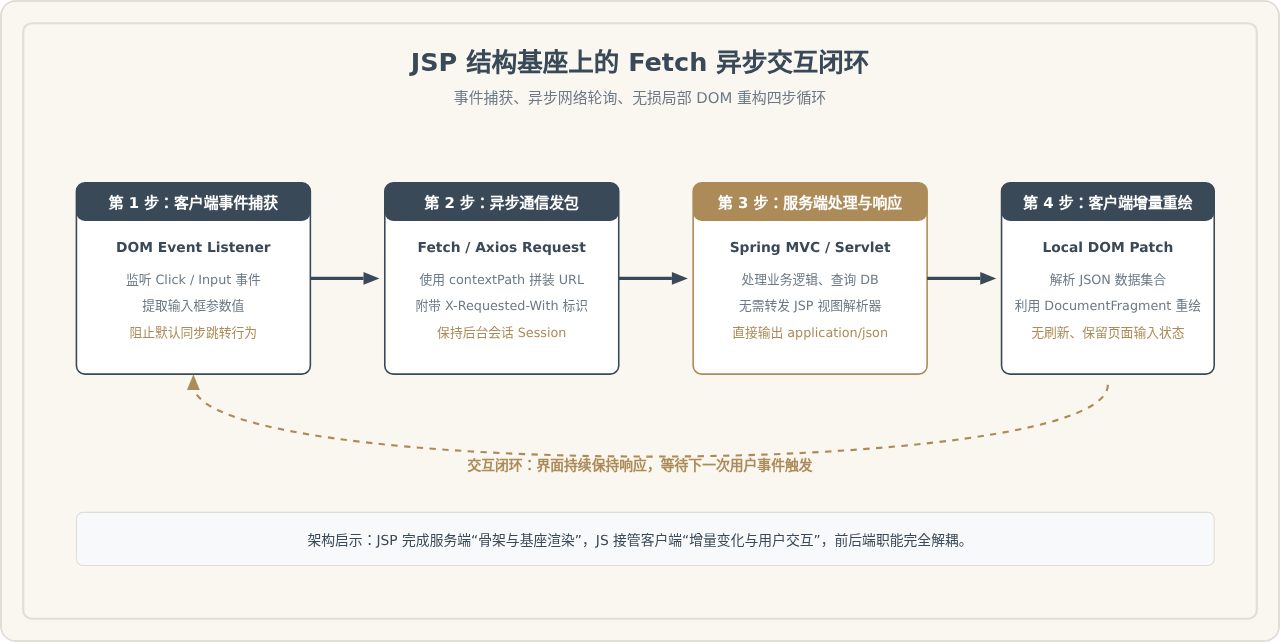
传统的JSP交互依赖于同步表单提交(Form Submit)或超链接跳转,这种模式每次操作都会导致整页重新编译与重新渲染,产生白屏现象并丢失当前页面的滚动位置与临时输入状态。在现代协同开发中,JSP负责首次加载时的骨架构建与核心SEO文本渲染,后续所有用户交互均交由JavaScript通过异步网络请求完成局部刷新。
1. 典型业务场景:表格异步查询与局部重绘
以下为一个完整的异步交互实战代码示例。JSP输出表格骨架与查询面板,JS监听按钮点击后发起Fetch请求获取JSON数据,并在前端更新表格行:
<%-- JSP 页面结构:声明上下文路径与表格基座 --%>
<%@ page contentType="text/html;charset=UTF-8" language="java" %>
<div class="filter-panel">
  <input type="text" id="keywordInput" placeholder="输入搜索关键字...">
  <button type="button" id="btnSearch">查询</button>
</div>

<table id="dataTable" class="table">
  <thead>
    <tr>
      <th>ID</th>
      <th>名称</th>
      <th>状态</th>
      <th>操作</th>
    </tr>
  </thead>
  <tbody id="tableBody">
    <!-- 首次由 JSP 渲染默认行(支持无 JS 环境的基础展示) -->
    <c:forEach items="${initialList}" var="item">
      <tr id="row-${item.id}">
        <td>${item.id}</td>
        <td>${fn:escapeXml(item.name)}</td>
        <td><span class="badge">${item.status}</span></td>
        <td><button onclick="deleteItem('${item.id}')">删除</button></td>
      </tr>
    </c:forEach>
  </tbody>
</table>
// static/js/table-manager.js
// 统一管理客户端事件与异步通信
document.getElementById("btnSearch").addEventListener("click", async function () {
const keyword = document.getElementById("keywordInput").value.trim();
const contextPath = window.APP_CONTEXT_PATH || ""; // 由公共配置注入
try {
const response = await fetch(`${contextPath}/api/items/search?keyword=${encodeURIComponent(keyword)}`, {
method: "GET",
headers: {
"Accept": "application/json",
"X-Requested-With": "XMLHttpRequest"
}
});
if (!response.ok) {
throw new Error(`网络响应异常: ${response.status}`);
}
const result = await response.json();
renderTableRows(result.data);
} catch (err) {
console.error("异步拉取数据失败:", err);
alert("数据加载失败,请检查网络设置。");
}
});
function renderTableRows(items) {
const tbody = document.getElementById("tableBody");
tbody.innerHTML = ""; // 清空原表格内容
if (!items || items.length === 0) {
tbody.innerHTML = '<tr><td colspan="4" style="text-align:center;">暂无匹配记录</td></tr>';
return;
}
const fragment = document.createDocumentFragment();
items.forEach(item => {
const tr = document.createElement("tr");
tr.id = `row-${item.id}`;
tr.innerHTML = `
<td>${item.id}</td>
<td>${escapeHTML(item.name)}</td>
<td><span class="badge">${item.status}</span></td>
<td><button class="btn-delete" data-id="${item.id}">删除</button></td>
`;
fragment.appendChild(tr);
});
tbody.appendChild(fragment);
}
function escapeHTML(str) {
return String(str).replace(/[&<>"']/g, m => ({
'&': '&', '<': '<', '>': '>', '"': '"', "'": '''
})[m]);
}
四、协作中的经典冲突排查与工程规范
在实际开发过程中,JSP与JS共存常会引发几类标志性的语法冲突与路径陷阱,掌握其规避原则是保障项目稳健运行的基础。
1. 语法冲突:JSP EL 表达式与 ES6 模板字符串的 ${} 冲突
ES6 引入的反引号模板字符串语法(Template Literals)同样采用 ${variable} 作为插值占位符。若直接在 JSP 文件内编写含有反引号插值的内联脚本,JSP 引擎会误认为这是服务端的 EL 表达式并尝试在服务端对其求值,导致该处被替换为空白或报出找不到变量的错误。
解决方案对照:
方案 1(最佳工程规范):将所有 JavaScript 代码剥离到独立的 .js 外部静态文件中,通过 <script src="..."> 引入。由于外部文件不经过 JSP 容器的解析,原生支持任何 ES6/ESNext 语法。
方案 2(在必须内联时):在美元符号前加反斜杠转义:`用户编号: \${userId}`,或使用纯字符串拼接 "用户编号: " + userId。
2. 静态资源与接口请求的上下文路径问题(Context Path)
在生产环境中,Java Web 项目通常部署在特定上下文路径下(例如 http://example.com/crm/),而非根目录 /。若前端JS直接发起形如 fetch('/api/user') 的请求,将直接打向根域名从而返回 404。
正确做法是在 JSP 的 <head> 头部统一向 window 注入全局应用配置:
<!-- 在 JSP 公共头部 (head.jsp) 中统一初始化全局对象 -->
<script>
  window.APP_CONFIG = Object.freeze({
    contextPath: "${pageContext.request.contextPath}",
    apiVersion: "v1",
    env: "${initParam['environment']}"
  });
</script>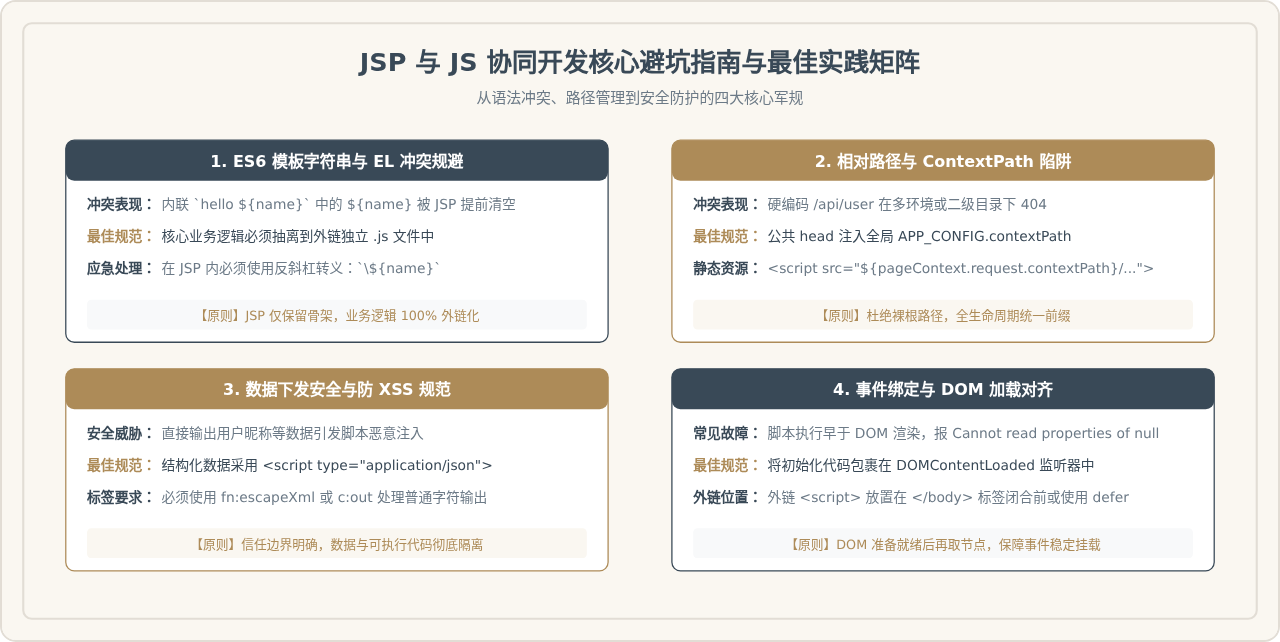
五、总结:建立清晰的动静态协作分工
综上所述,在企业级Web开发中,处理好JSP与JS的协同关键在于建立严格的权责边界:
- JSP作为服务端的“装配车间”:专注于首屏核心数据渲染、权限安全过滤、静态页面骨架搭建与全局上下文变量注入。坚决避免在JSP中堆叠大段未封装的内联业务JS。
- JS作为客户端的“交互引擎”:独立以外部静态资源的形式组织,负责DOM事件响应、数据合法性校验与基于异步Ajax/Fetch的数据交换,通过局部更新实现丝滑流畅的用户体验。
- 数据传递标准隔离:丢弃高风险的内联字符串拼接,简单标识使用
data-*属性,复杂对象使用type="application/json"脚本岛安全承载。
遵照上述规范组织代码,既能发挥服务端JSP渲染首屏速度快、对SEO友好的传统优势,又能获得前端JavaScript高交互性、局部无刷新与高维护性的现代化体验。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章