

深入解析现代前端为什么淘汰 href="javascript:..." 伪协议写法,涵盖内容安全策略拦截、无障碍体验破坏、浏览器交互异常及标准重构方案。
为什么现代前端不推荐使用href="javascript:..."写法
作者:极速慢跑
时间:2026-10-30
浏览:186
文章目录
前端架构规范 · 浏览器运行机制 · 网页可访问性
在一个常见的老式网页管理后台中,你可能经常能看到这样的代码:点击一个看似普通的“删除记录”操作项,页面上的 HTML 标签写作 <a href="javascript:void(0)" onclick="deleteItem(123)">删除</a>。在老式浏览器中,这种写法能够阻止页面跳回顶部并触发对应的 JavaScript 函数,因此被广泛套用在各类不需要跳转页面的操作场景里。然而在现代前端工程中,这种写法已被各类主流开发规范、浏览器安全标准以及无障碍开发准则明确划入废弃与不推荐的行列。
现代前端不再推荐使用 href="javascript:..." 伪协议的核心原因可以概括为三点:一是违背现代网络安全规范,与内容安全策略(CSP)发生冲突并引入潜在 XSS 攻击向量;二是破坏超链接的原生行为与辅助功能,导致键盘操作与屏幕阅读器体验劣质;三是混淆了“页面导航”与“用户交互”的职责边界,违背了现代前端关注点分离与组件化架构的最佳实践。
一、执行原理与历史成因剖析
在超文本标记语言(HTML)的设计规范中,<a> 标签的定位是“锚点链接(Anchor)”,其 href(Hypertext Reference)属性预期接收的是一个统一资源标识符(URI),指示用户在触发该元素时浏览器应当导航的目标地址。
javascript: 并不是一个合法的网络传输协议(如 http、https 或 ftp),而是浏览器历史上保留的一种特权伪协议(Pseudo-protocol)。当浏览器地址栏或 href 中包含 javascript: 前缀时,解析引擎会将冒号后面的字符串当作原生 JavaScript 代码交由 JS 虚拟机执行。如果代码执行后的返回值不是 undefined,浏览器还会直接把该返回值强制转换为字符串,并替换当前文档的全部内容显示出来。早期开发者为了避免页面被代码返回值覆盖,才衍生出了 href="javascript:void(0)"(void 运算符求值并始终返回 undefined)这种规避白屏的写法。
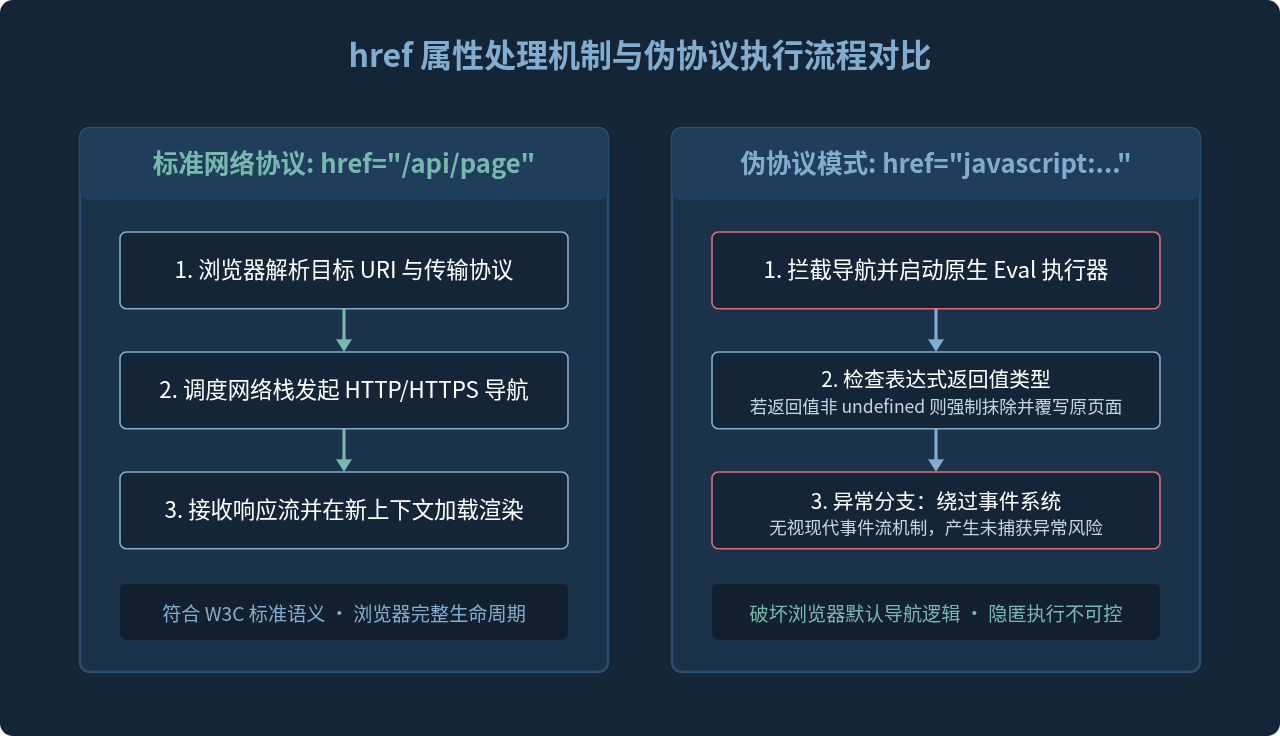
二、核心缺陷一:安全隐患与内容安全策略(CSP)阻断
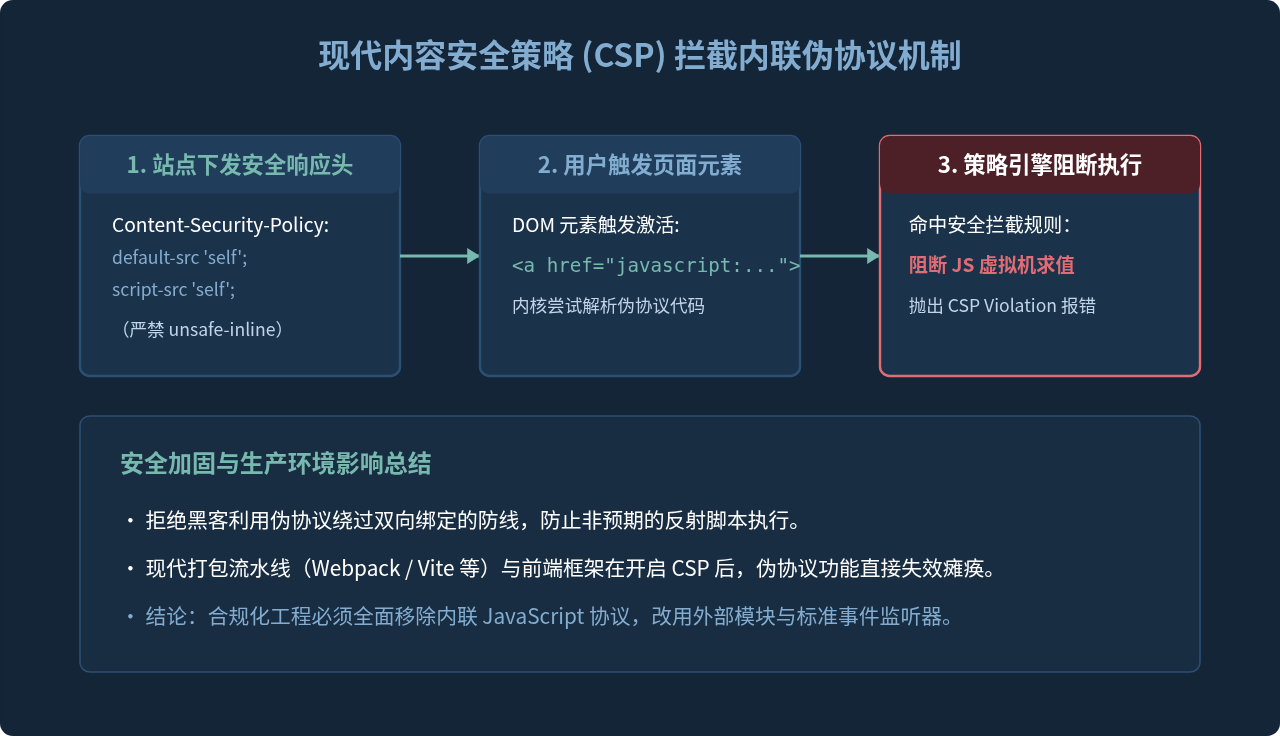
现代 Web 安全架构推行强隔离和纵深防御,其中最关键的标准之一便是内容安全策略(Content Security Policy, CSP)。CSP 通过 HTTP 响应头限制浏览器执行非受信脚本,防范跨站脚本攻击(XSS)。
href="javascript:..." 在安全体系中等同于内联执行(Inline Execution),其本质和 eval() 无异。当企业级网站部署了现代严谨的 CSP 策略(例如指定 script-src 'self' 且未包含 'unsafe-inline' 时),浏览器会坚决拒绝执行任何伪协议代码,并在控制台抛出安全违规异常:
Refused to run the JavaScript URL because it violates the following Content Security Policy directive: "script-src 'self'". Either the 'unsafe-inline' keyword, a hash, or a nonce is required to enable inline execution.此外,当应用程序从外部接口、URL 参数或富文本编辑器动态接收链接并在模板中拼接渲染时,如果仅仅验证了“不是空字符串”,恶意攻击者注入形如 href="javascript:fetch('/api/steal?cookie='+document.cookie)" 的数据就能轻而易举地完成反射型或存储型 XSS 攻击。现代前端框架(如 React 与 Angular)为了堵塞这一漏洞,已经对此类属性进行了严格的编译期警告甚至运行时过滤。
三、核心缺陷二:破坏原生交互体验与无障碍访问
超链接之所以被称为超链接,是因为现代桌面与移动端浏览器围绕 <a> 标签构建了极其丰富且深入人心的原生功能集。一旦将 href 设置为 javascript:...,这些原生能力将全面遭到破坏:
- 破坏新标签页打开行为:用户使用鼠标中键单击或通过快捷键(Ctrl/Command + 单击)试图在后台新标签页打开内容时,新标签页将加载
about:blank或直接挂死,无法达到预期。 - 破坏上下文菜单与地址提取:用户右键点击该元素选择“复制链接地址”或“在隐私窗口打开”时,复制出来的是荒谬的代码文本,在外部窗口中直接打开还会造成严重的执行错位或功能报错。
- 屏幕阅读器(Screen Reader)语义歧义:辅助设备在遇到
<a>标签时,会向视障用户播报为“链接”。用户听到链接后的心理预期是按下按键即可离开当前页面、到达新目标。但由于其实际行为是一个表单提交、弹窗激活或数据删除,这种“语实不符”会造成极大的认知混乱。 - 键盘激活机制的不对齐:标准的超链接仅支持使用
Enter键触发;而原生的操作按钮(<button>)天然支持Enter键与Space(空格键)双按键激活。用伪协议假借链接之名做按钮,严重损害了纯键盘操作用户的无障碍体验。
四、现代前端标准重构流程
针对遗留项目中普遍存在的 href="javascript:..." 写法,现代前端有一套清晰明确的重构实施流程。重构的核心思路在于:区分元素真实语义,把导航交还给链接,把操作交还给按钮。
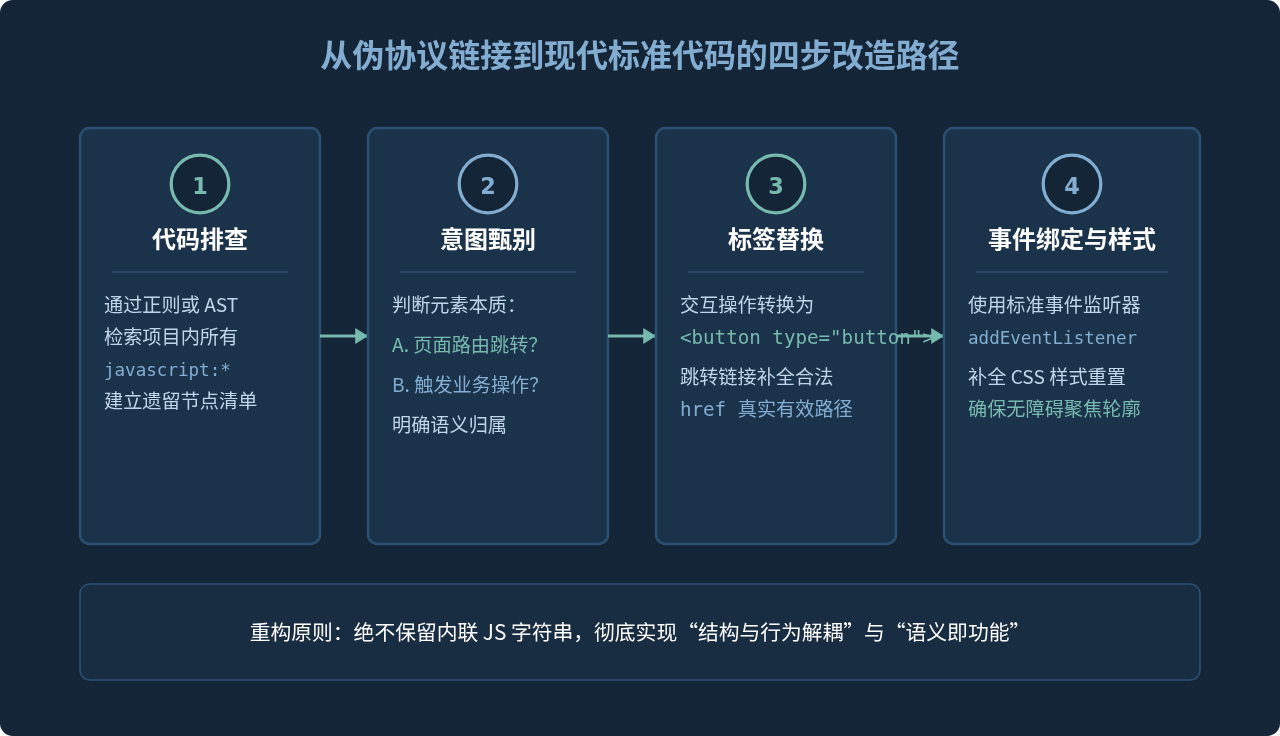
重要操作提醒:给 button 显式声明 type="button"
在 HTML 规范中,
<button> 标签如果不写 type 属性,其默认值是 type="submit"。如果将该元素放置在 <form> 表单内部,用户点击后会意外触发表单提交并刷新页面。因此,替换为按钮时务必显式声明 <button type="button">。
常见场景代码对照示例
以下是两组典型场景下的现代标准重构代码对比:
场景一:纯操作触发型(如弹窗、删除、切换状态)
<!-- ❌ 废弃且不推荐的旧写法 -->
<a href="javascript:void(0)" onclick="openModal()">打开设置面板</a>

<!-- ✅ 推荐的现代标准写法:语义清晰的无样式按钮 -->
<button type="button" class="btn-link" onclick="openModal()">打开设置面板</button>

<!-- 配套的 CSS 样式还原(使其保持与链接完全一致的外观) -->
<style>
.btn-link {
  background: none;
  border: none;
  padding: 0;
  color: #0284c7;
  text-decoration: underline;
  cursor: pointer;
  font: inherit;
}
.btn-link:hover {
  color: #0369a1;
}
.btn-link:focus-visible {
  outline: 2px solid #0284c7;
  outline-offset: 2px;
}
</style>
场景二:具备落地地址但需要 JavaScript 拦截增强的单页路由
<!-- ❌ 废弃且不推荐的旧写法 -->
<a href="javascript:navigateTo('/profile')">个人中心</a>

<!-- ✅ 推荐的现代标准写法:保留合法超链接,用事件驱动 -->
<a href="/profile" id="profile-link">个人中心</a>

<script>
document.getElementById('profile-link').addEventListener('click', function(event) {
  // 检查是否按下了辅助键(如 Command / Ctrl),若按下则放行浏览器默认新开标签页行为
  if (event.metaKey || event.ctrlKey || event.shiftKey || event.altKey) {
    return;
  }
  // 拦截常规左键单击,交由单页应用客户端路由处理
  event.preventDefault();
  clientRouter.push('/profile');
});
</script>
五、选型与全维度特性对比总结
为了让不同场景下的选型更为直观,我们可以将开发中常见的几种交互实现方案进行全维度横向比较:
| 对比维度 | href="javascript:..." |
href="#" + preventDefault |
<button type="button"> |
|---|---|---|---|
| HTML 语义 | 严重违背标准(伪协议) | 伪锚点,语义不准确 | 准确,代表即时用户操作 |
| CSP 安全策略 | 直接被拦截或要求 unsafe-inline | 合规无阻断 | 合规无阻断 |
| 键盘交互支持 | 仅支持 Enter 键 | 仅支持 Enter 键 | 天然支持 Enter 与 Space 键 |
| 无障碍与辅助工具 | 被误读为链接,体验混乱 | 被误读为链接,焦点跳跃风险 | 正确识别为按钮控件,无歧义 |
| 现代框架集成度 | 极差(引发构建告警与语法隐患) | 中等(需手动 preventDefault) | 原生最佳匹配(React/Vue 优选) |
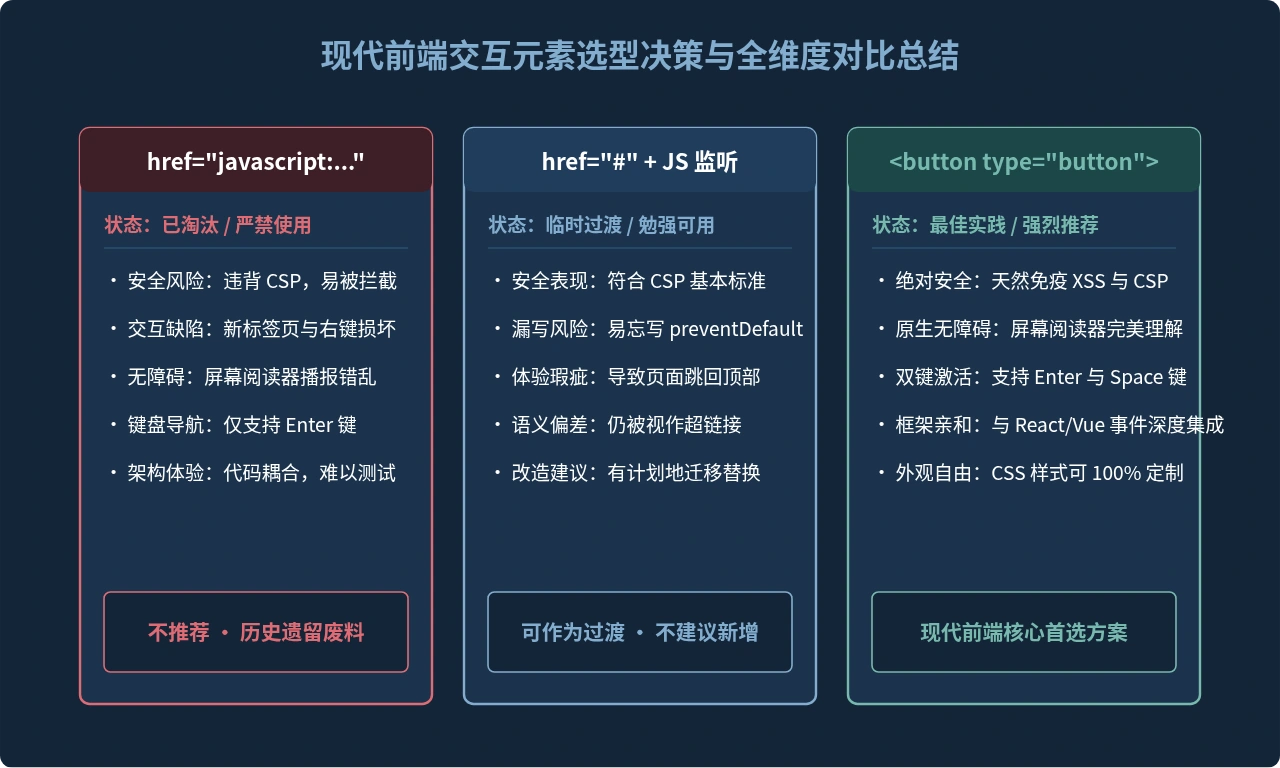
淘汰 href="javascript:..." 不仅仅是代码书写习惯的改变,更是现代前端从野蛮生长走向规范化、工程化与注重包容性(Accessibility)的必由之路。在实际开发中,建立清晰的边界认知:凡是带用户去新地方的用链接(<a href="...">),凡是就地执行某种业务逻辑的用按钮(<button type="button">)。遵循这一简单准则,就能构建出既安全合规、又符合现代 Web 标准的高质量应用。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章