

深入解析现代浏览器如何通过内容安全策略(CSP)、地址栏协议剥离、iframe沙箱机制以及同源隔离,全面限制并阻断javascript:伪协议的执行。
浏览器安全策略怎么限制javascript:协议的执行
作者:霁月
时间:2026-10-30
浏览:323
文章目录
核心答复:现代浏览器并不依赖单一开关来限制
javascript: 伪协议,而是通过“内容安全策略(CSP)阻断、地址栏协议前缀自动切除、DOM 沙箱环境隔离、同源安全边界审查”四道联防防线,将伪协议执行限制在可控的安全沙盒内甚至完全禁止。合理配置标准 CSP 响应头并结合前端输入过滤,是彻底杜绝该协议被用于跨站脚本攻击(XSS)的关键方案。
一、javascript: 伪协议的执行机制与安全风险
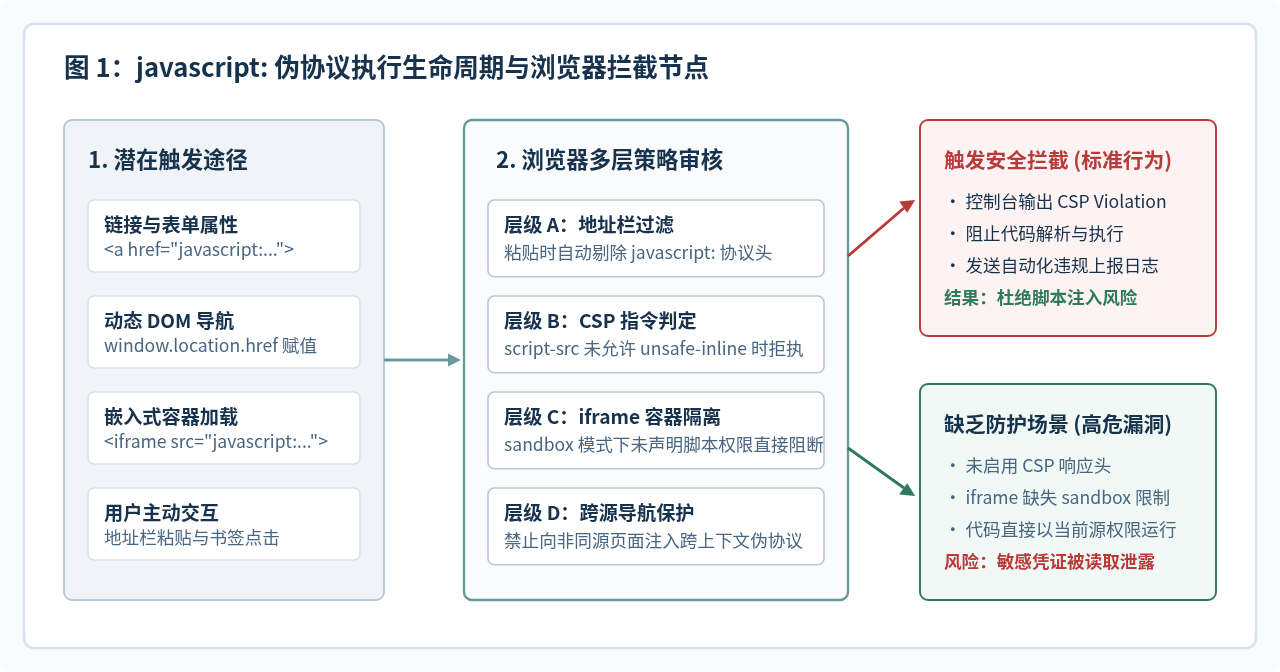
在 Web 标准中,javascript: 被定义为一种特殊的 URL 方案(URL Scheme / 伪协议)。当浏览器导航至这类 URL 时,并不会发起常规的网络 HTTP 请求,而是会将冒号后面的字符串提取出来,作为 JavaScript 语句交由当前页面的脚本引擎解释执行。如果该语句返回了一个非 undefined 的字符串值,浏览器甚至会用该返回值直接替换当前文档的内容。
这种机制在早期的 Web 编程中常被用作小书签(Bookmarklet)或快速绑定点击动作,例如 <a href="javascript:void(0)">。但在现代安全视角下,该协议存在严重的跨站脚本攻击隐患。如果网站未对用户输入进行严格验证,直接将攻击者控制的链接写入超链接的 href、表单的 action 或 iframe 的 src 属性中,受害者在点击或页面加载时就会瞬间触发恶意脚本,从而导致 Cookie 泄露、会话劫持与越权操作。
二、浏览器原生交互与导航安全限制
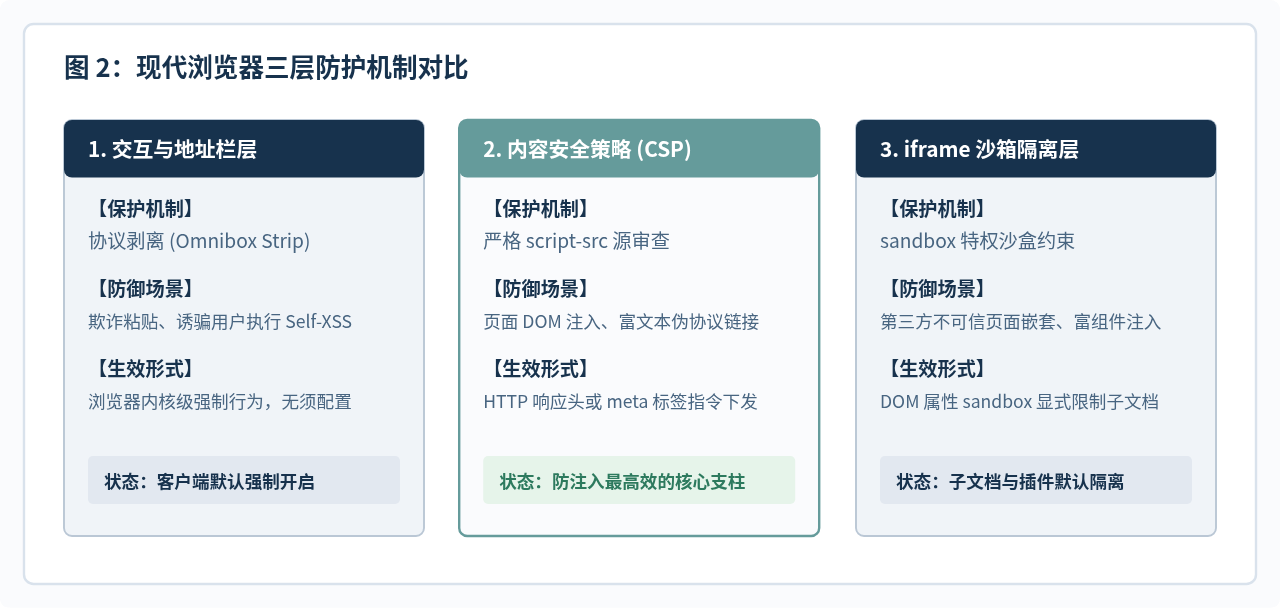
在不依赖网站开发者自行配置的情况下,现代浏览器在底层交互和导航层面已经内置了基础的自我保护逻辑:
-
地址栏协议自动切除(Omnibox Stripping):
社会工程学攻击中常见的 Self-XSS 手段是诱骗用户将一段
javascript:...代码复制并粘贴到浏览器地址栏后回车。为了防御该行为,Chrome、Firefox、Safari、Edge 等主流浏览器均实现了协议头自动剥离机制。用户粘贴时,开头的javascript:会被静默移除,残留的字符串仅会被作为普通搜索引擎关键字搜索,不会直接运行。 -
跨源导航上下文隔离(Cross-Origin Navigation Restrictions):
如果页面 A 试图通过脚本将另一个处于跨域状态的窗口(例如
window.open打开的页面)导航到javascript:...,浏览器会依据同源策略(Same-Origin Policy)强行阻断。任何 JavaScript 伪协议执行的上下文必须严格等同于发起导航的发起源上下文,防止跨域权限提升与数据偷窥。 - 用户激活态(User Activation)判定: 许多针对自动弹窗或未授权动作的伪协议调用,要求必须具备显式的用户手势交互(User Gesture)。非用户主动点击触发的隐式伪协议导航会被浏览器调度器直接降级忽略。
三、利用内容安全策略(CSP)阻断执行
在所有由网站运营者可控的策略中,内容安全策略(Content Security Policy, CSP) 是限制 javascript: 伪协议最彻底、最权威的工业级手段。
1. script-src 对内联脚本与伪协议的统一归类
按照 W3C CSP 规范的定义,javascript: 伪协议的解析执行被直接归类为内联脚本(Inline Script)。只要站点的 CSP 策略中没有显式允许 'unsafe-inline',浏览器在遇到任何 javascript: URL 时就会直接拒绝解析和执行。
例如,当下发如下标准 CSP 响应头时:
Content-Security-Policy: default-src 'self'; script-src 'self';
在此策略约束下,浏览器解析到类似 <a href="javascript:alert(1)">点击</a> 时,用户即使点击该链接,脚本也不会执行,开发者工具(DevTools)控制台会立即抛出阻断异常:
Refused to run the JavaScript URL because it violates the following Content Security Policy directive: "script-src 'self'". Either the 'unsafe-inline' keyword, a hash ('sha256-...'), or a nonce ('nonce-...') is required to enable inline execution.2. Nonce 与 Hash 机制对伪协议的天然免疫
部分开发者可能会通过随机数(Nonce)或内容摘要(Hash)来放行合法的内联 <script> 标签。然而,在 CSP Level 2 与 Level 3 规范中:
<script nonce="rAnd0m">可以为独立标签赋予执行权限;- 但
<a href="javascript:...">这类伪协议节点在语法上无法承载有效的nonce属性。
因此,一旦网站采用了基于 Nonce 的严格 CSP 架构,所有的 javascript: 伪协议链接都会被完全阻断在沙箱之外,无法被绕过执行。
四、容器隔离:iframe Sandbox 的硬性限制
除了整站级别的 CSP,HTML5 引入的 iframe 的 sandbox 属性为嵌入外部内容提供了严格的微沙箱环境。
当一个 <iframe> 设置了空值 sandbox 属性时,该 iframe 处于最高限制级别:
<iframe src="untrusted.html" sandbox></iframe>在默认沙箱内:
- 完全禁用脚本执行:即使在子页面内显式注入了
<a href="javascript:...">,点击后浏览器也会直接忽略执行。 - 同源隔离:沙箱内的文档被强制放入一个唯一的独立源(Unique Origin),无法读取父页面的 LocalStorage 或 Cookie。
- 仅在特定授权下开放:只有显式配置了
sandbox="allow-scripts",子页面才允许执行脚本;若同时配置sandbox="allow-scripts allow-same-origin",才可能拥有完整执行权限。因此,在展示富文本或不可信内容时,省略allow-scripts即可彻底屏蔽伪协议攻击。
五、限制 javascript: 伪协议执行的工程落地流程
在实际项目工程中,仅依靠客户端浏览器的主动防护是不够的,推荐按照“输入校验、策略部署、容器隔离、验证监控”四个步骤建立闭环体系:
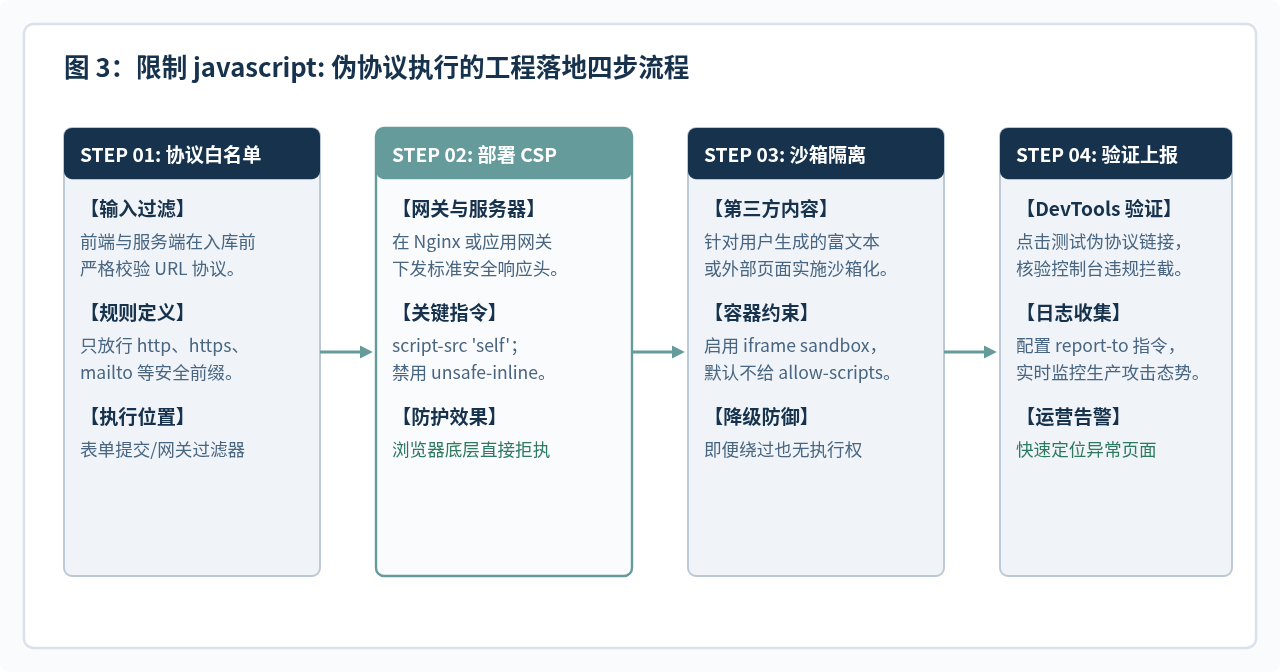
步骤 1:前端与后端进行严格的 URL 白名单校验
不要尝试通过黑名单过滤 javascript:,因为利用大写、空格、Tab 符号或换行符(例如 java script:)很容易实现黑名单绕过。正确做法是使用白名单只允许特定的协议:
// 推荐的 JavaScript 白名单校验示例
function isSafeUrl(urlString) {
  try {
    const parsed = new URL(urlString, window.location.origin);
    const safeProtocols = ['http:', 'https:', 'mailto:', 'tel:'];
    return safeProtocols.includes(parsed.protocol);
  } catch (e) {
    // 无法解析的非法 URL 统一视为不安全
    return false;
  }
}
步骤 2:配置 Nginx 下发 CSP 响应头
在 Web 服务器或反向代理网关中添加标准的响应头指令,例如在 Nginx 配置文件中增加:
# Nginx 配置示例
add_header Content-Security-Policy "default-src 'self'; script-src 'self'; object-src 'none'; base-uri 'self';" always;
注意事项:绝对不要在生产环境中配置
script-src 'self' 'unsafe-inline'。一旦引入 'unsafe-inline',整个针对伪协议的浏览器拦截网就会直接失效。
步骤 3:验证策略生效与排查违规
配置完成后,可在浏览器中打开开发者工具(按 F12 或 Cmd+Option+I),进入 Console(控制台)面板。在页面中主动触发一次带有 javascript: 的元素点击,确认浏览器输出红色的 CSP 违规警告并中止执行。
如果需要在生产环境平滑过渡,可以先使用 Content-Security-Policy-Report-Only 头部只采集违规日志而不阻断用户现有操作,待排除合法业务后切换至强行阻断模式。
六、知识总结与防御决策矩阵
对不同技术层面的限制能力与应用场景进行综合归纳如下表与图示:
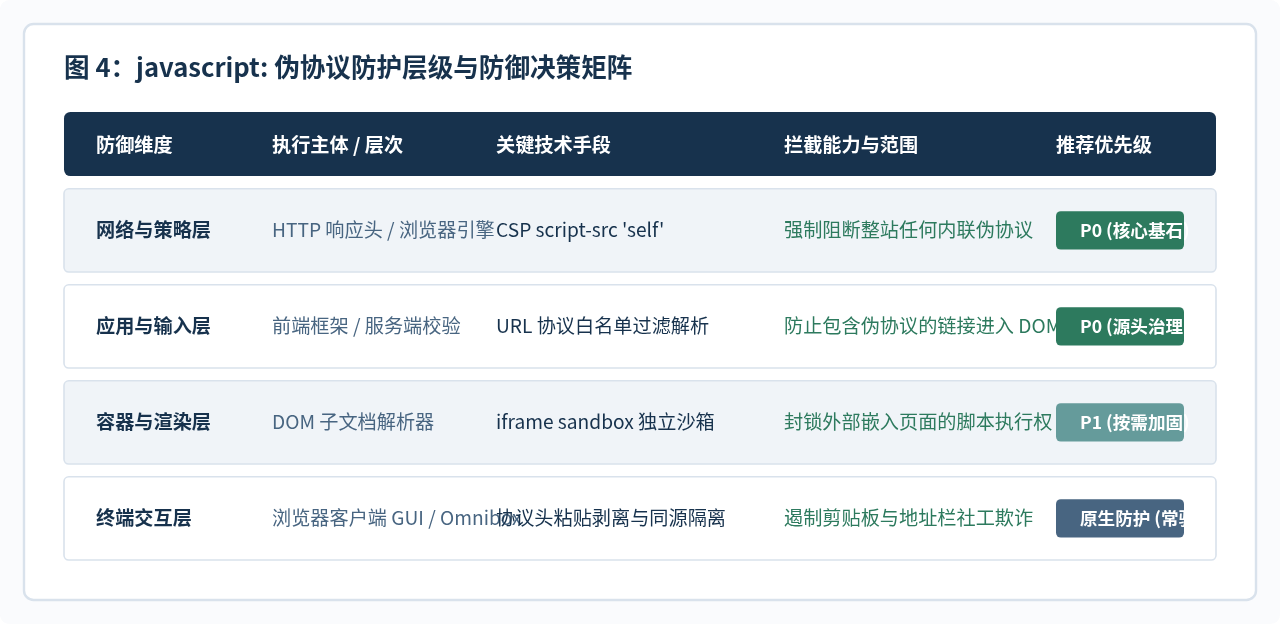
综上所述,限制 javascript: 伪协议的执行不是单一维度的单打独斗,而是浏览器厂商与站点开发者协同合作的系统工程。在业务开发中,开发者务必严控输入白名单并配置严格的 CSP 响应头,借助浏览器现代安全策略的成熟能力,从根本上杜绝伪协议带来的代码执行隐患。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章