

全面梳理寻找高质量免费JS脚本资源的有效途径,涵盖主流用户脚本托管平台、开发级代码片段站与开源仓库,提供切实可行的四步筛选流程、代码审计标准与避坑维护指南。
哪里可以找到高质量的免费JS脚本资源?
作者:霁月
时间:2026-11-05
浏览:350
文章目录
开源资源选型
代码安全审计
实用开发与提效
想要获取真正高质量且免费的 JavaScript 脚本资源,核心在于认清需求场景并直奔拥有公开审查机制的源头:增强浏览器日常功能首选 Greasy Fork 与 ScriptCat(脚本猫);寻找开发级实用工具函数首选 30 Seconds of Code 与 GitHub Gist;探索前端动效与交互组件则依托 CodePen 与 GitHub Awesome 集合。规避安全隐患的根本准则,是坚决拒绝网盘分享与混淆加密代码,坚持“开源透明、权限最小化、本地沙箱验证”的筛选链条。

图 0:高质量免费 JS 脚本资源获取与甄选全景图
一、厘清定位:你需要的是哪一类 JS 脚本?
很多初学者在检索“JS脚本”时往往感到信息繁杂无序,根本原因在于把两类完全不同的使用场景混为一谈。在开始寻找资源前,首先要明确你所需要的脚本属于哪一种载体:
- 浏览器用户脚本(Userscripts / 油猴脚本):通常以
.user.js为后缀,通过 Tampermonkey、Violentmonkey 或 ScriptCat 等浏览器扩展运行。其目的是在访问特定网站时自动修改 DOM 结构、注入辅助功能、去广告或提取表格数据。面向的是日常办公、数据采集与浏览体验优化。 - 开发级功能脚本与代码片段(Dev Snippets & Modules):面向 Web 前端或 Node.js 项目开发,通常是即拷即用的独立工具函数(如深拷贝、节流防抖、URL解析、时间转换)或页面交互动效。其目的是避免为了几个小功能引入体积庞大的第三方 npm 依赖包。
目标不同,对应的优质资源聚集地与筛选逻辑也截然不同。下文将分别针对这两大方向梳理目前公认最优质、最稳定的开放获取渠道。
二、主流开放托管渠道与平台全景解析
高质量脚本最大的前提是公开透明与接受社区监督。那些发布在个人网盘、封闭QQ群、未经验证的第三方下载站里的“合集包”,往往掺杂着推广链接、流量劫持乃至窃取 Cookie 的后门。真正值得信赖的资源全部集中在具有严格代码审查规范或广泛开发者协同的开放平台上。
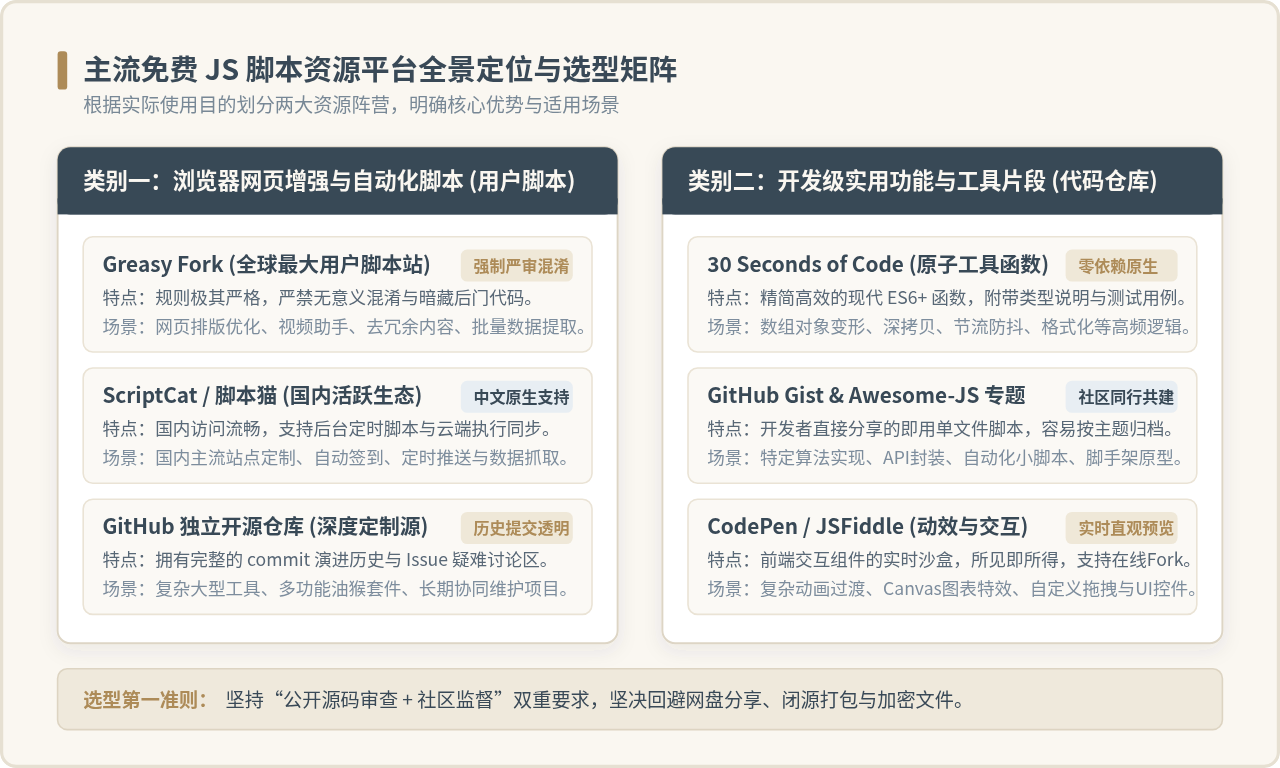
图 1:主流免费 JS 脚本资源平台全景定位与选型矩阵
1. 浏览器用户脚本三大核心渠道
| 平台名称 | 审查机制与核心优势 | 局限与注意事项 | 最适场景 |
|---|---|---|---|
| Greasy Fork | 全球最大用户脚本库。强制要求公开源码,绝对禁止代码混淆与无意义打包;违规脚本会被社区迅速举报下架。 | 部分国外脚本因国内站点改版未能及时同步更新,需自行核对最近维护时间。 | 网页阅读模式、通用排版美化、多媒体播放增强、去冗余浮窗。 |
| ScriptCat (脚本猫) | 国内技术团队打造的开放生态平台。不仅收录丰富中文站点脚本,还独创支持后台定时执行与云端脚本运行。 | 平台成立时间相较 Greasy Fork 稍短,海外站点脚本相对较少。 | 针对国内主流平台的功能增强、定时自动签到、办公自动化任务。 |
| GitHub 独立仓库 | 许多知名脚本作者会将脚本源码完整托管在 GitHub。具备完备的 Git 提交记录、Issue 缺陷追踪以及 Pull Request 协作。 | 需要使用者具备一定的仓库检索能力,无法像脚本商店那样一键点击直接在线安装。 | 大型复杂套件、跨平台自动化流程、需要长期跟随官方版本迭代的工具。 |
2. 开发者级功能片段与工具库渠道
- 30 Seconds of Code:这是一个专注于现代 JavaScript 原子工具函数的精选项目。里面的每一段代码都采用纯原生 ES6+ 语法编写,控制在短小精悍的行数内,无任何外部 npm 依赖,并且每一条函数都配有详细的入参说明、返回值解析与测试用例。当你需要数组去重、嵌套对象安全取值或格式化日期时,这里是最佳选择。
- GitHub Gist & Awesome-JavaScript:Gist 是全球开发者分享独立单文件 JS 代码的核心阵地。通过在搜索栏输入
extension:js搭配具体功能词(如canvas-watermark、image-compressor),可以挖到大量经过实战验证的干净脚本。此外,GitHub 上的awesome-vanilla-js专题也是寻找纯原生免依赖脚本的黄金宝库。 - CodePen 与 JSFiddle:如果你寻找的是带视觉交互的前端脚本(例如图表展示、视差滚动、卡片拖拽、粒子动画),CodePen 提供了大量优秀工程师公开的完整 HTML/CSS/JS 案例。其核心价值在于“实时沙盒预览”,你可以直接在网页上调试修改并复制原生脚本。
三、获取与评估高质量脚本的四步实操流程
找到了平台只是第一步,面对同一个需求,平台上往往存在几十个相似的脚本。盲目下载运行可能遭遇脚本报错、功能失效甚至账号凭据泄露。遵循以下四个明确步骤,可以高效筛选出可靠、安全且长期可用的优质脚本:
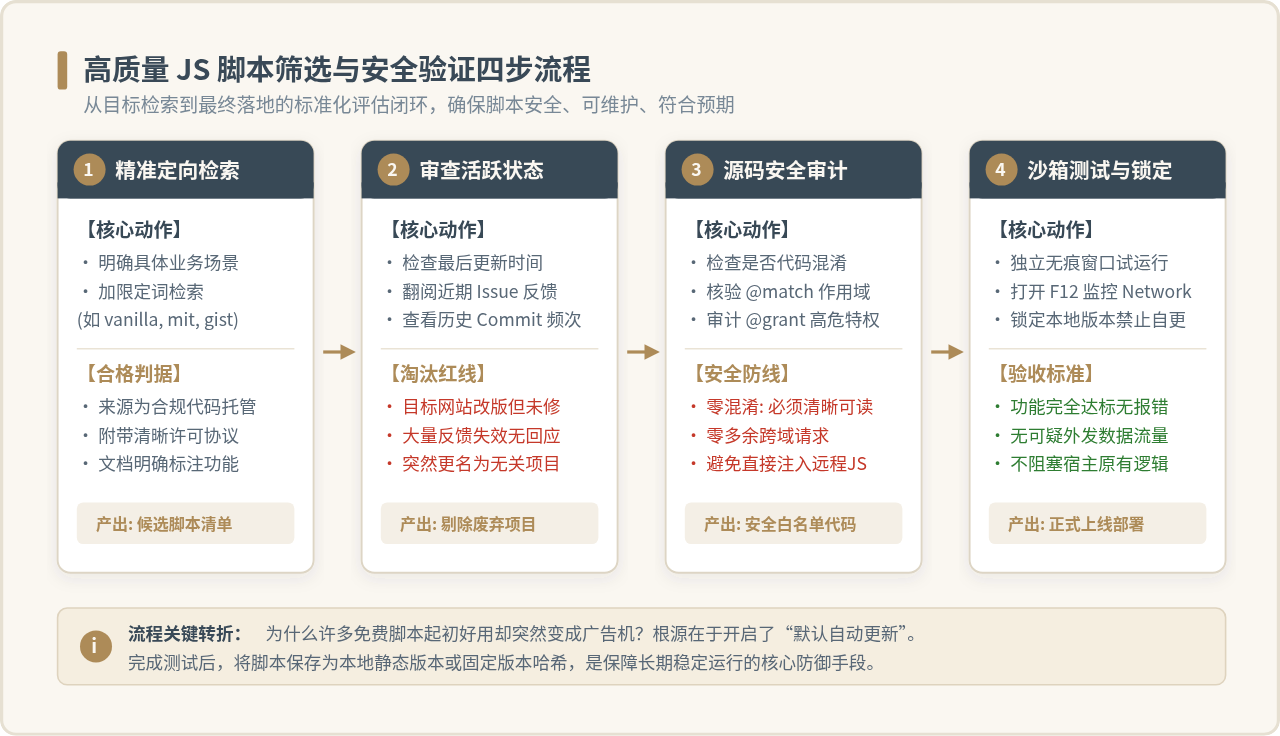
图 2:高质量 JS 脚本筛选与安全验证四步实操流程
-
步骤一:按需求精准检索并过滤结果
避免使用“百度网盘”、“常用脚本”这类泛化词汇。在 Greasy Fork 或 GitHub 中搜索时,建议结合“目标网址域名 + 核心动作”或“技术特征”。例如搜索
site:github.com gist table export vanilla js,精准定位无依赖的原生表格导出脚本;在脚本平台中优先勾选“按总安装量排序”或“按评分排序”,初步筛选出受众面广的作品。 -
步骤二:审查脚本的维护状态与社区反馈
这是识别“僵尸脚本”的关键转折点。现代网页前端更新频繁,一个两年前编写且未再维护的用户脚本,几乎 90% 都会因为目标站点的 DOM 选择器变更而失效。重点核对三个指标:
- 最后更新日期:优先选择近 6 个月内有更新记录的脚本。
- 反馈区(Issues / Feedback):点开查看最新几条用户留言。如果清一色反馈“失效了”、“不工作了”且作者数月无回应,应立即放弃。
- 更新日志(Changelog):高质量脚本通常有规范的版本递增与更新记录,能够清晰说明修复了哪些选择器或兼容性问题。
-
步骤三:源码透明度与权限审计(关键安全关卡)
在点击安装或复制代码前,必须点击“查看源代码”(View Source)。真正高质量的脚本代码应当是结构工整、变量命名具有语义的。凡是发现整段代码被打包成无换行的十六进制长字符串、大量出现
eval()、unescape()或变量名全部为_0x1a2b的,一律判定为高危脚本,坚决不予使用。 -
步骤四:沙箱隔离验证与版本锁定
将通过审查的脚本部署到生产或个人主力浏览器之前,先在无痕模式窗口或测试浏览器中启用。按 F12 打开开发者工具,切换到 Network(网络)标签页,触发脚本功能:
- 观察是否有异常的第三方域名请求被静默发出;
- 观察控制台(Console)是否有未捕获的报错或者不断刷屏的无意义日志;
- 确认功能无误后,在管理器中关闭该脚本的“自动更新”选项(或保存为本地静态脚本)。这一步至关重要,能防止后续源文件被黑客篡改或原作者因账号丢失导致恶意代码推送。
四、代码级质量解剖:如何一眼分辨优劣脚本?
很多读者担心自己 JavaScript 基础不深,无法进行专业的安全审计。实际上,优质脚本与低质恶意脚本在结构特征上有着极其鲜明的差异。通过观察脚本的元数据声明(Metadata Block)和基本逻辑结构,即可做出准确判断:
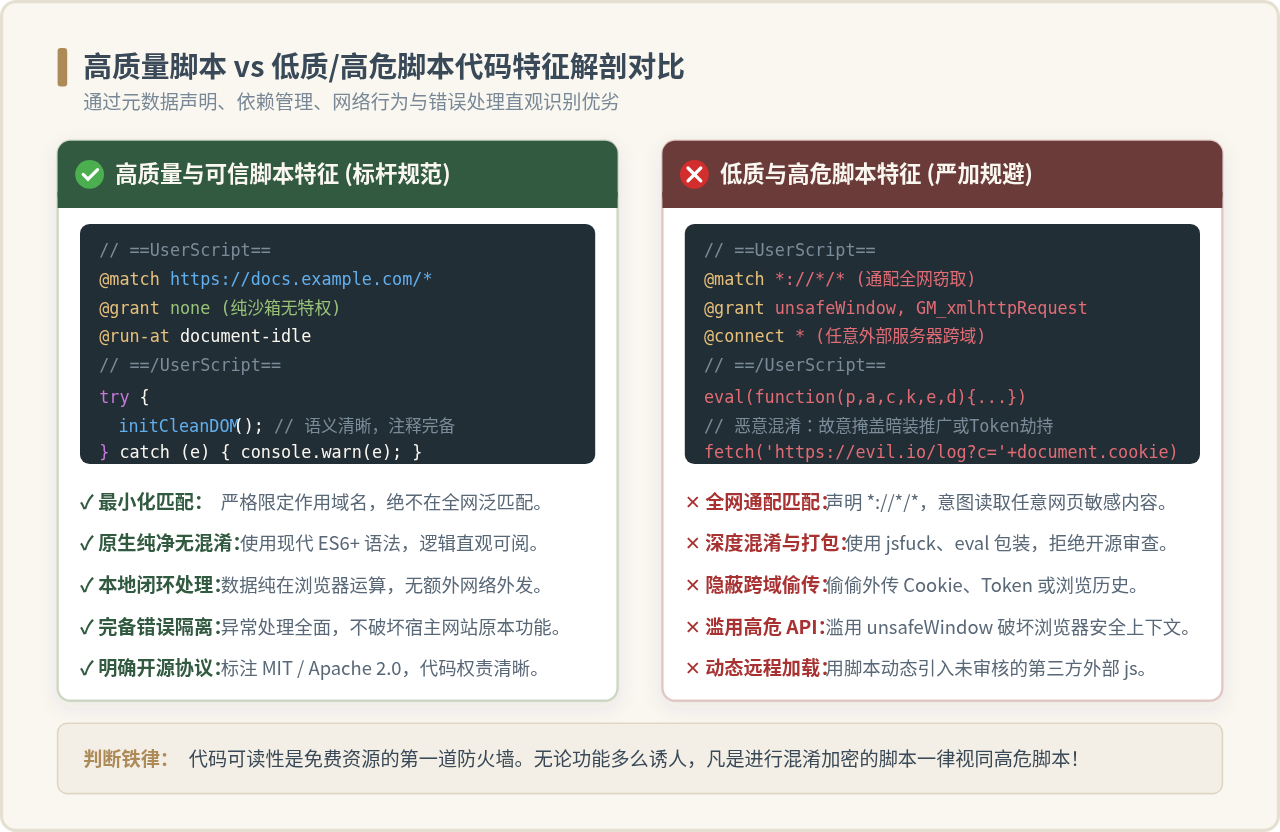
图 3:高质量脚本 vs 低质/高危脚本代码特征解剖对比
1. 优秀脚本的代码范例剖析
下面是一段符合现代规范的高质量用户脚本示例。请注意其精确的作用域限定、权限最小化声明与严格的异常捕获:
// ==UserScript==
// @name         Wikipedia Clean Reader
// @namespace    https://github.com/example/clean-reader
// @version      1.2.0
// @description  清理维基百科侧边栏与冗余浮动元素,提供沉浸式纯净排版
// @license      MIT
// @match        https://*.wikipedia.org/wiki/*
// @grant        none
// @run-at       document-idle
// ==/UserScript==

(function () {
  'use strict';

  // 单一职责函数,逻辑清晰且原生无依赖
  const applyReaderStyles = () => {
    try {
      const sidebar = document.getElementById('mw-navigation');
      const content = document.getElementById('content');

      if (sidebar && content) {
        sidebar.style.display = 'none';
        content.style.marginLeft = 'auto';
        content.style.marginRight = 'auto';
        content.style.maxWidth = '820px';
      }
    } catch (error) {
      // 严格错误边界,避免影响页面原生 JS 执行
      console.warn('[CleanReader] 布局处理发生异常:', error);
    }
  };

  applyReaderStyles();
})();
关键指标解析:为什么说上面这段代码是高质量的?
- 作用域极其严谨:
@match严格限定在https://*.wikipedia.org/wiki/*,绝对不会在用户访问其他网站(例如邮箱、网银、社交媒体)时无故唤醒。 - 特权最小化:声明了
@grant none,意味着脚本完全运行在隔离的上下文环境中,无法调用任何能够绕过同源策略的高危特殊 API。 - 零网络通信:纯粹操作当前页面的 DOM 节点,没有引入任何外部脚本链接,也没有发起任何跨域请求。
2. 低质与高危脚本的三大常见“毒性”特征
警惕以下代码信号,遇上直接放弃:
- 通配全网范围:元数据中声明了
@match *://*/*或@include *,却声称自己只是个“某某网站视频下载器”。这意味着无论你访问什么网址,它都能在后台读取网页内容。 - 滥用特权 API:包含
@grant unsafeWindow、@grant GM_xmlhttpRequest以及宽泛的@connect *。这赋予了脚本无视浏览器同源安全限制、向任何远程服务器静默发送数据的能力。 - 隐蔽外联加载:代码内部通过动态创建
<script src="...">标签,从作者自己的私人服务器动态加载未经验证的远程 JS 文件。这种做法完全绕过了平台的审核,今天加载的是正常代码,明天就能换成劫持木马。
五、长期安全使用与脚本管理建议
收集到了好脚本之后,如何管理才能让它们在未来数月甚至数年里持续稳定服务?以下是资深开发者在管理日常 JS 脚本时总结的实战原则:
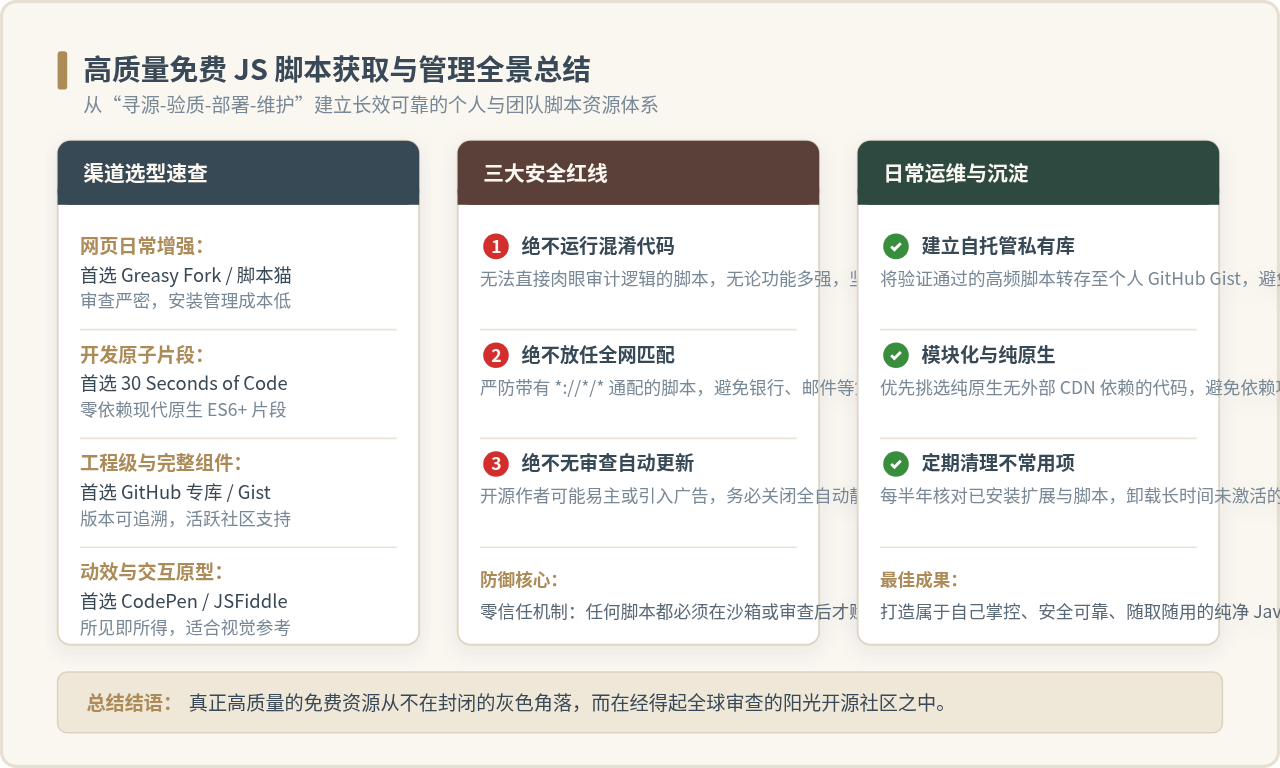
图 4:高质量免费 JS 脚本获取与管理全景总结
1. 搭建属于自己的私有 Gist 备份库
免费脚本受制于作者的个人精力和兴趣。许多优秀脚本可能会因为作者弃坑、原平台封禁或仓库下线而突然消失。建议将日常测试满意、确实提升效率的脚本源码复制一份,托管在个人的 GitHub Gist(私有或公开)中。这样既能作为个人版本备份,方便在不同电脑间同步,又能防止源头脚本被他人恶意修改推送。
2. 养成定期清理与权限核对习惯
保持精简是安全与性能的第一法则。脚本安装过多不仅会拖慢浏览器的页面渲染速度,还可能引发不同脚本之间的 DOM 元素冲突。建议每隔三到六个月打开脚本管理器进行一次“盘点”:
- 将近一个月从未用过的辅助脚本设为“禁用”或直接删除;
- 检查正在运行的脚本是否有异常的权限变更提示;
- 对于特定任务的脚本(如仅在报税季或年终数据采集时使用的脚本),使用完毕后立即停用,避免常驻后台。
3. 重视开源许可证的权责约定
在开发商业项目或团队协作中引用免费脚本时,务必核对脚本头部的开源许可证(License)。优先选用 MIT、Apache 2.0、BSD 这类宽松许可证,允许自由修改、集成与商业化使用;若脚本标注为 GPL 系列协议,在企业或闭源项目中引用时需防范潜在的传染合规风险;而对于没有任何开源协议声明的“无名脚本”,在法律层面上默认保留所有权利,建议仅作为思路参考,不要直接原样打包进商业产品中。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章