

深入解析在《原神》及其相关服务中使用第三方JavaScript脚本的封号风险。从脚本技术实现、数据交互、反作弊机制与用户协议等维度,全面剖析安全边界与合规建议。
使用第三方JavaScript脚本玩《原神》有封号风险吗
作者:巡夜人
时间:2026-10-30
浏览:255
文章目录
答案是明确的:使用任何第三方 JavaScript 脚本参与《原神》游戏或与其交互,都存在不同程度的封号风险与账号安全隐患。风险的大小完全取决于脚本的运行层级、交互机制以及是否直接干预了游戏的核心进程与服务端通信。
一、常见第三方 JavaScript 脚本的类型与实现路径
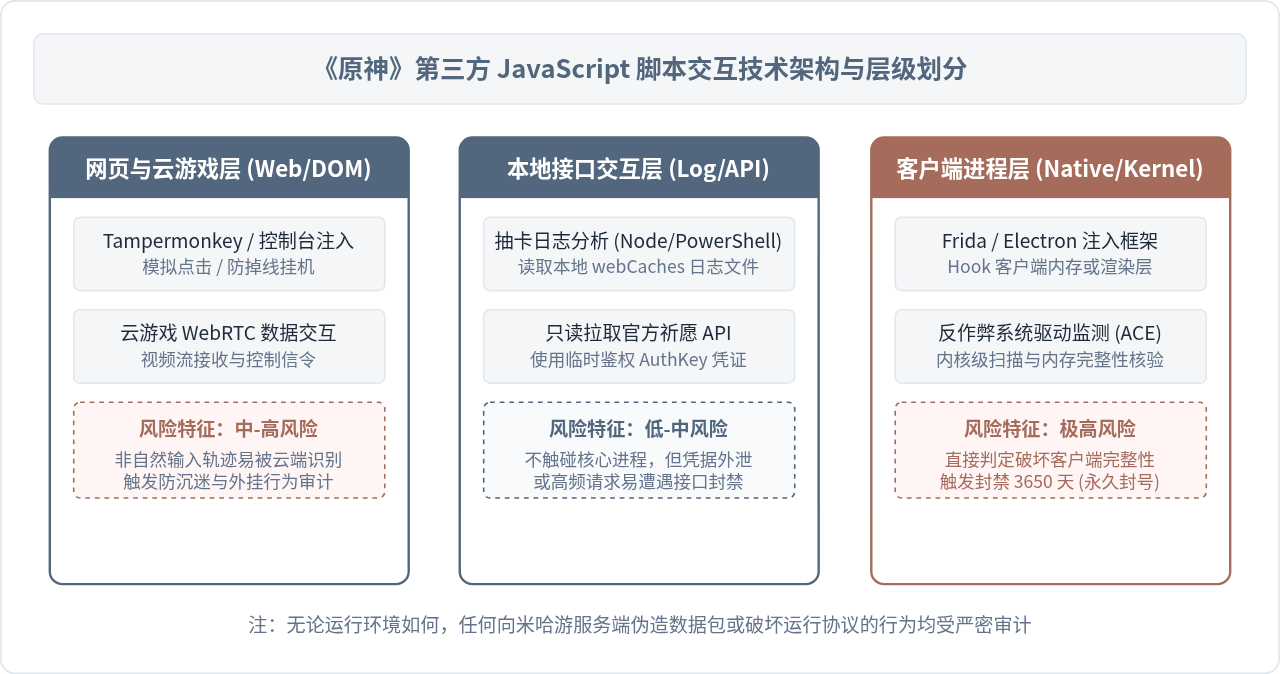
在讨论封号风险之前,需要厘清 JavaScript 这门通常运行在浏览器或轻量级宿主中的脚本语言,是通过何种形式与《原神》产生交集的。网络上流传的“JS 脚本”并非单一形态,主要分布在三种完全不同的应用场景中。
1. 网页端与云原神自动化脚本
随着《云·原神》网页版及微端的发展,部分玩家通过浏览器控制台(Console)、Tampermonkey(油猴)插件或无头浏览器,注入自制的 JavaScript 脚本。这类脚本主要用于监听 DOM 事件、定时模拟鼠标点击、自动领取日常签到奖励,或在云端挂机防止因长时间无操作而超时断开连接。
2. 客户端注入与进程挂钩脚本
由于《原神》桌面启动器及部分界面模块采用了 Web 技术栈,少数第三方工具尝试使用 Node.js、Electron 注入工具或 Frida 等逆向框架,将 JS 脚本加载进游戏运行环境。这类脚本的目的通常是拦截底层网络封包、修改游戏渲染参数或实现自动捡物、自动攻击等重度外挂功能。
3. 离线数据读取与抽卡分析脚本
这是最常见的一类应用。玩家通过在 Windows PowerShell 或本地环境执行一段 JavaScript/Node.js 脚本,从游戏本地的 Web 缓存日志(如 output_log.txt 或浏览器缓存)中提取出包含 authkey 的祈愿历史记录链接,再通过脚本发送请求并将数据整理为图表。
二、排查与评估脚本风险的具体步骤
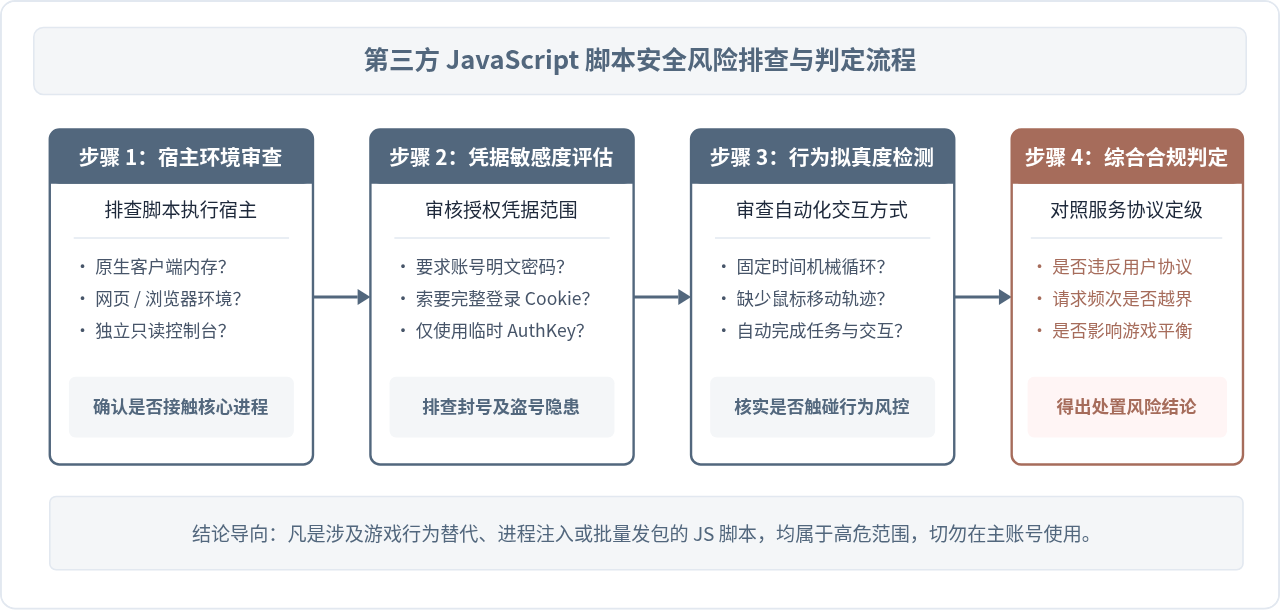
如果你正考虑使用某个开源或网络分享的 JavaScript 脚本,切忌盲目运行。可以通过以下四步标准化流程,具体排查该脚本的技术边界并判定封号风险。
步骤一:检查脚本的运行宿主与启动方式
确认该脚本究竟在哪里执行。如果是直接在已开启的《原神》原生游戏窗口中附加进程、注入 DLL 或通过特殊的启动器包装运行,这属于最高级别的外挂行为;如果脚本仅在独立终端(如 Node.js 运行时)中运行,或者仅作为浏览器扩展载入网页,其技术危害性相对局限。
步骤二:审计是否要求提供长期敏感凭证
查看脚本的代码逻辑或配置项。合规的辅助工具(如主流开源抽卡导出工具)仅读取一次性、具备时效性的 authkey 参数;凡是要求输入米哈游通行证账号密码、完整 Cookie(包含 login_ticket 或 account_id)、或诱导扫码登录的 JavaScript 脚本,不仅极易触发异地登录保护与风控封停,更存在严重的账号被盗风险。
步骤三:判断是否涉及对游戏交互的自动化模拟
检查脚本中是否包含定时循环(如 setInterval)、模拟鼠标点击(dispatchEvent(new MouseEvent(...)))或模拟键盘输入的代码段。云原神网页端具备行为轨迹检测模型,机械式、完全固定周期的点击间隔会被云端直接标记为非人工操作。
步骤四:对照官方规则与封控逻辑验证安全性
检查脚本发起的网络请求是否严格走官方预留的标准查询接口。如果脚本试图向游戏业务服务器发送伪造的战斗数据包、快速完成日常委托、跳过剧情或修改游戏内坐标,这类请求在服务端逻辑校验阶段就会立即被拦截并触发封禁记录。
三、官方反作弊与风控监测机制的原理解析
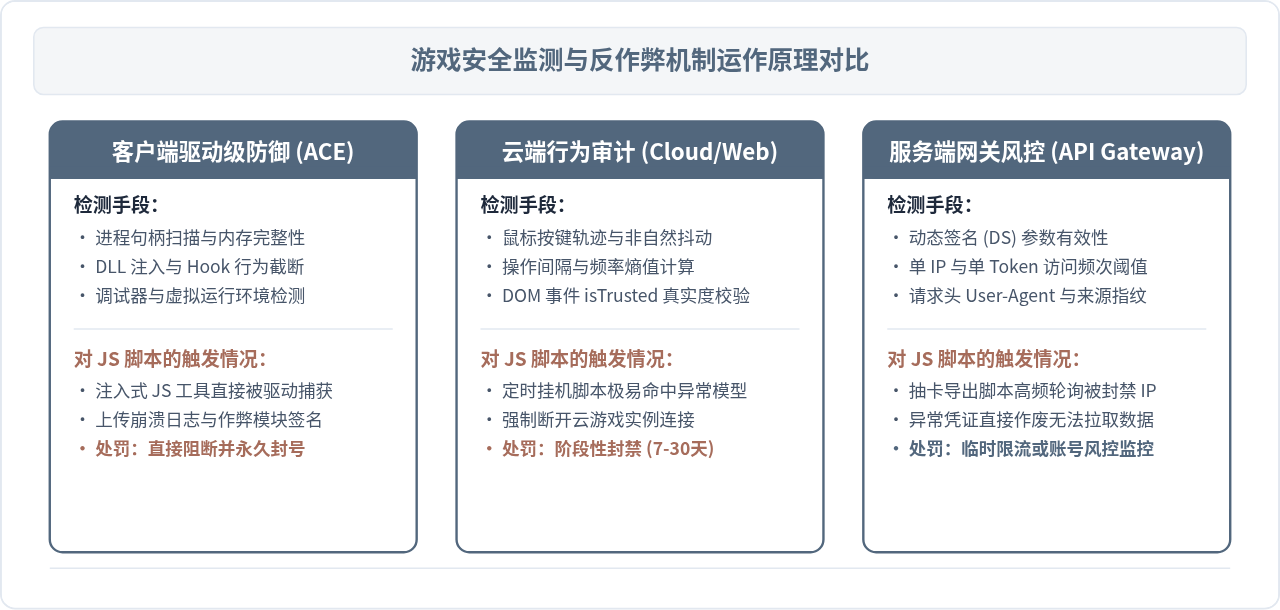
许多使用者抱有侥幸心理,认为“JavaScript 只是浏览器脚本,不会触碰游戏反作弊系统”。这种认识存在严重误区。《原神》及其背后的米哈游安全体系并非只依赖单一的本地检测,而是由多层次的防御纵深构成的。
1. 客户端完整性校验(ACE 反作弊组件)
在 PC 原生客户端上,反作弊系统(如 Anti-Cheat Expert 组件)工作在系统底层。如果外部脚本通过 Node.js 扩展、Frida 注入或内存修改器尝试读取游戏进程内存、拦截渲染上下文(DirectX/OpenGL),ACE 驱动会捕获到非法的句柄访问与代码注入。无论外挂工具的上层使用何种语言编写,只要底层发生内存挂钩,就会被记录并上传特征码。
2. 服务端行为模型与输入分析
在网页版或云原神场景中,虽然本地没有驱动级反作弊常驻,但服务端拥有强大的风控模型。正常的真人玩家操作具有离散性、按键抖动和合理的反应延迟;而 JavaScript 编写的自动点击、挂机脚本通常使用固定的 setTimeout 间隔、恒定的坐标以及缺少真实的 isTrusted 原生事件属性。云端服务器一旦聚合分析出异常的操作频次,便会判定该会话使用了外挂辅助。
3. 接口频次限制与签名校验
即使是仅调用祈愿查询等只读接口,米哈游服务器也部署了严格的网关限流与安全签名(DS 校验机制)。如果使用 JS 脚本在短时间内进行并发拉取,触发频率阈值后,服务器会直接阻断 IP 访问,或者使当前的 authkey 立即失效。在极端情况下,高频异常访问还会导致关联账号被标记进入风控观察池。
四、不同应用场景的封号风险分级
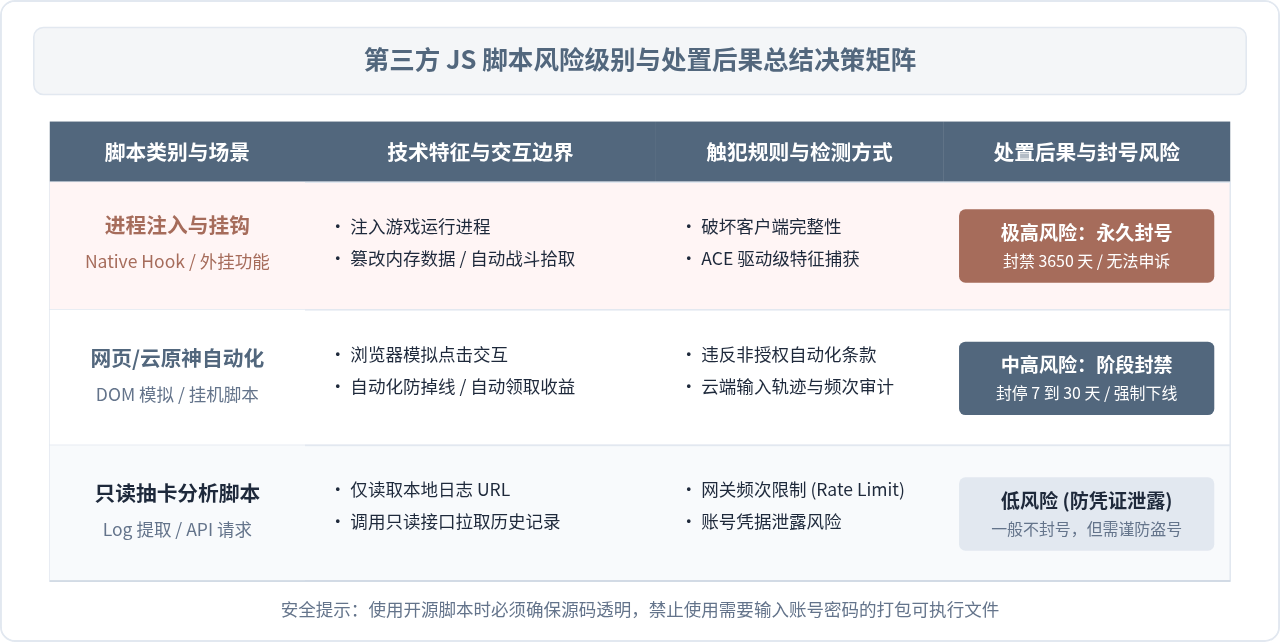
结合官方过往的处罚案例以及各类脚本的具体危害,可以清晰地划分出三级风险梯队:
极高风险(直接永久封禁 3650 天):
任何试图通过 JavaScript 结合外部注入工具修改游戏客户端数据、实现自动打怪、锁血秒杀、透视宝箱、加速位移的辅助脚本。这类工具直接破坏了单机与联机环境的公平性,被反作弊检测到后没有任何宽限期,一律永久封号。
中高风险(阶段性封号 7 到 30 天):
在《云·原神》网页版中使用的自动挂机、自动刷材料、防止掉线脚本。米哈游官方明确反对利用非授权程序占用服务器带宽及算力。云端行为审计一旦连续捕捉到脚本特征,通常会执行递增式惩罚:首次封禁 7 天,再次触发则封停 30 天甚至更久。
低至中等风险(接口封锁与盗号风险):
规范的本地开源抽卡记录导出脚本。此类脚本本身不修改游戏内存,仅通过合法获得的只读 Key 查询历史记录。虽然极少因正常导出数据而被判定为外挂封号,但若使用了闭源脚本导致 Token 泄漏,或者脚本频繁刷接口导致账号被安全系统暂时冻结,依然会造成不可逆的损失。
五、服务协议约束与合规使用建议
从法律与合同层面看,《米哈游用户服务协议》对游戏辅助工具有着明确的排他性界定:
- 明确禁止使用非官方程序:用户协议明文禁止使用任何未经米哈游授权的第三方软件、插件、外挂、系统修改工具或自动化脚本。
- 数据所有权归属:游戏内的数据资产、运行协议及通信接口属于官方资产,任何通过非官方渠道逆向接口或批量拉取数据的行为均属于违约范畴。
对于希望更安全地管理数据、提升游玩体验的玩家,建议遵守以下操作准则:
- 坚决远离任何形式的自动化操作脚本:无论是网页版的防掉线脚本,还是客户端的自动刷本工具,只要代替玩家完成了游戏操作,就已触碰反作弊底线。
- 优先使用官方生态工具:查询数据、签到或查看战绩时,尽量使用官方的“米游社”App 或网页版。官方工具不仅安全无风险,数据同步也更加及时稳定。
- 抽卡导出坚持使用纯本地、经受广泛审计的开源方案:如果确实需要整理抽卡数据,应使用知名的开源桌面软件,且仅授权临时生成的 Web 链接,切勿将个人 Cookie 或 AuthKey 提交到第三方服务器进行托管。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章