

深入解析在JSP页面中嵌入与组织JavaScript的工程化规范与最佳实践,涵盖服务端与客户端生命周期差异、安全数据传递通道、动静分离实施步骤及XSS安全防御策略。
在JSP文件中嵌入JavaScript的最佳实践与规范
作者:安全边界
时间:2026-10-30
浏览:527
文章目录
工程规范
适用范围:Java EE / Jakarta EE Web 项目
核心目标:动静分离 · 安全防注入 · 代码可维护性
在传统的 Java Web 项目中,JSP(JavaServer Pages)作为视图层技术,经常需要与客户端 JavaScript 协同工作。然而,直接在 JSP 中随手书写 <script> 标签并强行嵌入 Java 表达式,往往会引发代码臃肿、XSS 注入漏洞隐患、调试断层以及浏览器缓存失效等一系列工程问题。要解决这些痛点,核心原则在于认清服务端渲染与浏览器执行的时序差异,并通过“数据通道隔离”、“结构动静分离”和“严格输出转义”建立健壮的前后端协作规范。
一、核心原理:服务端编译与客户端执行的时序边界
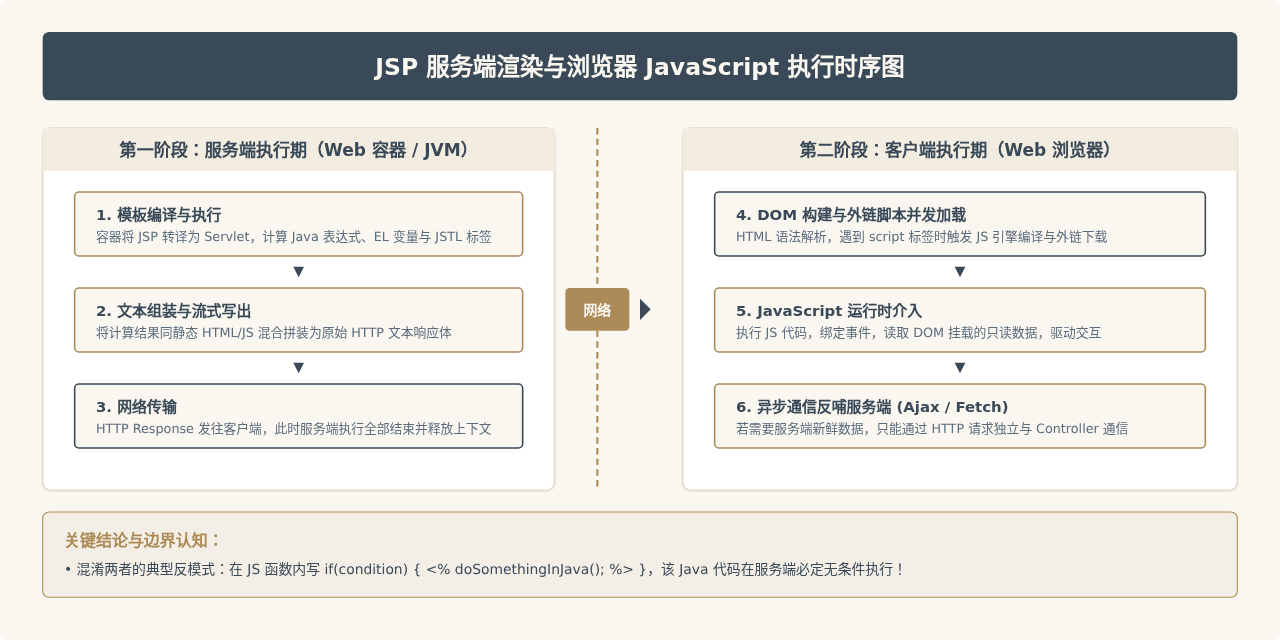
许多开发者在初学或维护 JSP 项目时,最容易犯的错误是将 JSP 中的 Java 逻辑与 JavaScript 语法视为“并发生效的整体”。例如,试图在 JS 的 if 语句中直接嵌套 JSP 标签来动态控制服务端代码执行。理解二者的根本前提是划分明确的生命周期分界线。
JSP 文件首先由服务端的 Servlet 容器(如 Apache Tomcat)编译为 Java 类,并在响应请求时于 JVM 内存中依次执行其中的 Java 脚本段(<% ... %>)、JSTL 标签库(<c:forEach>)以及 EL 表达式(${...})。此时输出的内容只是一段纯粹的文本流(HTML/JS 字符流)。这个文本流通过网络传输到达客户端浏览器后,浏览器的渲染引擎和 JavaScript 引擎才开始解析 DOM 树并执行 JavaScript 脚本。换言之,JavaScript 执行时,服务端生命周期早已彻底终结,JS 无法直接访问 Java 运行时的对象引用。
二、数据传递规范:从 Java 安全过渡到 JavaScript
在业务场景中,前端脚本往往需要获取后端的上下文变量,例如用户 ID、权限列表、配置字典或 API 基础路径。传统做法通常是在 JSP 页面中直接将 EL 表达式拼接入 JS 赋值语句中:
<!-- 危险的反模式:裸拼插值 -->
<script>
  var currentUserId = ${user.id};
  var currentUserName = '${user.name}';
  var userRoles = ${user.rolesJson};
</script>
这种直接拼接方式存在严重弊端:当 user.id 为 null 时,浏览器解析出的语句是 var currentUserId = ;,导致整个脚本解析报语法错误;当 user.name 包含单引号、双引号、换行符或特殊闭合标签 </script> 时,不仅会导致运行时报错,更会形成高危的跨站脚本(XSS)漏洞。
推荐规范一:使用 HTML5 Data 属性(主流解耦方式)
将服务端渲染的初始数据通过 HTML 标签的 data-* 属性挂载到特定的 DOM 节点上。由于放置在 HTML 属性中,可以天然利用 JSTL 的 XML 转义,完全阻断脚本上下文逃逸:
<!-- 规范做法:在 DOM 容器上挂载数据,结合 JSTL c:out 严格转义 -->
<div id="userProfile"
     data-user-id="<c:out value='${user.id}' />"
     data-user-name="<c:out value='${user.name}' />"
     data-is-admin="${user.admin ? 'true' : 'false'}">
</div>

<!-- 独立的外部 JS 文件中读取 -->
<script>
  document.addEventListener('DOMContentLoaded', function() {
    const profileEl = document.getElementById('userProfile');
    if (!profileEl) return;

    const userId = profileEl.dataset.userId;
    const userName = profileEl.dataset.userName;
    const isAdmin = profileEl.dataset.isAdmin === 'true';

    console.log('用户信息读取成功:', { userId, userName, isAdmin });
  });
</script>
推荐规范二:使用 application/json 脚本数据岛(复杂对象传递)
当需要传递复杂的数组、嵌套字典或配置对象时,挂载多个 data 属性会显得零碎。此时应在服务端将 Java 对象序列化为标准 JSON 字符串,并包裹在 <script type="application/json"> 容器中。浏览器不会将该标签内的内容当做可执行代码,极大地提高了安全性:
<!-- 数据岛定义在 JSP 中 -->
<script id="pageConfigData" type="application/json">
  <c:out value="${pageConfigJson}" escapeXml="true" />
</script>

<!-- 外部 JS 中安全解析 -->
<script>
  (function() {
    const rawData = document.getElementById('pageConfigData');
    if (rawData) {
      try {
        const config = JSON.parse(rawData.textContent);
        window.AppConfig = Object.freeze(config);
      } catch (err) {
        console.error('配置数据解析失败:', err);
      }
    }
  })();
</script>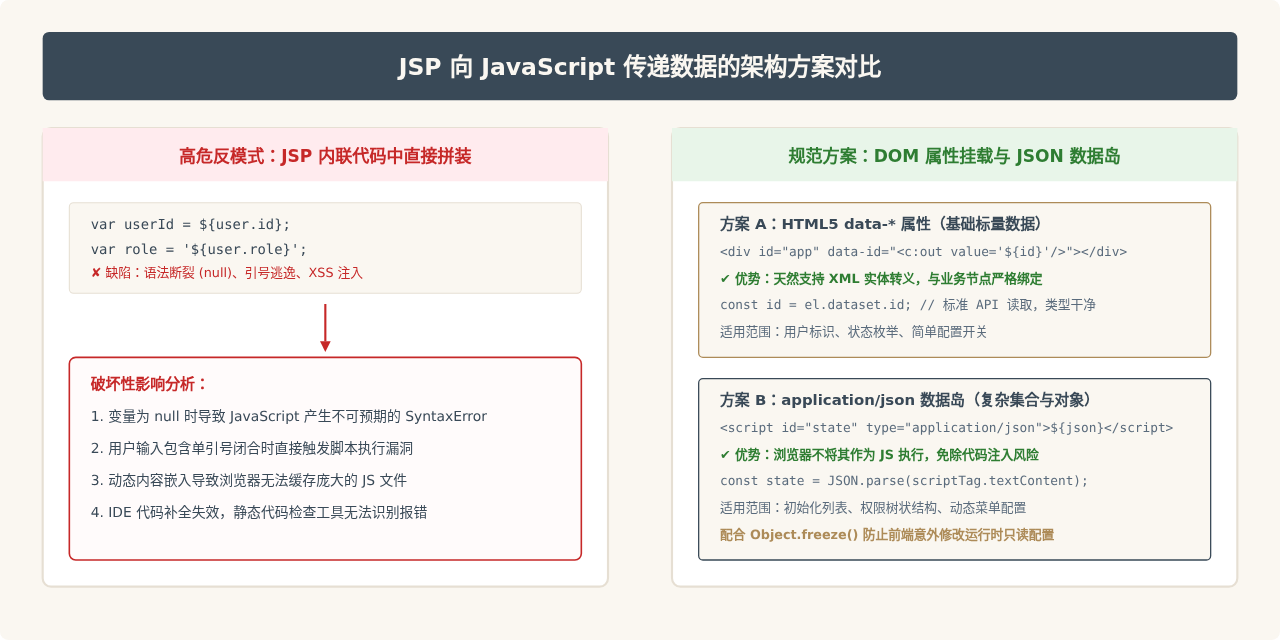
三、工程架构规范:动静分离与模块化封装
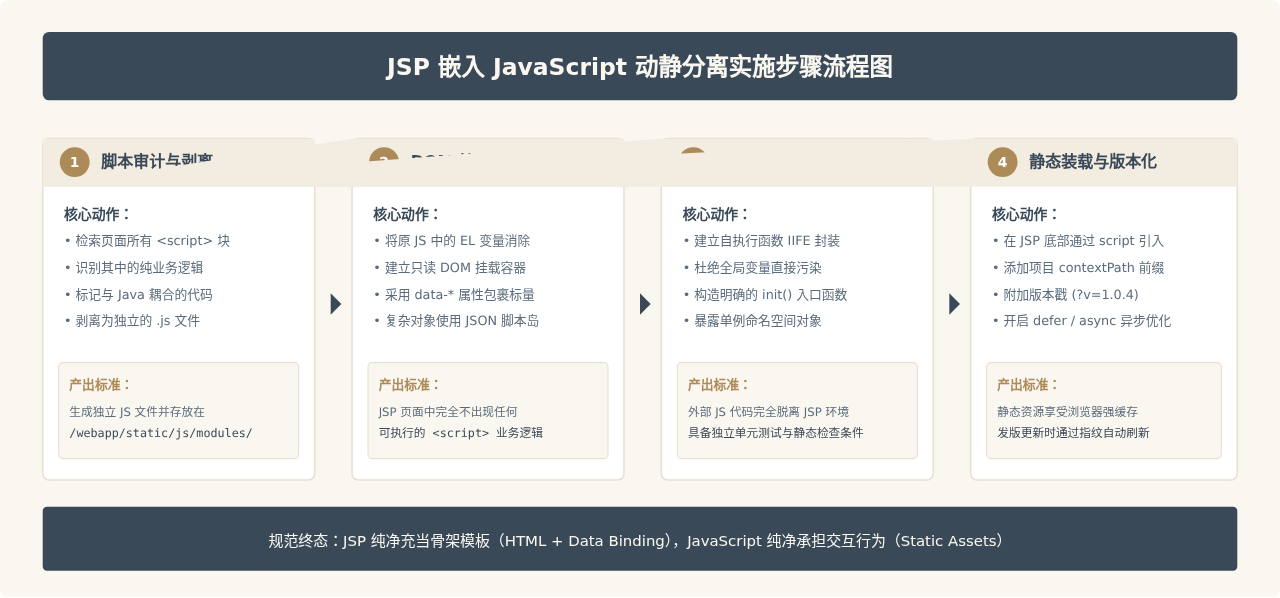
大型 JSP 系统难以维护的罪魁祸首往往是“千行 JSP 文件中夹杂着数百行内嵌 JavaScript”。这种写法导致前端工程师无法独立调试,代码无法享受 CDN 加速,浏览器也无法对静态脚本执行持久化缓存。落地最佳实践必须严格执行动静分离四步法。
模块化封装标准示例
在外部 JavaScript 文件中,应当采用封闭作用域(如 IIFE 或 ES Module),避免将局部变量直接暴露到全局 window 对象上。以下为标准工程范式:
/**
 * 位于 /webapp/static/js/order-manager.js
 * 遵循严格模式,通过统一命名空间对外暴露必要接口
 */
(function(window, document) {
  'use strict';

  // 模块私有状态与配置
  const state = {
    orderId: null,
    apiBase: '',
    isSubmitted: false
  };

  // 私有核心业务处理
  function setupEvents() {
    const submitBtn = document.getElementById('btnSubmitOrder');
    if (submitBtn) {
      submitBtn.addEventListener('click', handleOrderSubmit);
    }
  }

  function handleOrderSubmit(e) {
    e.preventDefault();
    if (state.isSubmitted) return;

    fetch(`${state.apiBase}/api/orders/${state.orderId}/pay`, {
      method: 'POST',
      headers: {
        'Content-Type': 'application/json',
        'X-Requested-With': 'XMLHttpRequest'
      }
    })
    .then(res => res.json())
    .then(data => {
      alert('支付成功: ' + data.message);
    })
    .catch(err => {
      console.error('支付请求异常:', err);
    });
  }

  // 模块初始化方法:接收外部容器传入的安全参数
  function init(options) {
    if (!options || !options.orderId) {
      console.warn('[OrderManager] 初始化缺少必须参数');
      return;
    }
    state.orderId = options.orderId;
    state.apiBase = options.apiBase || '';

    setupEvents();
  }

  // 仅对外暴露安全命名空间及入口
  window.OrderModule = {
    init: init
  };

})(window, document);
JSP 页面的引入规范
经过动静分离后,JSP 页面只负责提供数据载体,并在页面底部装载脚本和执行初始化注入:
<%-- JSP 页面结构清晰规范 --%>
<%@ page contentType="text/html;charset=UTF-8" language="java" %>
<%@ taglib prefix="c" uri="http://java.sun.com/jsp/jstl/core" %>
<!DOCTYPE html>
<html>
<head>
  <title>订单详情</title>
</head>
<body>
  <!-- 业务内容与数据挂载 -->
  <div id="orderContainer"
       data-order-id="<c:out value='${order.id}'/>"
       data-api-base="${pageContext.request.contextPath}">
    <h1>订单号:<c:out value="${order.orderNo}"/></h1>
    <button id="btnSubmitOrder">确认支付</button>
  </div>

  <!-- 静态 JS 引入:添加 contextPath 并加上构建版本戳防止缓存 -->
  <script src="${pageContext.request.contextPath}/static/js/order-manager.js?v=20261025"></script>

  <!-- 页面私有微型启动桩(仅调用初始化,不包含业务实现) -->
  <script>
    document.addEventListener('DOMContentLoaded', function() {
      const container = document.getElementById('orderContainer');
      if (container && window.OrderModule) {
        window.OrderModule.init({
          orderId: container.dataset.orderId,
          apiBase: container.dataset.apiBase
        });
      }
    });
  </script>
</body>
</html>
四、安全防线:XSS 防御与转义上下文辨析
在 JSP 与 JavaScript 交互场景中,XSS(跨站脚本攻击)是最常见且危害极大的安全漏洞。许多开发者以为只要使用了 JSTL 的 <c:out escapeXml="true" /> 就万事大吉,但这其实是一个致命的误区。
安全警告:HTML 转义 ≠ JavaScript 上下文转义
<c:out /> 默认执行的是 HTML 实体转义,它将 &、<、>、"、' 替换为对应的 HTML 实体(如 "、')。
如果将 <c:out /> 放在 <script> 标签内部使用:var msg = '<c:out value="${userParam}" />';,当 userParam 含有 \'; alert(1); // 等 JavaScript 字符逃逸序列时,HTML 实体转义对反斜杠 \ 和换行符完全不起作用,攻击者依然可以闭合字符串并执行任意恶意脚本!
因此,对于安全防御必须建立多层次机制:
- 绝不将后端变量直接插值在
<script>字符串字面量中:严格遵循将数据放在 HTML 标签属性中(此时 HTML 实体转义完全生效),再由 JS 通过 DOM 读取。 - 若必须直接输出 JSON 数据:必须确保 JSON 序列化器使用 Unicode 编码特殊字符(将
<转为\u003c,>转为\u003e,&转为\u0026),防止</script>提前闭合漏洞。 - 配置内容安全策略(CSP,Content Security Policy):在 HTTP 响应头或 JSP 头部引入 CSP,禁用
unsafe-inline,强制只执行具有特定 Nonce 或外链域名的 JS 脚本。
五、最佳实践自查规范与清单总结
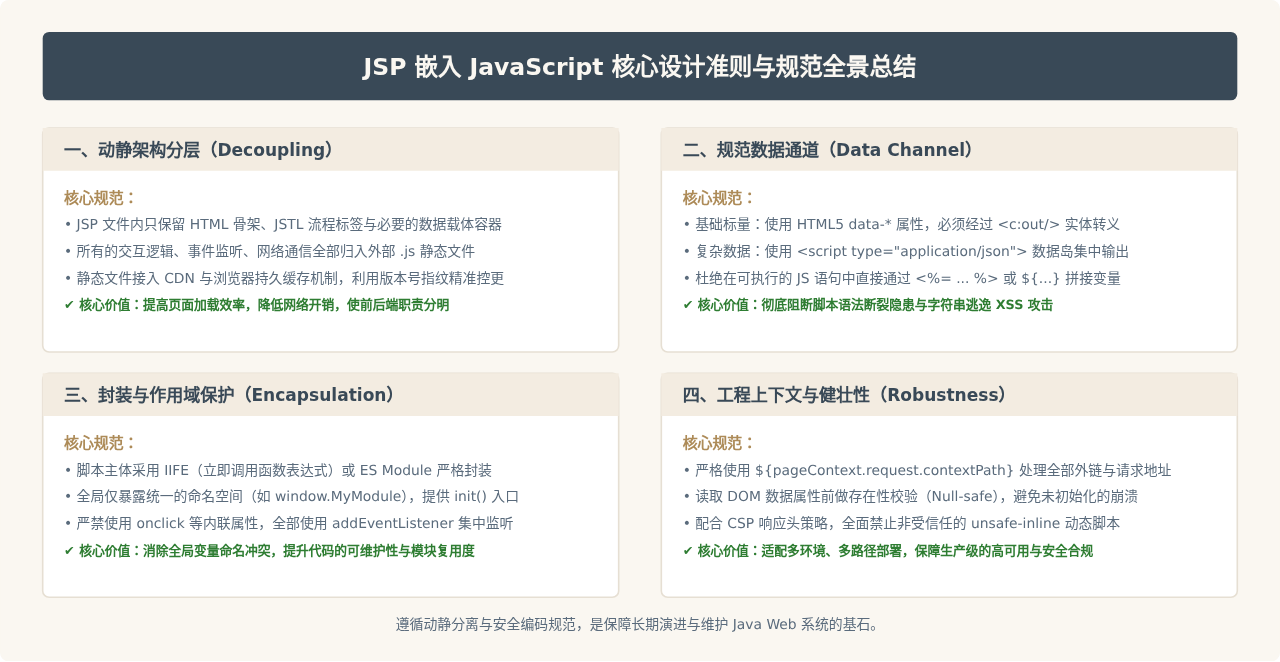
为了在实际团队开发中统一标准,可依据以下维度对 JSP 页面中的 JavaScript 进行代码审查与重构自查:
| 审查维度 | 推荐做法(DO) | 禁止做法(DON'T) |
|---|---|---|
| 代码存放位置 | DO 将业务逻辑全部剥离至独立的 .js 外部文件中,放置在静态资源目录下。 |
DON'T 在 JSP 页面主体中书写数百行 <script> 逻辑,导致模板臃肿。 |
| 数据传递方式 | DO 使用 HTML5 data-* 属性或 <script type="application/json"> 安全容器传递数据。 |
DON'T 在 JS 语句中直接写 var id = ${user.id}; 裸拼表达式。 |
| 路径引用处理 | DO 外链与 API 请求均拼接 ${pageContext.request.contextPath} 保证应用兼容上下文部署。 |
DON'T 使用硬编码的绝对路径 /static/... 或不可靠的相对路径 ../../。 |
| 安全与转义 | DO 所有输出到 DOM 的服务端变量必须经过 <c:out/> 转义或 JSON 安全序列化。 |
DON'T 信任用户输入,直接在脚本块中反射输出未经转义的请求参数。 |
| 事件绑定规范 | DO 使用 addEventListener 在 JS 外部模块中做事件委托与集中监听。 |
DON'T 在 HTML 标签上内嵌 onclick="doSomething(<%=id%>)" 造成严重耦合。 |
| 版本与缓存 | DO 静态资源 URL 添加构建哈希或版本号(如 app.js?v=1.2.0),发挥浏览器缓存效益。 |
DON'T 长期不维护版本后缀导致上线后客户端缓存旧脚本,引发逻辑错乱。 |
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章