

本文详细讲解在Node.js环境下如何通过抽象语法树(AST)实现JavaScript反混淆自动化,涵盖字符串解密、常量折叠、控制流平坦化还原等实战流程,并推荐评估主流JS反混淆开源库与CLI工具。
Node.js环境下怎么实现JS反混淆自动化?常用库与CLI工具推荐
作者:夜航船
时间:2026-11-03
浏览:486
文章目录
技术实战
Node.js 自动化
AST 抽象语法树
代码逆向与审计
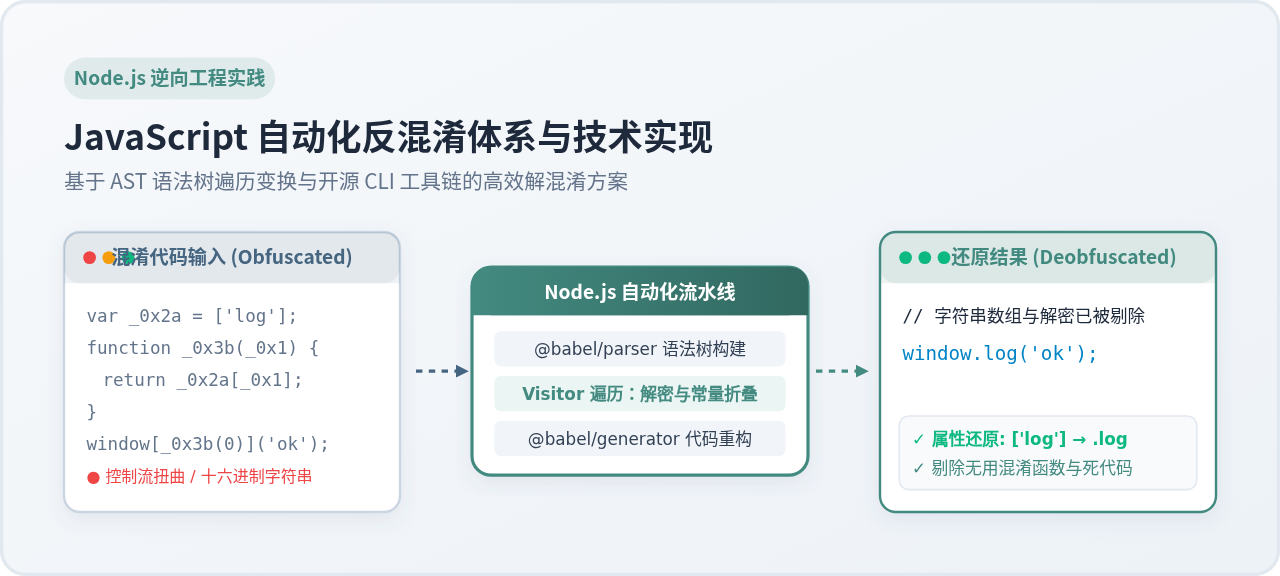
在前端代码审计、脚本行为分析以及逆向工程中,混淆处理常用于提高代码阅读与调试的门槛。这类技术通常包括将字符串提取到加密数组、十六进制转义、扁平化控制流以及注入无关死代码。在 Node.js 环境下,实现反混淆自动化的核心思路是依托抽象语法树(AST, Abstract Syntax Tree)分析与转换管线,结合批处理脚本或成熟的开源 CLI 工具,将原本晦涩、扭曲的语法节点批量还原为语义明确的标准语句。本文将从混淆反制原理出发,完整演示如何在 Node.js 中搭建 AST 反混淆脚本,并推荐适配不同场景的主流开源库与 CLI 工具。
一、JS 常见混淆特征与 AST 还原原理
主流混淆器(例如 Obfuscator.io / javascript-obfuscator)对 JavaScript 源码的处理有其固定规律。了解这些特征是构建自动化还原规则的前提:
- 字符串数组与偏移解密函数:源码中的明文字符串被移入全局或闭包大数组中,代码内部使用解密函数及索引(如
_0x4a12(0x5))进行动态取值。 - 属性访问器变形:将原本清晰的点语法访问(例如
console.log)改写为中括号形式console['log'],甚至结合解密函数嵌套。 - 常量二元运算扰乱:将确定的数值拆解为无意义的数学运算,例如用
10 * 3 + 2替代32,或用!![]代替true。 - 控制流平坦化(Control Flow Flattening):将原本线性的逻辑语句打散到
while(true)循环与switch-case分支中,通过不断更新索引变量来控制执行顺序。 - 死代码与反调试逻辑注入:插入大量不执行的冗余分支,以及包含
debugger或定时递归的防篡改代码块。
在 Node.js 中,通过 AST 还原代码的本质在于:解析器先将源码解析为树状数据模型,自动化脚本借助遍历器定位上述特定混淆节点,执行就地计算或结构重排,最后重新生成格式化代码。
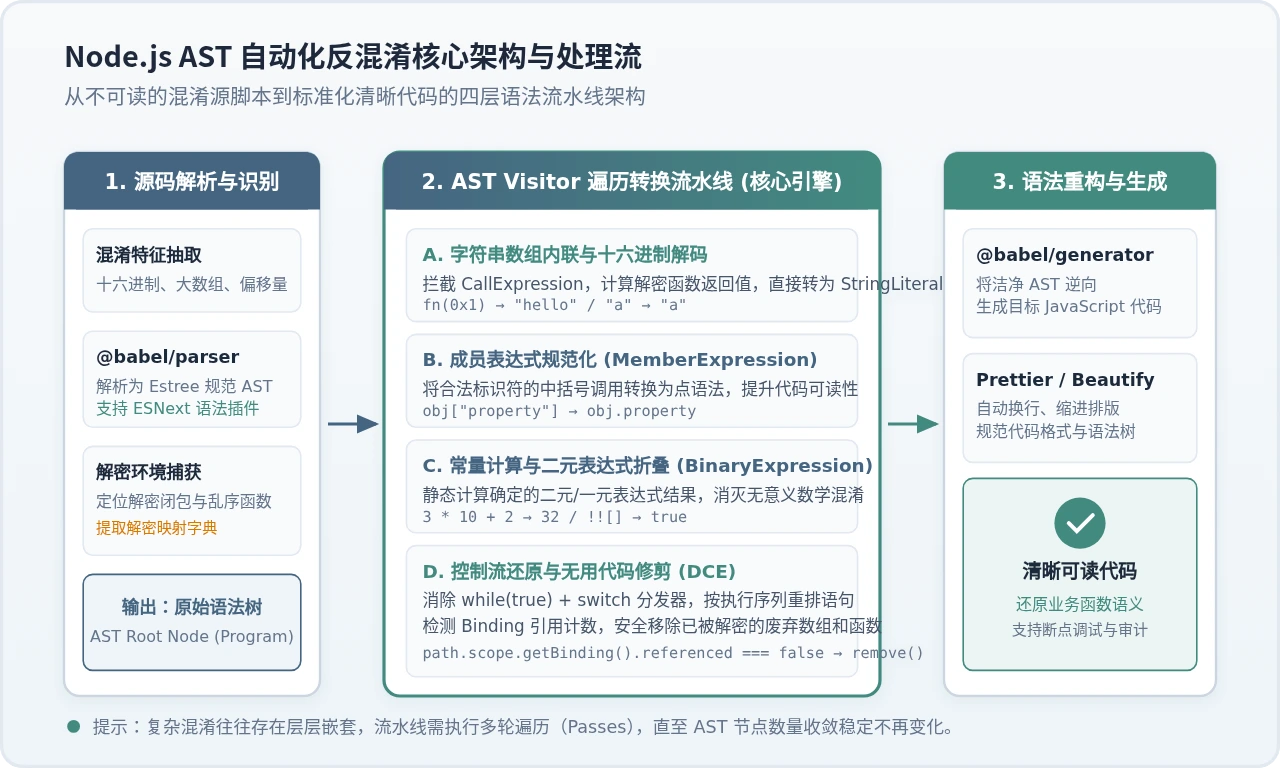
如架构图所示,整套流水线分为解析、遍历转换、代码重构三个主要阶段。转换阶段的 Visitor(访问者)模式是核心:每当遍历到特定的 AST 节点(如 MemberExpression 或 CallExpression),脚本即可调用预设逻辑完成解密与替换。
二、在 Node.js 中搭建自动化反混淆脚本
为了让读者直观理解自动化的具体实现,接下来基于 Babel 工具链构建一个完整的、可运行的 Node.js 反混淆脚本,演示如何批量解密字符串数组并折叠常量。
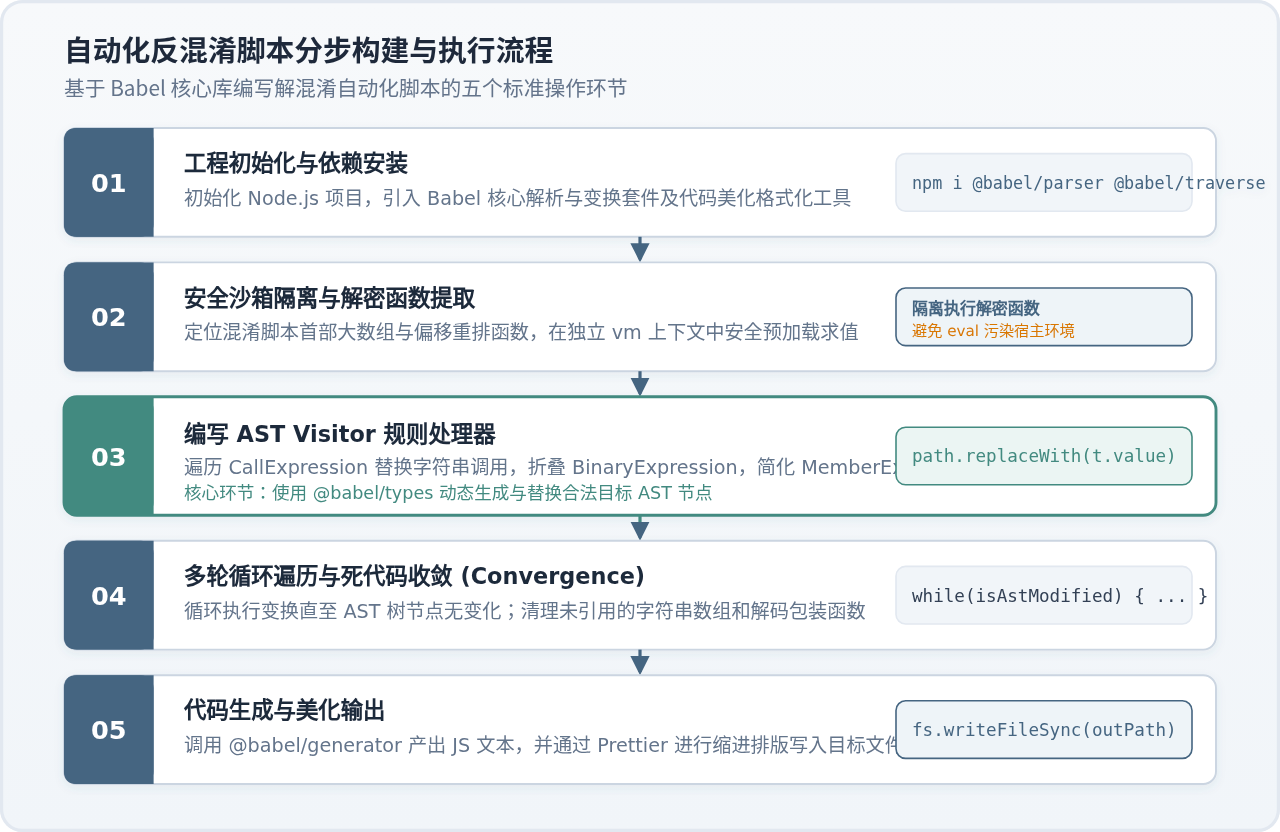
步骤 1:初始化工程并安装依赖
在终端中新建工作目录并初始化,安装 Babel 核心 AST 解析与转换库:
# 创建工作目录并安装依赖
mkdir js-deobfuscate-demo && cd js-deobfuscate-demo
npm init -y
npm install @babel/parser @babel/traverse @babel/generator @babel/types
步骤 2:编写核心反混淆脚本 deobfuscate.js
在项目根目录创建 deobfuscate.js,输入以下完整处理代码:
const fs = require('fs');
const path = require('path');
const parser = require('@babel/parser');
const traverse = require('@babel/traverse').default;
const generator = require('@babel/generator').default;
const t = require('@babel/types');

// 示例混淆代码输入(包含大数组、解密函数、十六进制属性与常量计算)
const sampleObfuscatedCode = `
var _0x21a4 = ['\x6c\x6f\x67', '\x48\x65\x6c\x6c\x6f\x2c\x20\x4e\x6f\x64\x65\x2e\x6a\x73\x21', '\x77\x61\x72\x6e'];
function _0x3b89(_0x1b2) {
    return _0x21a4[_0x1b2];
}
console[_0x3b89(0)](_0x3b89(1));
console['\x69\x6e\x66\x6f']('Result:', 10 + 20 * 2);
`;

function runDeobfuscator(code) {
    // 1. 将源码解析为 AST
    const ast = parser.parse(code, {
        sourceType: 'unambiguous'
    });

    // 2. 模拟解密字典提取(在实际自动化中可通过静态求值或沙箱提取)
    // 此处对应源码中定义的 _0x21a4 数组与 _0x3b89 解密函数
    const decryptTable = ['log', 'Hello, Node.js!', 'warn'];
    function decryptHelper(index) {
        return decryptTable[index];
    }

    let isModified = true;
    let round = 0;

    // 3. 多轮循环遍历,直至 AST 节点不再变动
    while (isModified && round < 5) {
        isModified = false;
        round++;

        traverse(ast, {
            // 规则 A:还原中括号属性访问为点语法,如 console['info'] -> console.info
            MemberExpression(path) {
                const { property, computed } = path.node;
                if (computed && t.isStringLiteral(property)) {
                    const propName = property.value;
                    // 仅当属性名为合法标识符且不为保留字时转换
                    if (/^[a-zA-Z_$][a-zA-Z0-9_$]*$/.test(propName)) {
                        path.node.property = t.identifier(propName);
                        path.node.computed = false;
                        isModified = true;
                    }
                }
            },

            // 规则 B:折叠简单常量二元运算,如 10 + 20 * 2 -> 50
            BinaryExpression(path) {
                const { confident, value } = path.evaluate();
                if (confident && typeof value !== 'object') {
                    path.replaceWith(t.valueToNode(value));
                    isModified = true;
                }
            },

            // 规则 C:还原解密函数调用,如 _0x3b89(0) -> 'log'
            CallExpression(path) {
                const { callee, arguments: args } = path.node;
                if (t.isIdentifier(callee, { name: '_0x3b89' })) {
                    if (args.length === 1 && t.isNumericLiteral(args[0])) {
                        const index = args[0].value;
                        const decryptedVal = decryptHelper(index);
                        path.replaceWith(t.stringLiteral(decryptedVal));
                        isModified = true;
                    }
                }
            }
        });
    }

    // 4. 清理已被解密的冗余数组与函数节点
    traverse(ast, {
        VariableDeclarator(path) {
            if (t.isIdentifier(path.node.id, { name: '_0x21a4' })) {
                path.remove();
            }
        },
        FunctionDeclaration(path) {
            if (t.isIdentifier(path.node.id, { name: '_0x3b89' })) {
                path.remove();
            }
        }
    });

    // 5. 逆向生成目标 JavaScript 代码
    const output = generator(ast, {
        retainLines: false,
        compact: false
    });

    return output.code;
}

const cleanedCode = runDeobfuscator(sampleObfuscatedCode);
console.log('=== 反混淆还原结果 ===');
console.log(cleanedCode);
步骤 3:执行验证与输出对比
在终端中运行该脚本:
node deobfuscate.js终端示例输出如下:
=== 反混淆还原结果 ===
console.log("Hello, Node.js!");
console.info('Result:', 50);
原本通过数组索引获取的字符串、中括号属性访问以及算术运算混淆均被自动简化为直观的语句,且废弃的辅助声明被安全剔除。
三、常用反混淆开源库与 CLI 工具推荐
在日常研发与审计中,不同场景对自动化效率与定制深度的需求各有不同。以下推荐四类在 Node.js 生态中广泛使用且处于活跃维护状态的工具方案:
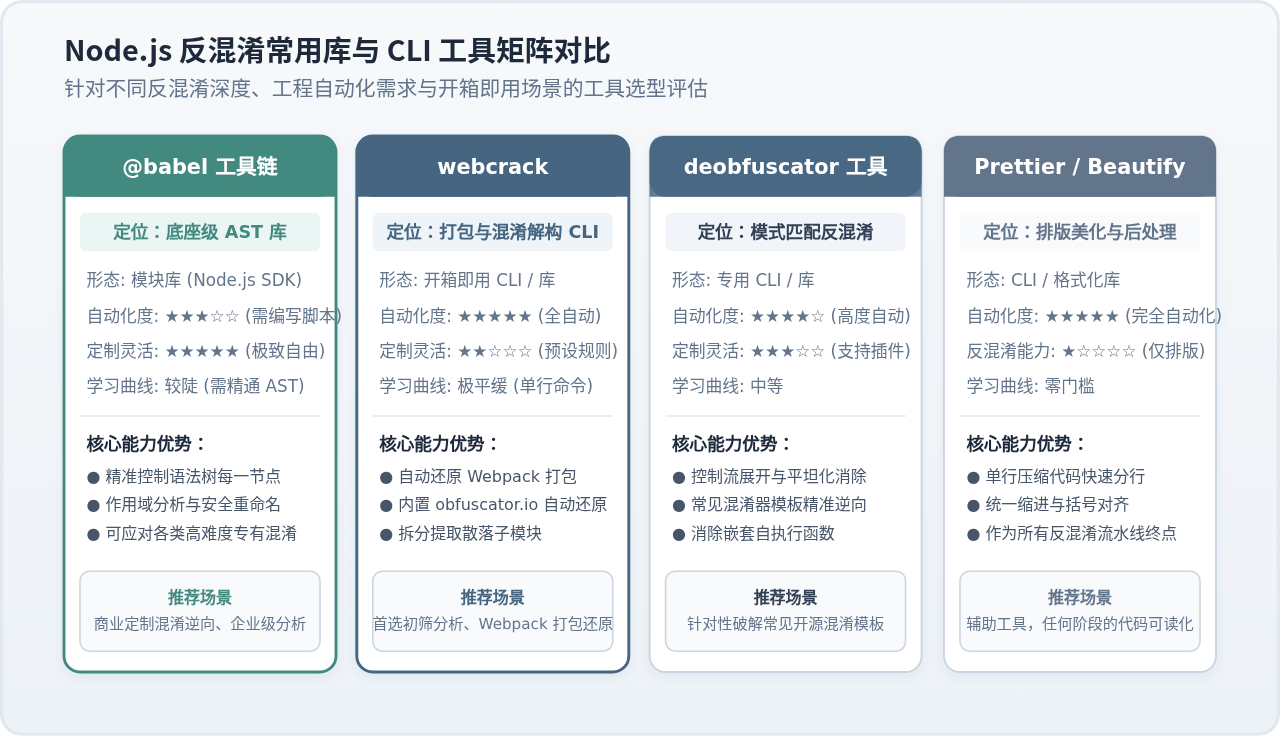
| 工具名称 | 形态类型 | 核心能力 | 自动化程度 | 适用场景 |
|---|---|---|---|---|
| @babel/* 工具链 | 底层 SDK 库 | 提供完备的 Parser、Traverse、Types 与 Generator 接口,支持全语法树操纵 | 需自行编写 AST 脚本 | 针对独有混淆策略、企业级定制作业、深度混淆特征还原 |
| webcrack | CLI / Node 模块 | 专门针对 Webpack 打包文件解包拆分,内置 obfuscator.io 常见模式还原 | 全自动开箱即用 | 前端打包逆向、快速初筛解包、批量模块还原 |
| deobfuscator | CLI 工具 / 库 | 基于预设规则集还原控制流平坦化、字符串解密、简化布尔与算术表达式 | 高度自动化 | 快速批量处理已知开源混淆模板,如通用 JS 脚本安全排查 |
| Prettier / js-beautify | 辅助排版工具 | 对单行压缩代码、多层括号进行语法级排版与换行缩进美化 | 全自动 | 所有反混淆流水线终点,辅助人工复核与 Diff 审查 |
1. 开箱即用首选:webcrack
webcrack 是目前社区中针对打包文件与 Obfuscator.io 还原最方便的 CLI 工具之一。它支持直接在终端中运行,自动拆解 Webpack Bundle 并尝试解除字符串混淆:
# 免安装直接通过 npx 运行解混淆任务
npx webcrack bundle.js -o ./output-src执行完成后,webcrack 会在 ./output-src 目录下输出提取后的各个独立模块文件,极大减少了人工分包的工作量。
2. 批处理脚本封装:结合 Node.js 批量处理目录
如果需要处理指定目录下的所有混淆 .js 文件,可以通过 Node.js 标准库 fs 与命令行参数解析库(如 commander)将其封装为批处理工具:
// 批量遍历指定目录的反混淆脚本片段 batch-process.js
const fs = require('fs');
const path = require('path');

function processDirectory(inputDir, outputDir, deobfuscateFn) {
    if (!fs.existsSync(outputDir)) {
        fs.mkdirSync(outputDir, { recursive: true });
    }

    const files = fs.readdirSync(inputDir);
    for (const file of files) {
        const fullPath = path.join(inputDir, file);
        const stat = fs.statSync(fullPath);

        if (stat.isDirectory()) {
            processDirectory(fullPath, path.join(outputDir, file), deobfuscateFn);
        } else if (file.endsWith('.js')) {
            const rawCode = fs.readFileSync(fullPath, 'utf8');
            try {
                const clean = deobfuscateFn(rawCode);
                fs.writeFileSync(path.join(outputDir, file), clean, 'utf8');
                console.log(`[成功] 处理完成: ${file}`);
            } catch (err) {
                console.error(`[失败] 解析错误 ${file}:`, err.message);
            }
        }
    }
}
四、工程化落地与安全防线注意要点
在自动化反混淆工程中,尤其是处理来源于非受信外部渠道的 JavaScript 文件时,必须保持高度警惕。反混淆不仅是语法转换,还涉及动态求值带来的系统安全风险。
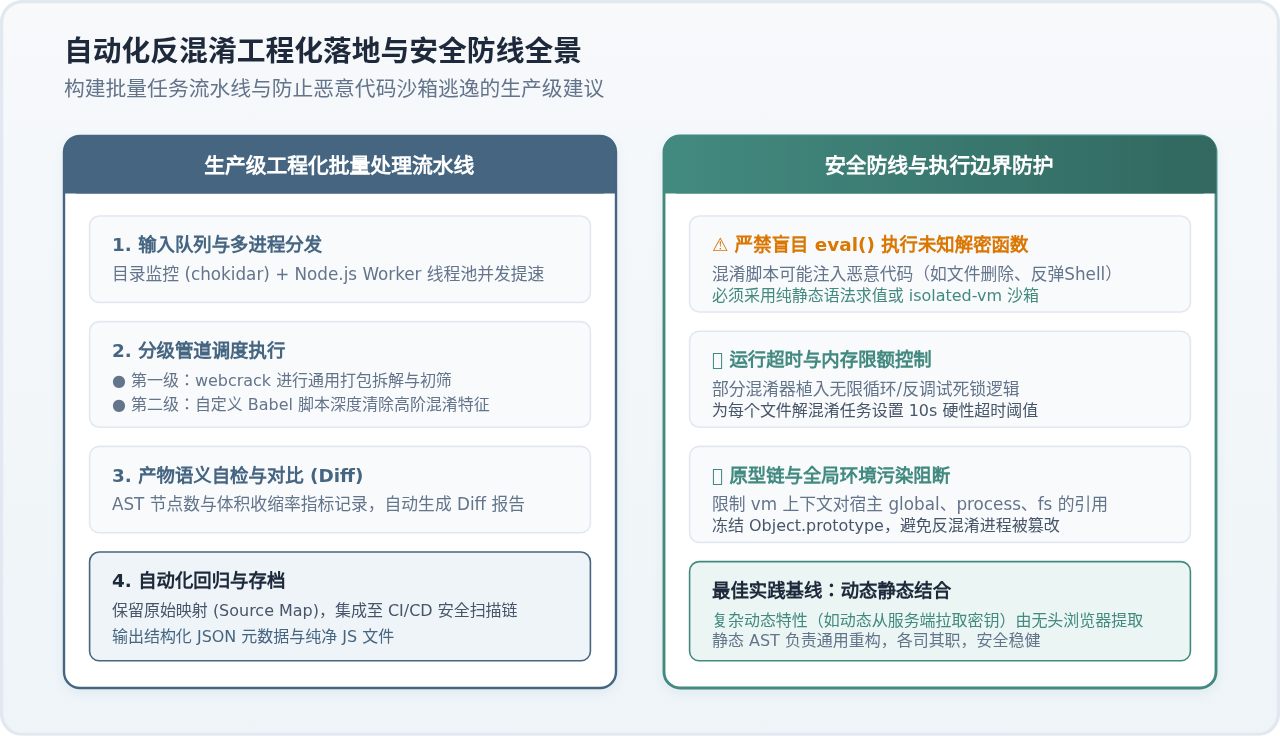
安全警告:防范任意代码执行(RCE)与恶意构造陷阱
很多混淆脚本的解密函数看似只是简单的数组查找,但恶意制作者可能在解密函数中掺杂 child_process、fs.unlink 或原型链篡改逻辑。如果反混淆脚本直接使用 eval() 执行被分析代码中的函数,将直接导致运行环境被入侵攻击。
在设计反混淆流水线时,建议遵循以下工程规范:
- 优先使用静态 AST 求值:对于字符串拼接、简单的算术与位运算,优先使用 Babel 提供的
path.evaluate()接口。该接口仅对无副作用的纯静态节点计算求值,绝不触发外部代码执行。 - 严格隔离动态解密上下文:若必须执行复杂的解密闭包,切勿直接在主进程中执行,应使用
isolated-vm等严格沙箱库,剥离所有文件系统、网络以及环境变量访问权限。 - 设置执行超时与递归阈值:某些混淆器内置了“反调试炸弹”或死循环,一旦检测到格式化特征便会触发无休止的计算。自动化流水线必须对单文件处理施加硬性超时限制(如 10 秒强制中断),并限定 AST Visitor 循环轮数上限。
- 生成差异版本(Diff)辅助验证:反混淆后的代码仍需进行语法有效性检测。建议将处理前后的 AST 节点数变化、文件体积缩减比率输出为摘要日志,确保代码逻辑在还原过程中未发生语法偏差。
五、总结
实现 Node.js 环境下的 JavaScript 反混淆自动化,核心抓手是建立标准化的 AST 节点重构流水线:
- 快速初筛阶段:优先使用
webcrack等 CLI 工具进行全自动模块拆包和常见混淆模板初洗。 - 深度定制阶段:依托
@babel/parser、@babel/traverse与@babel/types针对特定商业或自定义混淆编写 Visitor 规则,执行常量折叠、解密数组内联与作用域清理。 - 工程交付阶段:辅以沙箱安全防护与格式化工具,将还原产物转化为高可读性的结构化代码,满足安全审计与行为研判的需求。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章