
深入讲解如何在 NestJS 中使用管道(Pipes)验证与转换请求数据,并使用守卫(Guards)实现角色与身份访问控制,构建严密安全的 Web API 服务。

当前位置:首页 > Node.js Web 框架 > 正文
在 NestJS 中使用管道验证数据与守卫控制访问权限
作者:夜航船
时间:2026-11-05
浏览:627
文章目录
在 NestJS 架构中,构建高可靠接口的核心在于将身份权限裁决与输入数据治理从控制器业务中彻底解耦:使用守卫(Guards)在路由执行前依据 Token 与用户角色决定请求是否放行,使用管道(Pipes)结合 DTO 与装饰器在参数注入前完成数据白名单校验与类型还原。本文将完整梳理两者的协同机制,并提供从零构建 RBAC 权限控制与参数校验的落地代码方案。
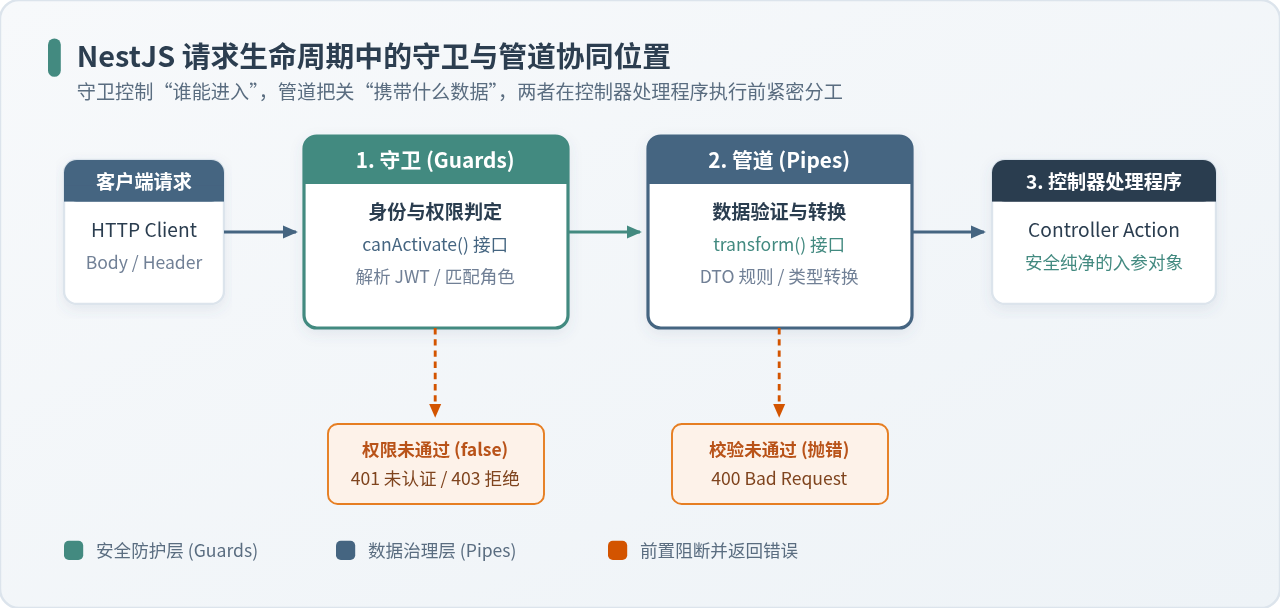
图 1:NestJS 请求生命周期中的守卫与管道协同位置示意图
一、管道与守卫的核心定位与执行次序
在处理传入的 HTTP 请求时,NestJS 严格遵循一套分层的生命周期管道。许多初学者容易将权限检查与输入验证混入控制器或中间件中,这不仅破坏了单一职责原则,还会带来严重的安全盲区。
守卫(Guards)先于拦截器与管道执行:当请求穿透中间件之后,NestJS 首先激活守卫。守卫实现 CanActivate 接口,唯一关注的问题是“当前访问者是谁,是否有权调用目标路由”。如果守卫判定失败(返回 false 或抛出异常),请求会立即以 401(未授权)或 403(禁止访问)状态码中断,根本不会进入后续的参数解析与业务计算。
管道(Pipes)紧随守卫并在控制器参数注入前执行:当守卫确认放行后,管道开始介入。管道实现 PipeTransform 接口,承担两大核心任务:转换(Transformation)(如将 URL 字符串参数 "102" 转换为整型数值 102)与验证(Validation)(依据类规则检查请求体是否包含非法字段或缺失必填项)。若验证失败,管道直接抛出 BadRequestException(HTTP 400),杜绝任何不合规数据污染控制器。
二、使用管道(ValidationPipe)验证与转换请求数据
NestJS 官方推荐使用 class-validator 和 class-transformer 库搭配内置的 ValidationPipe,以声明式的方式对传入的 DTO(Data Transfer Object)实施校验。
1. 安装核心依赖
在项目根目录下执行以下命令安装校验与转换库:
npm install --save class-validator class-transformer2. 定义带有约束规则的 DTO
DTO 是输入契约的载体。通过为类属性添加装饰器,可以精确定义字段的类型、长度、枚举范围及可选性。创建 src/users/dto/create-user.dto.ts:
import { IsString, IsEmail, MinLength, MaxLength, IsEnum, IsOptional } from 'class-validator';

export enum UserRole {
  ADMIN = 'ADMIN',
  EDITOR = 'EDITOR',
  VIEWER = 'VIEWER',
}

export class CreateUserDto {
  @IsString({ message: '用户名必须为字符串' })
  @MinLength(3, { message: '用户名长度不能少于 3 个字符' })
  @MaxLength(20, { message: '用户名长度不能超过 20 个字符' })
  username: string;

  @IsEmail({}, { message: '请输入合法的电子邮箱地址' })
  email: string;

  @IsString()
  @MinLength(6, { message: '密码长度至少为 6 位' })
  password: string;

  @IsEnum(UserRole, { message: '角色必须是 ADMIN、EDITOR 或 VIEWER' })
  role: UserRole;

  @IsOptional()
  @IsString()
  bio?: string;
}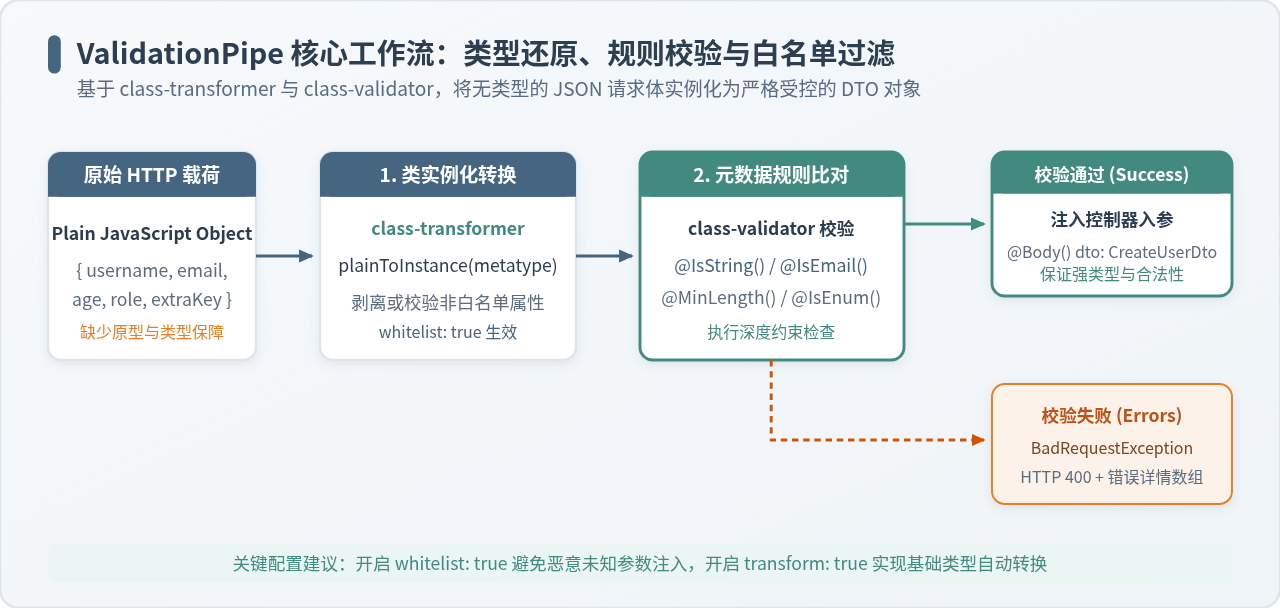
图 2:ValidationPipe 数据转换、白名单剥离与规则校验流程
3. 全局启用并配置 ValidationPipe
推荐在应用入口文件 main.ts 中全局注册 ValidationPipe,并配置 whitelist 和 transform 参数,以防止属性注入攻击并获得自动类型转换支持:
import { NestFactory } from '@nestjs/core';
import { AppModule } from './app.module';
import { ValidationPipe, BadRequestException } from '@nestjs/common';

async function bootstrap() {
  const app = await NestFactory.create(AppModule);

  app.useGlobalPipes(
    new ValidationPipe({
      // 自动剥离 DTO 中未声明的未知属性,杜绝恶意字段注入
      whitelist: true,
      // 若包含非白名单属性,直接抛出 400 错误(可选,更严格的安全策略)
      forbidNonWhitelisted: true,
      // 自动将纯 JSON 字面量转换为对应的 DTO 类实例,并支持基础类型转换
      transform: true,
      // 自定义错误输出格式,便于前端规范解析
      exceptionFactory: (validationErrors = []) => {
        const errors = validationErrors.map((err) => ({
          field: err.property,
          constraints: Object.values(err.constraints || {}),
        }));
        return new BadRequestException({ statusCode: 400, message: '输入参数校验失败', errors });
      },
    }),
  );

  await app.listen(3000);
}
bootstrap();
重要参数提示:whitelist 与 transform
设置 whitelist: true 能够自动过滤掉请求体中未经定义的属性,有效阻断恶意提交(例如普通用户注册请求中夹带 isAdmin: true 字段)。设置 transform: true 则能确保控制器方法中拿到的参数是真实的 CreateUserDto 类的实例,而不仅仅是普通的 Object 字面量。
三、使用守卫(Guards)与自定义装饰器控制访问权限
守卫的核心职责是控制特定用户是否有权执行给定的路由操作。在真实的业务系统中,访问控制通常包含两层:第一层为身份认证(Authentication),确认请求携带的 Token 是否合法;第二层为授权(Authorization),判断该合法用户是否具备操作该接口的角色(RBAC)。
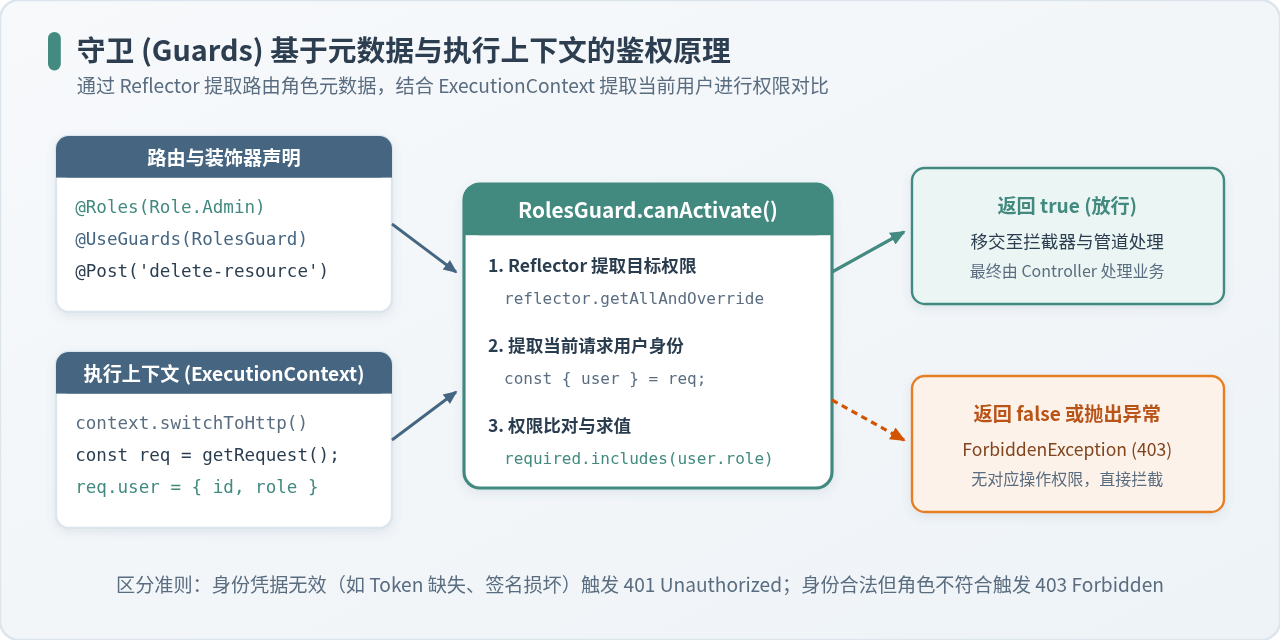
图 3:守卫基于元数据与 ExecutionContext 的角色鉴权执行机制
1. 自定义角色元数据装饰器
为了在路由或控制器上声明所需权限,我们利用 NestJS 的 Reflector.createDecorator 创建一个类型安全的 @Roles 装饰器。创建 src/auth/decorators/roles.decorator.ts:
import { Reflector } from '@nestjs/core';
import { UserRole } from '../../users/dto/create-user.dto';

// 使用 Reflector 创建类型安全的元数据装饰器
export const Roles = Reflector.createDecorator<UserRole[]>();
2. 实现角色鉴权守卫(RolesGuard)
守卫需要注入 Reflector,从 ExecutionContext 中读取当前路由方法和控制器类上声明的权限元数据,并与挂载在请求对象上的用户信息进行比对。创建 src/auth/guards/roles.guard.ts:
import { Injectable, CanActivate, ExecutionContext, ForbiddenException } from '@nestjs/common';
import { Reflector } from '@nestjs/core';
import { Roles } from '../decorators/roles.decorator';
import { UserRole } from '../../users/dto/create-user.dto';

@Injectable()
export class RolesGuard implements CanActivate {
  constructor(private readonly reflector: Reflector) {}

  canActivate(context: ExecutionContext): boolean {
    // 获取路由处理程序或控制器类上配置的角色元数据(方法级别优先)
    const requiredRoles = this.reflector.getAllAndOverride<UserRole[]>(Roles, [
      context.getHandler(),
      context.getClass(),
    ]);

    // 若路由未标注 @Roles 装饰器,表示该路由对所有已认证用户开放
    if (!requiredRoles || requiredRoles.length === 0) {
      return true;
    }

    // 获取当前 HTTP 请求上下文
    const request = context.switchToHttp().getRequest();
    const user = request.user;

    // 若前置身份认证未挂载用户或用户缺少角色属性
    if (!user || !user.role) {
      throw new ForbiddenException('未检测到有效的用户身份或权限角色,拒绝访问');
    }

    // 检查用户角色是否在目标路由允许的列表中
    const hasRole = requiredRoles.includes(user.role);
    if (!hasRole) {
      throw new ForbiddenException(`用户当前角色 [${user.role}] 无权访问此受保护接口`);
    }

    return true;
  }
}
注意:getAllAndOverride 的作用
使用 reflector.getAllAndOverride 可以优雅地处理控制器类与单个方法同时声明装饰器的情况。当控制器标注了普通角色要求,而特定危险操作方法标注了 @Roles(UserRole.ADMIN) 时,方法级别的元数据会自动覆盖类级别配置,保证权限策略的精确性。
四、工程落地五步法与联合控制器实战
将管道与守卫结合应用于具体控制器时,建议遵循清晰规范的实施步骤,使权限拦截与数据校验环环相扣。
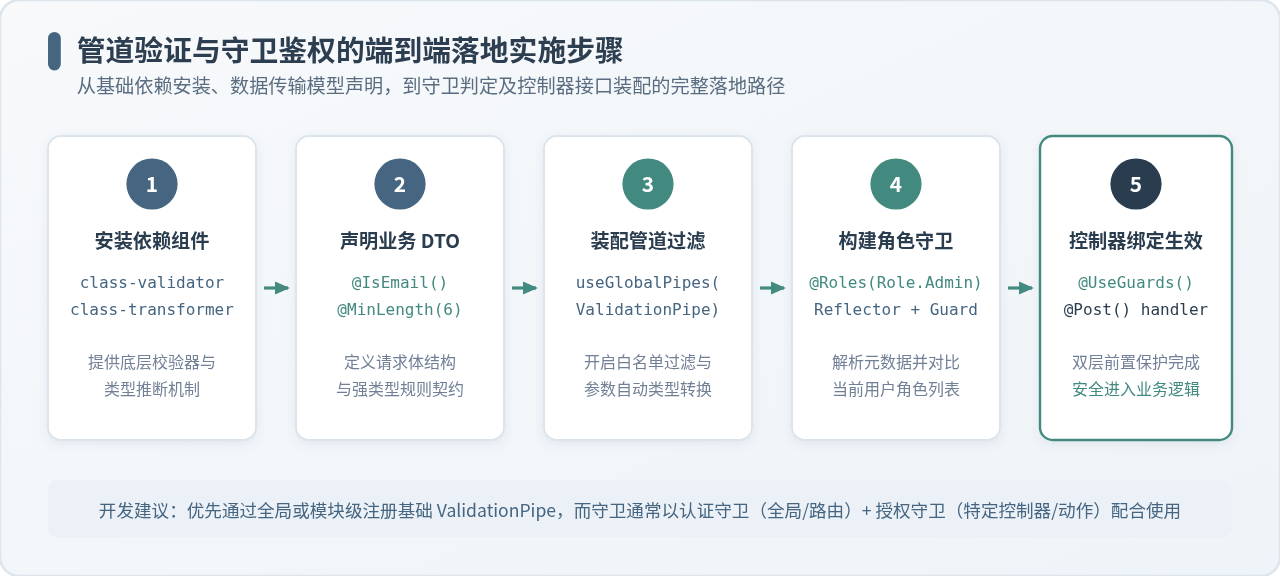
图 4:管道验证与守卫鉴权的端到端落地实施步骤图
控制器端点联合配置示例
在 src/users/users.controller.ts 中,我们将演示一个需要 ADMIN 权限、且请求体需通过 CreateUserDto 验证的用户创建接口:
import { Controller, Post, Body, UseGuards, Get, HttpCode, HttpStatus } from '@nestjs/common';
import { CreateUserDto, UserRole } from './dto/create-user.dto';
import { Roles } from '../auth/decorators/roles.decorator';
import { RolesGuard } from '../auth/guards/roles.guard';

// 假定 MockAuthGuard 负责解析请求头 Authorization 并挂载 req.user
import { MockAuthGuard } from '../auth/guards/mock-auth.guard';

@Controller('users')
@UseGuards(MockAuthGuard, RolesGuard) // 依次执行认证守卫与角色授权守卫
export class UsersController {

  @Post()
  @Roles([UserRole.ADMIN]) // 仅允许管理员角色创建新用户
  @HttpCode(HttpStatus.CREATED)
  async createUser(@Body() createUserDto: CreateUserDto) {
    // 此时代码能执行到这里,代表:
    // 1. 用户凭证已通过认证
    // 2. 用户角色确认为 ADMIN
    // 3. 请求体已通过 ValidationPipe 严格校验且字段类型已正确转换
    return {
      success: true,
      message: '用户创建成功',
      data: {
        id: Math.floor(Math.random() * 10000),
        username: createUserDto.username,
        email: createUserDto.email,
        role: createUserDto.role,
        bio: createUserDto.bio || '无个人简介',
        createdAt: new Date().toISOString(),
      },
    };
  }

  @Get('profile')
  // 未加 @Roles 装饰器,继承类级别的 MockAuthGuard,任意已认证用户均可查看
  async getProfile() {
    return { message: '个人中心数据' };
  }
}
测试调用与预期响应结果
情况 A:普通用户尝试调用管理接口(被守卫拦截)
当携带角色为 VIEWER 的用户发起请求时,RolesGuard 直接阻断请求,无需消耗 CPU 进行参数校验和业务执行:
// 响应 HTTP 403 Forbidden
{
  "statusCode": 403,
  "message": "用户当前角色 [VIEWER] 无权访问此受保护接口",
  "error": "Forbidden"
}
情况 B:管理员角色但提交非法数据(被管道拦截)
当管理员提交的请求体中包含不合规的邮箱格式和过短的密码时,ValidationPipe 返回精确的结构化错误:
// 响应 HTTP 400 Bad Request
{
  "statusCode": 400,
  "message": "输入参数校验失败",
  "errors": [
    {
      "field": "email",
      "constraints": ["请输入合法的电子邮箱地址"]
    },
    {
      "field": "password",
      "constraints": ["密码长度至少为 6 位"]
    }
  ]
}
五、常见问题排查与避坑指南
-
DTO 属性未定义明确类型导致 transform 失效:
NestJS 依赖 TypeScript 编译后的元数据推断类型。如果在
tsconfig.json中未开启"emitDecoratorMetadata": true,或者在 DTO 中声明了id: any,ValidationPipe将无法获取准确的目标类型,导致类转换异常。务必在 tsconfig 中保留元数据开关,并显式为每个属性书写强类型。 -
嵌套对象的校验规则未触发:
如果 DTO 包含嵌套子对象(例如
address: AddressDto),必须在属性上同时标注@ValidateNested()和@Type(() => AddressDto)装饰器,否则class-validator不会自动递归深入校验内部属性。 -
守卫之间的执行依赖关系错误:
在
@UseGuards(AuthGuard, RolesGuard)中,守卫按照参数列表从左至右依次执行。若将RolesGuard写在AuthGuard前面,由于此时请求尚未解析出request.user,角色守卫将直接抛出未检测到身份的异常。必须保证认证守卫在授权守卫之前执行。 -
全局管道对特定轻量接口的性能调优:
对于文件上传或大量二进制流的接口,解析大型 DTO 会造成内存占用。可以通过在特定控制器方法上使用
@UsePipes(new ValidationPipe({ disableErrorMessages: false }))覆盖全局配置,或对特殊场景单独配置定制管道。
六、管道与守卫核心特性对照总结
为了在实际开发中准确判断何时使用守卫、何时使用管道,以下通过结构化对照总结两者的设计哲学与边界特征:
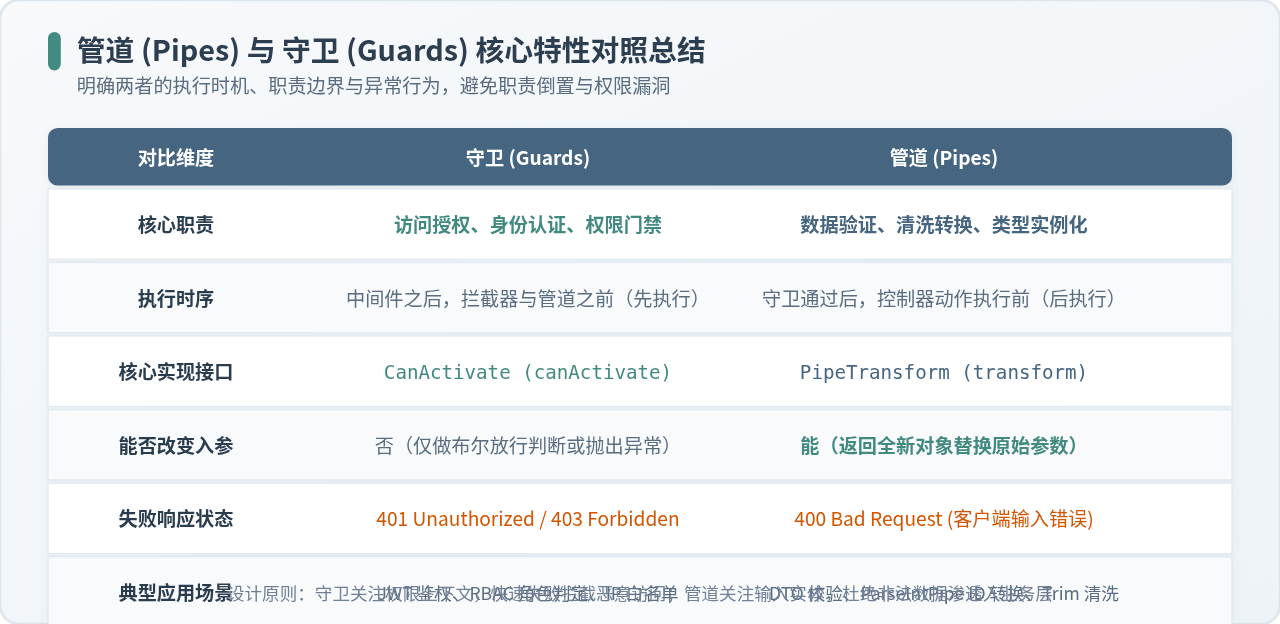
图 5:管道 (Pipes) 与 守卫 (Guards) 核心特性对照总结图
| 特性指标 | 守卫 (Guards) | 管道 (Pipes) |
|---|---|---|
| 关注重点 | 请求上下文、访问者身份凭证与权限角色 | 请求传入参数的结构、合法性与类型转换 |
| 调用时机 | 中间件执行之后,拦截器与管道执行之前 | 守卫放行之后,控制器方法执行之前 |
| 核心接口 | CanActivate |
PipeTransform |
| 能否改变入参 | 不能(仅返回 boolean 或抛出异常) | 能(转换并返回全新的实例值) |
| 典型中断响应 | 401 Unauthorized / 403 Forbidden |
400 Bad Request |
| 典型应用案例 | JWT Token 鉴权、基于角色的访问控制(RBAC)、IP 限制 | DTO 规则校验、ID 字符串转整数(ParseIntPipe)、去空格清洗 |
总结而言,守卫是 NestJS 应用的第一道防线,致力于在最早阶段剔除未授权或越权请求;而管道是应用的数据过滤器,确保所有流入业务逻辑的数据完全符合既定契约。两者配合使用,能为现代 NestJS 后端系统构建起稳固、安全且高度可维护的架构基础。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章