
全面解析 NestJS 的核心概念、架构原理及其与 Express、Koa 的根本差异,提供从实战上手代码到团队技术选型的客观参考指南。

当前位置:首页 > Node.js Web 框架 > 正文
NestJS 是什么?与 Express、Koa 的核心区别及选型建议
作者:栖木
时间:2026-11-05
浏览:570
文章目录
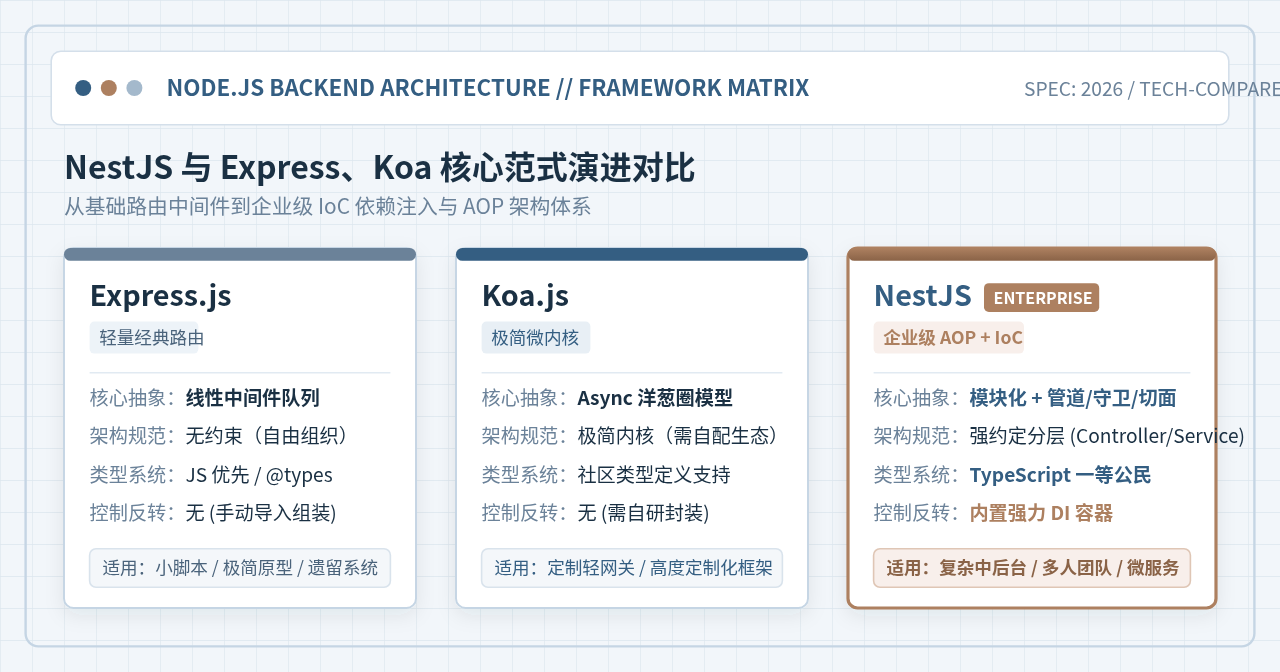
在 Node.js 服务端开发中,Express 与 Koa 长期扮演着轻量敏捷的基础中间件引擎角色,但在面临大型项目、复杂业务域及跨团队工程协作时,缺乏原生架构约束往往容易导致代码组织混乱与维护困难。NestJS 是一个基于 TypeScript 构建的企业级渐进式 Node.js 框架,它在底层默认使用 Express(亦支持切换至 Fastify),并在架构层引入了成熟的模块化(Module)、依赖注入(IoC/DI)与面向切面编程(AOP)设计范式,为 Node.js 提供了标准化的大型应用工程治理能力。理解它们的核心差异与定位,是做出理性技术选型的关键。
一、NestJS 是什么:核心定位与设计哲学
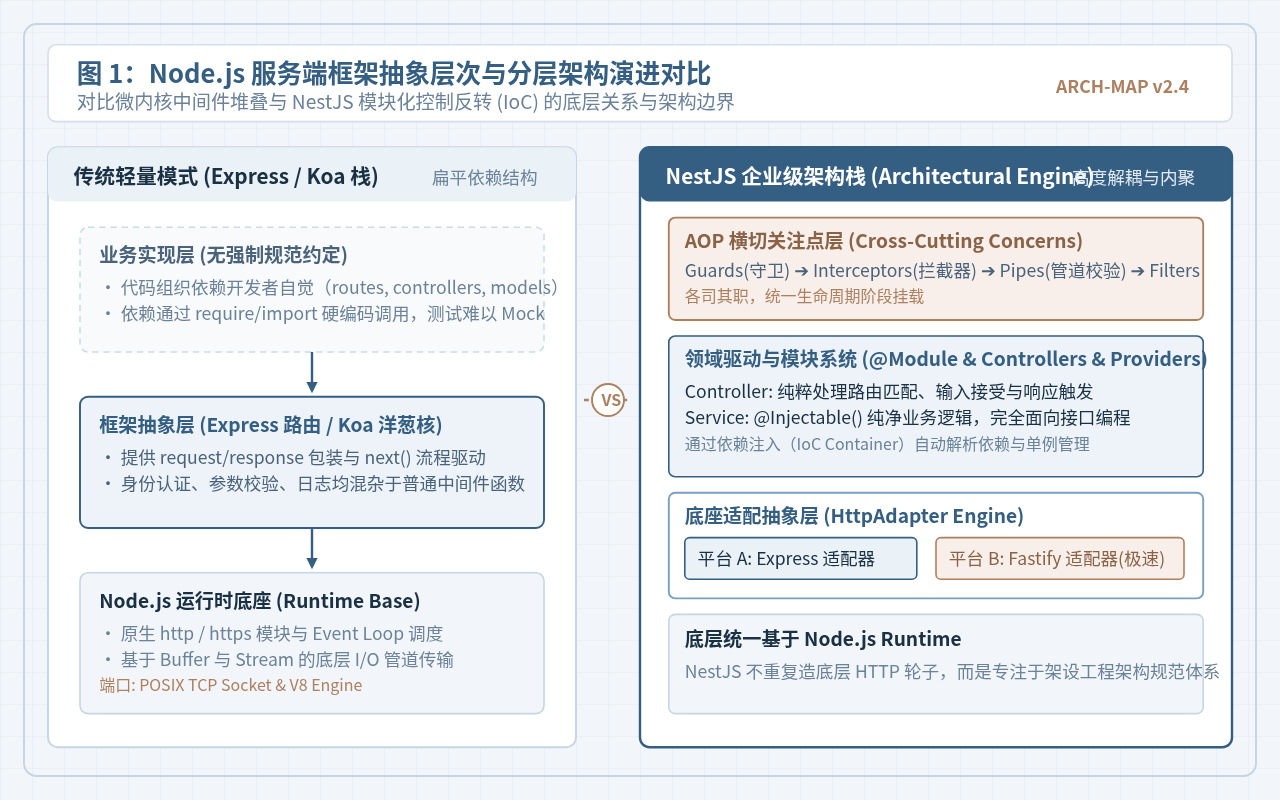
NestJS 并不是另一个从底层重复封装 TCP/HTTP 协议的轻量 Web 路由库,而是一套运行在底层 HTTP 适配器之上的架构治理体系。官方在底层默认集成了成熟稳定的 Express 引擎(负责处理底层的请求与响应原生流),开发者也可以零成本切换至高性能的 Fastify 引擎,以应对更高的并发吞吐量需求。
NestJS 的核心诉求是解决 Node.js 生态多年以来“自由度过高、项目架构缺乏统一规范”的痛点。其核心设计理念由三大基石支撑:
- 模块化架构(Module System):应用通过带有
@Module()装饰器的类来划定清晰的业务边界。每个模块自包含控制器(Controller)、业务提供者(Provider),并显式声明依赖导入(imports)与能力导出(exports),避免全局污染。 - 控制反转与依赖注入(IoC / DI):类之间的依赖关系由 NestJS 运行时 IoC 容器统一管理与实例化。业务服务只需通过构造函数声明所需依赖,极大降低了代码耦合度,并使自动化单元测试中的 Mock 替换变得极其自然。
- 面向切面编程(AOP 体系):将横切关注点与核心业务彻底剥离,细化为 Middleware(前置中间件)、Guards(守卫鉴权)、Interceptors(拦截器)、Pipes(管道校验)与 Exception Filters(异常过滤器),形成严格时序的请求处理流水线。
二、NestJS 与 Express、Koa 的核心区别剖析
要深刻理解 NestJS 的价值,必须从底层设计哲学、生命周期流转、类型支撑以及生态整合四个核心维度,与 Express 和 Koa 进行对比。
1. 架构约束与工程组织方式
Express 遵循极简路由与回调链条,Koa 则更进一步抽离为极简微内核与 async/await 洋葱模型。两者都赋予了开发者无限的自由度:开发者可以任意建立目录、随意封装单例、在 req 或 ctx 对象上挂载任意数据。然而在超过 5 人的团队或经历多次人员变动后,这种“自由”往往演变为缺乏约定的代码“泥潭”。
NestJS 则强制推行分层架构约定。控制器只负责解析 HTTP 输入与返回输出,业务逻辑全部收口在服务层,数据校验收口在 DTO 管道中。无论团队成员水平如何,写出的代码都遵循高度一致的组织形态。
2. 请求生命周期与切面细粒度(AOP vs 洋葱圈)
在 Express 中,所有的功能(日志、鉴权、校验、业务)都以平铺的 (req, res, next) => void 中间件形式串联;Koa 通过洋葱模型改善了异步流控制,但本质依然是单一维度的中间件栈。当一个中间件发生错误时,难以对不同性质的错误做精确的语义化拦截。
NestJS 引入了成熟的 AOP 流水线,将一个请求的不同处理阶段精确划分为 5 类不同角色的执行器:
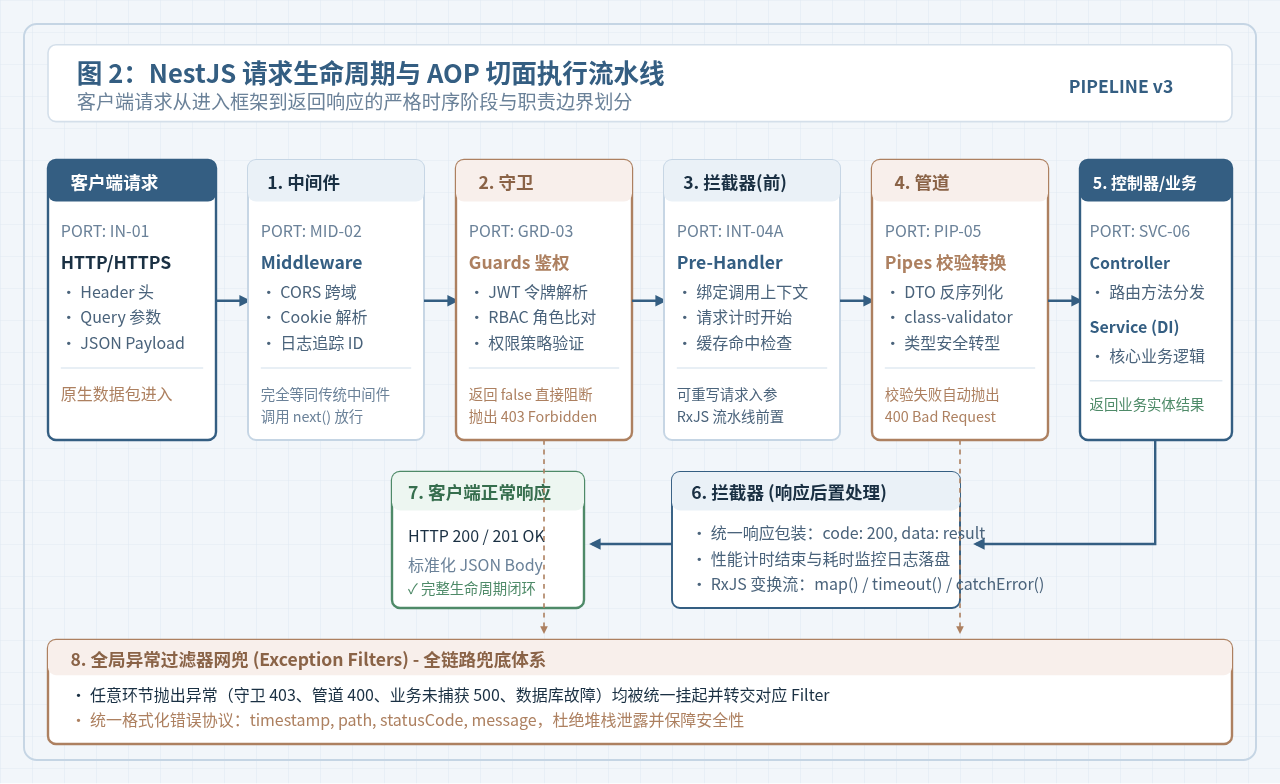
- Middleware(中间件):最外层接触原生请求,负责处理 CORS、Body-parser、基础请求追踪 ID 等低层能力。
- Guards(守卫):专门负责身份验证(Authentication)与权限判定(Authorization),返回布尔值或抛出权限不足,阻断无效调用下渗。
- Interceptors(拦截器):包裹方法调用的前后阶段,适合进行调用计时、全局缓存挂载以及统一响应数据格式转换。
- Pipes(管道):专用于请求数据的清洗、类型转换(如字符串转数字)以及基于契约的参数合法性校验。
- Exception Filters(异常过滤器):全链路兜底的错误捕获层,将未经捕获的异常或 HTTP 错误映射为标准化的错误响应结构,避免服务端崩溃与敏感堆栈外泄。
3. 语言范式与类型安全体系
Express 和 Koa 最初诞生于 JavaScript 早期,虽然社区后来补充了 @types/express 等声明文件,但类型推导往往停留在表层,中间件在 req 上挂载自定义字段仍需要通过繁琐的全局类型声明合并(Interface Merging)来实现。
NestJS 从第一天起就以 TypeScript 为一等公民构建,深度依赖 TypeScript 的装饰器(Decorators)与元数据反射(Reflect Metadata)。通过结合 class-validator 与 class-transformer,开发者定义的 DTO 类既是编译期的类型提示,又是运行期的校验契约,真正实现了端到端类型闭环。
4. 框架核心特性综合对比
| 特性维度 | Express | Koa | NestJS |
|---|---|---|---|
| 核心设计 | 经典回调式路由与中间件 | 轻量微内核 + async 洋葱圈 | 企业级架构 + IoC 容器 + AOP |
| TypeScript 支持 | 通过第三方类型外挂支持 | 通过第三方类型外挂支持 | 原生一等公民,元数据驱动 |
| 架构约束 | 无约束(完全自由组织) | 无约束(需自行搭建生态) | 强约定(Module / Controller / Service) |
| 依赖注入 (DI) | 无(手动导入或第三方库) | 无(需自行封装管理) | 内置强力分级 IoC 依赖注入容器 |
| 内置能力 | 包含基础 Router 与静态资源 | 极简(仅 Context 与中间件机制) | 内置 AOP 管道、守卫、测试套件 |
| 微服务 / GraphQL | 需自行挑选三方库拼接 | 需自行挑选三方库拼接 | 官方提供高度一致的抽象微服务包 |
| 学习成本 | 极低,Node 开发者必修课 | 较低,需理解 async 洋葱圈 | 中等,需理解 OOP、DI、装饰器概念 |
三、实操演练:从零搭建标准的 NestJS 模块化服务
通过一个具体的“用户创建与校验服务”实战,读者可以直观体会到 NestJS 严谨的分层协作流程。
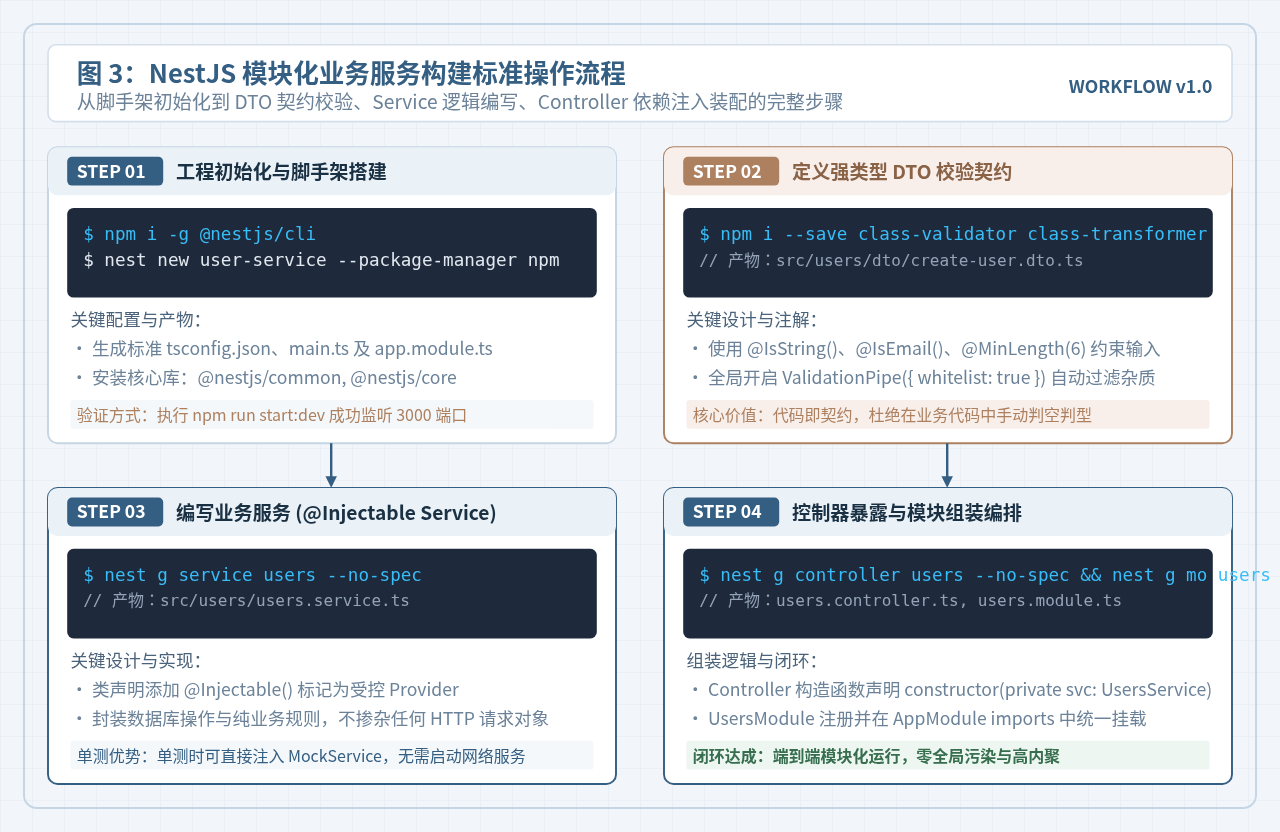
步骤 1:工程初始化与依赖安装
使用 NestJS 官方 CLI 快速建立标准工程结构,并安装数据校验所需的基础库:
# 全局安装 NestJS CLI
$ npm i -g @nestjs/cli

# 创建工程骨架并进入目录
$ nest new user-service --package-manager npm
$ cd user-service

# 安装数据契约校验与转换库
$ npm i --save class-validator class-transformer
步骤 2:定义数据传输对象(DTO)与校验规则
新建 src/users/dto/create-user.dto.ts。通过声明式装饰器指定字段规则,无需手写多重 if 判断:
import { IsString, IsEmail, MinLength } from 'class-validator';

export class CreateUserDto {
  @IsString({ message: '用户名必须为字符串' })
  @MinLength(3, { message: '用户名长度不能少于3位' })
  readonly username: string;

  @IsEmail({}, { message: '邮箱格式不正确' })
  readonly email: string;
}
步骤 3:编写业务服务层(Service)
新建 src/users/users.service.ts。服务通过 @Injectable() 装饰器修饰,专注于纯粹的数据读写与业务逻辑:
import { Injectable, ConflictException } from '@nestjs/common';
import { CreateUserDto } from './dto/create-user.dto';

export interface User {
  id: number;
  username: string;
  email: string;
}

@Injectable()
export class UsersService {
  private readonly users: User[] = [];

  async create(dto: CreateUserDto): Promise<User> {
    const exists = this.users.find(u => u.email === dto.email);
    if (exists) {
      // 抛出 NestJS 标准异常,异常过滤器将自动映射为 409 Conflict
      throw new ConflictException('该邮箱已被注册');
    }
    const newUser: User = {
      id: Date.now(),
      username: dto.username,
      email: dto.email,
    };
    this.users.push(newUser);
    return newUser;
  }

  async findAll(): Promise<User[]> {
    return this.users;
  }
}
步骤 4:暴露控制器(Controller)与依赖注入
新建 src/users/users.controller.ts。控制器通过构造函数显式声明依赖,NestJS IoC 容器将自动解析并注入单例实例:
import { Controller, Post, Get, Body } from '@nestjs/common';
import { UsersService, User } from './users.service';
import { CreateUserDto } from './dto/create-user.dto';

@Controller('users')
export class UsersController {
  // IoC 依赖注入核心声明
  constructor(private readonly usersService: UsersService) {}

  @Post()
  async createUser(@Body() dto: CreateUserDto): Promise<User> {
    return await this.usersService.create(dto);
  }

  @Get()
  async getAllUsers(): Promise<User[]> {
    return await this.usersService.findAll();
  }
}
步骤 5:模块封装与全局管道启用
在 src/users/users.module.ts 中注册该业务域,并在 src/main.ts 启用全局验证管道:
// src/main.ts
import { NestFactory } from '@nestjs/core';
import { ValidationPipe } from '@nestjs/common';
import { AppModule } from './app.module';

async function bootstrap() {
  const app = await NestFactory.create(AppModule);

  // 开启全局参数校验管道:自动过滤非法参数并校验字段
  app.useGlobalPipes(new ValidationPipe({
    whitelist: true,             // 自动剥离未在 DTO 中声明的多余属性
    forbidNonWhitelisted: true,  // 发现未知字段直接报错
    transform: true,             // 自动转型为 DTO 实例
  }));

  await app.listen(3000);
  console.log('Application is running on: http://localhost:3000');
}
bootstrap();
对比观察:若在原生 Express 中实现上述功能,需要自行引入 express-validator、手动在每个路由前挂载中间件、在控制器内调用
validationResult(req) 并手写 if (!errors.isEmpty()) return res.status(400)...,极易在团队成员之间产生不一致的遗漏。NestJS 通过管道将校验逻辑与业务逻辑彻底解耦。
四、不同业务场景下的技术选型建议
技术选型不存在绝对的优劣,关键在于业务复杂度、团队认知模型与维护成本的匹配度。
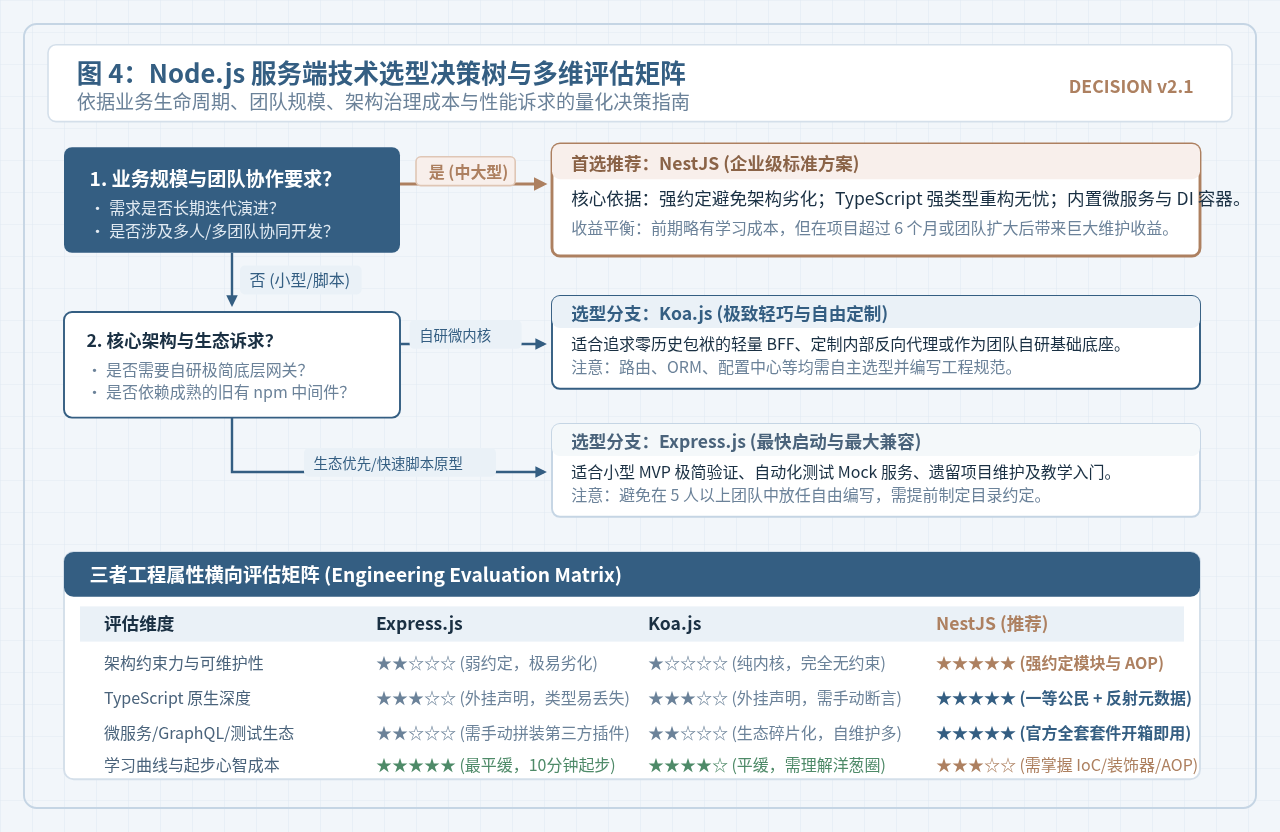
场景 1:强烈推荐选择 NestJS 的情况
- 中大型企业级中后台与平台系统:业务实体多、表关联复杂、系统需要长期迭代。NestJS 的模块化与分层架构能有效防止系统腐化。
- 跨多人或跨部门协同开发:当团队规模扩大至 5 人以上时,NestJS 强约定的目录规范、Controller/Service 模式能极大减少代码审查(Code Review)中的结构性摩擦。
- 团队全面拥抱 TypeScript:需要严格的编译期类型保障、契约驱动开发以及完整的装饰器元数据能力。
- 微服务与多传输协议架构:系统未来需要从单体平滑演进到 gRPC、Redis、RabbitMQ 或 Kafka 消息传输,NestJS 的
@nestjs/microservices套件提供了高度一致的抽象接口,无需推倒重来。
场景 2:仍然建议选择 Express 的情况
- 极简原型开发(MVP)与概念验证:只需暴露两三个简单的 REST 接口,追求在几小时内快速上线验证。
- 简单命令行工具或构建脚本配套服务:如前端本地 DevServer 辅助脚本、自动化打包部署中的轻量回调接收器。
- 团队技术栈以纯 JavaScript 为主:成员尚未深入掌握 TypeScript、面向对象设计模式或依赖注入概念,引入 NestJS 反而会增加初期的心智负担。
- 维护已沉淀多年的成熟历史资产:现有项目已稳定运行且依赖了大量早期无 TS 适配的 Express 中间件,重构成本体现不出明显的商业收益。
场景 3:建议选择 Koa 的情况
- 自研轻量网关与 BFF(Backend For Frontend):仅负责请求转发、Token 透传、基础鉴权与数据简单聚会,追求极致轻巧与最低内存开销。
- 自研企业内部定制化框架底座:公司架构组希望完全自主掌控框架的每一行逻辑,只依赖 async 洋葱圈机制作为内核,在其之上自研专属的路由、日志与插件规范(如早期知名框架 Egg.js 即基于 Koa 内核构建)。
五、总结与平滑演进策略
归结而言,Express 和 Koa 提供了最精简敏捷的“发动机”,而 NestJS 则是装配了现代化底盘、防撞梁和智能辅助驾驶的“整车体系”。
对于正在使用 Express 且面临维护瓶颈的团队,建议采取平滑演进策略:
- 利用双向兼容性:由于 NestJS 底层默认使用 Express,现有的 Express 兼容中间件(如自定义鉴权中间件、特定的请求日志工具)可以直接挂载到 NestJS 的
configure(consumer: MiddlewareConsumer)中无缝复用。 - 按业务域渐进重构:无需一次性推翻老系统,可以通过 API 网关将新增的复杂业务模块采用 NestJS 单独服务搭建,老接口保持原样运行,逐步完成架构演进。
- 关注极端性能优化:对于吞吐量要求极高的特定服务,可以在 NestJS 初始化时选用
FastifyAdapter,在享受企业级架构规约的同时,获得媲美甚至超越原生 Express 的性能表现。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章