
深入解析 Express.js 中间件底层机制,详解全局与路由中间件执行顺序、next()控制流分支决策,以及四类常用自定义中间件的生产级编写规范与避坑技巧。

当前位置:首页 > Node.js 接口开发与鉴权 > 正文
深入理解 Express.js 中间件机制:执行顺序与自定义编写指南
作者:星河
时间:2026-10-30
浏览:667
文章目录
Node.js / Express.js 架构核心
Express.js 框架的核心本质是一个由路由和中间件构成的调用栈。HTTP 请求进入应用后,中间件按声明顺序依次拦截、校验与处理,通过调用 next() 将控制权移交给下一个环节,或者直接向客户端发送响应以终结流程。掌握中间件的生命周期、注册执行顺序与错误处理分流机制,是构建高内聚、易维护 Node.js 服务端应用的基础基石。
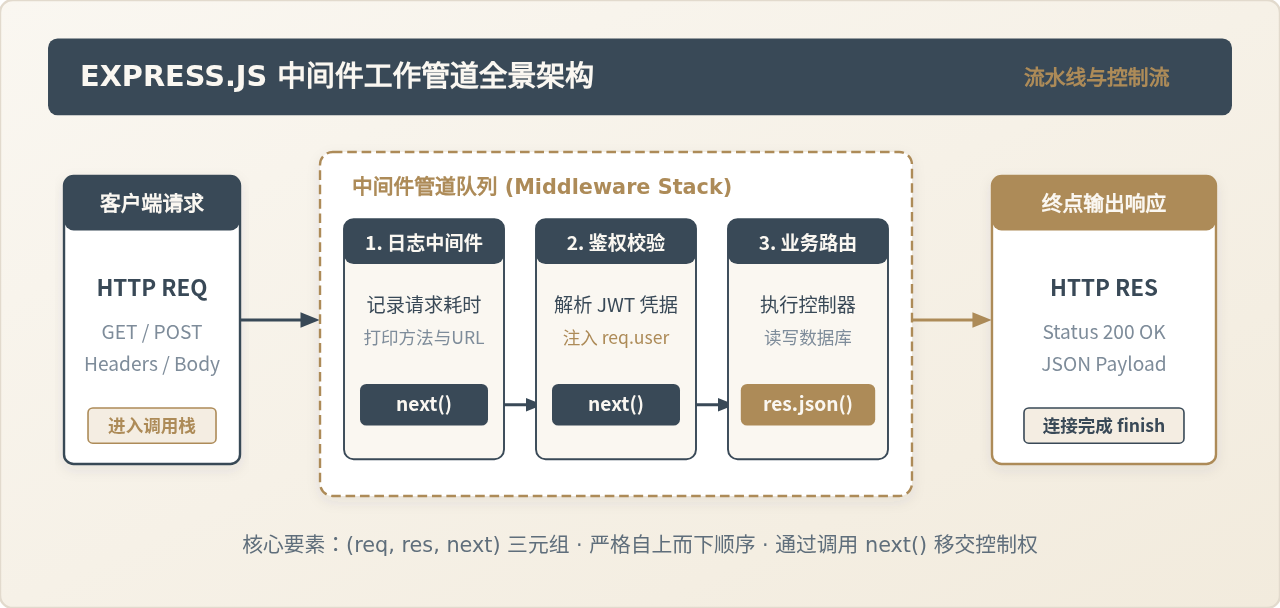
一、Express.js 中间件的核心模型与运作原理
在 Express 架构中,中间件(Middleware)本质上是一个可以访问请求对象(req)、响应对象(res)以及控制流移交函数(next)的 JavaScript 函数。每一次网络请求抵达服务器后,Express 会依据代码中中间件的注册顺序,依次把控制权传入这一系列函数中。
一个标准的 Express 中间件函数具有如下基础签名:
function sampleMiddleware(req, res, next) {
  // 1. 读取或修改 req / res
  // 2. 执行自定义逻辑(如校验、日志、转换)
  // 3. 将控制权移交给下一个中间件,或直接返回响应
  next();
}
理解中间件的生命周期,关键在于认清它在执行过程中的三种终态分支:
- 正常流转:中间件完成了前置预处理,调用
next(),Express 从调用栈中取出下一个注册的中间件继续运行。 - 中途终结:中间件检测到不合规请求(如未携带鉴权 Token、参数非法),直接调用
res.status(401).json(...)产生响应。此时调用链在此截断,后续中间件不再执行。 - 异常转移:处理逻辑发生错误或显式调用
next(err),Express 会立即跳过栈内后续所有普通中间件,直达全局错误处理中间件。
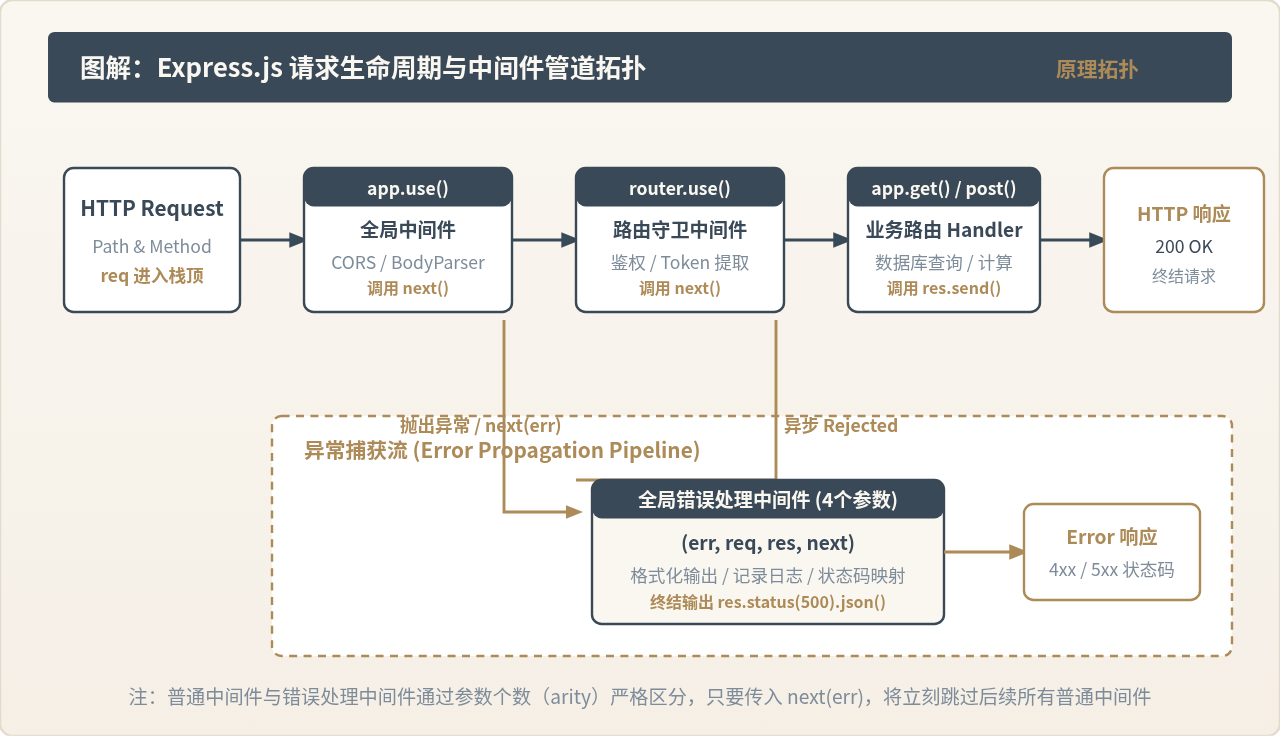
二、中间件的精确执行顺序与分支控制规则
Express 中的中间件匹配并不依赖复杂的声明提升,它严格遵循“注册顺序即执行顺序”的队列准则。但在真实项目中,路由嵌套、条件跳过以及异常捕获会改变线性流转路径。我们需要掌握以下四个决定执行顺序的核心规则:
1. 注册声明的物理顺序决定调用优先级
不管是 app.use() 还是路由方法(如 app.get()、app.post()),在底层都会转化为 Express 内部 router.stack 中的一个层(Layer)。当请求抵达时,Express 从索引 0 开始逐层向下遍历检查:
- 如果中间件未指定路由前缀(即
app.use(fn)),它对所有进入该应用的请求生效。 - 如果指定了路由前缀(如
app.use('/api', fn)),Express 仅在请求 URL 匹配该前缀时才会调用该函数。
2. next() 控制流的三种特殊语法与分流
传递给中间件的 next 参数不仅仅是一个无参函数,它支持通过传递特定实参触发底层的控制流转向:
next():标准执行流。继续运行栈中下一个匹配的中间件。next('route'):跳过当前路由定义栈。仅在app.METHOD()或router.METHOD()中有效。如果一个路由绑定了多个处理函数,调用next('route')会直接跳过当前路由定义中剩余的所有中间件,直接将控制权移交给下一个能够匹配该路径的独立路由定义。next('router'):跳过当前子路由器。在express.Router()实例中调用时,会跳出该子路由器,将控制权交还给外层父级调用栈。next(err):错误处理中断。传入任何非字符串(或除'route'/'router'以外的字符串,甚至任意真值对象),Express 即判定发生异常,直接跳向参数为 4 个的错误处理中间件。
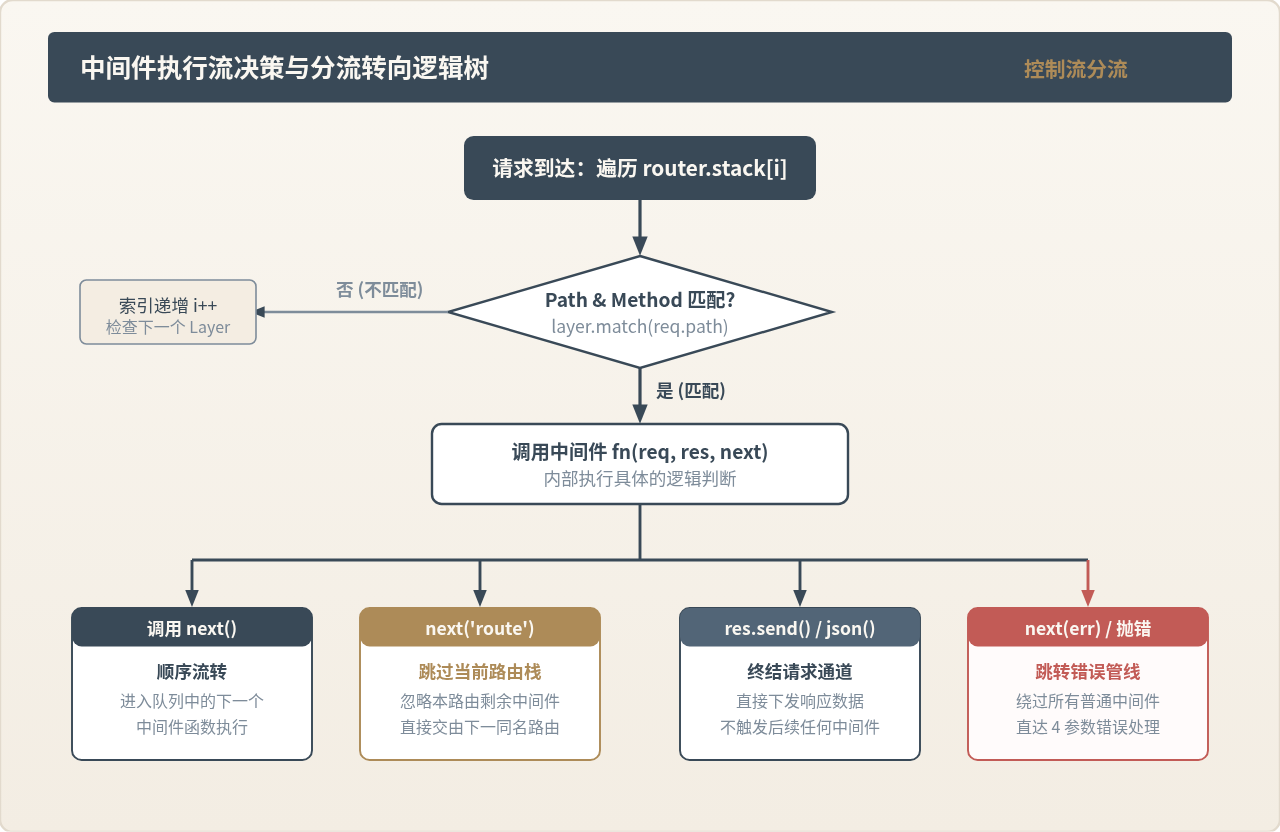
三、实战:编写四类高频自定义中间件
在实际工程开发中,绝大多数业务需求可以通过编写自定义中间件进行解耦。标准中间件的开发遵循统一的步骤:提取上下文数据 ➔ 校验或预处理 ➔ 注入扩展属性至 req ➔ 决策继续或拦截响应。以下通过四个具有代表性的生产级实例详细剖析。
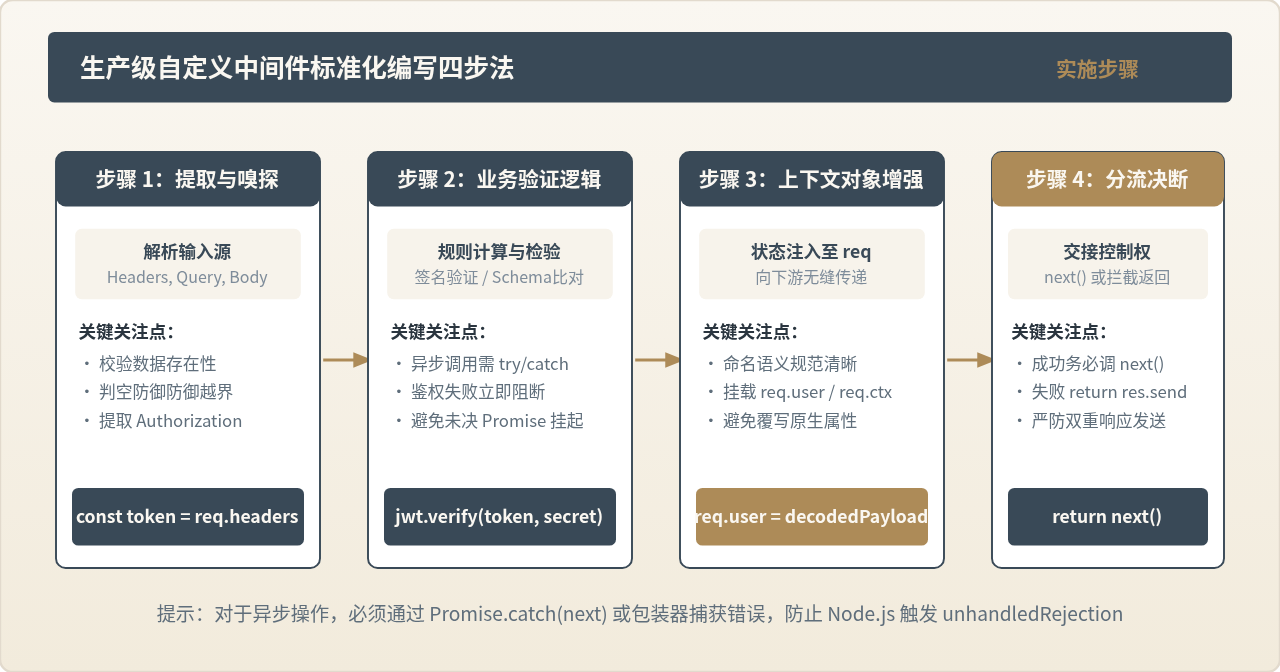
1. 请求耗时与审计日志中间件
Express 中间件是单向调用的,在执行 next() 后不能直接获得下游路由处理完成的时机。因此,如果需要统计请求的总处理耗时,正确的做法是监听响应对象底层的 finish 事件:
// requestLogger.js
function requestLogger(req, res, next) {
  const startTime = process.hrtime();

  // 监听底层 socket 写入完成与 HTTP 响应结束
  res.on('finish', () => {
    const diff = process.hrtime(startTime);
    const timeInMs = (diff[0] * 1e3 + diff[1] * 1e-6).toFixed(2);
    const { method, originalUrl } = req;
    const { statusCode } = res;

    console.log(`[HTTP] ${method} ${originalUrl} -> ${statusCode} (${timeInMs}ms)`);
  });

  // 立即将控制权传递给下一个中间件
  next();
}

module.exports = requestLogger;
2. JWT 身份认证与权限守卫中间件
身份认证中间件通常拦截受保护的路由。它从 Authorization 头中提取 Bearer Token,进行验证后将解码后的用户信息直接附加到 req.user 上,使下游的所有控制器能够无缝获取当前登录者信息:
// authenticate.js
const jwt = require('jsonwebtoken');
const JWT_SECRET = process.env.JWT_SECRET || 'your-fallback-secret-key';

function authenticate(req, res, next) {
  const authHeader = req.headers['authorization'];
  if (!authHeader || !authHeader.startsWith('Bearer ')) {
    return res.status(401).json({
      code: 'UNAUTHORIZED',
      message: '缺少身份验证令牌或格式不正确'
    });
  }

  const token = authHeader.split(' ')[1];

  try {
    const payload = jwt.verify(token, JWT_SECRET);
    // 将解析出的身份上下文直接挂载到 req 对象
    req.user = payload;
    return next();
  } catch (err) {
    return res.status(403).json({
      code: 'FORBIDDEN',
      message: '令牌无效或已过期',
      detail: err.message
    });
  }
}

module.exports = authenticate;
3. 参数校验高阶工厂中间件
在很多场景下,中间件需要接收配置参数以实现复用。通过编写返回中间件函数的高阶函数(工厂模式),我们可以根据传入的 Schema 动态生成对应的校验器:
// validateSchema.js
function validateSchema(schema) {
  return (req, res, next) => {
    const { error, value } = schema.validate(req.body, { abortEarly: false });

    if (error) {
      const issues = error.details.map(item => ({
        field: item.path.join('.'),
        message: item.message
      }));

      return res.status(400).json({
        code: 'VALIDATION_FAILED',
        message: '请求参数校验不通过',
        errors: issues
      });
    }

    // 将格式化清洗后的安全数据覆盖回 req.body
    req.body = value;
    return next();
  };
}

module.exports = validateSchema;
4. 异步异常包装器与全局错误处理中间件
在 Express 4.x 中,如果一个 async 中间件内部发生未捕获的 Promise 异常,由于 Express 无法自动拦截未 await 的异步错误,会导致请求长期挂起甚至引发进程崩溃。为此,标准做法是使用一个高阶包装器(即常见的 asyncHandler)并将错误透传至 4 个参数的全局错误中间件中:
// 1. 异步包装器 asyncHandler.js
const asyncHandler = (fn) => (req, res, next) => {
  Promise.resolve(fn(req, res, next)).catch(next);
};

// 2. 全局统一错误处理器 errorHandler.js
// 注意:必须完整保留 4 个参数 (err, req, res, next)
function globalErrorHandler(err, req, res, next) {
  const statusCode = err.statusCode || 500;
  const isProduction = process.env.NODE_ENV === 'production';

  console.error(`[Error] ${req.method} ${req.url}:`, err);

  res.status(statusCode).json({
    status: 'error',
    code: err.code || 'INTERNAL_SERVER_ERROR',
    message: err.message || '服务器内部发生未预期错误',
    ...(isProduction ? {} : { stack: err.stack })
  });
}

module.exports = { asyncHandler, globalErrorHandler };
四、Express 中间件核心避坑准则与分类总结
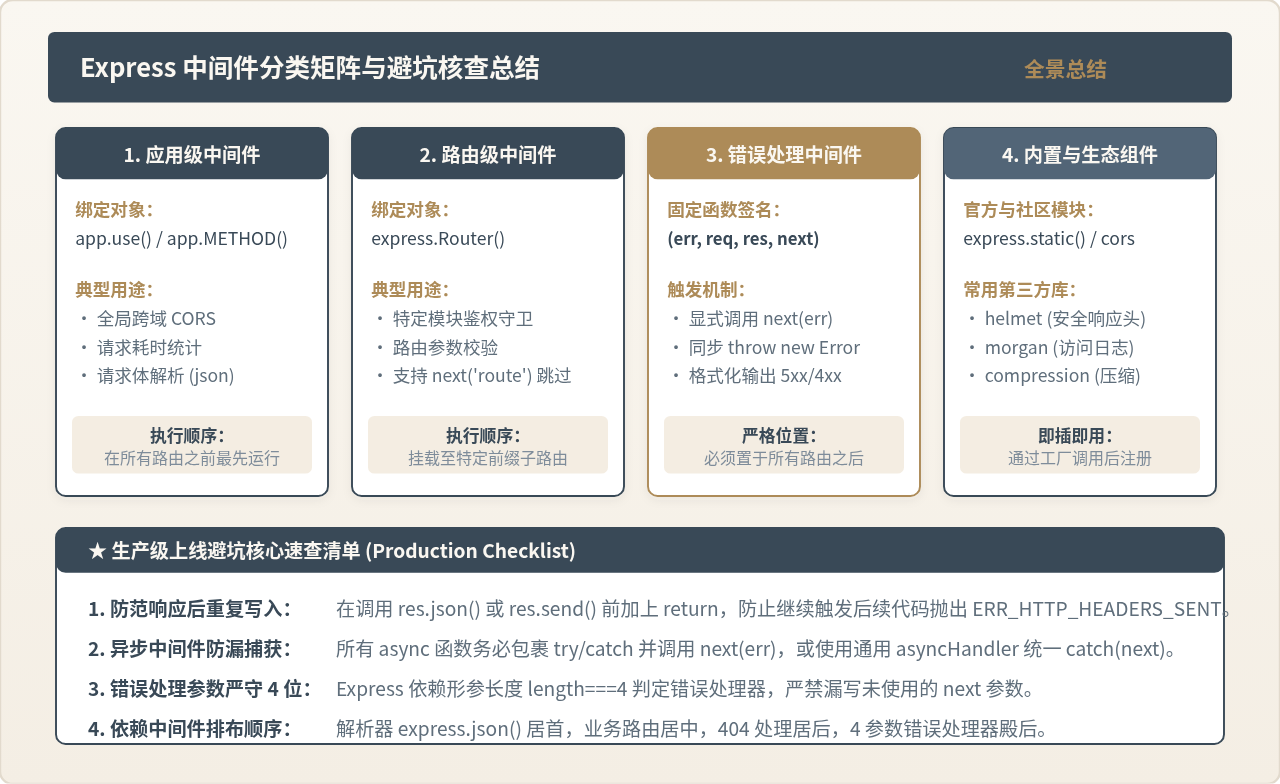
在日常开发与线上运行维护中,因为对中间件特性理解偏差导致的 Bug 非常集中。以下总结了开发 Express 中间件时必须遵守的四条核心底线:
陷阱 1:调用 res.send() 之后未中断函数执行导致重复发送
在 JavaScript 中,调用 res.json() 只是向底层网络套接字写入响应数据,它并不会隐式 return 终止当前函数的执行。如果在发送响应之后又执行了 next() 或另一个 res.send(),Node.js 运行时会直接抛出经典的 Error [ERR_HTTP_HEADERS_SENT]: Cannot set headers after they are sent to the client 致命报错。
正确做法:在调用 res.status().json() 或 next() 时,养成使用 return res.status().json(...) 或 return next() 的防守性编程习惯。
陷阱 2:错误处理中间件缺少形参
Express 通过函数的 length 属性(即形参个数)来判断一个中间件是否是错误处理中间件。普通中间件形参为 3 个 (req, res, next),错误处理中间件必须声明恰好 4 个形参 (err, req, res, next)。如果误将 next 省略写成 (err, req, res),函数 length 为 3,Express 会直接将其识别为普通中间件,导致无法接收到 next(err) 传递的错误。
陷阱 3:中间件注册顺序错误
静态资源中间件、Body 解析中间件(express.json())以及业务路由之间的相对位置至关重要:
express.json()和express.urlencoded()必须注册在所有需要读取req.body的业务路由之前,否则路由中获取到的req.body均为undefined。- 错误处理中间件
(err, req, res, next)必须注册在所有app.use()和路由方法的最后面,否则先于它注册的路由如果出错,错误将无法流入该处理器。
五、核心要点总结
Express.js 中间件的设计哲学体现了经典的责任链(Chain of Responsibility)设计模式。通过有序串联单一职责的函数,将网络协议解析、安全审计、业务流转与异常处理彻底解耦。
| 控制操作 | 代码调用形式 | 底层行为结果 | 典型适用场景 |
|---|---|---|---|
| 正常推进 | next() |
调用栈向下移动一位,继续匹配下一个中间件 | 前置数据准备、Token 校验成功、日志记录 |
| 终止响应 | return res.status().json() |
向网络套接字输出数据并终结生命周期,不再进入后续函数 | 鉴权失败拦截、参数校验不通过、业务正常返回 |
| 跳过当前路由 | next('route') |
放弃当前路由定义内的剩余中间件,直接跳到下一个同路径路由 | 根据用户角色分流处理同一个 URL 请求 |
| 异常转入 | next(err) |
绕过后续所有普通中间件,直达注册在末尾的错误处理中间件 | 数据库查询报错、第三方接口超时、业务主动抛错 |
在实际编写自定义中间件时,时刻牢记“明确流转终点、防守性 return、确保异步异常被捕获、严守错误中间件 4 参数”这四大法则,便能编写出结构清晰、健壮可靠的 Express Web 应用程序。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章