
深入解析HTML链接中javascript:void(0)的底层运行机制、历史成因与核心缺陷,并提供语义化button、标准事件拦截及现代客户端路由等实用替代方案与工程重构指南。

当前位置:首页 > JavaScript DOM 与事件 > 正文
HTML链接中javascript:void(0)的作用及现代替代方案
作者:微光
时间:2026-11-05
浏览:273
文章目录
在早期网页开发中,开发者广泛使用
<a href="javascript:void(0)"> 构造仅触发 JavaScript 交互而不发生页面跳转的“操作型链接”。它的核心机制是通过 javascript: 伪协议调用 void 一元运算符对 0 求值并强制返回 undefined,从而阻止浏览器解析伪协议返回值覆写当前页面,并彻底避免使用 href="#" 带来的页面强制跳顶与 URL 哈希污染。然而在现代前端标准、无障碍可访问性(WCAG)及内容安全策略(CSP)要求下,这种做法已被公认为应当废除的反模式。本文将详细讲解该语法的底层原理与核心隐患,并提供语义化 <button>、标准事件拦截与现代前端路由等实用替代方案。
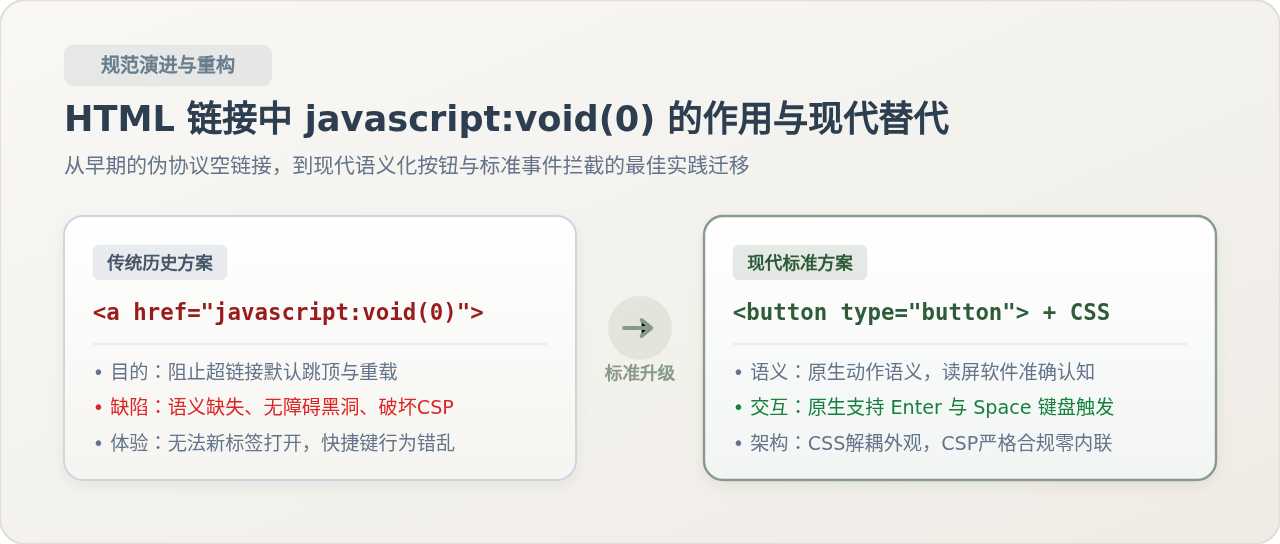
一、深入底层:javascript:void(0) 的由来与运行机制
要理解 javascript:void(0) 的具体作用,需要将其拆解为 javascript: 伪协议与 void(0) 操作符两部分进行剖析。
1. 什么是 javascript: 伪协议
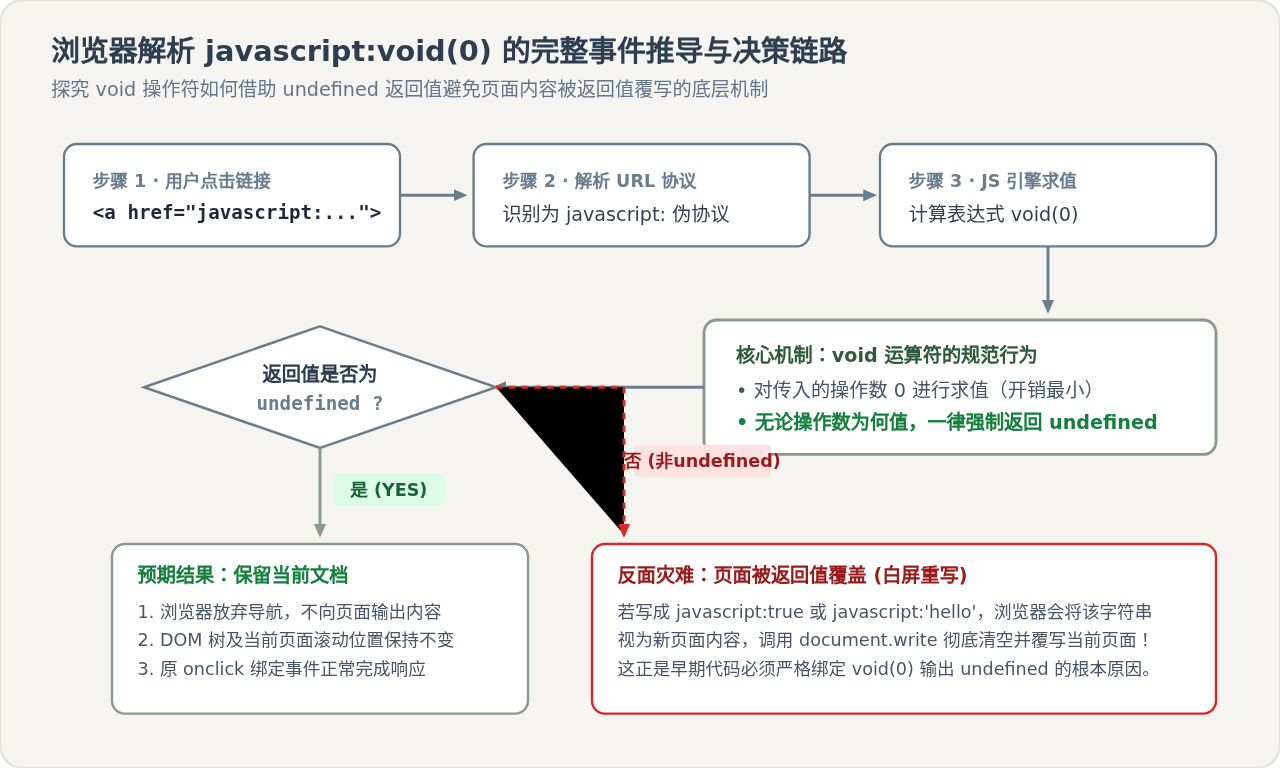
在 HTML 标准中,超链接 <a> 的 href 属性通常填写 http:、https: 或相对路径等资源定位地址。然而,浏览器早期引入了一种特殊的 URL Scheme,即 javascript: 伪协议。当用户点击带有该协议的链接时,浏览器不会发起网络请求去拉取新文档,而是把协议冒号后面的字符串送入 JavaScript 引擎执行。
2. void 运算符为何必须返回 undefined
在 JavaScript 规范中,void 是一元运算符,语法格式为 void expression。它的执行规则非常明确:对后面的表达式进行求值运算,然后无条件返回 undefined。
为什么非要返回 undefined?这正是伪协议中最关键的运行细节:当浏览器在 href 中执行脚本时,如果该脚本的最终返回值不是 undefined(例如返回了一个字符串、数字或布尔值),浏览器会将这个返回值强制转换为文本,并清空当前 DOM,将整个页面覆写为该返回值!
例如,如果在页面中写入 <a href="javascript:'Hello World'">测试</a>,点击该链接后,浏览器会立即抹掉当前页面的所有内容,窗口中仅留下孤零零的纯文本 "Hello World"。
而如果表达式返回的是 undefined,浏览器就会判定本次执行没有产生可呈现的新文档,从而保留原有页面结构,维持原状不动。
3. 为什么参数偏偏是 0
void 是一个运算符,必须紧跟一个操作数。在所有合法的 JavaScript 表达式中,数字 0 是书写长度最短、求值性能开销最小的有效操作数。因此,void(0)(或者写作无括号的 void 0)成为了向浏览器输出 undefined 最经济、最可靠的标准写法。
二、关键对比:为什么早期广泛使用它与传统空链接的缺陷
在早期的 Web 1.0 与 Web 2.0 时代,CSS 样式系统较为简陋,<button> 在不同浏览器中默认带有厚重的拟物化灰底边框且难以完全重置;而 <a> 标签天然具备手型光标(cursor: pointer)、下划线以及统一的文字排版,这促使大量开发者为了省去样式适配成本,直接把超链接充当按钮使用。
但在将超链接用作操作载体时,开发者面临着不同空链接写法的副作用选择:
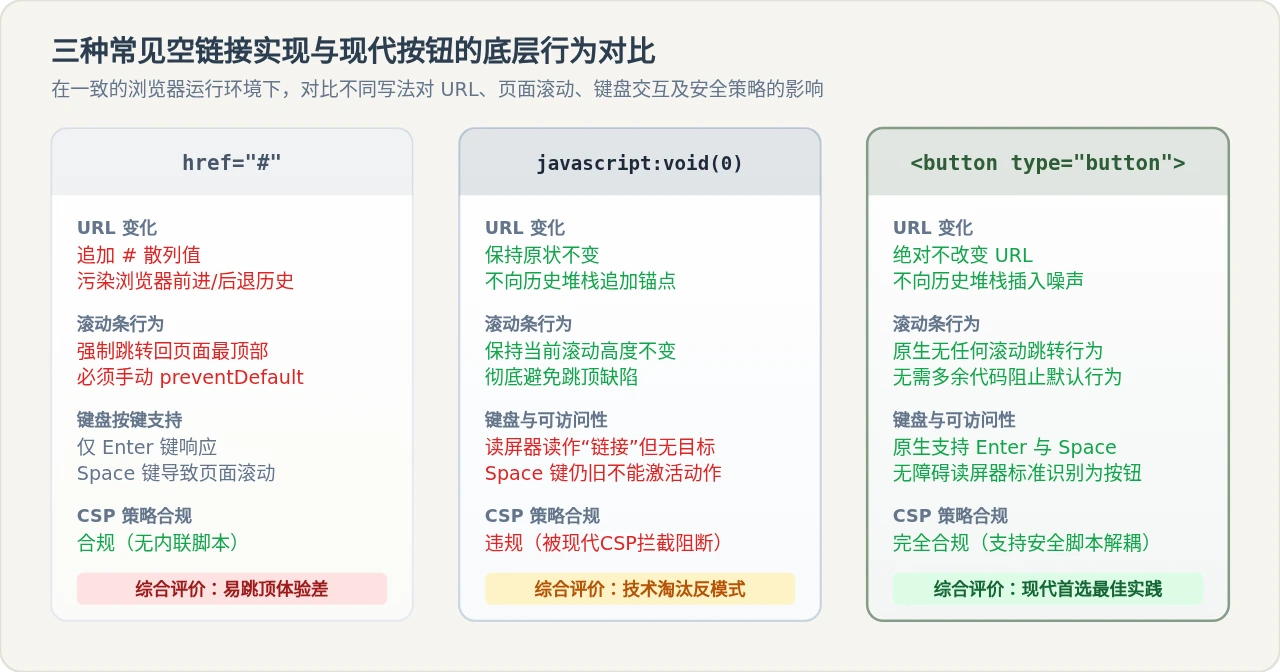
| 写法方案 | URL 与历史堆栈 | 页面滚动表现 | 键盘无障碍支持 | 现代 CSP 安全策略 |
|---|---|---|---|---|
href="#" |
追加散列值 #,产生无效前进/后退历史 |
默认强制跳回页面最顶部 (scrollTop=0) | 仅支持 Enter 键激活,按空格键导致页面滚动 | 合规(无内联代码) |
href="javascript:void(0)" |
保持原状不变,不向历史栈写入垃圾记录 | 保持当前滚动高度不变,彻底避免跳顶 | 屏幕阅读器误报为链接;空格键无法触发动作 | 违规(触发 unsafe-inline 拦截报错) |
<button type="button"> |
绝不改变 URL,历史记录清爽准确 | 原生完全无任何滚动跳动副反应 | 完全支持:原生支持 Enter 与 Space 键激活 | 完全合规:完全契合 CSP,事件可安全解耦 |
从上表对比可以看出,早期开发者之所以弃用 href="#" 改用 javascript:void(0),是因为它在当时完美解决了“页面被强行滚回顶部”和“URL 尾部被追加 # 散列”的致命缺陷。然而,这种修补是以牺牲现代 Web 标准和底层可访问性为代价的。
三、为什么现代前端将其列为反模式:四大核心隐患
1. 语义倒错与 HTML 标准违背
根据 W3C HTML 规范定义,<a>(Anchor 超文本链接)的核心职责是导航(Navigation),它的存在意义是引导用户在不同的网页之间跳转,或者定位到当前文档的某个具体命名锚点。而触发弹窗、发送异步请求、切换列表折叠、点赞收藏等行为,属于典型的动作(Action)。
用超链接承载交互动作,从结构上破坏了 HTML 文档的语义性。
2. 无障碍访问(Accessibility / WCAG)缺陷
当视障用户依赖屏幕阅读器(Screen Reader)浏览网页时,遇到 <a href="javascript:void(0)">,读屏软件会将其语音播报为“链接”。用户听到提示后会预期按下回车将进入新网页,但实际发生的却是弹窗或表单操作,带来极大的困惑与认知负担。
更为严重的是键盘操作逻辑的割裂:
- 对于真正的
<button>,当用户通过键盘 Tab 键聚焦到按钮后,按键盘的Enter键或Space(空格键)均能触发点击事件; - 而对于
<a>链接,浏览器默认仅为其赋予了Enter激活功能。当用户聚焦在链接上按下空格键时,浏览器的原生行为是向下滚动网页,导致依赖键盘的无障碍用户根本无法顺利激活操作。
3. 破坏浏览器原生功能与用户使用习惯
用户在使用浏览器时积累了大量基于超链接的本能操作习惯,例如:
- 鼠标悬浮时查看左下角状态栏的真实目标 URL;
- 按住鼠标右键选择“在新标签页中打开”;
- 按住键盘
Ctrl(macOS 为Cmd)键点击链接以在后台新建标签页。
当这些手势用在 javascript:void(0) 链接上时,浏览器要么在后台新建一个内容为空白的 about:blank 标签页,要么干脆无任何反应。这种体验割裂直接违背了界面的可预测性原则。
4. 触发现代内容安全策略(CSP)拦截
现代规范的 Web 站点通常会在 HTTP 响应头中配置严格的内容安全策略(Content Security Policy, CSP),例如 script-src 'self',以杜绝绝大多数跨站脚本攻击(XSS)。
CSP 拦截警示:在启用现代 CSP 的环境中,
javascript: 伪协议被严格视为内联脚本(inline script)。浏览器控制台将直接抛出类似 Refused to run the JavaScript URL because it violates the following Content Security Policy directive... 的拒绝错误,导致功能直接瘫痪。
四、现代最佳替代方案与具体落地代码
方案一:动作类元素回归语义化 <button type="button">
如果点击某个元素的核心目的是触发一个操作(例如打开模态框、删除数据、切换标签),最规范、最推荐的方案是使用原生 <button> 元素。
注意事项:在编写代码时,必须显式为按钮指定
type="button" 属性。因为根据 HTML 标准,如果按钮被嵌套在 <form> 内部,未声明 type 的按钮其默认类型为 type="submit",在点击时会意外触发表单提交并刷新页面。
许多开发者担心 <button> 的原生样式不符合设计稿中轻量链接的要求。事实上,只需几行通用的现代 CSS 即可完全重置按钮外观,使其具备与超链接完全一致的文字视觉:
/* 纯净的链接风格按钮样式类 */
.btn-link {
  background: transparent;
  border: none;
  padding: 0;
  margin: 0;
  font: inherit;
  color: #2563EB;
  text-decoration: underline;
  cursor: pointer;
  display: inline;
  vertical-align: baseline;
}

.btn-link:hover {
  color: #1D4ED8;
}

/* 保留清晰的键盘可访问焦点轮廓,不损害可访问性 */
.btn-link:focus-visible {
  outline: 2px solid #687D8D;
  outline-offset: 2px;
  border-radius: 2px;
}
对应的 HTML 结构简洁清晰:
<!-- 替代前(反模式) -->
<a href="javascript:void(0)" onclick="openDialog()">查看详情</a>

<!-- 替代后(现代标准) -->
<button type="button" class="btn-link" id="btnDetails">查看详情</button>

<script>
  document.getElementById('btnDetails').addEventListener('click', () => {
    openDialog();
  });
</script>
方案二:真实链接的渐进增强与 event.preventDefault()
在部分业务场景下,某个功能既是一个完整的网页,又支持在 JavaScript 加载成功后通过弹窗或抽屉层更优雅地呈现。此时应当遵循“渐进增强”原则:在 href 中填写真实有效的降级 URL,仅在 JS 执行时拦截默认行为。
<!-- 带有真实回退地址的链接 -->
<a href="/user/profile/1024" class="dynamic-profile-link">查看个人资料</a>

<script>
  const profileLink = document.querySelector('.dynamic-profile-link');
  profileLink.addEventListener('click', function(event) {
    // 允许用户按住 Ctrl / Cmd 键或右键时正常在新标签页打开真实 URL
    if (event.metaKey || event.ctrlKey || event.shiftKey) {
      return;
    }

    // 阻止浏览器默认的全页跳转
    event.preventDefault();

    // 改为执行无刷新弹窗或异步渲染
    openProfileModal('/user/profile/1024');
  });
</script>
方案三:现代客户端路由(SPA)生态最佳实践
在 Vue、React 或 Angular 等现代单页应用框架中,页面的无刷新切换已无需任何手工 Hack。框架提供的路由组件(如 Vue Router 的 <RouterLink> 或 React Router 的 <Link>)在底层会自动渲染出带有真实路径的 <a href="..."> 标签。
这些组件在监听点击事件时,会自动处理键盘修饰键并调用 event.preventDefault(),然后调用浏览器的 window.history.pushState() 驱动视图更新。这既满足了搜索引擎爬虫的语义抓取,又完全保留了用户的右键打开功能,同时杜绝了 javascript:void(0) 的存在。
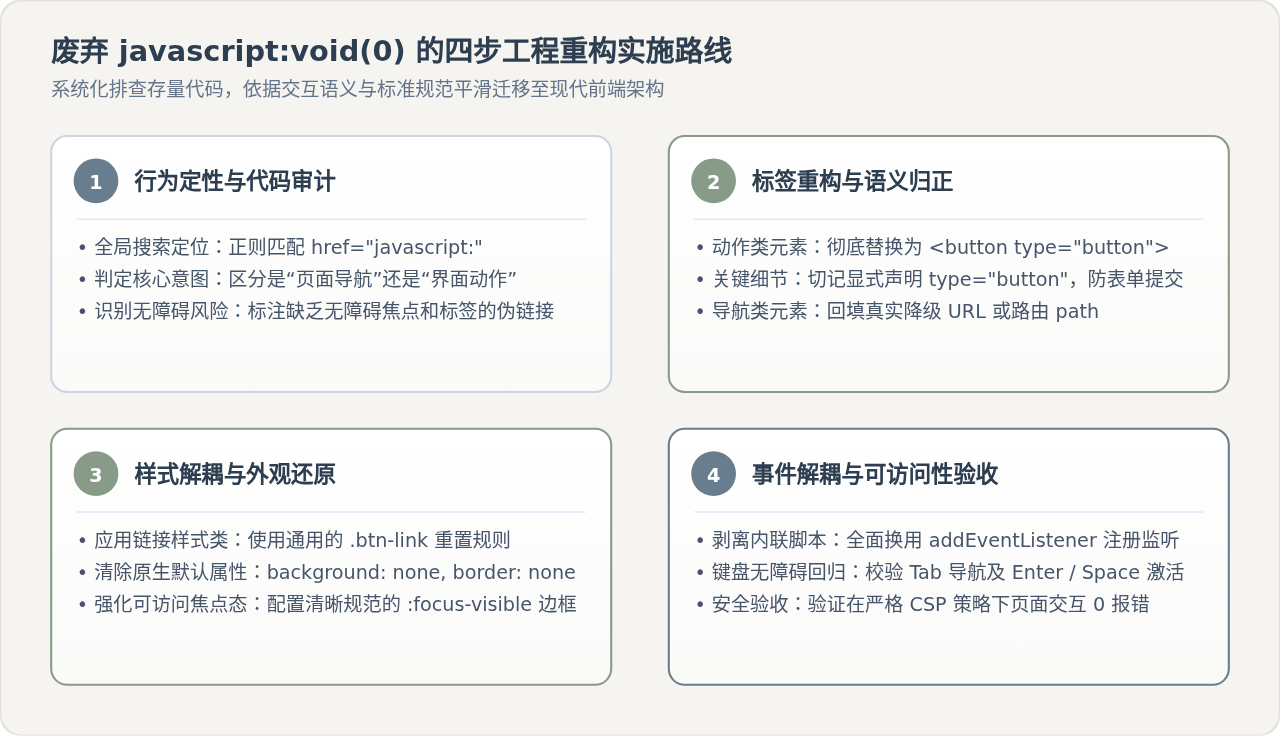
五、工程落地:存量代码的四步重构实施指南
对于维护中大型旧有项目的工程师,废弃全站的历史伪链接需要系统化的执行步骤:
-
代码审计与模式检索:利用代码编辑器的全局正则匹配功能,搜索
href\s*=\s*["']javascript:,完整拉出所有存量文件中的伪协议代码清单。 - 按业务特征精准定性: 逐一辨析每个元素被点击后的真实结果。如果是“展开目录、删除项目、提交表单、弹出相册”,定性为操作按钮;如果是“切换路由标签页、打开文章”,定性为超链接。
-
标签重构与样式还原:
将操作按钮批量替换为
<button type="button" class="btn-link">,并引入统一的通用无样式类,确保界面视觉像素级还原,消除原有内联的onclick属性。 -
无障碍与键盘交互回归验证:
在无鼠标状态下,完全使用键盘的
Tab键导航全流程,检验每个重构后的元素是否具备明显的焦点指示框,并分别测试按下Enter键与Space空格键是否能够顺畅触发业务动作。
六、总结与技术选型决策原则
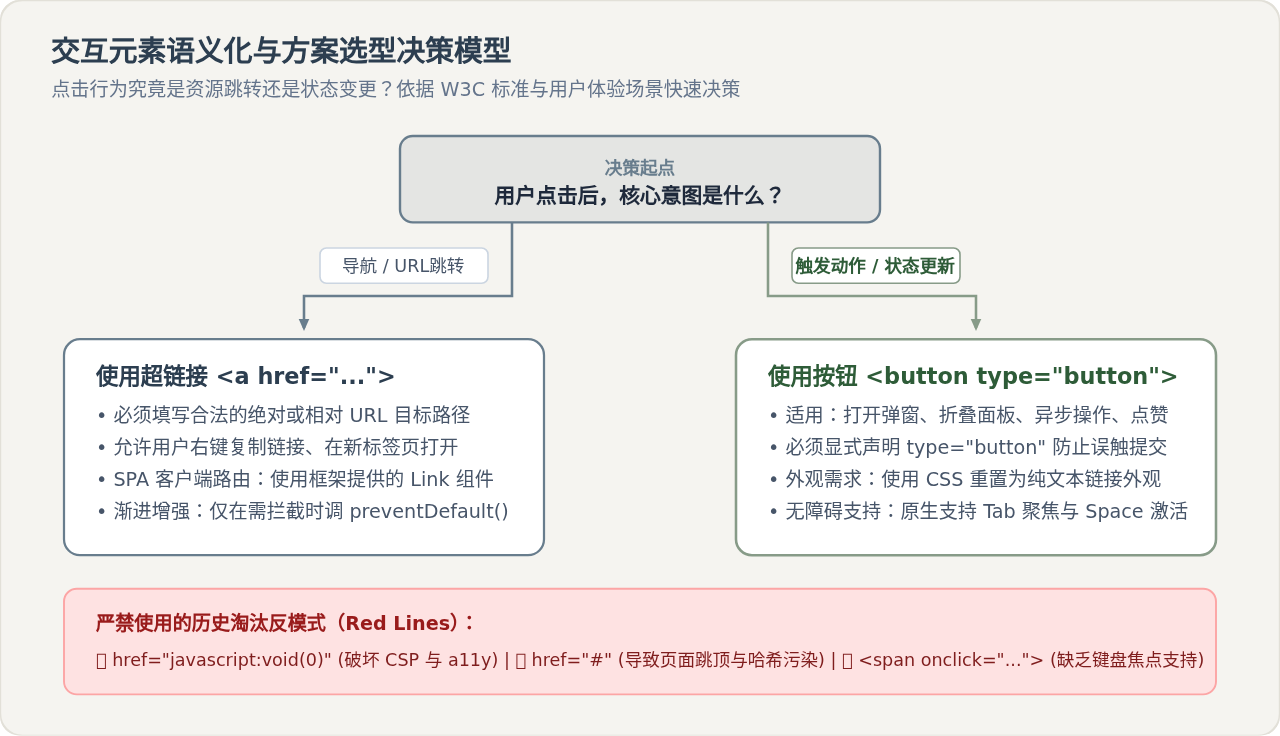
回顾 javascript:void(0) 的历史演变,它是 Web 技术发展初期开发者在面对样式缺陷与行为跳动时的一种妥协性产物。然而随着 Web 规范的成熟与无障碍可访问性的普及,这种写法已经完成了它的历史使命。
在现代 Web 开发中,技术选型可以凝练为一条核心法则:
核心选型准则:
只要你的核心意图是导航去往一个新位置或新资源,就使用带有合法 URL 的
<a> 标签;只要你的核心意图是触发界面行为或修改应用状态,就坚决使用 <button type="button">。
通过遵循这一语义化准则,不仅能够保证代码在严格 CSP 安全策略下稳定运行,更能够显著提升站点的可维护性、可访问性与用户体验。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章