

全面分析JavaScript在操作Canvas绘制跨域图片时产生画布污染(Tainted Canvas)的底层机理,提供前端crossOrigin正确时序、服务端CORS响应头配置、CDN与浏览器缓存陷阱排查及反向代理兜底方案。
解决JavaScript操作Canvas图片时的跨域污染问题
作者:窗边听雨
时间:2026-10-30
浏览:114
文章目录
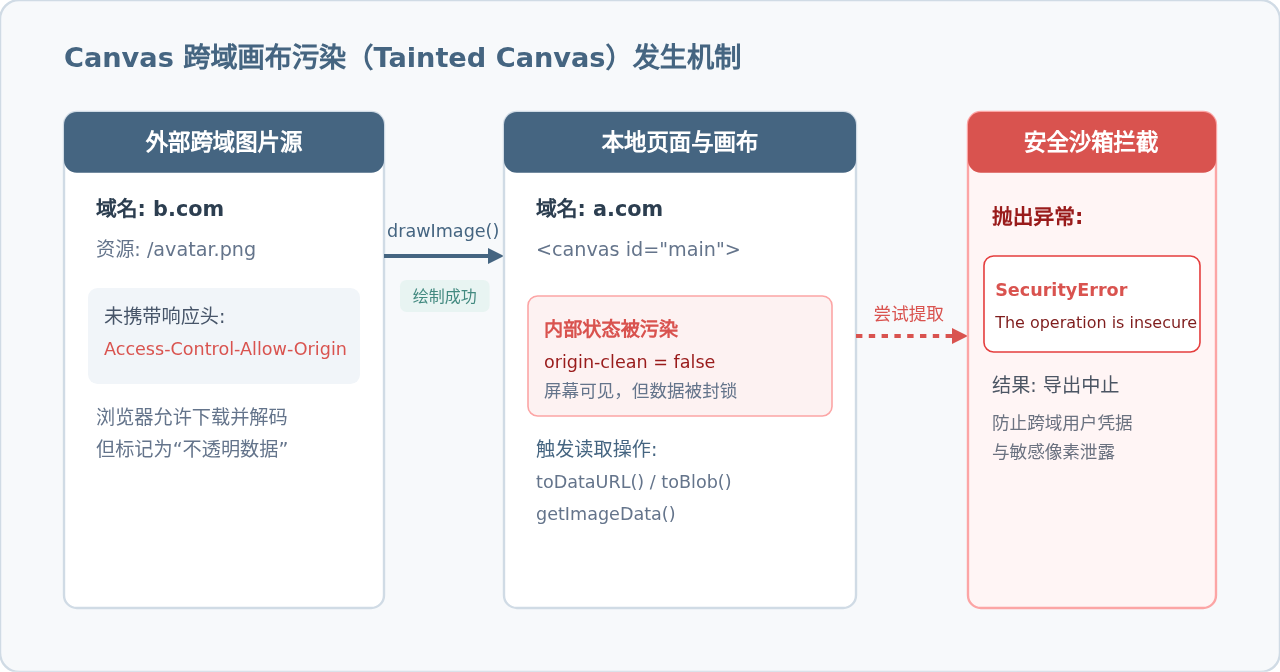
一、什么是画布污染(Tainted Canvas)及其发生机理
HTML5规范明确规定:当一段脚本将未明确获得CORS授权的跨源图片绘制到 <canvas> 上时,该画布的状态将被标记为“被污染”(Tainted,在浏览器内部表现为 origin-clean = false)。
很多开发者初次遇到该问题时会感到困惑:既然图片能够在页面上正常渲染并完整显示在Canvas内部,为什么提取像素数据时会被直接拦截?
其本质原因在于浏览器的同源策略安全沙箱机制。图片渲染属于视觉展示层,浏览器允许展示公共网络资源;但像素导出属于数据层,一旦允许JavaScript自由读取任意未经授权域名的图片像素,恶意网站便可以利用当前用户的登录态(如已携带的Cookie或会话凭据)在后台静默加载私有图表、验证码、个人信息截图,并通过 getImageData() 解析后将数据偷运至第三方服务器,造成严重的信息泄露。因此,只要画布接收了非同源且未经许可的图片数据,浏览器便会彻底封锁该画布的所有数据提取接口。
二、标准解决方案:前后端CORS协同配置
彻底解决画布污染的标准方案是建立CORS(跨源资源共享)信任链路。这需要前端加载逻辑与资源服务器的响应头协同配合,二者缺一不可。
步骤 1:前端配置 crossOrigin 属性(注意时序)
在前端通过 JavaScript 创建 Image 对象时,必须显式将其 crossOrigin 属性指定为 "anonymous" 或 "use-credentials"。
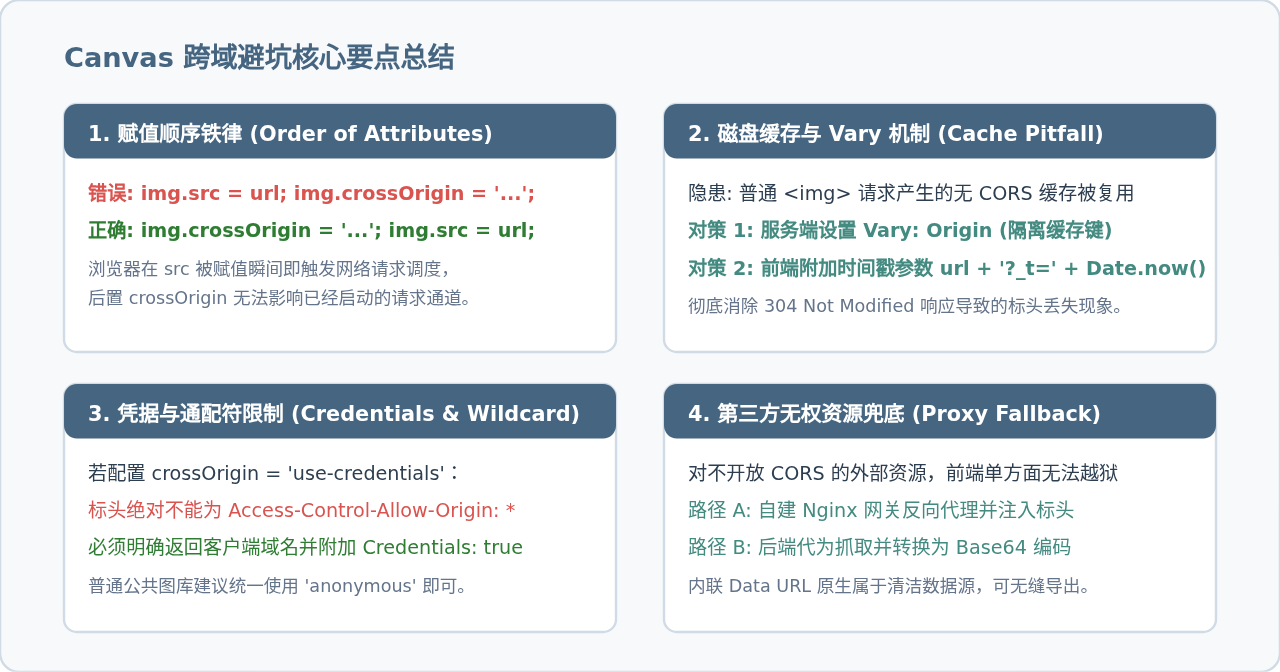
关键代码执行顺序提醒:必须先设置
img.crossOrigin,然后再为 img.src 赋值。如果先指定 src,部分浏览器在解析属性变动前就会发起普通的非CORS请求,导致配置失效。
// 正确的前端加载示例
function loadAndDrawImage(url) {
  const canvas = document.getElementById('myCanvas');
  const ctx = canvas.getContext('2d');
  const img = new Image();

  // 1. 核心关键:必须在 src 赋值之前声明 crossOrigin
  img.crossOrigin = 'anonymous';

  img.onload = () => {
    // 2. 将图片绘制至画布中
    ctx.drawImage(img, 0, 0, canvas.width, canvas.height);

    try {
      // 3. 此时画布保持 origin-clean 状态,可正常导出
      const dataUrl = canvas.toDataURL('image/png');
      console.log('导出成功,Base64 长度:', dataUrl.length);
    } catch (err) {
      console.error('导出失败:', err);
    }
  };

  img.onerror = (error) => {
    console.error('图片加载失败,请检查网络或服务端 CORS 配置:', error);
  };

  // 4. 最后给 src 赋值发起跨域请求
  img.src = url;
}
步骤 2:资源服务器配置响应标头
仅前端设置 crossOrigin 是不够的。浏览器发起带有 CORS 标记的图片请求时,会在请求头中包含 Origin: https://a.com。服务端必须在响应中显式返回对应的允许标头:
- 公开静态资源(匿名请求):返回
Access-Control-Allow-Origin: *即可。 - 需要携带凭据(Cookie/Token):前端需设置
img.crossOrigin = 'use-credentials',服务端响应头必须明确指定请求源域名(如Access-Control-Allow-Origin: https://a.com),并且绝对不能是通配符*,同时附加Access-Control-Allow-Credentials: true。
主流服务器与网关配置示例:
# Nginx 静态图片服务器配置示例
location ~* \.(png|jpg|jpeg|gif|webp|svg)$ {
    # 允许所有外部域跨域读取
    add_header Access-Control-Allow-Origin *;
    add_header Access-Control-Allow-Methods "GET, OPTIONS";
    add_header Access-Control-Allow-Headers "Origin, Range, Accept";

    # 针对 OPTIONS 预检请求直接返回 204
    if ($request_method = 'OPTIONS') {
        return 204;
    }
}
// Node.js (Express) 静态托管配置
const express = require('express');
const app = express();
app.use('/static', (req, res, next) => {
res.setHeader('Access-Control-Allow-Origin', '*');
res.setHeader('Access-Control-Allow-Methods', 'GET, OPTIONS');
next();
}, express.static('public'));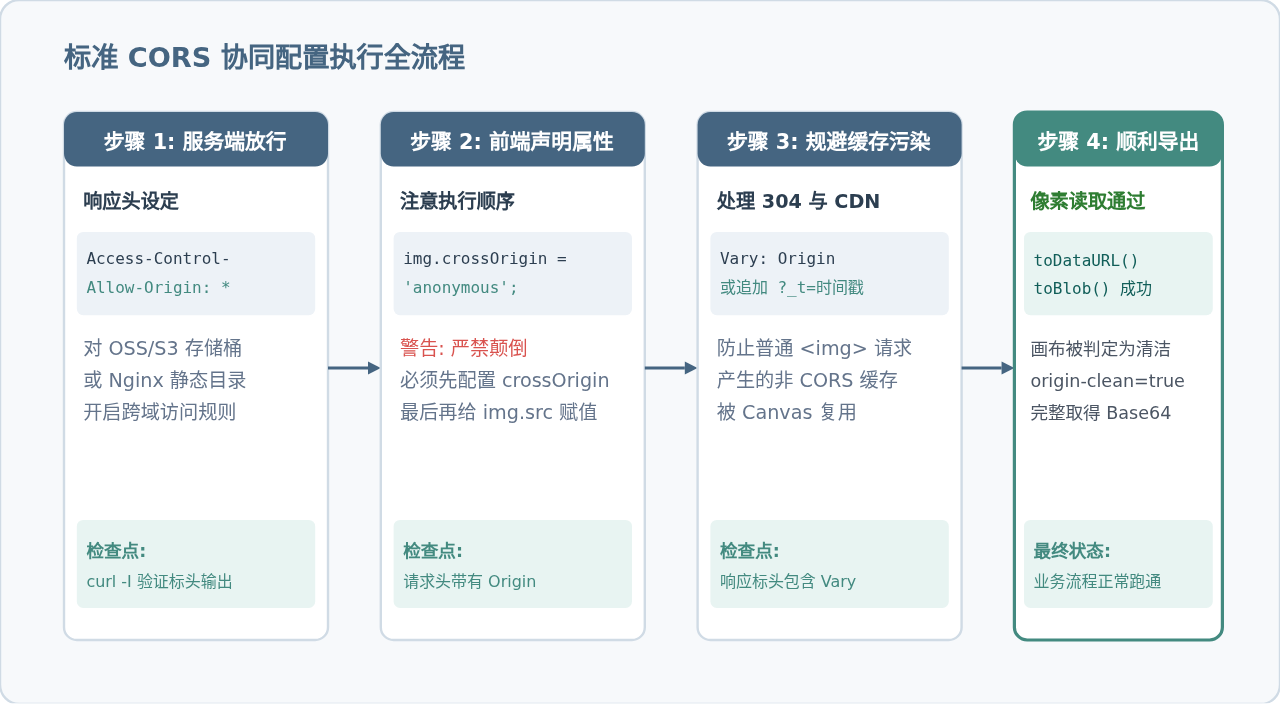
三、最隐蔽的陷阱:浏览器磁盘缓存与 CDN 响应复用
在实际项目中,开发者经常会遇到一种极其诡异的现象:代码逻辑与服务端的 CORS 标头全部配置妥当,直接用浏览器访问图片地址也能看到响应头,但刷新页面后 Canvas 仍然偶发或必然报错!
为什么会出现这种隐形报错?
这是由于浏览器缓存层先于 CORS 安全校验介入所引发的典型冲突:
- 如果同一页面(或用户访问过的其他前置页面)中存在一个普通的
<img src="https://cdn.example.com/logo.png">标签,该标签发起的请求未携带crossOrigin属性。 - 浏览器将该请求当作普通静态资源处理,请求头不会带上
Origin,服务端(或CDN边缘节点)返回并被浏览器缓存的响应头中很可能不包含Access-Control-Allow-Origin。 - 当后续 JavaScript 执行 Canvas 绘制代码,创建了带有
crossOrigin = 'anonymous'的图片对象去请求同一 URL 时,浏览器发现本地磁盘缓存已存在,直接命中并复用了先前无 CORS 头的响应体。 - 由于返回的缓存内容缺少
Access-Control-Allow-Origin,浏览器安全沙箱立即判定跨域校验未通过,触发错误并污染画布。
两套应对策略:
1. 架构级根治:服务端与 CDN 必须配置 Vary: Origin
在图片服务器或 CDN 的响应标头中加入 Vary: Origin。这会告知浏览器与 CDN 中间代理节点:缓存键必须与请求中的 Origin 关联。如果后续请求携带了不同的 Origin 或 crossOrigin 标记,缓存系统必须重新向源站校验,而不能盲目复用普通请求的缓存。
2. 前端防御性规避:追加时间戳或随机哈希
当无法直接调整 CDN 或服务端缓存策略时,前端可以通过在图片 URL 尾部追加唯一参数,主动迫使浏览器将 Canvas 请求视作全新地址,绕过非 CORS 磁盘缓存:
function getCORSFriendlyUrl(url) {
  const separator = url.includes('?') ? '&' : '?';
  // 加上时间戳破坏本地针对无跨域请求建立的缓存键
  return `${url}${separator}_t=${Date.now()}`;
}

const img = new Image();
img.crossOrigin = 'anonymous';
img.onload = () => {
  ctx.drawImage(img, 0, 0);
  const data = canvas.toDataURL();
};
img.src = getCORSFriendlyUrl('https://img.example.com/photo.jpg');
四、无法修改图片源站时的替代方案与选型决策
在不少业务场景中,图片来自第三方不受控域(例如用户的微信头像、第三方平台的商品图、未开启 CORS 的公共外部接口)。在前端无论如何设置 crossOrigin 都会直接报加载错误(因为第三方根本不返回 CORS 头)。此时必须采用代理或后端中转手段。
方案 1:自建 Nginx 反向代理中转
通过同源域名下的 Nginx 代理请求第三方图片,并在 Nginx 转发层自动追加 CORS 响应头,或者直接使请求变成同源访问:
# Nginx 图片代理配置
location /third-party-img/ {
    # 剥离前缀并转发给真实第三方资源
    rewrite ^/third-party-img/(.*)$ /$1 break;
    proxy_pass https://third-party-cdn.com;

    # 重写或添加跨域头
    proxy_hide_header Access-Control-Allow-Origin;
    add_header Access-Control-Allow-Origin *;

    # 启用代理缓存提高访问性能
    proxy_cache my_cache;
    proxy_cache_valid 200 302 1d;
}
方案 2:服务端 API 转 Base64 或二进制流传输
由自建业务后端(Node.js / Java / Go / Python 等)使用服务端网络客户端(不受浏览器同源策略限制)抓取第三方图片,转换为 Base64 编码的 Data URL,或通过同源接口直接将文件流返回给前端。
// 前端接收同源接口或 Base64 后的操作
const img = new Image();
// 绘制 Data URL (data:image/png;base64,...) 是安全的,不会污染 Canvas
img.onload = () => {
  ctx.drawImage(img, 0, 0);
  const result = canvas.toDataURL('image/png'); // 完全正常
};
img.src = base64DataString;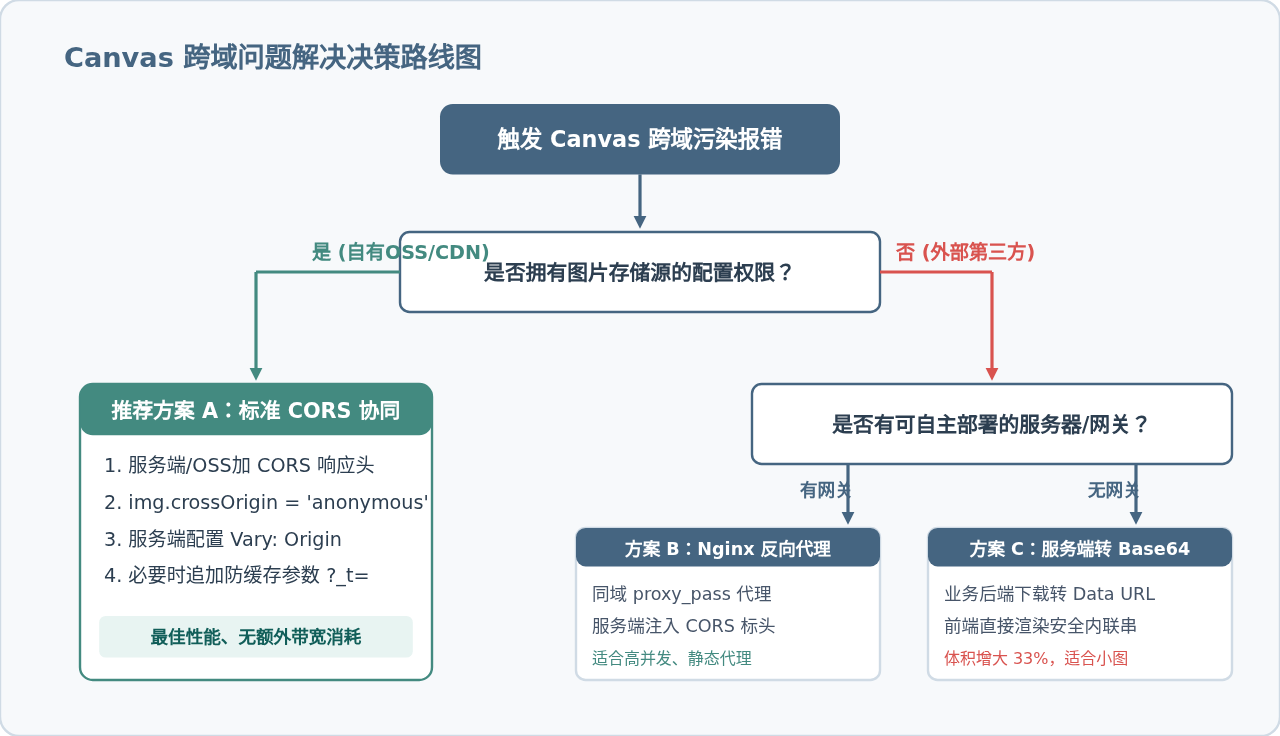
五、排查清单与方案对比
在排查与修复 Canvas 跨域污染时,可以对照下表快速自查与定位故障原因:
| 表现症状 | 根本原因 | 排查与修复动作 |
|---|---|---|
图片能正常在 Canvas 显示,但 toDataURL() 抛出 SecurityError |
未配置 crossOrigin 属性,或者配置在 img.src 赋值之后 |
将 img.crossOrigin = 'anonymous' 移至 img.src 赋值代码之前 |
设置 crossOrigin 后,img.onerror 直接触发,图片加载失败 |
服务端未配置 Access-Control-Allow-Origin,或 CORS 预检未放行 |
在图片服务器(Nginx/OSS/S3)响应标头中添加允许的源地址或 * |
初次打开正常,F5 刷新页面后偶发报错;或有普通 <img> 时必崩 |
浏览器缓存了非 CORS 请求的响应,Canvas 复用了无跨域头的磁盘缓存 | 服务端添加 Vary: Origin 标头,或前端在 URL 增加时间戳参数防缓存 |
| 第三方外部图片(如微信头像)无法控制其响应标头 | 第三方资源站强制不开放 CORS 授权 | 采用自建 Nginx 反向代理转发,或由业务后端代理转为 Base64 字符串 |
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章