
前端安全
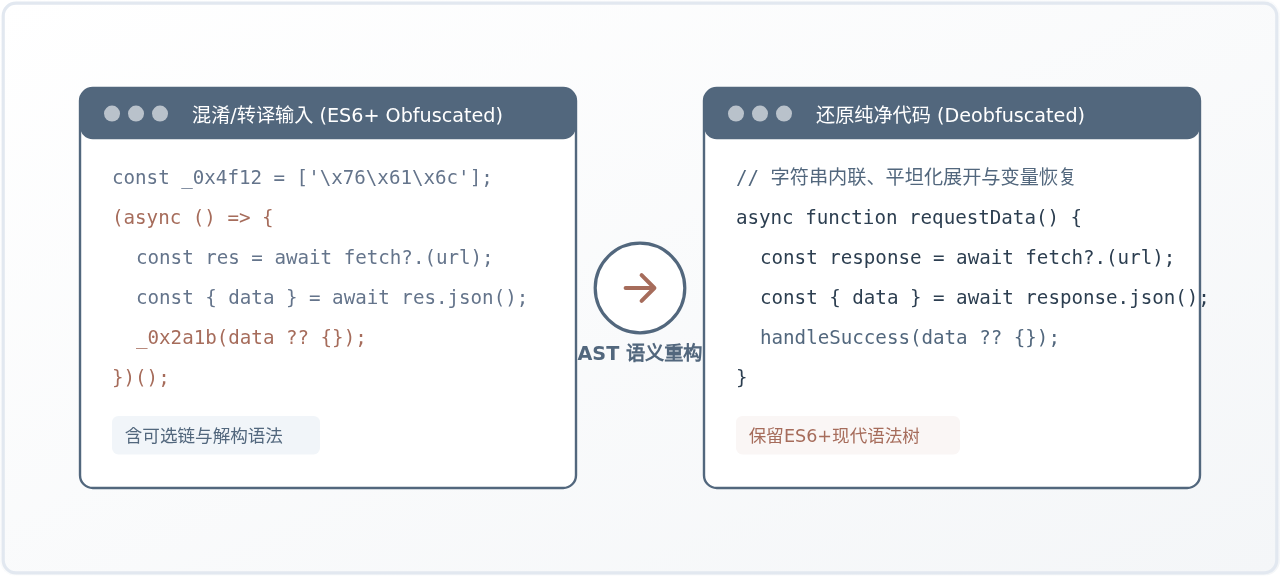
JS在线解密工具推荐:支持ES6+语法的代码还原网站

针对现代JavaScript代码混淆与转译场景,推荐多款支持ES6+语法的在线解密与代码还原工具,详解基于AST的还原原理、操作步骤与注意事项。
11.02
热度 507
JS在线解密工具推荐:支持ES6+语法的代码还原网站
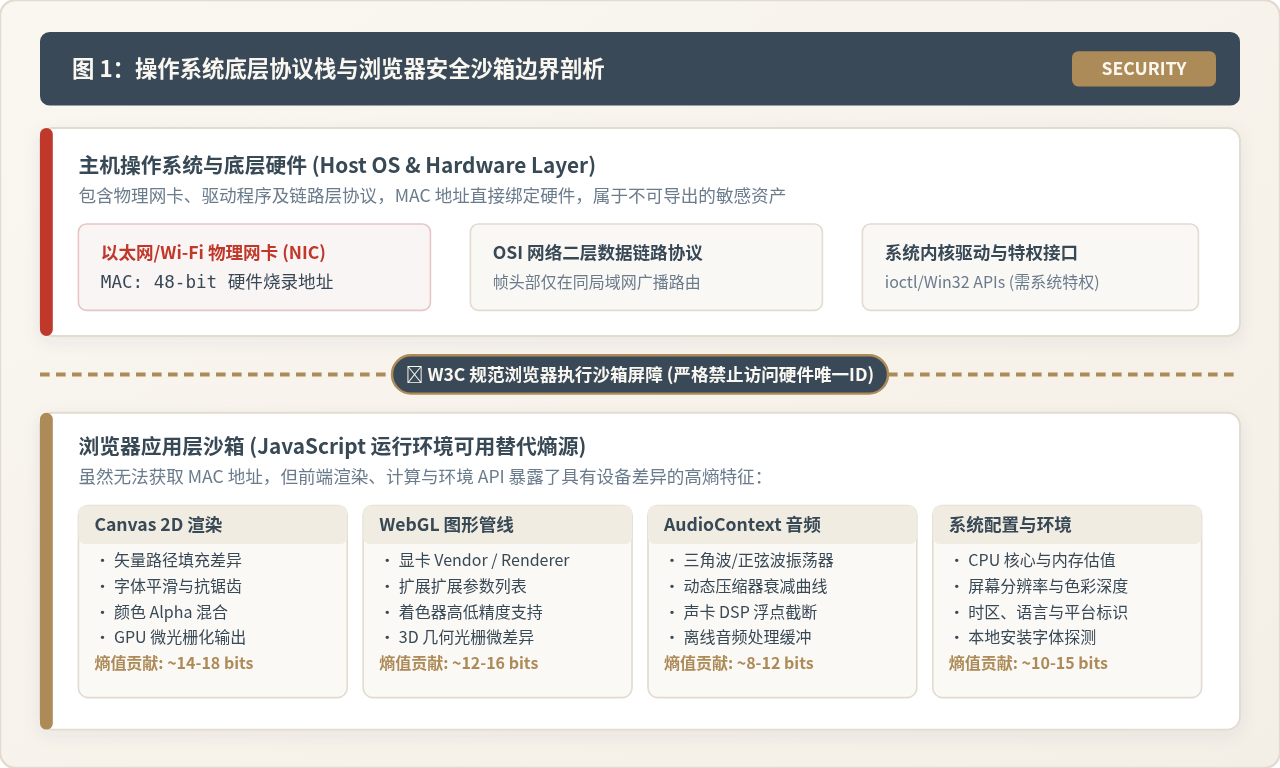
JS无法获取MAC地址时的前端设备指纹替代方案

针对现代浏览器因安全沙箱限制无法通过JavaScript获取网卡MAC地址的技术现状,本文系统解析前端设备指纹的多维替代方案,涵盖硬件特征、Canvas渲染、WebGL显卡信息、音频信号链采集、MurmurHash3哈希摘要算法实现,以及应对指纹漂移与隐私反追踪的工程风控实践。
11.02
热度 476
JS无法获取MAC地址时的前端设备指纹替代方案
在线JS格式化工具会泄露代码吗?隐私安全使用建议

深入解析在线JS格式化工具的工作原理与数据泄露风险,提供利用浏览器开发者工具判断工具安全性的4步实测方法,并给出本地离线格式化与隐私防护建议。
11.02
热度 102
在线JS格式化工具会泄露代码吗?隐私安全使用建议
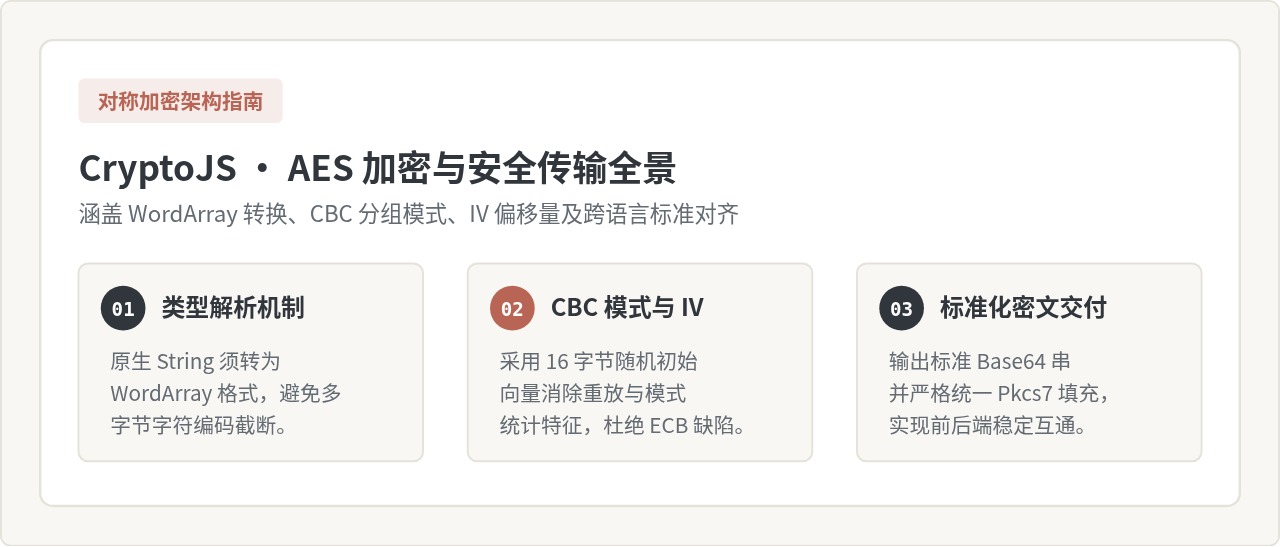
JavaScript怎么使用CryptoJS实现AES加密

详细讲解在JavaScript环境下如何使用CryptoJS库实现标准的AES加密与解密。包含环境引入、WordArray编码转换、CBC模式与IV配置、跨语言对接规范以及前端安全边界分析。
11.02
热度 328
JavaScript怎么使用CryptoJS实现AES加密
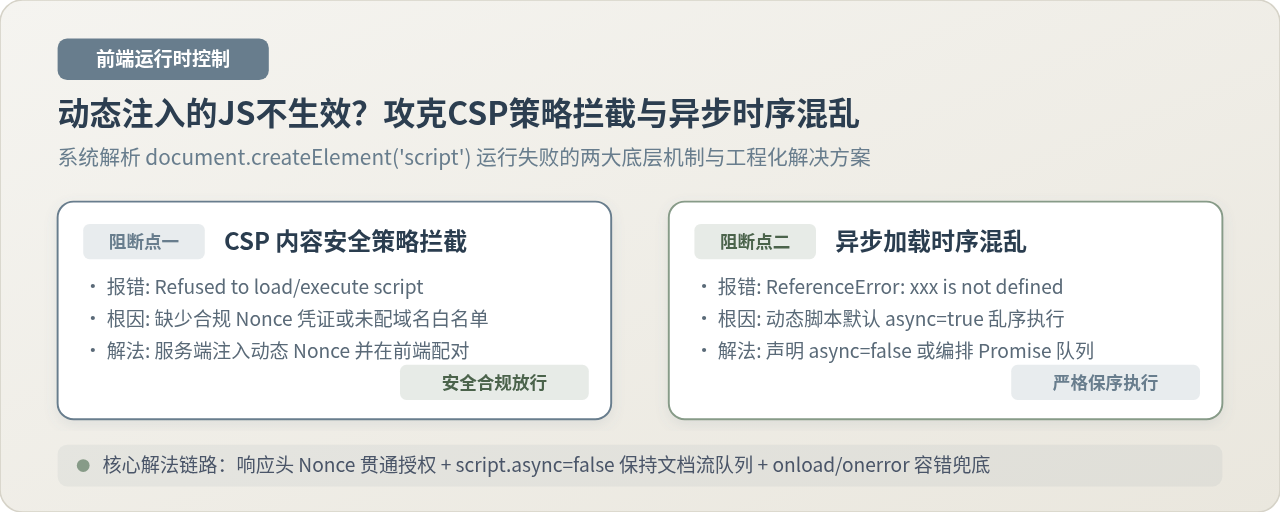
动态注入的JS不生效?解决CSP拦截与异步加载顺序问题

详解前端使用 document.createElement('script') 动态注入脚本时不生效的两大核心根因:CSP安全策略拦截与异步加载依赖竞态。提供清晰的定位排查步骤、服务端与前端 Nonce 协作方案、以及基于 async=false 和 Promise 队列的时序保序实现。
11.02
热度 348
动态注入的JS不生效?解决CSP拦截与异步加载顺序问题
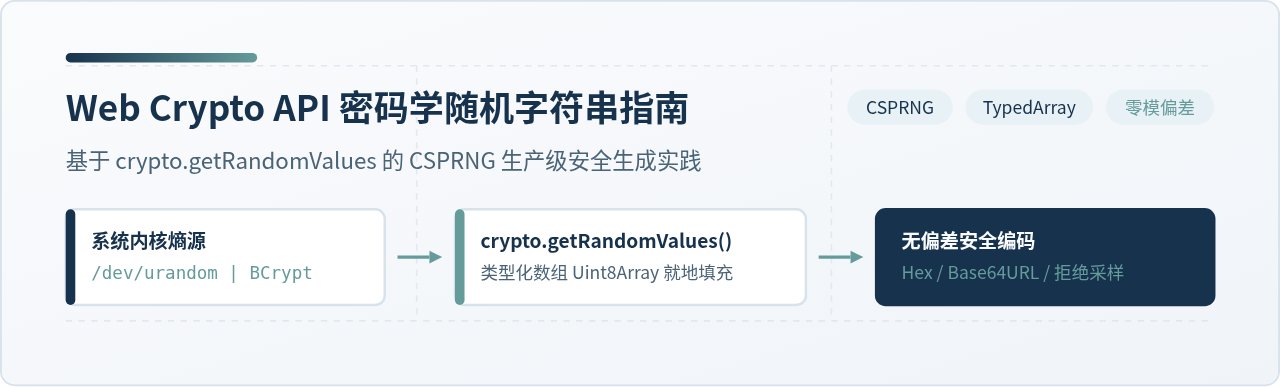
JS怎么用crypto.getRandomValues生成安全随机字符串

深入讲解在JavaScript中如何使用Web Crypto API的crypto.getRandomValues方法生成密码学安全的随机字符串,包含Hex、Base64URL与自定义字符集实现,并剖析拒绝采样避免模偏差的底层原理。
11.02
热度 630
JS怎么用crypto.getRandomValues生成安全随机字符串
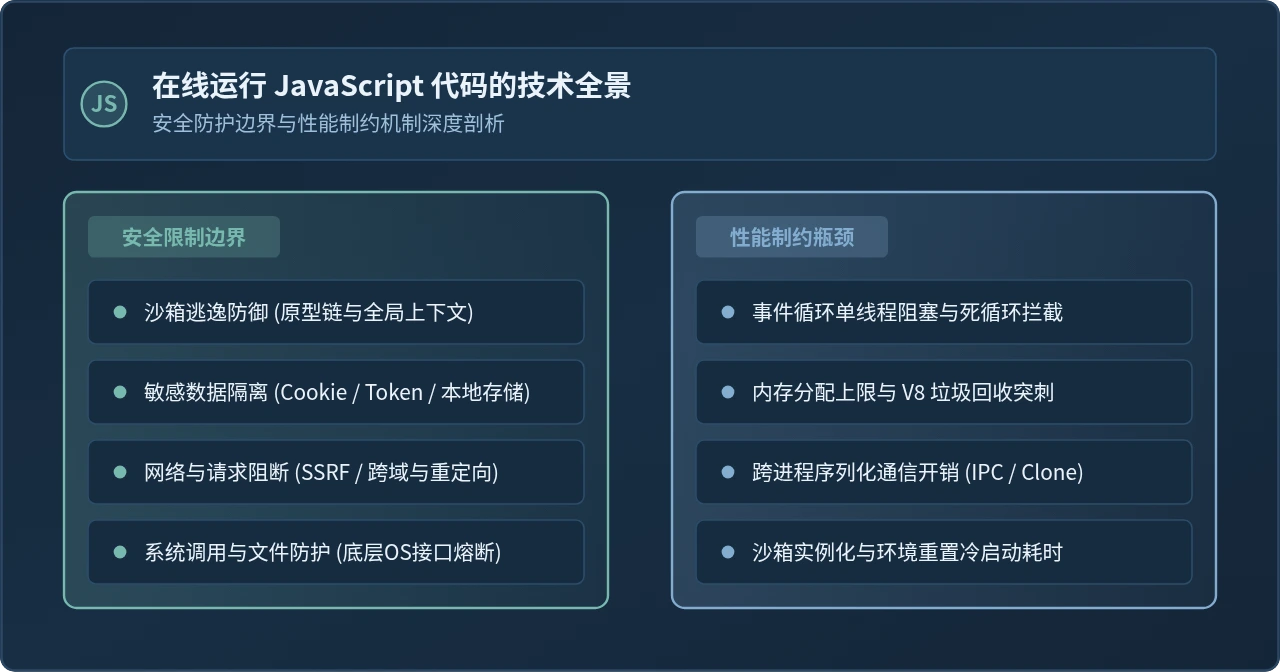
在线运行JavaScript代码有哪些安全限制和性能瓶颈

深入解析在线运行JavaScript代码的核心安全限制与性能瓶颈。本文全面剖析客户端与服务端沙箱架构、原型链逃逸拦截、单线程死循环熔断、内存配额管制与冷启动开销,并提供切实可行的工程防护方案。
11.02
热度 662
在线运行JavaScript代码有哪些安全限制和性能瓶颈
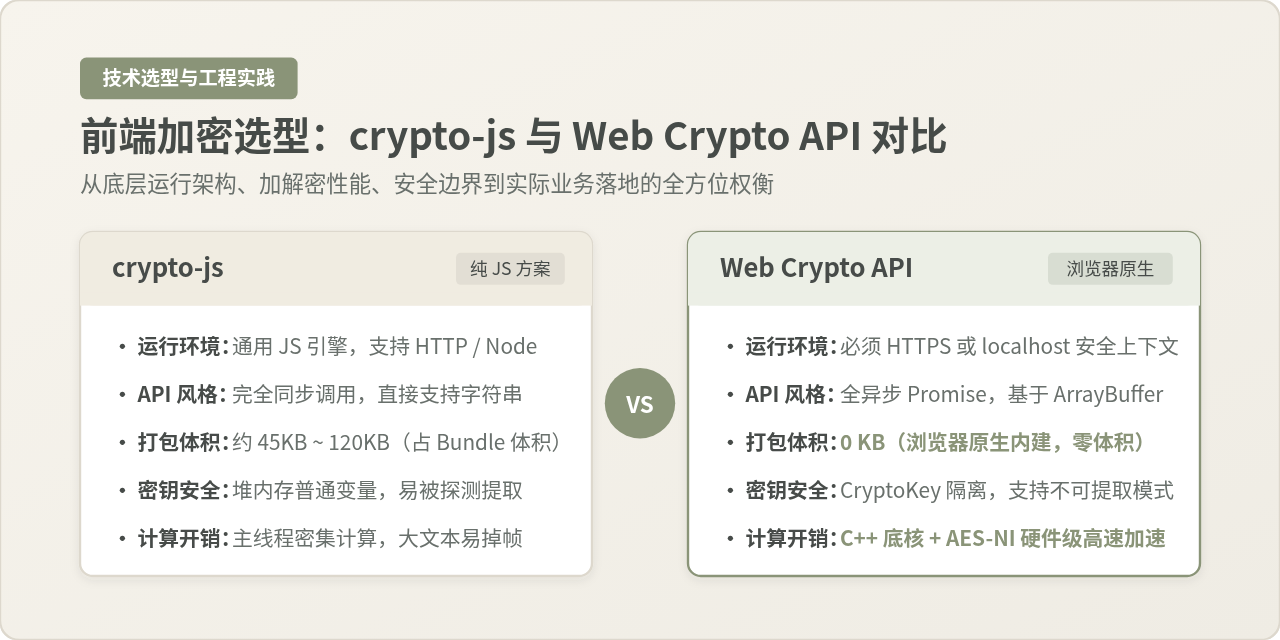
前端加密选型:crypto-js 与浏览器原生 Web Crypto API 对比

深入对比前端主流加密库 crypto-js 与浏览器原生 Web Crypto API 的底层架构、运行机制、加解密性能、安全边界及工程选型策略,提供完整的代码实操与场景落地指南。
11.02
热度 90
前端加密选型:crypto-js 与浏览器原生 Web Crypto API 对比
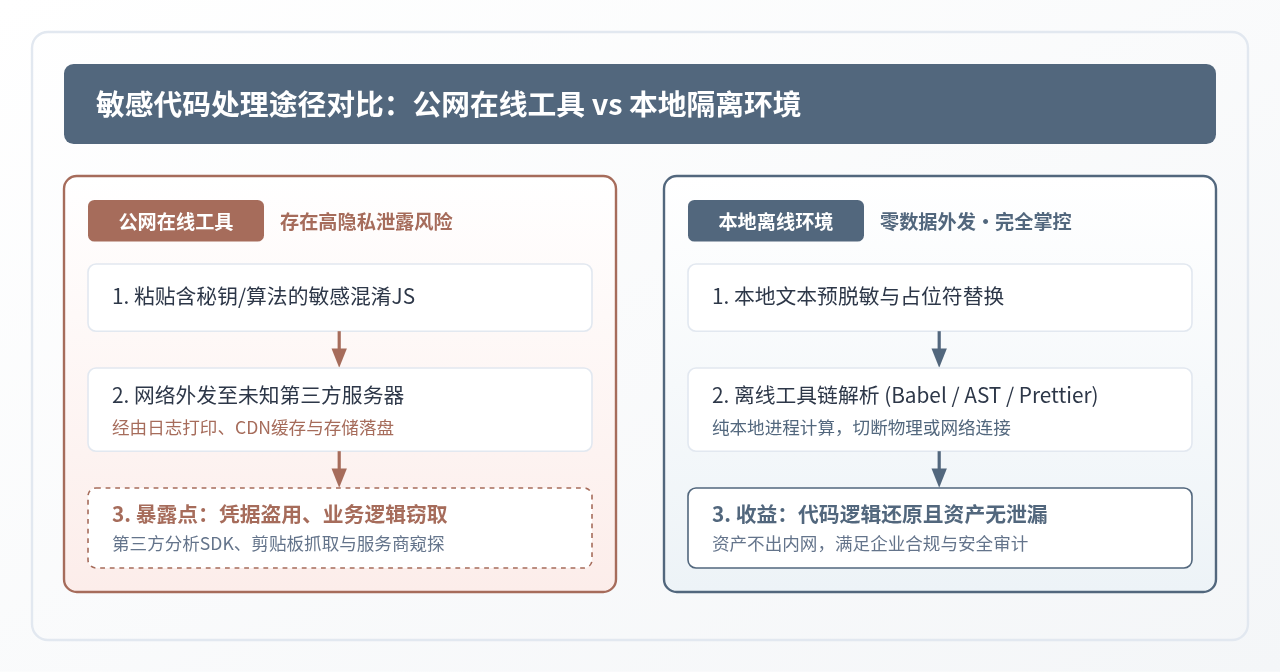
使用在线JS解密工具处理敏感代码有隐私风险吗

深入分析使用在线JS解密工具处理敏感代码时存在的隐私与安全风险,讲解纯前端与服务端架构的数据暴露面,提供浏览器DevTools抓包验证步骤及本地离线解混淆替代方案。
11.02
热度 237
使用在线JS解密工具处理敏感代码有隐私风险吗
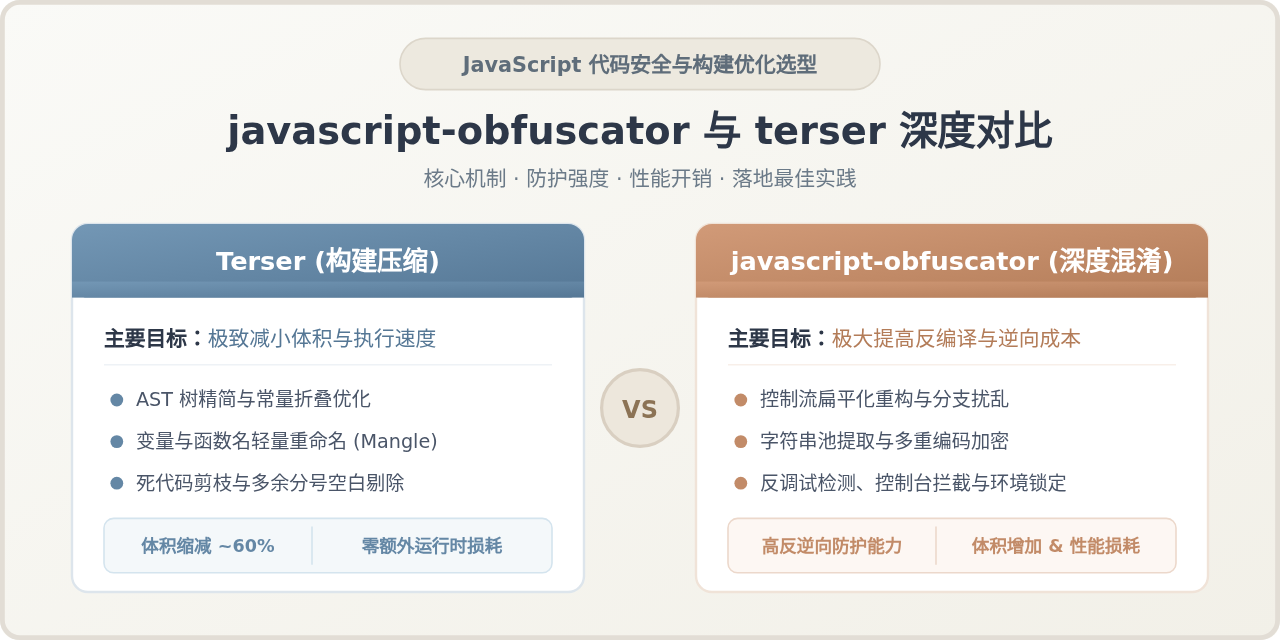
JavaScript代码混淆工具推荐:javascript-obfuscator与terser对比

深入对比主流工具 javascript-obfuscator 与 terser 的核心机制、防护能力、体积与性能损耗,提供详细命令行与工程化配置步骤以及场景选型决策指南。
11.02
热度 317
JavaScript代码混淆工具推荐:javascript-obfuscator与terser对比
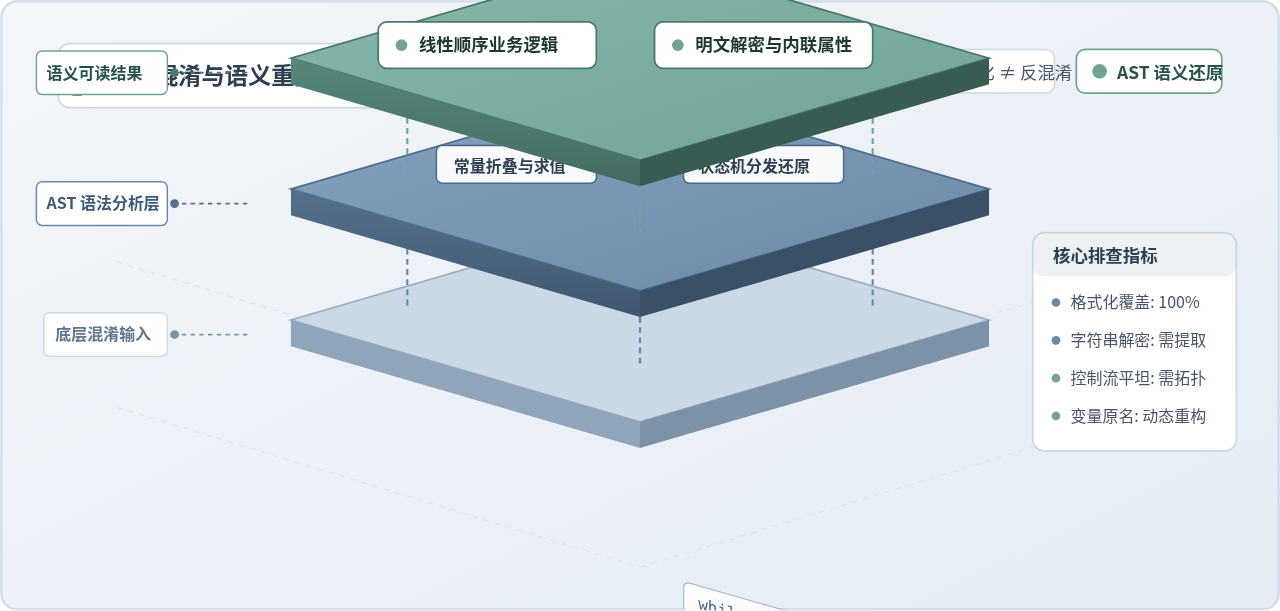
JS反混淆后代码仍不可读?常见原因及排查方法

深入解析JavaScript反混淆后代码仍然不可读的5大深层原因,包括代码美化局限、标识符混淆、控制流平坦化、字符串加密与代理函数,并提供基于AST与动态调试的完整排查与还原实操方案。
11.02
热度 393
JS反混淆后代码仍不可读?常见原因及排查方法
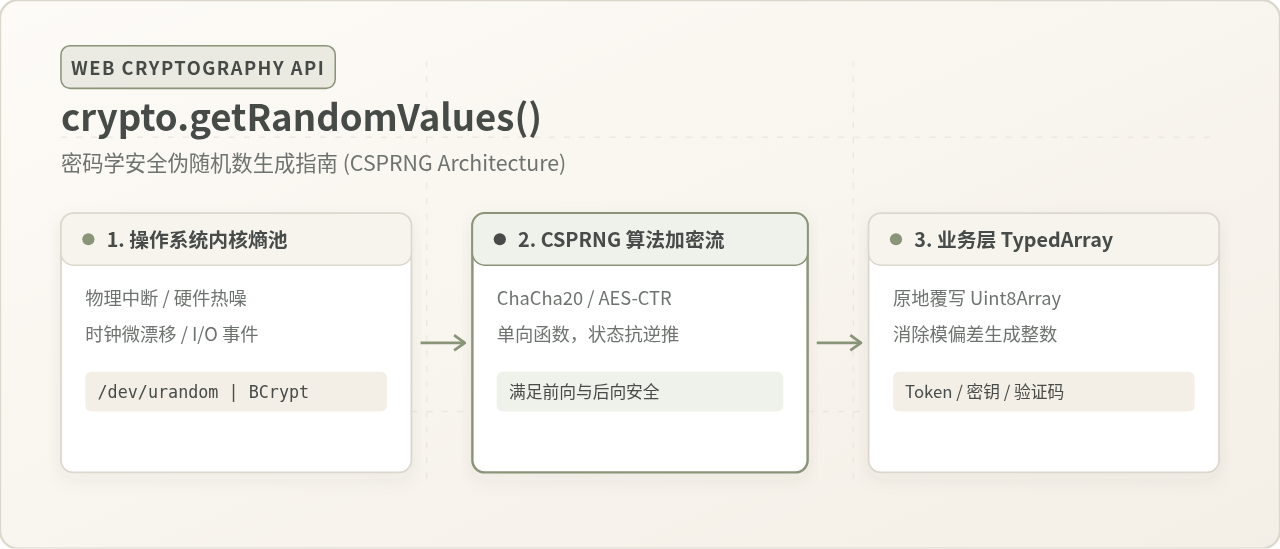
JS中crypto.getRandomValues()的安全随机数生成指南

深入解析JavaScript中crypto.getRandomValues()的核心机制、API规范、模偏差消除算法及高安全性随机Token生成实践,帮助开发者彻底规避Math.random()的安全缺陷。
11.02
热度 86
JS中crypto.getRandomValues()的安全随机数生成指南

标签目录

JavaScript 核心技术JavaScript 基础JavaScript 函数与作用域JavaScript 对象与原型JavaScript 数组与数据处理JavaScript 异步编程JavaScript 项目实战
浏览器与 Web 开发DOM 与事件浏览器 API网络请求与通信浏览器数据存储前端调试前端安全
前端框架与应用VueReactNext.jsNuxt前端状态管理前端性能优化
TypeScript 与工程化TypeScript前端构建依赖管理自动化测试前端部署代码规范与重构
Node.js 后端开发Node.js 基础Node.js Web 框架数据库开发接口开发与鉴权服务部署与运维Node.js 性能优化
AI 开发与应用大模型 API 开发AI 智能体开发RAG 与知识库AI 编程工具AI 多模态应用AI 应用部署