

深入解析在线运行JavaScript代码的核心安全限制与性能瓶颈。本文全面剖析客户端与服务端沙箱架构、原型链逃逸拦截、单线程死循环熔断、内存配额管制与冷启动开销,并提供切实可行的工程防护方案。
在线运行JavaScript代码有哪些安全限制和性能瓶颈
作者:巡夜人
时间:2026-11-02
浏览:666
文章目录
当我们在代码演练场或评测平台中粘贴一段未经审查的 JavaScript 代码并点击“运行”时,执行系统必须在毫秒级别内给出反馈,同时严密防范恶意攻击:既不能允许代码读取宿主环境的敏感凭据或发起内网探测,也不能任由无限死循环霸占 CPU 或超额分配内存导致服务器崩溃。在线运行 JavaScript 代码的核心挑战,正是如何在为用户提供动态代码执行能力的同时,划定刚性的安全隔离边界与系统资源天花板。本文将针对客户端与服务端两大执行阵营,系统拆解其中的安全限制与性能瓶颈,并给出工业界可落地的工程应对策略。
缩略图:在线运行 JavaScript 的安全防护边界与性能制约机制
一、在线运行的双重场景与隔离架构
在线运行 JavaScript 并非单一的技术形态,依据计算资源发生的位置,主要划分为浏览器客户端沙箱与服务端隔离实例两套截然不同的体系:
- 客户端沙箱运行(如 CodePen、JSFiddle、前端轻量 PlayGround):代码直接在终端用户的浏览器中解释执行。其核心优势是服务器算力开销几乎为零,但安全防线必须全面依赖浏览器的安全沙箱机制,防止恶意代码越权读取宿主站点的 Cookie、LocalStorage 或操作主页面 DOM。
- 服务端隔离运行(如在线 OJ 评测系统、RunKit、云开发 Cloud IDE):代码发送到远端服务器的 Node.js 运行时或微容器中执行。服务端环境具备直接接触底层操作系统接口的能力,必须防范沙箱逃逸、内网 SSRF 穿透、磁盘滥用以及进程耗尽等高危行为。
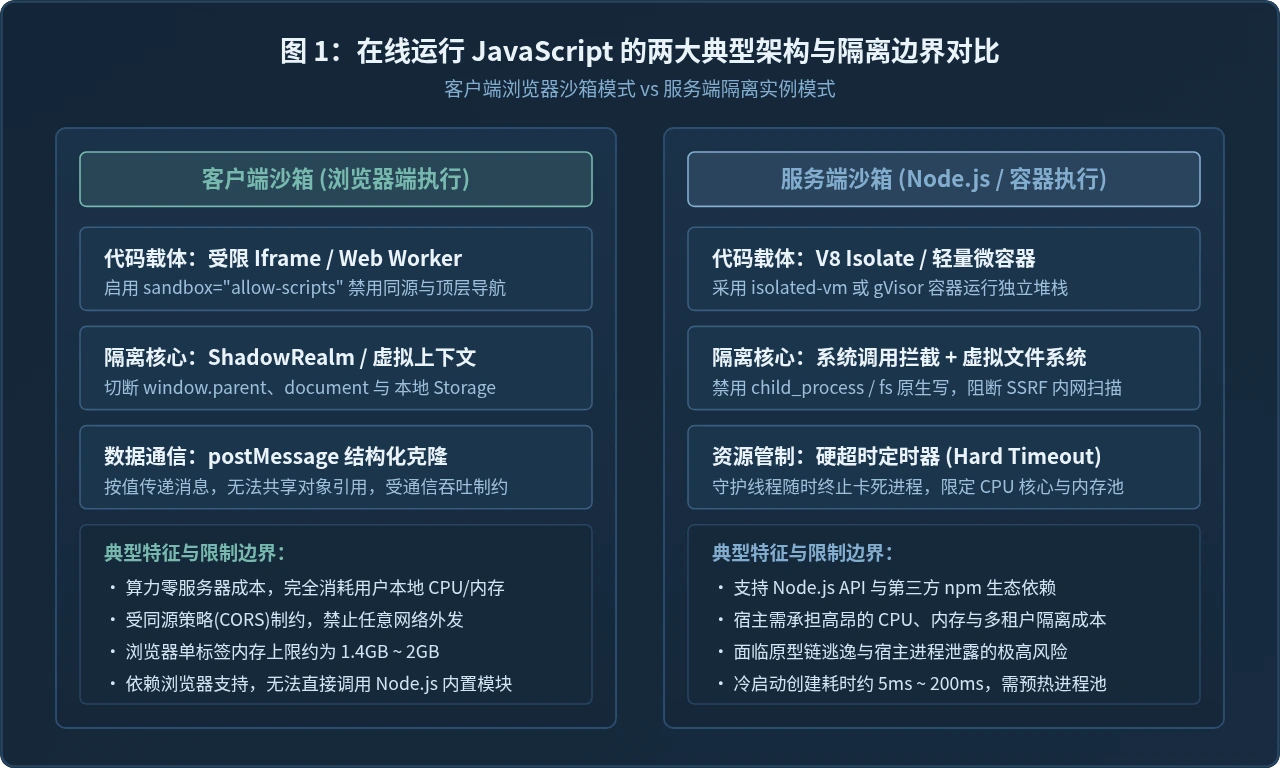
图 1:在线运行 JavaScript 的两大典型架构与隔离边界对比
二、核心安全限制:从内存逃逸到权限封锁
JavaScript 语言具备极度动态的原型继承特性和反射机制,直接使用简单的 eval() 或 new Function() 执行外部代码几乎等同于向外部攻击者完全敞开大门。在实际运行环境中,平台必须施加多重严格的安全限制:
1. 原型链污染与沙箱逃逸拦截
在早期的轻量级 Node.js 沙箱(如原生 vm 模块)中,最典型的安全漏洞就是通过对象的原型链回溯访问外部上下文构造器。攻击者只需通过字面量对象的原型链,即可获取到宿主环境的顶层 Function,进而调用 process 模块执行宿主系统命令:
// 典型的沙箱逃逸攻击示例(直接在未深度隔离的上下文中执行)
const untrustedCode = `
  // 通过空对象的回溯获取外部全局构造器
  const foreignFunction = this.constructor.constructor;
  const process = foreignFunction('return process')();
  // 越权调用宿主环境的 child_process 模块执行系统命令
  process.mainModule.require('child_process').execSync('id');
`;
安全警示:Node.js 官方文档明确指出其内置的
vm 模块并不是用于运行不受信代码的安全沙箱。任何依赖 vm.runInContext 但未对全局对象和原型链做深度隔离的方案,均可在数行代码内被逃逸攻破。
为了阻断此类逃逸,现代沙箱平台会执行严格的原型链深冻结(Object.freeze(Object.prototype)),或采用完全独立的 V8 Isolate 实例,使得不受信代码在物理堆内存级别与宿主环境彻底隔绝,无法通过引用链访问宿主进程。
2. DOM 与本地存储权限隔离
在浏览器客户端执行环境中,最常见的安全风险是跨站脚本攻击(XSS)与凭据窃取。若不受信代码能够访问 window.parent 或 document.cookie,用户保存在主站点的鉴权凭证就会立刻泄露。因此,平台必须配置限制:
- Iframe 沙箱限制属性:必须设置
sandbox="allow-scripts",坚决不授予allow-same-origin。这将强制沙箱处于独立的无源(opaque origin)状态,切断对主文档 DOM 与存储数据的访问权限。 - 禁用弹窗与导航:缺省情况下禁止
window.open、alert、prompt,以及任何修改window.top.location劫持页面的行为。
3. 网络通信与内网穿透(SSRF)限制
在线运行环境绝不能成为攻击者发起分布式拒绝服务(DDoS)或探测内网基础设施的跳板:
- 客户端环境:受限于浏览器的同源策略(CORS),不受信脚本默认无法随意跨域请求非开放 API。
- 服务端环境:必须在操作系统防火墙或网络命名空间层面阻断对私有 IP 段(如
10.0.0.0/8、172.16.0.0/12、192.168.0.0/16以及169.254.169.254云元数据服务)的任何访问,彻底防范服务端请求伪造(SSRF)。
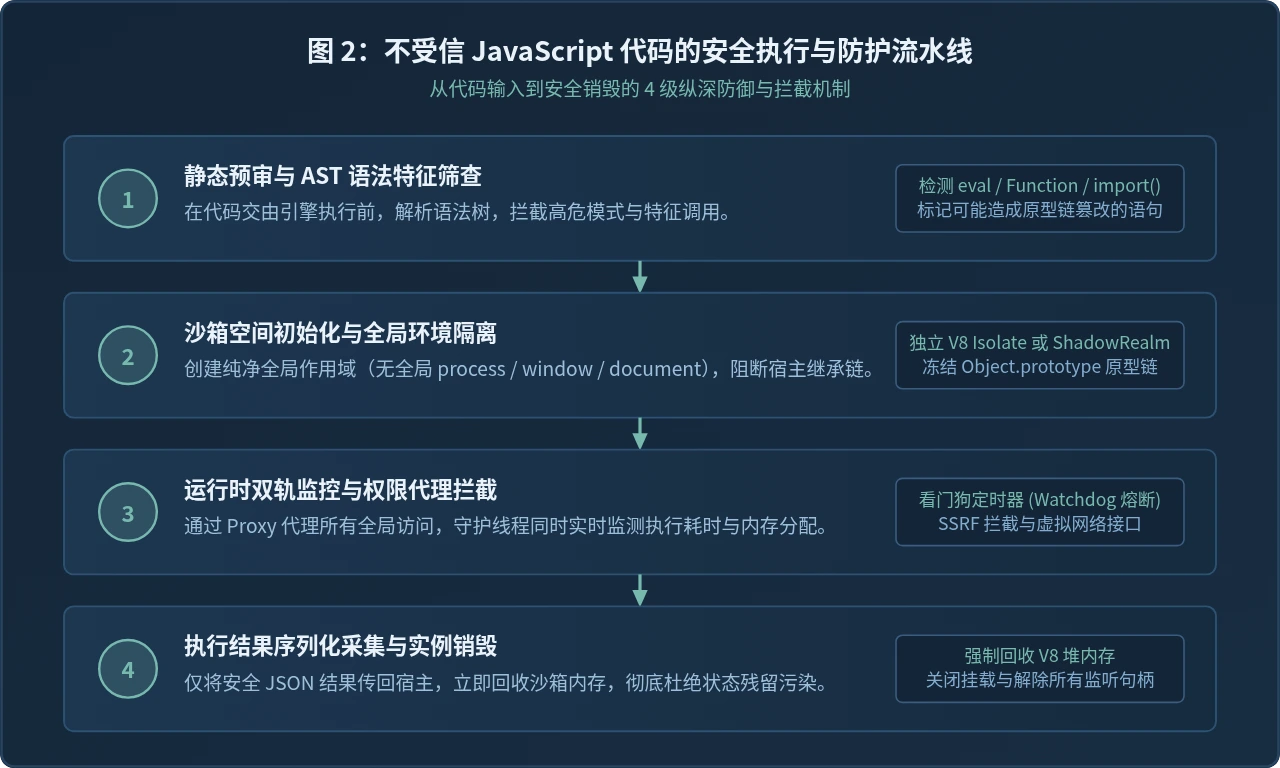
图 2:不受信 JavaScript 代码的安全执行与防护流水线
三、核心性能瓶颈:资源争抢与物理约束
即便代码完全安全无害,一段低效或恶意的脚本同样能在短时间内耗尽计算资源。在线执行 JavaScript 面临以下四大不可忽视的性能瓶颈:
1. 单线程事件循环阻塞与死循环熔断
JavaScript 采用基于事件循环的单线程执行模型。如果用户提交的代码包含类似 while(true) {} 的密集同步计算,该线程的执行调用栈将永久处于饱和状态,宏任务队列与微任务队列全部停滞。
在客户端,这会直接导致浏览器页面假死卡顿;在服务端,若多个租户共享工作线程,一个死循环足以拖垮整个服务。因此,平台必须引入硬超时熔断机制(Watchdog Timer)。在 V8 层面,这需要通过宿主线程调用 v8::Isolate::TerminateExecution() 强制插入异常来终止无休止的死循环,这本身带来了额外的线程协调开销。
2. 内存硬配额与垃圾回收(GC)抖动
V8 引擎在 64 位系统下默认的堆内存上限通常为 1.4GB 左右。而在多租户在线运行平台中,单次执行通常被强制压制在 64MB ~ 128MB 的严格限额内:
- 内存碎片与 OOM 崩溃:当代码短时间内快速创建庞大数组或字符串闭包时,会迅速触发垃圾回收器(Garbage Collector)执行耗时极高的 Full GC(Stop-The-World)。
- 强制终止:一旦堆使用量触及预设阈值,引擎将直接抛出
Out of Memory错误并强制终止执行,无法像原生环境那样向系统动态申请更多虚拟内存。
3. 跨隔离上下文的数据序列化开销
安全隔离与性能传递天生存在冲突。由于沙箱内部与外部宿主之间禁止共享内存对象引用,所有输入数据(如测试用例、环境变量)与输出结果(如 console.log 输出、返回值)都必须经过序列化与反序列化:
- 在浏览器端,
Worker.postMessage()采用结构化克隆算法(Structured Clone Algorithm),处理数十兆字节的嵌套对象或二进制数据时,克隆耗时可从数毫秒激增至上百毫秒。 - 在服务端,跨进程 IPC 或容器标准输出流读取亦存在缓冲区拷贝开销,大规模数据传输往往成为纯计算之外的最大性能损耗点。
4. 运行实例冷启动延迟
为确保每次代码执行拥有绝对干净的初始状态,防止上一次运行污染全局对象(如修改原型方法或留下定时器句柄),平台必须为每次运行重新构建上下文:
- 轻量级虚拟环境构建耗时约为 2ms ~ 5ms,但隔离防御级别较低;
- 创建全新独立 V8 Isolate 堆栈耗时约为 10ms ~ 25ms;
- 基于微虚拟机或容器(如 gVisor、Firecracker)的冷启动则需耗费 150ms ~ 400ms。
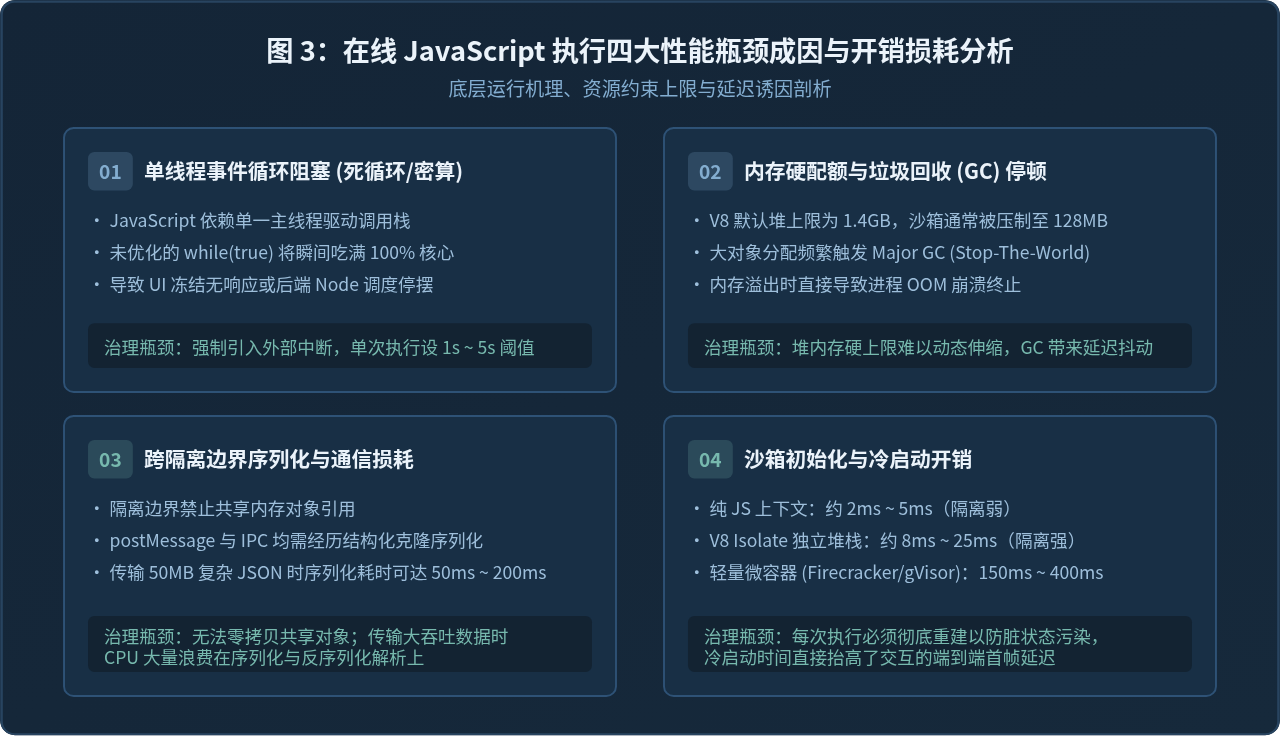
图 3:在线 JavaScript 执行四大性能瓶颈成因与开销损耗分析
四、工程实战:平衡安全与性能的技术选型
面对安全限制与性能瓶颈的双重约束,现代工程实践中通常根据应用场景在隔离强度与运行开销之间做出权衡:
| 技术方案 | 隔离级别 | 冷启动耗时 | 内存占用 | 典型适用场景 |
|---|---|---|---|---|
| Iframe (sandbox 属性) | 中等(依赖浏览器) | < 10ms | 5MB ~ 15MB | 前端富交互演示、组件效果实时预览 |
| Web Worker 沙箱 | 中等(无 DOM 访问权) | 15ms ~ 30ms | 10MB ~ 30MB | 客户端算法运行、正则测试、代码格式化 |
| QuickJS on WebAssembly | 极高(完全隔离内存) | 3ms ~ 8ms | < 4MB | 不受信插件脚本、低延迟规则引擎评估 |
| Node.js + isolated-vm | 高(独立 V8 Isolate) | 5ms ~ 15ms | 20MB ~ 50MB | 算法竞赛在线判题(OJ)、轻量云函数调试 |
| 轻量容器 (gVisor / Docker) | 最高(操作系统内核级) | 150ms ~ 500ms | 80MB ~ 256MB | 全栈工程级在线 IDE(支持完整 npm 生态) |
生产级隔离方案的代码实践
对于大部分服务端在线执行纯 JavaScript 逻辑的系统,推荐采用基于 V8 隔离区的 isolated-vm 方案,配合硬看门狗定时器与内存上限限制:
// 基于 isolated-vm 的工业级隔离执行示例
import ivm from 'isolated-vm';

async function executeUntrustedCode(codeString, inputData, timeoutMs = 2000) {
  // 1. 创建独立堆内存隔离区,严格限制最大堆内存为 64MB
  const isolate = new ivm.Isolate({ memoryLimit: 64 });

  try {
    // 2. 创建独立执行上下文
    const context = await isolate.createContext();
    const jail = context.global;

    // 3. 注入必须的安全输入数据,阻断未授权的宿主原型访问
    await jail.set('global', jail.derefInto());
    await jail.set('USER_INPUT', new ivm.ExternalCopy(inputData).copyInto());

    // 4. 编译不受信脚本
    const script = await isolate.compileScript(codeString);

    // 5. 启动执行并配置强制硬超时(timeoutMs 毫秒熔断)
    const result = await script.run(context, {
      timeout: timeoutMs,
      promise: true
    });

    return result;
  } catch (err) {
    // 捕获死循环超时或内存超额异常
    if (err.message.includes('Script execution timed out')) {
      throw new Error('执行超时:代码运行耗时超过平台限制(' + timeoutMs + 'ms)');
    }
    throw err;
  } finally {
    // 6. 无论成功还是失败,立即彻底销毁隔离区,归还系统内存
    isolate.dispose();
  }
}
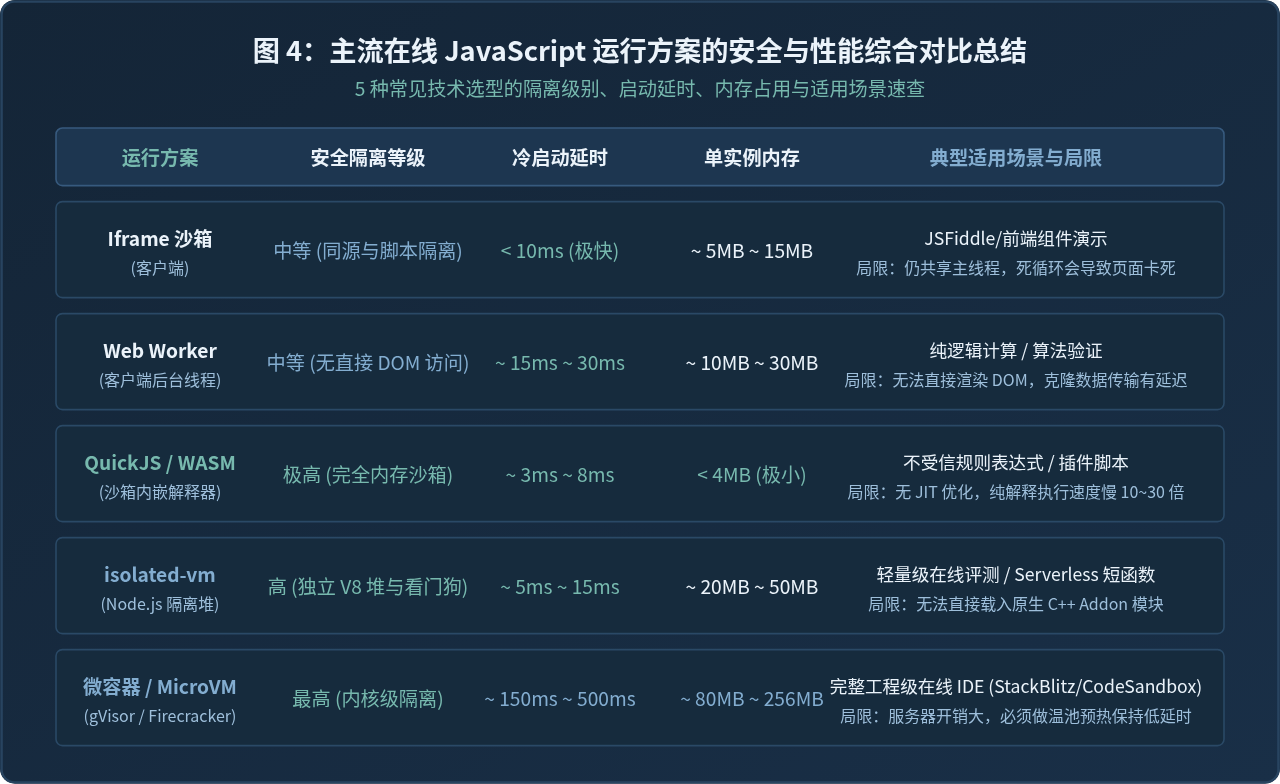
图 4:主流在线 JavaScript 运行方案的安全与性能综合对比总结
五、总结与设计建议
在线运行 JavaScript 是一门在极致防御与极致响应之间寻找平衡的系统工程:
- 防御前置,分层防护:绝不依赖单一检查机制。将“AST 静态静态过滤”、“运行时动态代理”与“底层物理内存/沙箱隔离”结合,阻断任何可能的原型链逃逸与特权侵入。
- 物理指标硬约束:任何不受信脚本都必须具备显式的CPU 时间限额(如 1000ms)、内存配额(如 64MB)与网络接口禁用。对于长时间挂起的死循环必须具备进程级或线程级的抢占式销毁能力。
- 合理利用温池技术消减冷启动:若采用容器或独立 V8 Isolate 运行模式,服务端应建立“预热实例池”,提前完成运行环境的初始化与依赖载入,从而将用户的端到端交互延迟压制在 30 毫秒以内。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章