

针对现代JavaScript代码混淆与转译场景,推荐多款支持ES6+语法的在线解密与代码还原工具,详解基于AST的还原原理、操作步骤与注意事项。
JS在线解密工具推荐:支持ES6+语法的代码还原网站
作者:青柠
时间:2026-11-02
浏览:509
文章目录
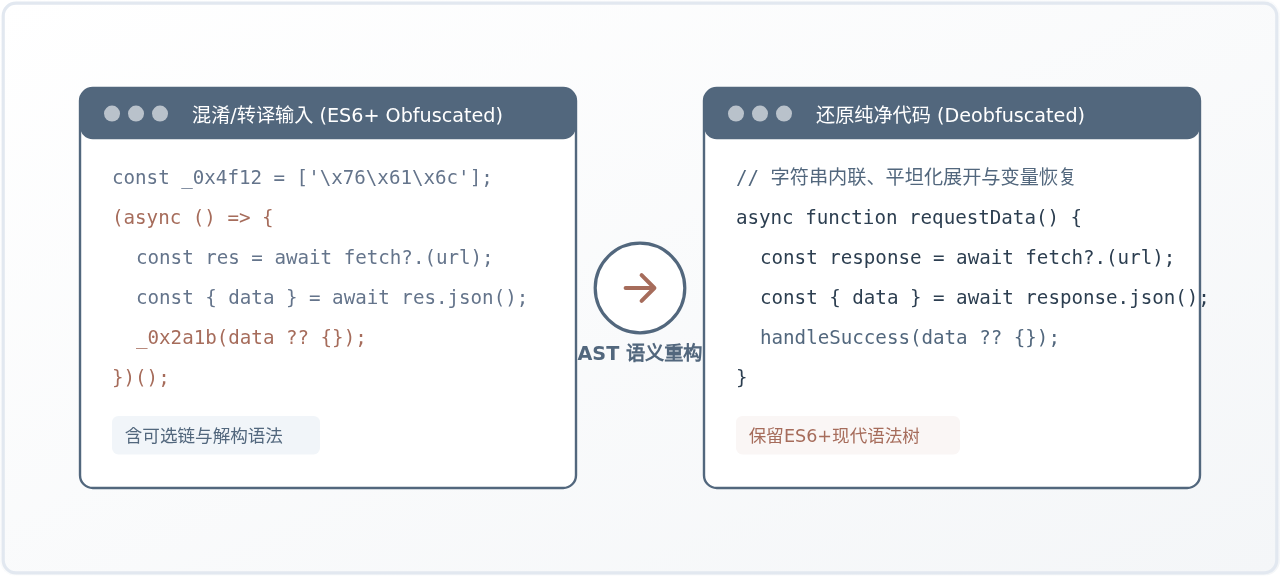
还原现代混淆JavaScript代码的核心在于语法树(AST)级解析能力,而非传统的简单文本替换或eval执行。现代前端广泛使用箭头函数、异步生成器、可选链及解构赋值等ES6+特性,一旦混淆工具引入十六进制编码、字符串阵列旋转或控制流平坦化,旧版解密网站极易报出语法解析错误。本文直接盘点支持ES6+语法的在线代码还原网站,拆解其技术特点与还原链路,帮助开发者安全高效地排查被混淆的现代脚本。
一、为何传统解密工具频繁折戟于ES6+代码
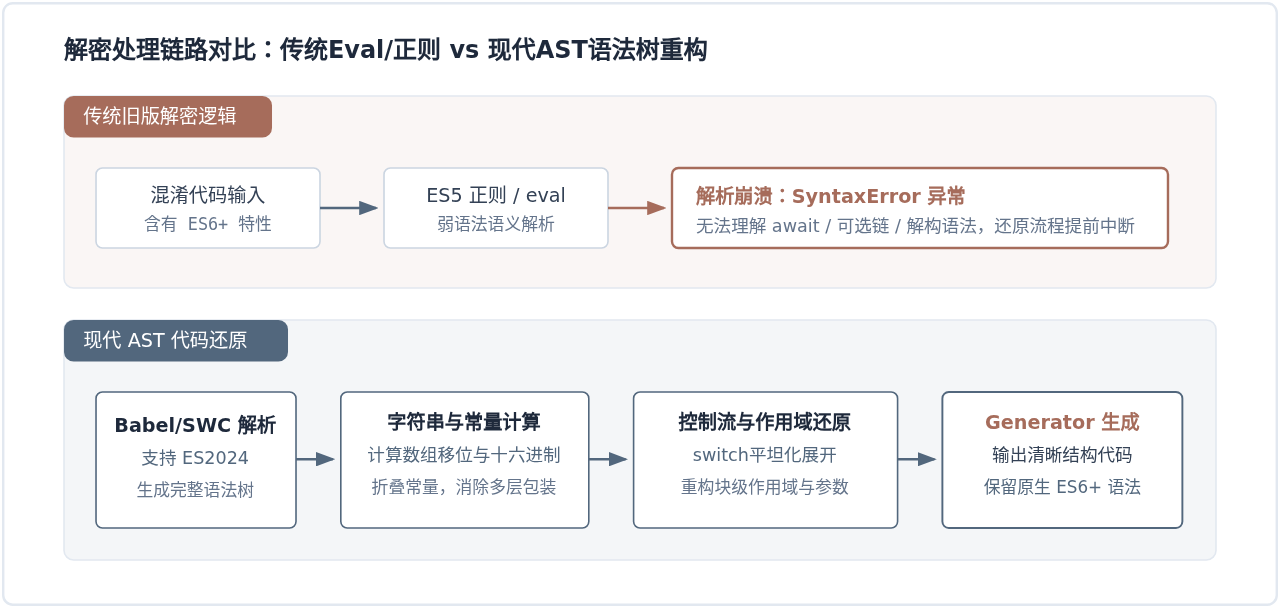
很多开发者在分析线上混淆脚本时,首先会尝试老牌的在线格式化或解密网站,但常常会遭遇报错或空白输出。原因在于,早期的JavaScript解密工具主要基于简易正则替换、字符串拼接还原,或是直接使用eval()函数触发解包器(如经典的Packer或Dean Edwards解密工具)。这类工具在面对现代ECMAScript规范时存在天然缺陷。
现代前端工程产物普遍包含箭头函数、解构赋值(Destructuring)、模板字符串、async/await、可选链操作符(?.)和空值合并(??)。专业的混淆器(如JavaScript Obfuscator)会在此基础上嵌套十六进制转换、字符串数组偏移注入、死代码插入以及控制流平坦化(Control Flow Flattening)。
如果解密工具内置的Parser(词法/语法分析器)仅支持ECMAScript 5标准,遇到可选链或类私有字段时,解析阶段就会抛出SyntaxError: Unexpected token,导致后续所有解密流程中止。支持ES6+的代码还原网站,核心是引入了Babel、Terser或SWC等现代编译生态的AST解析引擎,能在完整识别高版本AST节点的前提下,执行常量折叠、平坦化逻辑展开及无用节点剪枝。
二、支持ES6+语法的在线代码还原网站推荐
评估一个解密网站是否胜任现代开发场景,关键指标在于:AST解析器版本、反混淆规则完备性(是否支持平坦化展开与数组解混淆),以及在浏览器端本地执行的安全性。以下推荐四款当前实用性突出的在线还原网站:
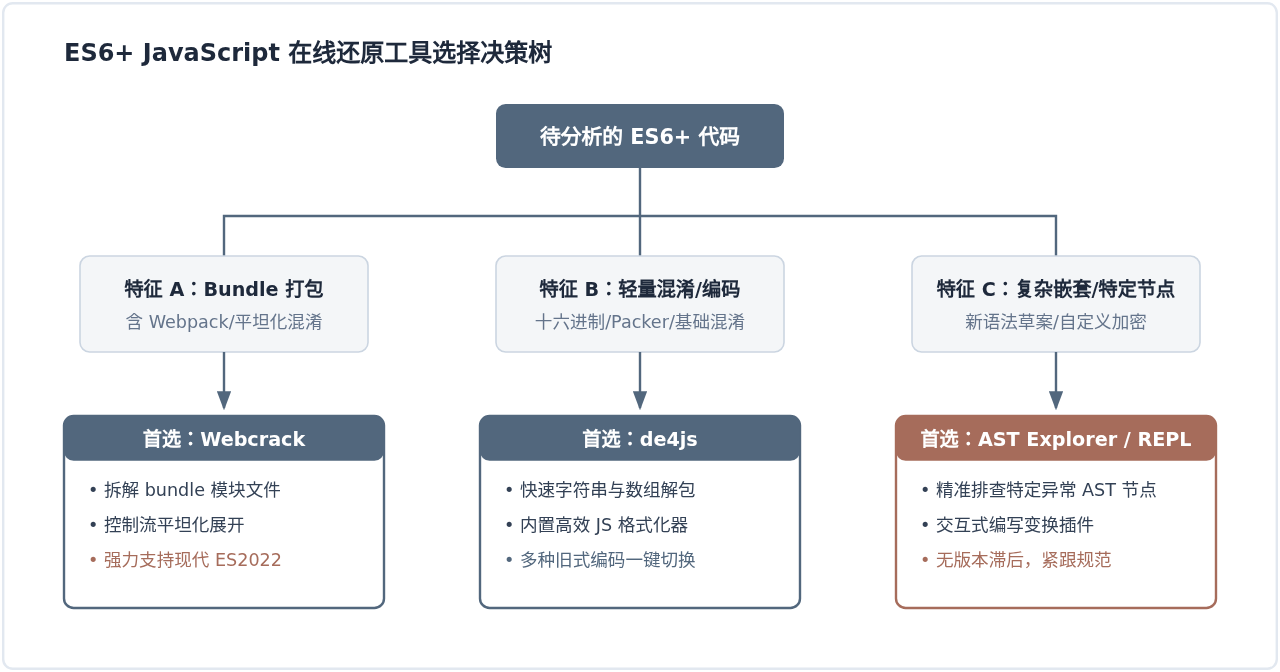
1. Webcrack 在线平台 (webcrack.netlify.app)
适用场景:由 Webpack / Vite / Rollup 打包后的单文件,以及深度使用 javascript-obfuscator 混淆的代码。
Webcrack 是一款开源的反混淆引擎,其网页版完全运行在浏览器端。它的底层基于 Babel Parser 和丰富的一组 AST 变换规则。针对 ES6+ 代码,Webcrack 的突出优势在于不仅能解混淆,还能自动识别已被转译或打包的模块结构。它能自动将十六进制编码内联回原始字符串、解除数组重命名、消除三元表达式死逻辑,并将打散在 switch-case 中的控制流无损还原为线性的 if/else 或顺序执行语句,同时完好保留原有的 async/await 与箭头函数结构。
2. de4js 现代化解包平台 (lelinhtinh.github.io/de4js)
适用场景:轻量级混淆、常规十六进制/Unicode编码、Packer、JJencode、JSFuck 及基础 Obfuscator.io 混淆。
de4js 是社区中生命力极强的经典解密工具,维护者持续更新了内置的格式化与解码引擎。它支持选择不同的混淆特征引擎(如 _obfuscator、eval、array 等),并内置了现代 JSBeautifier。对于普通 ES6+ 语法,de4js 能够稳定进行常量解析与语法美化。如果目标脚本没有极其复杂的平坦化混淆,只是通过十六进制数组包装和压缩变量名,de4js 是响应速度最快的选择。
3. JS-Deobfuscator 在线版 (基于 AST 规则链)
适用场景:高强度专用混淆器生成的代码,尤其是包含多层自执行闭包(IIFE)与动态移位数组的脚本。
这类基于 Babel AST 插件开发的在线工具,专注于逆向 obfuscator.io 的核心防护手段。它通过在抽象语法树上遍历 VariableDeclarator 和 CallExpression,计算出加密数组的初始解密函数,并在内存中完成静态仿真求值,直接将混淆函数调用还原为字面量常量。由于在遍历过程中完全基于 ES2022 语法规范定义节点类型,不会出现因遇到未知操作符而解析失败的问题。
4. AST Explorer + Babel REPL (开发者辅助还原与语法降级验证)
适用场景:自动化工具解密后残留的局部复杂语法,或混淆器利用极新提案特性刻意制造解析阻碍的场景。
虽然 AST Explorer (astexplorer.net) 不是一键解密网站,但它是逆向深入时必不可少的辅助平台。你可以将混淆代码粘贴进窗口,直观查看其 AST 节点树结构(如 OptionalMemberExpression、LogicalExpression)。配合 Babel 官方 REPL,可以自定义加载解构还原插件,针对性剥离特定的混淆外壳,再验证还原后代码的语法正确性。
| 工具名称 | AST解析底座 | ES6+ 语法支持范围 | 核心反混淆能力 | 运行环境安全度 |
|---|---|---|---|---|
| Webcrack | Babel Parser (ES2022) | 完整支持可选链、解构、async/await | 平坦化展开、解包Bundle、常量内联 | 浏览器端本地沙箱计算 |
| de4js | JS-Beautify + 内置解码器 | 支持基础ES6语法,极端新语法受限 | 字符串转义解码、Packer/JSFuck解码 | 浏览器端纯静态处理 |
| JS-Deobfuscator | Babel Generator / AST | 支持ES6-ES11模块及类语法 | 数组偏移计算、死代码消除、计算属性还原 | 本地浏览器执行 |
| Babel REPL / AST Exp | 官方最新 Babel / 各类Parser | 完整支持当前所有正式标准与Draft | 语法降级转换、自定义AST节点重写 | 沙箱环境无网络执行风险 |
三、实操步骤:还原一段ES6+混淆代码的标准流程
为了让还原过程具体可执行,以一段典型的包含 async/await、解构赋值与字符串数组混淆的实际代码为例:
// 原始混淆输入示例(含ES6+异步与解构特征)
const _0x1c8b = ['\x73\x75\x63\x63\x65\x73\x73', '\x6a\x73\x6f\x6e'];
(function(_0x2d1a, _0x3b1c) {
    const _0x5e1f = function(_0x4a12) {
        while (--_0x4a12) { _0x2d1a['push'](_0x2d1a['shift']()); }
    };
    _0x5e1f(++_0x3b1c);
}(_0x1c8b, 0x1));
const _0x4d2e = function(_0x1a, _0x2b) {
    return _0x1c8b[_0x1a];
};
const loadResource = async (endpoint) => {
    const response = await fetch?.(endpoint);
    const { status, data } = await response[_0x4d2e(0x0)]();
    return { status, payload: data ?? null };
};
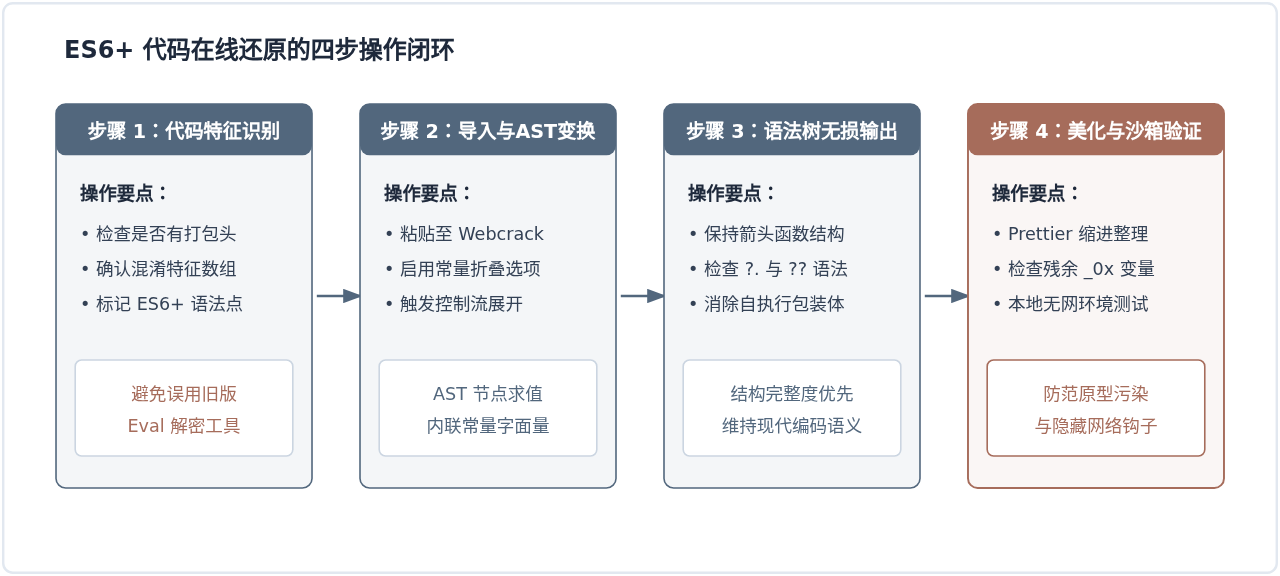
按照以下四个标准步骤进行在线还原操作:
步骤一:代码特征识别与预检
将混淆片段粘贴前,先快速浏览关键特征:代码顶部是否有大数组(如 _0x1c8b)及伴随的自执行位移闭包;是否包含可选链 fetch?.() 与异步关键字 async。如果发现此类语法,直接排除不支持现代规范的旧工具,选择 Webcrack 或更新后的 de4js。
步骤二:导入在线工具并触发 AST 变换
打开 Webcrack 在线平台,将代码粘贴至输入框。点击 Deobfuscate 按钮。工具后台会调用 Babel 解析器将代码转为 AST,随后识别出 _0x4d2e(0x0) 实质指向解密后的 "json" 字符串,并在整个 AST 中把函数调用节点直接替换为属性字面量节点。
步骤三:检查并处理输出结果
还原引擎运行完成后,你会得到以下清晰的还原结果:
// 还原完成后的代码(ES6+ 特性完好保留,混淆完全剥离)
const loadResource = async endpoint => {
  const response = await fetch?.(endpoint);
  const { status, data } = await response.json();
  return {
    status,
    payload: data ?? null
  };
};可以看到,原本扰乱阅读的大数组与其自执行混淆闭包被安全删除,response[_0x4d2e(0x0)]() 自动还原为直观的 response.json(),而 async、?.、?? 以及对象解构赋值完全保留在现代语法树中。
步骤四:Prettier 美化排版与作用域复原
若还原后的长代码在括号匹配或换行上不够规整,可借助在线 Prettier 对其进行标准化格式化。对于被简化的局部形参(如 a、b),可根据上下文语义手动执行批量符号重命名(Rename Symbol)。
操作注意:防范在线工具中的恶意反调试陷阱
很多商业混淆脚本内置了“防格式化陷阱”或“定时器内存炸弹”(通过正则检测函数字符串长度,一旦检测到换行就会进入无限循环递归)。在使用在线解密工具时,务必确认该网站是在纯前端沙箱中执行静态AST重写,切勿使用会将代码直接动态运行在当前页面上下文中的平台。
四、ES6+代码还原后的常见边界与解决策略
在实际解密过程中,即便是最优秀的在线工具也可能面临以下三种典型边界情况:
- 变量名无法完全还原为有意义的单词:混淆阶段变量名被单向重命名为无意义字符(如
a,b,_0x12a),这是不可逆的有损压缩。AST 工具能理清作用域和调用引用,但变量的业务命名需要开发者通过分析函数功能反向推导。 - 动态计算属性与服务端凭据:如果代码中包含必须向远程服务器通信后才能获取密钥进行二次解密的逻辑(如某些动态防爬签名),纯静态 AST 工具只能还原到网络请求发起的位置,其余逻辑属于动态双向认证,无法单凭静态工具完整生成明文。
- 转译降级产物(Babel Transpiled):某些代码在混淆前已被打包工具降级为 ES5 状态机(例如包含长篇的
regeneratorRuntime.mark)。此时即使工具支持 ES6+,还原出的也是状态机语法。若需恢复为async/await原生语法,可配合 Babel 的逆向反转译插件进行进一步重构。
五、结语
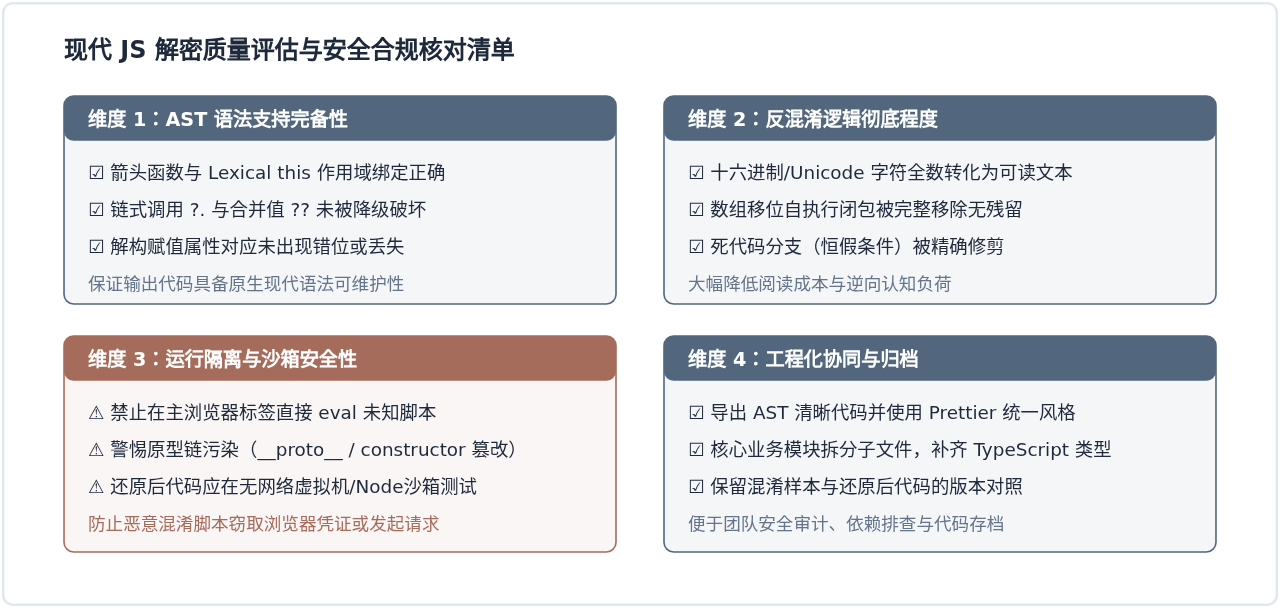
处理混淆的现代 JavaScript 脚本时,工具的选择决定了还原的效率与上限。面对采用 ES6+ 特性编写的高版本代码,必须彻底告别基于正则与 eval() 的旧式解密平台,优先选择基于现代 Babel/SWC 语法树解析器的工具(如 Webcrack、de4js 现代版)。通过“AST解析、常量折叠、控制流展开、代码美化”四步流程,开发者能够在保护本地运行环境安全的前提下,最大程度还原出结构清晰、具备可读性的现代 JavaScript 代码。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章