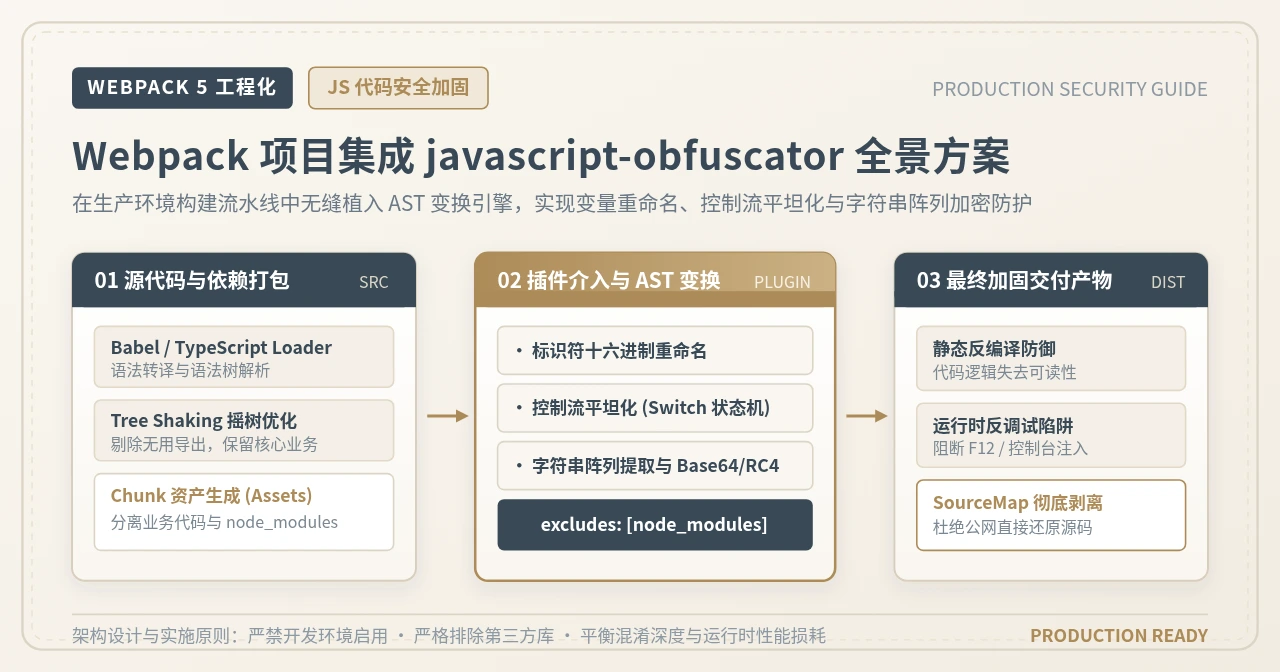
深入讲解在 Webpack 5 项目中集成 javascript-obfuscator 的实战指南,涵盖 webpack-obfuscator 依赖安装、环境隔离、AST混淆原理、核心参数配置与生产落地避坑措施。
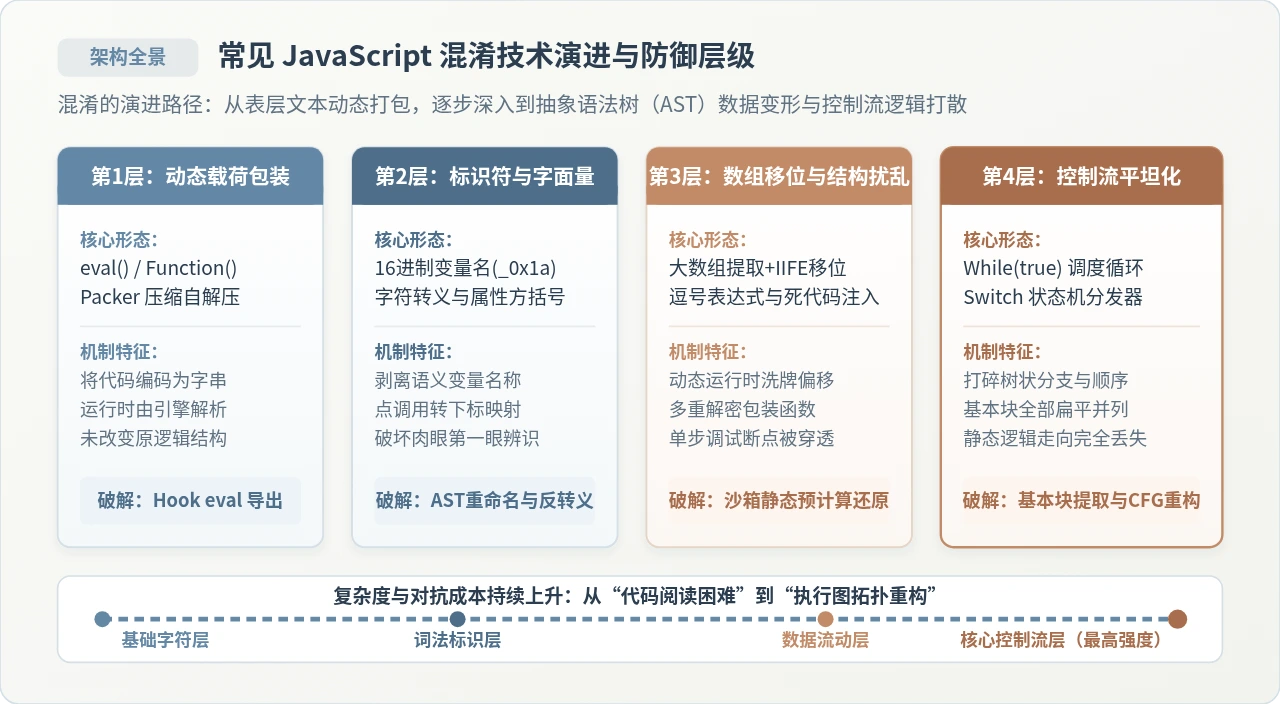
深入解析常见JavaScript混淆技术的实现原理与代码特征,涵盖从基础的eval载荷包装、变量与字符串抽象、大数组移位,到深层的控制流平坦化,并提供针对性的分析还原思路与对抗策略。
本文深入讲解在前端与爬虫JS逆向场景中,如何基于Babel编译器利用抽象语法树(AST)技术系统化还原高度混淆的JavaScript代码,涵盖大数组字符串解密、代理对象与函数内联、控制流平坦化重构以及死代码消除等核心实战步骤。

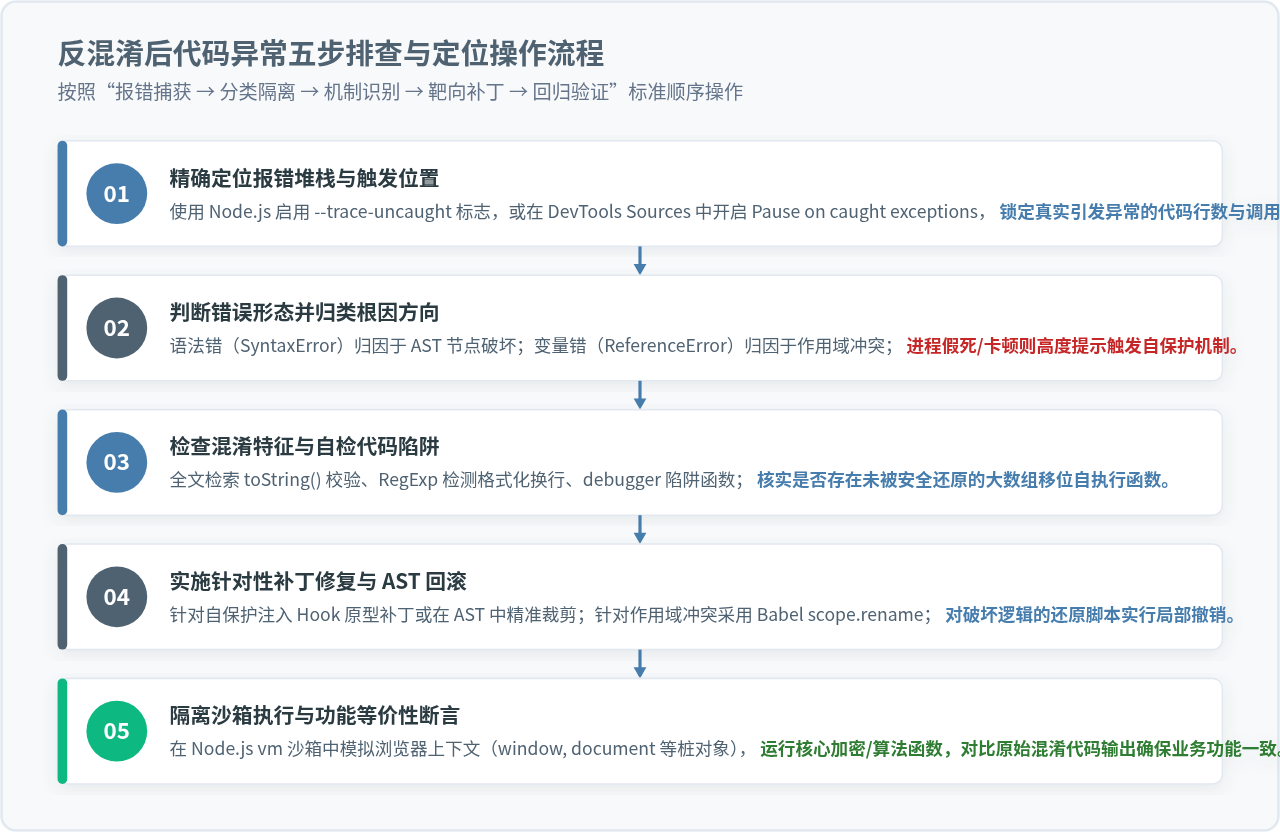
系统分析JavaScript代码反混淆后出现语法错误、变量未定义、运行时异常及内存卡死的深层根因,提供标准排查流程、自保护陷阱绕过策略与AST安全还原方案。
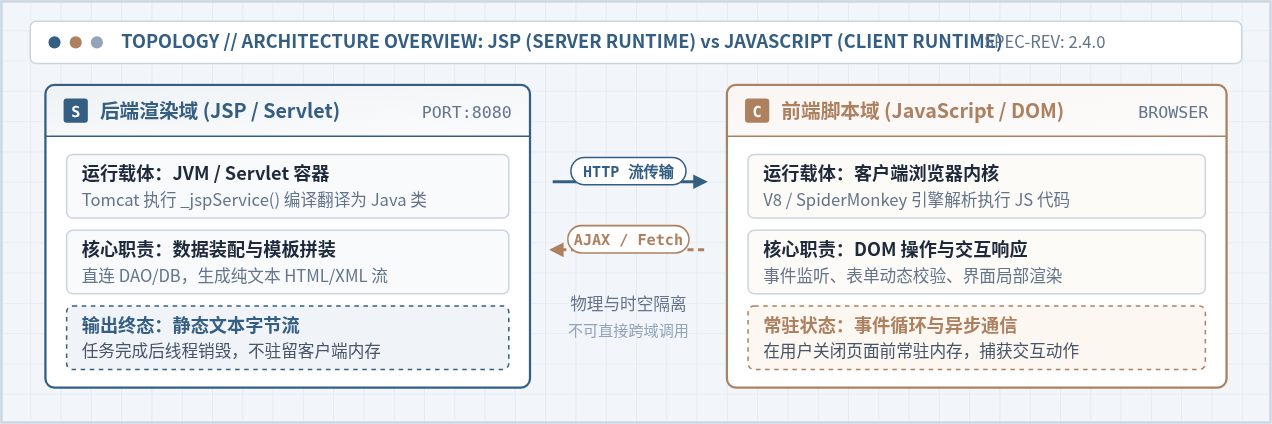
深入解析Web开发中JSP与JavaScript的本质分工,从服务器端渲染容器与客户端浏览器脚本的物理边界、执行生命周期时序、数据安全交互模式到常见架构误区排查,提供完整可落地的工程实践。
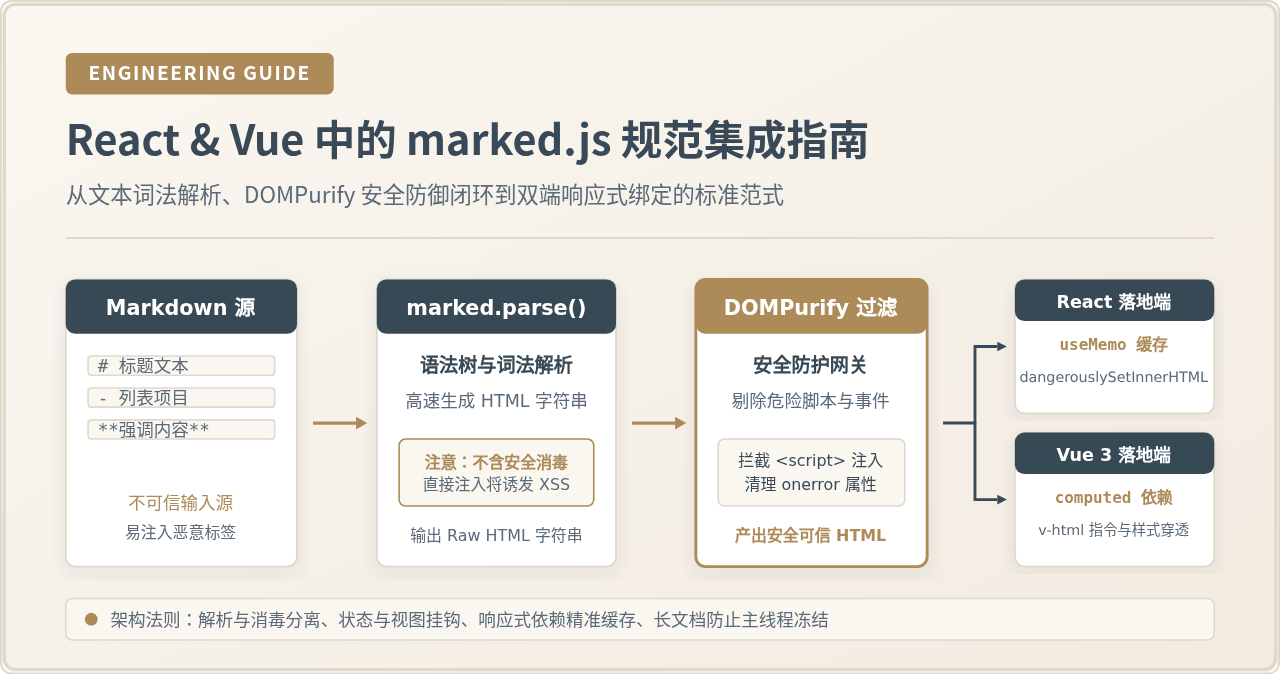
深入讲解在 React 和 Vue 3 项目中集成 marked.js 的标准实践,涵盖 Markdown 解析流水线、DOMPurify 安全防御闭环、性能缓存策略与样式穿透方案。
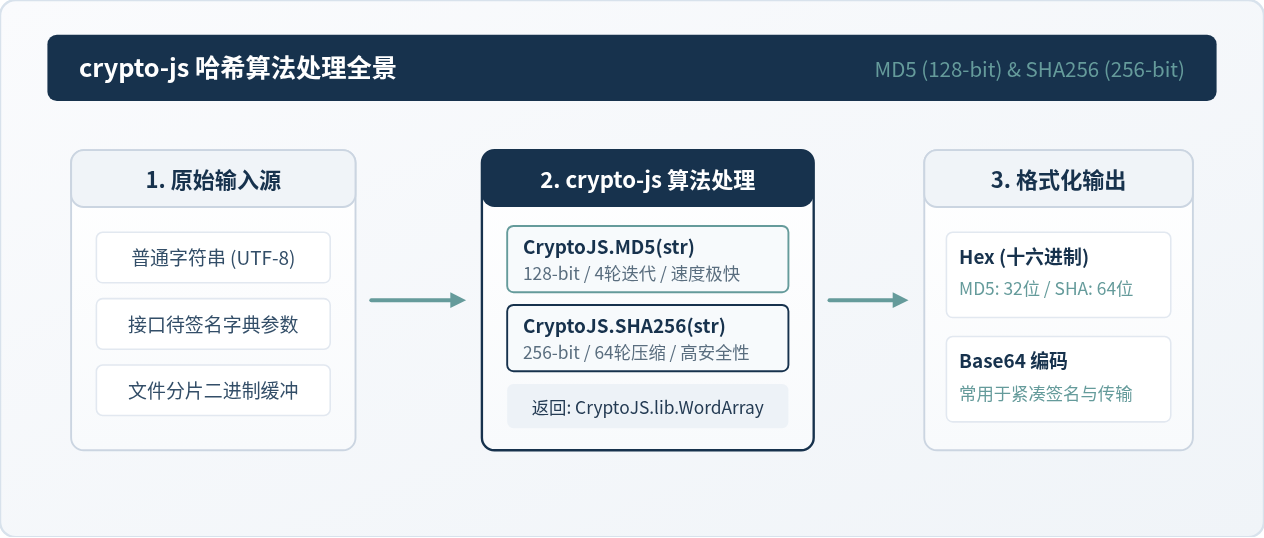
详细讲解在 JavaScript 环境中使用 crypto-js 库进行 MD5 与 SHA256 哈希计算的具体方法,包括安装引入、WordArray 数据转换、十六进制与 Base64 格式化输出、加盐防碰撞以及前后端联调排错指南。
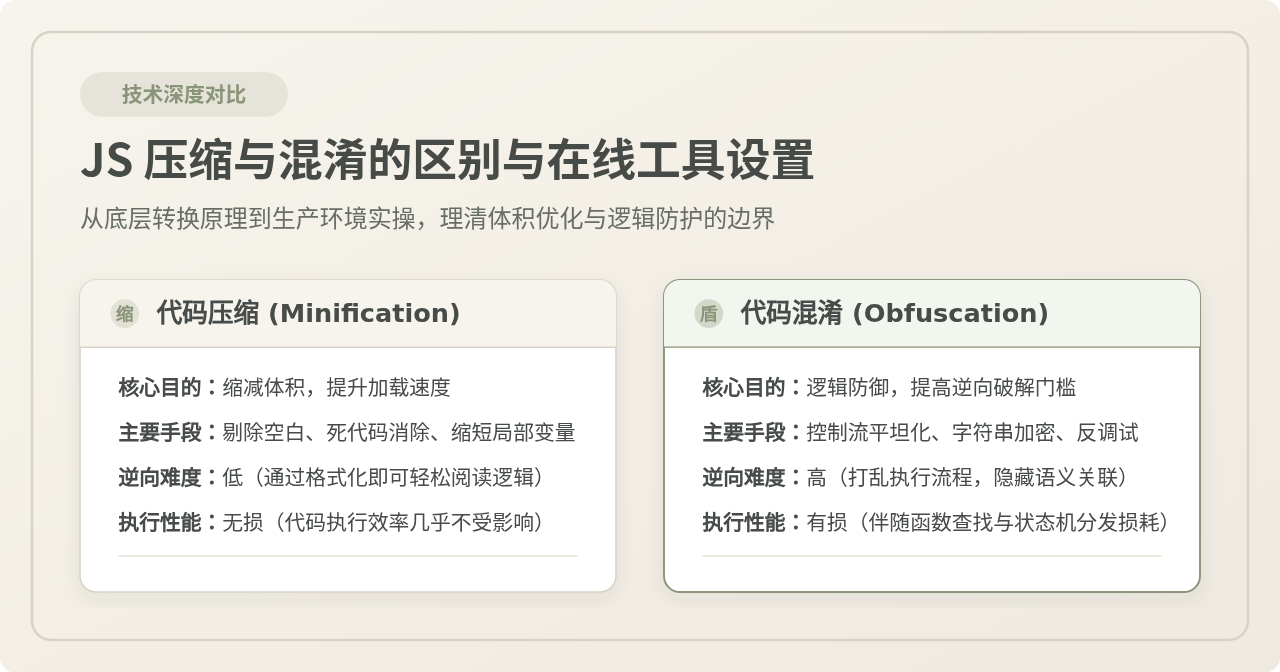
深入解析JavaScript压缩与混淆的核心区别,剖析两者的底层实现原理、性能损耗与逆向难度,并提供在线工具中安全防踩坑的正确设置与落地指南。
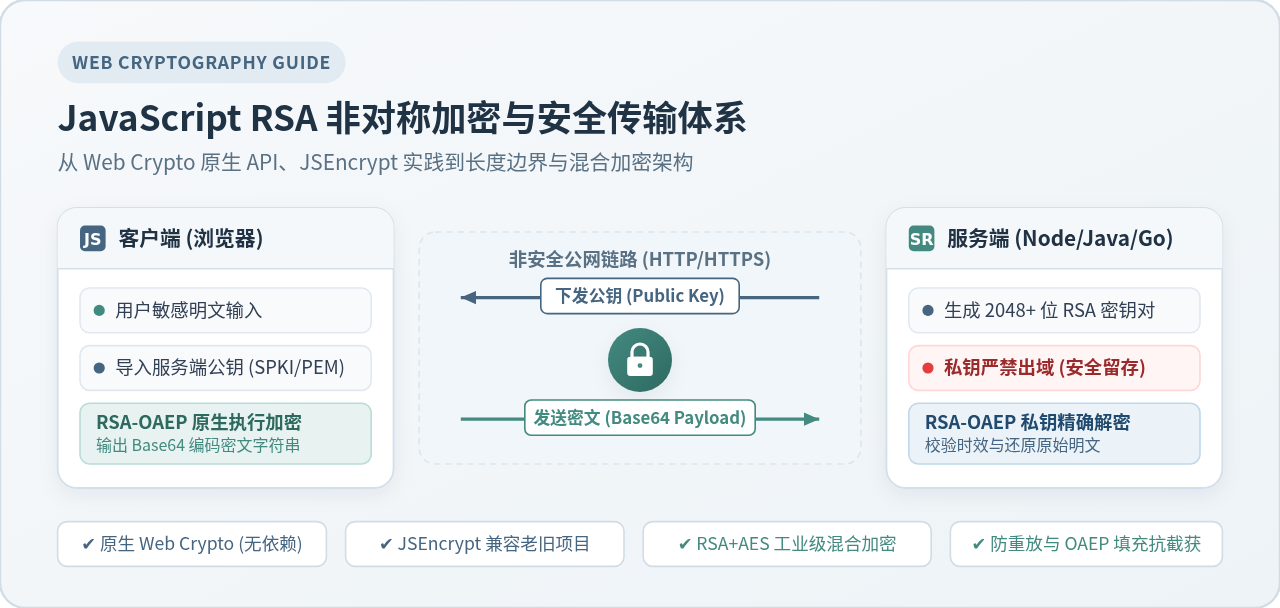
本文详细讲解在JavaScript中实现RSA非对称加密传输的完整方案,涵盖Web Crypto原生API与JSEncrypt库的实现细节、数据长度限制的底层原因、AES混合加密工业级实现及前后端对接排错指南。
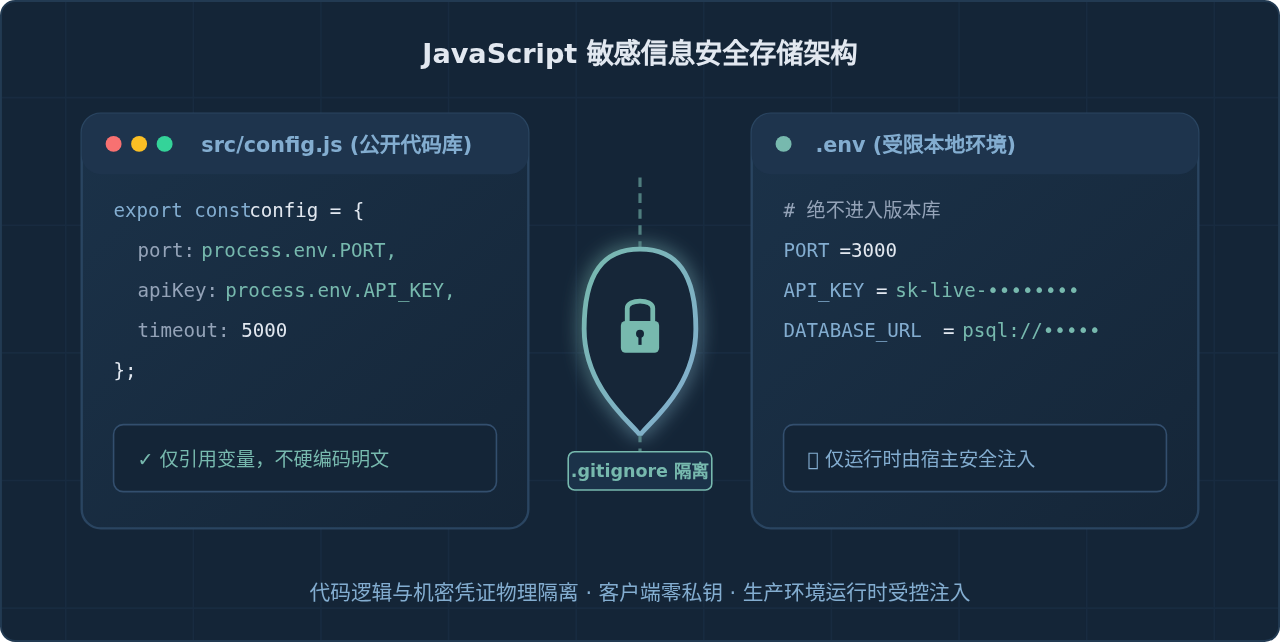
深入解析在JavaScript项目中如何安全存储与管理API Key、数据库凭证等敏感信息。涵盖代码与配置解耦、Node.js环境变量实践、前端Vite/Webpack防泄露边界、BFF代理模式及生产环境Secret注入指南。
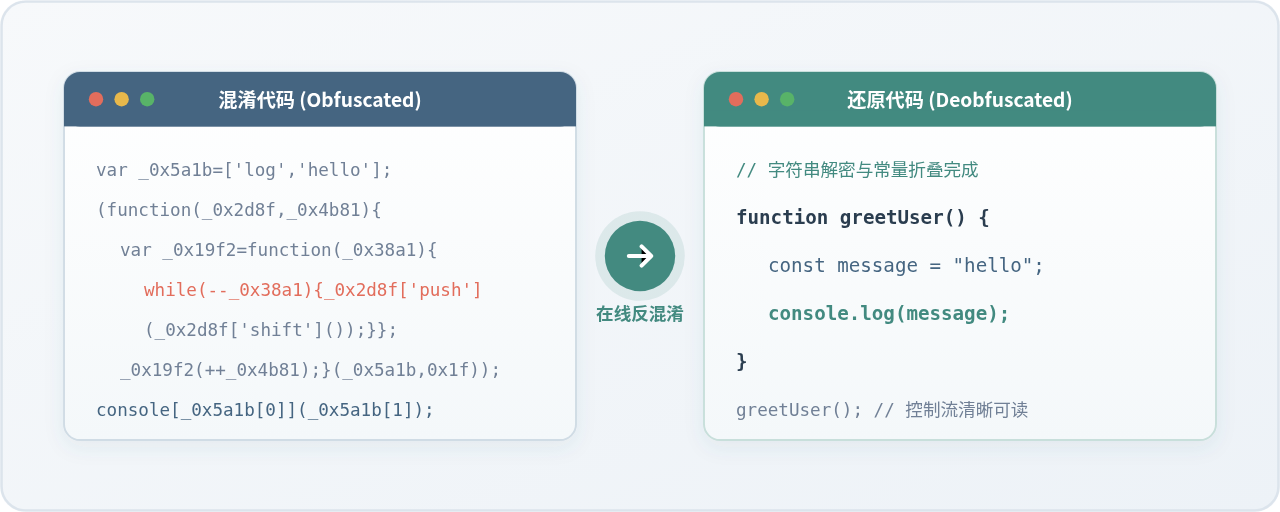
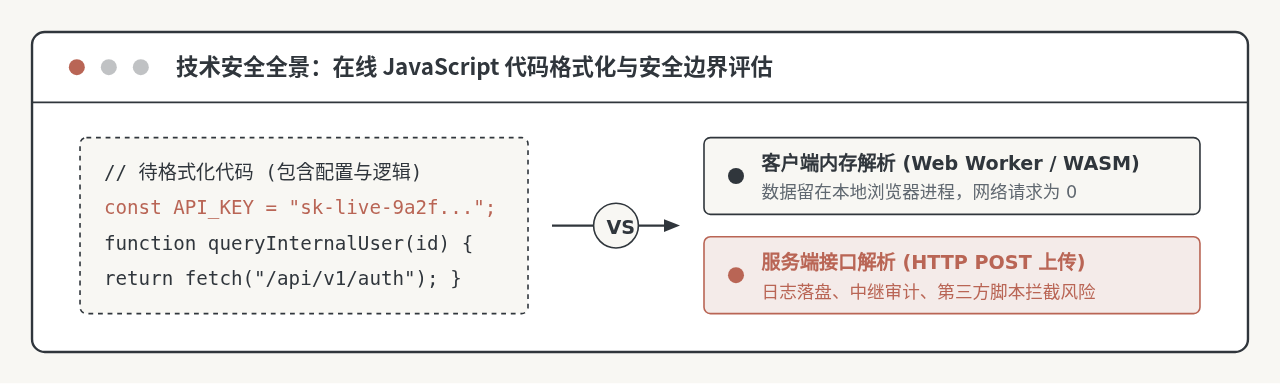
详细评测并对比5款主流在线JavaScript反混淆工具(Webcrack、de4js、Deobfuscator.io、JSNice与Beautifier.io),深入讲解反混淆技术原理、适用混淆场景、操作步骤及选型决策。