

深入解析常见JavaScript混淆技术的实现原理与代码特征,涵盖从基础的eval载荷包装、变量与字符串抽象、大数组移位,到深层的控制流平坦化,并提供针对性的分析还原思路与对抗策略。
常见JS混淆类型解析:从eval加密到控制流平坦化
作者:寒星
时间:2026-11-03
浏览:467
文章目录
JavaScript 代码运行在开放且不受信任的客户端环境中,这决定了其天然具备可见性与可分析性。前端混淆技术的核心目的并非不可逆加密,而是通过层层剥离语义信息、重构数据存取方式以及粉碎控制流结构,极度拉高逆向分析的时间与认知成本。本文将系统拆解常见 JavaScript 混淆的技术形态,梳理从初级 eval 包装到底层控制流平坦化的完整实现机制,并给出针对性的分析还原策略。
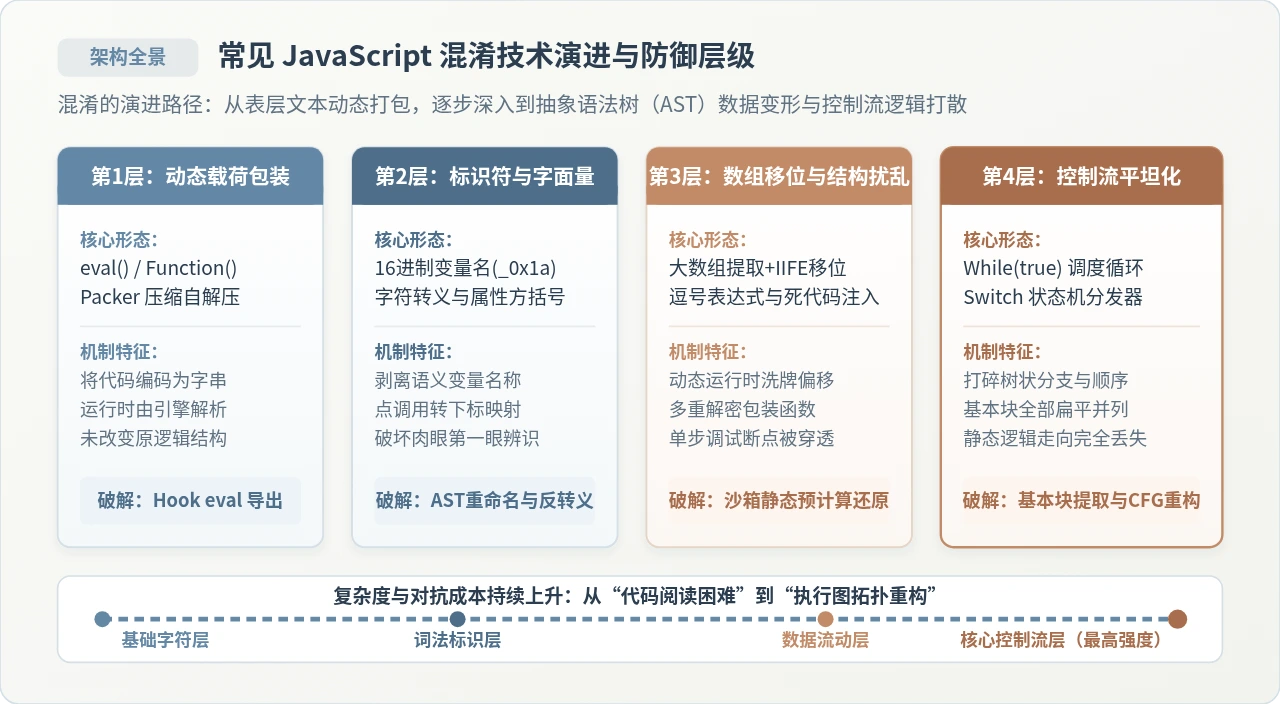
图 1:JavaScript 混淆技术演进与防御层级全景矩阵
一、认识混淆的本质:混淆与加密的界限
在阅读混淆代码前,必须明确一个关键认知:混淆(Obfuscation)不等于加密(Encryption)。对称或非对称加密依赖受保护的私钥,若未解密,计算机本身无法直接执行密文。而 JavaScript 是解释型或即时编译(JIT)运行的语言,无论代码经过多么复杂的变形,宿主浏览器或 Node.js 虚拟机的 V8 引擎在执行的那一刻,都必须能将其转换为合法的抽象语法树(AST)与机器指令。
因此,所有的 JS 混淆技术,本质上都是在保留原生代码执行语义不变的前提下,对代码的形式、数据链路与控制逻辑进行等价变形。随着对抗技术的发展,混淆从最早期基于字符串文本层面的外壳封装,演变为对抽象语法树节点的大规模操纵,形成了自浅入深的四种主流层级形态。
二、第一类:动态载荷包装(eval 与 Function 加密)
动态载荷包装是早期最普及、但强度也最脆弱的混淆形态。历史上经典的 Dean Edwards Packer 以及各类所谓的“eval 免杀加密器”均属于此范畴。
1. 原理与代码特征
此类方案的核心思路是:将未混淆的业务源码视作一段纯字符串,经过压缩、Hex 编码、Base64 或简单的替换映射后,塞入一段自解压脚本中。在脚本启动时,自解压函数将字符串还原为代码明文,最终调用 eval() 或 new Function()() 动态执行。
混淆前原生代码
function calculateReward(userId) {
  var base = 100;
  return userId > 1000 ? base * 1.5 : base;
}
console.log(calculateReward(1050));
典型 eval / Packer 混淆形态
eval(function(p,a,c,k,e,r){e=String;if(!''.replace(/^/,String)){while(c--)r[c]=k[c]||c;k=[function(e){return r[e]}];e=function(){return'\\w+'};c=1};while(c--)if(k[c])p=p.replace(new RegExp('\\b'+e(c)+'\\b','g'),k[c]);return p}('0 1(2){3 4=5;6 2>7?4*8:4}9.a(1(b));',12,12,'function|calculateReward|userId|var|base|100|return|1000|1.5|console|log|1050'.split('|'),0,{}))2. 逆向破局点与局限
eval 包装的致命弱点在于“执行前必还原”。无论外部嵌套了多少层进制编码或字符替换字典,只要它必须调用 eval 执行,其传入参数在调用瞬间就必定是纯净的代码明文。
破局操作:在浏览器控制台或抓包注入脚本中,直接劫持全局
window.eval,即可将明文源码导出:
const _originalEval = window.eval;
window.eval = function(payload) {
  console.log('== 捕获到 eval 动态解密载荷 ==');
  console.log(payload); // 此处直接输出未经混淆的源码
  return _originalEval.apply(this, arguments);
};
此外,现代 Web 环境中广泛实施的内容安全策略(CSP,如禁用 'unsafe-eval')会直接导致 eval 型脚本报错拦截。因此在现代工业级混淆方案中,eval 已很少单独承担核心防御,仅作为多层封包中的最外层壳。
三、第二类:标识符重命名与字面量抽象
当开发者不再依赖外壳包装,而是直接对源代码的语法结构动刀时,首先进行的就是词法层面的标识符重命名与属性访问抽象。
1. 十六进制标识符替换(Identifier Renaming)
代码中具有清晰语义的函数名、变量名(如 calculateReward、userId)在混淆后会被批量替换为不可读的形式。常见的替换模式包括:
- 十六进制流水号:如
_0x1a2b、_0x3c4d。这也是 Obfuscator.io 等工具的默认风格。 - 极短无意义命名:压缩工具(Terser、UglifyJS)常用的单字母
a、b、c。 - 视觉干扰混淆:在恶意脚本或防爬对抗中,常使用形状相近的下划线与大写字母组合(如
_0xO0O、_0x0OO、$__$),极大干扰人工阅读。
2. 属性访问方括号化与字符串转义
在 JavaScript 中,对象的属性访问有两种等价语法:点语法(obj.prop)与方括号语法(obj['prop'])。混淆器会自动化地将所有点语法转换为方括号语法,再将方括号中的字符串字面量转为十六进制或 Unicode 转义序列。
词法与字面量混淆示例
// 原始语句:window.console.log("Welcome to security analysis");
window['\x63\x6f\x6e\x73\x6f\x6c\x65']['\x6c\x6f\x67']('\x57\x65\x6c\x63\x6f\x6d\x65\x20\x74\x6f\x20\x73\x65\x63\x75\x72\x69\x74\x79\x20\x61\x6e\x61\x6c\x79\x73\x69\x73');
这种混淆有效屏蔽了关键词的全文检索(例如直接搜索 "console" 或 "api_key" 将一无所获),但在 AST 层面处理起来相对简单,只需遍历 StringLiteral 节点并读取其 value 属性,便可直接消除转义。
四、第三类:大数组抽取、循环移位与解密代理
仅靠十六进制转义仍无法防范自动化扫描。现代混淆器普遍引入了“大数组抽取 + IIFE 移位洗牌 + 包装函数动态索引”的组合机制。这是目前中高级混淆(如 JavaScript-Obfuscator)的标准配置。
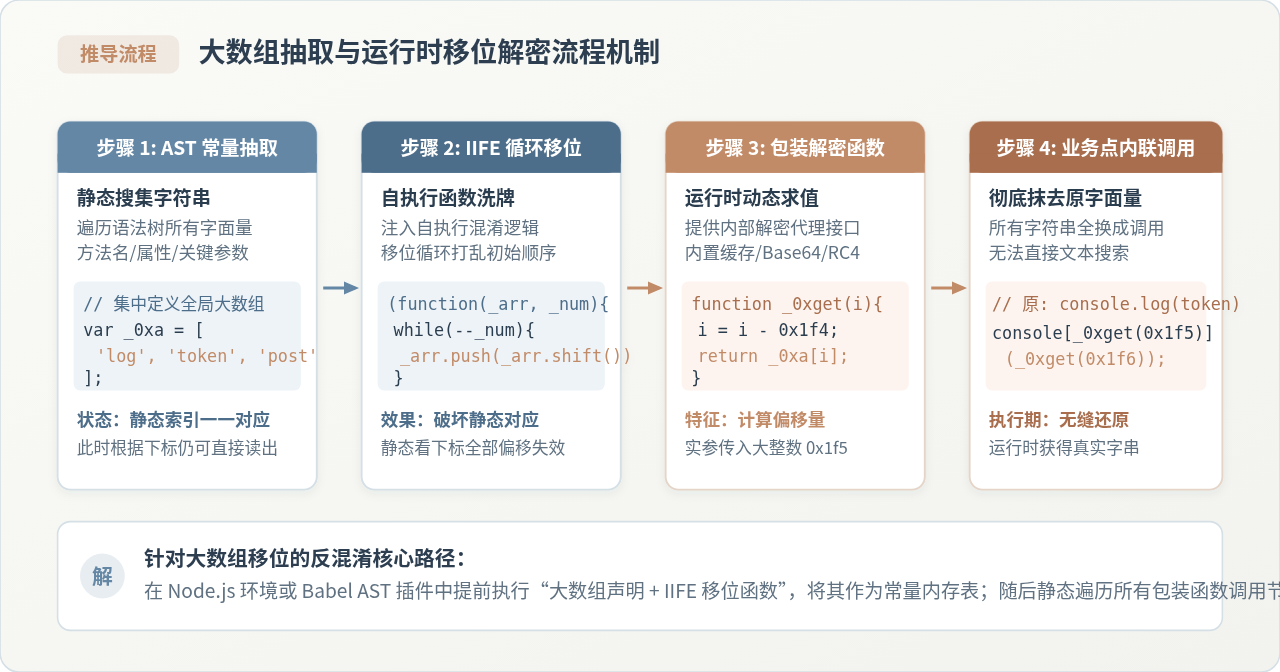
图 2:大数组抽取、自执行移位与运行时动态解密流程
1. 运作原理拆解
该机制通常分为三个精密协作的部分:
- 常量大数组声明:混淆器静态扫描整个 AST,将全工程所有的敏感字符串、方法名和数值收集起来,集中放入一个全局数组
_0x5a1b = [...]中。 - 自执行移位洗牌(IIFE Shift):紧随大数组之后,注入一段自执行代码。该函数利用一个固定的迭代阈值(通常配合一个验证算法),在循环体内执行
_0x5a1b.push(_0x5a1b.shift())。这一步彻底打乱了大数组在源文件中的初始静态下标。 - 包装解密函数(Wrapper Function):业务代码中不再直接访问大数组,而是调用类似
_0x1c3d(0x1a)的代理函数。该函数内部扣除一个固定的偏置基数(Base Offset),在大数组中取得对应字符串;部分高级模式下,函数还会内嵌 Base64 或 RC4 算法进行二次解密,并使用字典缓存已解密的结果。
完整的大数组移位混淆代码片段
// 1. 全局大数组(初始静态序列)
var _0x4b20 = ['\x6c\x6f\x67', '\x61\x70\x70\x6c\x79', 'token_auth', 'POST'];

// 2. IIFE 移位函数(运行时打乱顺序)
(function (_arr, _targetNum) {
  var _roller = function (_step) {
    while (--_step) {
      _arr['push'](_arr['shift']());
    }
  };
  _roller(++_targetNum);
}(_0x4b20, 0x1a4));

// 3. 解密包装函数
var _0x2e8f = function (_index, _key) {
  _index = _index - 0x0; // 减去固定偏移
  var _result = _0x4b20[_index];
  return _result;
};

// 4. 业务代码调用点
function sendReport() {
  var method = _0x2e8f('0x3');
  var header = _0x2e8f('0x2');
  console[_0x2e8f('0x0')](method, header);
}
为什么静态看下标会出错?
很多初学者尝试直接查看
很多初学者尝试直接查看
_0x4b20 中的第一个元素并推测 _0x2e8f('0x0') 是什么,结果往往产生误导。因为如果不执行第 2 步的自执行函数,数组根本不在它最终的运行态。
2. 反混淆思路:沙箱静态预计算
对抗大数组移位的最优解不是手动逆算移位次数,而是利用 AST 工具在本地安全沙箱中执行初始化代码:
- 使用 Babel(
@babel/parser与@babel/traverse)解析代码,识别出大数组定义节点、IIFE 移位节点以及解密函数节点。 - 在独立的 Node.js
vm沙箱环境中执行这三个节点,在内存中初始化好已解密的查询环境。 - 在 AST 中遍历所有
CallExpression(调用解密函数的节点),根据其传入的实参传入沙箱函数获取真实计算结果,直接用求得的StringLiteral节点替换原调用节点。
五、第四类:语法结构混乱化(逗号表达式与死代码注入)
除数据本身被隐藏外,混淆器还会破坏控制语句在视觉与断点上的直观性。
1. 逗号表达式(Sequence Expressions)
JavaScript 允许使用逗号运算符将多个表达式串联在一起,并返回最后一个表达式的值。混淆器常将多行完整的逻辑合并为一长串连贯的逗号表达式:
逗号表达式混淆对比
// 原始多行语句
let x = 10;
let y = x * 2;
let isValid = checkStatus(y);
submit(isValid);

// 混淆后的单一连续表达式
(x = 10, y = x * 2, isValid = checkStatus(y), submit(isValid));
这种转换不仅消除了单步调试时按行打断点的便利性,而且由于多重副作用交织在一起,分析人员必须仔细拆解运算符优先级。
2. 死代码注入(Dead Code Injection)
混淆器会在真实逻辑的关键路径周围注入大量恒真、恒假的条件分支与无意义的循环(例如 if (!![] === true) 或 if ('xyz' === 'abc')),并在不可达分支中堆砌虚假的加密计算或异常抛出语句。
识别与清洗:现代 AST 分析工具通过常量折叠(Constant Folding)与死分支消除(Dead Code Elimination)技术,能够计算出纯字面量表达式的结果,进而自动裁剪掉永远无法进入的条件分支。
六、第五类:控制流平坦化(Control Flow Flattening)
如果说大数组移位是隐藏了“程序正在操作什么数据”,那么控制流平坦化(CFF)则是彻底粉碎了“程序接下来要执行什么步骤”。它是现代前端混淆中对抗难度最高、也是逆向工程中公认的分水岭。
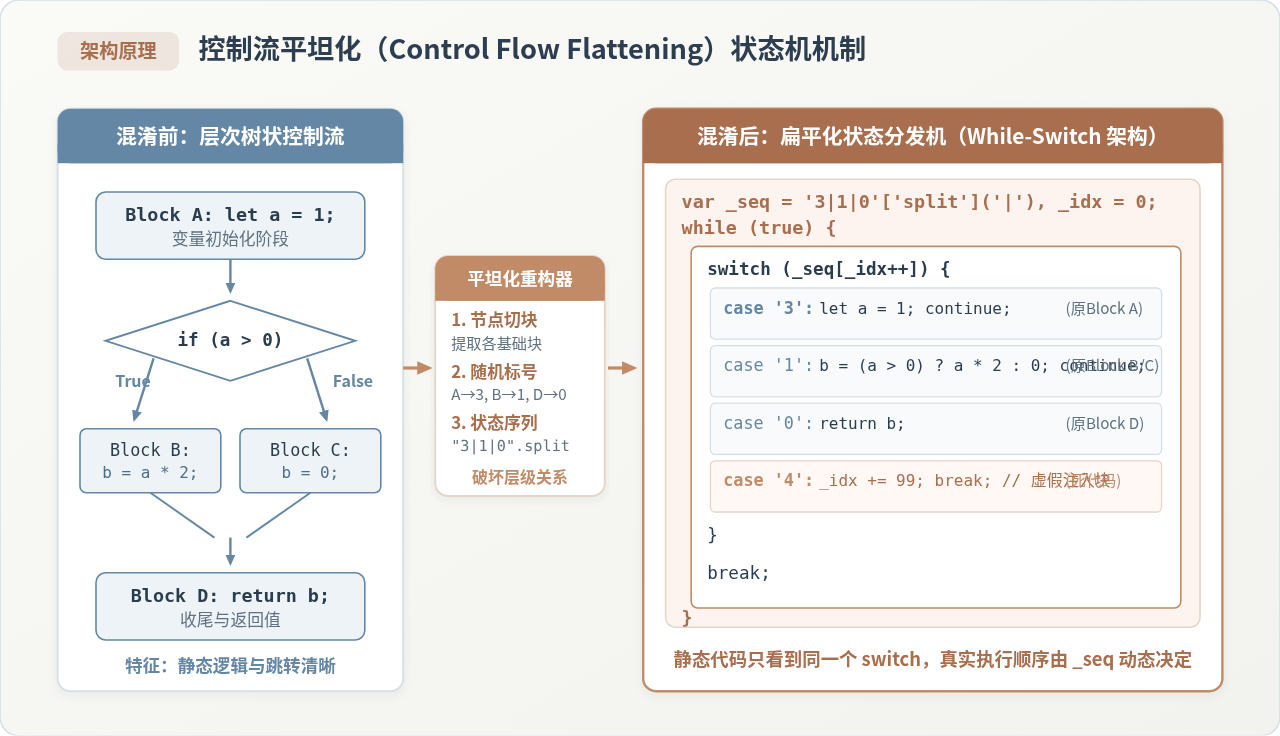
图 3:控制流平坦化状态机拆解与重构机制
1. 为什么控制流平坦化极其难读?
正常的代码结构呈现为清晰的树状或图状拓扑:顺序语句从上到下执行;条件分支(if-else)根据判断跳转;循环(for、while)在特定条件下回环。代码块之间的父子层级关系一目了然。
控制流平坦化的核心思路是:
- 打散基本块(Basic Blocks):将函数体内部所有的独立语句、分支与循环全部切碎,包装为一个个平铺并列的
case代码块。 - 构建外部主循环:使用一个恒真的
while(true)循环包裹一个集中的switch状态分发器。 - 注入调度序列:通过一个由分隔符拼接的状态字符串(如
"3|1|4|2|0"['split']('|'))或动态状态变量,在每个case执行完毕后,递增计数器或动态计算下一个要跳转的case标号。
2. 代码形态深度对照
原始代码:简单的用户鉴权逻辑
function authUser(role, score) {
  console.log("Start checking user...");
  let isPassed = false;
  if (role === "admin") {
    isPassed = true;
  } else if (score >= 60) {
    isPassed = true;
  }
  console.log("Result:", isPassed);
  return isPassed;
}
经过控制流平坦化后的代码形态
function authUser(role, score) {
  var _dispatchSeq = '2|0|4|1|3'['split']('|');
  var _stepIndex = 0;
  var isPassed;

  while (true) {
    switch (_dispatchSeq[_stepIndex++]) {
      case '0':
        isPassed = false;
        continue;
      case '1':
        if (role === "admin") {
          isPassed = true;
        } else if (score >= 60) {
          isPassed = true;
        }
        continue;
      case '2':
        console['log']("Start checking user...");
        continue;
      case '3':
        return isPassed;
      case '4':
        console['log']("Result:", isPassed);
        continue;
    }
    break;
  }
}
3. 扁平化带来的逆向冲击
在上面的示例中,代码物理排列顺序完全错乱:在源文件中,case '2'(日志打印)居然排在 case '0' 后面;原本紧密连接的顺序逻辑被切碎分散在不同的分支中。
当一个数千行的大型业务逻辑被完全平坦化并混杂了死代码分支后,静态阅读代码就如同在看一堆随机散落的零件,传统的符号分析和调用链追踪会全部失效。
4. 去平坦化(Deflattening)的技术路径
逆向工程中对付控制流平坦化的标准手段是控制流图(CFG,Control Flow Graph)重建:
- 提取调度器与基本块映射:解析出包含
while-switch的 AST 节点,将每个case内部的代码块抽取为独立的 AST 节点集合,并建立{ 'caseID': AST_Statements }的字典表。 - 分析状态转移路径:
- 若状态序列是静态字符串(如
'2|0|4|1|3'.split('|')),直接按照数组中的索引顺序依次重组各个基本块,剔除while-switch外壳。 - 若状态转移由动态变量控制(例如
case 1: state = (condition ? 2 : 3); break;),则需要基于符号执行(Symbolic Execution)计算状态变量在各个基本块出口的转移条件,重新构建出包含IfStatement的分支控制流树。
- 若状态序列是静态字符串(如
- 消除空跳转与死代码:根据构建出的 CFG 拓扑图,剔除无法从入口节点到达的孤立基本块,生成结构清晰的干净代码。
七、常见混淆类型横向对比与逆向还原决策
为了帮助读者在面对未知混淆代码时迅速建立应对策略,下表对各类混淆在实现机制、运行开销、逆向难度与破局手段上进行了综合横向对比:
| 混淆类型 | 核心代码表现 | 运行开销 | 逆向分析难度 | 主要分析与还原手段 |
|---|---|---|---|---|
| eval 动态包装 | eval(unpack("..."))、字符编码解压 |
中(启动慢) | ★☆☆☆☆ | 全局 Hook eval / Function,捕获运行明文。 |
| 标识符与转义 | _0x1a2b、\x6c\x6f\x67、方括号属性 |
极低 | ★★☆☆☆ | AST 遍历:还原十六进制字符、属性改回点语法、重命名局部变量。 |
| 数组移位与解密 | 大数组定义 + IIFE 循环移位 + _0x(0x1) |
低 | ★★★☆☆ | Node.js 本地沙箱初始化运行数组与移位函数,静态替换调用点。 |
| 逗号与死代码 | 超长逗号表达式、恒真/恒假无效条件分支 | 低到中 | ★★★☆☆ | AST 常量折叠(Constant Folding),剪除无引用与不可达分支。 |
| 控制流平坦化 | while(true) + switch(state) 状态机 |
中到高 | ★★★★★ | CFG 控制流图重建、基本块拓扑排序、去平坦化脚本重写。 |
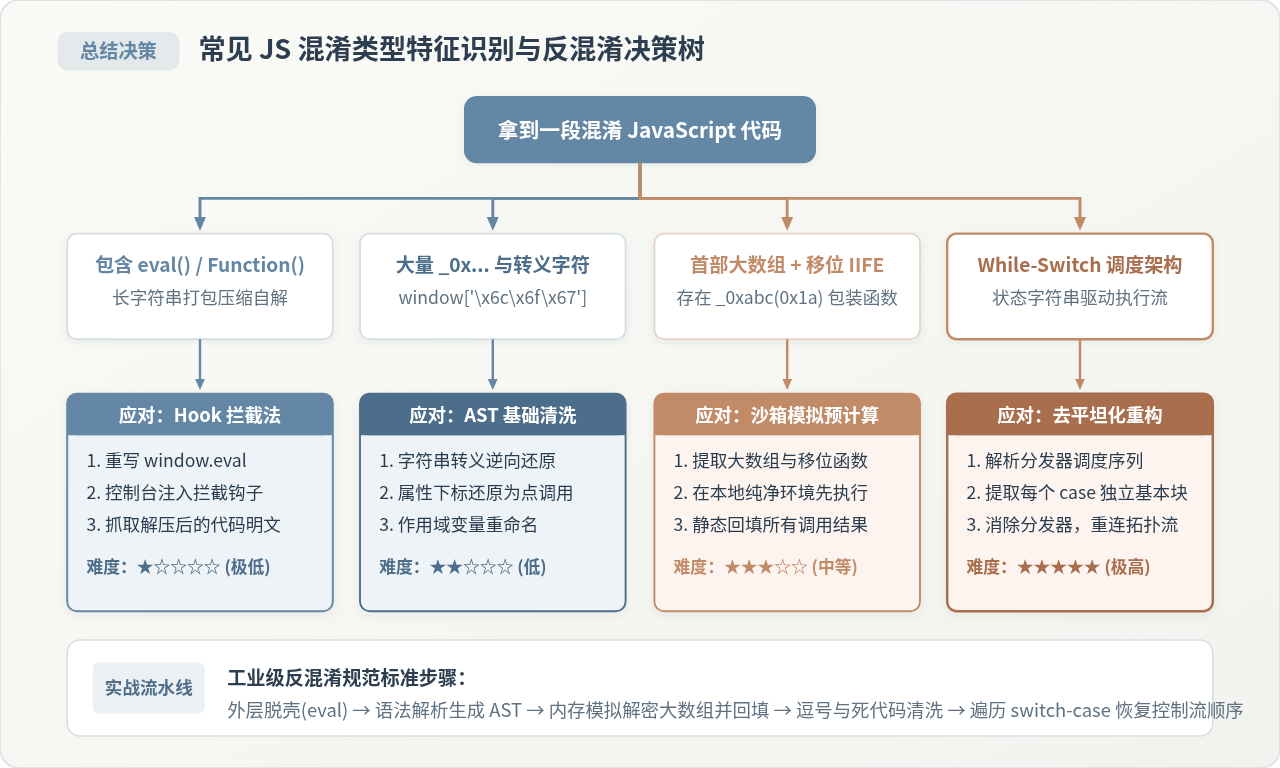
图 4:常见 JavaScript 混淆类型识别与逆向还原决策树
八、结语与工程建议
从最表层的 eval 动态包装,到数据层的常量大数组移位,再到破坏程序结构的控制流平坦化,JavaScript 混淆技术的每一次迭代,本质上都是防御方通过对 AST 进行深层次变换,以牺牲运行性能和增加体积为代价,来换取更高的逆向时间壁垒。
在实际工程开发与安全实践中,应当理性看待混淆的作用:
- 前端无绝对安全:混淆永远不能代替真正的服务端权限校验。任何把关键密钥、加密核心完全暴露在前端并通过混淆“保护”的做法,最终都会被熟练的逆向分析人员拆解。
- 权衡性能与安全:控制流平坦化虽然强度最高,但其引入的循环分发与跳转会大幅破坏 V8 引擎的 JIT 内联优化,导致 CPU 执行开销成倍增加。因此,在企业级工程中,通常只对核心的加密计算、签名生成等少量高危函数开启控制流平坦化,普通业务代码仅采用常规的标识符压缩与轻量数据混淆。
- 掌握还原即掌握防御:理解混淆的本质是为了更准确地评估防御效果。掌握 AST 转换、CFG 控制流重建等反混淆技术,不仅能让你在分析第三方恶意或未知脚本时游刃有余,也能指导开发者设计出更加健壮、不易被脚本轻易还原的动态安全防护策略。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章