

深入解析在线格式化JS代码是否存在数据泄露风险,剖析纯前端处理与服务端传输的底层原理差异,提供浏览器抓包排查方法及安全的本地替代方案。
在线格式化JS代码是否存在数据泄露风险
作者:资源驿站
时间:2026-11-03
浏览:433
文章目录
分类:前端安全与规范
阅读时长:约 8 分钟
适用场景:日常开发、敏感代码处理与离线替代方案
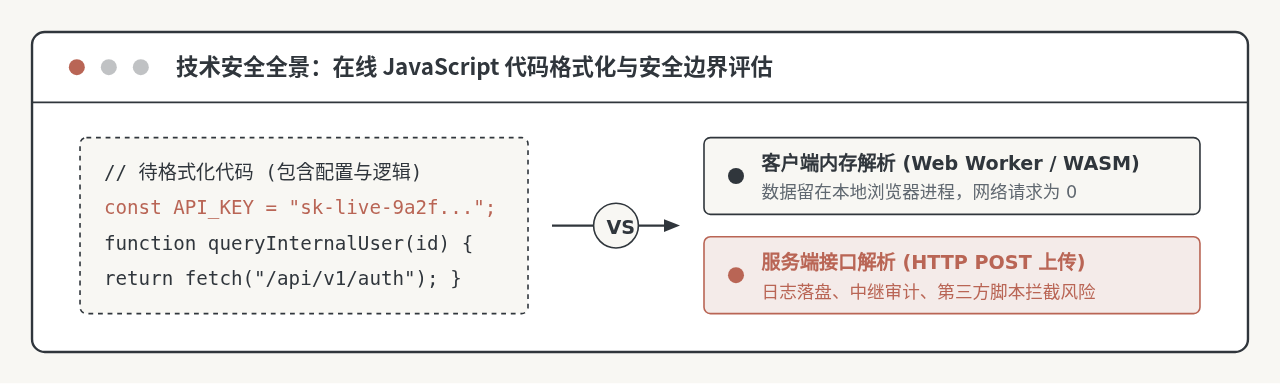
图 0:在线格式化工具的数据流向机制与风险分界
核心结论:在线格式化 JavaScript 代码确实存在明确的数据泄露风险。这一风险的实际大小并不取决于网站页面上的口头承诺,而是取决于该工具的技术实现架构(浏览器本地纯前端执行还是通过网络请求上传服务端)、网页内嵌第三方脚本的行为,以及待格式化代码本身是否含有未脱敏的凭据与商业秘密。本文将拆解两类工具的底层运行逻辑,展示如何在 30 秒内用浏览器自测泄露风险,并给出杜绝隐患的本地替代实践。
一、在线格式化工具的两类底层架构
很多开发者在日常调试时,习惯随手打开搜索引擎搜索“JS 在线格式化”,将压缩混淆后的前端脚本或后端 Node.js 片段直接粘贴进网页文本框。表面上看,点击“格式化”按钮后代码瞬间排列整齐,但在浏览器底层,不同网站的处理链路截然不同。
目前市面上的在线代码格式化工具,主要分为以下两种架构:
- 客户端纯本地解析模式:网页仅作为静态载体,加载时一次性将格式化引擎(如 JS-Beautify、Prettier Standalone 或打包为 WebAssembly 的解析器)下载到浏览器中。用户输入代码后,格式化运算全部在浏览器的 JavaScript 引擎或 Web Worker 中完成,整个过程中没有任何承载代码片段的网络请求发出。
- 服务端中转解析模式:前端页面仅负责收集输入,用户点击格式化后,网页通过
XMLHttpRequest或Fetch API发起 HTTP POST 请求,将完整的代码字符串作为 Payload 发送到站长的后端服务器;后端服务器调用命令行工具或解析模块完成排版后,再将排版好的代码作为 JSON 或纯文本响应返回给前端渲染。
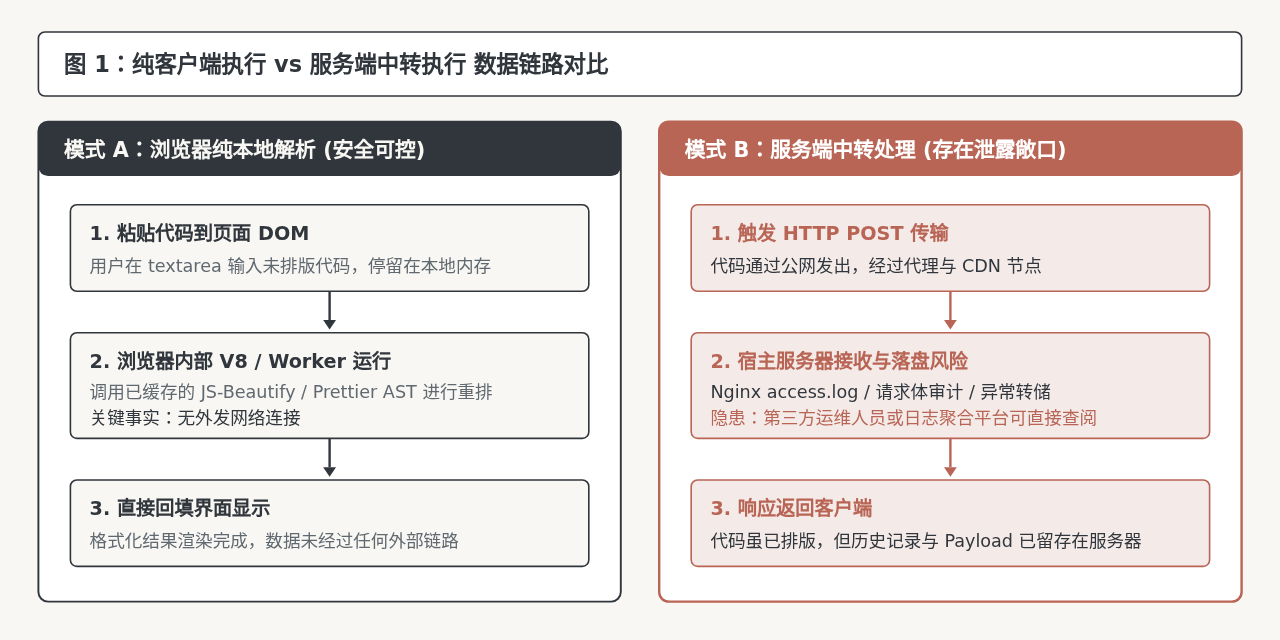
图 1:在线格式化工具两种技术架构的数据传输边界分析
二、潜在数据泄露的四个具体路径
即便某些工具宣称“承诺不保存任何代码”,实际工程中由于链路复杂,代码泄漏往往发生在开发者意料之外的环节:
1. Web 服务器网关日志与反向代理持久化
在服务端架构下,HTTP POST 请求经过 Nginx、Traefik、Apache 或云厂商 WAF(Web 应用防火墙)时,为了防范攻防攻击或排查故障,运维配置常开启请求体抓取。如果请求体未被单独屏蔽,你的完整 JS 代码将作为纯文本直接写入 access.log 或日志服务平台(如 ELK、CloudWatch、阿里云 SLS),保留时间通常在 30 天到 180 天不等,且拥有日志查看权限的所有人员均可全文检索。
2. 网站内嵌的第三方 Session Replay 与异常监控脚本
许多个人工具站为了分析用户体验或监控报错,会引入诸如 Hotjar、Clarity、FullStory、Sentry、GrowingIO 等第三方 SDK。这类脚本的核心功能之一就是“用户行为录屏”与“输入监听”。如果站长没有针对编辑区域配置 data-private 或屏蔽类名,用户在输入框粘贴的每一行 JavaScript 代码都会被实时切片录制,打包上传至这些商业公司的云端数据库中。
3. 浏览器恶意扩展插件的内容监听
当页面处于公共网络环境,或者开发者的浏览器中安装了权限过大(如含有 <all_urls> 权限)的非官方翻译插件、比价助手、下载工具时,这类插件可以任意读取当前 Tab 页中的所有 <textarea> 与 Monaco/CodeMirror 编辑器实例的内部值,并将其静默同步至远程服务器。
4. 浏览器本地存储与未清理的缓存
部分工具为了实现“下次打开恢复草稿”的便利体验,会将用户粘贴的代码实时写入浏览器的 localStorage 或 IndexedDB。若开发者使用的是共享办公电脑、未锁屏的工作站或公用测试机,后续使用者只需打开开发者工具即可完整提取之前粘贴的所有代码内容。
三、实操排查:如何判断一个在线工具是否在上传代码
验证一个在线格式化网站是否安全,不需要看其宣传标语,只需使用主流现代浏览器(Chrome、Edge、Safari、Firefox)内置的开发者工具即可在 30 秒内得出明确结论。
排查前提醒:测试时千万不要使用包含真实公司业务逻辑或密钥的代码!请使用一段无害的单行代码进行验证,例如:
function test(){const a=1;return a+2;}。
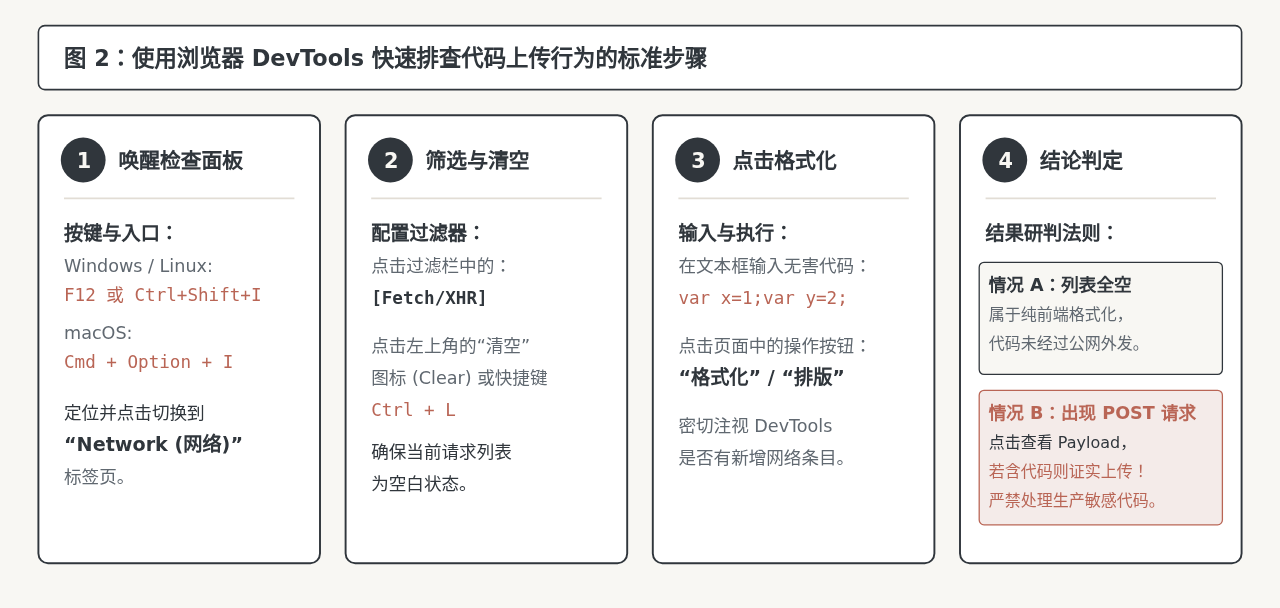
图 2:排查在线工具是否上传代码的 DevTools 四步验证法
按照上述步骤进行验证时,请特别注意区分两种请求类型:
- 广告或埋点请求:如果发起的请求是向
google-analytics.com或类似域名上报了一个点击事件(如event: click_format),虽然存在第三方追踪,但如果 Payload 中未附带你的代码字符串,则代码本身未被上传。 - 业务格式化请求:如果向该网站的同源域名发起了形如
/api/format/javascript的 POST 请求,且请求体(Payload)中直接包含你输入的代码文本,则该工具属于典型的服务端处理型,必须立即停用涉及专有业务的代码处理。
四、哪些 JS 代码绝不可放入在线工具
很多开发者认为“前端代码本来就是打包发给用户的,公开也没关系”。这是一个极具破坏性的认知误区。前端编译前的源码、配置文件或反编译调试的代码中,往往包含着直接引发安全事故的关键资产。
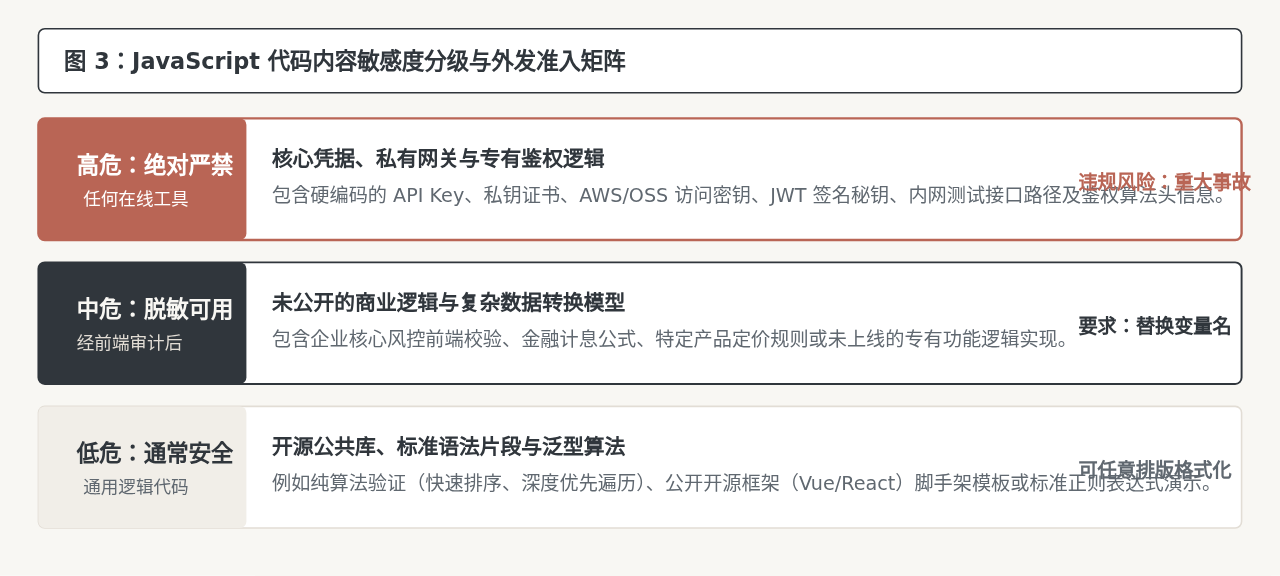
图 3:代码类型敏感度划分与使用准则
| 代码内容分类 | 典型示例片段 | 泄露造成的危害后果 | 处理原则 |
|---|---|---|---|
| 硬编码凭据与密钥 | const OSS_KEY = "LTAI5t..." |
接口被未授权盗刷、云端资源遭越权擦除或勒索 | 绝对禁止上传,一经发现立即轮换密钥 |
| 内网环境与服务拓扑 | http://192.168.10.22:8080/admin |
暴露内网 IP 段、管理后台端口及微服务架构 | 必须本地替换为虚拟占位符(如 example.com) |
| 商业计算与前端风控 | 设备指纹采集算法、核心加密加盐函数 | 黑产针对性编写逆向解密脚本,破解安全防护 | 严格限制在本地受信环境内格式化 |
| 公开开源脚本 | lodash.debounce 源码实现 |
无直接商业敏感性 | 可在验证无网络上传后在线格式化 |
五、安全无忧的本地替代方案
事实上,借助现代开发工具,本地格式化不仅能完全杜绝数据外泄风险,而且在速度、快捷键配合以及代码风格统一性上远超任何网页工具。
方案 1:VS Code / WebStorm 原生与插件格式化(推荐)
如果你已经在使用 VS Code,无需安装任何额外软件即可直接完成单文件排版:
- 新建一个临时文档:按
Ctrl + N(macOS 为Cmd + N)。 - 切换语言模式为 JavaScript:按
Ctrl + K M,输入javascript回车。 - 粘贴待格式化的混乱代码,随后直接按下快捷键:
- Windows / Linux:
Shift + Alt + F - macOS:
Option + Shift + F
- Windows / Linux:
如果需要统一团队代码规范,可在项目根目录安装 Prettier 插件并配置 .prettierrc:
{
  "printWidth": 100,
  "tabWidth": 2,
  "useTabs": false,
  "semi": true,
  "singleQuote": true,
  "trailingComma": "all"
}
方案 2:利用 CLI 命令行免安装格式化(适合脚本与终端重度用户)
在安装有 Node.js 的开发机上,可以使用 npx 直接调用格式化引擎,无需全局安装也不依赖网络上传:
# 使用 Prettier 快速排版剪贴板或指定文件
npx prettier --write ./temp-debug.js

# 或者使用极速工具 Biome (Rust 编写,无需配置)
npx @biomejs/biome format --write ./temp-debug.js
方案 3:离线保存开源前端格式化网页
如果特定场景下没有 IDE(例如在受限的测试终端排查线上 bug),又必须依赖可视化格式化界面:
- 在 GitHub 上下载官方开源项目(如 JS-Beautify 或 Prettier Standalone)。
- 将页面的 HTML/JS 静态文件完整保存至本地磁盘或公司内部内网服务器。
- 断开外网或在无网络连接的离线浏览器中直接双击
index.html打开运行,此时工具具备 100% 物理层面的数据隔离。
六、安全决策流程与总结
面对一段亟待排版的 JavaScript 代码,遵循清晰的决策步骤能够兼顾开发效率与数据安全:
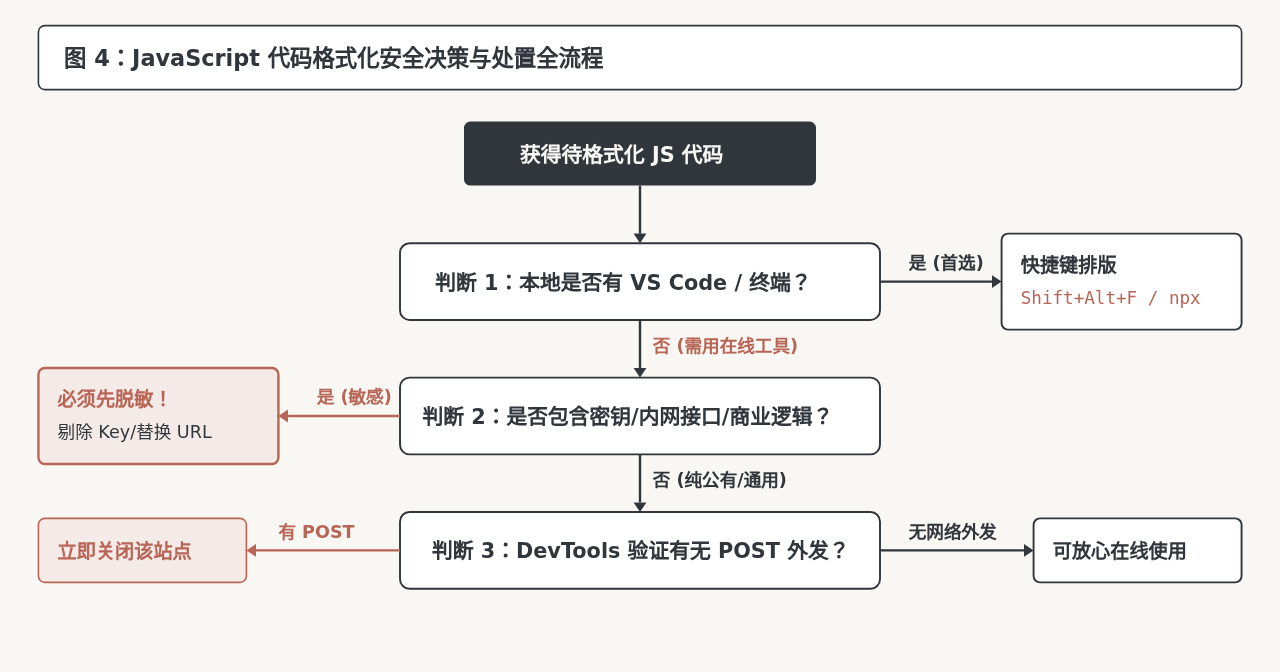
图 4:日常开发中处理 JavaScript 代码格式化的安全决策闭环
综上所述,在线格式化 JS 代码是否存在数据泄露风险,答案是肯定的,且这一风险随着代码的商业与安全价值成倍放大。养成“优先本地快捷键处理、遇到未知在线工具先按 F12 抓包审查、进入任何网页前先人工脱敏”的工程习惯,才能在享受高效格式化便利的同时,筑牢研发资产的安全底线。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章