

深入解析Web开发中JSP与JavaScript的本质分工,从服务器端渲染容器与客户端浏览器脚本的物理边界、执行生命周期时序、数据安全交互模式到常见架构误区排查,提供完整可落地的工程实践。
Web开发中JSP与JavaScript的分工:后端渲染与前端脚本
作者:巡夜人
时间:2026-11-03
浏览:480
文章目录
JSP(JavaServer Pages)与 JavaScript 尽管名称中均带有“Java/Script”字样,但在 Web 架构中分属不同的运行物理空间与执行生命周期:JSP 运行在服务器端的 Servlet 容器内,负责在请求到达时组装数据并输出标准的 HTML 纯文本流;JavaScript 则运行在终端用户的浏览器沙箱中,负责在接收并解析 HTML 后操纵 DOM 树、监听用户交互并触发异步网络通信。厘清“服务端生成静态骨架与初始状态”与“客户端驱动动态交互与即时反馈”的职责边界,是避免数据注入漏洞、代码逻辑混乱以及时空错位认知的核心所在。
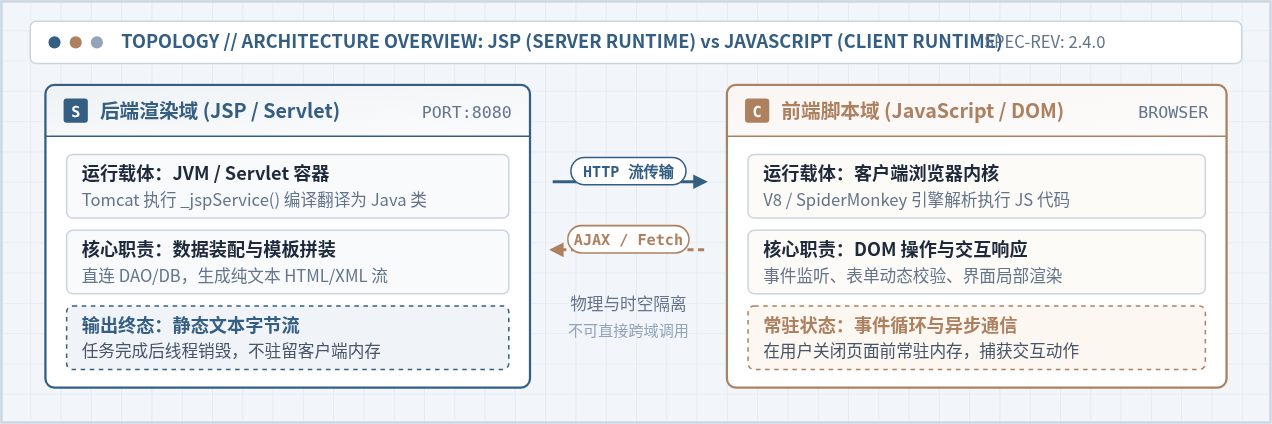
导读图:JSP 服务端渲染环境与 JavaScript 客户端脚本环境的基础拓扑划分
一、运行物理空间与执行环境的根本差异
要建立正确的开发分工意识,必须首先明确两者宿主环境的物理隔离。JSP 绝非直接在浏览器里运行的脚本,而 JavaScript 在传统 Web 架构中也不会直接运行于 Java EE 服务器的控制层内部。两者的工作环境、权限级别与生命周期存在本质区别。
1. JSP 的服务器宿主环境
JSP 是一种服务器端模板技术,其执行完全依赖于符合 Java Servlet 规范的应用服务器(如 Apache Tomcat、Eclipse Jetty 或 IBM WebSphere)。当客户端发起对 .jsp 文件的 HTTP 请求时,服务器并不是把 JSP 源代码原封不动地发给客户端,而是经历内部转化:
- 翻译与编译:容器把 JSP 页面翻译为一个标准的 Java Servlet 源文件(如
index_jsp.java),并进一步编译为字节码.class文件; - 服务端生命周期:容器调用该 Servlet 的
_jspService()方法,从HttpServletRequest、HttpSession及ServletContext中读取上下文信息,直接与底层业务逻辑层、数据访问对象(DAO)及数据库交互; - 纯文本输出流:JSP 中的 Java 表达式、JSTL 标签以及普通 HTML 标记,最终全部被转换成
out.write(...)语句,向下游输出纯粹的 HTML 文本流。输出完毕后,该次请求的执行线程随即释放。
2. JavaScript 的浏览器宿主环境
JavaScript 则是客户端运行的脚本语言,宿主环境是终端用户的浏览器内核(如 Google Chrome 的 V8、Mozilla Firefox 的 SpiderMonkey 或 Safari 的 JavaScriptCore)。
- 安全沙箱隔离:浏览器为 JavaScript 提供了严格的受限沙箱环境。脚本无法直接读取服务器上的文件系统,也无法直接访问后端的数据库连接池;
- 常驻事件循环:与 JSP 的“随请求而生、随输出完毕而灭”不同,JavaScript 脚本在页面加载完成后常驻客户端内存,通过单线程事件循环(Event Loop)持续监听用户的点击、键盘输入、滚动及网络事件;
- DOM / BOM 实时操纵:JavaScript 可以直接读取和更改 Document Object Model(DOM)树,动态增删样式类名,并利用
XMLHttpRequest或fetchAPI 向服务端发起无刷新的后台请求。
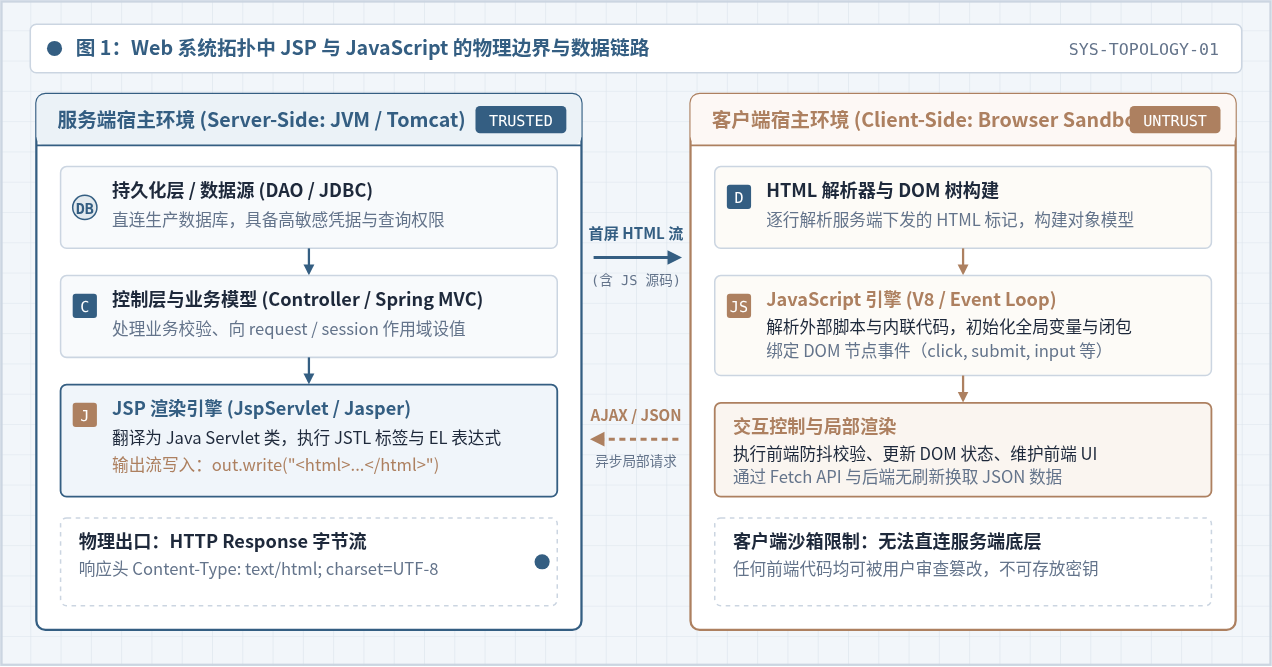
图 1:Web 系统拓扑中 JSP 与 JavaScript 的物理边界与数据链路
核心技术边界警示:初学者常有“在 JavaScript 中直接调用 JSP 中的 Java 方法”或“在 JSP 中读取 JavaScript 变量值”的设想。这在物理上是不可能的,因为两者运行在不同的计算机物理节点与不同的时间切片中——JSP 运行结束时,浏览器甚至还未收到第一个网络字节包;而当 JavaScript 开始运行时,服务器端的 JSP 线程早已执行完毕并注销。
二、完整的请求响应生命周期与执行时序推导
为了准确把握代码书写的先后顺序,我们需要追踪一个典型的 HTTP 请求从发出到最终呈现的 8 个执行阶段。
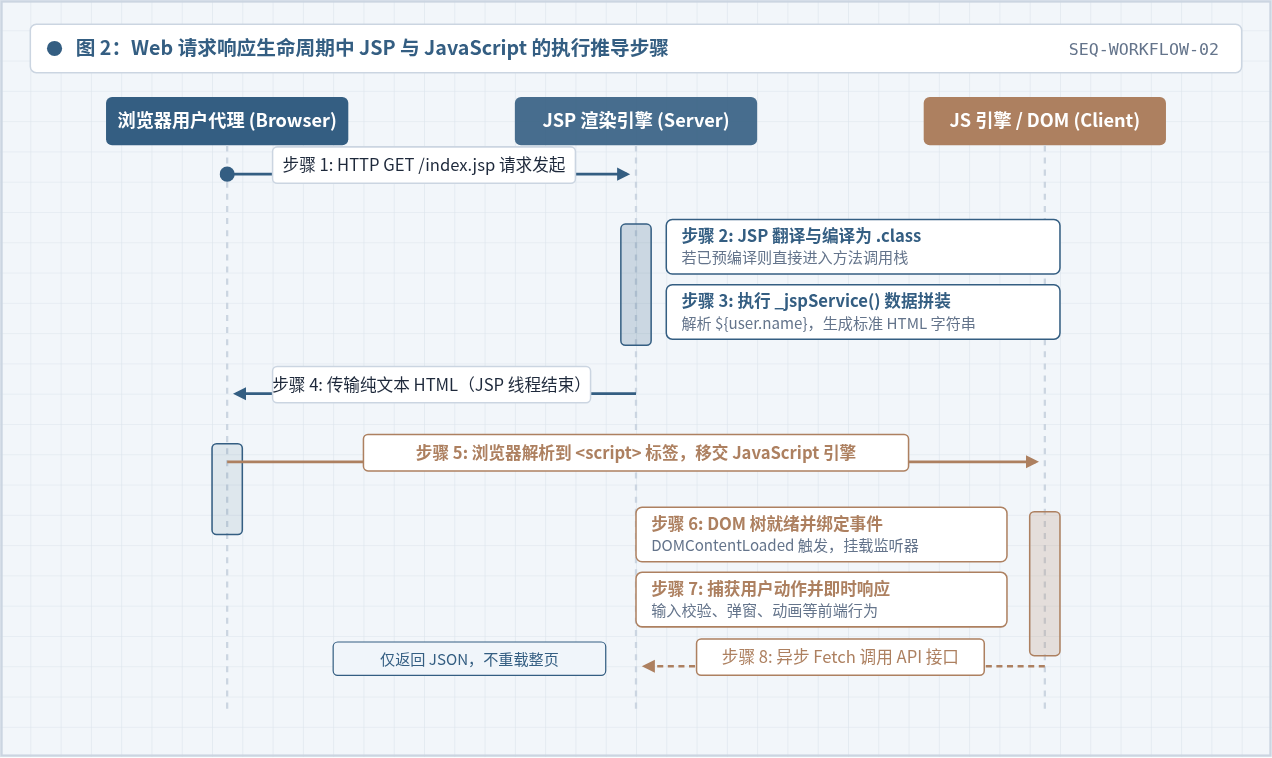
图 2:Web 请求响应生命周期中 JSP 与 JavaScript 的执行推导步骤
结合时序图,完整的执行路径分为服务端产出与客户端消费两个半场:
- 阶段 1(发起请求):用户在浏览器地址栏输入 URL 或点击链接,发起
HTTP GET /profile.jsp请求; - 阶段 2(容器拦截与寻址):Servlet 容器(Tomcat)拦截请求,定位到目标
.jsp文件。若为首次访问或文件被修改,执行 Jasper 引擎翻译与编译步骤; - 阶段 3(服务端业务执行):执行
_jspService(request, response)。此时后端从数据库查询到当前用户的身份与角色,并注入到request作用域中; - 阶段 4(流式输出与网络回传):JSP 将包含静态 HTML 结构、JSTL 条件分支结果以及内联脚本标记的文本流写回 HTTP Response,随后服务端线程结束。此时网络上传输的仅仅是字符串;
- 阶段 5(客户端解析 HTML):浏览器网络层接收到数据流,HTML 解析器从上至下构建 DOM 树。当解析到
<script src="app.js">或内联<script>标签时,浏览器会暂停或按策略调度 JS 引擎; - 阶段 6(JavaScript 引擎初始化):JS 引擎解析并执行脚本,挂载
DOMContentLoaded事件监听器,初始化组件状态; - 阶段 7(用户交互与即时处理):用户在界面中点击按钮或输入文字,JavaScript 捕获事件并在客户端完成即时校验或 DOM 动效更新;
- 阶段 8(异步通信回环):若需要保存数据或拉取最新列表,JavaScript 调用
fetch('/api/profile', { method: 'POST' }),向服务端独立的 RESTful 接口发送请求,获取 JSON 数据并进行局部局部更新,无需刷新整页。
三、数据传递与交互协作的工程实现模式
既然 JSP 无法直接调用 JS,JS 也无法直接访问 JSP 内部对象,那么在实际项目中,数据如何在两者之间规范、安全地流转?工程实践中通常包含“服务端下发初始状态”与“客户端回传交互数据”两个方向。
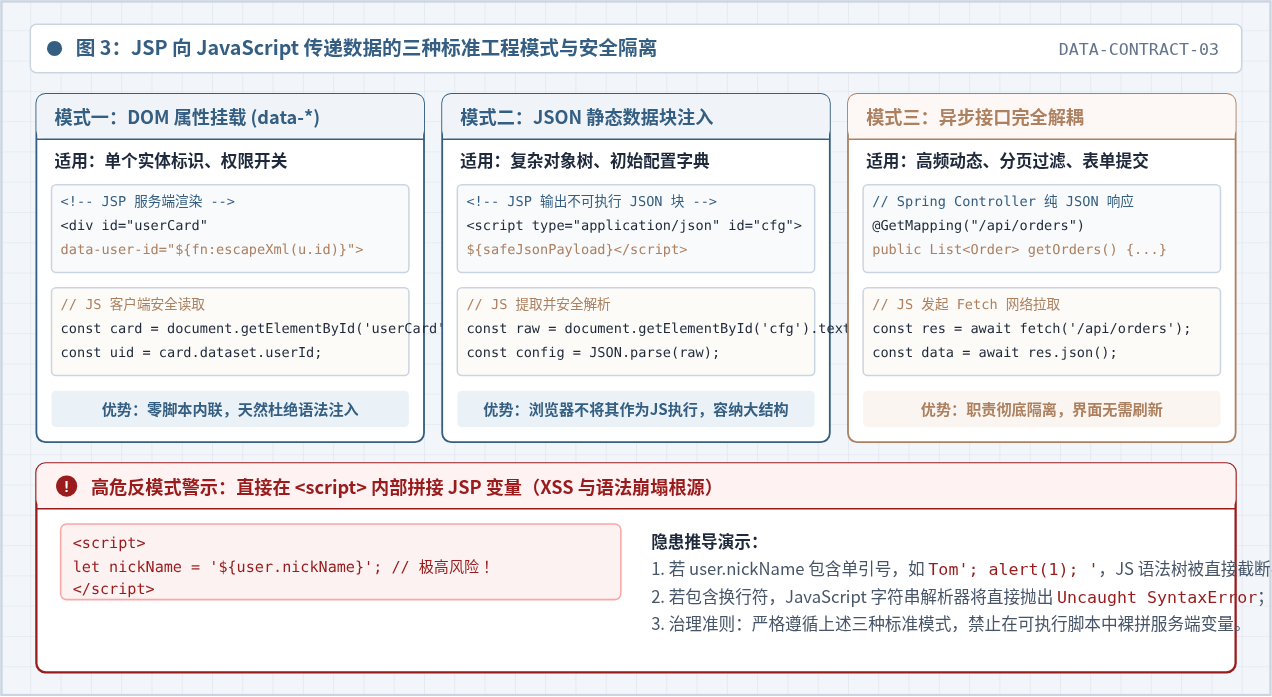
图 3:JSP 向 JavaScript 传递数据的三种标准工程模式与安全隔离
1. 模式一:HTML5 data-* 自定义属性挂载(推荐用于轻量数据)
当只需要向 JavaScript 传递少量离散参数(如当前数据的 ID、状态码、权限开关)时,应直接将数据渲染在对应 HTML 节点的 data-* 属性中,利用 fn:escapeXml 保证 HTML 转义安全,JS 端通过 dataset 接口安全读取。
JSP 服务端代码(userInfo.jsp)
<%-- 引入标准 JSTL 核心库与函数库 --%>
<%@ taglib prefix="c" uri="http://java.sun.com/jsp/jstl/core" %>
<%@ taglib prefix="fn" uri="http://java.sun.com/jsp/jstl/functions" %>

<!-- 容器节点挂载服务端状态,禁止拼接未转义字符串 -->
<div id="userProfilePanel"
     data-user-id="${fn:escapeXml(currentUser.id)}"
     data-account-status="${fn:escapeXml(currentUser.status)}"
     data-can-edit="${currentUser.hasEditPermission ? 'true' : 'false'}">
  <h3>用户名称:<c:out value="${currentUser.displayName}"/></h3>
  <button id="btnActionToggle" type="button" class="action-btn">变更状态</button>
</div>
JavaScript 客户端代码(profile.js)
document.addEventListener('DOMContentLoaded', () => {
  const panel = document.getElementById('userProfilePanel');
  if (!panel) return;

  // 使用标准 dataset 读取,无需 eval,无注入风险
  const userId = panel.dataset.userId;
  const accountStatus = panel.dataset.accountStatus;
  const canEdit = panel.dataset.canEdit === 'true';

  const actionBtn = document.getElementById('btnActionToggle');
  if (!canEdit) {
    actionBtn.disabled = true;
    actionBtn.title = '当前账号无权执行编辑操作';
  }

  actionBtn.addEventListener('click', () => {
    console.log(`正在处理用户 ID [${userId}],当前状态: [${accountStatus}]`);
  });
});
2. 模式二:不可执行的 JSON 数据块注入(推荐用于复杂数据结构)
当需要向前端初始化包含多层嵌套的配置项、数据表格或选项字典时,将数据拼接到普通脚本标签中极易产生语法错误与 XSS。推荐使用 <script type="application/json"> 标记:浏览器会将其视为不可执行的纯数据块,既不会触发脚本执行,又能容纳完整的 JSON 文本。
JSP 服务端代码(dashboard.jsp)
<%-- 服务端使用 Jackson/Gson 将 Java 对象转换为标准 JSON 字符串并存入 request --%>
<%-- 安全注意:应替换掉可能闭合标签的 </script> 字符序列 --%>
<script type="application/json" id="initial-dashboard-state">
  ${fn:replace(dashboardJsonPayload, '</', '\u003c/')}
</script>
JavaScript 客户端代码(dashboard.js)
document.addEventListener('DOMContentLoaded', () => {
  const stateElement = document.getElementById('initial-dashboard-state');
  if (!stateElement) return;

  try {
    const serverState = JSON.parse(stateElement.textContent.trim());
    console.log('成功反序列化服务端初始化状态:', serverState);
    renderMetricsChart(serverState.metrics);
  } catch (err) {
    console.error('初始化配置 JSON 反序列化失败:', err);
  }
});
3. 模式三:AJAX / Fetch 异步 API 完全解耦(现代架构协作)
在涉及动态分页、实时筛选或提交数据的场景下,JSP 仅充当整体页面的骨架容器,JavaScript 则直接与后端的独立 RESTful API(如 Spring MVC @RestController)进行交互,数据载体纯粹使用 JSON。
JavaScript 客户端异步调用(orders.js)
async function fetchOrderPage(pageIndex, pageSize) {
  const queryParams = new URLSearchParams({
    page: pageIndex,
    size: pageSize,
    _t: Date.now() // 防止客户端缓存
  });

  try {
    const response = await fetch(`/api/v1/orders?${queryParams}`, {
      method: 'GET',
      headers: {
        'Accept': 'application/json',
        'X-Requested-With': 'XMLHttpRequest'
      }
    });

    if (!response.ok) {
      throw new Error(`HTTP 状态异常: ${response.status}`);
    }

    const result = await response.json();
    updateTableDom(result.items);
    updatePaginationBar(result.totalPages, pageIndex);
  } catch (error) {
    displayErrorMessage(`拉取数据失败: ${error.message}`);
  }
}
高危反模式剖析:裸拼字符串导致的代码注入
许多开发者为了图省事,直接在
如果
这直接破坏了语法结构并构成了跨站脚本攻击(XSS)。坚决禁止在
许多开发者为了图省事,直接在
<script> 中书写:
let name = '${user.name}';如果
user.name 的值为包含单引号的恶意字符串(例如 Tom'; alert(document.cookie); '),生成的 HTML 文本在到达浏览器后将直接变为:let name = 'Tom'; alert(document.cookie); '';这直接破坏了语法结构并构成了跨站脚本攻击(XSS)。坚决禁止在
<script> 内直接裸拼未受白名单约束的服务端动态变量。
四、常见误区排查与架构职责决策矩阵
在实际维护混合了 JSP 与 JavaScript 的传统或存量系统时,开发者往往会遇到语法符号冲突、时序竞争以及重复验证的问题。下表总结了典型的职责分工与判定依据。
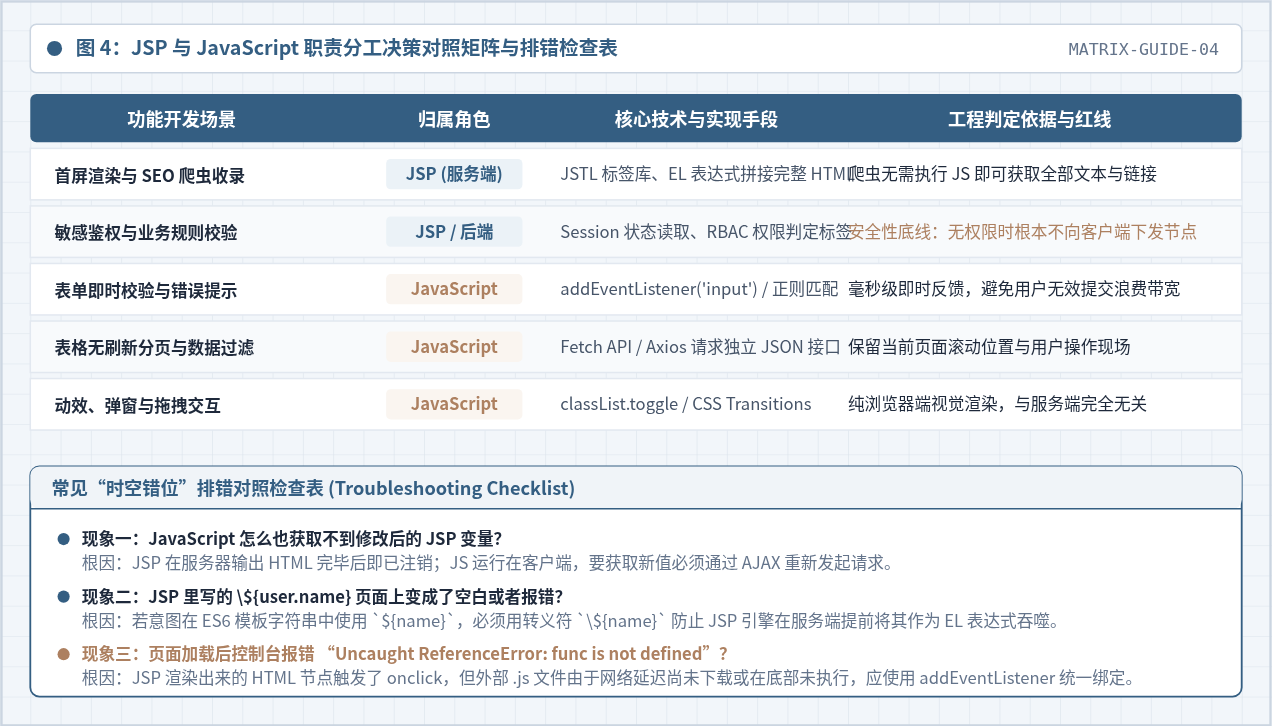
图 4:JSP 与 JavaScript 职责分工决策对照矩阵与排错检查表
| 业务开发场景 | 推荐归属 | 主要实现技术 | 分工核心法则与判定边界 |
|---|---|---|---|
| 首屏 HTML 骨架与 SEO | JSP 服务端 | JSTL <c:forEach>, EL 表达式 |
爬虫与无脚本客户端直接获取内容;首屏无需二次请求数据,降低白屏时间。 |
| 敏感权限与鉴权裁剪 | JSP / 后端 | Session 检查、自定义权限 Tag | 安全铁律:无权限的敏感按钮或链接,服务端直接不输出 HTML 标签,绝不能仅在前端 display:none。 |
| 表单即时输入校验 | JavaScript | input / blur 事件监听、正则 |
提升用户体验,在本地毫秒级提示格式错误(如邮箱格式、密码长度),避免徒劳提交。 |
| 表单落库业务校验 | 后端 Controller | Java Bean Validation (JSR-380) | 防御性编程:前端校验随时可被绕过(如 Curl、Postman),后端必须二次执行完整数据合法性检查。 |
| 动态动效与弹窗控制 | JavaScript | DOM API, CSS classList 操作 | 完全运行于浏览器主线程,负责用户交互反馈,与服务端无需任何网络通信。 |
| 表格无刷新筛选分页 | JavaScript + API | fetch() / AJAX, JSON 模板渲染 |
避免全页重载丢失表单输入状态,提升交互流畅度,减轻服务器渲染 HTML 压力。 |
实战排错检查清单
-
排查 1:EL 表达式与 ES6 模板字符串冲突
在 JavaScript ES6 中引入了`Hello ${name}`的模板字面量语法。当此代码写在.jsp文件内部时,JSP 引擎会优先尝试将${name}解析为服务端的 EL 表达式,发现找不到变量后将其替换为空白字符串,导致浏览器端收到残缺的`Hello `。解决办法:使用反斜杠转义`Hello \${name}`,或者将所有 JavaScript 逻辑独立存放在外部.js文件中引入,彻底隔离解析器。 -
排查 2:外部 JS 文件引入位置与 DOM 未就绪报错
若将<script src="main.js"></script>放在<head>中,且脚本中直接执行了document.getElementById('targetBtn').onclick = ...,浏览器在解析 head 时 body 中的节点尚未生成,会抛出TypeError: Cannot set properties of null。解决办法:将外部脚本放置在</body>闭合标签之前,或者统一在脚本内监听DOMContentLoaded事件。 -
排查 3:更新数据后页面未发生变化
开发者在 JavaScript 里发送了 AJAX 更新请求,控制台显示 HTTP 200,但界面内容依旧是旧值。根因在于:JSP 渲染只在初次加载时执行一次,随后的局部数据变动必须由 JavaScript 显式获取返回的 JSON,并手动调用 DOM 更新函数去改写节点的textContent或innerHTML。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章