

深入解答JavaScript能否直接启动360浏览器,剖析浏览器安全沙箱限制机制,并提供自定义URL协议、本地中继服务及历史兼容模式等替代方案的实现方法与选型建议。
JavaScript能直接启动360浏览器吗
作者:巡夜人
时间:2026-10-30
浏览:485
文章目录
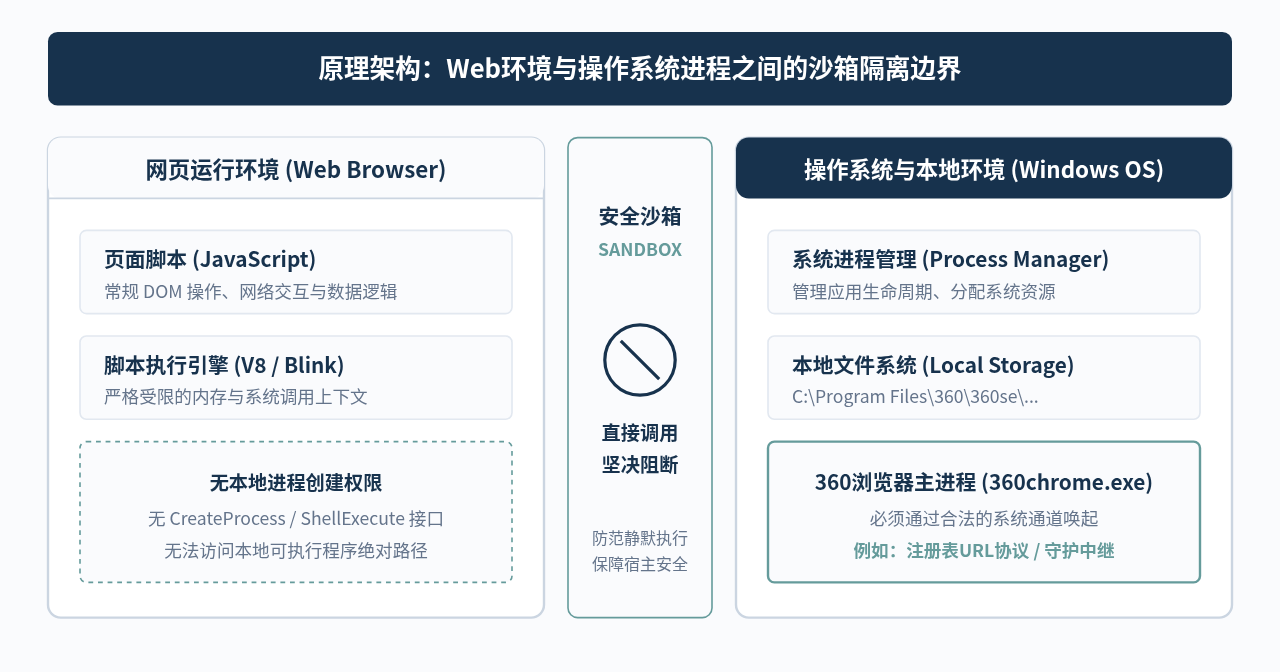
在常规的网页开发与浏览器标准运行环境中,JavaScript不能直接启动本地安装的360安全浏览器或360极速浏览器。浏览器的安全沙箱机制严格隔离了客户端脚本与底层操作系统的执行通道,禁止网页直接访问系统文件系统或无限制调用本地可执行文件(.exe)。但在特定受控的企业内网、桌面软件协作或软硬件协同场景中,开发者可以通过注册自定义URL协议、本地守护中继服务或特定历史兼容模式等工程方式间接达到调用目的。本文将系统阐述其背后的安全机制,并给出具体的实现方案与技术选型指南。
一、浏览器安全沙箱:为什么禁止直接启动外部程序
现代浏览器在设计之初就遵循“最小特权原则”。用户在访问互联网上的任意网页时,浏览器引擎(如Chromium、WebKit等)会为网页提供一个受隔离的运行时环境,即“沙箱(Sandbox)”。
在沙箱机制下,JavaScript仅能通过浏览器公开的标准Web API与页面DOM、网络请求(Fetch/XHR)以及本地存储(LocalStorage/IndexedDB等)进行受限交互。如果JavaScript拥有直接调用系统可执行文件的能力,例如通过类似于 System.execute("360chrome.exe") 的接口,任何恶意网站都可以在用户不知情的情况下静默唤起并执行系统中的任意程序,进而导致勒索病毒执行、核心数据泄露或系统控制权丧失。
二、主流间接唤起方案:注册自定义URL协议(URI Scheme)
虽然无法直接运行可执行文件,但操作系统与现代浏览器普遍支持一种受控的间接唤起机制——自定义URL协议(Custom URL Protocol / URI Scheme)。常见的 mailto:、tel:、thunder: 或桌面版微信的协议唤醒均基于该机制实现。
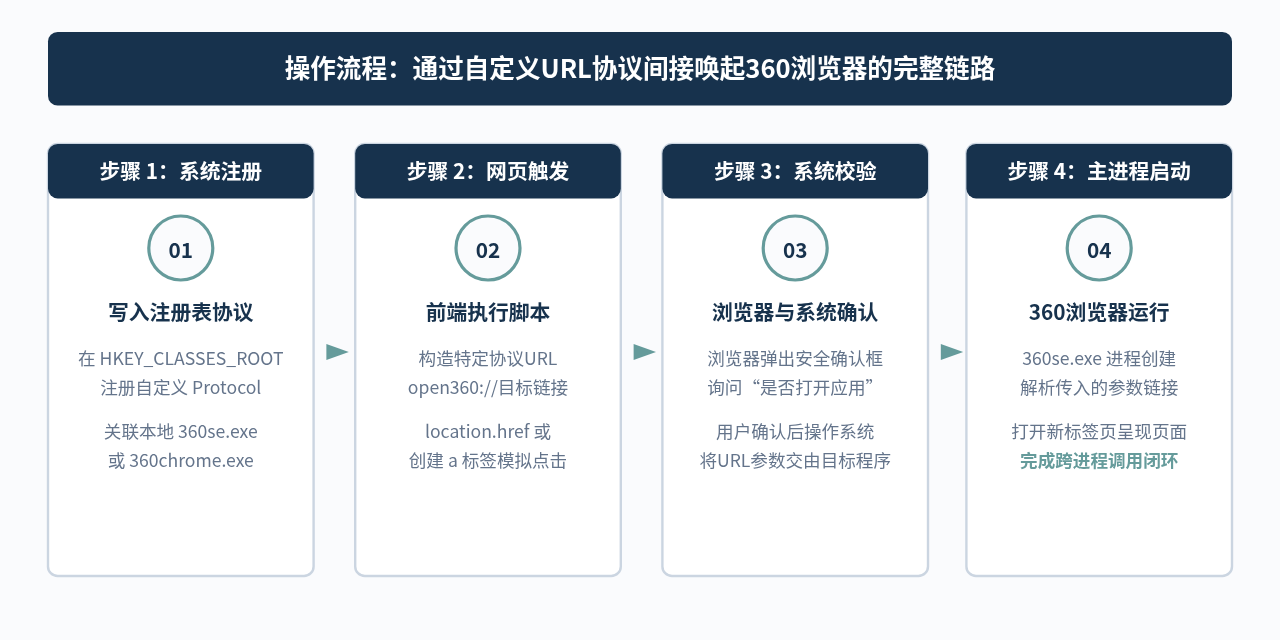
1. 系统层面的注册准备(Windows注册表)
要让系统知晓某个协议关联到360浏览器,需要在操作系统的注册表(Registry)中完成关联注册。以下是一个标准的注册表注册文件(.reg)配置示例:
Windows Registry Editor Version 5.00

[HKEY_CLASSES_ROOT\open360]
@="URL:360Browser Protocol"
"URL Protocol"=""

[HKEY_CLASSES_ROOT\open360\shell]

[HKEY_CLASSES_ROOT\open360\shell\open]

[HKEY_CLASSES_ROOT\open360\shell\open\command]
@="\"C:\\Program Files (x86)\\360\\360se6\\Application\\360se.exe\" \"%1\""注意:360安全浏览器与360极速浏览器的安装路径因用户选择及安装版本而异(如 360se.exe 或 360chrome.exe)。企业部署时,建议通过统一的安装脚本或运维工具将该注册项分发至目标客户端电脑。
2. 前端JavaScript触发代码
在注册表配置完成后,前端网页中只需向该协议发起导航跳转,即可触发操作系统的协议解析器,从而唤醒360浏览器并可附带目标访问URL。
// 方式一:通过更改窗口地址唤起
function launch360WithLocation(targetUrl) {
  // 对目标地址进行URI编码,避免参数截断
  const encodedUrl = encodeURIComponent(targetUrl);
  window.location.href = `open360://${encodedUrl}`;
}

// 方式二:动态创建隐藏链接触发(减少页面白屏感知)
function launch360WithAnchor(targetUrl) {
  const link = document.createElement('a');
  link.href = `open360://${encodeURIComponent(targetUrl)}`;
  link.style.display = 'none';
  document.body.appendChild(link);
  link.click();
  document.body.removeChild(link);
}
三、其他特定业务场景的替代方案
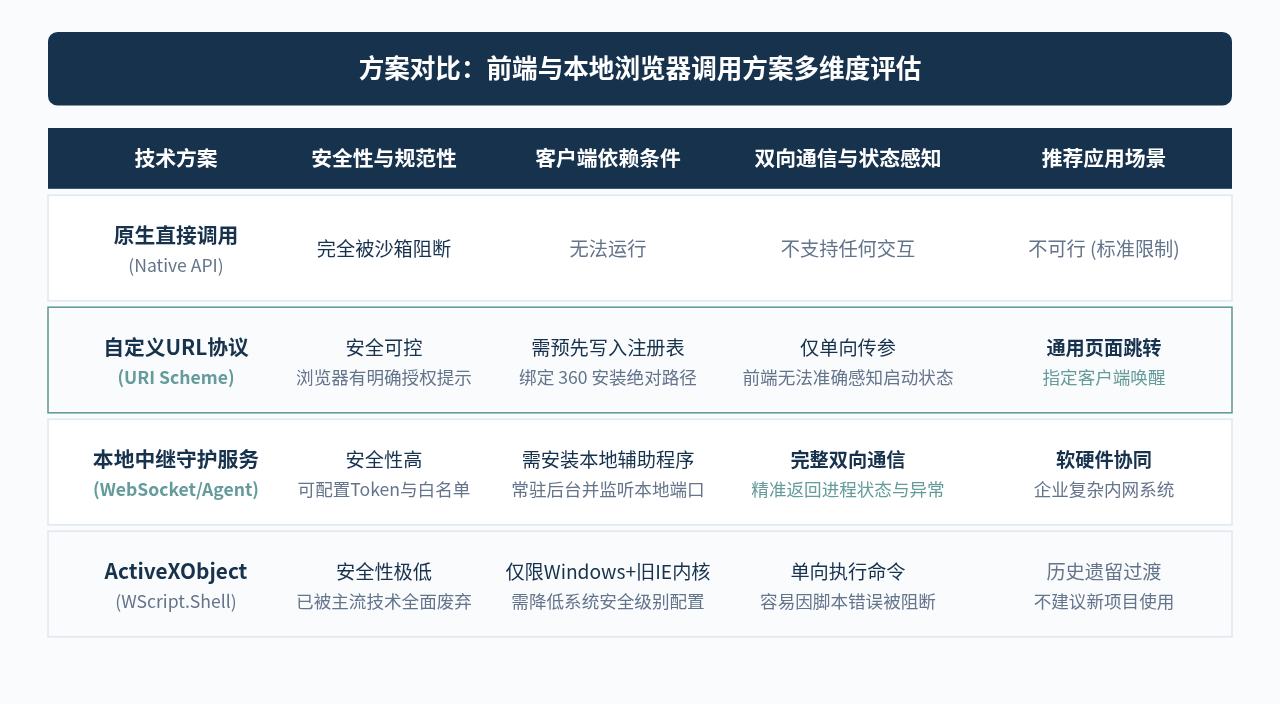
在企业级软件系统或特定集成开发中,如果除了“打开浏览器”之外,还需要检测运行状态、传输复杂数据或进行双向通信,仅靠URL Scheme往往难以满足要求。此时通常采用以下两种替代方式:
1. 本地中继服务(Local WebSocket / HTTP Agent)
这是现代企业协同与硬件设备调用的主流做法。客户端电脑上安装一个独立的轻量级本地辅助后台程序(可用Go、C#、Node.js或Python编写),该后台程序常驻并监听本地端口(如 ws://127.0.0.1:28080)。
- 运作原理:网页端JavaScript向本地服务发起WebSocket连接或HTTP POST请求,发送包含启动命令及参数的JSON数据包。
- 本地执行:本地服务接收到请求并校验身份后,以操作系统原生进程权限执行
Process.Start("360se.exe", targetUrl)。 - 状态反馈:本地服务可以准确捕获进程是否启动成功、进程PID及退出状态码,并将结果实时回传给前端页面。
2. 历史遗留场景:旧版IE内核下的ActiveXObject
在部分早期的政企OA、银行业务内网系统中,若客户端统一运行在IE浏览器环境或360浏览器的“兼容模式(Trident内核)”下,且系统安全策略将当前站点加入“受信任站点”并开启了未标记安全的ActiveX控件运行权限,则可以通过 WScript.Shell 启动外部应用:
// 仅在满足特定旧版IE兼容配置下有效,存在重大安全隐患
function launchViaActiveX() {
  if (!window.ActiveXObject && !("ActiveXObject" in window)) {
    console.warn("当前环境不支持ActiveXObject");
    return;
  }
  try {
    const shell = new ActiveXObject("WScript.Shell");
    // 指定360浏览器本地路径
    const exePath = "C:\\Program Files (x86)\\360\\360se6\\Application\\360se.exe";
    shell.Run(`"${exePath}" https://www.example.com`, 1, false);
  } catch (err) {
    console.error("启动失败,请检查ActiveX权限或文件路径", err);
  }
}安全警示:ActiveX技术已经被微软及现代Web标准彻底淘汰。该方式不仅受限于Windows平台与旧内核,还会极大降低终端系统的安全防线,现代项目中严禁将其作为通用方案。
四、常见问题排查与工程实践建议
1. 前端如何判断用户电脑是否成功唤起了360浏览器?
在通过自定义URL协议调用时,由于浏览器安全隔离,页面无法获得系统的真实回调。业内通用的近似检测思路是失焦计时器检测法(Blur & Timeout):
- 当浏览器弹出系统协议确认框或切换到新应用时,当前窗口通常会触发
window.onblur事件。 - 脚本在发起唤起后设置一个短定时器(例如 2000ms)。如果在规定时间内页面没有发生失焦(没有触发 blur),或者页面在短时间内保持激活,则说明目标客户端大概率未安装或用户拒绝了授权,前端此时可弹窗引导用户下载或手动处理。
function launchWithFallback(protocolUrl, downloadUrl) {
  let hasBlurred = false;
  const onBlur = () => {
    hasBlurred = true;
    window.removeEventListener('blur', onBlur);
  };
  window.addEventListener('blur', onBlur);

  // 触发自定义协议
  window.location.href = protocolUrl;

  // 延迟检查是否触发过失焦
  setTimeout(() => {
    window.removeEventListener('blur', onBlur);
    if (!hasBlurred) {
      // 提示用户可能未安装或未响应
      if (confirm('未检测到已启动的360浏览器,是否前往下载安装?')) {
        window.open(downloadUrl, '_blank');
      }
    }
  }, 2500);
}
2. 为什么现代Web系统不建议强行绑定特定浏览器?
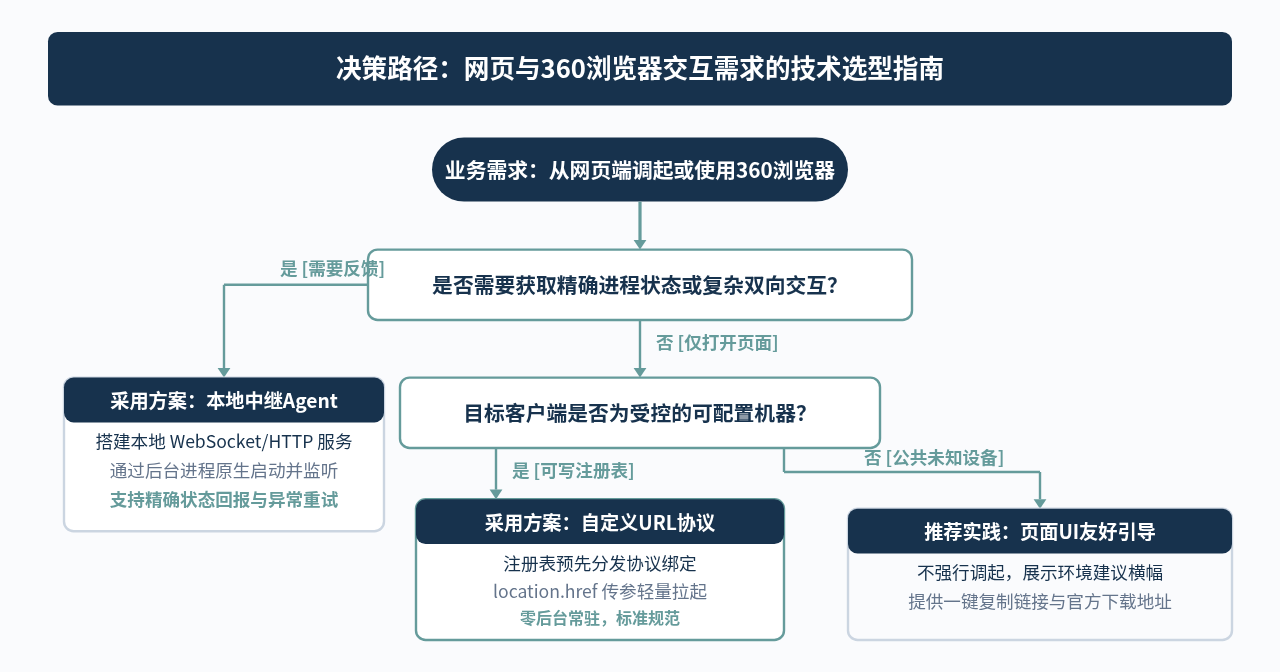
在实际业务中,许多开发者试图唤起360浏览器,是因为某些老旧系统依赖360的“IE兼容内核”,或者依赖某些特定ActiveX插件。然而,强制指定客户端不仅破坏了Web的跨平台开放性,还会增加终端用户的安装与配置维护成本。更健康的工程实践是:
- 推动老旧系统向现代HTML5、WebAssembly等标准演进,摆脱对特定双核浏览器的依赖。
- 如果因业务硬性要求必须使用,应在界面提供清晰的“运行环境检测提示”,告知用户当前推荐的环境与下载渠道,而不是依赖前端强行静默控制。
五、总结
回到最初的问题:“JavaScript能直接启动360浏览器吗?”答案十分明确:在标准的Web网页安全沙箱限制下,JavaScript无法直接调用本地系统可执行程序。这一限制是互联网基础安全秩序的基石。
在工程落地中,开发者应依据具体场景选择合理的演进路径:若仅需单向打开页面且客户端环境受控,自定义URL协议(URI Scheme)是兼顾安全性与实现成本的最优选择;若涉及复杂的设备协同与状态闭环,则应采用本地中继服务;而对于公网Web产品,更应避免强制指定浏览器,转而以标准的跨浏览器Web兼容方案服务用户。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章