

深入对比Chrome DevTools与Frida在JavaScript逆向工程中的工作机制、介入层级、工作流与反调试对抗能力,结合Web端、Electron客户端与移动端混合应用的实战场景给出明确的技术选型决策指南。
Chrome DevTools与Frida在JS逆向中的适用场景对比
作者:听澜
时间:2026-11-02
浏览:597
文章目录
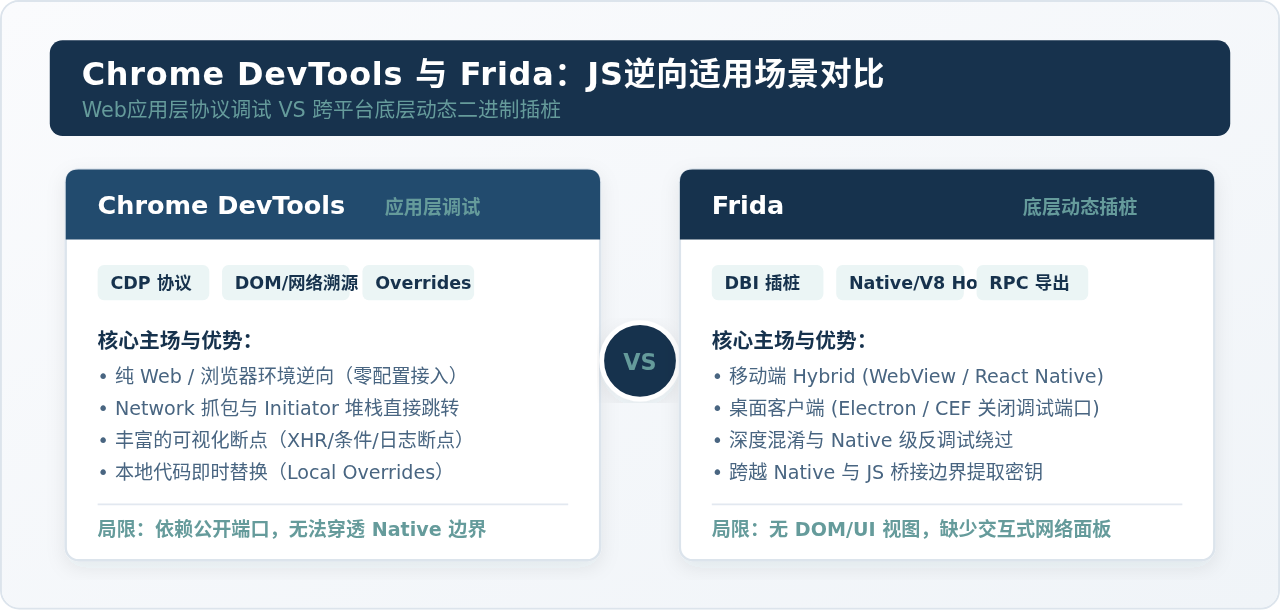
在 JavaScript 逆向工程实践中,Chrome DevTools 与 Frida 并非替代关系,而是分属不同层级、解决不同维度的互补工具:Chrome DevTools 依托 Chrome 开发者工具协议(CDP),作用于 Web 应用层与浏览器执行环境,专注于可视化的网络溯源、DOM 交互与逐行源码调试;Frida 则依托动态二进制插桩(DBI)技术,作用于操作系统进程与原生引擎层,擅长注入未受控进程、跨越 Native 与 JS 桥接边界,以及规避深度反调试对抗。 当面对开放的纯 Web 目标时,DevTools 提供最高效的人机交互闭环;而当遇到桌面客户端、混合移动应用或内核级防护时,Frida 是攻克黑盒与限制调试环境的核心手段。
一、底层机制与介入层级差异
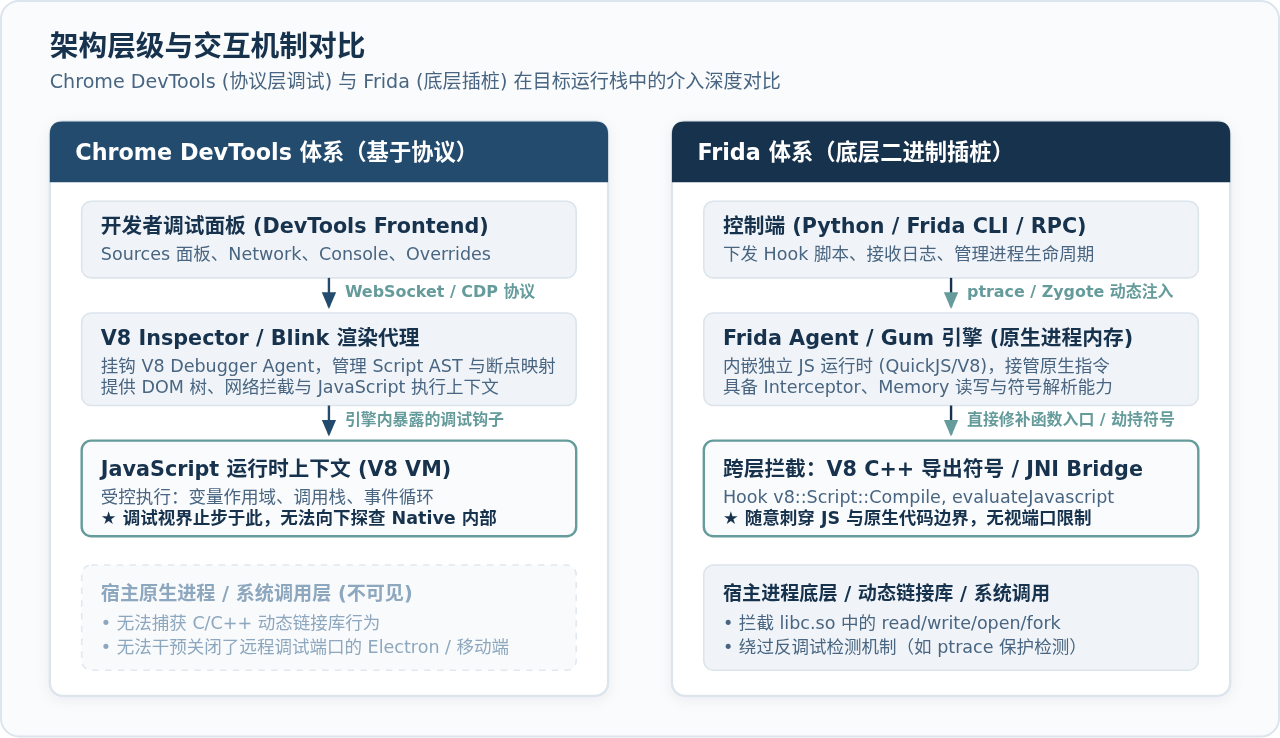
理解两款工具适用场景的本质,首先需要厘清它们在目标系统运行时中所处的介入深度。虽然两者最终都可以观察和干涉 JavaScript 的执行,但它们与 JavaScript 引擎建立连接的路径截然不同。
Chrome DevTools 属于典型的带外协作式协议调试器。它依赖 Chromium 内核内置的 V8 Inspector 代理和 Blink 渲染引擎模块。当你在浏览器中打开开发者工具,或者通过启动参数 --remote-debugging-port=9222 开启远程调试时,浏览器会启动一个基于 WebSocket 的服务,通过标准化的 Chrome DevTools Protocol(CDP)收发 JSON-RPC 消息。DevTools 所有的断点停顿、变量查看和源码覆盖,都是通过 V8 引擎主动向调试协议暴露的官方 API 实现的。这种设计的优势在于完全尊重并融入浏览器的完整生态(DOM 事件、网络拦截、Cookie/Storage、渲染树),但局限也同样直接:它必须依赖宿主程序“自愿开启”调试端口,且其感知范围仅限于浏览器沙盒内,无法洞察底层 C/C++ 动态链接库或操作系统系统调用。
Frida 则属于非侵入式动态二进制插桩框架(DBI)。Frida 不依赖目标应用程序是否开放了调试端口。它的工作机制是利用操作系统提供的底层注入机制(如 Linux/Android 下的 ptrace 或 Zygote 孵化 Hook,Windows 下的动态注入或内存修补),直接将自身的 frida-agent.so(或 DLL)加载到目标进程的私有内存空间中。加载完成后,Frida 内部自带独立的 JavaScript 引擎(支持 QuickJS 与 Google V8),并通过 Gum 引擎直接在汇编指令层面修改函数入口跳转(Inline Hook)。在 JS 逆向场景中,Frida 既可以作为 Native Hook 工具拦截宿主应用调用 V8 C++ API 的符号(例如 v8::Script::Compile 或 v8::Function::Call),也可以直接挂钩移动端系统 WebView 的原生桥接方法。Frida 拥有宿主进程内存的完全读写权限,不受任何前端沙盒规则的束缚。
二、典型逆向分析工作流与操作步骤
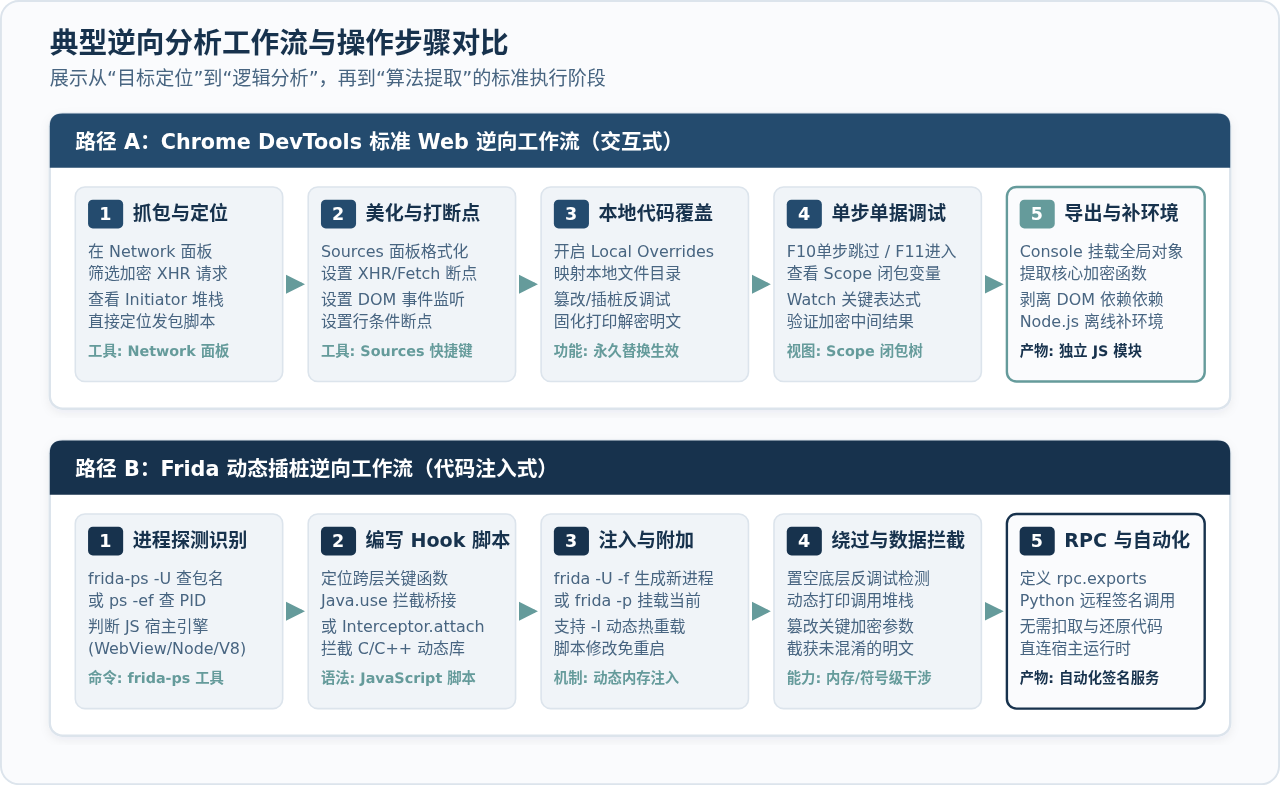
在具体的逆向任务中,两款工具的使用习惯和分析节奏有着本质的区别。下面分别展示两种工具在定位加解密逻辑时的标准操作流程。
1. Chrome DevTools 标准 Web 逆向流程
在面对标准网站的数据加密与签名算法分析时,Chrome DevTools 的核心优势在于“端到端可视化追踪”。逆向分析人员无需编写额外代码即可快速收敛范围:
- 网络抓包与调用栈溯源:在 Network 面板中触发业务请求,定位带有加密载荷的 XHR/Fetch 请求。直接将鼠标悬停在请求的 Initiator(发起程序)列,查看完整的 JavaScript 调用栈链路,点击顶层堆栈直接跳入关键加密函数所在的代码位置。
- 代码格式化与断点布局:通过 Sources 面板底部的
{}(Pretty print)按钮将压缩混淆的单行代码解构为结构化多行代码。根据接口特征在右侧面板添加 XHR/fetch Breakpoints(如拦截包含/api/v1/sign的请求),或在可疑加密行添加条件断点。 - 本地代码持久覆盖(Local Overrides):在 Sources 面板选择 Overrides,关联本地空文件夹并授权。在混淆的 JS 脚本中插入自定义插桩代码(例如
console.trace()或打印解密前参数),保存后刷新页面,浏览器将优先加载本地修改后的脚本,绕过混淆逻辑。 - Scope 作用域与实时求值:当断点命中时,在右侧 Scope 窗格实时展开 Local、Closure(闭包)以及 Global 变量树,随时在 Console 控制台直接调用局部作用域中的内部函数验证加解密逻辑。
- 逻辑扣取与算法剥离:将加密模块及其依赖的环境对象提取至本地 Node.js 运行,完成逆向闭环。
2. Frida 动态插桩逆向流程
当目标处于桌面端打包应用或移动端混合 App 中,界面没有右键“检查”选项,或者远程调试协议被剔除时,Frida 的命令行工作流成为主力:
- 探测与识别目标进程:连接移动设备或本地主机,通过
frida-ps列出目标应用进程及 PID:
# 查看 USB 连接设备的所有安装应用及其包名
frida-ps -Uai

# 示例输出:
# PID    Name         Identifier
# -----  -----------  -----------------------
# 28410 目标商城 com.example.targetshop- 编写针对性插桩脚本:新建
hook.js。如果目标是 Android WebView,可通过 Java 接口拦截 JS 与原生交互的桥接点;如果是 Electron/Node 客户端,可拦截 C++ 底层导出的加密符号:
// 示例:拦截 Android 原生与 JS 桥接接口中的加密参数
Java.perform(function () {
    // 假设目标在 Native 层向 WebView 注入了名为 SecurityBridge 的 JavascriptInterface
    var BridgeClass = Java.use("com.example.targetshop.bridge.SecurityBridge");

    BridgeClass.postEncryptedPayload.implementation = function (action, plainText) {
        console.log("[Frida Hook] 触发动作: " + action);
        console.log("[Frida Hook] 拦截到 JS 传向 Native 的待加密明文: " + plainText);

        // 调用原方法并获取返回值
        var result = this.postEncryptedPayload(action, plainText);
        console.log("[Frida Hook] Native 计算后返回给前端的密文: " + result);
        return result;
    };
});- 挂载脚本并实时监听:使用 Frida CLI 以 Spawn 模式(应用冷启动时即完成注入)启动目标:
# 以 Spawn 模式启动 App 并注入脚本,自动保持终端监听
frida -U -f com.example.targetshop -l hook.js

# 终端输出示例:
# [Pixel 6::com.example.targetshop]-> [Frida Hook] 触发动作: user_login
# [Frida Hook] 拦截到 JS 传向 Native 的待加密明文: {"username":"admin","timestamp":1730438400}
# [Frida Hook] Native 计算后返回给前端的密文: e8a12c8b74f09d...- 导出 RPC 接口实现自动化调用:在 Frida 脚本中使用
rpc.exports暴露核心签名方法,由本地 Python 脚本直接发起远程调用,无需耗费数天时间扣取复杂混淆的 JS 代码。
三、反调试对抗机制与破解策略对比
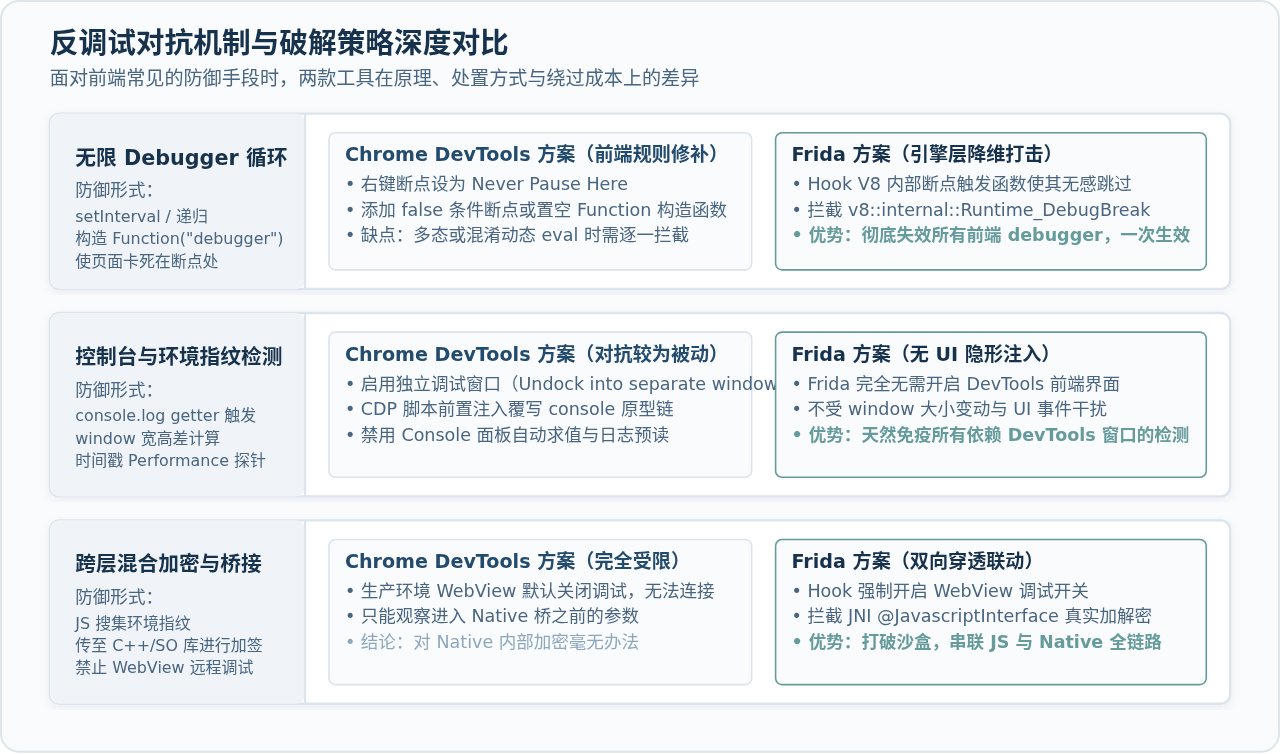
在面对具备主动防御意识的网站或客户端时,两款工具展现出了完全不同层级的对抗表现。反调试机制通常围绕“侦测调试器开启”、“中断代码执行”以及“检验运行环境完整性”展开。
1. 无限 Debugger 与定时炸弹
前端常见的无限 Debugger 主要通过 setInterval 定时执行 debugger; 语句,或者通过多层混淆的 Function("debugger")() 构造动态断点。一旦开发者工具开启,页面就会被强行冻结,无法进行单步跟踪。
- Chrome DevTools 的应对:DevTools 在应用层提供了针对性配置。可以在断点标记行右击选择 Never Pause Here(永不在此暂停),或者添加一个条件为
false的条件断点。对于动态生成的构造函数,可在 Console 或 Overrides 中覆写Function.prototype.constructor。但如果防护逻辑采用了高频闭包或多重变形 eval,手工配置规则可能会非常繁琐。 - Frida 的应对:Frida 能够直接进行引擎级的降维打击。由于 Frida 可以在 V8 编译字节码或执行 Native 代码时介入,逆向人员可以直接通过 Native Hook 拦截 V8 导出的
v8::internal::Runtime_DebugBreak符号,将其函数体替换为直接返回。此时前端无论是通过定时器还是事件抛出几万次debugger指令,底层引擎均完全忽略,页面正常流畅运行。
2. 控制台指纹与窗口尺寸检测
许多前端风控脚本会在主循环中检测 console.log 的求值行为。例如,为某个对象的 id 属性设置 getter,当控制台开启时,DevTools 会隐式访问该对象以便展示其内容,从而触发 getter 中的上报代码;此外,通过对比 window.outerWidth - window.innerWidth 的差值来判断 DevTools 面板是否占据了窗口空间也是极为常见的检测方案。
- Chrome DevTools 的应对:面对此类检测,通常需要将 DevTools 切换为独立悬浮窗口(Undock into separate window)来保持浏览器 inner/outer 宽高差为零;对于控制台 getter,则需要关闭控制台的“自动提示与预读(Eager Evaluation)”,或在页面加载前借助 CDP 协议调用
Page.addScriptToEvaluateOnNewDocument提前修补原型链。 - Frida 的应对:Frida 属于无 UI 调试模式。Frida 注入后不会引起浏览器渲染树、DOM 结构或宿主窗口尺寸的任何变化,也不调用前端任何默认的控制台打印通道。因此,所有基于 DOM/UI/窗口尺寸检测 DevTools 存在的防御手段,在 Frida 面前天然完全失效。
四、典型逆向场景对比与实战选型
根据逆向目标的封装形态、运行环境及加固策略,选用最适宜的工具能够大幅压缩破解周期。以下对四大典型场景进行深入剖析:
1. 标准公开 Web 站点(PC/移动端 Web)
首选工具:Chrome DevTools
对于在标准浏览器中运行的 Web 应用,Chrome DevTools 是不可撼动的第一选择。原因在于:
- 生态集成完整:网站的核心逻辑往往深度依赖 DOM 树渲染、Cookie/LocalStorage 状态以及 WebSocket 通信,DevTools 提供了完整的面板联动支持。
- 调试成本极低:随时按
F12即可进入工作状态,无需配置 Python 环境,无需获取管理员权限或移动端 Root 权限。 - 代码覆盖便捷:借助 Local Overrides 功能,可以极快地修改 JS 混淆逻辑,固化加解密中间件。仅在遇到极少数魔改 V8 特征或反调试死循环极度繁琐时,才需要考虑引入 Frida 注入浏览器进程作为辅助。
2. 桌面客户端(Electron / CEF 架构)
分流选型:轻量分析用 DevTools,加固闭环用 Frida
当前绝大多数跨平台桌面客户端(如飞书、VS Code、各类富媒体客户端)均基于 Electron 或 Chromium Embedded Framework(CEF)构建。它们在本质上是 Node.js 与 Chromium 渲染进程的结合体:
- 场景 A(开放环境):如果客户端没有进行严格的二次封装,逆向人员可在快捷方式后添加
--remote-debugging-port=9222,随后使用本地 Chrome 访问http://localhost:9222,即可完全复用熟悉 Chrome DevTools 面板进行全功能调试。 - 场景 B(加固环境):多数商业客户端在发布时会移除命令行参数解析、禁用调试快捷键、对
app.asar进行私有加密,甚至将核心加解密逻辑编译为 Node 原生 C++ 扩展(.node动态链接库)。此时 DevTools 根本无法建立连接。通过 Frida 附加至客户端主进程,可以直接在内存中 Hooknode::addon_register_func捕获动态库导出,或者挂钩 V8 的CompileFunctionInContext直接 dump 出未加密的 JavaScript 内存源码。
3. 移动端混合应用(Android/iOS WebView / React Native)
首选工具:Frida(主力)+ Chrome DevTools Inspect(辅助)
在移动端混合架构中,JavaScript 代码通常运行在系统的 WebView 组件、React Native 的 Hermes/JSC 引擎,或者独立的小程序引擎中:
- 生产环境调试受阻:Android WebView 默认严格要求在 Native 代码中显式调用
WebView.setWebContentsDebuggingEnabled(true)才能被chrome://inspect识别。商业 Release 包无一例外会关闭该开关,直接导致 DevTools 无法连接。 - 跨语言数据交互:混合 App 的敏感数据加签往往不是纯前端完成的,而是 JS 收集设备硬件指纹后,通过
@JavascriptInterface或 RN 桥注入到 Native 层的 C/C++ SO 库中进行国密/AES 计算。DevTools 无法下潜至 Native 内存,分析到桥接处就会中断线索。 - Frida 的穿透优势:使用 Frida 只需一段简单的 Java Hook 脚本,即可在应用加载 WebView 时强制将其 Debugging 开关置为
true,让 DevTools 恢复可视化调试能力;同时,Frida 还能继续向下 Hook Native 层的libcrypto.so,实现 JS 到 Native 内存的一网打尽。
实战提示:在混合应用分析中,“Frida 开启 WebView 调试 + Chrome DevTools 连接页面审查 UI 逻辑”是业界极为成熟的高效组合拳,切忌将两者割裂孤立使用。
4. 批量爬虫与自动化签名服务(RPC 导出)
首选工具:Frida RPC 或 DevTools CDP 协议调度
逆向分析的最终目的通常是复现算法并部署自动化服务:
- 纯 JS 算法扣取成本高昂时:许多企业级加密算法深度依赖 WebGL 渲染指纹、Canvas 像素校验与复杂的执行上下文环境。如果从零开始在 Node.js 中“补环境”,往往需要耗费大量时间模拟
navigator、screen及各种原型链陷阱。 - Frida RPC 方案:让宿主 App 或浏览器保持后台运行,直接在 Frida 脚本中定义
rpc.exports.sign = function(param) { return TargetSignMethod(param); }。外部 Python 爬虫程序即可通过 Frida RPC 像调用本地普通函数一样获取合法签名,完全免去环境模拟与代码解混淆的痛苦。 - DevTools CDP 方案:通过 Puppeteer 或 Playwright 驱动无头浏览器,借助 CDP 协议在真实页面上下文中直接执行
evaluate()运算。相比 Frida RPC,CDP 方案无需注入原生进程,适合大规模无头集群化部署。
五、选型决策路径与综合能力矩阵
为了帮助逆向人员在接到新任务时快速选定最具性价比的技术路线,下图总结了从目标识别到工具选择的决策树路径:
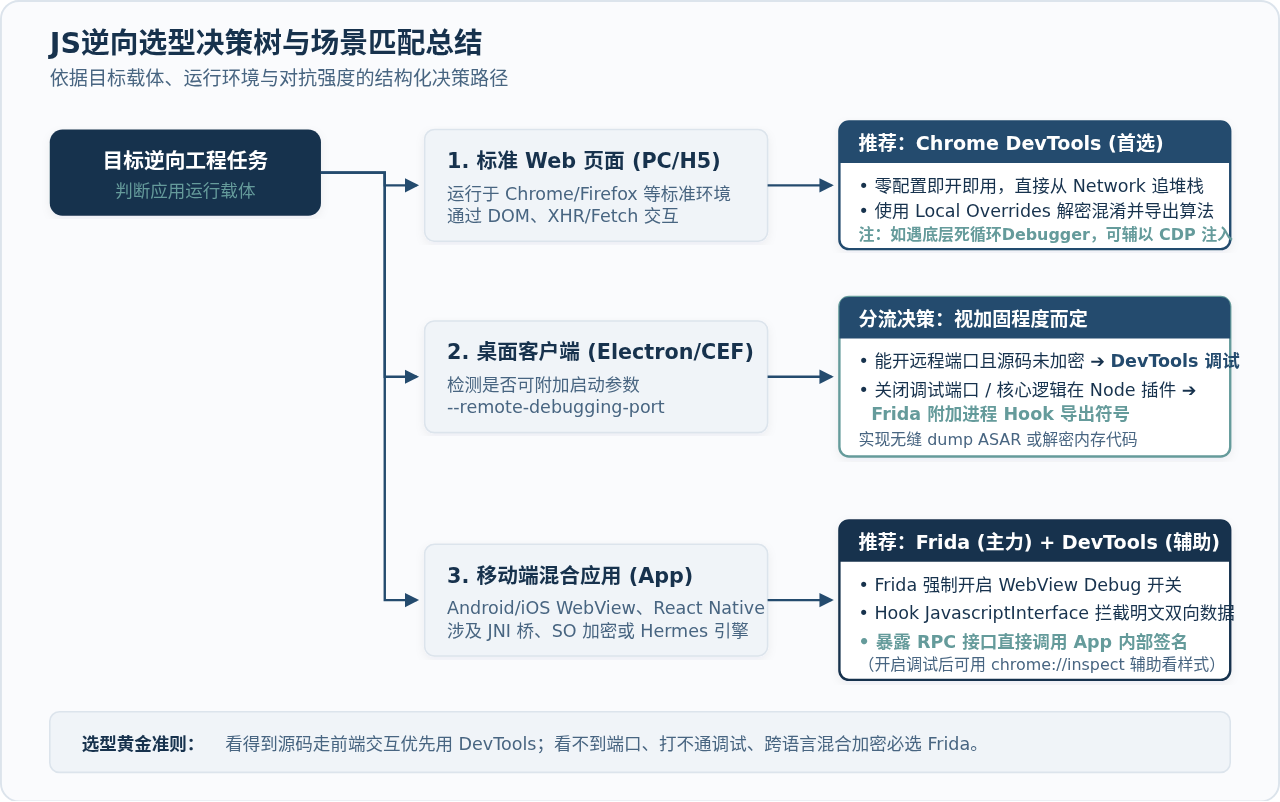
下表从多维度对 Chrome DevTools 与 Frida 的核心指标进行了横向提炼,直观展示两者的技术边界:
| 评估维度 | Chrome DevTools | Frida |
|---|---|---|
| 工作层级 | 应用层 / 浏览器沙盒协议层(CDP) | 进程底层 / 动态二进制插桩层(DBI) |
| 介入前置条件 | 必须暴露调试端口或内置开启调试支持 | 无需调试端口,依托系统注入能力(Root/越狱/免Root打包) |
| 图形化交互体验 | 极高:自带 Network、Sources、DOM、Console 等完善面板 | 低:主要依托命令行(CLI)与自定义脚本交互 |
| DOM / 网络捕获 | 原生支持:请求发起栈与网页元素点击事件秒级定位 | 无原生支持:需手动拦截网络库或桥接函数 |
| Native / C++ 穿透力 | 完全无法穿透:止步于 JavaScript 虚拟机外层 | 极高:自由跨越 JS、Java、ObjC 与 Native C/C++ 内存 |
| 反调试抵抗力 | 较弱:易受窗口大小、console 访问及无限 debugger 干扰 | 极强:无界面隐形运行,可从内核与引擎函数层直接 NOP 掉检测 |
| 自动化 RPC 支撑 | 依赖外部 CDP 封装库(如 Puppeteer、Playwright) | 原生内置 rpc.exports,极简对接 Python/Go 脚本 |
| 最佳适用场景 | 公开 Web 站点、中轻度反爬网站、快速算法调试与代码扣取 | Electron 桌面端、混合移动 App、深度加固与跨层加解密逆向 |
六、总结
Chrome DevTools 与 Frida 代表了 JavaScript 逆向工程中的两种典型哲学:前者是精细化、高生产力的“手术刀”,在标准的 Web 场景下,其所提供的调用栈追溯、实时作用域查看与代码覆盖能力,能以最短路径还原业务逻辑;后者则是穿透力极强的“破拆锤”,当代码被移入封闭的混合客户端,或者被密不透风的 Native 反调试保护时,Frida 能从操作系统与原生引擎的基座底层突破封锁,将复杂的多层架构还原为透明的明文传输。
在实际的逆向攻防对抗中,顶尖的逆向工程师往往不会将二者割裂,而是根据防御纵深采取“混合推进”:用 Frida 打破 Native 壁垒、解密内存代码或强开调试权限,再将 Chrome DevTools 接入目标页面进行高效的可视化断点与逻辑梳理。清晰把握两者的能力边界,根据目标环境的约束精准切入,是每一位逆向工程师从初级摸索迈向高效实战的核心基石。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章