

深入解析为什么《原神》客户端不支持直接运行JavaScript脚本。从Unity底层C++与IL2CPP原生编译模型、60FPS极限帧预算与GC开销、内核级反作弊防御矩阵及隔离WebView沙盒四个维度,全面拆解大型3D商业游戏的执行机制与技术选型边界。
为什么《原神》客户端不支持直接运行JavaScript脚本
作者:缓存笔记
时间:2026-11-03
浏览:519
文章目录
客户端架构
引擎执行机制
反作弊安全
Web边界
阅读时间:约 9 分钟
核心结论:《原神》客户端无法直接运行 JavaScript 脚本,并非单纯人为禁用,而是其底层技术架构决定的根本结果。游戏主逻辑依托深度定制的 Unity 引擎,经过 IL2CPP 在编译期全量转译为 C++ 并编译为原生 CPU 机器码;客户端内部完全没有嵌入类似 V8 或 QuickJS 的游戏主循环脚本运行时。若强行引入动态解释脚本,将直接打破 60 FPS(16.6ms)极限帧预算、引发不可承受的跨语言互操作与 GC 卡顿、违背苹果 iOS 等平台严禁私有 JIT 的合规底线,并摧毁内核驱动级反作弊(HoYoKProtect / mhyprot)建立的零信任安全防线。
一、从一个常见现象切入:网页活动与游戏本体的错位认知
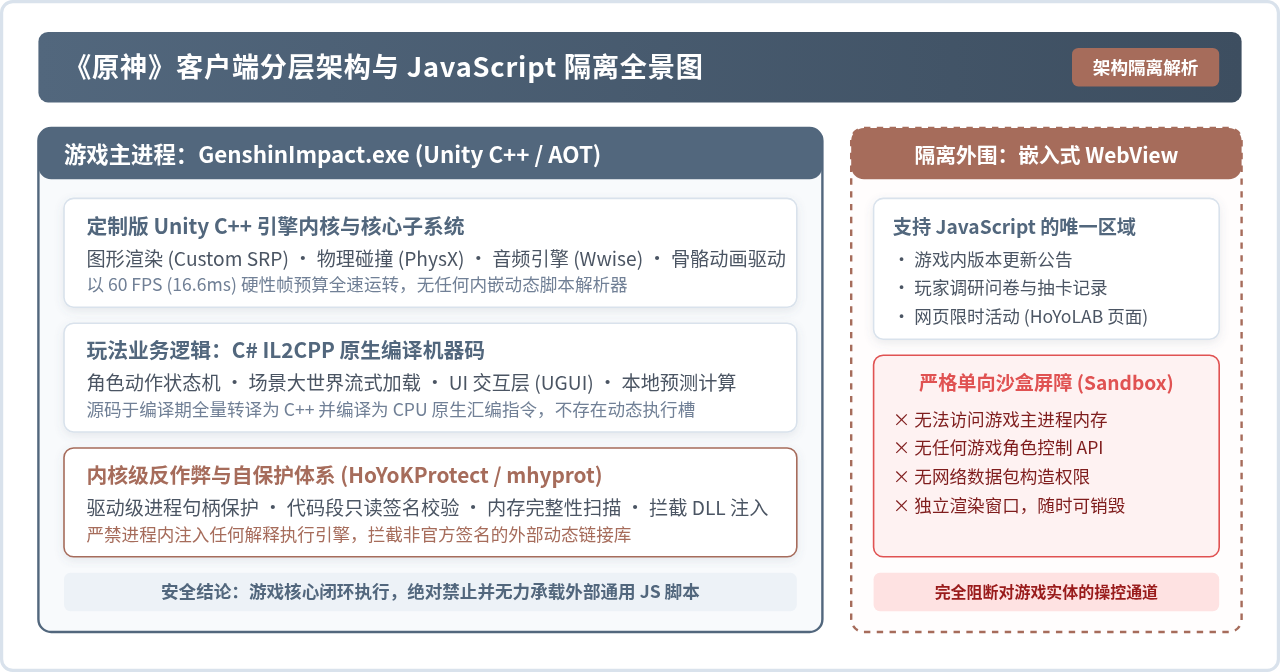
许多熟悉 Web 开发或尝试编写自动化脚本的开发者,常常会注意到一个看似矛盾的现象:在《原神》游戏内部打开版本更新公告、问卷调查、甚至签到抽奖活动时,呈现出来的界面具有明显的 HTML5 与 CSS 动效特征,审查其网络请求也能看到常见的 JavaScript 交互脚本。这往往容易让人产生一种直觉性误解——“既然客户端能够加载网页,为什么不能写一段 .js 脚本直接去控制角色跑图、自动拾取或修改技能连招?”
这种直觉忽略了商业软件体系中极其关键的“沙盒隔离”。游戏内展示公告与活动的窗口,本质上只是一个独立挂载的嵌入式受限浏览器视图(WebView / CEF 实例)。它就像是贴在游戏画面上的一块单向透明玻璃:WebView 只能负责渲染远程下发的静态网页,其运行环境与游戏核心的物理引擎、渲染管线、角色状态机在内存空间上是彻底割裂的。
游戏内核并没有向这个 WebView 开放任何关于角色坐标、背包数据、技能判定或网络封包的 Native 绑定接口。因此,即便你在活动页面中执行任意 JavaScript 代码,也绝不可能穿透这层沙盒屏障触碰到游戏本体的任何核心对象。
二、底层编译模型:IL2CPP 原生机器码与动态脚本的本质冲突
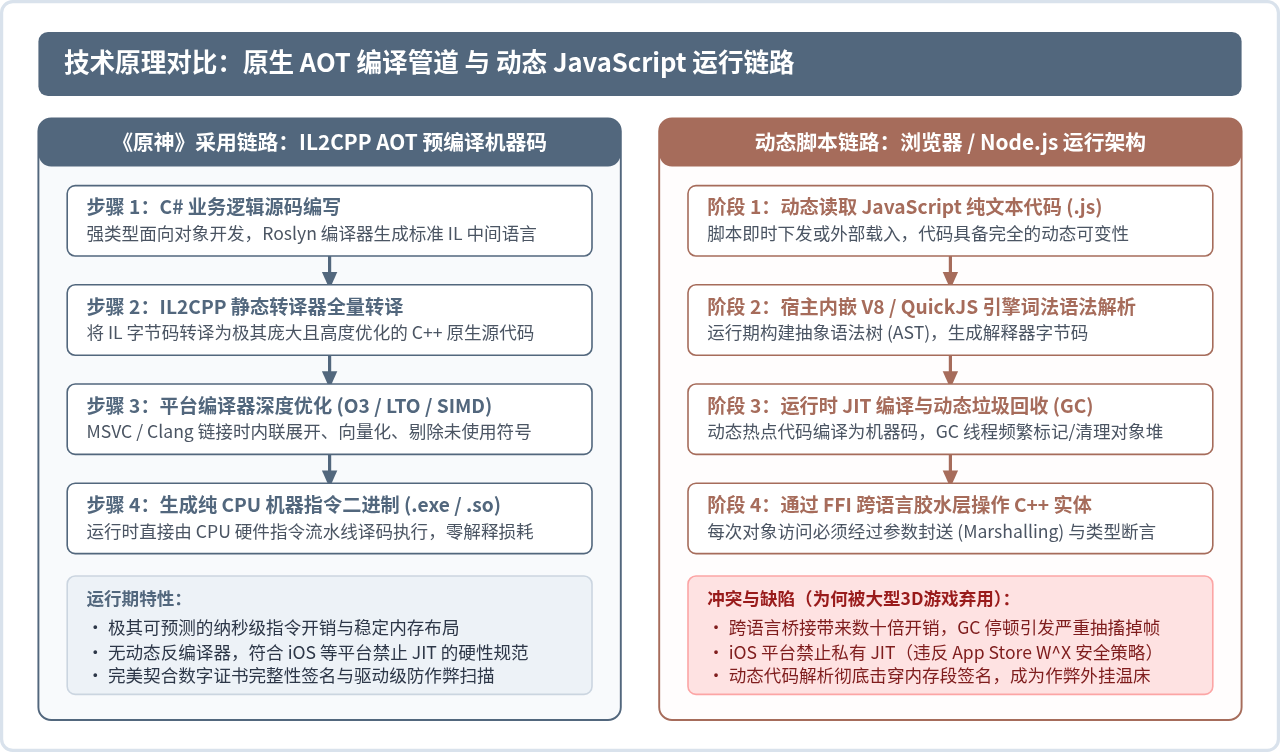
要真正理解为什么游戏本体无法运行 JavaScript,必须从其工程底座——Unity 引擎的编译产物形态谈起。《原神》开发团队基于 Unity 进行了极深度的源码级定制与渲染管线改造。在现代多平台(PC Windows、iOS、Android、PlayStation)工程发布流程中,所有的 C# 业务逻辑代码并不是在客户端运行时通过解释器或 JIT 编译执行的,而是全部经过 IL2CPP (Intermediate Language to C++) 工具链进行了 Ahead-Of-Time (AOT) 静态预编译。
编译链路对比(代码转化逻辑)
// 《原神》客户端的 AOT 链路:
[C# 源码] --(Roslyn)--> [IL 字节码] --(IL2CPP)--> [C++ 原生代码] --(Clang/MSVC)--> [CPU 机器指令 (.exe / .so)]
// 动态脚本 (JavaScript) 常见链路:
[JS 文本] --(运行时读取)--> [词法/语法 AST] --(V8 / QuickJS)--> [字节码解释 / JIT 动态机器码] --(FFI)--> 桥接引擎
正如上述链路所示,在《原神》客户端最终打包出厂的二进制可执行文件中,已经不存在任何动态抽象的脚本文件或中间字节码。所有的游戏逻辑已经被转译成经过编译器极致优化的原生 C++ 代码,并直接链接成目标架构的 CPU 汇编指令(x86-64 或 ARM64)。这意味着:
- 不存在脚本解析宿主:游戏主程序中压根没有链接 V8、Hermes、JavaScriptCore 或 QuickJS 这类动态语言运行时。可执行文件内部没有能够读懂、编译或执行
.js纯文本的代码解析器。 - 平台强制合规限制(iOS JIT 禁令):《原神》作为一款全平台同步上线运营的游戏,必须严格遵守各主流操作系统应用商店的安全规范。苹果在 iOS App Store 审核准则中严格执行 W^X (Write XOR Execute) 内存保护策略,除了系统内置的 WebKit 进程外,第三方 App 严禁在运行期动态分配可执行内存并生成机器指令(即禁止私有 JIT)。如果游戏本体引入依赖 JIT 保证性能的现代 JavaScript 引擎,将直接违反苹果安全规范而无法上架。
三、性能瓶颈:16.6ms 极限帧预算下的 GC 停顿与跨语言开销
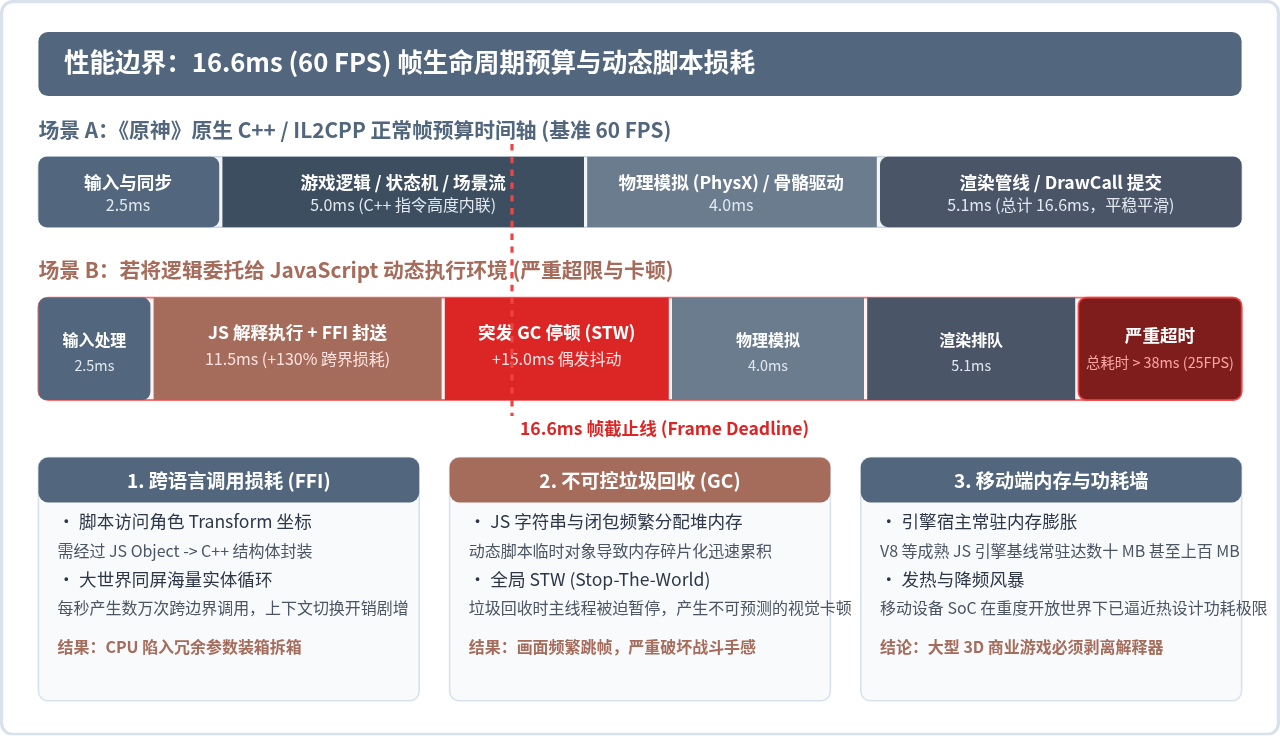
部分开发者可能会追问:即便受限于 JIT,某些游戏(例如《魔兽世界》使用 Lua)依然可以通过纯解释型动态语言编写 UI 插件或宏,为什么《原神》客户端连类似的轻量脚本执行环境都坚决不采用?核心原因在于开放世界重度渲染对 16.6ms 帧预算(60 FPS)的极致挤压。
在《原神》这种大体量的 3D 开放世界游戏中,每一帧需要在 16.6 毫秒内完成几十个关键阶段的密集计算:包含大世界地形与网格的动态流式加载(Streaming LOD)、高密度植被与风场碰撞计算(PhysX)、复杂的骨骼动画混合(IK / Blend Tree)、自定义后处理与体积光渲染提交。留给逻辑帧(Update)执行的时间通常仅有 3 到 5 毫秒。
| 对比维度 | 《原神》IL2CPP 原生机器码 | 动态 JavaScript / 脚本引擎 |
|---|---|---|
| 指令执行开销 | 直接由 CPU 硬件流水线译码,纳秒级响应,编译器内联消除函数调用开销 | 解释器逐条分派字节码或动态编译,基础执行开销增加数倍至数十倍 |
| 跨语言互操作 (FFI) | C++ 引擎与编译后逻辑同属原生 ABI,直接指针寻址,零封装开销 | 每次访问底层 Transform、Mesh 必须经过类型转换、参数装箱与堆栈封送 |
| 内存管理与 GC | 高频循环避免堆分配,基于 Struct 与栈内存分配,GC 压力极小且可控 | 闭包、对象字面量高频产生托管堆碎片,频繁触发 Stop-The-World 垃圾回收停顿 |
| 移动端热设计功耗 | 指令密集且高效,CPU 占用率稳定,功耗分布可预测 | 频繁的内存垃圾回收与解释分派造成 CPU 负载毛刺,极易触发手机过热降频 |
一旦在核心帧循环中引入动态脚本环境,游戏每一帧为了把角色坐标、世界相机矩阵、怪物碰撞体等数据传递给脚本,必须频繁跨越 FFI(Foreign Function Interface)语言边界。跨语言参数封送与类型校验会引发巨大的 CPU 周期浪费。更严重的是,JavaScript 的动态垃圾回收机制通常会产生不可控的 Stop-The-World(全线程暂停)停顿。在 60 FPS 模式下,只要 GC 导致主线程暂停超过 10 毫秒,就会产生玩家感知极其强烈的微卡顿与画面撕裂,这对于强调实时打击感和元素反应连招的动作游戏是无法接受的工程灾难。
四、安全防线:内核级反作弊与进程完整性防御矩阵
除了技术实现与性能取舍,最根本、最具决定性的阻碍在于游戏安全与商业利益保障。《原神》作为一款具有高度网络化服务属性的商业游戏,其经济体系、角色数值成长与抽卡机制具有极其严谨的商业闭环。如果客户端允许直接或间接执行任意外部 JavaScript 脚本,相当于主动在客户端打开了一个无法修补的安全黑洞。
安全定论:在现代游戏反作弊体系中,“动态执行代码能力”等同于“外挂注入通道”。一旦客户端暴露了可以执行文本代码的入口,攻击者便能够利用该宿主绕过静态特征扫描,肆无忌惮地挂钩(Hook)内存函数、修改角色坐标或重放协议数据包。
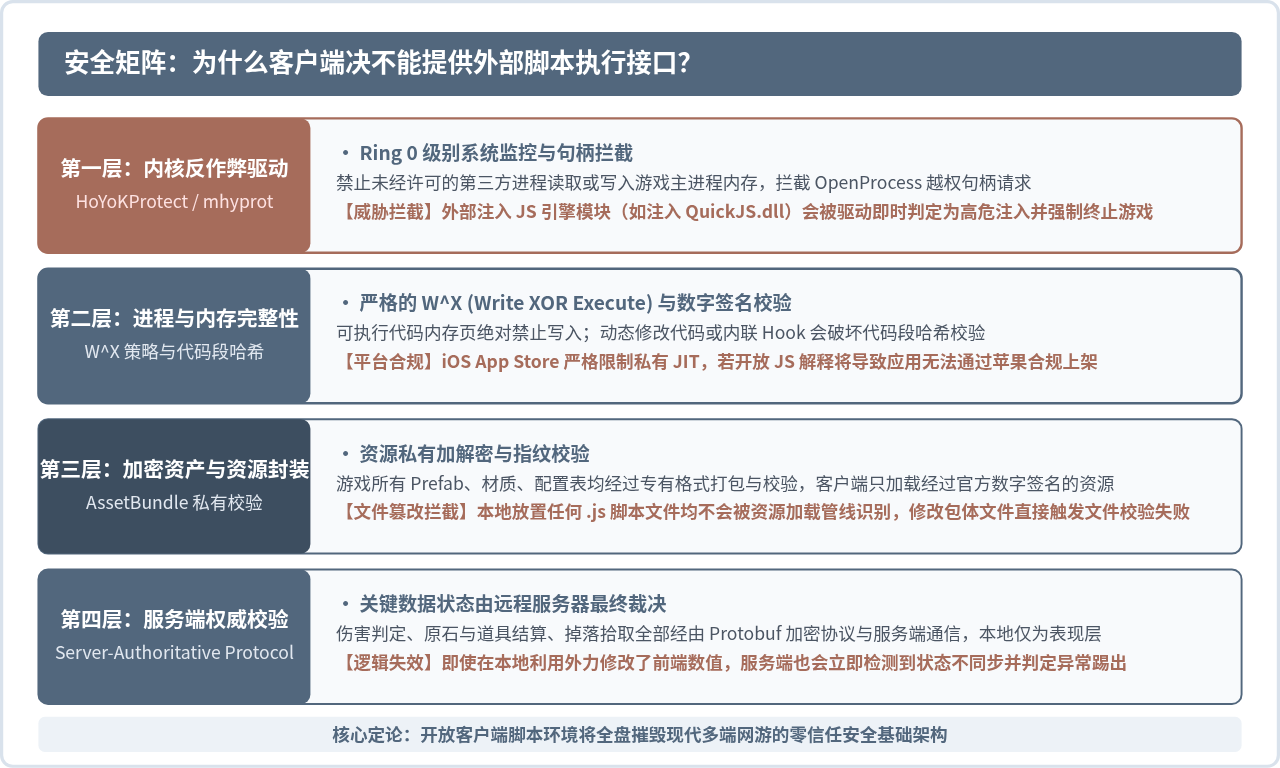
为了抵御各种恶意篡改,《原神》客户端构建了一套极其严格的四重防御体系:
- 驱动级内核反作弊(HoYoKProtect / mhyprot):游戏启动时会加载内核级反作弊驱动程序,运行在 Windows 系统的 Ring 0 最高权限层。该驱动负责实时拦截未经授权的跨进程内存句柄请求(如阻止外部进程通过
OpenProcess或ReadProcessMemory窥探游戏)、防御调试器挂钩以及拦截非法模块注入。任何试图将 QuickJS.dll、V8 引擎或外部注入器注入游戏内存的行为,都会立刻被驱动阻断并上报封禁。 - 代码段内存写保护与哈希校验:游戏在运行时对自身代码段执行强制写保护。客户端会定期比对内存中关键函数地址的代码哈希,任何动态替换虚表指针(VTable Hook)或注入解释执行跳转代码的动作,都会因破坏签名完整性而触发反作弊警报。
- 专有加密资产包(AssetBundles):游戏的所有数据表、文本、动画与模型资源均封装在私有加密的 AssetBundle 中,只允许通过官方内置的密匙管道进行内存解密。玩家即使在本地目录创建一个名为
script.js的文件,游戏底层的资源定位系统也不会识别该后缀,更不会将其纳入加载管线。 - 服务端权威(Server Authority)架构:退一步而言,即使作弊者通过底层逆向强行修改了本地客户端的渲染展现,涉及伤害计算、击杀判定、原石与材料获得、圣遗物强化的所有数据,最终均由米哈游云端服务器进行状态机校验并落库。本地客户端发出的异常数据包会直接被协议网关抛弃并触发账号安全风控。
五、技术辨析:常见的“外挂脚本”与“辅助工具”到底是什么原理?
在玩家群体或某些技术社区中,有时会听到“某某工具是用 JavaScript/Node.js 写的”或者“使用脚本实现了自动剧情点击”。许多人因此产生困惑:“既然客户端不支持运行 JavaScript,为什么还有人用 JS 制作辅助工具?”
这里必须从系统架构层面准确区分“客户端内部直接运行”与“操作系统外围进程协同”的本质差异:
1. 外部纯视觉图像识别与系统级模拟输入(非侵入式)
社区中常见的合法或半合规外围小工具(例如抽卡记录导出工具、圣遗物评分扫视器、按键连点脚本),其本体是一个完全独立运行于游戏进程之外的第三方程序(例如使用 Node.js、Electron 或 Python 开发)。
这类工具在运行时有清晰的物理界限:
- 它们并不向《原神》客户端注入任何代码,也不修改游戏可执行文件;
- 它们通过 Windows 标准桌面 API(如
BitBlt或Desktop Duplication API)抓取屏幕上的显示像素,随后利用 OpenCV 进行模板匹配或 Tesseract OCR 文字识别; - 通过系统级输入接口(如 Win32
SendInput)向操作系统发送键盘或鼠标脉冲信号,从而模拟真实玩家的物理按键动作。
在这种场景下,JavaScript 仅仅是外部独立工具的开发语言,它运行在开发者自己机器上的 Node.js 环境中,与《原神》客户端的内部渲染与执行管线没有任何代码级的交集。
2. 内存修改与 DLL 劫持注入(破坏性违规外挂)
与外围辅助截然相反的是黑产破坏型外挂。此类工具通常使用 C++、Rust 或汇编语言编写,通过对抗反作弊驱动、劫持系统动态链接库(如 dxgi.dll / version.dll)或利用系统漏洞强行注入游戏主内存空间。由于其需要直接篡改只读内存与解密函数,根本不可能也不需要使用 JavaScript 这种重量级的高级动态语言。这类行为不仅极易导致客户端崩溃,更是反作弊系统重点打击并予以永久封号的违规行为。
六、总结与认知路径梳理
通过前面的层次剖析,我们可以清晰地建立对这一问题的系统性认知。一个软件是否支持某种语言,从来不是一个单纯的功能开关问题,而是由其工程定位、性能预算、运行平台以及安全模型综合决定的结果。
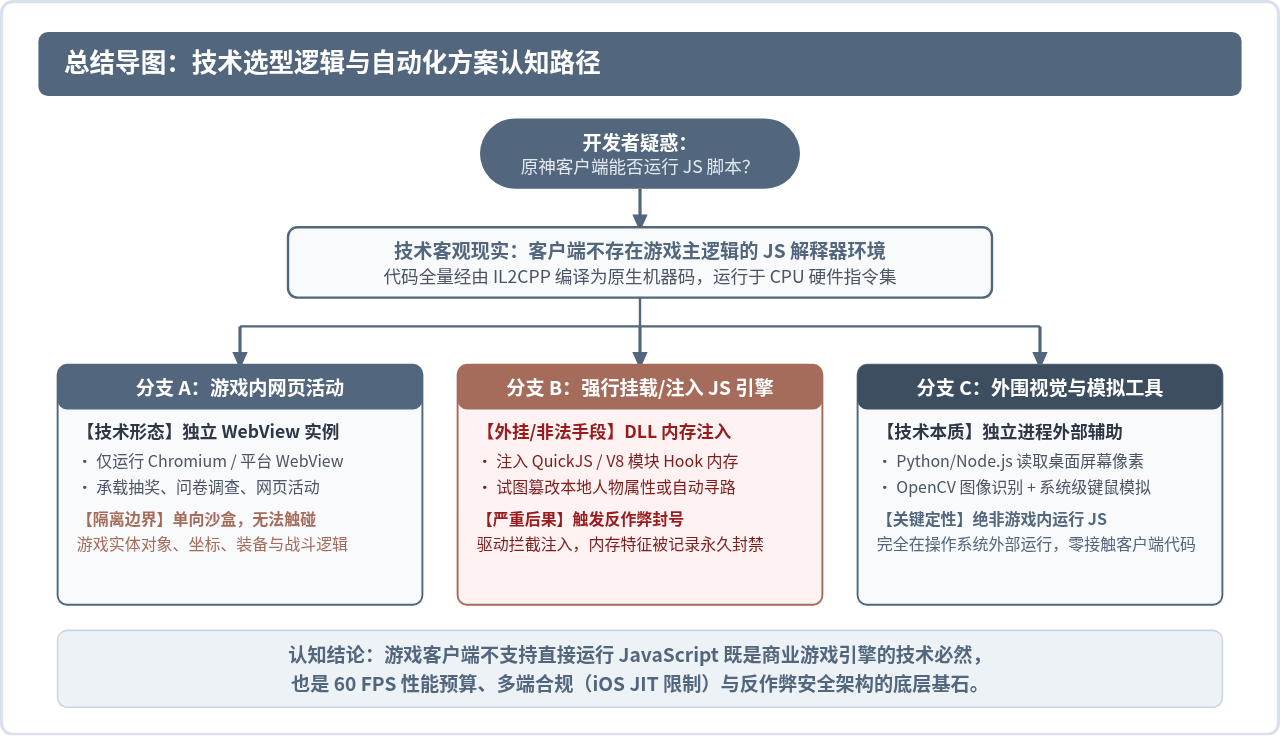
归纳而言,《原神》客户端不支持直接运行 JavaScript 脚本的底层逻辑可以凝练为以下四项技术铁律:
- 底层无宿主:Unity 深度定制体系采用 IL2CPP AOT 预编译,游戏本体发布为纯原生机器码二进制,完全剥离了动态语言解析器;
- 合规有红线:全平台多端发布(尤其是 iOS App Store)严格执行 W^X 内存安全规范,严禁应用内置私有 JIT 动态生成机器码;
- 性能有硬指标:3D 大世界 60 FPS 对应的 16.6ms 帧预算,容不下跨语言 FFI 繁重的封送开销与动态 GC 的停顿毛刺;
- 安全零信任:内核驱动反作弊(HoYoKProtect)和进程完整性校验,绝对排斥任何能在进程内动态执行不可信代码的后门与解释环境。
明白这些底层机制后,开发者在思考游戏交互与自动化需求时,便能够准确厘清技术边界:将精力放在合规的官方 API(如 HoYoLAB 网页数据开放接口)或安全的外围图像辅助上,而不是试图去突破客户端本就不存在也严密防护的内部动态脚本机制。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章