

深度解析下载并使用非官方JavaScript安卓汉化版App所面临的签名信任链断裂、JavaScript代码注入、WebView桥接提权、系统高危权限滥用及更新劫持等核心安全风险,并提供详实的静态审计与排查验证指南。
下载JavaScript安卓汉化版App有哪些安全风险
作者:巡夜人
时间:2026-11-02
浏览:548
文章目录
发布分类:移动端开发与系统安全
技术领域:Android / JavaScript / 逆向审计
阅读时长:约 8 分钟
缩略图:下载非官方 JavaScript 安卓汉化版 App 常见安全风险概览
下载并使用非官方“JavaScript 安卓汉化版 App”,最根本的安全风险在于官方签名信任链的彻底断裂与底层代码及资源的不可控篡改。汉化并非简单的语言替换,由于官方未提供源码支持,第三方制作者必须对原版 APK 进行逆向反编译、替换界面字串或前端 JS 脚本,再用私人证书重新打包签名。这一过程破坏了 Android 原生的完整性校验体系,使得攻击者或不良打包者可以轻易嵌入恶意 JavaScript 逻辑、打通原生接口窃取个人隐私、强行滥用无障碍等高危权限,并切断正规安全补丁更新通道。
一、什么是“JavaScript安卓汉化版App”及其二次打包本质
在移动开发生态中,“JavaScript 安卓 App”通常涵盖两类典型形态:一类是运行与编写 JS 脚本的移动端工具(例如 Auto.js 脚本执行器、DroidScript、移动端 JavaScript IDE 与自动化运行平台);另一类则是基于 React Native、Cordova、Weex、Uni-app 或 WebView 开发的跨平台混合应用(Hybrid App),其业务逻辑与交互界面绝大部分存放于 assets/ 目录中的 JavaScript 代码包(Bundle)内。
许多优质的海外工具类或生产力应用并未内置中文。部分第三方汉化人员或破解论坛为了提供“汉化版”,只能采用逆向工程的方式。了解其背后的技术路径,是看清其安全风险的前提:
- 解包与反编译:利用
apktool等工具将官方 APK 资源文件和 DEX 字节码解析出来,暴露res/values/strings.xml文本和assets/目录下的 JS Bundle 源码。 - 语言资源与脚本改动:汉化作者翻译界面字符串,或直接在明文的 JavaScript 脚本中寻找硬编码文本进行手工替换。
- 二次打包(Repackaging):将修改后的资源与字节码重新编译为未签名的 APK 文件。
- 自制私钥重新签名(Re-signing):因为汉化者不可能拥有原开发者的官方私钥 Keystore,必须使用自己临时生成的证书对 APK 重新签名,否则 Android 系统拒绝安装。
这意味着:市面上所有可独立安装的非官方汉化版 APK,全部都属于经过二次修改与重新签名的“改包”。一旦进入这个流程,安装包的内部构造便失去了原厂质量与信誉保证。
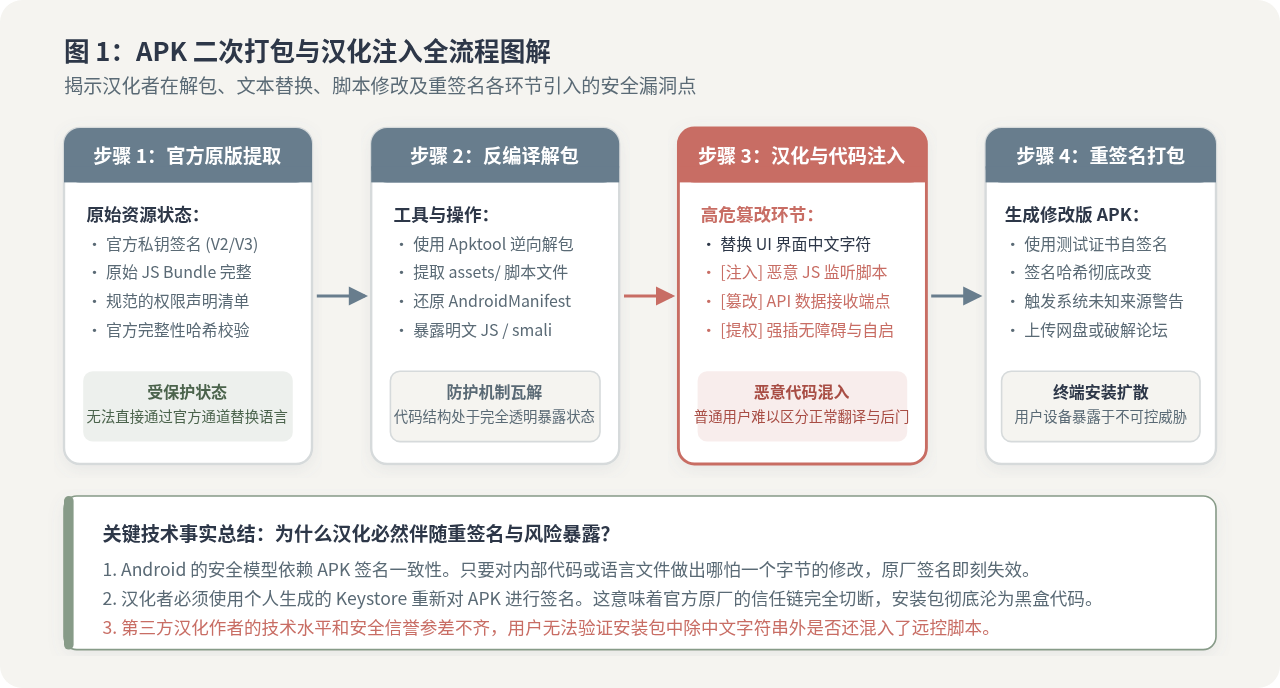
图 1:APK 二次打包与汉化注入全流程图解
二、核心安全风险深度剖析
当用户在不受信任的网盘、破解软件站或社交群聊中下载这类汉化版安装包时,设备将直接暴露在以下五类高危威胁之中:
1. JavaScript Bundle 篡改与静默数据窃取
与经过混淆和编译的原生 C/C++ 或 Java 代码相比,位于 assets/index.android.bundle 或前端目录中的 JavaScript 代码大多以解释型文本或 Hermes 字节码形式存在。这为恶意篡改提供了极低的门槛。
不良汉化者在替换文字的同时,只需在全局入口脚本中悄悄插入几行监听逻辑,便可实施全方位的隐蔽攻击。例如:
- 表单监听与凭据窃听:挂钩(Hook)全局输入事件,当用户输入账号、密码、个人密钥或助记词时,脚本自动将明文抓取并存入本地缓存。
- API 数据劫持:重写
window.fetch或XMLHttpRequest对象的底层原型,将本应发送至官方服务器的身份验证 Token、Cookie 同步抄送一份至攻击者搭建的公网收集服务器。 - 脚本执行引擎恶意调用:在 Auto.js 或 DroidScript 等脚本执行工具中,篡改预置的核心库文件,导致用户执行任何合法脚本时,后台均强制伴随执行静默后门。
2. WebView 与 Native 桥接(@JavascriptInterface)被穿透
在混合架构中,前端网页或 JS 代码无法直接访问手机硬件与底层文件系统,必须借助 Android 原生暴露的桥接接口(即 addJavascriptInterface)。
官方原版应用通常会对桥接接口进行严格的域名前缀白名单限制或参数类型过滤。然而在汉化重打包过程中,篡改者往往为了加载本地非官方页面而放宽安全限制(如将 setAllowFileAccess、setAllowUniversalAccessFromFileURLs 强制开启)。一旦恶意 JS 代码与原生桥接打通,原本受沙箱限制的脚本即可直接调用 Java 方法,触发系统级敏感操作。
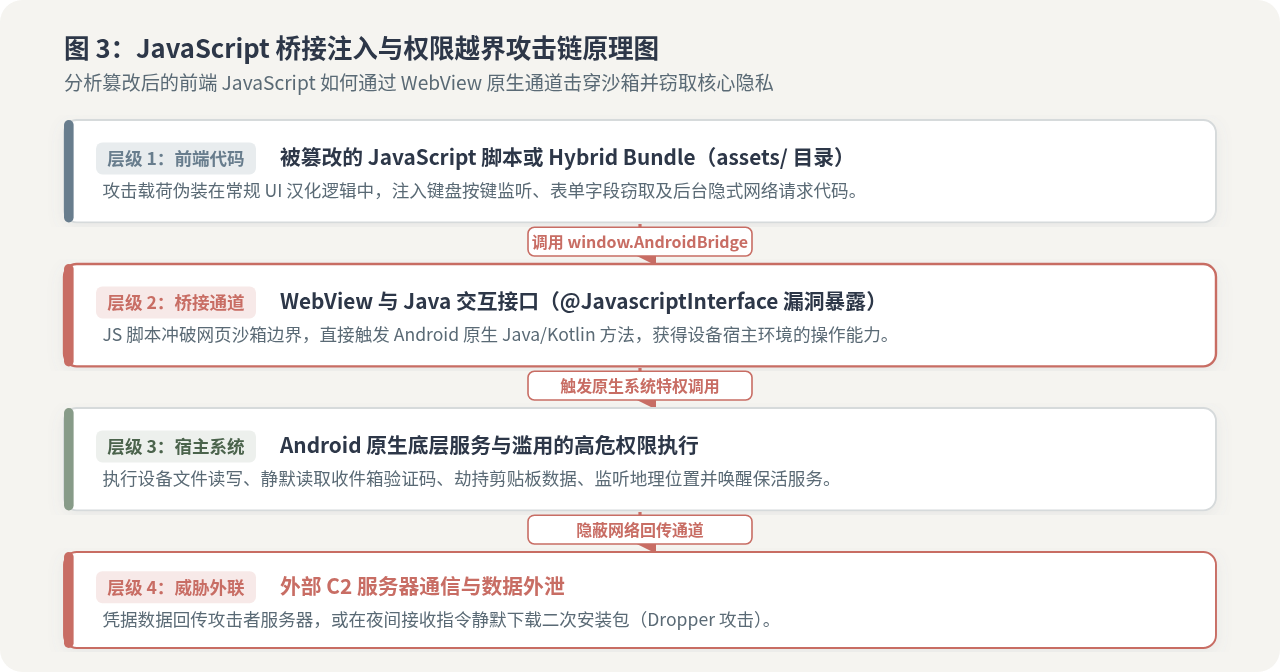
图 3:JavaScript 桥接注入与权限越界攻击链原理图
3. 偷偷添加高危系统权限(AndroidManifest 越权)
官方原版在应用商店上架时,必须受到严格的隐私合规审核,仅能申请维持核心功能的权限。而二次打包者在本地拥有修改 AndroidManifest.xml 的完全自由。
在解包修改时,汉化作者或附带的广告 SDK 经常悄悄在清单中添加多余的危险权限,常见的有:
BIND_ACCESSIBILITY_SERVICE(无障碍服务):一旦诱导用户开启,恶意应用可模拟点击屏幕任意位置、拦截输入法击键,甚至在后台静默完成微信、支付宝的免密转账或读取银行验证码。SYSTEM_ALERT_WINDOW(悬浮窗权限):用于构造虚假登录界面(钓鱼覆盖攻击),在用户打开真实银行或社交 App 时覆盖同款假冒输入框。READ_SMS/RECEIVE_SMS(短信读取):直接截获短信验证码,突破双因子验证(2FA)防线。REQUEST_INSTALL_PACKAGES(请求安装未知应用):沦为“下载器”(Dropper),在夜间私自下载并提示安装其他恶意推广 APK。
警惕提示:工具类 App 的无障碍权限索要
许多汉化版 JS 自动化工具(如屏幕点击器、脚本助手)本身依赖无障碍服务,这极具迷惑性。一旦该工具的 JS 执行内核被第三方注入了恶意通信模块,设备上所有应用程序的界面文字与交互内容将全部暴露给未知的第三方开发者。
4. 官方安全通道切断与供应链“暗度陈仓”
Android 系统的更新机制严格验证新旧安装包的签名一致性。由于汉化版的签名证书与官方不同,用户永远无法直接通过官方渠道或应用市场平滑升级。
这带来了两个次生恶果:
- 长期滞留于已知漏洞版本:官方一旦修补了远程代码执行、中间人攻击等严重 CVE 漏洞,汉化版用户无法收到补丁,设备持续处于易受攻击状态。
- 第三方恶意热更新(Hot Update):部分汉化版本内置了作者自建的“版本检查”弹窗,强制要求用户从指定网盘下载更新,甚至在应用内直接通过
eval()动态下发远程 JS 补丁,绕过任何静态检测,随时将正常应用转化为挖矿或敲诈软件。
三、关键对照:官方原版 vs 汉化修改版的底层差异
为了让读者更直观地理解为何“只是改了语言却完全不可信”,我们将官方正版与汉化改版在安全生命周期的关键控制点上进行横向对照:
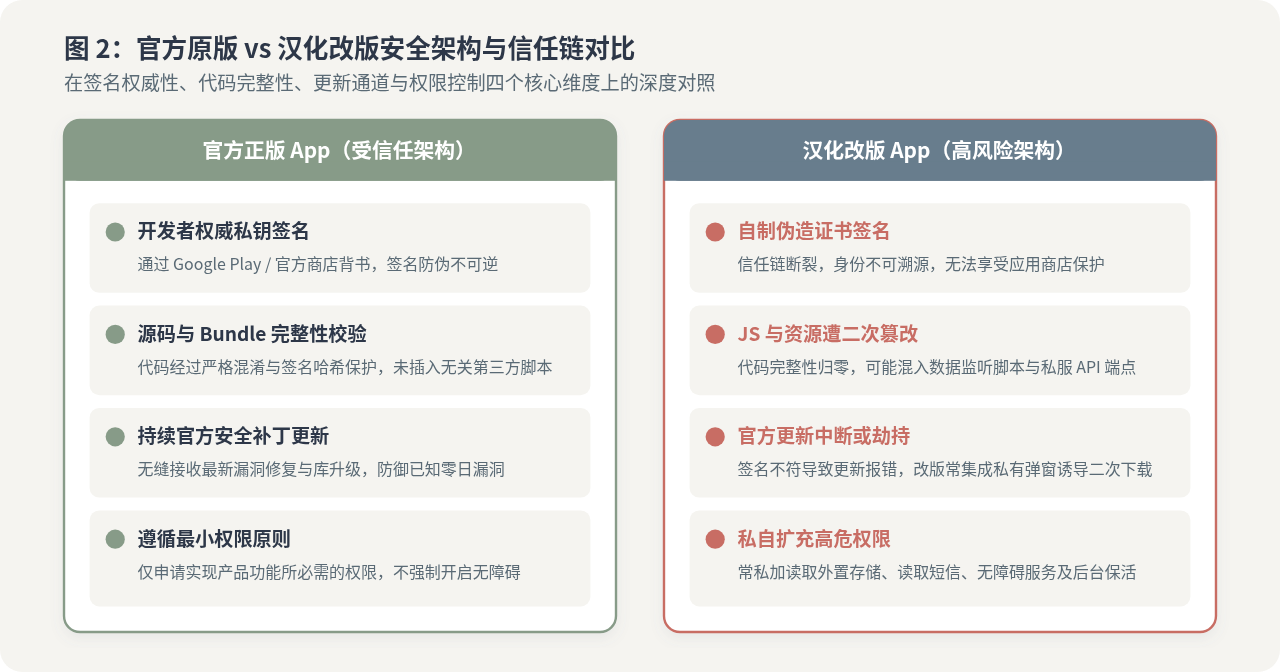
图 2:官方原版 vs 汉化改版安全架构与信任链对比
| 比较维度 | 官方原版 App | 第三方汉化改版 App |
|---|---|---|
| 签名证书主体 | 原开发者拥有、妥善保管于安全硬件的私钥;证书主体信息明确可查。 | 汉化者随机生成的未受信密钥(常见 CN=Android 或临时字符串),无法追责。 |
| 代码完整性保护 | 经过混淆、加固及完整性校验;资源哈希受 APK 签名块保护。 | 完整性校验已被完全破解移除;JS 脚本与二进制文件可任意增删代码。 |
| 网络通信目标 | 域名固定且采用 TLS 证书双向绑定(Pinning),仅向官方服务收发数据。 | 可能被移除了证书校验,甚至被插入指向未知第三方服务器的数据外传代码。 |
| 权限请求范围 | 遵循应用商店审核规范,受限于最小必要原则。 | 经常被附加多余的高危特权(后台自启、常驻唤醒、无障碍、读取剪贴板)。 |
| 补丁升级途径 | Google Play / 官网无缝 OTA 推送,确保运行最新安全基线。 | 无法应用官方升级,依赖论坛或私服传播,容易遭受二次投毒。 |
四、如何实操排查与鉴别汉化版App的安全风险
如果你手头已经获得或必须评估某个非官方的 JavaScript 安卓汉化包,不建议直接在主力设备上安装。可以通过以下四步标准化流程,对其进行技术排查与风险定性:
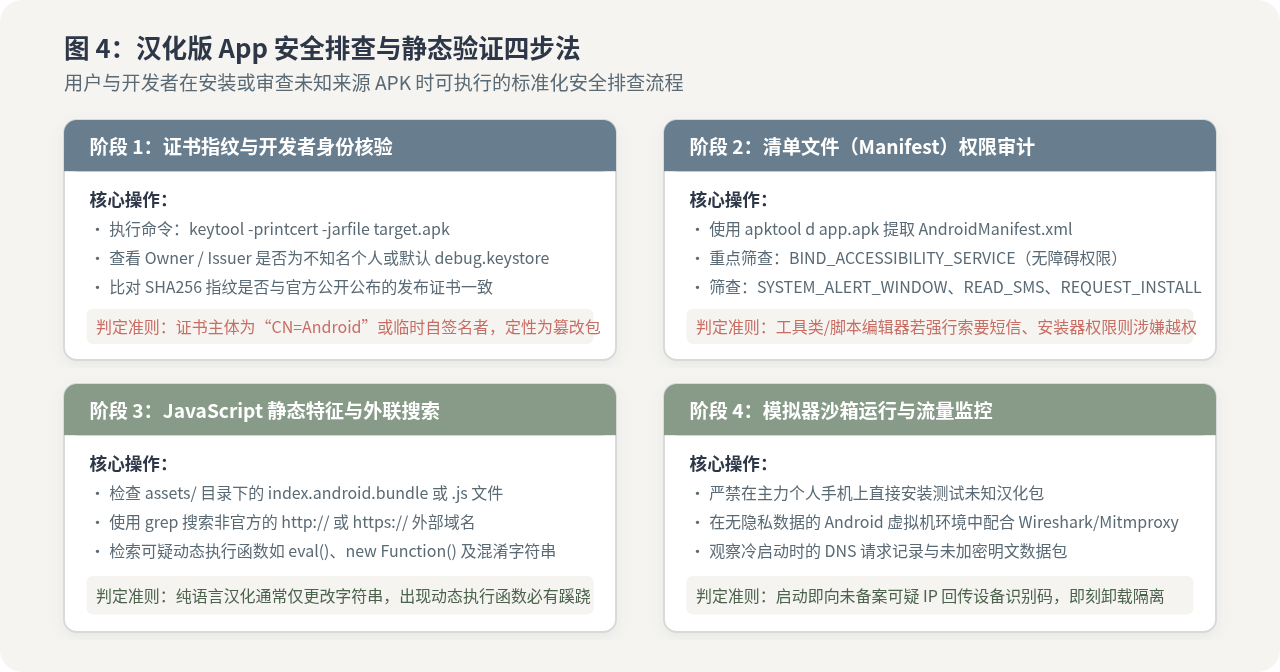
图 4:汉化版 App 安全排查与静态验证四步法
步骤一:提取并验证 APK 签名证书
在电脑终端中使用 JDK 自带的 keytool 工具或 Android SDK 的 apksigner,检查安装包的签名发布者身份:
# 查看签名者证书的详细信息与哈希指纹
keytool -printcert -jarfile sample_chinese_mod.apk

# 或者使用 Android SDK 提供的 apksigner
apksigner verify --verbose --print-certs sample_chinese_mod.apk结果验证:如果输出中 Owner 和 Issuer 显示为 CN=Android Debug、CN=test、个人昵称或与官方应用官网声明的开发者证书指纹不符,即可直接断定该包为第三方二次签名的改版应用。
步骤二:解包审计 AndroidManifest.xml 权限
利用 apktool 解包并查看其权限声明,判断是否有超出原软件功能所需的危险权限:
# 解包 APK 获取清单文件
apktool d sample_chinese_mod.apk -o unpacked_app

# 检查清单中声明的权限
grep "uses-permission" unpacked_app/AndroidManifest.xml关注重点:排查是否出现 android.permission.BIND_ACCESSIBILITY_SERVICE、SYSTEM_ALERT_WINDOW、RECEIVE_BOOT_COMPLETED、READ_CONTACTS 等。对于一个单纯的前端编辑器或脚本工具,索要通讯录或短信权限是典型的恶意特征。
步骤三:搜索 JavaScript Bundle 中的外联与危险函数
进入解包目录下的 assets/ 目录,重点排查是否存在外联域名或动态代码执行:
# 搜索所有包含 http/https 的外部域名调用
grep -rnEi "https?://[a-zA-Z0-9.-]+" unpacked_app/assets/

# 检索高危的动态执行与反射函数
grep -rnEi "(eval\(|new Function\(|document\.write\(|window\.AndroidBridge)" unpacked_app/assets/结果判定:常规的汉化工作只会修改 JSON 或 JavaScript 对象中的 UI 显示文字,绝不会引入对陌生外部 IP/域名的网络请求,更不需要调用 eval() 执行混淆字符串。若发现上述特征,说明该包已被深度植入第三方逻辑。
步骤四:沙箱环境运行与网络抓包监控
如果经过静态分析后仍需进一步验证,必须将应用部署在无个人真实数据的 Android 模拟器(如 Android Studio Emulator)中,配合抓包工具(如 Charles 或 Wireshark)观测其通信行为。
在冷启动 App 的瞬间,观察网络连接列表中是否存在未在官方文档记载的陌生域名心跳包。若启动即向境外或个人云服务器上传加密 Base64 数据,说明该应用已具备间谍软件行为。
五、安全建议与合规替代方案
语言障碍虽然影响体验,但盲目下载未经验证的“汉化版”往往得不偿失。对于确实需要中文界面的用户与开发者,建议采取以下更为安全的替代策略:
- 使用系统级屏幕即时翻译:现代 Android 系统或专业工具(如 Google 翻译的屏幕点按翻译、各主流品牌手机自带的侧边栏智慧识屏)能够在不修改 App 任何一行代码的前提下,实时将英文界面悬浮翻译为中文,零安全隐患。
- 优先寻找开源项目并本地构建:如果该 JavaScript 工具是开源项目(如很多 GitHub 上的优秀项目),可以通过官方仓库提交 Pull Request 添加中文语言支持,或者从官方源码拉取分支、自行完成文本翻译并在本地执行
gradle assembleRelease构建,使用自己的证书签名,确保源码完全可信。 - 多用户/工作资料隔离运行:如果因不可抗力必须临时使用某款汉化工具,务必将其安装在 Android “工作资料”(Work Profile,如利用 Shelter 或 Island)中,禁止其读取主空间的相册、短信、通讯录与存储文件。
- 坚决不在修改版中输入敏感凭证:切勿在任何第三方汉化版应用中输入个人主账号密码、支付授权码、私钥或具有管理权限的 API Key。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章