

深入解析基于 JavaScript 检测浏览器开发者工具(DevTools)打开状态的技术原理与工程实现。涵盖 debugger 耗时差分探针、console.log Getter 劫持法及窗口视口几何差值检测,并提供自动触发 window.close() 页面关闭与 location.replace() 强制重定向的完整降级方案。
检测到控制台打开后自动关闭页面或重定向的 JS 实现
作者:极速慢跑
时间:2026-11-19
浏览:117
文章目录
前端安全工程 | 反调试实战
⏱ 建议阅读时长:8 分钟
🎯 核心技术:DevTools 探针、debugger 时延差分、页面重定向、沙箱降级
🛡 适用环境:现代主流浏览器 (Chrome, Edge, Firefox, Safari)
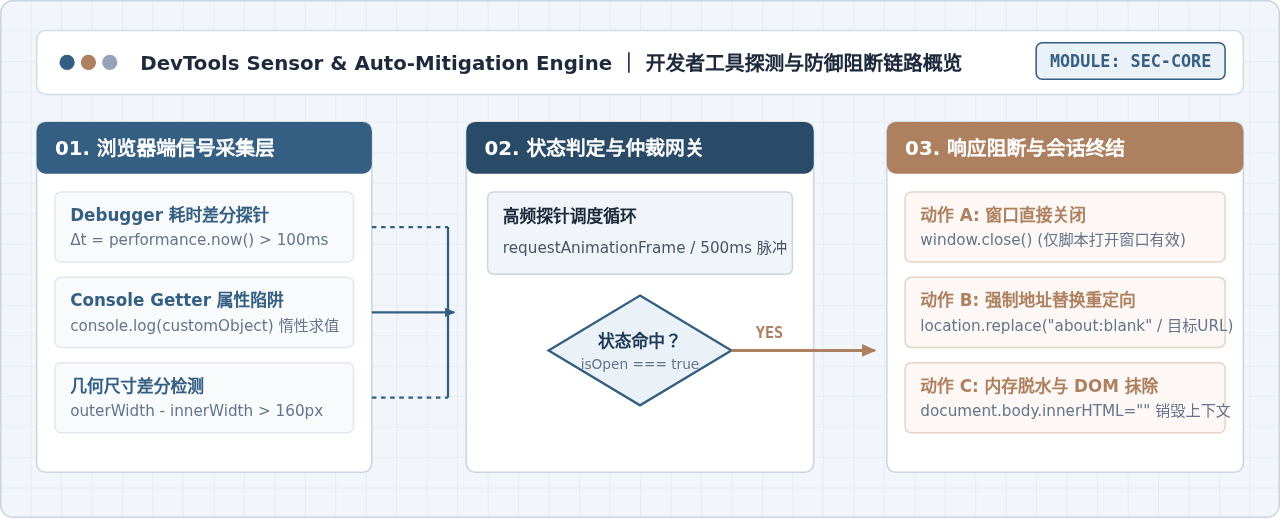
在前端业务防御与反调试场景中,当攻击者或普通用户通过快捷键 F12、Ctrl+Shift+I 或右键审查元素打开浏览器开发者工具(DevTools)时,前端脚本可以通过断点耗时度量、控制台对象求值劫持以及窗口视口差值计算三种手段来感知控制台的开启状态。一旦确认控制台处于活跃状态,脚本会立即调用
window.close() 尝试关闭当前窗口,或通过 location.replace() 强制重定向至安全警告页,并伴随执行 DOM 脱水与全局事件注销,从而防止核心代码、接口参数或专有算法被逆向分析。本文将提供清晰、生产可用的完整实现方案,并针对现代浏览器对 window.close() 的沙箱拦截策略给出可靠的工程降级解法。
一、控制台检测的核心机制与探针原理
浏览器安全沙箱并未向页面 JavaScript 暴露直接查询 window.devtools.isOpen 的原生 API。因此,所有前端检测开发者工具开启的方案,本质上都是通过侧信道观察(Side-Channel Observation)检测浏览器在打开开发者工具前后表现出的微小行为差异。在现代浏览器引擎中,主要依赖以下三种可执行探针机制:
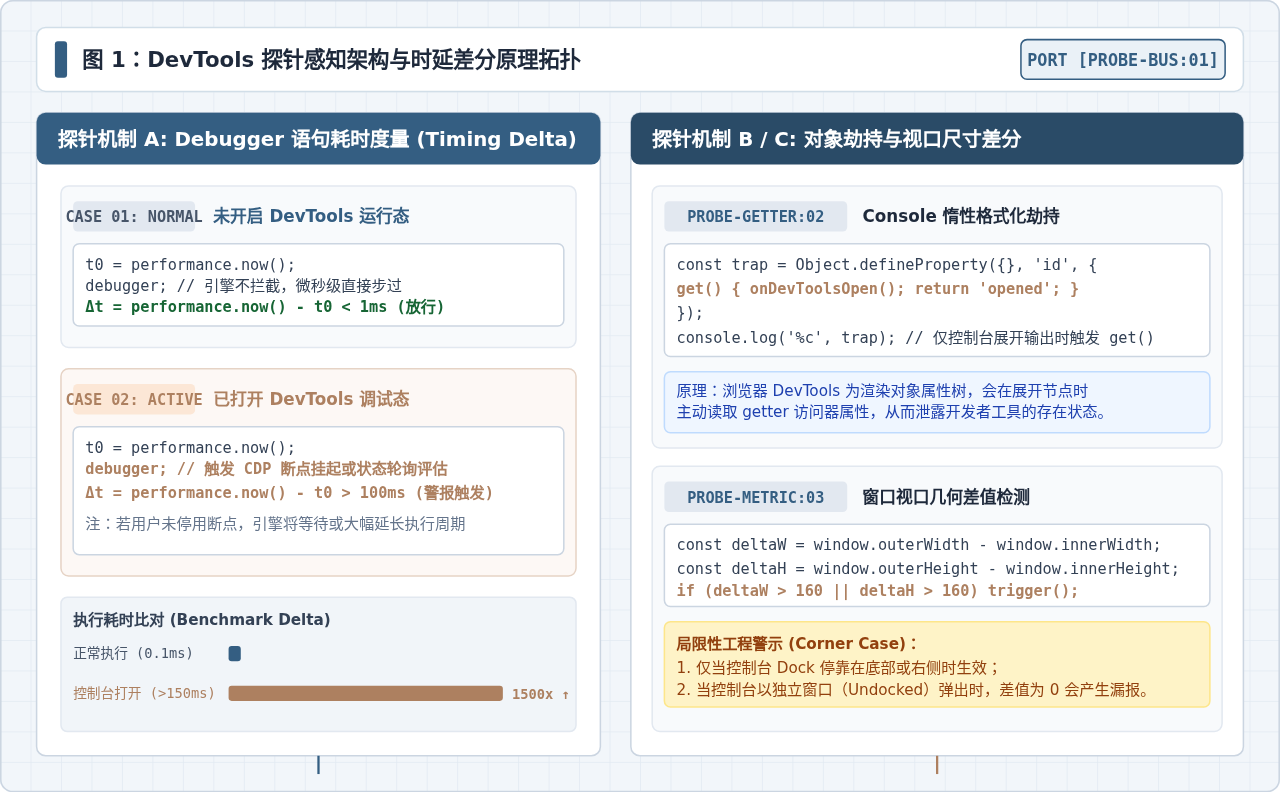
1. 基于 debugger 语句的耗时差分法(主探测通道)
在正常浏览状态下,当浏览器开发者工具处于关闭状态时,JavaScript 引擎执行到 debugger; 语句时不会触发断点拦截,引擎在极短的时间(通常在 0.1 毫秒内)直接跳过该语句。然而,一旦控制台被开启,无论是停留于 Console 面板还是 Sources 面板,只要断点功能处于激活状态,引擎执行到 debugger; 时便会触发调试器事件或等待断点评估,导致代码执行周期被显著拉长。
通过在执行 debugger; 语句前后采集高精度时间戳(performance.now()),计算两者的执行差值 Δt = t_after - t_before。若 Δt > 100ms,即可判定控制台处于打开并挂起状态:
function checkDebuggerTiming() {
  const startTime = performance.now();
  debugger; // 未开控制台时几乎无耗时;开启控制台时触发断点评估产生显著延迟
  const duration = performance.now() - startTime;
  return duration > 100; // 超过 100ms 即判定为控制台拦截
}
2. 基于 console.log 对象 Getter 劫持法(辅助通道)
Chromium 和 WebKit 引擎为了保证控制台性能,对输出到 Console 面板的对象采用了惰性求值(Lazy Evaluation)优化。当控制台关闭时,调用 console.log(customObject) 并不会立即遍历和渲染对象的每个深层属性;而一旦控制台被打开或切换到可见状态,渲染进程为了格式化树状结构,会自动触发对象内部定义的 getter 访问器或 toString() 方法。
利用这一特性,我们可以构造一个带有 getter 陷阱的特制对象并持续输出到控制台。每当 getter 被触发执行,即代表开发者工具正在格式化此对象:
let devtoolsDetectedByGetter = false;
  const trapObject = Object.defineProperties({}, {
    id: {
      get: function() {
        devtoolsDetectedByGetter = true;
        return 'trap-hit';
      }
    }
  });

  // 必须配合定期打印并调用 clear 抑制页面垃圾日志
  console.log('%c', trapObject);
  console.clear();
3. 基于窗口几何尺寸差值的物理检测
当开发者工具停靠(Docked)在浏览器主窗口的右侧或底部时,会占据当前窗口的可视视口空间。此时,浏览器的外部总尺寸(window.outerWidth / window.outerHeight)与网页实际可渲染视口尺寸(window.innerWidth / window.innerHeight)之间会出现明显的差值(通常差值超过 160 像素)。该方法计算极快、无 CPU 损耗,但存在两个明显的工程边界限制:一是在高分辨率屏幕或用户缩放浏览器缩放比例时容易出现误报;二是当用户将控制台设置为“独立窗口(Undocked)”时,该差值检测完全失效。
二、完整工程实现:步骤拆解与模块化代码
在实际生产项目中,单一探测机制容易因为浏览器更新或用户特定操作(例如快速关闭控制台)产生漏报或误判。因此,工业级的控制台感知脚本应当遵循模块化探针集成 + 防抖调度 + 优雅降级的设计原则。以下是完整的模块实现步骤:
- 配置初始化:定义检测轮询间隔(推荐 500ms,平衡性能与防御时效)、耗时判定阈值(100ms)以及重定向白名单目标 URL。
- 探针解耦:将
debugger 耗时度量与getter 陷阱封装在独立的闭包作用域中,避免全局变量污染,同时防止外部脚本篡改。 - 多频度调度:使用
setInterval或结合requestAnimationFrame启动隐蔽巡检循环。 - 动作执行树:一旦命中控制台打开状态,按照“尝试关闭窗口 → 失败降级重定向 → DOM 彻底清理”的三级防护链执行。
以下为可直接在项目中引入的生产级通用 JavaScript 实现代码:
/**
 * DevToolsDetector 开发者工具安全感知与页面阻断模块
 */
(function(global) {
  'use strict';

  // 配置项
  const CONFIG = {
    intervalMs: 500,               // 探针轮询周期 (ms)
    thresholdMs: 100,              // debugger 耗时判定阈值 (ms)
    redirectUrl: 'https://example.com/blocked.html', // 阻断目标地址
    maxTriggerCount: 2,            // 连续命中触发次数 (防偶发卡顿误报)
    useBlankFallback: true         // 若窗口关闭被沙箱拦截,是否强制进入 about:blank
  };

  let triggerCounter = 0;
  let timerId = null;

  // 1. 耗时差分探针
  function probeTiming() {
    const start = performance.now();
    // 关键断点指令:控制台开启且断点启用时引发执行暂停
    (function() {}['constructor']('debugger')());
    const delta = performance.now() - start;
    return delta > CONFIG.thresholdMs;
  }

  // 2. Getter 访问器探针
  let getterFlag = false;
  const trapElement = Object.defineProperty({}, 'devtools', {
    get: function() {
      getterFlag = true;
      return 'active';
    }
  });

  function probeGetter() {
    getterFlag = false;
    // 输出隐秘对象,随后清屏保持静默
    console.log('%c', trapElement);
    console.clear();
    return getterFlag;
  }

  // 3. 核心阻断执行器 (关闭与重定向降级)
  function executeDefenseAction() {
    // 步骤 A: 立即清空定时器,防止死循环堆栈溢出
    if (timerId) {
      clearInterval(timerId);
      timerId = null;
    }

    // 步骤 B: 内存脱水与页面清理
    try {
      // 抹除当前 DOM 节点,避免泄露已渲染的内容
      if (document.body) {
        document.body.innerHTML = '';
      }
      // 清空敏感会话存储
      if (global.sessionStorage) {
        global.sessionStorage.clear();
      }
    } catch (e) {
      // 忽略清理异常
    }

    // 步骤 C: 尝试直接关闭窗口
    try {
      global.window.close();
    } catch (e) {
      // 浏览器安全策略可能会阻止 close
    }

    // 步骤 D: 降级处理 - 若 50ms 内窗口未关闭,则强制重定向
    setTimeout(function() {
      if (!global.window.closed) {
        const target = CONFIG.useBlankFallback && !CONFIG.redirectUrl
          ? 'about:blank'
          : CONFIG.redirectUrl;
        // 使用 replace 防止用户通过浏览器“后退”按钮重新回到受保护页面
        global.window.location.replace(target);
      }
    }, 50);
  }

  // 4. 探针调度与判定轮询
  function runLoop() {
    const hitTiming = probeTiming();
    const hitGetter = probeGetter();

    if (hitTiming || hitGetter) {
      triggerCounter++;
      if (triggerCounter >= CONFIG.maxTriggerCount) {
        executeDefenseAction();
      }
    } else {
      // 重置连续命中计数器
      triggerCounter = 0;
    }
  }

  // 启动探测
  function start() {
    if (!timerId) {
      timerId = setInterval(runLoop, CONFIG.intervalMs);
    }
  }

  // 自动自启动防护
  if (document.readyState === 'loading') {
    document.addEventListener('DOMContentLoaded', start);
  } else {
    start();
  }

  // 挂载全局句柄供调试安全验证 (生产构建时可通过混淆工具删除)
  global.__DevToolsDetector = { start: start };
})(typeof window !== 'undefined' ? window : this);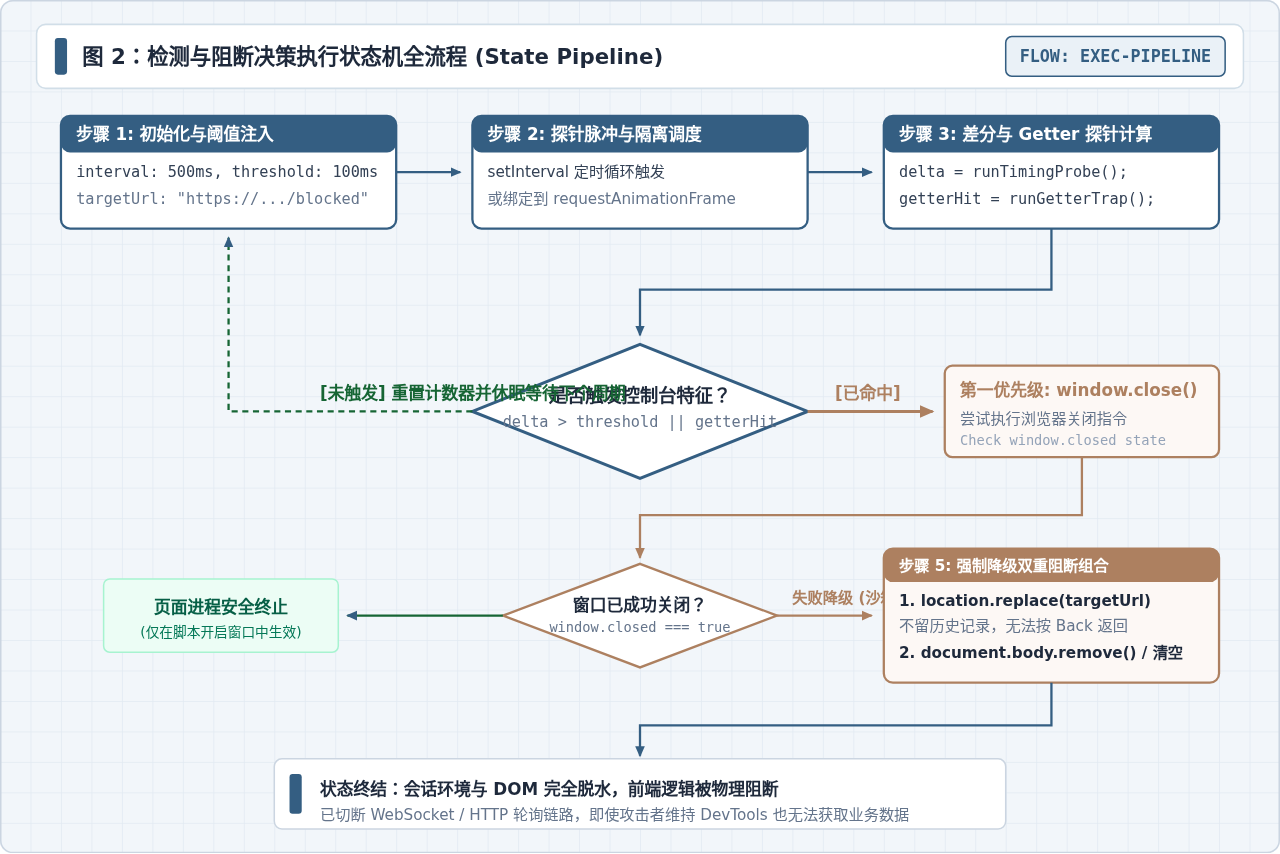
三、动作执行:关闭页面与重定向的坑点剖析与优雅降级
在实现“检测到控制台打开后自动关闭页面”时,很多初学者会遇到 window.close() 毫无反应或控制台抛出警告的情况。深入理解浏览器关于窗口生命周期的安全规范,是编写健壮防御代码的前提。
规范限制警告:W3C HTML5 标准明确规定:“Scripts may close only the windows that were opened by it.”(脚本只能关闭由该脚本自身打开的窗口)。如果用户是在浏览器地址栏直接输入 URL 或从普通书签/外部链接打开的独立标签页,页面直接调用
window.close() 会被现代浏览器(Chrome、Firefox、Safari、Edge)的安全沙箱静默忽略,无法关闭标签页。
为了应对沙箱对 window.close() 的限制,必须设计完善的四重递进式降级链条:
-
第一级:优先尝试
window.close()
如果当前页面是通过母页面的window.open(...)弹出的工作窗口或登录授权弹窗,此调用将完美生效并直接终结页面进程。 -
第二级:检测
window.closed状态并降级为location.replace()
若在执行window.close()后 50 毫秒内window.closed仍为false,表明浏览器拒绝了关闭指令。此时绝不能使用普通的window.location.href = url,而必须使用window.location.replace(targetUrl)。replace方法会用新 URL 覆写浏览历史中的当前记录,使用户无法通过浏览器的“后退”按钮重新加载敏感内容。 -
第三级:跳转空白页
about:blank与 DOM 彻底脱水
若没有配置特定的重定向警示页,可直接重定向至about:blank。在此之前,同步执行document.body.innerHTML = ''与document.head.innerHTML = '',将 DOM 树中包含的业务文本、表格以及图表全部物理移除,避免在页面跳转尚未完成的网络间隙中内容被截屏或读取。 -
第四级:无限循环
debugger;挂起攻击者控制台
在部分对抗等级较高的金融或版权保护系统里,当判定页面处于调试状态且重定向指令被逆向人员拦截时,脚本可以派生一个递归自调用闭包执行无限debugger;循环,将控制台线程彻底卡死,使其无法继续操作 Elements 面板或 Console 控制台。
四、主流检测方案横向对比与技术选型
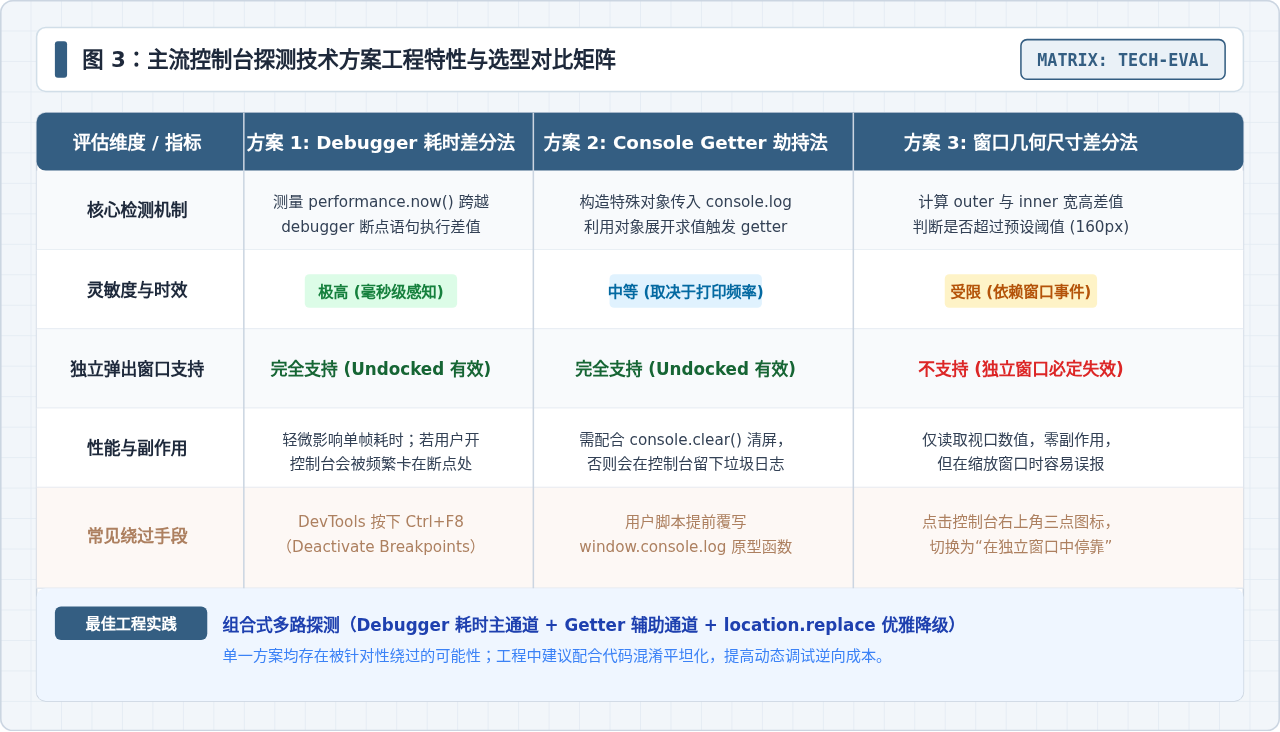
不同的控制台检测技术在不同浏览器环境中的表现各异。下表系统对比了目前前端主流的三大检测技术方案与多通道集成方案的工程特性:
| 评估维度 | Debugger 耗时差分法 | Console Getter 劫持法 | 窗口几何尺寸差分法 | 多探针综合集成方案 |
|---|---|---|---|---|
| 响应灵敏度 | 毫秒级(只要触碰断点即感知) | 秒级(依赖控制台重绘打印周期) | 实时(监听 resize 事件) | 极高(双轨互补,快速捕获) |
| 独立窗口 (Undocked) | 完全支持 | 完全支持 | 不支持(尺寸差恒为 0) | 完全支持 |
| 单帧性能消耗 | 微秒级计算,极低 | 低(需定期 clear 清除日志) | 零(仅读取数字属性) | 可控(建议间隔 500~1000ms) |
| 浏览器兼容性 | Chrome, Edge, Firefox, Safari | Chrome, Safari 等主流 WebKit | 所有具备视口属性的浏览器 | 全端主流现代浏览器 |
| 常见破解/绕过方式 | DevTools 按下 Ctrl+F8 停用断点 | 提前覆写 window.console 对象 | 将控制台分离为独立窗口查看 | 需结合代码混淆与动态加固 |
五、逆向视角下的攻防对抗与边界加固
在网络信息安全体系中,必须建立一个清醒的认知:运行在客户端浏览器中的 JavaScript 代码对用户是完全透明的,不存在纯客户端的“绝对安全”。熟练的逆向分析人员通常采用以下手段对上述控制台检测进行绕过:
-
停用全局断点(Deactivate Breakpoints):在 Chrome DevTools 的 Sources 面板中按下快捷键
Ctrl + F8(macOS 为Cmd + F8),此时所有debugger;语句将被 V8 调试引擎直接跳过,耗时差分法随之失效。 -
原型链与 API 劫持:逆向者可以在页面加载之前通过 Chrome 扩展、Tampermonkey 油猴脚本或代理工具(如 Charles/Whistle)向页面注入垫片代码,重写
console.log、performance.now以及setInterval原生方法。 -
重定向拦截:通过覆写
window.location.replace或window.onbeforeunload,阻止浏览器跳转离开当前页面。
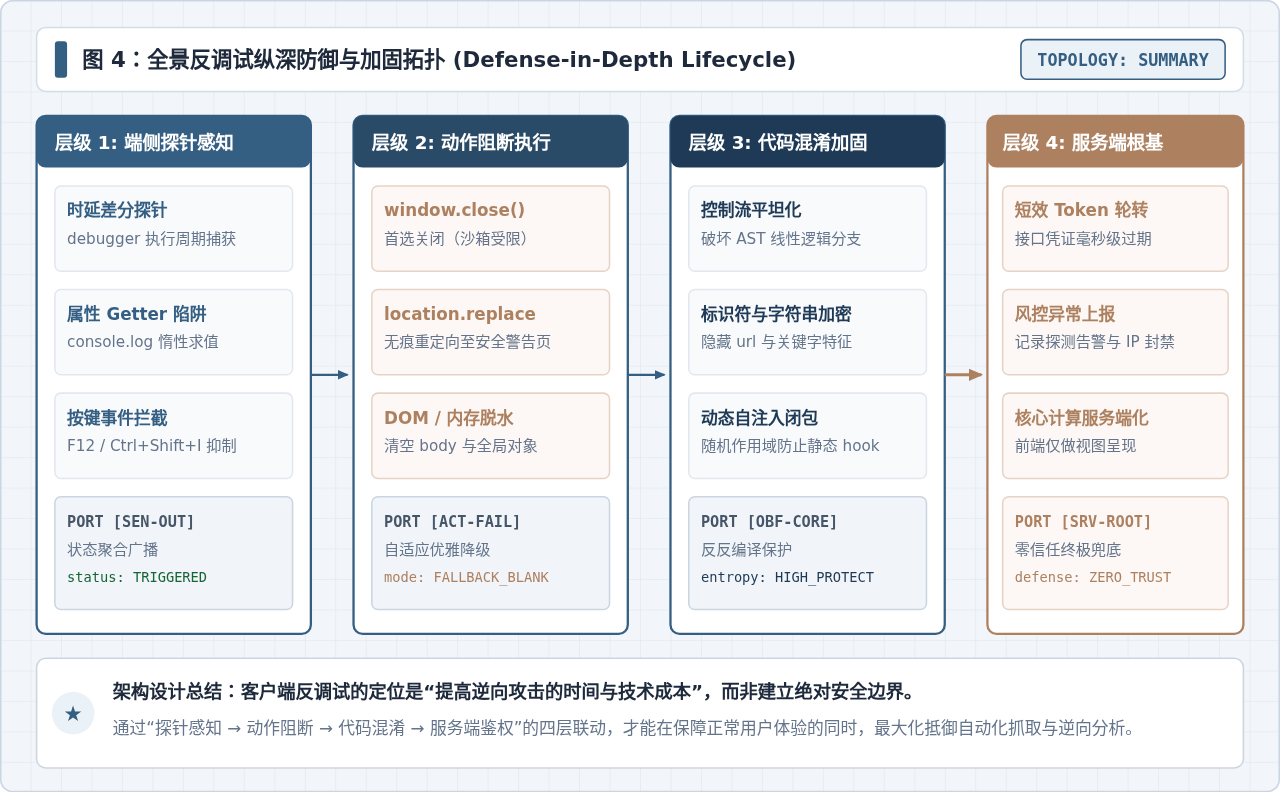
为了最大程度提高逆向攻击者的分析门槛,在落地“控制台打开即关闭/重定向”的功能时,应当遵循纵深防御(Defense in Depth)工程策略:
-
控制流平坦化与代码混淆:不要将
debugger和检测函数以明文形式放在全局作用域中。通过 Webpack/Vite 插件使用 JavaScript Obfuscator 对核心逻辑进行控制流平坦化、字符串动态十六进制编码以及变量名混淆,使攻击者难以定位断点探针代码所在位置。 -
动态多态自注入探针:利用
new Function('debugger')()或动态闭包生成探针,并在不同业务事件(如按钮点击、路由跳转、表单提交)的深层调用栈中分散执行,而不是仅依赖单一的全局setInterval。 -
服务端会话零信任兜底:前端检测到控制台打开时,除本地跳转外,应同步通过
navigator.sendBeacon()向安全风控服务端发送心跳告警。服务端接到告警后立即注销当前用户的业务 Token,并在后续的接口调用中直接返回401 Unauthorized,从而确保即使攻击者成功绕过了前端跳转,也无法解密或获取核心业务数据。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章