

深入解答启用JavaScript对个人隐私与浏览安全的影响,剖析浏览器指纹、第三方脚本跟踪与XSS风险,并提供主流浏览器详细的脚本设置方法与分级防护建议。
启用JavaScript会影响隐私安全吗?浏览器脚本设置建议
作者:交互手记
时间:2026-11-06
浏览:339
文章目录
核心结论是:启用 JavaScript 本身是现代网页正常运转的基石,但它确实是网站获取用户隐私信息、构建设备指纹与投放行为追踪器的最主要技术通道。 直接全面禁用 JavaScript 可以彻底阻断此类追踪,但会导致超过 90% 的主流网站无法登录、排版错乱甚至完全白屏;而完全放任脚本运行,则可能让个人浏览轨迹、硬件设备特征与跨站身份无所遁形。本文将清晰拆解 JavaScript 影响隐私安全的核心途径,并针对日常使用场景给出实用的浏览器脚本配置与分级防御策略。
一、JavaScript 到底能收集哪些信息?隐私威胁的原理解析
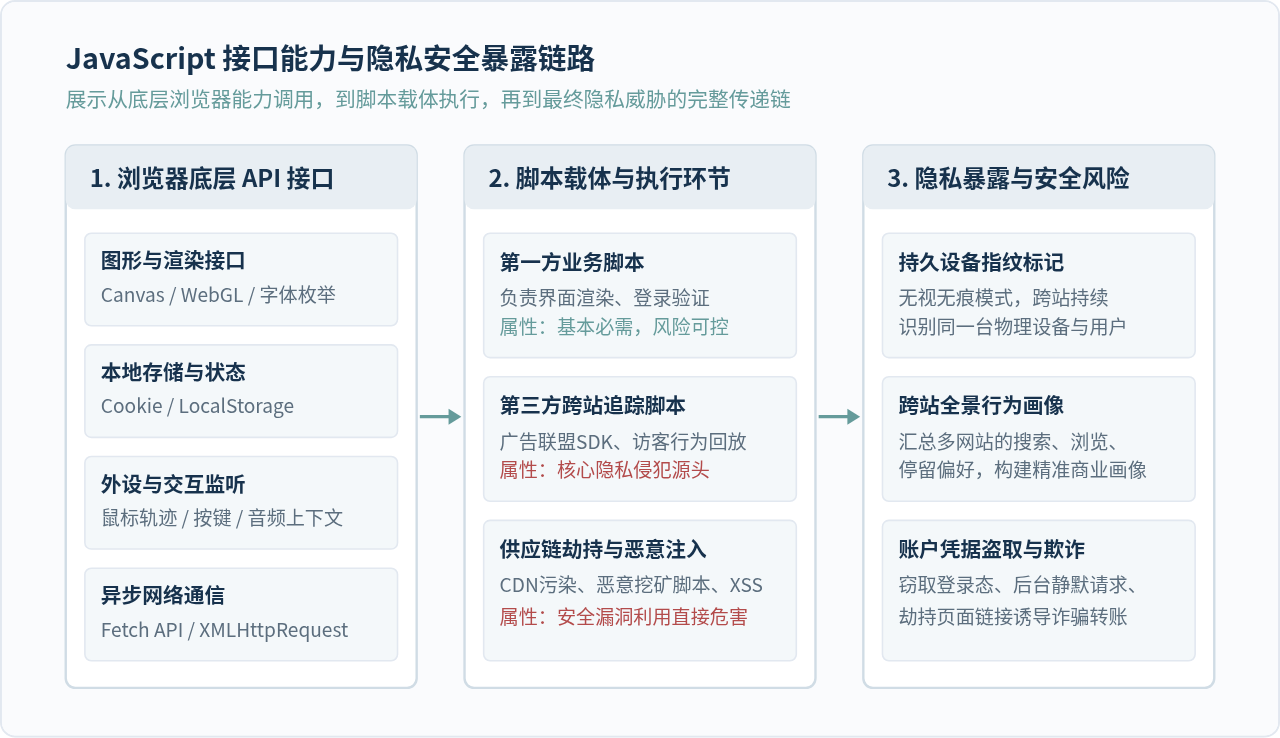
JavaScript 是一种在用户本地浏览器中直接执行的脚本语言。为了实现丰富的页面功能(如地图缩放、视频播放、自适应排版、动态交互表单),现代浏览器为 JavaScript 开放了大量底层应用程序接口(API)。然而,这些本用于功能适配的接口,经常被第三方追踪服务用于隐私搜集:
- 设备与硬件特征(设备指纹): 脚本可以通过
CanvasAPI 和WebGL接口绘制隐藏图形,由于不同显卡驱动与硬件底层对像素渲染的细微差异,会产生独一无二的哈希值;结合操作系统版本、屏幕分辨率、CPU 核心数、系统语言以及音频上下文(AudioContext),网站无需依赖 Cookie 就能生成稳定识别特定设备的“数字指纹”。 - 用户行为与交互监听: 脚本能高频监听鼠标移动轨迹、页面滚动速度、停留时长、按键节奏等交互事件。部分分析脚本会将用户的点击热图和表单录入行为实时上传到远程分析平台。
- 本地数据读取与跨站回传: 只要同源策略允许,脚本可自由读写
LocalStorage、SessionStorage和非HttpOnly的 Cookie,并通过异步通信(Fetch或XMLHttpRequest)将标识符同步至跨站点数据分析服务器。 - 恶意安全利用(XSS 与注入): 当目标网站存在跨站脚本漏洞时,攻击者注入的恶意 JavaScript 可直接窃取用户的未授权凭据、劫持当前会话或静默进行钓鱼重定向。
二、全开、全关还是按需?三种脚本管理方案对比
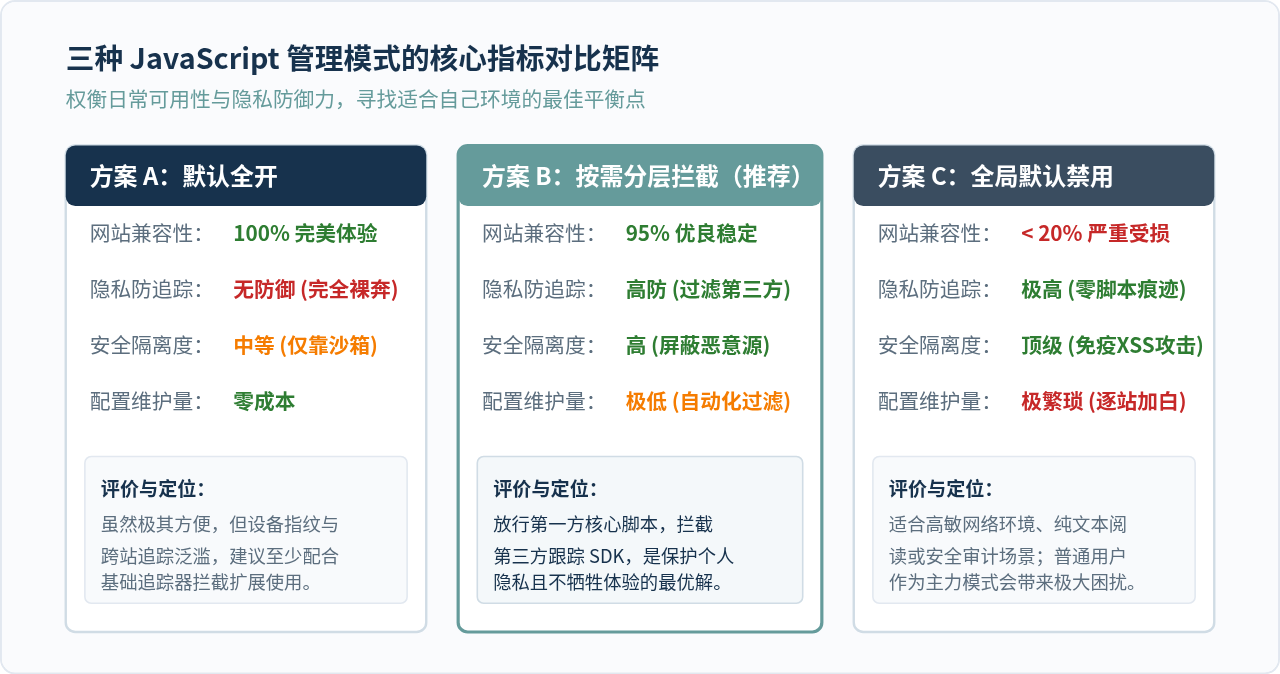
很多用户在意识到脚本的潜在威胁后,容易走向另一个极端——直接在浏览器全局禁用 JavaScript。为了帮助大家做出合理的安全决策,下表与图示直观对比了三种常见管理策略的优劣:
| 管理策略 | 可用性与兼容性 | 隐私与防指纹能力 | 恶意代码防御能力 | 日常维护成本 |
|---|---|---|---|---|
| 默认完全启用 | 100%(完全流畅,无任何功能损坏) | 极弱(指纹、行为跟踪完全暴露) | 基础(完全依赖浏览器原生沙箱) | 零(无需任何配置) |
| 全局默认禁用 | 低于 20%(绝大多数交互网站瘫痪) | 极高(阻断 99% 脚本级指纹与行为追踪) | 最高(完全免疫客户端脚本攻击) | 极高(每个站点都需手动加白名单) |
| 按需与分层拦截(推荐) | 约 95%(保留核心业务,拦截追踪) | 强(有效清除第三方追踪与指纹脚本) | 高(阻断不可信来源与恶意外部脚本) | 较低(规则自动化,仅少数特殊站微调) |
三、主流浏览器中的 JavaScript 核心配置步骤
不同浏览器均内置了原生的 JavaScript 管理控制台,支持设置全局默认开关以及针对指定网站的“允许/禁止”例外名单。以下以主流浏览器为例说明具体配置路径:
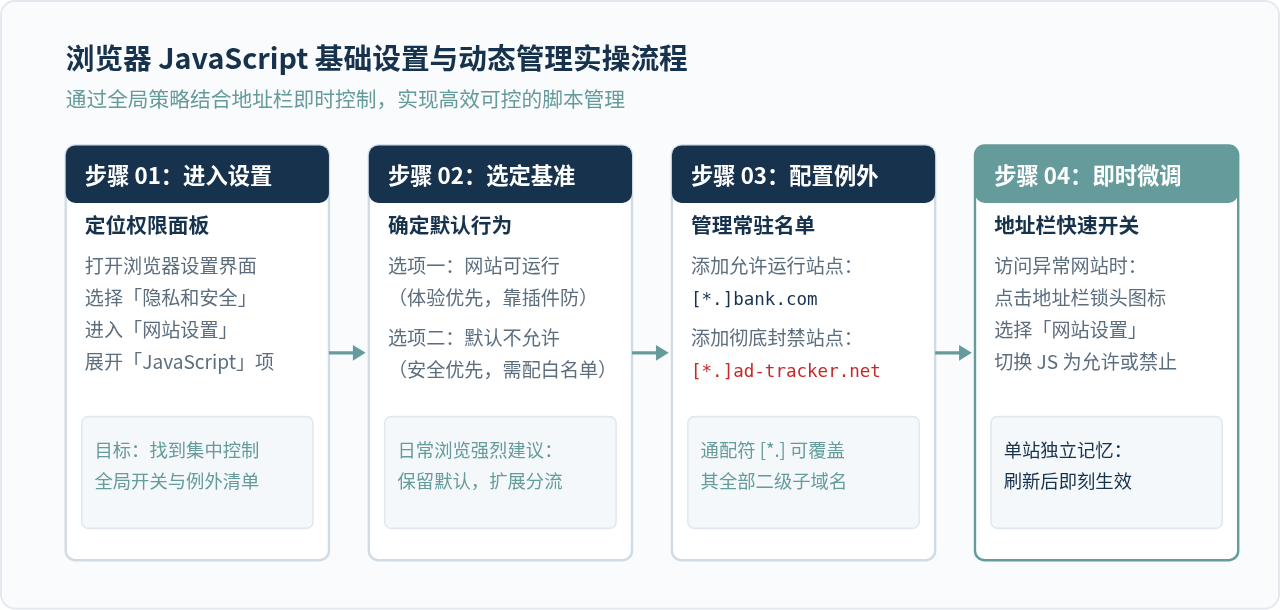
1. Chrome 与 Edge(Chromium 内核浏览器)
- 打开浏览器,点击右上角菜单图标进入「设置」。
- 在左侧导航选择「隐私和安全」,然后点击「网站设置」。
- 在内容权限列表中找到并点击「JavaScript」。
- 选择全局基线行为:
- 日常推荐:保留勾选「网站可以运行 JavaScript」,依靠安全扩展拦截追踪。
- 严格模式:勾选「不允许网站使用 JavaScript」,此时所有网站默认关闭脚本。
- 配置例外名单: 在下方的“允许使用 JavaScript”或“不允许使用 JavaScript”区域点击「添加」,支持使用通配符添加整个主域名,例如输入
[*.]github.com或[*.]bank.com。
技巧:通过地址栏快速微调单个网站
日常浏览时无需每次翻阅全局设置。直接点击浏览器地址栏最左侧的“网站信息(挂锁或调谐图标)”,在弹出菜单中点击「网站设置」,将当前站点的 JavaScript 改为“允许”或“阻止”,刷新页面即可立即生效。
2. Firefox(火狐浏览器)
Firefox 默认将追踪脚本防护整合在「增强型跟踪保护(ETP)」中。在「设置」-「隐私与安全」中切换为「严格模式」,火狐会自动拦截已知的跨站跟踪脚本、指纹收集脚本及加密货币挖矿脚本,同时保留网站第一方正常功能脚本。
若需要全局关闭 JS,可在地址栏输入 about:config 回车,搜索 javascript.enabled,将其值由 true 双击切换为 false。
3. Safari(苹果设备)
在 Mac 上,点击菜单栏「Safari 浏览器」-「设置」-「安全性」,可取消勾选「启用 JavaScript」;在 iOS 上,进入「设置」-「Safari 浏览器」-「高级」,可滑动关闭「JavaScript」。Safari 默认启用的“智能防跟踪(ITP)”会在底层自动限制跨站追踪脚本的数据调用。
四、兼顾体验与安全的阶梯式防护建议
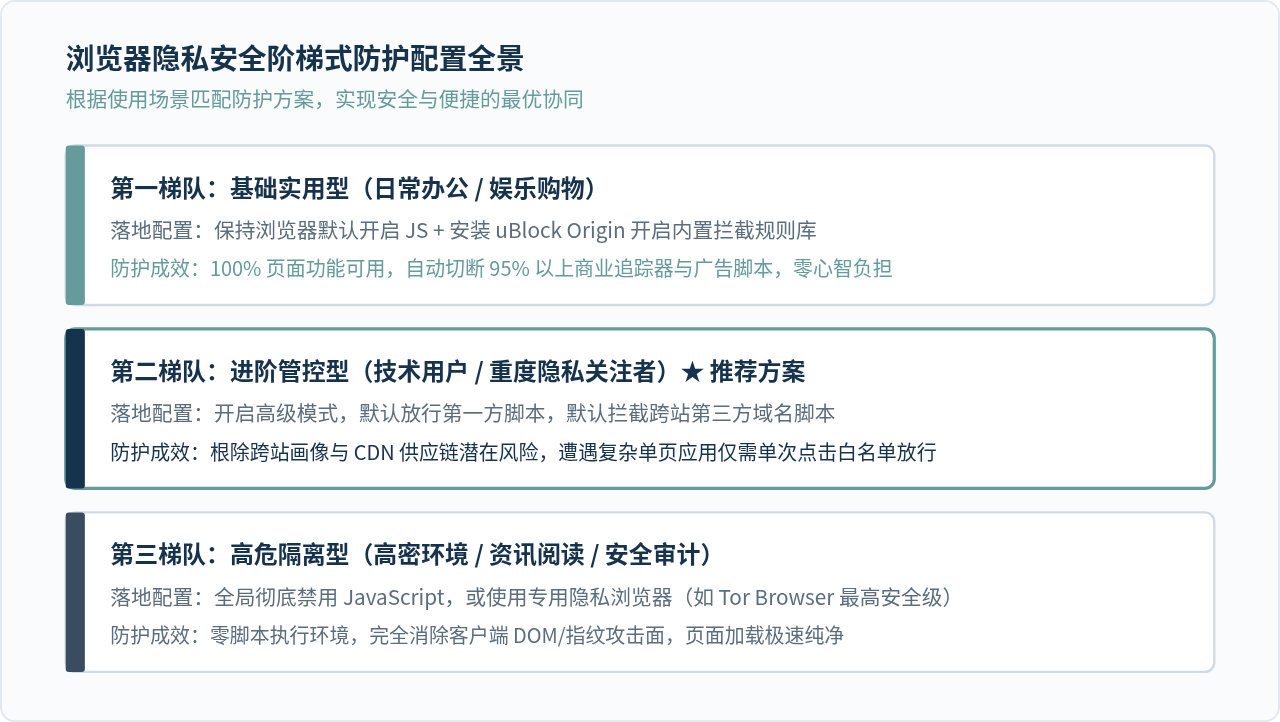
完全依赖浏览器的“一刀切”开关往往不能带来平衡的体验。在实际应用中,建议读者根据自身对隐私敏感程度,选择以下三种梯队配置:
梯队 1:实用平衡型(推荐 85% 的普通日常用户)
- 核心策略: 保持浏览器原生 JavaScript 开启,同时安装主流开源内容过滤扩展(如
uBlock Origin)。 - 防御机制: 内容拦截器使用规则集(EasyList、Peter Lowe's List 等)直接在网络层阻断第三方追踪域的脚本请求;网站本身的第一方功能脚本正常执行,用户既不会遇到白屏或按钮失效,又屏蔽了绝大部分广告回传与行为记录。
梯队 2:隐私进阶型(适合技术开发者与对隐私高度敏感者)
- 核心策略: 启用
uBlock Origin的“高级用户(中度拦截)模式”,或使用专门的脚本隔离工具(如NoScript、uMatrix)。 - 防御机制: 默认仅允许当前访问域名(第一方)的 JavaScript 运行,默认拦截所有跨站第三方域名(3rd-party scripts)。当遇到登录验证码或必要资源托管在外部 CDN 时,用户通过插件浮窗临时点选放行。
梯队 3:高防隔离型(用于高敏感操作与纯文本阅读)
- 核心策略: 全局彻底禁用 JavaScript,或使用专用匿名/隐私浏览器(如 Tor Browser 设置为“最安全”级别)。
- 适用场景: 浏览未经验证的匿名链接、查阅技术文档与新闻资讯、进行敏感密码恢复等。此时即使目标页面包含零日漏洞利用代码,攻击脚本也无法在浏览器内获得执行权。
五、常见问题与注意事项
问:开启浏览器的“无痕模式”或“隐私窗口”,能防止 JavaScript 获取指纹吗?
答:不能。无痕模式的核心作用是在关闭窗口时自动删除本地的浏览历史、Cookies 和缓存文件,但并不会改变浏览器对外的硬件特征。只要网页启用了 JavaScript,它依然能够通过 Canvas、WebGL 等 API 读取相同的硬件和屏幕参数,并生成相同的指纹识别码。
问:遇到必须禁用脚本但排版错乱的网站,有折中办法吗?
答:可以尝试使用浏览器的“阅读模式”(大多数浏览器地址栏提供书签或书籍图标)。阅读模式会在剥离所有动态广告和复杂 JavaScript 脚本的同时,利用纯粹的 HTML/CSS 排版重新组织文章正文,既享受无脚本的安全与清爽,又保证文本内容清晰易读。
总结: 保护隐私并不意味着需要倒退回纯静态时代。理解 JavaScript 的能力边界,借助原生“按站例外管理”配合现代拦截工具实现“首方放行、三方阻断”,即可在丝滑的网络体验与坚实的个人隐私防线之间取得完美平衡。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章