

深入解析点击.js链接直接在浏览器打开运行而不触发下载的原因,详解通过HTML5 download属性、Fetch转Blob对象URL以及纯前端动态内存构建实现.js文件强制下载的三种实用方法。
点击JS链接直接运行不下载?前端实现.js文件强制下载的三种方法
作者:交互手记
时间:2026-11-05
浏览:285
文章目录
WEB FRONTEND ARCHITECTURE
主题:浏览器链接行为与强制下载
•
阅读时间:约 7 分钟
•
难度:初中级
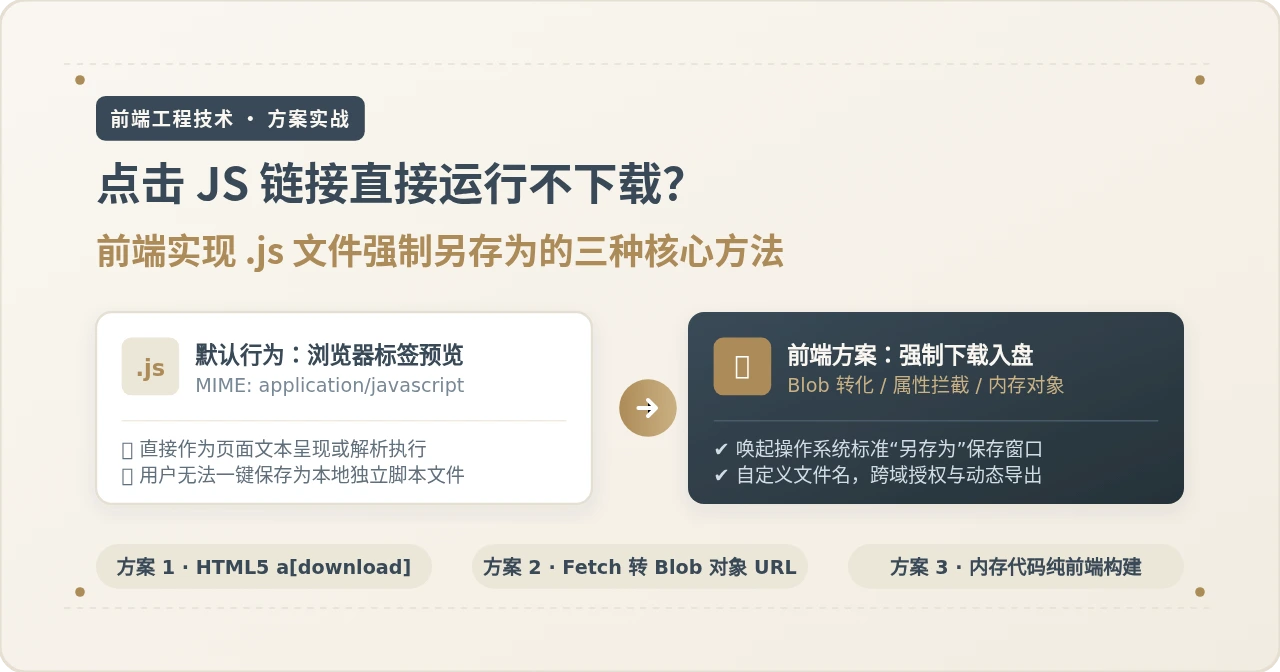
在日常前端开发或运维工具平台中,我们常常需要提供一些离线脚本、配置文件或自动化工具供用户下载保存。然而,直接使用原生超链接指向一个 .js 文件(如 <a href="/scripts/deploy.js">下载脚本</a>)时,绝大多数现代浏览器的默认行为并非弹出“文件另存为”对话框,而是直接在新的标签页中把 JavaScript 代码以纯文本形式完整打印出来,或者因浏览器的内容嗅探机制引发意外解析。本文将剖析浏览器处理脚本文件的决策逻辑,并系统讲解实现 .js 文件强制下载的三种纯前端方法及选型边界。
一、为什么点击 .js 链接默认不触发下载?
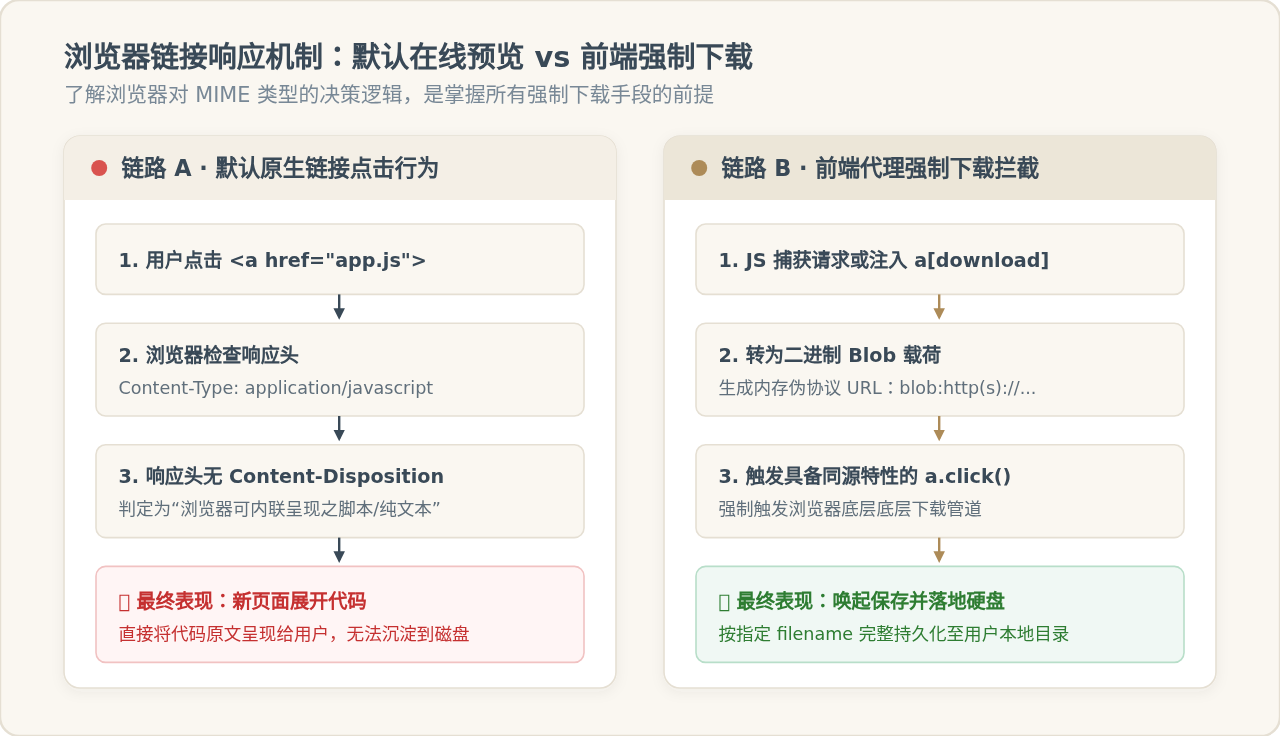
要解决下载问题,首先必须清楚浏览器在点击链接时的决策链条。当用户点击超链接发起 GET 请求时,浏览器会依据服务端响应报文中的两个核心头部字段来决定如何呈现资源:
- Content-Type 响应头:服务端的静态资源服务器(如 Nginx、Apache、Caddy)通常会为
.js拓展名返回application/javascript或text/javascript。浏览器识别到这是标准文本媒体类型,判定当前渲染引擎具备直接阅读该内容的能力。 - Content-Disposition 响应头:如果服务器在响应头中没有显式附带
Content-Disposition: attachment; filename="script.js",浏览器就会默认采用inline策略,也就是在当前窗口或新标签页中直接渲染文本。
如果前端工程师没有权限修改服务端 Nginx 路由或对象存储的 Response Header,就必须完全依赖前端脚本层进行拦截控制。然而,HTML5 提供的 download 属性又受到严格的同源安全策略(Same-Origin Policy)限制——当目标链接跨域时,浏览器会直接忽略 download 属性并回退为常规导航,这正是很多开发者发现“加了 download 依然无效”的根源所在。
二、方法一:HTML5 a 标签配合 download 属性(同源静态资源)
如果待下载的 .js 文件存放在当前网站同域名的静态资源目录下(例如部署在同一台服务器或通过同源的反向代理发布),最轻量的方式是利用 HTML5 的 download 属性。
1. 静态 HTML 模板写法
在 HTML 中,直接为 <a> 标签声明 download 属性。属性值可指定下载到本地时的预设文件名:
<!-- 同源静态脚本文件直接下载 -->
<a href="/static/js/benchmark-tool.js" download="benchmark-tool.js">
  点击下载性能测试脚本
</a>
2. 动态 JavaScript 调用封装
在业务逻辑中,如果下载是由某个按钮的点击事件触发,可以通过动态创建 DOM 节点来完成无痕下载:
function downloadSameOriginJs(url, filename = 'script.js') {{
  // 1. 动态创建隐藏的 a 标签
  const anchor = document.createElement('a');
  anchor.href = url;
  anchor.download = filename;
  anchor.style.display = 'none';

  // 2. 挂载到 DOM 并模拟派发点击
  document.body.appendChild(anchor);
  anchor.click();

  // 3. 及时清理 DOM 节点
  document.body.removeChild(anchor);
}}
注意事项与使用限制:
download 属性仅在同源 URL 或 blob:、data: 协议下生效。如果 href 指向跨域 CDN(例如 https://cdn.example.com/lib.js),大部分现代浏览器出于安全防钓鱼考虑,会直接无视 download 指定的文件名与下载意图,退化为在页面中直接打开代码文本。
三、方法二:Fetch API 转换为 Blob + 对象 URL(主流通用解法)
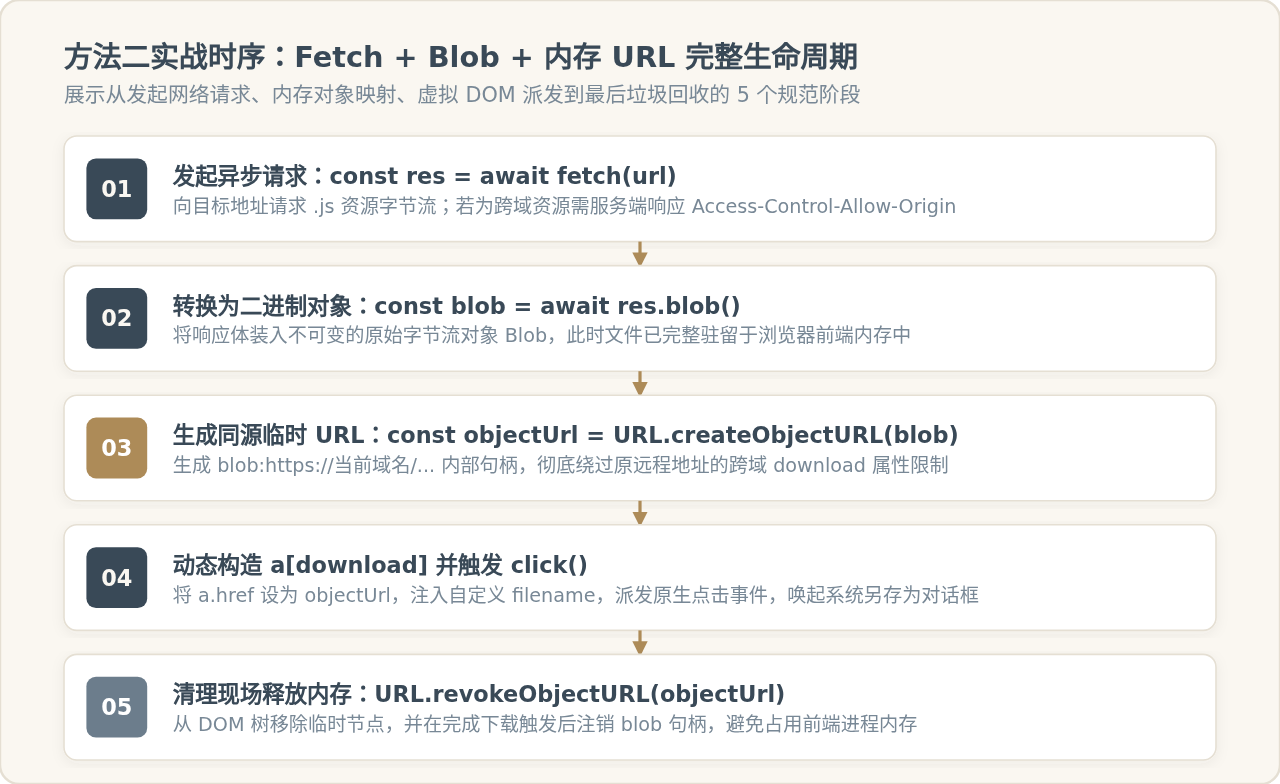
当 .js 文件部署在第三方静态资源服务器、CDN 或者需要携带自定义鉴权请求头(如 Authorization Token)时,方法一是无法生效的。此时行业最通用的解法是:使用 Fetch API 异步请求数据流,在内存中将其封装为 Blob 二进制对象,并由 URL.createObjectURL() 转换为本地同源伪协议 URL 后触发下载。
1. 完整实现代码
/**
 * 强制下载远程 .js 脚本文件(支持跨域 CORS 资源)
 * @param {{string}} url 远程脚本地址
 * @param {{string}} filename 保存至本地的文件名
 */
async function forceDownloadRemoteJs(url, filename = 'download.js') {{
  try {{
    // 1. 发起网络请求获取响应二进制数据
    const response = await fetch(url, {{
      method: 'GET',
      mode: 'cors'
    }});

    if (!response.ok) {{
      throw new Error(`网络请求异常,状态码: ${{response.status}}`);
    }}

    // 2. 将响应主体解析为二进制 Blob
    const blob = await response.blob();

    // 3. 创建浏览器内部临时指向该内存数据的同源 URL
    const objectUrl = window.URL.createObjectURL(blob);

    // 4. 构造临时锚点并派发点击
    const tempLink = document.createElement('a');
    tempLink.href = objectUrl;
    tempLink.download = filename;
    tempLink.style.display = 'none';
    document.body.appendChild(tempLink);
    tempLink.click();

    // 5. 清理 DOM 节点与释放内存
    document.body.removeChild(tempLink);
    // 延迟回收临时对象 URL,避免极少部分浏览器在保存动作尚未完成时句柄失效
    setTimeout(() => {{
      window.URL.revokeObjectURL(objectUrl);
    }}, 1000);

  }} catch (err) {{
    console.error('强制下载 .js 文件失败:', err);
  }}
}}
2. 原理解析与核心技术细节
- 绕过跨域限制机制:
URL.createObjectURL(blob)生成的链接格式为blob:https://yourdomain.com/uuid。该伪协议地址在浏览器底层被视为与当前页面严格同源,因此tempLink.download属性必然能 100% 生效,彻底规避跨域拦截。 - 内存释放(垃圾回收):通过
URL.createObjectURL创建的 URL 会一直保持对内存中 Blob 实例的强引用,只要文档未卸载就不会被垃圾回收机制回收。调用URL.revokeObjectURL(objectUrl)是避免单页应用(SPA)内存泄漏的关键步骤。 - CORS 前置条件:虽然前端利用 Blob 成功绕过了
a[download]的跨域限制,但fetch()请求本身依然受浏览器跨域安全策略约束。因此,存放该.js文件的远程服务器必须在响应头中配置Access-Control-Allow-Origin: *(或指定当前应用域名),否则请求会在第一步被浏览器 CORS 拦截。
四、方法三:纯前端动态构建 Blob / Data URL 导出(动态生成脚本)
在很多实际业务中,我们并不存在现成的后端静态 .js 物理文件。比如在线配置平台、Low-Code 低代码平台、可视化看板设计器或前端代码生成器,用户在界面调整参数后,需要将前端内存中组装出的代码字符串导出为一个 .js 文件。这时可直接在前端运行时内存中构造 Blob。
1. 基于 new Blob 的动态文件导出实现
/**
 * 纯前端内存脚本代码导出为本地 .js 文件
 * @param {{string}} codeString JavaScript 源码字符串
 * @param {{string}} filename 导出保存的文件名
 */
function exportJsFromString(codeString, filename = 'generated-config.js') {{
  // 1. 指定 MIME 类型为 text/javascript 并设置 UTF-8 字符集
  const blob = new Blob([codeString], {{
    type: 'text/javascript;charset=utf-8'
  }});

  // 2. 创建对象链接并派发另存为动作
  const blobUrl = URL.createObjectURL(blob);
  const a = document.createElement('a');
  a.href = blobUrl;
  a.download = filename;
  a.style.display = 'none';

  document.body.appendChild(a);
  a.click();

  // 3. 及时清理
  document.body.removeChild(a);
  setTimeout(() => URL.revokeObjectURL(blobUrl), 500);
}}

// 示例调用:导出动态环境配置文件
const runtimeScript = `window.__APP_ENV__ = ${{
  apiHost: "https://api.internal.net",
  version: "2.4.0",
  timestamp: Date.now()
}};`;

exportJsFromString(runtimeScript, 'env-config.js');
2. Data URL 替代方案与对比
针对代码体积较小的脚本(通常在几十 KB 以内),还可以使用 data: 协议编码直接赋值给 a.href:
function exportJsViaDataUri(codeString, filename = 'snippet.js') {{
  // 对中文及特殊字符进行 URI 编码
  const dataUri = 'data:text/javascript;charset=utf-8,' + encodeURIComponent(codeString);
  const a = document.createElement('a');
  a.href = dataUri;
  a.download = filename;
  a.click();
}}
虽然 Data URL 机制无需手动调用 URL.revokeObjectURL() 进行内存回收,但在生产环境中更推荐使用 Blob 方式。原因在于:各浏览器对 Data URL 的最大长度有较为苛刻的上限(旧版浏览器甚至限制在 2MB 以内),且大文件进行 URL 编码或 Base64 转换会造成额外的 CPU 开销和约 33% 的内存膨胀。
五、选型对比与异常边界排查
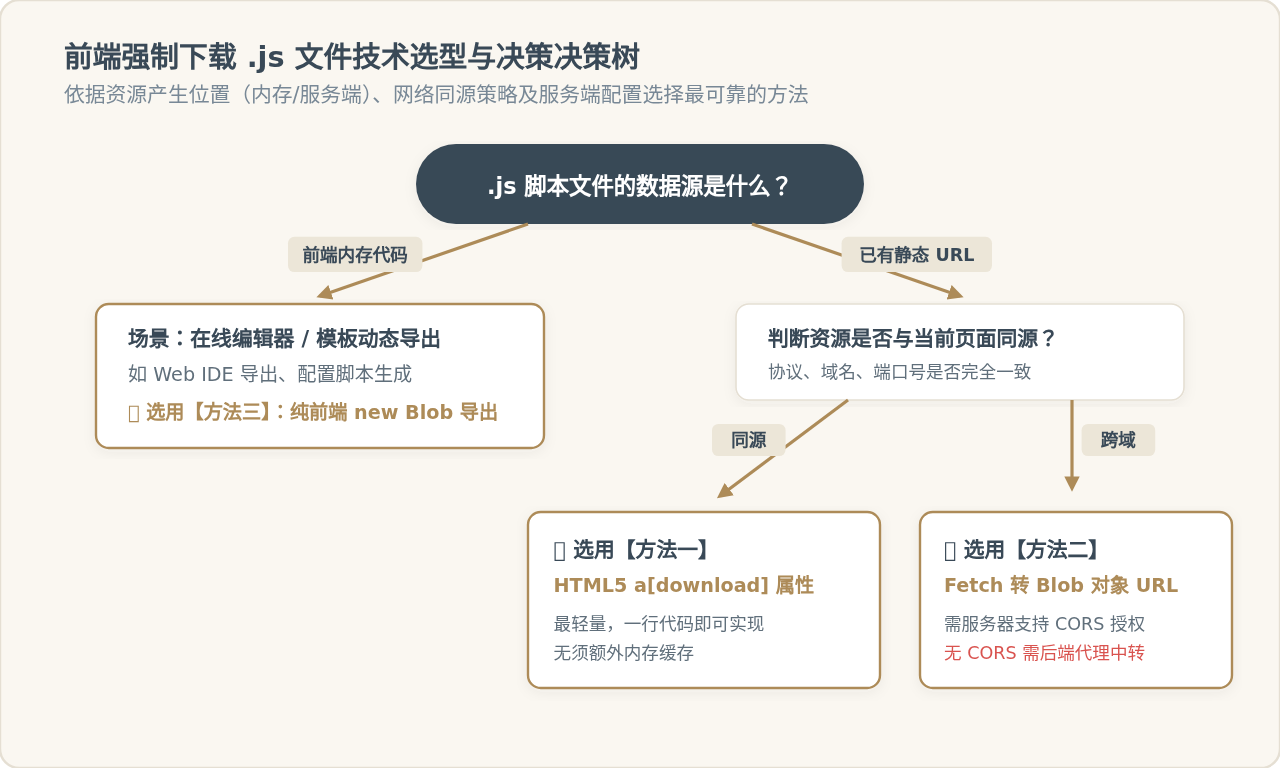
在了解了上述三种实现方式后,面对具体项目时应当如何选择?我们可以从资源归属、跨域支持、性能消耗和代码复杂度等维度进行综合考量。
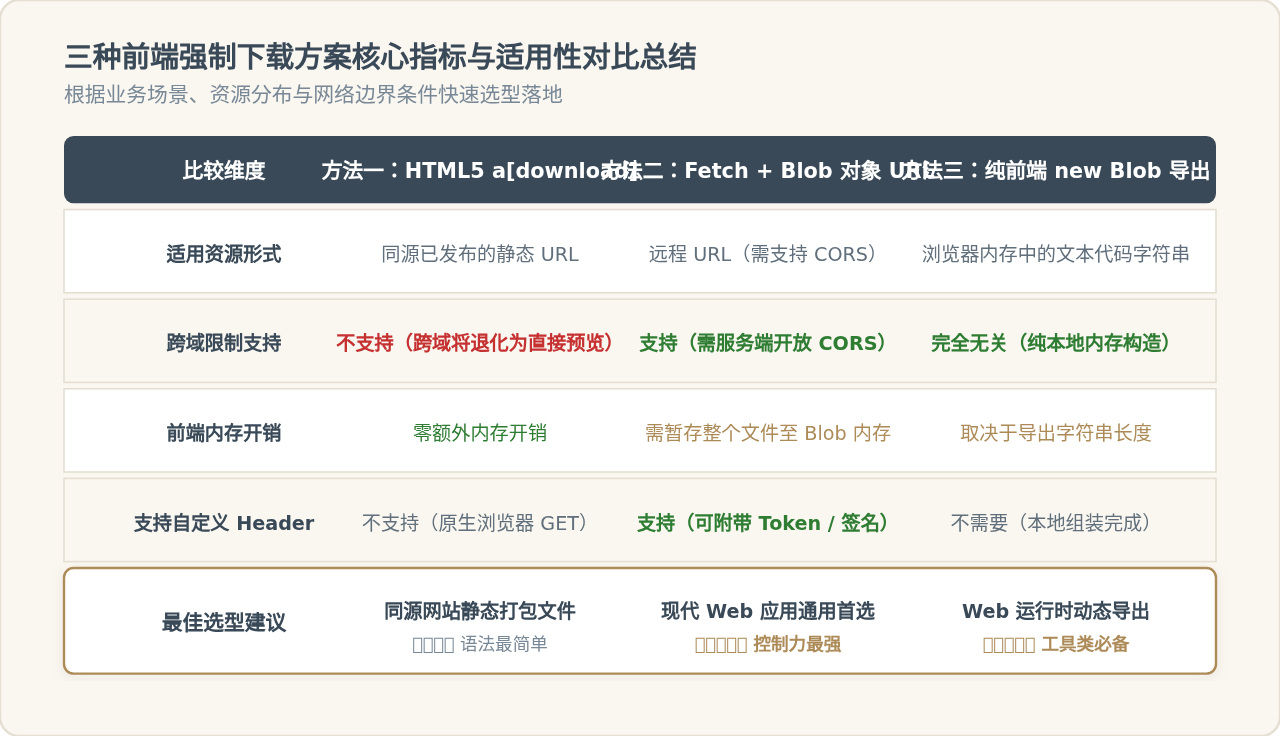
常见边界问题与避坑指南
-
跨域文件无 CORS 头怎么处理?
如果目标.js文件托管在未开启 CORS 的第三方服务器上,方法二的fetch()会直接触发浏览器跨域安全报错;而方法一又会被剥夺download行为直接打开页面。这种场景下纯前端没有任何安全漏洞可以穿透,必须由自己的业务后端提供一个反向代理中转接口(Proxy),在响应中补充Content-Disposition: attachment返回给前端。 -
大体积脚本(如数十 MB 的 SourceMap 或离线数据包)下载优化:
response.blob()会把文件完整缓冲到浏览器物理内存中。如果下载的文件高达数百兆,可能会导致低配设备或移动端标签页内存溢出崩溃。对于大文件,优先推动服务端配置Content-Disposition: attachment走原生下载,或结合 Streams API 与 Service Worker 实现流式中转落盘。 -
iOS Safari 与移动端 Web 浏览器的弹窗拦截:
部分移动端浏览器对异步回调中动态派发的click()存在严格的手势安全策略。如果在fetch耗时较长的异步 Promise 之后调用a.click(),部分 Safari 版本可能会判定其为未经用户直接授权的弹出行为而予以拦截。最佳实践是在发起 Fetch 前给用户明确的“正在生成/下载中”Loading 提示,或在触发点击时保持主线程调用链尽量短促。
六、总结
点击 .js 链接无法自动下载,本质上是浏览器对 MIME 类型的默认预览机制与 a[download] 同源安全策略共同作用的结果。解决该问题时:
- 对于同源已有静态文件,优先使用原生
a[download]属性,零成本、零内存开销; - 对于跨域(支持 CORS)或需附带鉴权的远程文件,采用 Fetch + Blob + URL.createObjectURL 组合拳,将远程流化为本地同源句柄后触发下载;
- 对于前端在线配置或动态生成的代码,直接通过
new Blob([code], { type: 'text/javascript' })在本地构建数据流,平滑导出目标脚本。
掌握这三种方法及其底层约束,即可从容应对各种复杂前端环境下的文件强制落地需求。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章