

针对JavaScript在网页截图导出时遇到的Tainted Canvas安全报错(SecurityError: The operation is insecure),系统阐述浏览器Canvas同源策略与污染机制,提供服务端CORS响应头配置、前端属性赋值时序、浏览器缓存污染穿透、反向代理中转及html2canvas实战配置方案。
JS网页截图跨域图片报错(Tainted Canvas)怎么处理
作者:沉舟
时间:2026-10-30
浏览:382
文章目录
JavaScript / HTML5 Canvas
网页截图与海报生成
CORS跨域安全
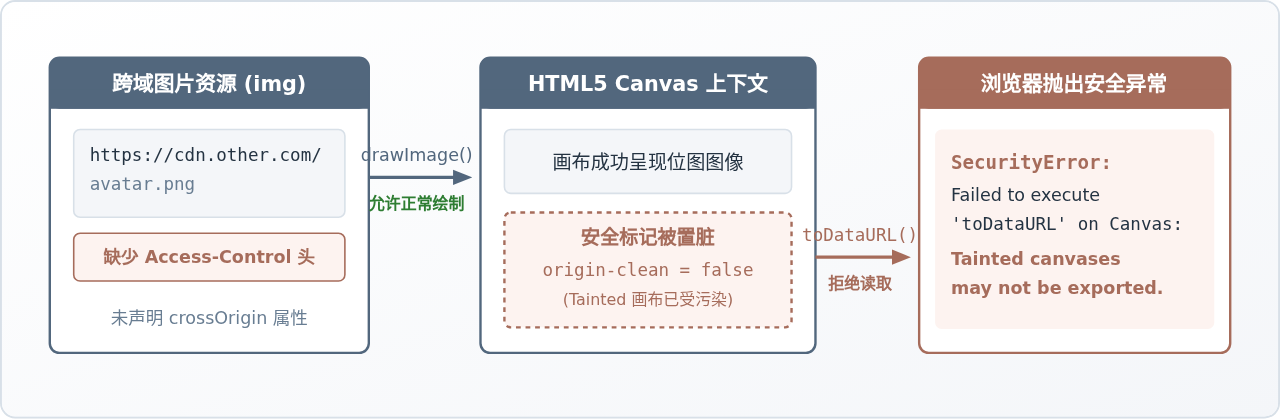
在前端使用 JavaScript 执行页面截图、生成海报或导出长图时(无论是直接调用原生 Canvas 的 ctx.drawImage(),还是借助 html2canvas、dom-to-image 等开源库),一旦画布中绘制了没有正确携带 CORS 响应头的外部跨域图片,Canvas 上下文就会立即被浏览器标记为“受污染”(Tainted)。此后,任何尝试将画布内容导出为数据的方法(如 toDataURL()、toBlob() 或 getImageData())都会被浏览器立即阻断,并抛出 SecurityError: Failed to execute 'toDataURL' on 'HTMLCanvasElement': Tainted canvases may not be exported 异常。处理该问题的根本路径分为两类:对于自有或可配置的 CDN/OSS 资源,需在服务端开启 Access-Control-Allow-Origin 并由前端在加载图片前设置 crossOrigin = "anonymous";对于第三方不可控图片,则需通过自有后端搭建反向代理或在服务端完成数据转码后注入。
一、报错表现与 Canvas“被污染”的安全本质
很多开发者在初次遇到该报错时会产生一个疑惑:为什么跨域图片在浏览器网页上能够看得清清楚楚,也能通过 ctx.drawImage(img, 0, 0) 顺利绘制到 Canvas 界面中,却偏偏在最后执行 canvas.toDataURL() 或导出 Base64 时崩溃?
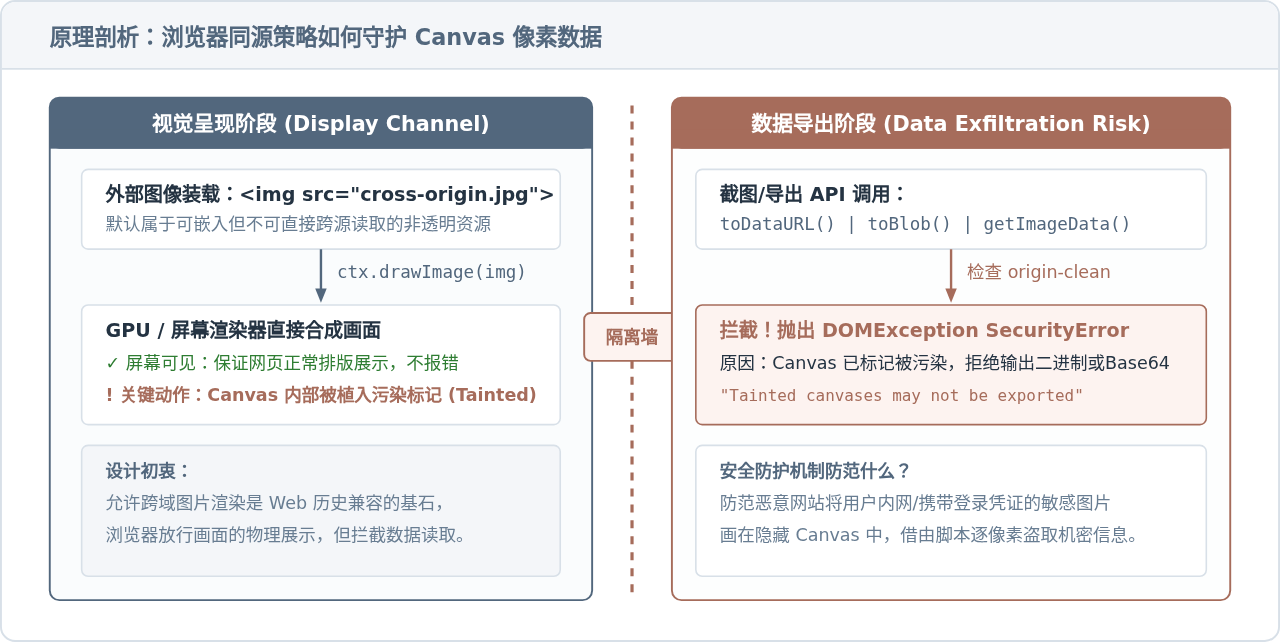
这一现象的根源在于浏览器的同源策略(Same-Origin Policy)在图形渲染与数据读取两个层面上实施的“分权控制”:
- 视觉渲染层(放行):Web 的初始设计允许在
<img>、<video>等元素中直接引入任意域名的静态资源,以便于分布式网页的排版展示。Canvas 继承了这一行为,允许将跨域像素直接合成至物理渲染缓冲区,因为单纯的视觉呈现不会将资源的数据结构泄露给 JavaScript 运行时。 - 数据导出层(拦截):一旦 JavaScript 能够调用
getImageData()读取每个像素的 RGBA 原始数值,或者调用toDataURL()将整个画布编码为可自由传输的 Base64 文本,恶意脚本就可以悄悄在一个不可见的隐藏 Canvas 中加载用户受内网保护的图表、个人对账单或带有 Cookie 认证的敏感图片,进而逐像素窃取内容并回传到黑客服务器。这种攻击被称为“像素数据外发攻击”(Pixel Exfiltration Attack)。
为了杜绝这种信息泄露漏洞,W3C 与 WHATWG 规范为 Canvas 定义了一个不可逆的内部状态位:origin-clean。Canvas 初始状态下 origin-clean 为 true。一旦任何非同源、且未通过 CORS 握手验证的媒体资源被绘制到该画布上,浏览器的图形引擎会瞬间将 origin-clean 重置为 false。此时的画布被称为 Tainted Canvas(被污染的画布)。
注意:污染状态是不可逆的单向标记
无论后续在画布上覆盖绘制多少同源图片、文字,或者调用
ctx.clearRect(0, 0, width, height) 清空画布,只要该 Canvas 曾经被脏数据触碰过,origin-clean 就无法重置为 true。唯一的解法是销毁该 Canvas 元素或重新创建新的清洁实例。
二、方案一:服务端 CORS 响应头 + 前端时序规范(自有资产最佳解)
如果截图所依赖的图片存放在自有的业务服务器、云厂商对象存储(如阿里云 OSS、腾讯云 COS、AWS S3)或自建 CDN 节点,这是成本最低、执行效率最高、且不消耗额外中转服务器带宽的标准化方案。要让跨域图片不污染 Canvas,必须完成服务端与前端时序的双向配合。
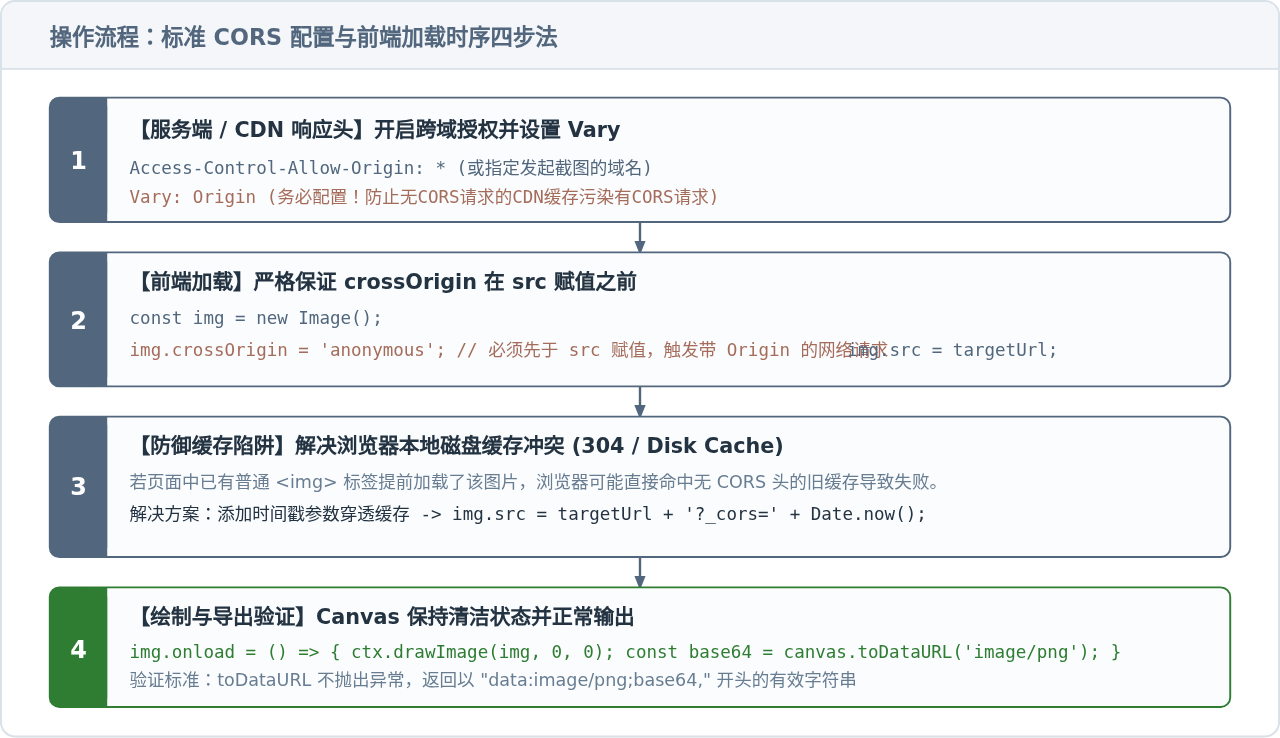
1. 服务端 / CDN 响应头配置规范
图片所在的存储服务或 CDN 必须在 HTTP 响应头中提供明确的跨域许可。以常见的 Nginx、云存储和 CDN 为例,响应头需包含以下关键字段:
# 允许所有域名跨域访问(或指定具体的前端发起域名)
Access-Control-Allow-Origin: *

# 允许的请求方法
Access-Control-Allow-Methods: GET, OPTIONS

# 关键:通知浏览器和CDN根据Origin头区分缓存
Vary: Origin
极其隐蔽的陷阱:务必配置 Vary: Origin
许多前端排查时发现“用 Postman 查有 CORS 头,但页面依然报 Tainted Canvas”,最常见的原因正是缺少
Vary: Origin。在没有 Vary: Origin 的情况下,如果网页中某个常规 <img src="..."> 标签(未声明 crossOrigin)先发起请求,CDN 会缓存没有 CORS 头的普通响应。随后截图逻辑以跨域身份再次请求同一 URL 时,CDN 却命中了之前未携带 Access-Control-Allow-Origin 的缓存副本,直接导致浏览器判定跨域失败并拒绝赋予清洁权限。
2. 前端加载时序:crossOrigin 必须先于 src 设置
在前端创建 Image 对象时,必须显式声明 crossOrigin 属性,告知浏览器使用 CORS 模式(在请求头中携带 Origin: http://your-page.com)向服务器请求图片资源。
这里存在一个严重的编写时序细节:必须在为 img.src 赋值之前设置 img.crossOrigin = 'anonymous'。部分现代浏览器(包括 WebKit/Blink 内核)在 src 被赋值的瞬间就会立即启动网络请求排队。如果颠倒了顺序,浏览器可能会直接以非 CORS 模式发出请求,即便随后设置了属性也无法挽回。
// 正确的原生 Canvas 加载时序实现
function loadCleanImage(url) {
  return new Promise((resolve, reject) => {
    const img = new Image();

    // 步骤 1:显式启用匿名 CORS 模式(不携带 Cookie 等用户凭证)
    img.crossOrigin = 'anonymous';

    // 步骤 2:注册加载与失败监听
    img.onload = () => resolve(img);
    img.onerror = (err) => reject(new Error(`图片加载失败或跨域被拒: ${url}`));

    // 步骤 3:防止浏览器本地磁盘缓存冲突(附加防缓存参数)
    const separator = url.includes('?') ? '&' : '?';
    img.src = `${url}${separator}_t=${Date.now()}`;
  });
}

// 在 Canvas 中使用
async function renderAndExport(canvas, imgUrl) {
  const ctx = canvas.getContext('2d');
  const img = await loadCleanImage(imgUrl);

  // 此时绘制不会污染画布
  ctx.drawImage(img, 0, 0);

  // 能够正常安全导出 Base64 数据
  const base64Data = canvas.toDataURL('image/png');
  return base64Data;
}
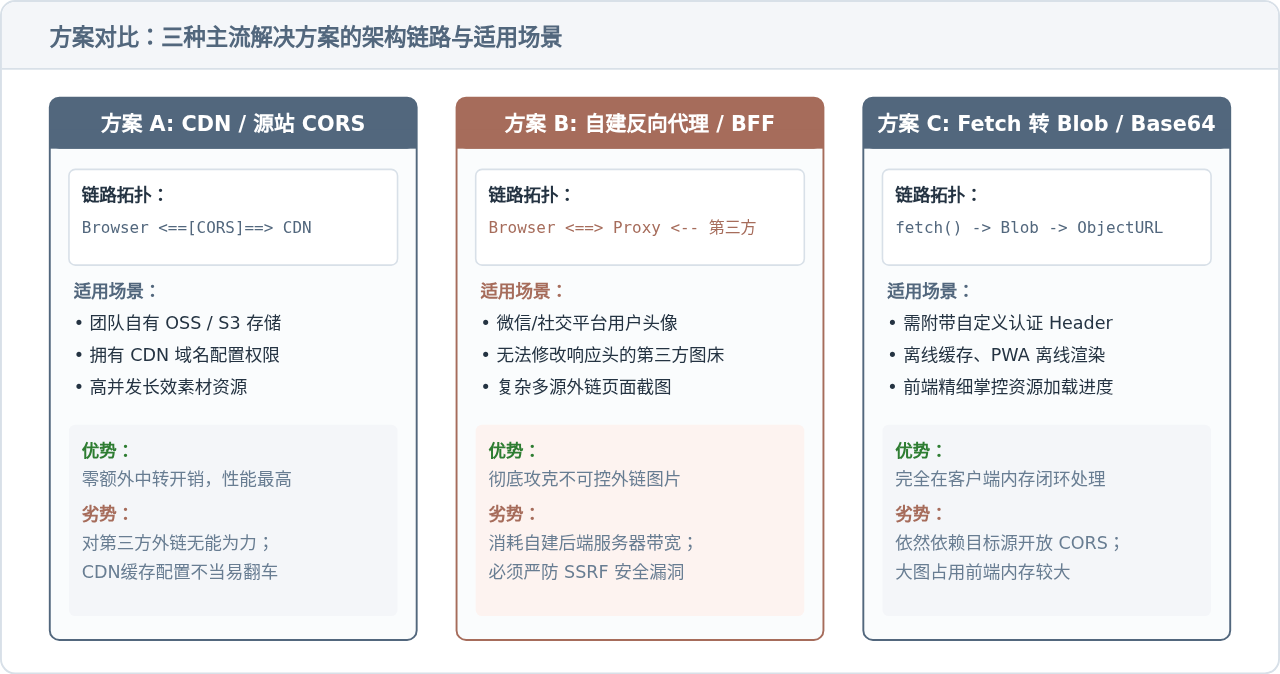
三、方案二:自建反向代理服务(第三方不可控图片的必选方案)
在实际业务中,页面中经常需要展示来自第三方平台的资源,例如用户的微信头像(thirdwx.qlogo.cn)、微博头像、或者外部合作方托管的商品图。这些第三方服务器通常不会为你的前端域名开放 Access-Control-Allow-Origin 头,且你无权要求对方修改服务器配置。
此时唯一的出路是将图片的获取动作移交到不受浏览器同源策略限制的自有后端服务(Proxy / BFF)。由后端抓取图片字节流后,再附带合法的 CORS 响应头返回给前端,或者直接将图片流转为同源 URL。
Node.js / Express 代理服务实现示例
以下为生产环境中可以直接使用的轻量图片转发接口实现,包含基础的白名单域名过滤以防范服务端请求伪造(SSRF):
// server-proxy.js
const express = require('express');
const axios = require('axios');
const app = express();

// 允许跨域代理请求的白名单域名
const ALLOWED_HOSTS = ['wx.qlogo.cn', 'thirdwx.qlogo.cn', 'avatar.githubusercontent.com'];

app.get('/api/proxy-image', async (req, res) => {
  const targetUrl = req.query.url;

  if (!targetUrl) {
    return res.status(400).send('缺少 url 参数');
  }

  try {
    const parsed = new URL(targetUrl);
    if (!ALLOWED_HOSTS.some(host => parsed.hostname.endsWith(host))) {
      return res.status(403).send('目标域名未在代理白名单内');
    }

    // 服务端请求第三方图片,以流形式接收
    const response = await axios.get(targetUrl, {
      responseType: 'stream',
      timeout: 8000
    });

    // 关键:在代理响应中注入同源或开放的 CORS 响应头
    res.setHeader('Access-Control-Allow-Origin', '*');
    res.setHeader('Content-Type', response.headers['content-type'] || 'image/png');
    res.setHeader('Cache-Control', 'public, max-age=86400'); // 开启本地缓存降低后端压力

    // 管道传输回前端
    response.data.pipe(res);
  } catch (err) {
    res.status(502).send('代理抓取图片失败: ' + err.message);
  }
});

app.listen(3000, () => console.log('Image proxy running on port 3000'));
前端在遇到第三方头像时,只需将原图地址通过代理接口进行包装即可:
const rawAvatarUrl = 'https://thirdwx.qlogo.cn/mmopen/vi_32/xxxx/132';
const safeUrl = `/api/proxy-image?url=${encodeURIComponent(rawAvatarUrl)}`;

// 使用安全代理地址加载图片并绘制至 Canvas
const avatarImg = await loadCleanImage(safeUrl);
ctx.drawImage(avatarImg, 20, 20, 60, 60);
四、方案三:客户端 Fetch 预抓取转 Blob URL
当图片服务器已经开启了 CORS,但截图场景需要携带自定义的身份凭证(如 Authorization: Bearer ... 请求头),或者希望在前端内存中提前做好二进制缓存时,可以使用 fetch() 将图片下载为 Blob,并生成同源的 blob: 协议对象 URL。
由于 URL.createObjectURL(blob) 生成的链接属于当前页面的同源域,将其赋值给 Image 元素绘制时,完全不会触发 Canvas 的污染机制:
async function fetchImageAsBlobUrl(url, authToken) {
  const response = await fetch(url, {
    method: 'GET',
    headers: {
      'Authorization': authToken ? `Bearer ${authToken}` : ''
    },
    mode: 'cors'
  });

  if (!response.ok) {
    throw new Error(`Fetch image status: ${response.status}`);
  }

  const blob = await response.blob();
  return URL.createObjectURL(blob);
}

// 业务调用流程
async function drawProtectedAsset(ctx, remoteUrl) {
  const blobUrl = await fetchImageAsBlobUrl(remoteUrl, 'my-token-123');

  const img = new Image();
  img.onload = () => {
    ctx.drawImage(img, 0, 0);
    // 使用完毕后释放 Blob 对象内存
    URL.revokeObjectURL(blobUrl);
  };
  img.src = blobUrl;
}
五、主流截图库(html2canvas / dom-to-image)实战避坑指南
在大多数业务开发中,开发者并不会直接手写底层 CanvasRenderingContext2D 绘制指令,而是依赖 html2canvas 对现有的 DOM 树进行快照渲染。此时必须准确理解其内部配置项,否则极易踩坑。
1. html2canvas 的核心配置选项辨析
html2canvas 提供了两个极容易混淆的参数:useCORS 与 allowTaint。
| 配置属性 | 默认值 | 推荐设置 | 机制与后果说明 |
|---|---|---|---|
useCORS |
false |
true |
当为 true 时,库在克隆并加载图片节点时会自动设置 img.crossOrigin = "anonymous",尝试以合法的跨域凭证加载图片。如果后端支持 CORS,画布可正常导出。 |
allowTaint |
false |
false |
如果设置为 true,库会直接强行绘制非 CORS 图片,这会导致底层 Canvas 被污染。虽然渲染本身不会挂起,但最终获取 canvas.toDataURL 时依然必定报错。因此千万不要盲目开启 allowTaint: true。 |
proxy |
undefined |
按需配置字符串 URL | 指定后端的代理服务地址(如 '/api/proxy-image')。当图片跨域且不支持 CORS 时,库会自动请求该代理加载图片。 |
// html2canvas 正确的生产配置示范
import html2canvas from 'html2canvas';

async function captureDomElement(domNode) {
  try {
    const canvas = await html2canvas(domNode, {
      useCORS: true,           // 必须开启:允许跨域图片携带 Origin 凭证
      allowTaint: false,       // 严禁开启:防止未授权图片静默污染画布
      proxy: '/api/proxy-image', // 搭配后端代理兜底不可控图片
      scale: window.devicePixelRatio || 2, // 保证导出高清画质
      logging: false,          // 关闭冗余调试日志
      ignoreElements: (element) => {
        // 可选:过滤掉明确不需要参与截图的动态外链广告或无关元素
        return element.classList.contains('no-export');
      }
    });

    // 安全导出图片,无需担心 Tainted Canvas 报错
    const imgData = canvas.toDataURL('image/jpeg', 0.92);
    return imgData;
  } catch (error) {
    console.error('DOM截图失败:', error);
    throw error;
  }
}
六、边界场景与特殊暗坑排查
如果在落实了上述方案后依然偶尔遇到 Tainted Canvas 报错,请对照以下三个高频暗坑进行逐项排查:
1. iOS WebKit / Safari 的跨域图片缓存 Bug
在 iOS Safari 中存在一个长期存在的 WebKit 缓存缺陷:如果页面先通过常规 <img src="pic.jpg"> 渲染了图片,该图片进入了 Safari 的本地内存缓存池。当截图库再次以 crossOrigin = 'anonymous' 请求同一 URL 时,WebKit 依然会复用无 CORS 凭据的内存缓存,导致 origin-clean 校验失败。
防御措施:在发起截图前,如果发现是 WebKit 环境,或者对所有需要绘制到 Canvas 的图片 URL 统一追加防缓存时间戳参数(例如 url + (url.includes('?') ? '&' : '?') + '_c=' + Date.now()),强迫浏览器建立独立的网络请求上下文。
2. SVG 图像内嵌外链位图的二次污染
当 Canvas 绘制一个 SVG 图像(ctx.drawImage(svgImg, 0, 0))时,如果该 SVG 的 XML 内容中包含 <image href="http://other.com/pic.png">,只要该内嵌位图存在跨域问题,整张 SVG 就会被浏览器认定为脏资源,进而污染整个外层 Canvas。
解法:在将 SVG 画入 Canvas 前,必须通过正则或 DOM 解析器遍历 SVG 内部的所有 <image> 标签,将外部链接全部预先转化为 Base64 编码的 Data URL(data:image/png;base64,...)内联后再执行绘制。
3. 自定义 WebFont 跨域污染
某些截图库(如 dom-to-image)会将 DOM 样式连同字体一同克隆。如果样式表中引用了未经 CORS 授权的跨域字体文件(@font-face { src: url('https://fonts.other.com/font.woff2') }),Canvas 在解析渲染文本时同样会触发安全保护机制,导致导出失败。确保所有静态字体资源在 CDN 上同样配置 Access-Control-Allow-Origin: *。
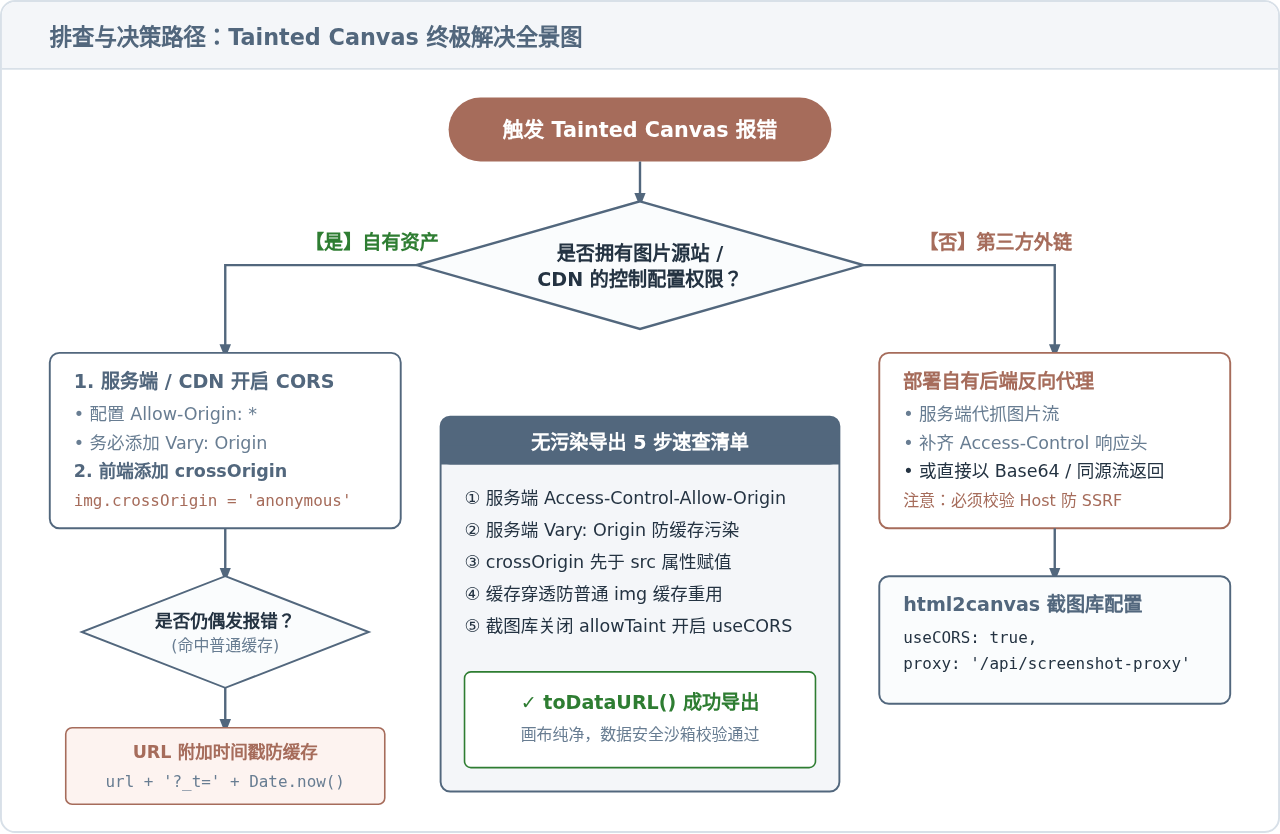
七、总结与排查速查表
处理 Tainted Canvas 跨域报错的核心原则可以归结为:“谁的资源谁授权,第三方的资源走中转,前端时序莫颠倒,缓存穿透防暗枪”。
- 看域名归属:只要是自己能够修改配置的存储桶或 CDN,一律配置
Access-Control-Allow-Origin: *以及Vary: Origin。 - 看前端代码:原生
Image加载时,必须在img.src之前设置img.crossOrigin = 'anonymous'。 - 看第三方限制:不可控的微信、微博、第三方平台外链头像,果断部署自有后端 Proxy 接口转发。
- 看截图库传参:使用
html2canvas时,牢记配置useCORS: true并关闭allowTaint: false。
按照上述体系化路径进行改造与防御,即可彻底杜绝网页截图过程中偶发或必现的跨域污染报错,确保海报生成、局部截屏与长图导出功能的稳定可靠。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章