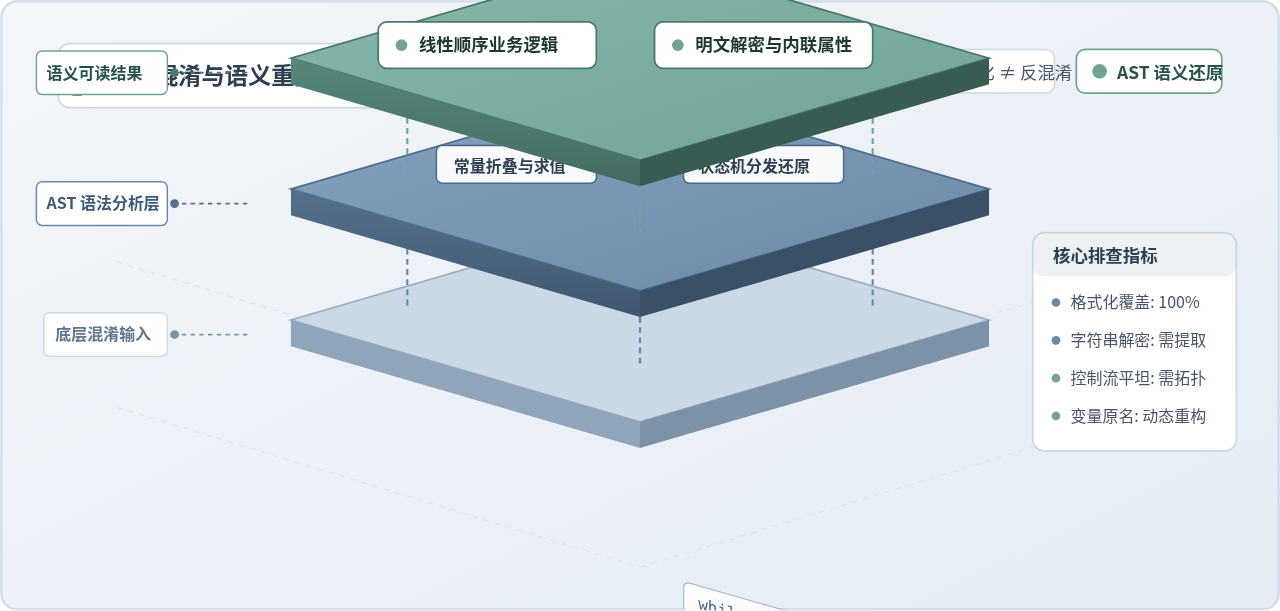
深入解析JavaScript反混淆后代码仍然不可读的5大深层原因,包括代码美化局限、标识符混淆、控制流平坦化、字符串加密与代理函数,并提供基于AST与动态调试的完整排查与还原实操方案。
本文介绍前端检测用户登录状态过期的多种方案,包括检查JWT令牌有效期、定时轮询服务器、利用全局请求拦截器捕获401状态码以及基于Web存储的时间戳检查。针对高并发场景,还探讨了优化轮询频率的策略,并提供了在业务流程中通过优雅降级避免中断用户操作的实现思路与React示例。
本文详解前端如何使用crypto-js库进行AES加解密,涵盖安装、CBC/ECB模式配置及填充处理。结合JSEncrypt库实现RSA密钥生成与交换,并通过封装Axios拦截器,在请求头中传递加密后的AES密钥与数据,实现前后端安全通信的完整流程。
本文详解前端双重身份验证(Double Token)的实现思路,涵盖从传统密码认证到多因素二次认证的完整流程。通过解析登录请求、令牌存储及后续资源访问的代码示例,阐述如何利用短信、动态码等机制提升应用安全性,并探讨OAuth 2.0与WebAuthn的集成趋势。
本文详细介绍前端如何利用 jsencrypt 库进行 RSA 非对称加密。内容涵盖 RSA 原理、公私钥生成方法(OpenSSL 及在线工具)、jsencrypt 安装与引入,以及具体的加密解密代码示例,旨在提升用户登录密码传输的安全性。
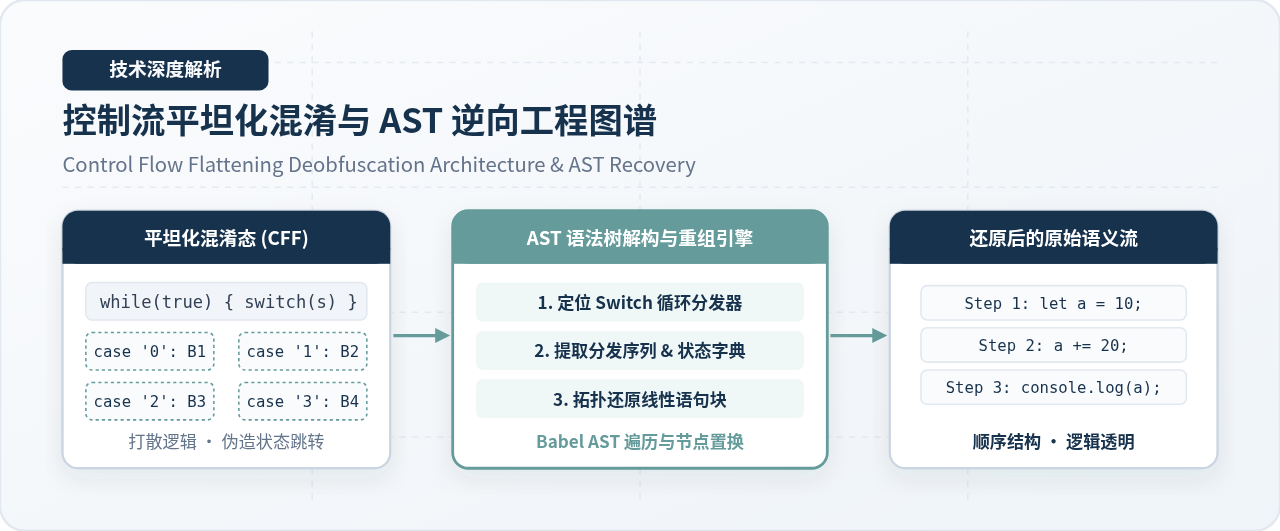
深入解析JavaScript控制流平坦化混淆的底层原理,系统介绍基于Babel AST静态语法树遍历、分发器提取、基本块重排置换以及动态Trace符号执行的高级反混淆实战思路。
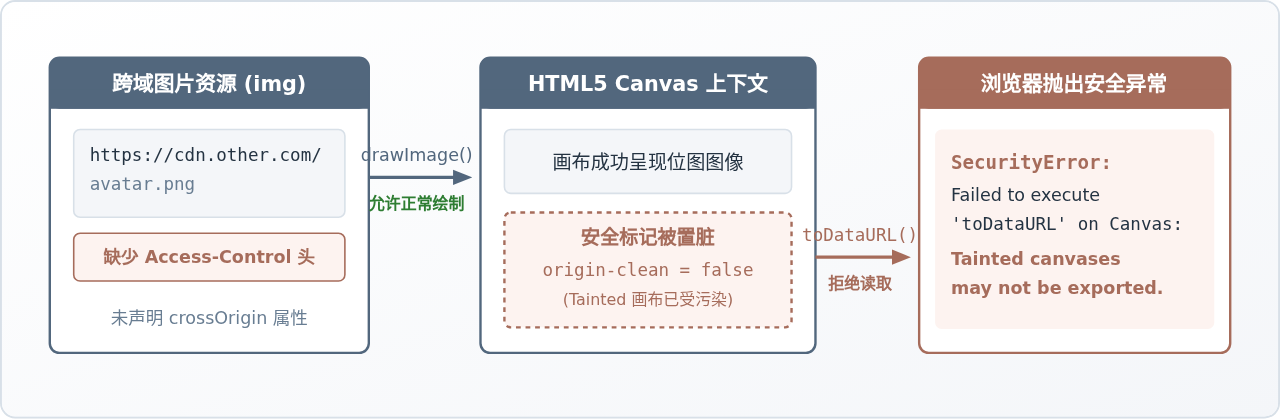
针对JavaScript在网页截图导出时遇到的Tainted Canvas安全报错(SecurityError: The operation is insecure),系统阐述浏览器Canvas同源策略与污染机制,提供服务端CORS响应头配置、前端属性赋值时序、浏览器缓存污染穿透、反向代理中转及html2canvas实战配置方案。
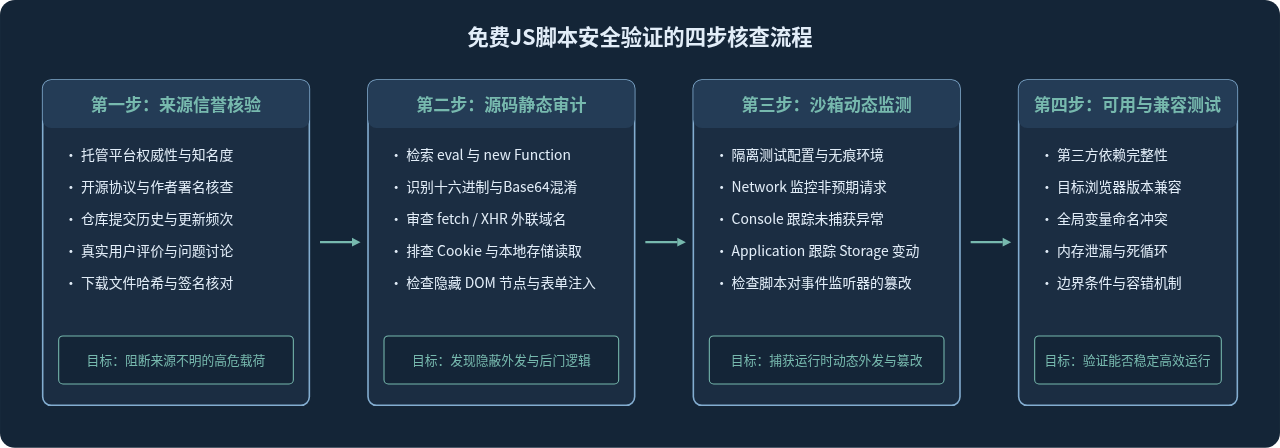
详细讲解如何从来源审查、静态代码审计、沙箱动态监测及可用性测试四个维度,全面判断下载的免费JavaScript脚本是否安全无害且能够稳定运行。
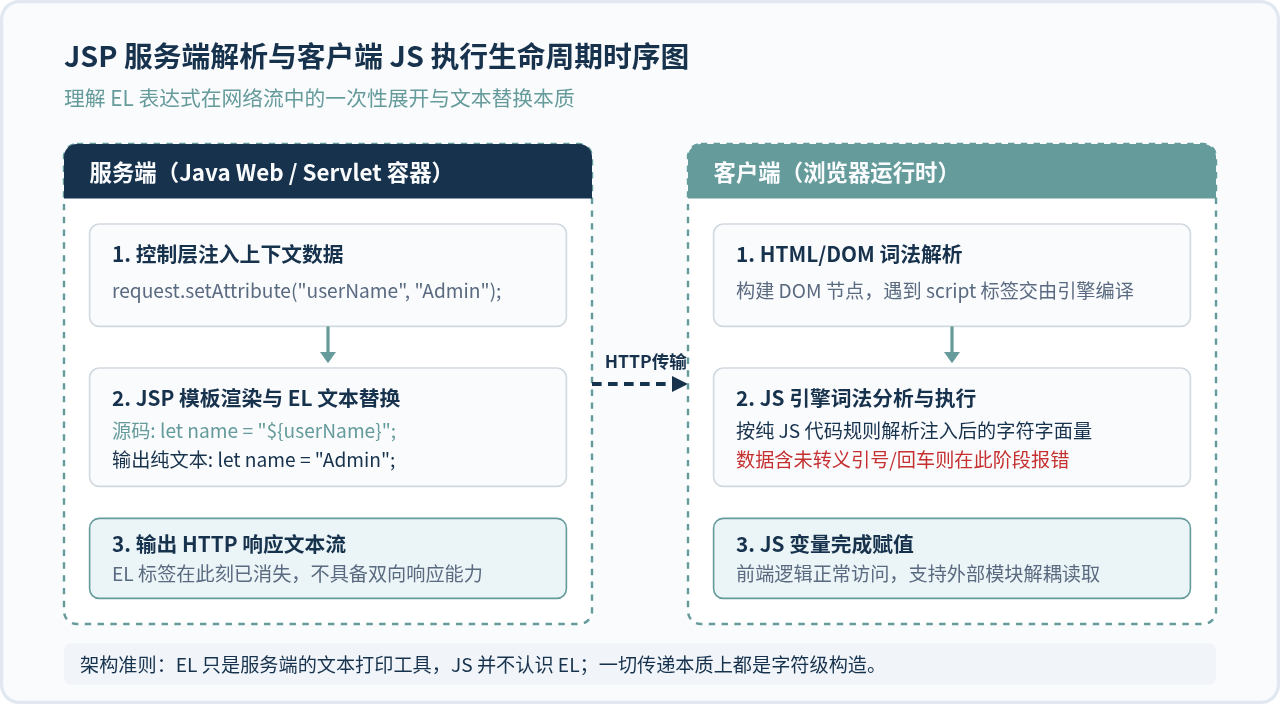
深入解析在JSP页面中使用EL表达式将后端数据安全、高效传递给JavaScript变量的最佳实践方案,彻底解决XSS漏洞、引号错乱与复杂对象传递难题。
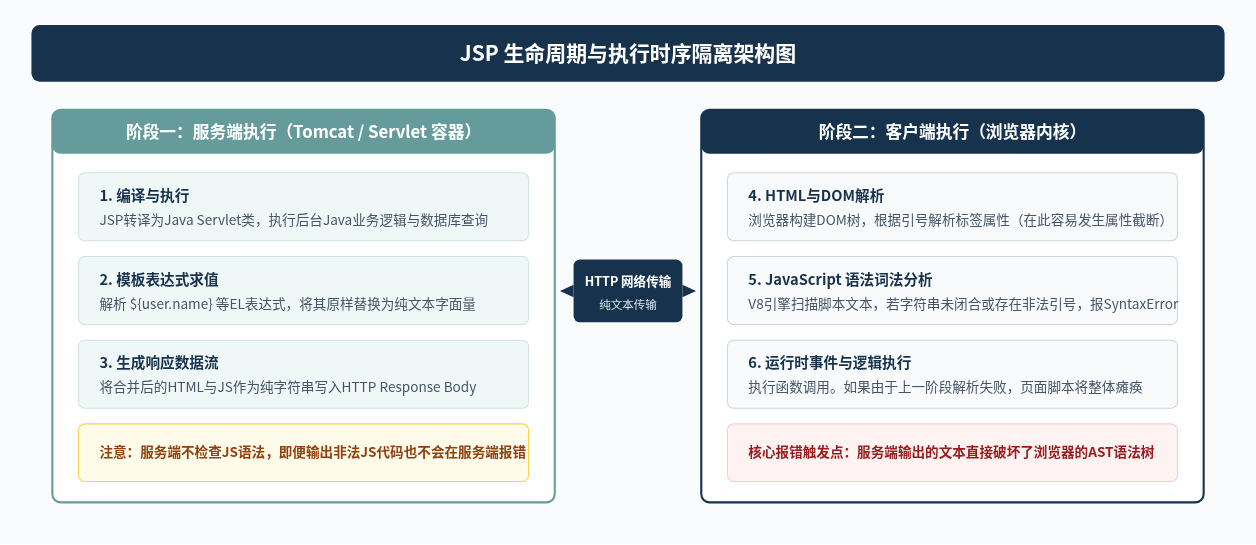
深入解析JSP页面中JavaScript报错与引号冲突的根本原因,从服务端渲染时序、HTML属性嵌套截断到特殊字符转义,提供解耦数据传递、JSON数据岛等多种实用解决方案及排查指南。
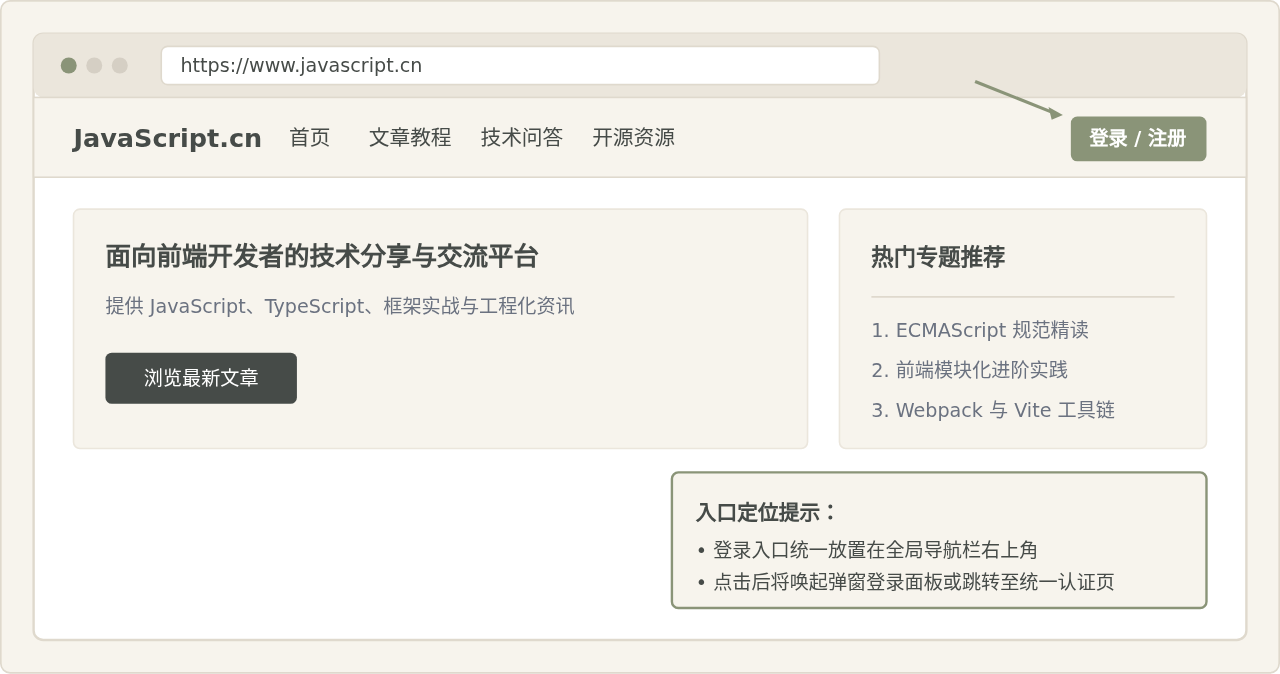
详细介绍javascript.cn官网首页地址、用户登录入口位置、具体操作步骤及常见访问登录注意事项,帮助开发者准确、安全地访问和使用该平台。
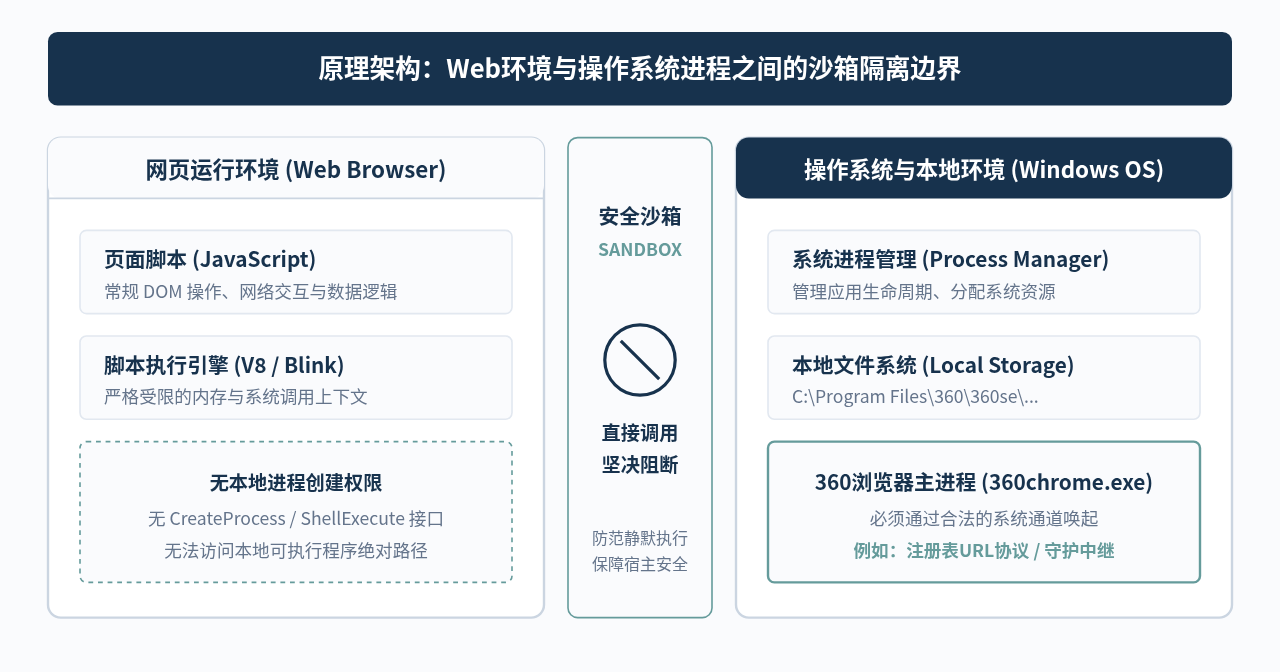
深入解答JavaScript能否直接启动360浏览器,剖析浏览器安全沙箱限制机制,并提供自定义URL协议、本地中继服务及历史兼容模式等替代方案的实现方法与选型建议。