

深入解析JSP页面中JavaScript报错与引号冲突的根本原因,从服务端渲染时序、HTML属性嵌套截断到特殊字符转义,提供解耦数据传递、JSON数据岛等多种实用解决方案及排查指南。
解决JSP页面中JavaScript代码报错与引号冲突问题
作者:沉舟
时间:2026-10-30
浏览:348
文章目录
在JSP开发中,JavaScript报出语法错误或无法正常响应事件,绝大多数并非源自前端逻辑缺陷,而是由于服务端JSP表达式与客户端JavaScript运行生命周期的混淆,以及HTML属性、JSP动态变量与JS字符串字面量之间的多层引号冲突。彻底解决该问题的核心路径在于理清渲染时序边界,摒弃在HTML属性中拼接复杂JS字符串的陈旧做法,改用标准的
data-* 属性解耦或 <script type="application/json"> 数据岛方案。
一、问题根源:JSP服务端渲染与浏览器JS执行的时序割裂
许多刚接触Java Web开发的工程师容易陷入一个思维误区,认为JSP文件中的Java代码、EL表达式(${...})与 <script> 标签中的JavaScript处于同一个运行环境内,可以双向直接通信。实际上,两者的执行时序完全分离,属于不同时间维度和不同物理节点的两次独立计算。
当客户端浏览器发起请求后,运行在服务器容器(如Tomcat)中的JSP引擎首先将 .jsp 文件编译为标准的Java Servlet。容器执行该Servlet并计算所有的JSP标签、EL表达式和Scriptlet逻辑,将计算结果以纯字符串流的形式填充到HTML模板中。服务端输出完毕后,将该字符串流通过HTTP响应发送至客户端。浏览器接收到纯HTML内容后,才开始构建DOM树,并在遇到 <script> 时由浏览器内核的JavaScript引擎(如V8)解析执行。
这意味着:在服务端执行阶段,JavaScript代码只是毫无逻辑意义的普通字符;而到了客户端执行阶段,JSP早已不复存在,JavaScript只能看到服务端拼接完成后的字面量文本。如果在服务端拼接过程中,动态变量内含有破坏JS语法的字符,客户端引擎在建立语法树(AST)时就会立刻抛出致命报错。
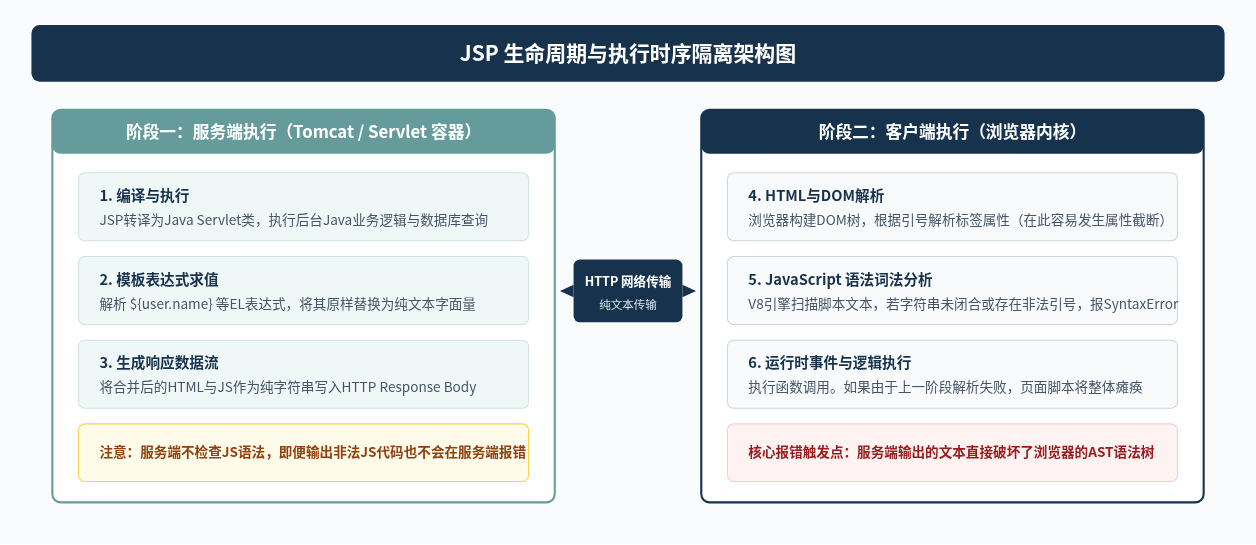
图1:JSP服务端渲染阶段与浏览器客户端解析阶段的时序完全独立
二、典型报错场景:多层嵌套引发的引号冲突机理
在JSP页面中,引起JavaScript语法报错最普遍的直接诱因是三层引号嵌套与未转义特殊字符。典型表现为以下两类高频场景:
1. HTML属性级联冲突(Inline Event Handler 截断)
很多旧项目习惯在HTML元素的事件属性中直接拼接方法调用与JSP变量,例如:
<%-- 极易引发致命报错的写法 --%>
<button onclick="showDetails('${product.id}', '${product.title}')">查看</button>
这里存在双重甚至三重嵌套约束:
- 第一层是HTML属性本身的边界定界符,最外层使用了双引号
onclick="..."。 - 第二层是JavaScript函数传参所需的字符串定界符,内部使用了单引号
'${product.title}'。 - 第三层是服务端输出的动态数据
product.title本身的值。
如果 product.title 的内容是 Apple iPhone 15,页面渲染出 onclick="showDetails('101', 'Apple iPhone 15')",运行正常。但如果标题包含英文单引号或双引号(例如 Tom's "Pro" Book),服务端直接替换后,生成的HTML变为:
<button onclick="showDetails('101', 'Tom's "Pro" Book')">查看</button>
客户端解析崩溃过程:
1. 浏览器HTML解析器在读取
2. 后续的
3. JavaScript引擎尝试解析残缺的
1. 浏览器HTML解析器在读取
onclick="... 时,遇到 "Pro" 前面的双引号,判定为 onclick 属性已经结束!2. 后续的
Pro" Book')" 被识别为无意义的非法HTML标签属性。3. JavaScript引擎尝试解析残缺的
showDetails('101', 'Tom's,遇到未配对的单引号,直接报出:Uncaught SyntaxError: Unexpected identifier 或 Unterminated string literal。
2. Script 标签内变量直接赋值截断
另一种常见写法是在页面底部的 <script> 中直接将后台变量赋给全局JS变量:
<script>
    var userDescription = "${user.description}";
</script>
当 user.description 包含回车换行符(\r\n)时,服务端渲染到HTML中的结果会直接拆成两行:
<script>
    var userDescription = "第一行描述文字
第二行描述文字";
</script>
在传统JavaScript语法中,双引号或单引号声明的普通字符串字面量绝对不允许跨行。浏览器在解析到第一行结尾时由于缺少闭合引号,立刻在控制台抛出 Uncaught SyntaxError: Invalid or unexpected token,导致该脚本块后续所有代码全部终止执行。
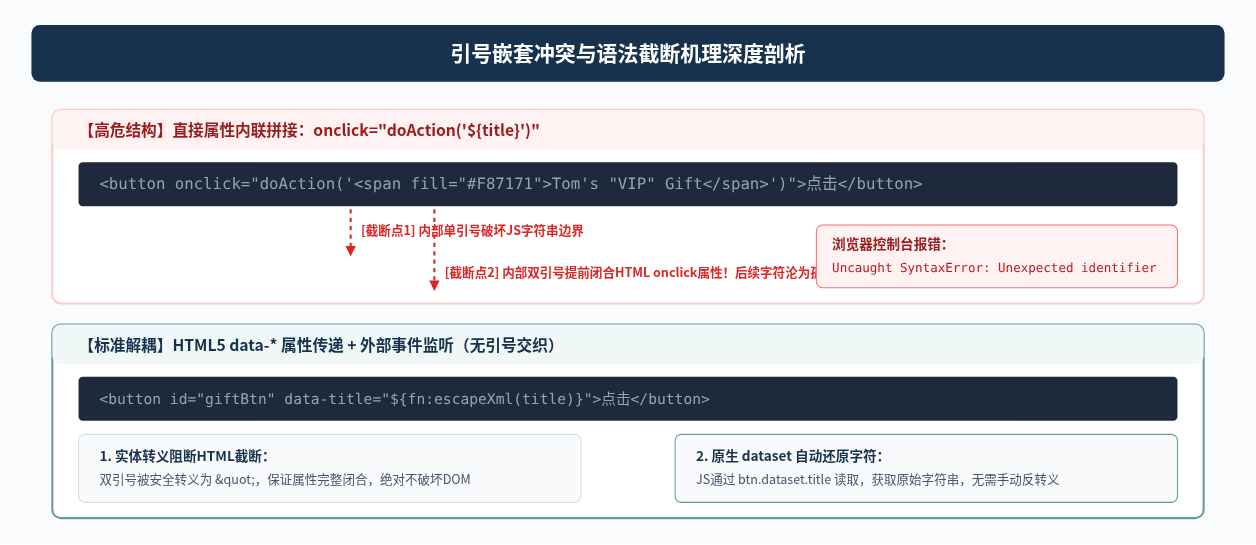
图2:内联属性引号截断导致语法树断裂与解耦方案对比
三、解决JSP中JS报错的四步排查与重构流程
当你在维护或开发JSP页面时遇到JavaScript无响应或报语法错误,请不要盲目尝试在引号前胡乱添加反斜杠。按照以下四个标准步骤进行排查与修复,能够迅速定位核心冲突并给出彻底解决方案。
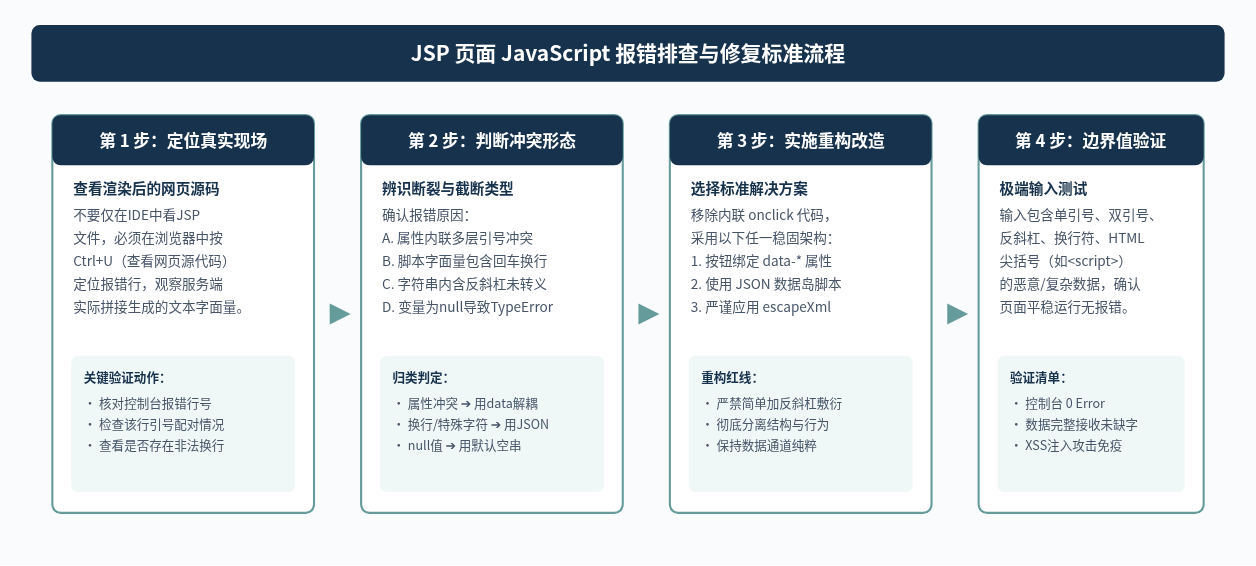
图3:JSP页面JavaScript报错排查与修复四步标准化流程
四、三大彻底根治方案及代码实现
方案 1:采用 HTML5 data-* 自定义属性进行行为解耦(最推荐用于交互元素)
如果在表格每一行有“编辑”、“删除”或“详情”按钮,传统的做法是在 onclick 中传入多个后台参数。现代Web开发推荐将所有业务数据绑定在 DOM 元素的 data-* 属性上,并通过标准的事件监听统一触发:
<%@ taglib prefix="c" uri="http://java.sun.com/jsp/jstl/core" %>
<%@ taglib prefix="fn" uri="http://java.sun.com/jsp/jstl/functions" %>

<%-- 1. 在DOM元素中声明data-*属性,使用fn:escapeXml防止HTML标签或双引号破坏属性边界 --%>
<button type="button"
        class="action-btn js-view-detail"
        data-id="${item.id}"
        data-title="${fn:escapeXml(item.title)}"
        data-author="${fn:escapeXml(item.author)}">
    查看详情
</button>

<script>
// 2. 在独立的脚本块或外联JS文件中绑定事件,彻底摆脱内联引号嵌套
document.addEventListener("DOMContentLoaded", function() {
    var buttons = document.querySelectorAll(".js-view-detail");
    buttons.forEach(function(btn) {
        btn.addEventListener("click", function() {
            // 通过 dataset API 读取属性,浏览器会自动解码,拿到未受损的原始文本
            var id = this.dataset.id;
            var title = this.dataset.title;
            var author = this.dataset.author;

            console.log("正在查看:", id, title, author);
            doSomething(id, title, author);
        });
    });
});
</script>
方案优势:HTML属性中只有双引号定界符,配合 fn:escapeXml 处理后,任何双引号都会安全转为 ",HTML解析器绝不会提前截断属性;而在JS端通过 element.dataset 访问时,浏览器会自动还原原始字符,完全不需要编写繁琐的反转义逻辑。
方案 2:利用 <script type="application/json"> 数据岛(最推荐用于大对象与复杂模型)
如果需要从JSP服务端向前端传递包含复杂层级、数组或多行长文本的数据对象,切忌在JS代码中通过循环动态拼装字面量对象。最安全、最干净的模式是利用JSON数据岛:
<%-- 服务端:在Java后台将复杂对象通过 Jackson 或 Gson 序列化为 JSON 字符串 --%>
<%-- 后台代码示例: request.setAttribute("pageConfigJson", new ObjectMapper().writeValueAsString(configObject)); --%>

<%-- 页面输出:将JSON存入不可执行的脚本标签中,浏览器不会将其当作JS运行,零语法报错风险 --%>
<script type="application/json" id="serverPageConfig">
    ${pageConfigJson}
</script>

<script>
// 前端:在需要时通过 JSON.parse 安全解析
(function() {
    var configElem = document.getElementById("serverPageConfig");
    if (configElem) {
        try {
            var pageConfig = JSON.parse(configElem.textContent);
            console.log("完整业务配置数据:", pageConfig);
        } catch (e) {
            console.error("JSON数据解析失败,请检查服务端序列化输出:", e);
        }
    }
})();
</script>
安全关键细节:当使用
<script type="application/json"> 时,唯一可能造成脚本破坏的是JSON字符串中恰好包含 </script> 结束标签。为此,服务端的序列化工具(如 Jackson 或 Gson)可开启 HTML 转义特性,将 < 转为 \u003c,这样即便文本包含 </script> 也绝不影响解析。
方案 3:轻量内联字符串的安全转义策略(老系统最小改动场景)
如果你面对的是历史沉重的大型系统,无法大幅度重构为事件监听或JSON数据岛,必须在 var str = "..."; 中直接插值,请使用专门针对ECMAScript语法的转义工具,而绝不能使用HTML转义器:
<%-- 引入 Apache Commons Text 依赖 --%>
<%@ page import="org.apache.commons.text.StringEscapeUtils" %>
<script>
// 错误做法:直接赋值或使用了 escapeXml,导致输出 ",JS依然报错或数据失真
// var rawStr = "${user.desc}";
// 正确做法:使用 escapeEcmaScript 将单引号、双引号、换行符转为 \', \", \n
var safeStr = "<%= StringEscapeUtils.escapeEcmaScript((String)request.getAttribute("desc")) %>";
console.log("安全内联字符:", safeStr);
</script>五、各方案全方位对比与选型决策
为了帮助技术团队在遇到JSP中的JS报错时做出最适宜的技术决策,下表总结了四种常见处理方式的核心维度:
| 方案类型 | 防引号冲突能力 | 防换行/特殊字符 | 代码可读与解耦 | 工程推荐等级 |
|---|---|---|---|---|
原始内联拼接onclick="fn('${val}')" |
极差(字符含引号即崩) | 极差(换行直接报SyntaxError) | 极差(结构、表现、逻辑严重耦合) | ❌ 坚决弃用 |
StringEscapeUtils转义var s = "<%=escape()%>" |
良好(自动转义斜杠与引号) | 良好(换行转义为 \n) | 一般(依然存在内联与维护负担) | ⚠️ 老旧系统紧急修复 |
HTML5 data-* 属性解耦data-title="${fn:escapeXml()}" |
极佳(实体化转义双引号) | 良好(HTML属性内安全存储) | 优秀(前后端DOM标准解耦) | ✅ 组件与列表交互首选 |
JSON 数据岛方案<script type="json"> |
完美(数据格式化,零冲突) | 完美(标准序列化处理所有控制字符) | 卓越(符合现代前端开发架构) | ⭐ 复杂数据交互最优解 |
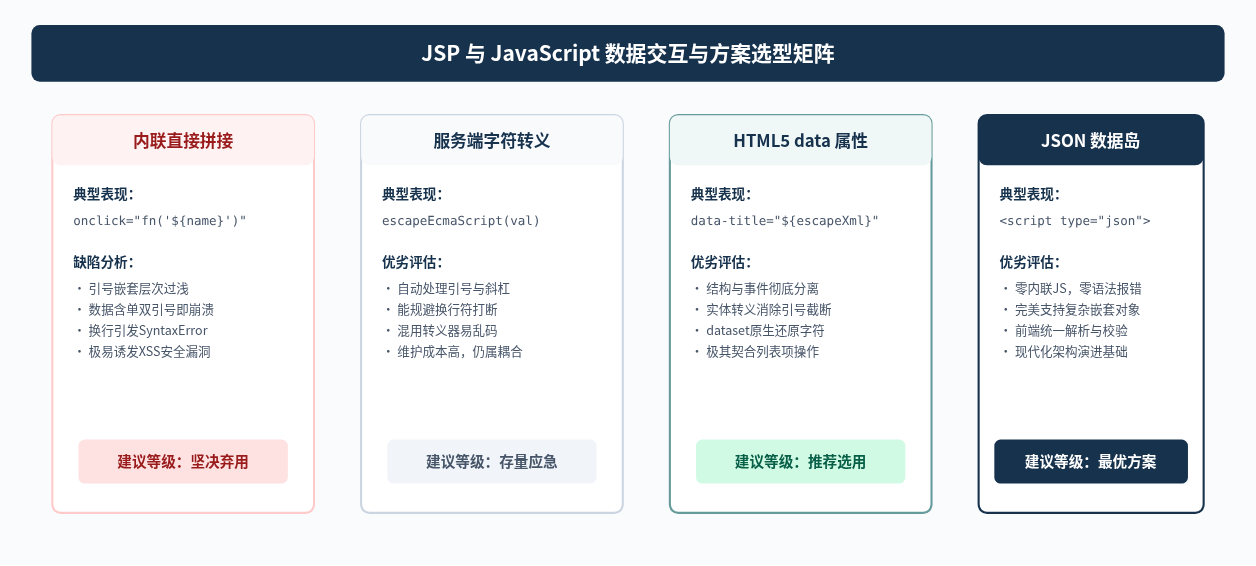
图4:四大解决方案在安全性、维护性及架构演进方面的综合选型矩阵
六、避坑要点与防御性编码规范
-
永远不要在JS上下文使用
fn:escapeXml:
fn:escapeXml仅适合输出到 HTML 标签属性(如class、data-*)或普通正文中。如果直接写在var msg = "${fn:escapeXml(val)}";中,双引号会被转换成",不仅会导致页面显示的文字多出实体字符,单引号依然无法被转义,问题依旧无法得到解决。 -
防御
null值带来的隐性崩溃:
在EL表达式中,若变量为null,EL会默认输出空字符串"";但在某些自定义标签或Scriptlet中可能直接输出字符串"null"。当在JS中执行user.name.length时就会触发TypeError: Cannot read properties of null。在渲染或读取时应始终提供默认安全兜底:${empty user.name ? '' : user.name}。 -
禁止将未过滤的用户输入直接输出到
<script>中:
除了引号冲突引发语法错误外,直接将未经安全转义的数据注入到JS中,是典型的反射型 XSS(跨站脚本攻击)漏洞。只要用户输入包含</script><script>alert(1)</script>,即可绕过任何外层引号逃逸并执行恶意代码。将数据存放在<script type="application/json">中并对<进行 Unicode 编码处理,是彻底防御此类安全威胁的标准行业实践。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章