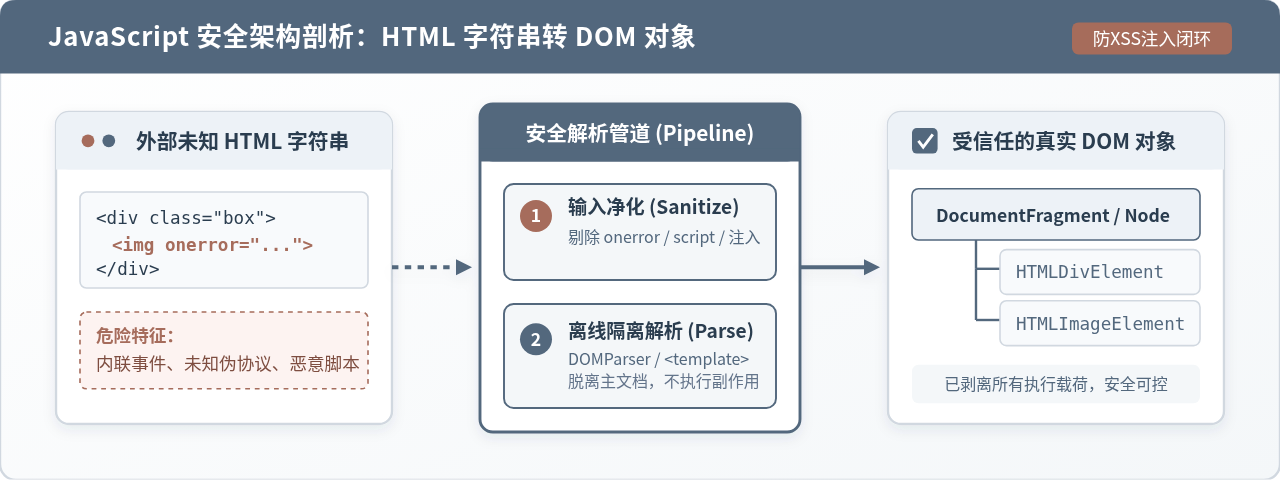
深入讲解在JavaScript中将HTML字符串安全转换为真实DOM对象的完整方案,分析DOMParser、template元素与innerHTML的安全边界与执行时机,提供抵御XSS注入的实战代码与架构决策指南。
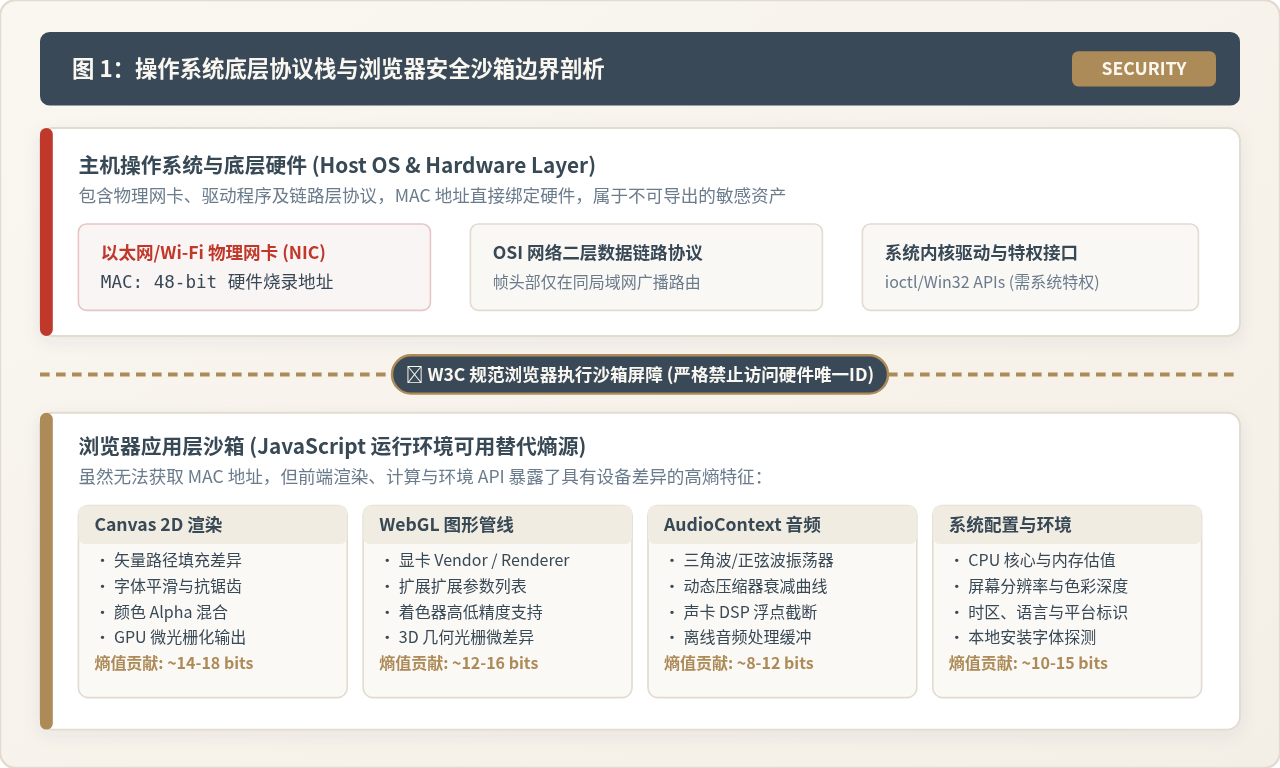
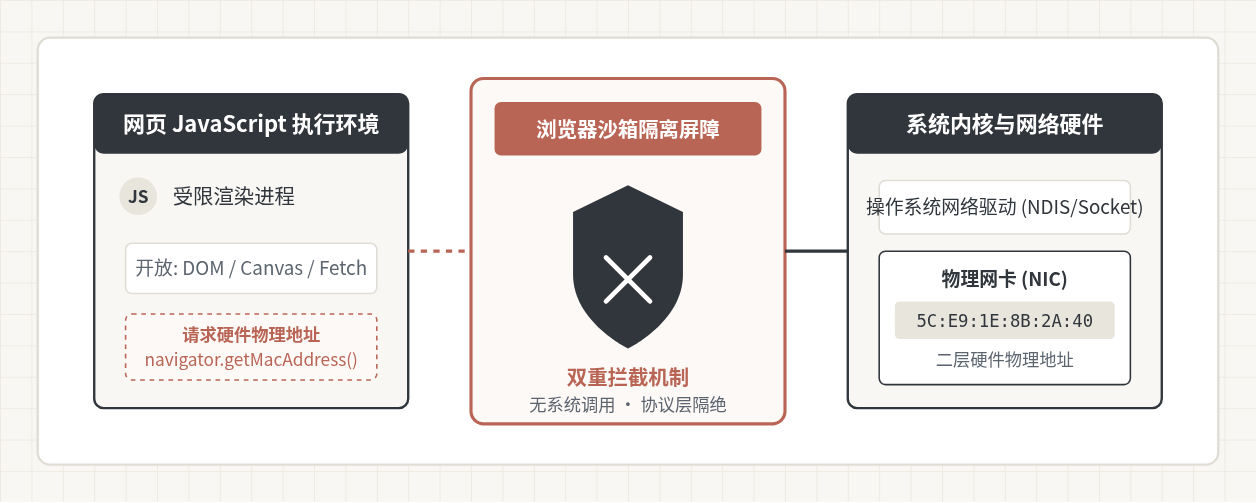
针对现代浏览器因安全沙箱限制无法通过JavaScript获取网卡MAC地址的技术现状,本文系统解析前端设备指纹的多维替代方案,涵盖硬件特征、Canvas渲染、WebGL显卡信息、音频信号链采集、MurmurHash3哈希摘要算法实现,以及应对指纹漂移与隐私反追踪的工程风控实践。
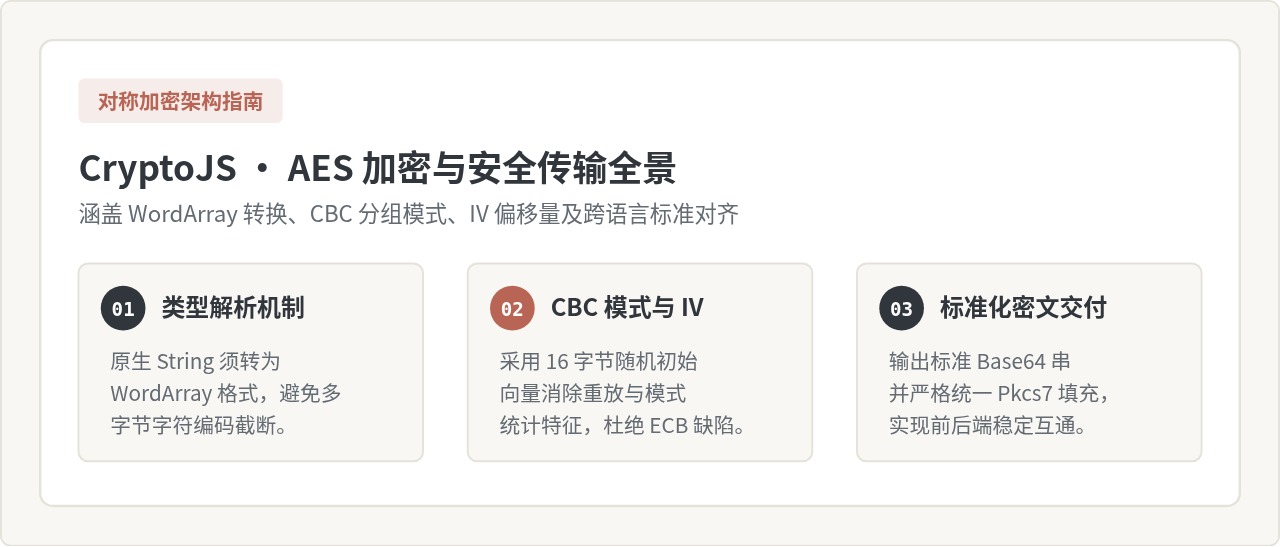
详细讲解在JavaScript环境下如何使用CryptoJS库实现标准的AES加密与解密。包含环境引入、WordArray编码转换、CBC模式与IV配置、跨语言对接规范以及前端安全边界分析。
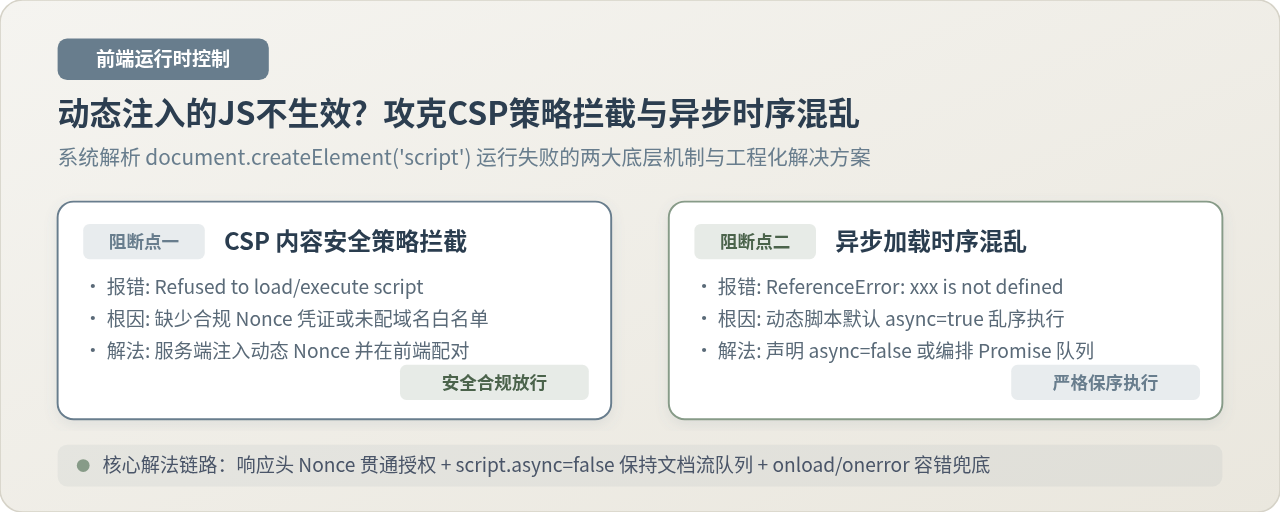
详解前端使用 document.createElement('script') 动态注入脚本时不生效的两大核心根因:CSP安全策略拦截与异步加载依赖竞态。提供清晰的定位排查步骤、服务端与前端 Nonce 协作方案、以及基于 async=false 和 Promise 队列的时序保序实现。
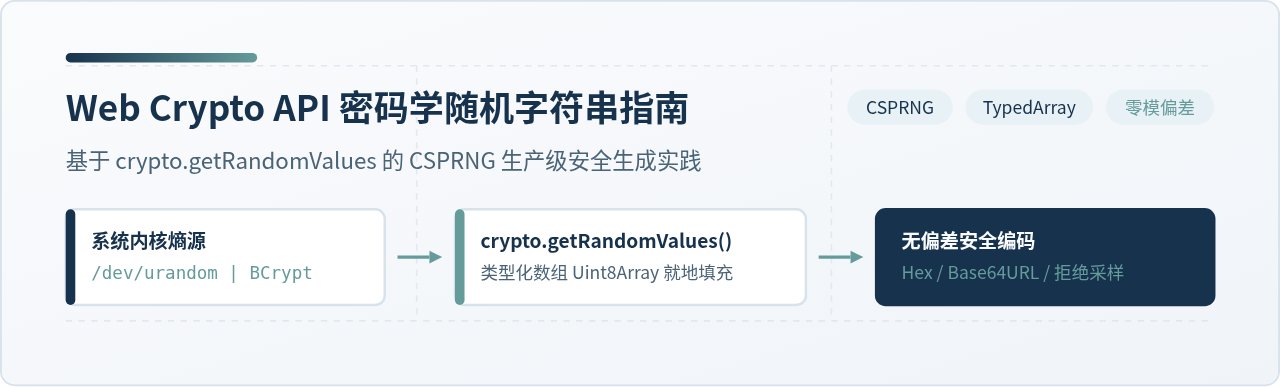
深入讲解在JavaScript中如何使用Web Crypto API的crypto.getRandomValues方法生成密码学安全的随机字符串,包含Hex、Base64URL与自定义字符集实现,并剖析拒绝采样避免模偏差的底层原理。
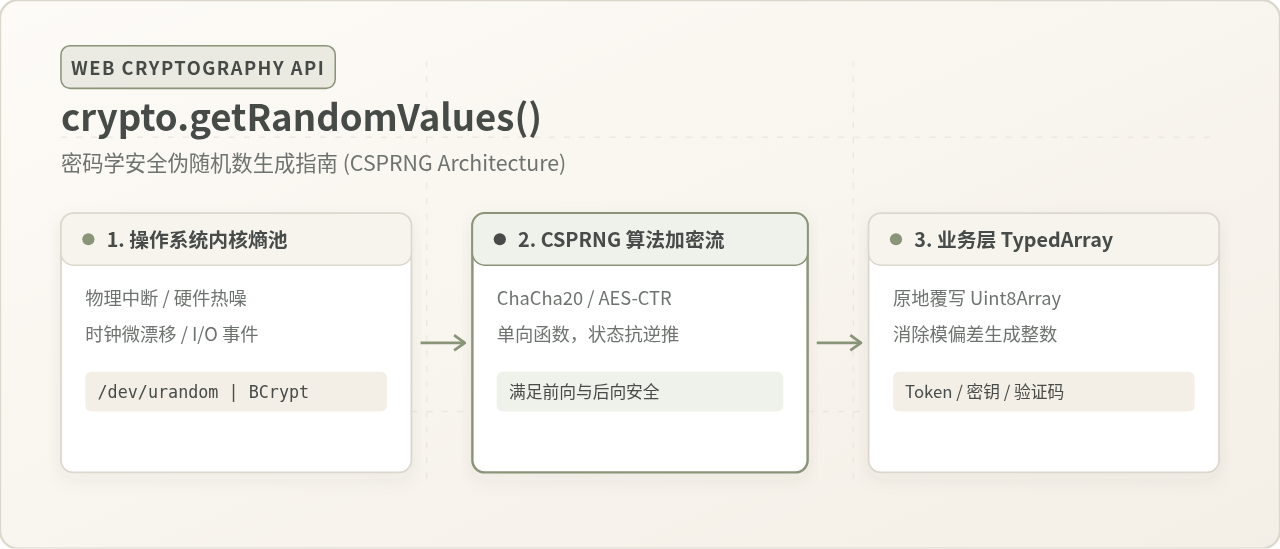
深入解析JavaScript中crypto.getRandomValues()的核心机制、API规范、模偏差消除算法及高安全性随机Token生成实践,帮助开发者彻底规避Math.random()的安全缺陷。
深入解析现代浏览器全面封禁JavaScript读取物理MAC地址的核心技术逻辑。从OSI协议栈分层隔离、浏览器多进程沙箱安全架构、永久硬件设备指纹威胁三个维度展开,并提供企业级合规替代方案。
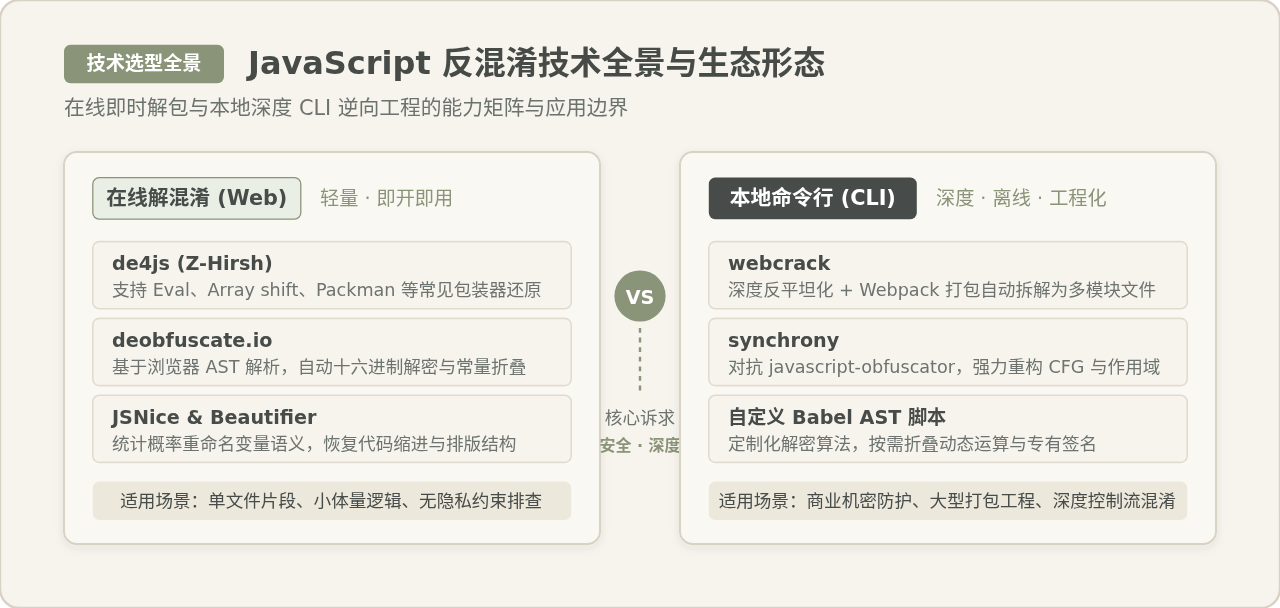
面对被混淆压缩的JavaScript前端代码,本文系统推荐实用的在线反混淆工具(如de4js、deobfuscate.io)与本地CLI工具(如webcrack、synchrony)。从解混淆原理、操作步骤、技术架构与选型场景展开具体分析,帮助开发者根据实际代码规模与安全要求做出合理选择。
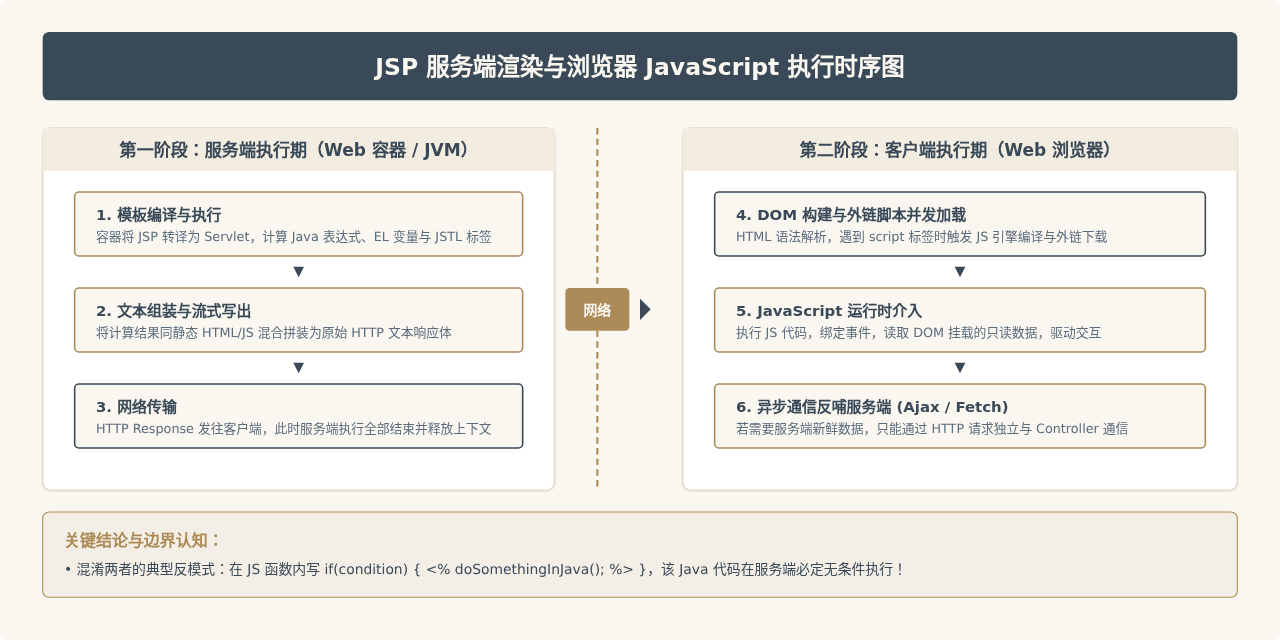
深入解析在JSP页面中规范嵌入JavaScript的架构原则、生命周期执行边界、安全数据传递技巧以及异步交互与防踩坑指南。
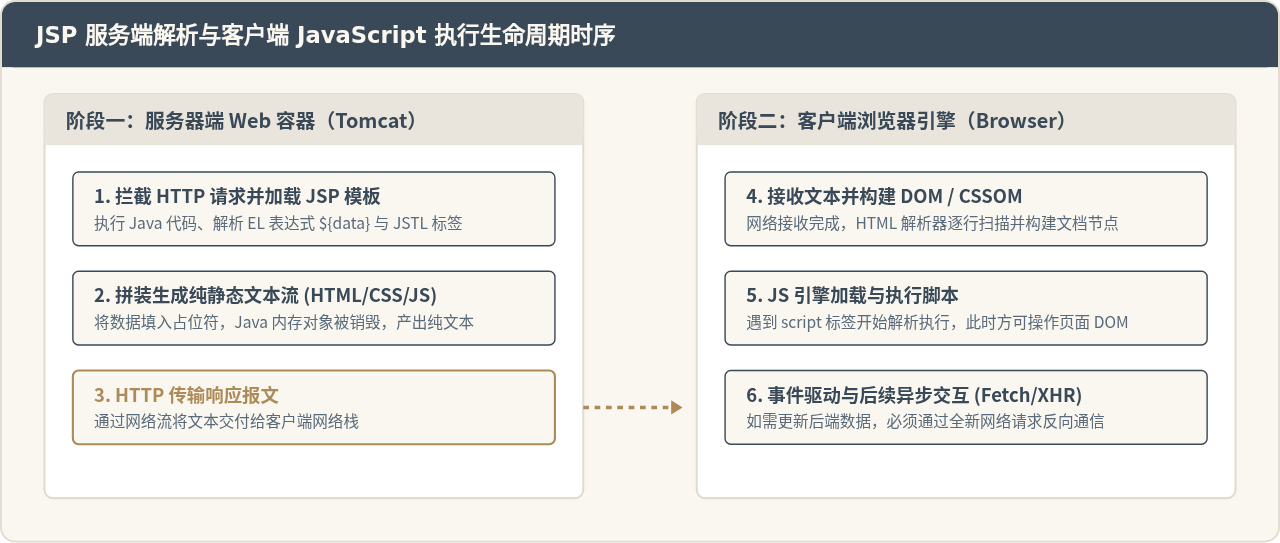
深入解析在JSP页面中嵌入与组织JavaScript的工程化规范与最佳实践,涵盖服务端与客户端生命周期差异、安全数据传递通道、动静分离实施步骤及XSS安全防御策略。
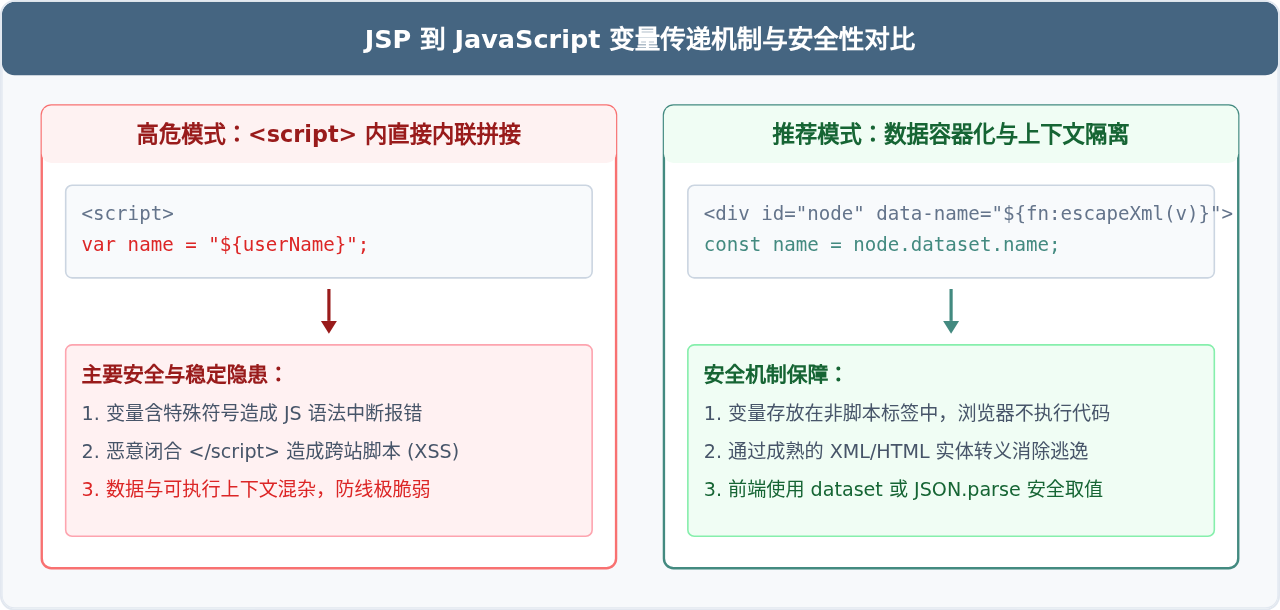
本文详细讲解在JSP项目中如何安全、规范地将Java后台变量传递给前端JavaScript,剖析直接内联拼接变量的安全隐患,并提供HTML5 data属性、application/json数据块以及RESTful API等可靠落地方案。
深入解答点击 javascript:void(0) 链接是否安全。从浏览器执行机制、void 操作符原理,到潜在风险场景与现代前端最佳实践,全面解析其背后的安全真相。