

深入解析在JSP页面中规范嵌入JavaScript的架构原则、生命周期执行边界、安全数据传递技巧以及异步交互与防踩坑指南。
在JSP页面中嵌入JavaScript的正确方式与数据交互技巧
作者:寒星
时间:2026-10-30
浏览:397
文章目录
在Web开发中,JSP与JavaScript经常需要协同工作,但两者的运行环境和执行阶段存在本质区别。正确嵌入JavaScript的核心在于明确两者的生命周期边界:JSP负责在服务器端将业务数据转化为结构化的HTML与配置,而JavaScript则在浏览器客户端解析执行DOM行为。掌握隔离混编、规范引用路径、安全传递数据以及解耦异步通信,是构建稳定、可维护且安全的JSP企业级应用的关键。
一、JSP与JavaScript的生命周期与执行边界
理解JSP与JavaScript协同工作的前提,是搞清楚代码是在何处、何时被执行的。JSP本质上是一个服务器端Servlet模板,当浏览器发起请求时,Web容器(如Tomcat)首先解析JSP中的Java脚本、JSTL标签及EL表达式,将其编译并执行完毕,生成纯文本流(HTML、CSS及JavaScript源码)。随后,容器将该文本流通过HTTP传输到客户端浏览器,浏览器的渲染引擎和V8等脚本引擎才开始解析DOM树并逐行执行JavaScript逻辑。
这意味着,JavaScript在执行时,服务端的Java对象早已随着请求响应周期的结束而释放,客户端JS绝不可能直接调用服务端的Java方法;同理,服务端JSP在渲染模板时,也完全无法捕获客户端浏览器窗口尺寸、用户点击或本地设备状态。两者之间只能通过“预置文本数据”或“网络异步请求”进行间接通信。
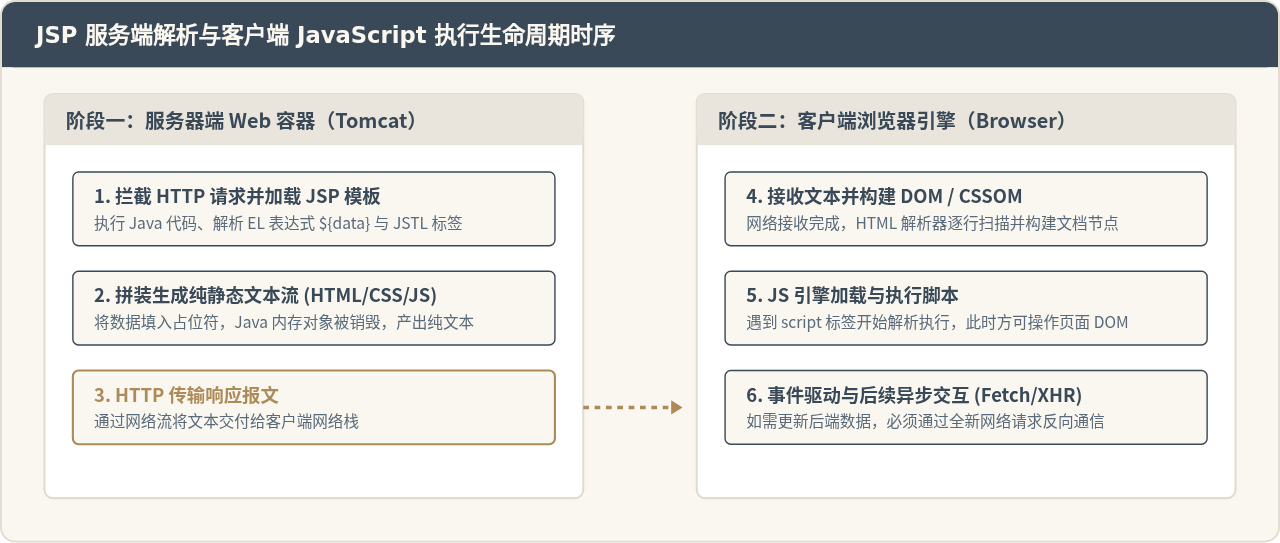
图1:JSP 服务端解析与客户端 JavaScript 执行生命周期时序
二、在JSP中嵌入JavaScript的三种标准方式
在JSP中引入JavaScript脚本,通常有三种形态,不同的方式决定了代码的复用度、缓存机制以及维护成本。
1. 外部独立脚本文件引入(首选推荐)
将业务逻辑完全编写在独立的 .js 文件中,在JSP页面中仅保留对该文件的引用。这种方式遵循“关注点分离”原则,浏览器可以利用HTTP缓存大幅降低网络开销,同时前端工具链也能正常进行语法检查、压缩与混淆。
在JSP中引用外部JS时,切忌使用相对路径(如 ../../js/app.js),因为Servlet路由跳转、转发或URL重写会导致相对基准路径发生偏移。标准做法是使用 ${pageContext.request.contextPath} 获取当前应用上下文路径:
<!-- 推荐:使用 contextPath 动态拼接绝对上下文路径 -->
<script src="${pageContext.request.contextPath}/static/js/user-profile.js" defer></script>
使用 defer 属性可以确保脚本在后台并行下载,并严格在DOM解析完成、DOMContentLoaded 触发之前按序执行,避免阻塞页面的首屏HTML渲染。
2. 页面底部内联初始化脚本(用于页面特定配置)
当页面需要绑定独特的初始状态或执行一次性胶水逻辑时,可以在 </body> 标签结束前放置局部的内联 <script> 块。此时应使用立即执行函数(IIFE)或模块作用域包裹变量,严禁随意在全局 window 命名空间挂载未声明的变量:
<script>
(function() {
    'use strict';
    // 仅在当前独立页面生效的胶水逻辑
    const submitBtn = document.getElementById('submitBtn');
    if (submitBtn) {
        submitBtn.addEventListener('click', function(e) {
            console.log('提交按钮已触发');
        });
    }
})();
</script>
3. 严格禁止反模式:HTML标签属性内联混写
不要在HTML标签的事件属性中直接写入业务逻辑,例如 <button onclick="deleteItem(<%= item.getId() %>)">。这种写法混合了结构与行为,极易因数据中的特殊字符破坏HTML属性闭合,同时也直接破坏了现代浏览器的内容安全策略(Content Security Policy, CSP)。
三、服务端向客户端传递数据的安全方式与技巧
在实际业务中,JSP必须将服务端查询出的用户ID、配置字典或列表数据传递给前端脚本。许多常见故障与安全漏洞(如跨站脚本攻击 XSS)均源自数据交接环节的不当处理。
1. 属性直出导致的反模式与XSS隐患
最危险也是最常见的错误写法,是将EL表达式直接套入JavaScript变量声明中:
<!-- 危险反模式:严禁直接拼接 -->
<script>
    let userName = "${user.name}"; // 若 user.name 包含双引号或 "</script>",将引发语法崩溃或 XSS 注入
</script>
若用户输入的名字为 "}}; alert(1); // 或 </script><script>alert(1)</script>,JSP引擎在服务端仅仅是忠实地替换字符串,生成的结果会直接切断原有脚本块,导致注入脚本在浏览器环境中静默执行。
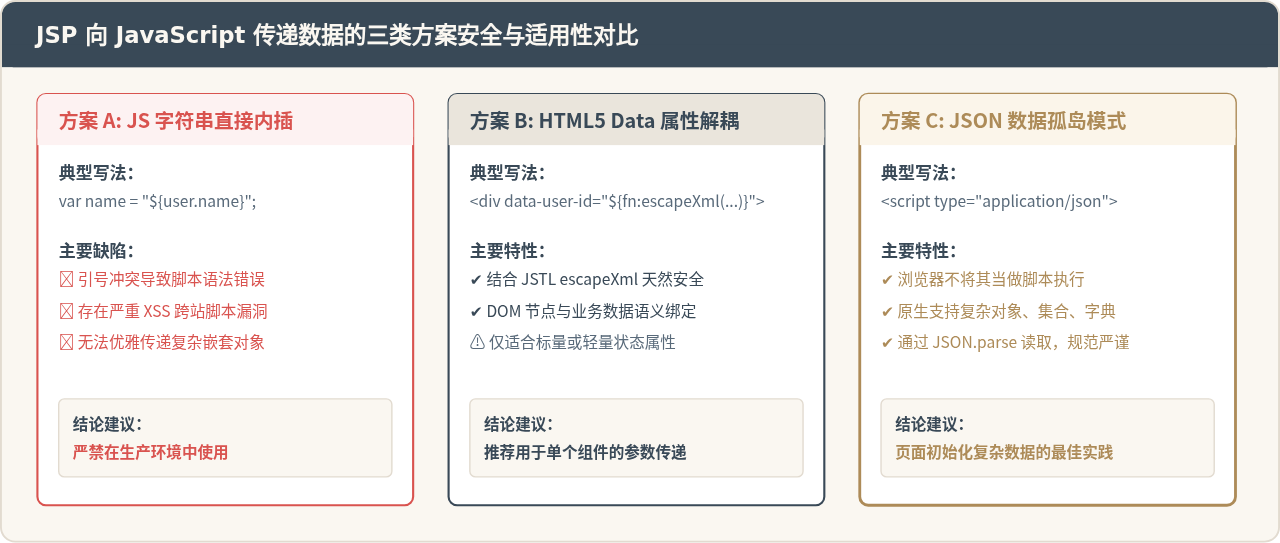
图2:JSP 向 JavaScript 传递数据的三类方案安全与适用性对比
2. 技巧一:利用 HTML5 data-* 自定义属性安全承载标量
对于和页面某个特定DOM节点相关联的简单标量(如ID、类别、开关状态),最干净的方法是在JSP渲染DOM时,将数据通过 fn:escapeXml 过滤后存入 data-* 属性:
<%@ taglib prefix="fn" uri="http://java.sun.com/jsp/jstl/functions" %>

<!-- JSP 服务端安全渲染 -->
<div id="userCard"
     data-user-id="${fn:escapeXml(user.id)}"
     data-role="${fn:escapeXml(user.role)}">
</div>

<!-- 客户端 JavaScript 解绑读取 -->
<script>
document.addEventListener('DOMContentLoaded', function() {
    const card = document.getElementById('userCard');
    if (card) {
        const userId = card.dataset.userId;
        const userRole = card.dataset.role;
        console.log('读取到安全数据:', userId, userRole);
    }
});
</script>
利用 HTMLElement.dataset 读取属性时,浏览器会自动解析并保留字符串语义,既杜绝了脚本注入,又使得HTML结构与JS逻辑完全脱耦。
3. 技巧二:使用 application/json 数据孤岛承载复杂结构
当后端需要传递复杂的VO对象、多层嵌套列表或树形菜单数据时,HTML属性将难以承载。此时可以在JSP中引入非执行脚本标签 <script type="application/json">。
浏览器在遇到非 text/javascript 类型的 <script> 标签时,只将其作为纯文本DOM节点对待,绝不会触发任何执行流程。后端在Controller或JSP中将数据对象序列化为标准JSON字符串输出:
<!-- 1. 服务端将业务对象序列化为 JSON 字符串置入数据孤岛 -->
<script type="application/json" id="serverStateData">
    ${serverSerializedJsonString}
</script>

<!-- 2. 外部或底部脚本解析纯文本 -->
<script>
(function() {
    const rawDataElem = document.getElementById('serverStateData');
    if (rawDataElem) {
        try {
            const pageData = JSON.parse(rawDataElem.textContent);
            console.log('获取到后端完整对象:', pageData);
            // 执行后续渲染逻辑
        } catch (e) {
            console.error('初始化 JSON 数据解析失败', e);
        }
    }
})();
</script>
四、客户端JavaScript向JSP服务端交互与状态同步
当页面发生用户交互(如表单修改、表格翻页、状态切换)时,客户端JavaScript需要将最新数据同步回服务端。传统JSP应用通常使用整页同步提交刷新,而在现代开发中,更多采用基于REST API或Servlet的异步异步通信。
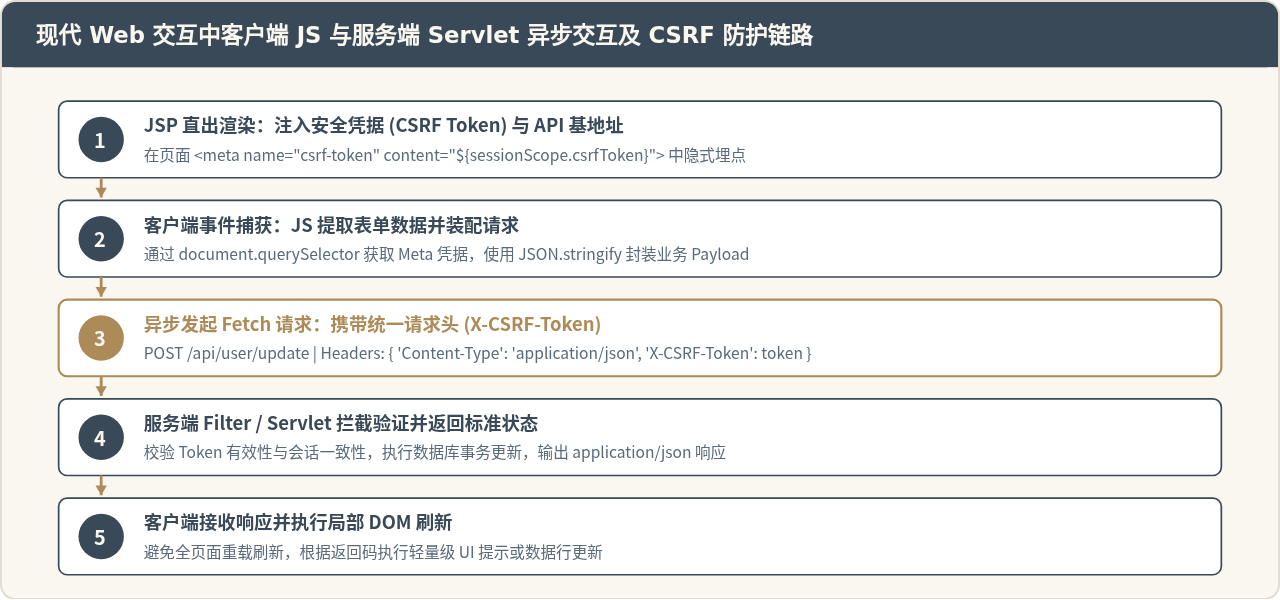
图3:现代 Web 交互中客户端 JS 与服务端 Servlet 异步交互及 CSRF 防护链路
1. CSRF 跨站请求伪造防御
在JSP环境下使用异步请求(Fetch / Axios)提交数据时,最容易被遗漏的就是CSRF防护。由于浏览器会自动带上Cookie(包含JSESSIONID),若没有额外的防护令牌,恶意站点可能诱导用户发起越权操作。
最佳实践是在JSP的 <head> 区域通过 <meta> 标签吐出一次性或基于Session的Token:
<!-- 在 JSP 页面的 head 中输出当前会话的 CSRF Token -->
<meta name="_csrf" content="${sessionScope.CSRF_TOKEN}" />
<meta name="_csrf_header" content="X-CSRF-TOKEN" />
2. 封装统一的 Fetch 异步交互工具函数
在外部独立的JavaScript文件中,读取该Meta标签并将其注入每次请求的HTTP头中,实现无感安全验证:
/**
 * 封装通用异步请求方法
 */
async function postData(url = '', data = {}) {
    // 从 head 中提取 JSP 预设的 CSRF 凭据
    const tokenMeta = document.querySelector('meta[name="_csrf"]');
    const headerMeta = document.querySelector('meta[name="_csrf_header"]');

    const headers = {
        'Content-Type': 'application/json'
    };

    if (tokenMeta && headerMeta) {
        headers[headerMeta.getAttribute('content')] = tokenMeta.getAttribute('content');
    }

    const response = await fetch(url, {
        method: 'POST',
        headers: headers,
        body: JSON.stringify(data)
    });

    if (!response.ok) {
        throw new Error(`HTTP 异常: ${response.status}`);
    }

    return await response.json();
}
五、排查常见反模式与常见错误
警惕:在 JavaScript 循环内部混入 JSP 标签
很多初学者容易写出类似如下代码:
<!-- 严重反模式:逻辑混乱 -->
<script>
    <c:forEach items="${userList}" var="u">
        addUserToDom('${u.id}', '${u.name}');
    </c:forEach>
</script>
这种代码会导致服务端在生成HTML文本时,反复生成成百上千行同构的函数调用语句,极大地膨胀了网络传输体积,且极难在浏览器端进行断点调试。如果其中某个用户的名字包含未转义的单引号(如 O'Connor),整个 <script> 块都会报错中断。正确做法是:直接在服务端用JSTL生成好带有 data-* 属性的HTML列表,或者输出一个完整的JSON数组供前端单一循环遍历。
| 常见错误现象 | 根因剖析 | 排查与标准解决方案 |
|---|---|---|
Uncaught SyntaxError: Unexpected token |
直接内插EL表达式,字符串中包含双引号、回车换行或单引号造成JS语法截断 | 改用 <script type="application/json"> 并在服务端使用 Jackson/Gson 序列化 |
404 Not Found (脚本文件丢失) |
JS引用使用相对路径,经过Servlet转发或URL伪静态后基准路径偏移 | 强制使用 src="${pageContext.request.contextPath}/static/..." 补全应用根上下文 |
Cannot read property 'addEventListener' of null |
JS代码执行时对应DOM节点尚未生成(例如放在了 <head> 且未加 defer) |
为脚本添加 defer 属性,或将执行代码包裹在 DOMContentLoaded 监听器中 |
403 Forbidden (异步请求拒绝) |
后端开启了Spring Security等安全框架,AJAX请求未携带CSRF Token | 在JSP的 <meta> 标签埋入Token,并在Fetch请求头中添加 X-CSRF-TOKEN |
六、架构规范与工程实践总结
在维护含有JSP的历史系统或基于传统MVC架构的项目时,保持清晰的工程分工是防止代码“面条化”的核心。JSP应当始终专注于页面结构的直出以及静态资源的加载定位,而动态用户交互、状态流转和界面动画则应当完全收拢在标准的外部JavaScript模块中。
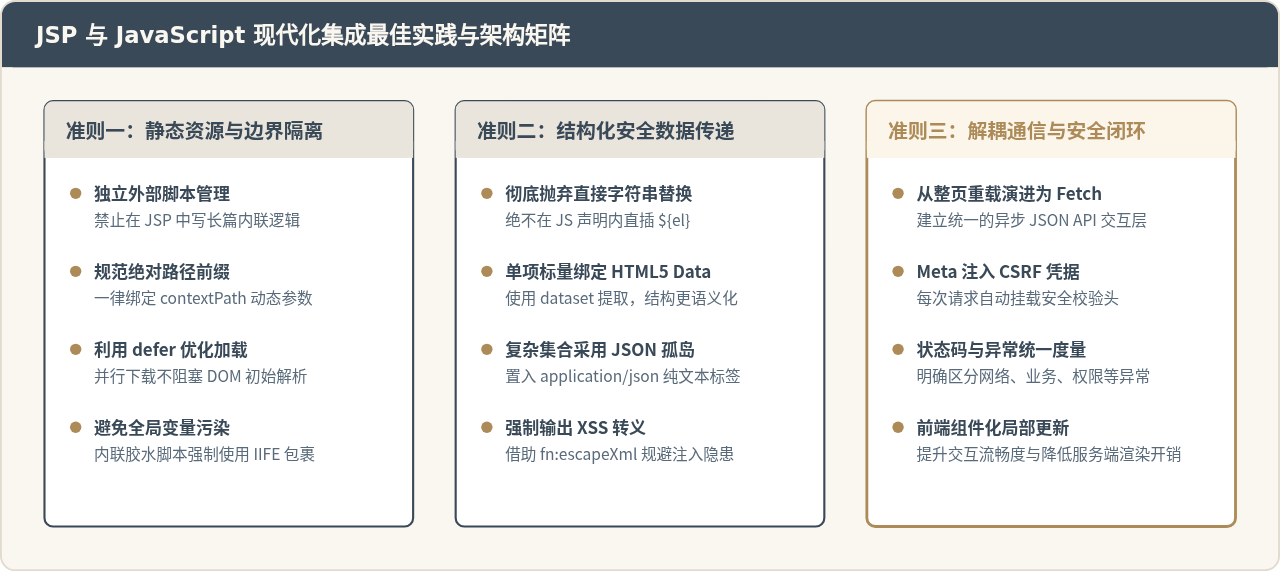
图4:JSP 与 JavaScript 现代化集成最佳实践与架构矩阵
综上所述,在JSP页面中编写JavaScript的关键在于:坚决杜绝在JS变量中随意穿插JSP代码,始终通过标准协议(HTML5 Data属性或JSON数据孤岛)安全地传递初始状态,并通过标准异步接口进行双向通信。遵循这些准则,既能保证页面逻辑的整洁和高可读性,也能从根本上防御XSS注入与语法崩溃,构建出健壮高效的Web系统。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章