

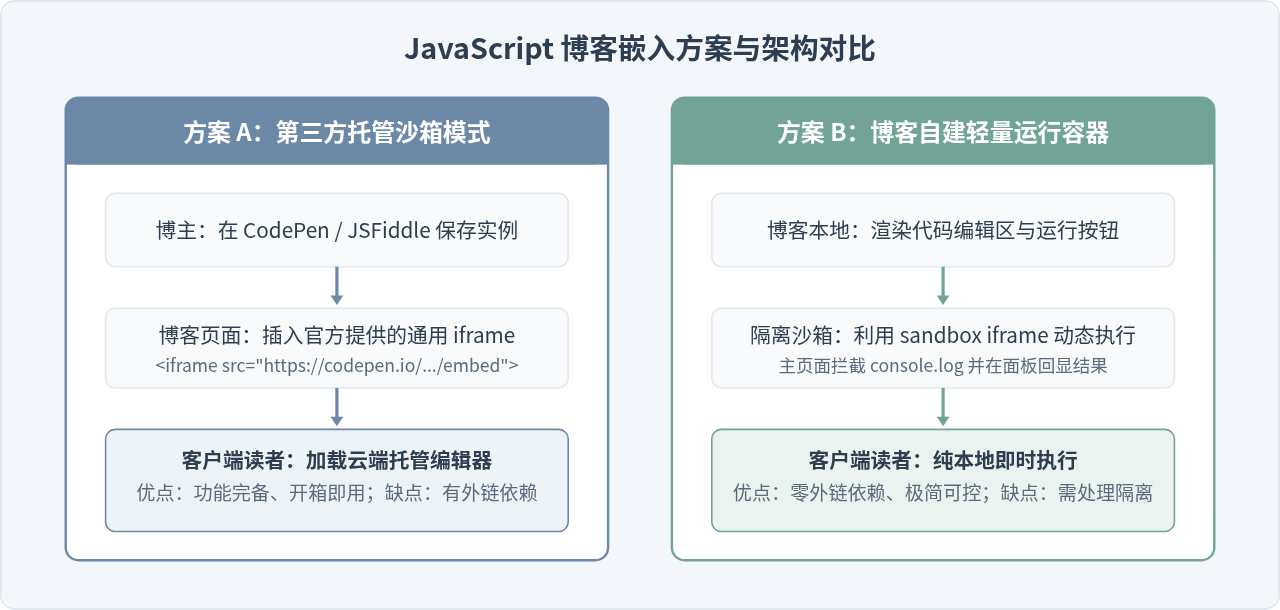
详细讲解在博客中嵌入可执行JavaScript代码实例的两种核心方案:第三方代码沙箱嵌入与基于iframe的轻量自建运行器,涵盖配置步骤、运行原理、通信机制与安全隔离实践。
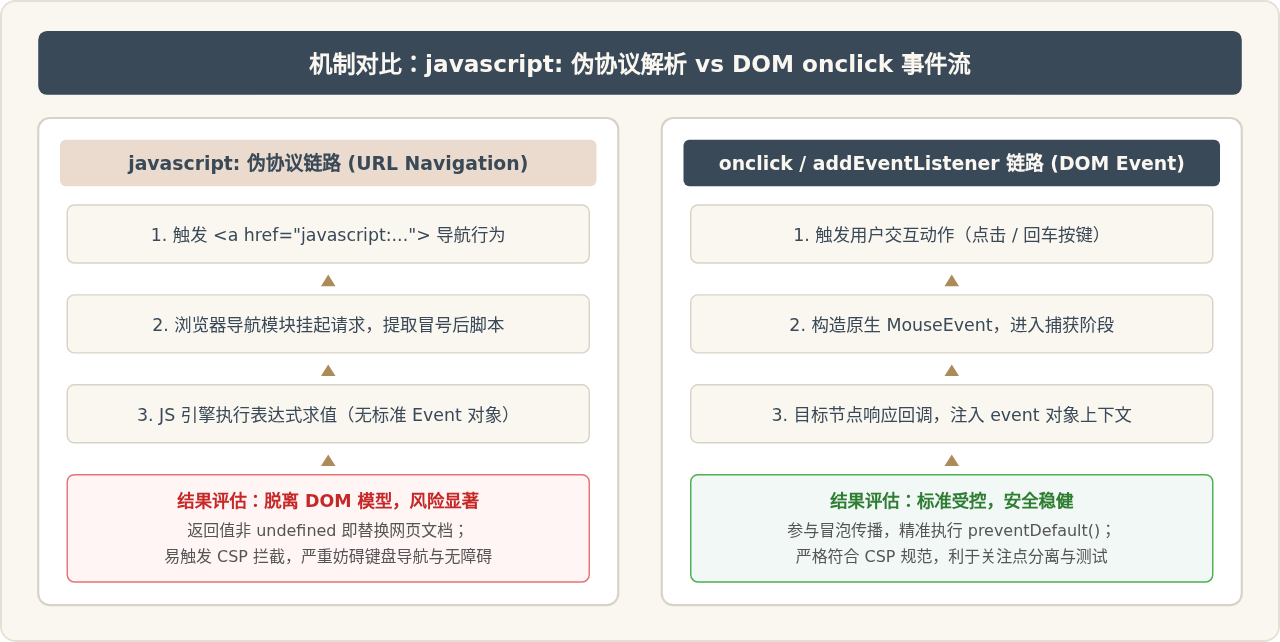
深入对比javascript:伪协议与onclick事件绑定的底层执行机制、核心维度差异、安全风险及选型依据,并提供规范的代码重构实操指导。
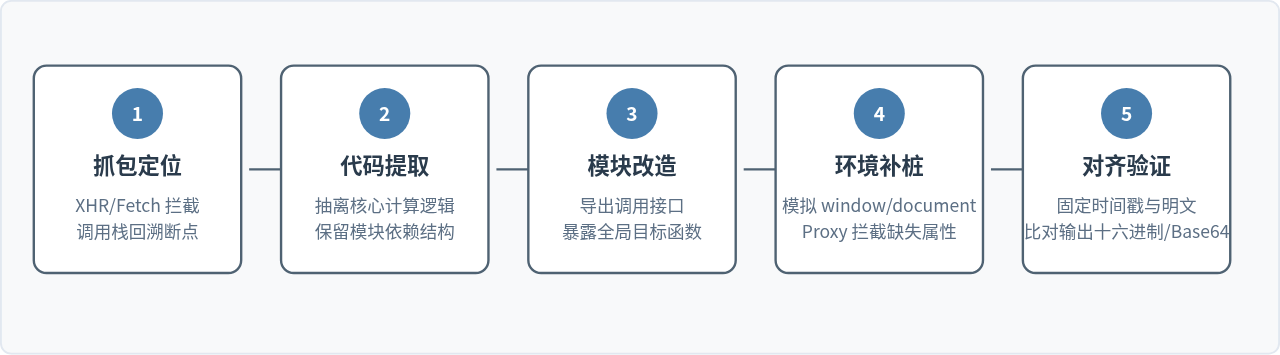
本文详细讲解如何在Node.js服务端环境中脱离浏览器运行并复现前端JavaScript加密逻辑,涵盖断点定位、代码提取、模块化改造、环境补桩及结果对齐的完整实战流程。
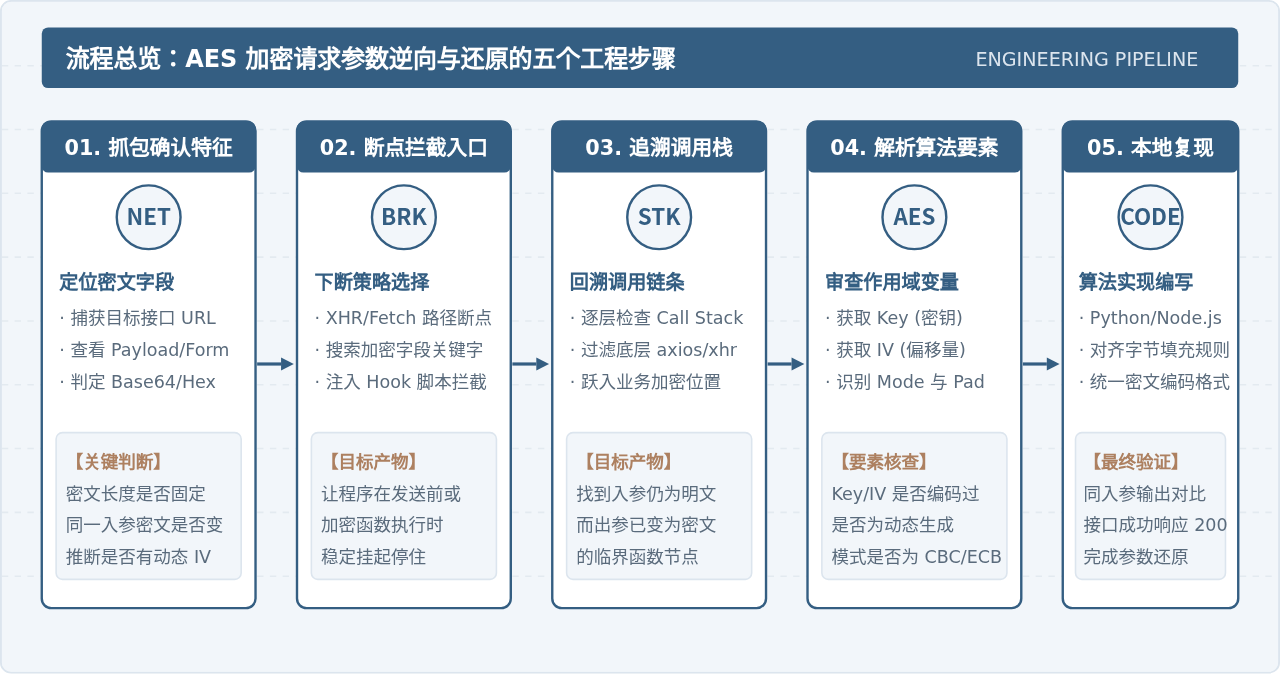
详细讲解在前端JS逆向中如何抓取、定位并还原AES加密请求参数。包含开发者工具调试技巧、断点Hook方法、AES四要素解析及Python和Node.js完整还原示例。
本文介绍了Facebook和Netflix为防范恶意用户通过控制台发送垃圾信息而禁用JavaScript控制台的方法。通过劫持window.console对象,利用Object.defineProperty拦截get和set操作,当检测到_commandLineAPI时抛出异常,从而阻止命令执行。
本文从前端视角系统梳理了常见的认证授权方案。详细解析了HTTP Basic认证、Session-Cookie模式、Token及JWT的工作流程与优缺点,并深入探讨了OAuth 2.0标准下的第三方登录实现。结合Node.js代码示例,帮助开发者理解不同场景下的最佳实践与安全考量。
前端开发中仅靠文件后缀名判断图片格式存在安全隐患,恶意用户可修改后缀绕过校验。本文介绍如何通过 FileReader 读取文件二进制数据,对比 JPG、PNG、GIF、BMP、WebP 等位图的魔数标识,以及 SVG 的 XML 标签特征,从而准确获取图片的真实格式,防止文件伪造。
本文介绍如何使用JavaScript屏蔽用户通过F12、Ctrl+Shift+I或鼠标右键查看网页源代码的操作。通过监听document的onkeydown和oncontextmenu事件,拦截特定Keycode(如123、85、73)并阻止默认行为,从而保护前端代码不被轻易查看。
本文深入解析JavaScript前端开发中的核心安全机制与性能优化技术。首先阐述同源策略的定义及其对跨域交互的限制,随后详细对比分析JSONP与CORS两种主流跨域解决方案的原理、适用场景及兼容性差异,重点讲解jQuery中JSONP的实现机制。接着,文章深入探讨高频事件处理中的防抖与节流策略,通过具体代码示例说明其在减少请求频率、优化资源消耗方面的应用,并清晰界定两者的区别与适用场景。
本文介绍一种JS前端接口请求参数混淆方案,采用AES对称加密处理数据,结合RSA非对称加密保护密钥,防止信息泄露与参数篡改。方案适用于Post、Put、Delete等修改数据库的接口,通过请求拦截器在发送前处理,后端使用Egg.js中间件解密验证,提升应用安全性。
本文介绍如何利用JavaScript的Blob对象实现带鉴权的文件下载。针对后台返回链接存在权限泄露风险的问题,前端通过Ajax请求指定responseType为blob,解析响应头获取文件名,利用URL.createObjectURL生成临时链接并触发a标签下载,后端配合返回文件流,确保下载过程安全可控。