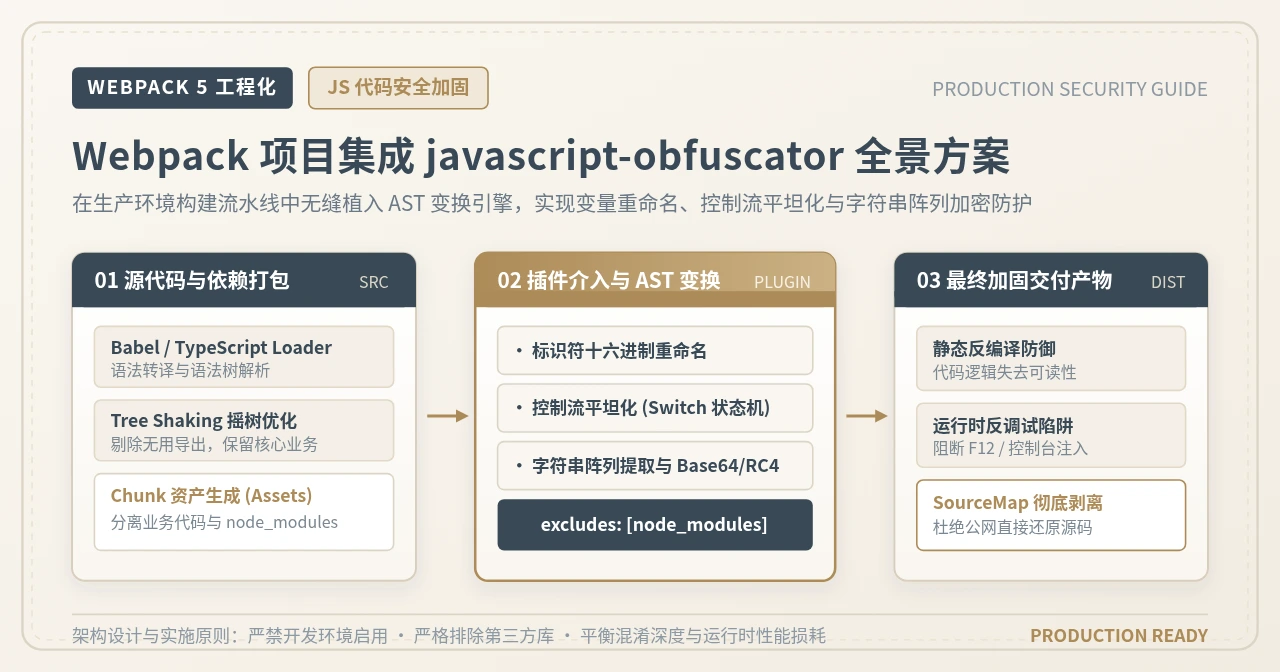
深入讲解在 Webpack 5 项目中集成 javascript-obfuscator 的实战指南,涵盖 webpack-obfuscator 依赖安装、环境隔离、AST混淆原理、核心参数配置与生产落地避坑措施。
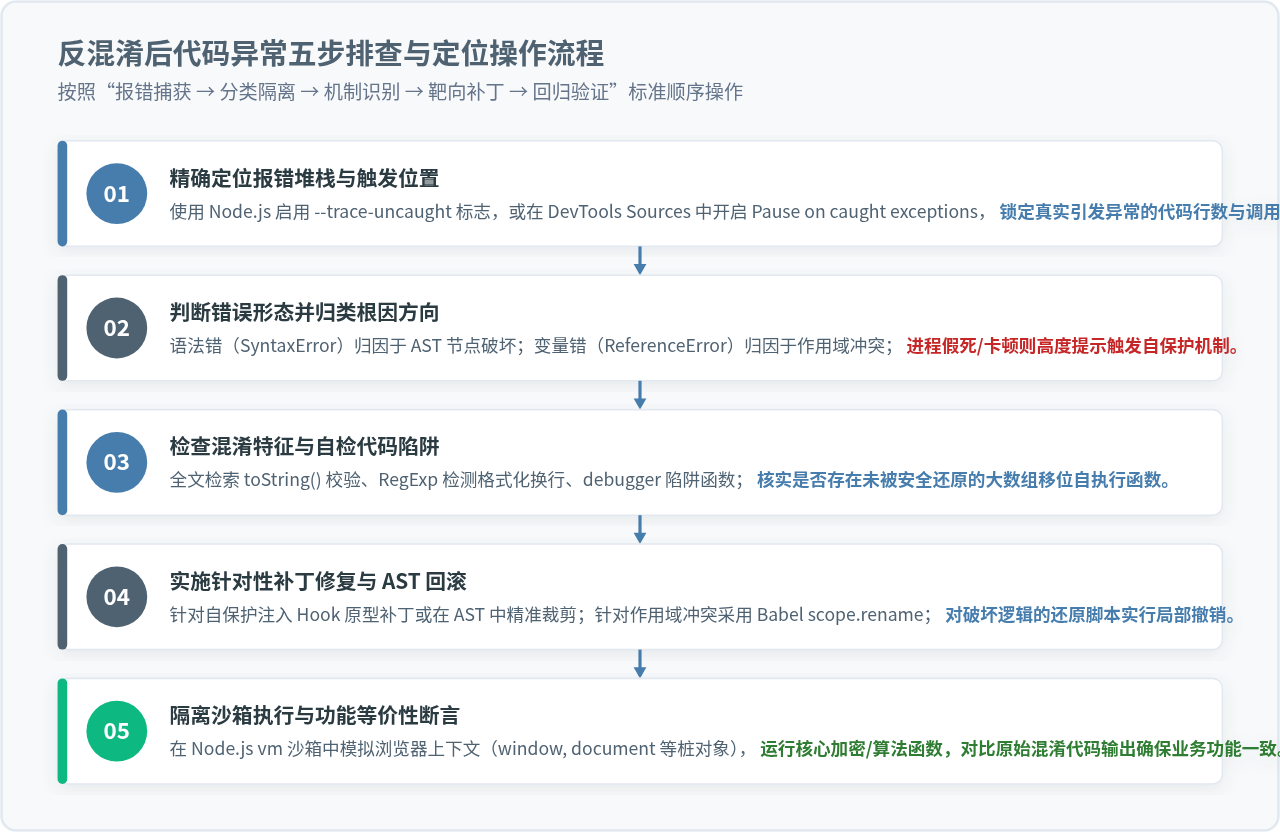
系统分析JavaScript代码反混淆后出现语法错误、变量未定义、运行时异常及内存卡死的深层根因,提供标准排查流程、自保护陷阱绕过策略与AST安全还原方案。
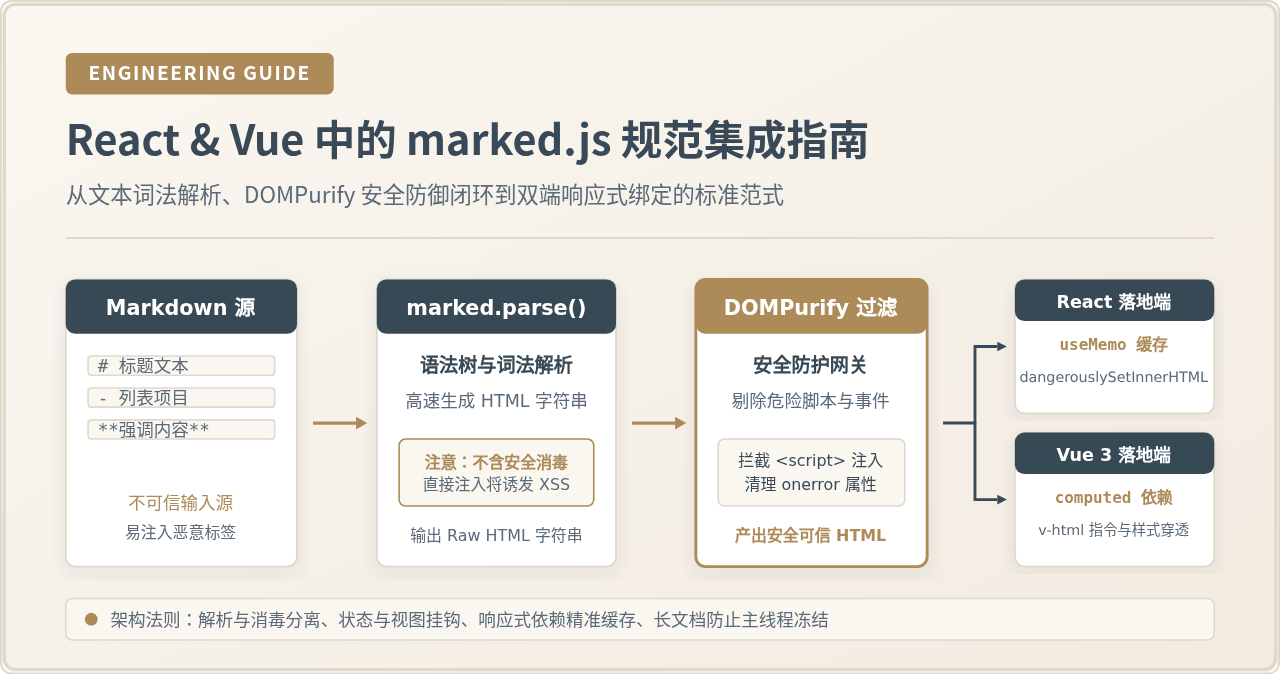
深入讲解在 React 和 Vue 3 项目中集成 marked.js 的标准实践,涵盖 Markdown 解析流水线、DOMPurify 安全防御闭环、性能缓存策略与样式穿透方案。
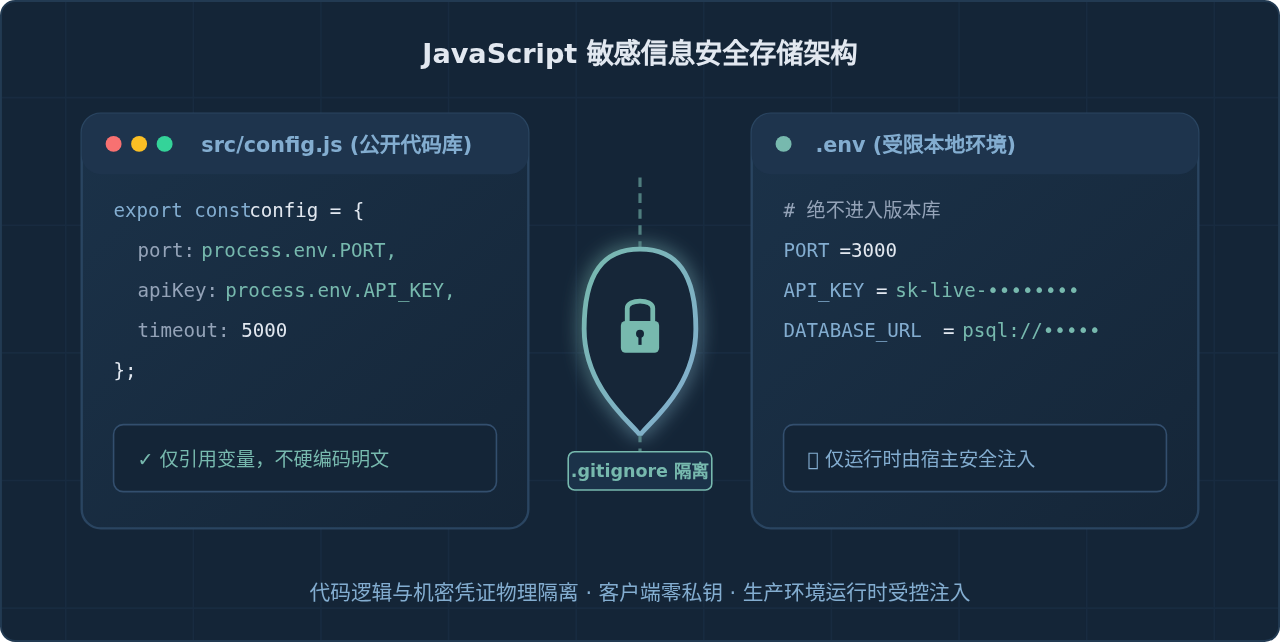
深入解析在JavaScript项目中如何安全存储与管理API Key、数据库凭证等敏感信息。涵盖代码与配置解耦、Node.js环境变量实践、前端Vite/Webpack防泄露边界、BFF代理模式及生产环境Secret注入指南。
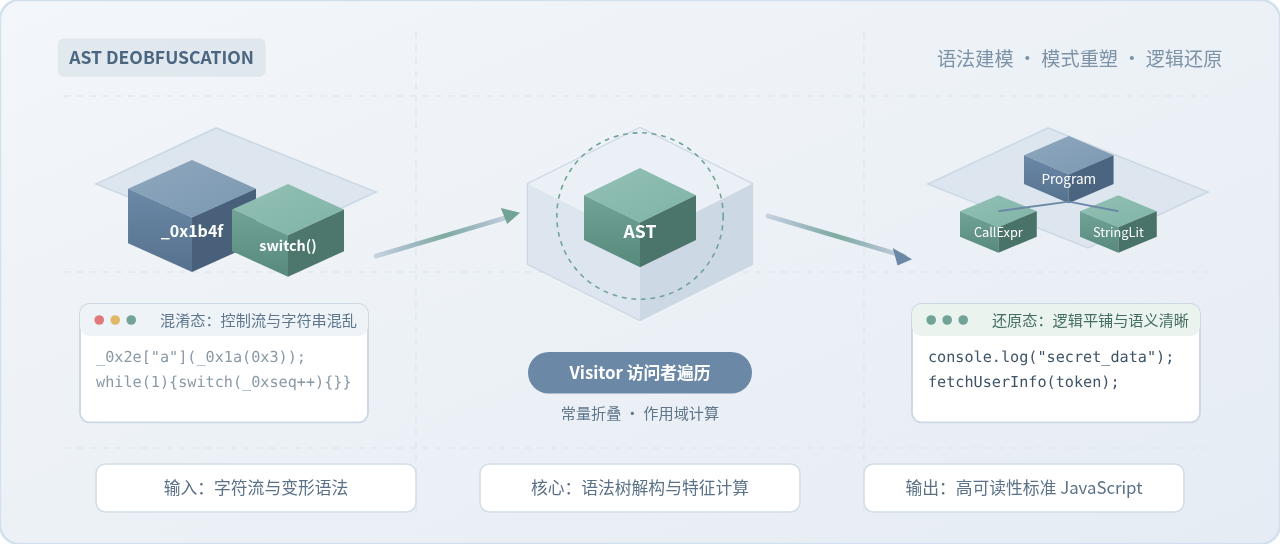
深入解析 JavaScript 反混淆核心原理,讲解如何利用 AST(抽象语法树)实现代码结构化建模、常量折叠、字符串数组解密、控制流平坦化还原及无用代码剔除。
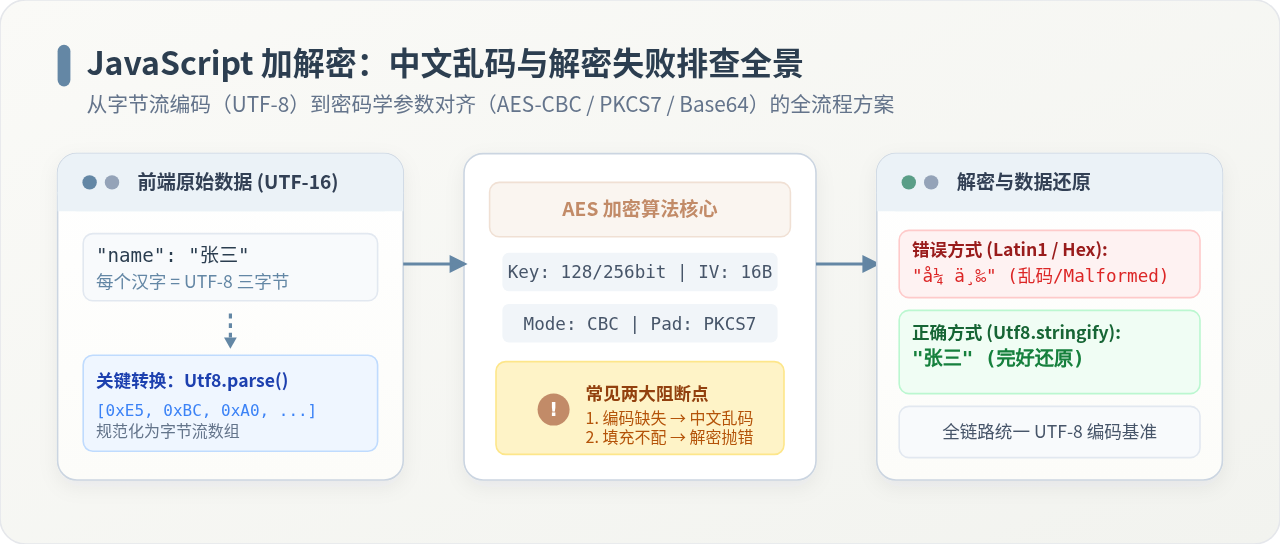
针对JavaScript在前端或与后端联调中出现的中文加密乱码、解密报错或解密失败问题,深入分析字符编码机制与密码学参数对齐策略,提供标准化排查步骤与完整可运行代码。
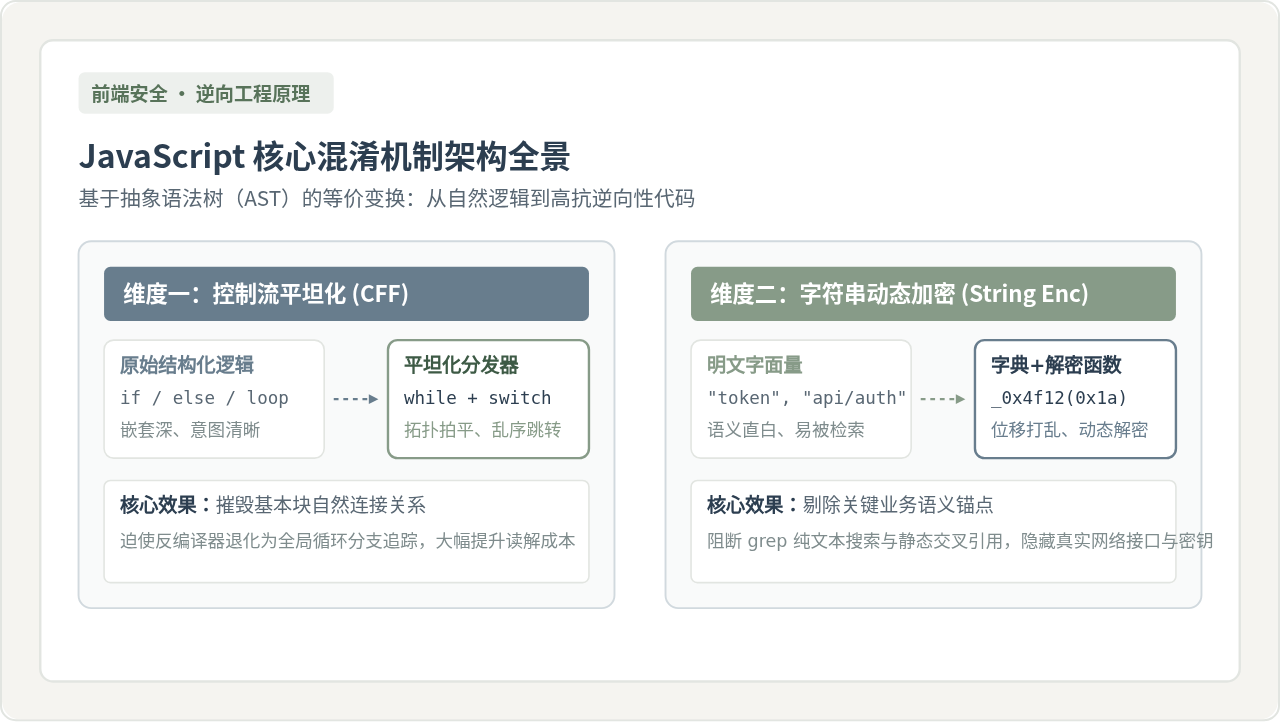
深入解析JavaScript代码混淆的两大核心机制:控制流平坦化与字符串加密。通过抽象语法树(AST)重构原理、状态机调度转换、字典移位与运行时动态解密流程,全面剖析其技术实现、关键差异与防护边界。
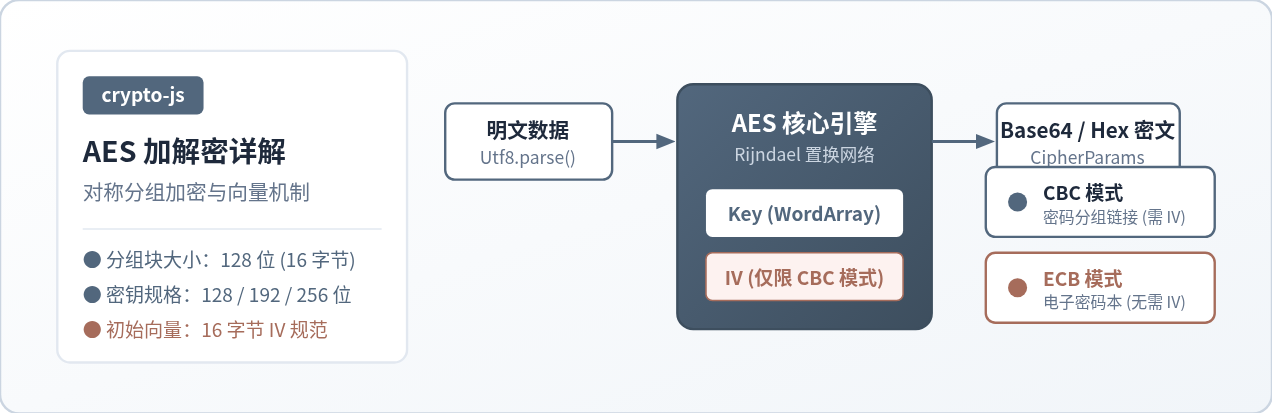
深入详解如何使用 crypto-js 实现 AES-128/192/256 的 CBC 与 ECB 模式加解密,涵盖 WordArray 密钥转换陷阱、IV 初始向量生成与传递、填充方式对齐以及跨语言(Java/Python/Go)加解密互通实战。
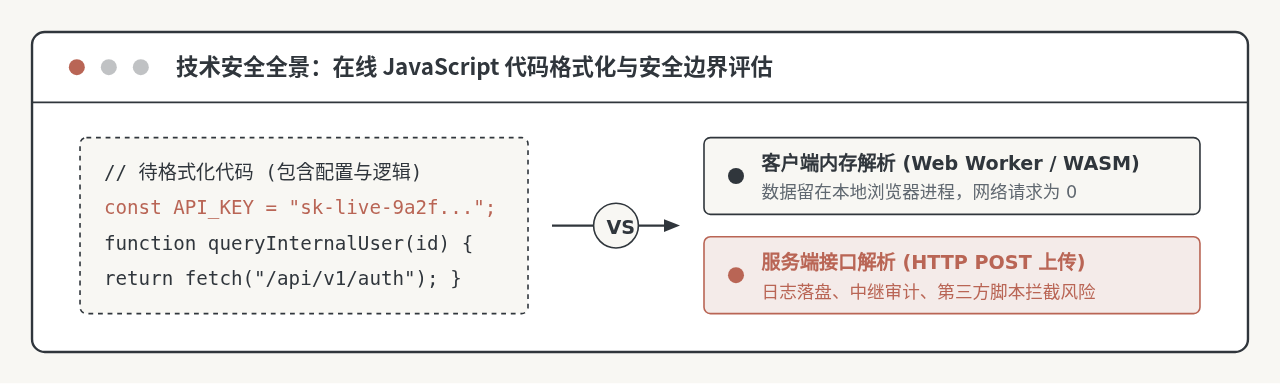
深入解析在线JS格式化工具的工作原理与数据泄露风险,提供利用浏览器开发者工具判断工具安全性的4步实测方法,并给出本地离线格式化与隐私防护建议。
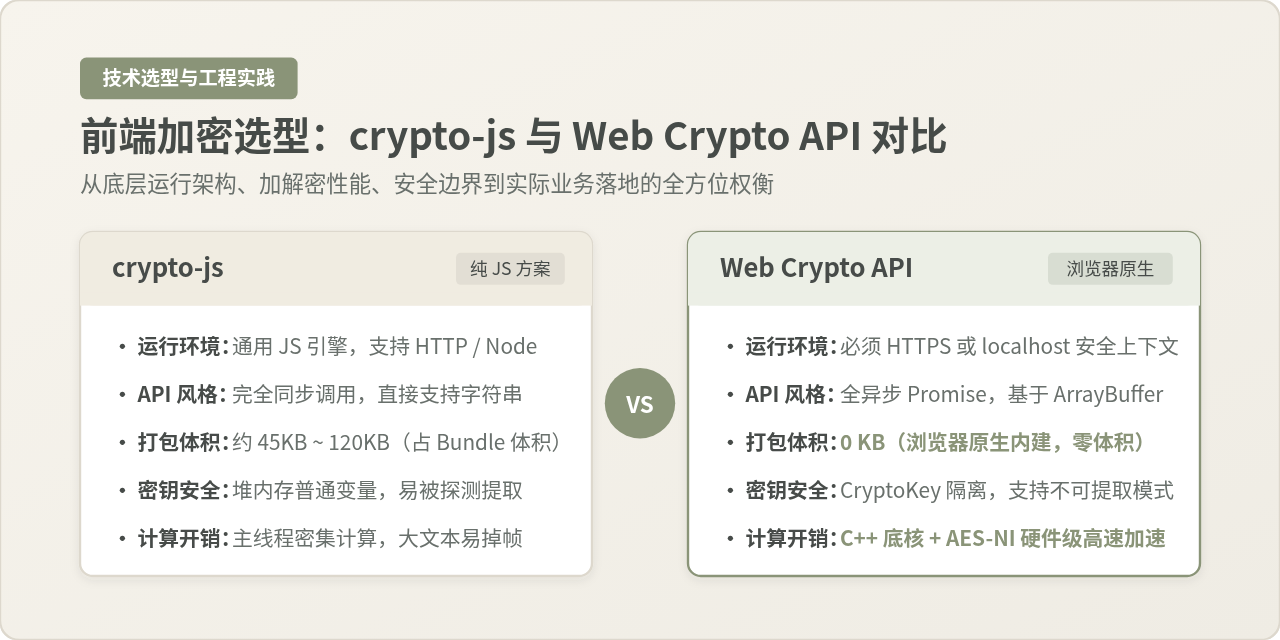
深入对比前端主流加密库 crypto-js 与浏览器原生 Web Crypto API 的底层架构、运行机制、加解密性能、安全边界及工程选型策略,提供完整的代码实操与场景落地指南。
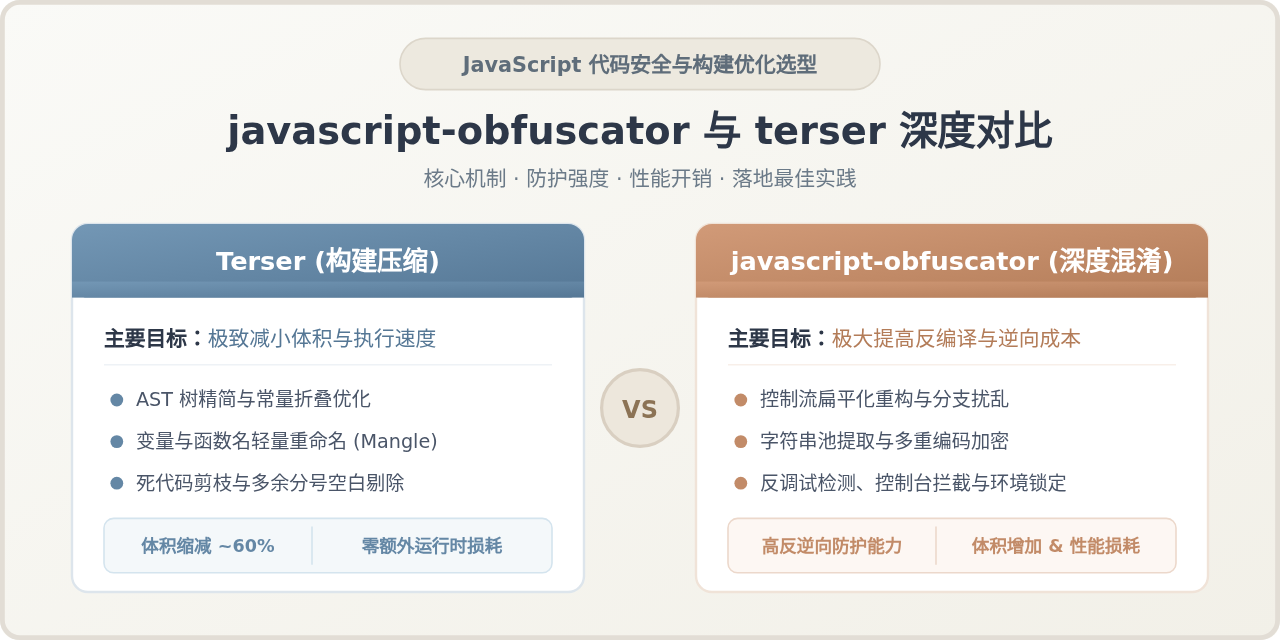
深入对比主流工具 javascript-obfuscator 与 terser 的核心机制、防护能力、体积与性能损耗,提供详细命令行与工程化配置步骤以及场景选型决策指南。