

深入对比JSONP与CORS的核心原理、安全边界与技术局限,解析现代Web开发淘汰JSONP并全面采用CORS标准的原因与平滑迁移实践。
JSONP与CORS对比:为什么现代Web开发不再推荐JSONP
作者:听澜
时间:2026-11-21
浏览:615
文章目录
Web技术解析与架构选型
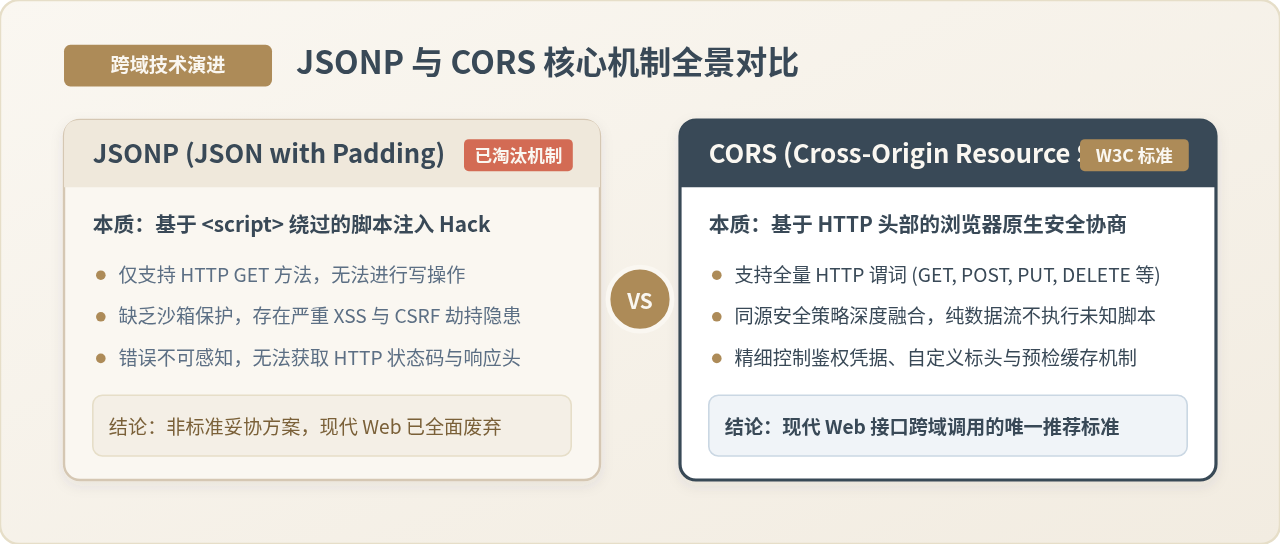
浏览器同源策略(Same-Origin Policy)是保护用户信息的核心安全边界,跨域通信方案因此成为Web开发的关键基石。在早期标准缺失时,开发者通过动态注入脚本的JSONP技术绕过跨域限制;而现代Web开发已全面转向W3C标准化的CORS(跨域资源共享)。本文直接对比两者在通信机制、安全边界、请求能力与运维观测上的根本差异,说明现代开发彻底淘汰JSONP的核心原因,并给出完整的CORS配置与平滑迁移方案。
一、同源策略的限制与跨域方案演进
在浏览器安全体系中,同源策略规定:如果两个URL的协议(Protocol)、域名(Domain)或端口(Port)有任何一项不一致,浏览器默认禁止客户端脚本直接读取跨域接口返回的HTTP响应报文。这一机制杜绝了恶意网站私自读取用户在银行、邮箱等系统的私密数据。
然而在微服务与前后端分离架构中,前端页面(例如部署在 https://app.example.com)频繁需要向不同源的数据接口(例如 https://api.example.com)获取数据。解决跨域问题本质上有两条路线:
- 民间规避路线(JSONP):利用HTML特定标签不受同源策略限制的历史特性,通过伪装成静态脚本加载的方式传递数据。
- 官方标准路线(CORS):由W3C与WHATWG推进制定的标准化机制,在HTTP通信链路中引入显式的权限协商报头,由浏览器安全内核完成受控访问验证。
二、核心机制剖析:JSONP与CORS是如何运作的
要理解两者的优劣,首先需要观察两者在底层协议与代码实现上的不同交互模式。
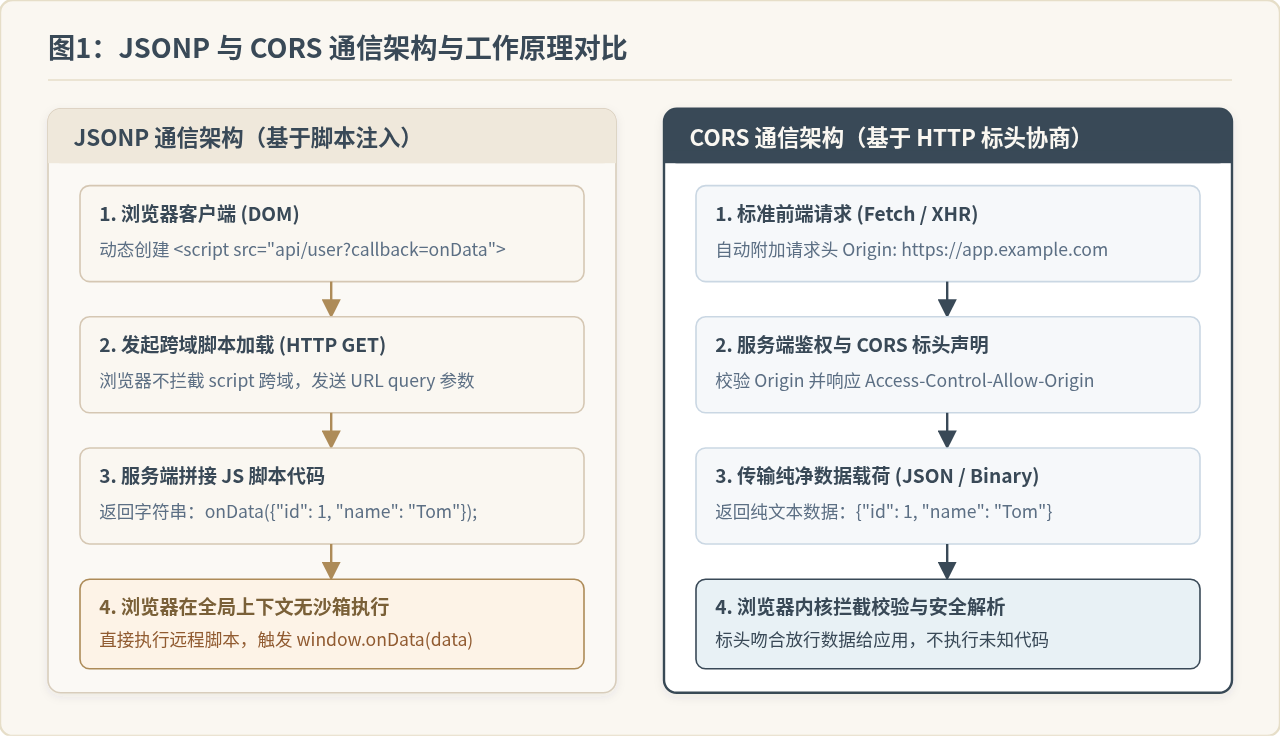
1. JSONP的工作机制:利用<script>注入的代偿方案
HTML规范中,<script src="...">、<img src="..."> 等资源加载标签天然不受同源策略限制。JSONP(JSON with Padding)正是利用了这一特性:客户端在全局预先声明一个回调函数,随后动态创建一个 <script> 标签插入DOM,其 src 指向目标跨域接口,并通过URL查询参数将函数名告知服务端;服务端收到请求后,将数据组装为该函数调用的JavaScript代码字符串返回;浏览器下载后在全局环境中直接执行该脚本,从而触发客户端回调。
// 前端 JSONP 请求实现示例
function requestJSONP(url, callbackName) {
  // 1. 在全局 window 上注册回调函数
  window[callbackName] = function(data) {
    console.log("收到跨域数据:", data);
    // 执行完毕后清理 DOM 节点与全局引用
    document.body.removeChild(scriptNode);
    delete window[callbackName];
  };

  // 2. 动态创建 <script> 标签并拼接 URL
  const scriptNode = document.createElement("script");
  scriptNode.src = url + "?callback=" + callbackName + "&t=" + Date.now();

  // 3. 挂载到 DOM 触发浏览器网络加载
  document.body.appendChild(scriptNode);
}

// 调用示例
requestJSONP("https://api.example.com/user-profile", "handleProfileResponse");
// 服务端处理 JSONP 的响应示例 (Node.js / Express 环境)
app.get("/user-profile", (req, res) => {
const callback = req.query.callback || "callback";
const userData = { id: 1001, name: "Alice", role: "Developer" };
// 将 JSON 数据作为实参,“填充 (Padding)” 到函数调用字符串中
const scriptContent = callback + "(" + JSON.stringify(userData) + ");";
// 设置响应类型为 application/javascript
res.setHeader("Content-Type", "application/javascript; charset=utf-8");
res.send(scriptContent);
});2. CORS的工作机制:基于HTTP标头的浏览器原生安全协商
CORS(Cross-Origin Resource Sharing,跨域资源共享)不改变数据本身的形态。客户端直接使用标准的 fetch() 或 XMLHttpRequest 发起请求,浏览器内核会自动在请求头中注入 Origin 字段标明发起来源。服务端在响应头中返回 Access-Control-Allow-Origin 等指令,浏览器安全内核对比无误后,将纯净的JSON数据交付给前端代码处理。
// 前端 CORS 原生 Fetch 实现示例
async function fetchUserProfile() {
  try {
    const response = await fetch("https://api.example.com/user-profile", {
      method: "GET",
      headers: {
        "Accept": "application/json"
      }
    });

    if (!response.ok) {
      throw new Error("HTTP 异常状态码: " + response.status);
    }

    const data = await response.json();
    console.log("CORS 安全接收数据:", data);
  } catch (err) {
    console.error("跨域请求失败或网络中断:", err.message);
  }
}
// 服务端配置 CORS 响应标头示例 (Node.js / Express 环境)
app.get("/user-profile", (req, res) => {
const origin = req.headers.origin;
const allowedOrigins = ["https://app.example.com", "https://admin.example.com"];
// 校验来源是否在受信任白名单内
if (allowedOrigins.includes(origin)) {
res.setHeader("Access-Control-Allow-Origin", origin);
res.setHeader("Access-Control-Allow-Credentials", "true");
}
const userData = { id: 1001, name: "Alice", role: "Developer" };
res.json(userData); // 直接输出纯 JSON,不拼接任何可执行脚本
});图1:JSONP 与 CORS 通信架构与工作原理对比
三、深入理解CORS:简单请求与预检请求机制
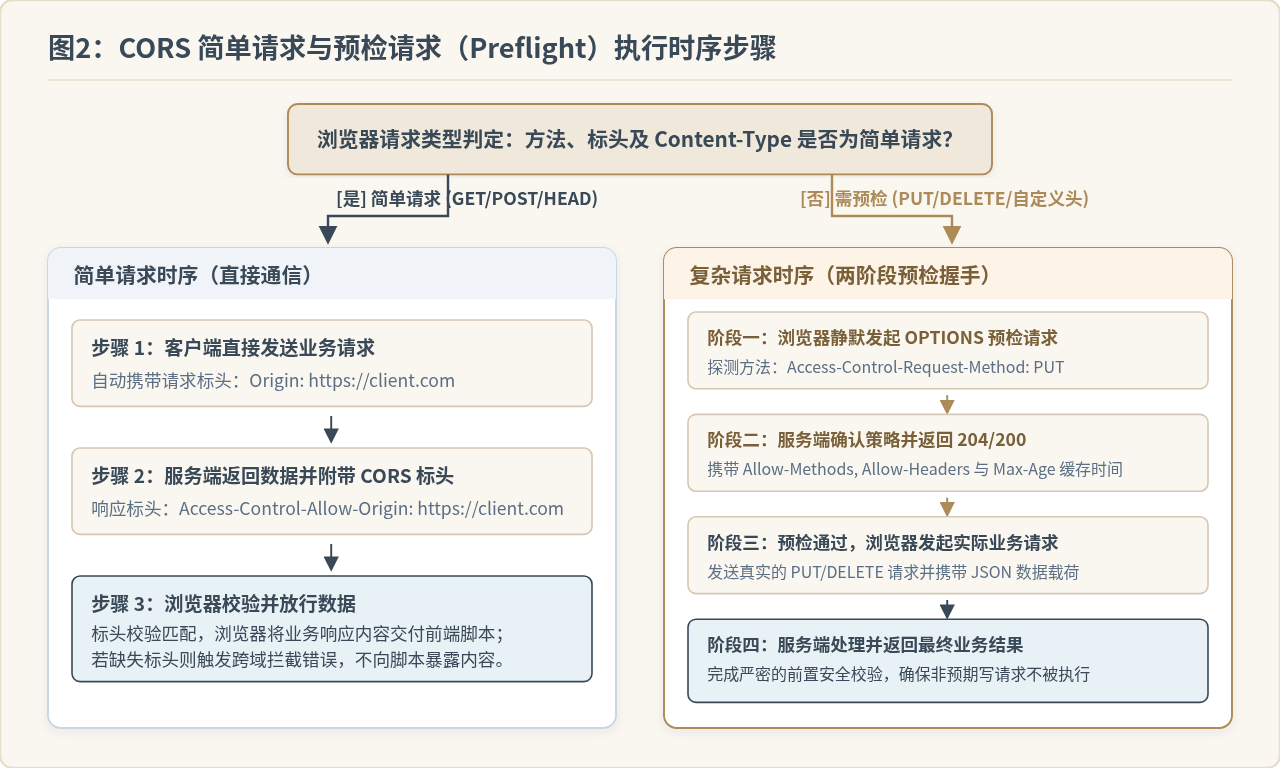
为了在兼顾安全的同时保护老旧服务端免受非预期修改,W3C在CORS规范中设计了两套通信时序:简单请求(Simple Request)与需预检请求(Preflighted Request)。
-
简单请求:仅使用
GET、HEAD、POST方法,且HTTP标头未超出受限安全列表(如Accept、Accept-Language、Content-Language、且Content-Type仅限于application/x-www-form-urlencoded、multipart/form-data、text/plain)。此时浏览器直接发出单次业务请求,并在响应时根据Access-Control-Allow-Origin决定是否放行。 -
需预检请求:当请求使用了
PUT、DELETE、PATCH方法,或者Content-Type为application/json,或者携带了自定义标头(如Authorization: Bearer <token>)时,浏览器在真正发送业务数据前,会先自动发出一次OPTIONS方法的预检请求。
图2:CORS 简单请求与预检请求(Preflight)执行时序步骤
预检请求的核心目的在于“探路”:确认远端服务端是否知晓并允许当前的跨域来源、HTTP谓词与自定义标头。如果预检请求得到服务端的积极确认(返回 204 No Content 或 200 OK),浏览器才真正将带有实际业务数据的写操作发往服务端。同时,服务端可以通过 Access-Control-Max-Age 标头(例如设置为 86400 秒)让浏览器将预检结论缓存在本地,避免高频请求引起额外的网络往返开销。
四、为什么现代Web开发不再推荐JSONP:四项致命缺陷
JSONP诞生于跨域标准未确立的年代(2005年前后),它在早期解决了前端异步跨域拉取数据的燃眉之急。但随着Web应用逐步转向复杂化与高安全要求,JSONP暴露出了多项不可调和的底层结构性缺陷。
1. 严重的安全攻击面(XSS代码注入与CSRF敏感数据泄露)
JSONP通信的基础,是客户端将来自不可信网络的远程文本作为未经沙箱隔离的可执行JavaScript直接在当前页面上下文中运行。
- 恶意的脚本替换(XSS):如果提供JSONP接口的服务端被攻破、或者遭受DNS劫持/中间人篡改,攻击者只需将返回的字符串由
callback(data)改为callback(eval("stealTokens()")),恶意代码就能以当前站点的最高权限获取用户的localStorage、sessionStorage甚至模拟用户发起受控操作。 - JSONP劫持(JSONP Hijacking):当JSONP接口包含用户私有数据(如手机号、订单信息),且通过Cookie维持身份验证时,黑客只需诱导登录用户访问恶意网页,并在恶意网页中构造一个指向该JSONP接口的
<script>标签,就能在受害者的浏览器里截获个人敏感信息。 - 与CSP安全策略严重冲突:现代高安全级别的Web应用普遍部署
Content-Security-Policy(内容安全策略),要求全面禁用unsafe-eval与不可信外部域名的内联脚本执行。使用JSONP迫使运维团队不得不放宽script-src规则,导致整个站点抵御XSS的防线全面失效。
2. 仅支持HTTP GET方法,无法支撑现代RESTful交互
因为HTML标准中 <script src="..."> 标签发起的资源加载只能是 HTTP GET 请求,JSONP完全无法支持 POST、PUT、DELETE、PATCH 等HTTP谓词。
在现代Web开发中,接口设计遵循RESTful或GraphQL规范,用户提交表单、修改资源、上传文件均需要写请求及大容量Payload。使用JSONP甚至无法在URL长度限制(通常为2KB~8KB)之外传输大体积数据,迫使接口不得不把所有动作伪装在GET查询参数中,这严重破坏了语义规范,极易导致安全审计穿透与不合理的网关缓存。
3. 极度脆弱的错误处理机制
当网络请求发生异常时,现代前端架构需要依赖精确的HTTP状态码做出状态回退或用户重试提示。但在JSONP机制下:
- 如果服务端返回
401 Unauthorized、403 Forbidden、404 Not Found或500 Internal Server Error,浏览器只会将其视为静态资源加载失败。 - 前端代码的
script.onerror事件只知道“脚本加载失败”,但无法读取服务端具体的HTTP状态码,更无法读取服务端在响应体中返回的具体错误信息(例如{ "errorCode": "TOKEN_EXPIRED" })。 - 如果服务端因过载而无响应,前端只能依赖不可靠的
setTimeout超时降级定时器,极难进行精准的网络可观测性与异常监控。
4. 无法携带自定义标头与精细化鉴权
现代Web应用普遍采用无状态的Token鉴权机制,例如在请求头中携带 Authorization: Bearer <token>,或添加自定义跟踪标头如 X-Request-ID、X-Trace-ID。
<script> 标签无法自定义任何HTTP请求头字段。要传递Token,只能拼接到URL查询参数中。这会导致敏感Token直接暴露在浏览器历史记录、服务端访问日志(Access Log)以及网络中间代理设施中,造成严重的凭证泄露隐患。
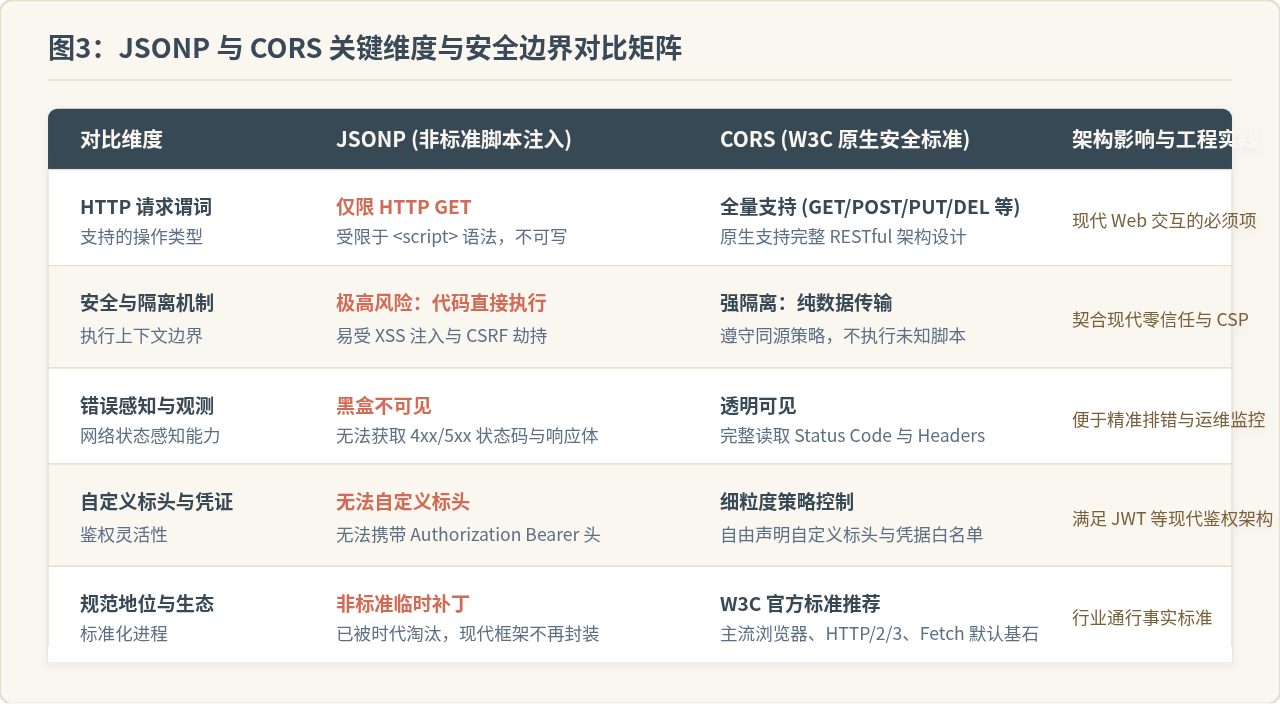
图3:JSONP 与 CORS 关键维度与安全边界对比矩阵
五、全维度对比总结
为了让技术选型的差异更加直观,下表汇总了JSONP与CORS在关键技术维度的全量对比:
| 评估维度 | JSONP (旧式脚本注入) | CORS (W3C 原生标准) | 架构结论 |
|---|---|---|---|
| 协议标准与地位 | 民间非标准 历史遗留Trick | W3C官方标准 现代浏览器原生支持 | CORS已是所有现代浏览器的基石 |
| HTTP 方法支持 | 仅支持 GET | 全量支持 GET, POST, PUT, DELETE, PATCH等 | JSONP无法满足现代CRUD业务交互 |
| 安全隔离边界 | 代码直接执行 无沙箱机制,易诱发XSS | 纯数据交付 强同源隔离,杜绝代码执行风险 | CORS符合现代零信任安全模型 |
| 状态码与异常感知 | 黑盒盲区 无法捕获 4xx/5xx 与错误体 | 完全透明 完整访问 Status、Headers 与 Body | CORS具备完善的可观测性与容错能力 |
| 标头与鉴权扩展 | 不可自定义 只能在 URL 传递敏感参数 | 高度灵活 自由配置 Authorization 与自定义头 | 契合现代 JWT / OAuth 鉴权体系 |
| 数据载荷类型 | 仅支持 JS 包装的 JSON | 支持 JSON、FormData、Blob、ArrayBuffer 等 | CORS支持多媒体、大文件切片上传等 |
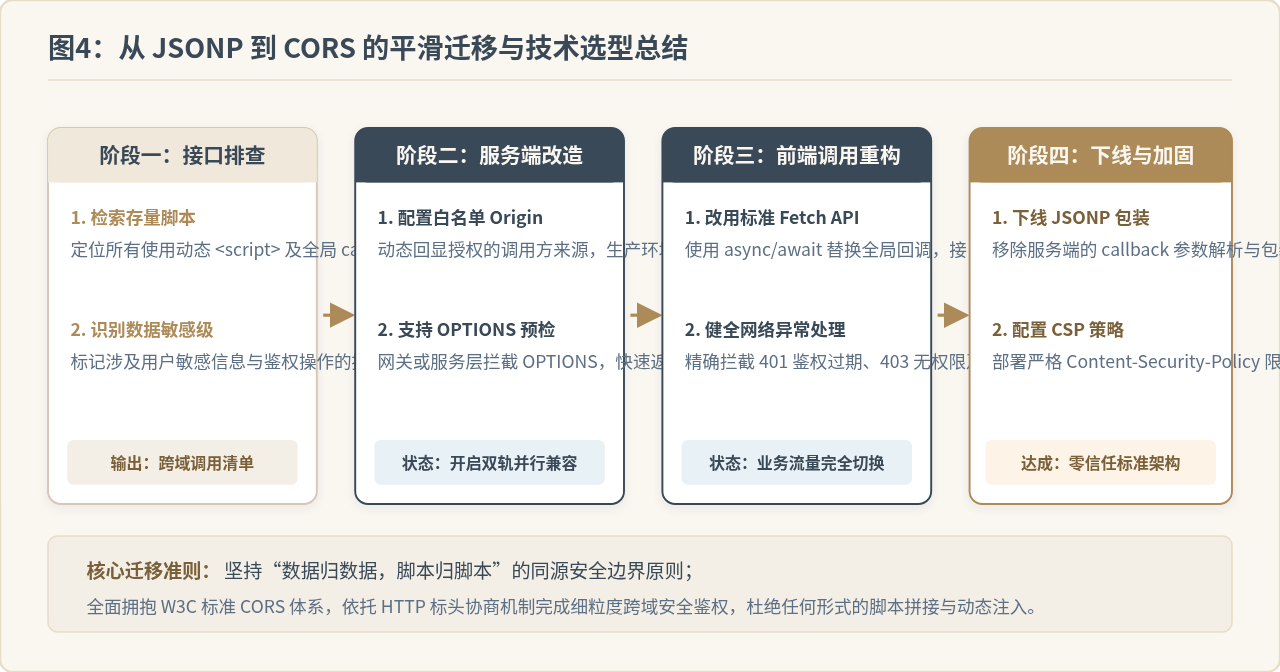
六、现代Web开发:从JSONP平滑迁移到CORS的最佳实践
对于仍在使用JSONP的存量老旧系统,推进平滑迁移到CORS是提升架构健壮性与安全合规的关键步骤。推荐采用如下工程路径:
图4:从 JSONP 到 CORS 的平滑迁移与技术选型总结
1. 服务端配置标准的CORS白名单与预检响应
生产环境中务必严格杜绝直接设置 Access-Control-Allow-Origin: *。特别是当请求需要携带Cookie凭证时,W3C规范明确禁止在允许携带凭据(Access-Control-Allow-Credentials: true)的同时使用通配符 *。正确的做法是服务端维护受信任域名列表,并动态回显来源:
// 生产级 CORS 中间件实现示例 (Express / Node.js)
const allowedOrigins = new Set([
  "https://dashboard.example.com",
  "https://m.example.com"
]);

app.use((req, res, next) => {
  const origin = req.headers.origin;

  if (origin && allowedOrigins.has(origin)) {
    // 动态回显允许的来源,避免直接硬编码通配符
    res.setHeader("Access-Control-Allow-Origin", origin);
    res.setHeader("Access-Control-Allow-Credentials", "true");
    res.setHeader("Access-Control-Allow-Methods", "GET, POST, PUT, DELETE, OPTIONS");
    res.setHeader("Access-Control-Allow-Headers", "Content-Type, Authorization, X-Requested-With");
    res.setHeader("Access-Control-Max-Age", "86400"); // 缓存预检结果24小时
  }

  // 拦截 OPTIONS 预检请求直接返回 204,不进入耗时业务中间件
  if (req.method === "OPTIONS") {
    return res.sendStatus(204);
  }

  next();
});
2. 前端客户端采用Fetch API替代老旧JSONP调用
使用原生 fetch 或 axios,配合 async/await 规范化异常捕获与超时取消控制:
// 标准跨域 API 请求封装
async function requestApi(endpoint, options = {}) {
  const controller = new AbortController();
  const timeoutId = setTimeout(() => controller.abort(), 10000); // 10秒超时熔断

  try {
    const response = await fetch("https://api.example.com" + endpoint, {
      ...options,
      signal: controller.signal,
      credentials: "include", // 允许携带 Cookie 凭据 (若需要)
      headers: {
        "Content-Type": "application/json",
        "Authorization": "Bearer " + (localStorage.getItem("token") || ""),
        ...(options.headers || {})
      }
    });

    clearTimeout(timeoutId);

    // 精细化状态码处理
    if (response.status === 401) {
      console.warn("登录态已失效,跳转登录页");
      window.location.href = "/login";
      return null;
    }

    if (!response.ok) {
      const errorBody = await response.json().catch(() => ({}));
      throw new Error(errorBody.message || ("请求异常 [" + response.status + "]"));
    }

    return await response.json();
  } catch (err) {
    if (err.name === "AbortError") {
      console.error("请求超时已取消");
    } else {
      console.error("网络请求错误:", err.message);
    }
    throw err;
  }
}
生产环境平滑迁移小贴士
在迁移初期,后端接口可保持双轨兼容:当检测到请求包含 callback 查询参数时输出旧版 JSONP 脚本,无此参数时根据 CORS 规则输出标准 JSON。待前端各端应用灰度发布完毕后,彻底下线 callback 解析逻辑并启用严格的 CSP 防护策略。
七、常见疑问与认知误区澄清
误区1:配置了CORS是否就代表服务端无需鉴权?
错误。CORS是浏览器的安全机制,不是服务端的访问控制防火墙。CORS仅阻止浏览器端未授权网页读取数据,但无法阻止通过 cURL、Postman 或 Python 爬虫直接发起的 HTTP 请求。服务端的身份验证(Token、Session、API Key)与接口限流依然不可或缺。
误区2:CORS的预检请求会导致性能严重下降?
并不必然。首先,非复杂请求(简单请求)不会产生预检。其次,对于复杂请求,服务端只要正确返回 Access-Control-Max-Age 响应头(如设定为1天或更长),浏览器就会在本地缓存预检结果,在缓存期内同一接口的后续请求将直接发送真实业务报文,不会重复发起 OPTIONS 探测。
结语
从JSONP到CORS的转变,是Web开发从“利用漏洞特性打补丁”走向“标准协议规范治理”的典型缩影。JSONP受制于单一的GET方法、严重的XSS/CSRF安全盲区以及缺失的错误观测性,已经完全不适应现代Web工程的演进需求。在如今主流浏览器对W3C标准提供100%原生支持的环境下,全面采用CORS构建安全、可靠、规范的跨域通信,是每一位现代Web开发者与架构师的唯一正确选择。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章