

在JavaScript中使用iframe或弹出窗口刷新父页面时,常因同源策略触发Permission denied或Blocked a frame with origin错误。本文深入解析该报错的发生根源,提供基于window.postMessage的标准跨源通信方案、反向代理方案以及代码示例与避坑指南。
JS刷新父页面报错Permission denied怎么解决
作者:听澜
时间:2026-11-20
浏览:195
文章目录
JavaScript 故障排查与最佳实践
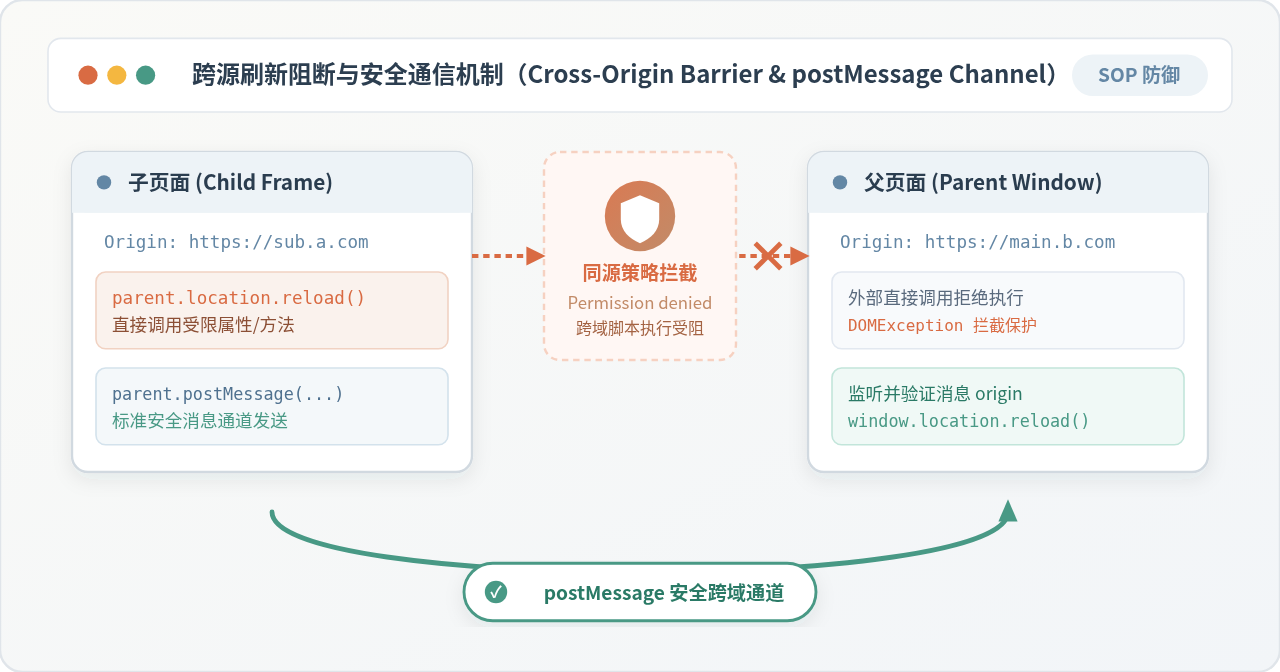
图 0:子页面跨源直接调用父页面方法被浏览器的同源策略(SOP)拦截,采用 postMessage 隧道可安全通行
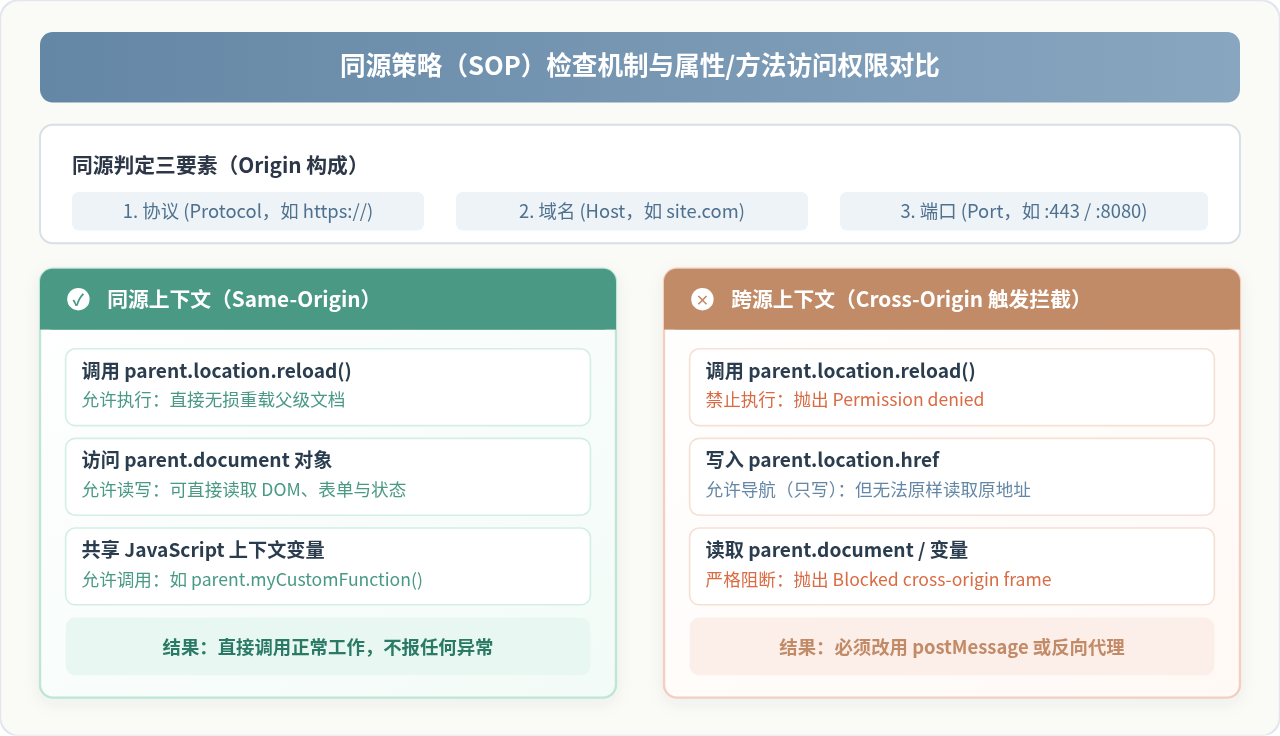
图 1:同源三要素(协议、域名、端口)判定规则及跨源属性读写权限对比
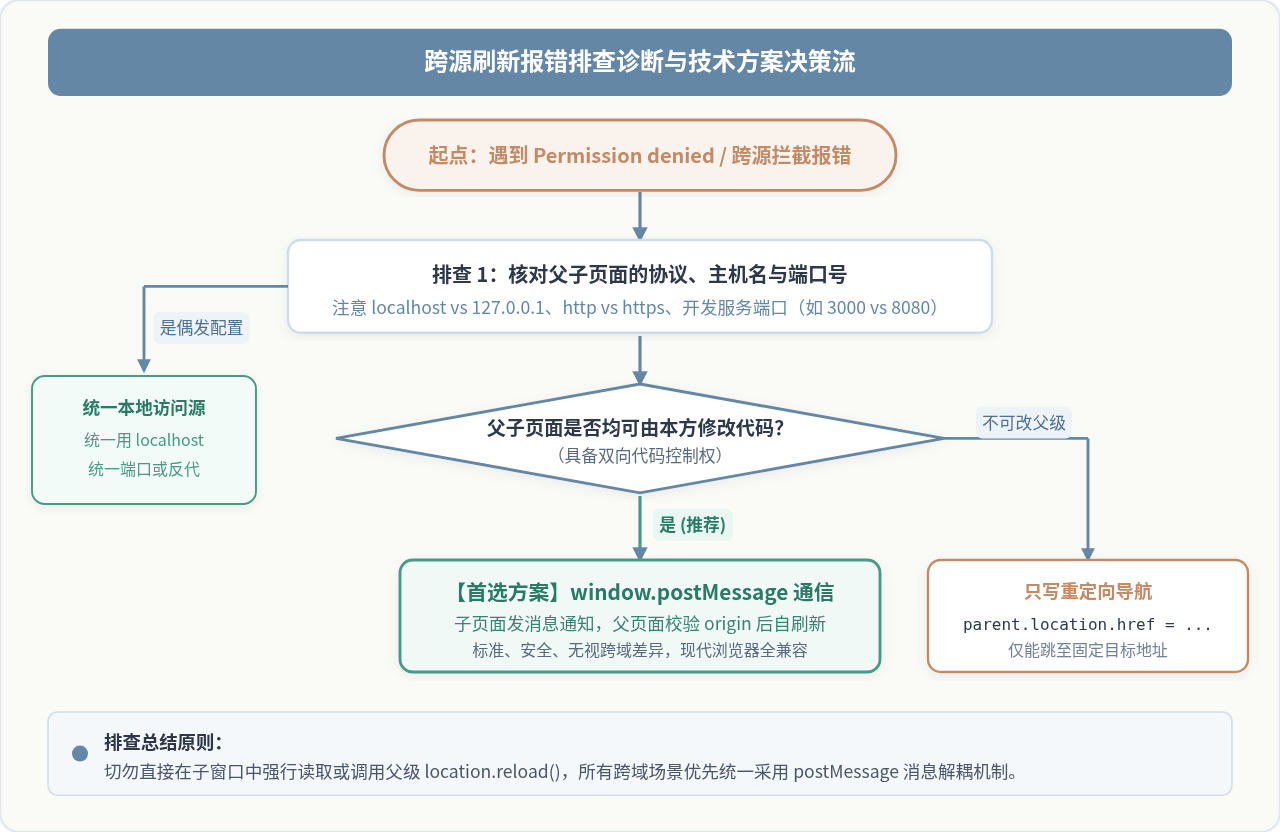
图 2:跨源刷新报错排查路径与技术方案决策流
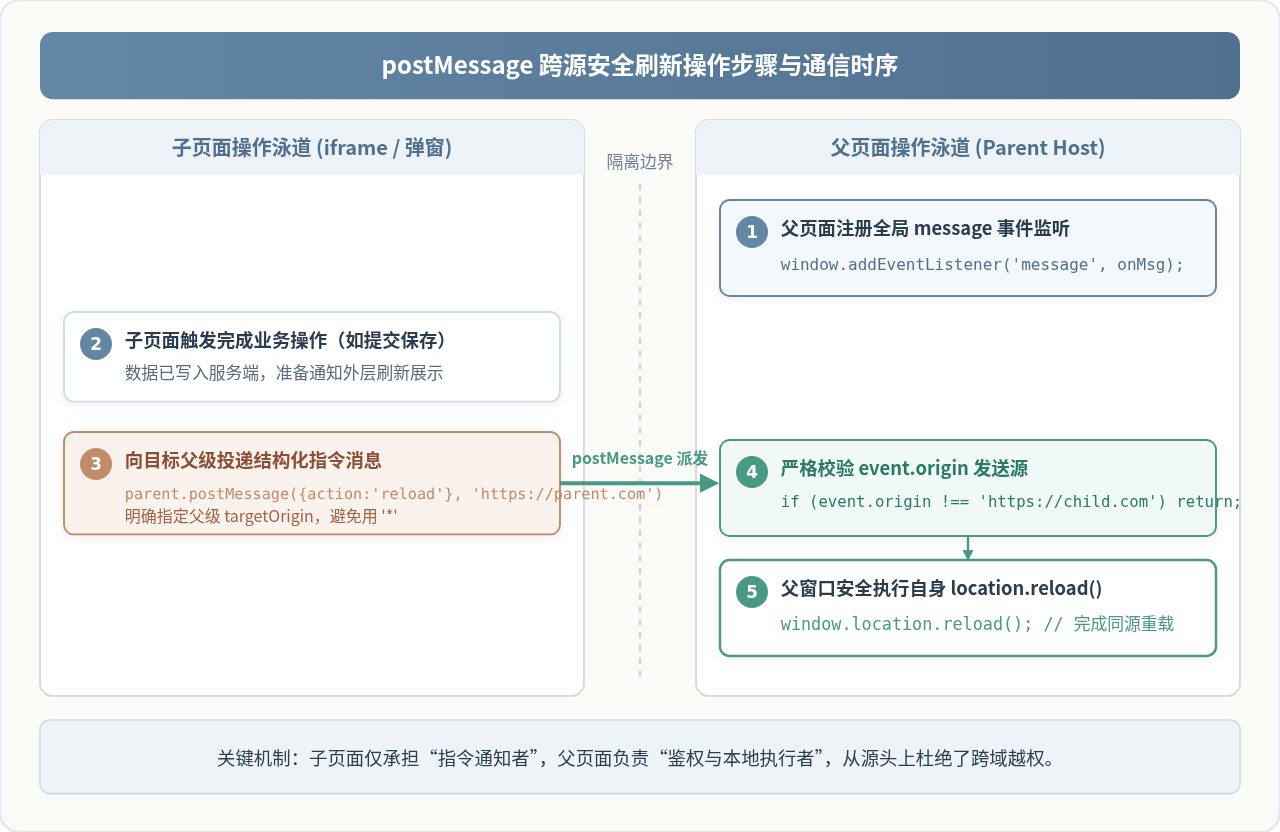
图 3:基于 window.postMessage 的跨源父页面安全刷新时序与代码步骤
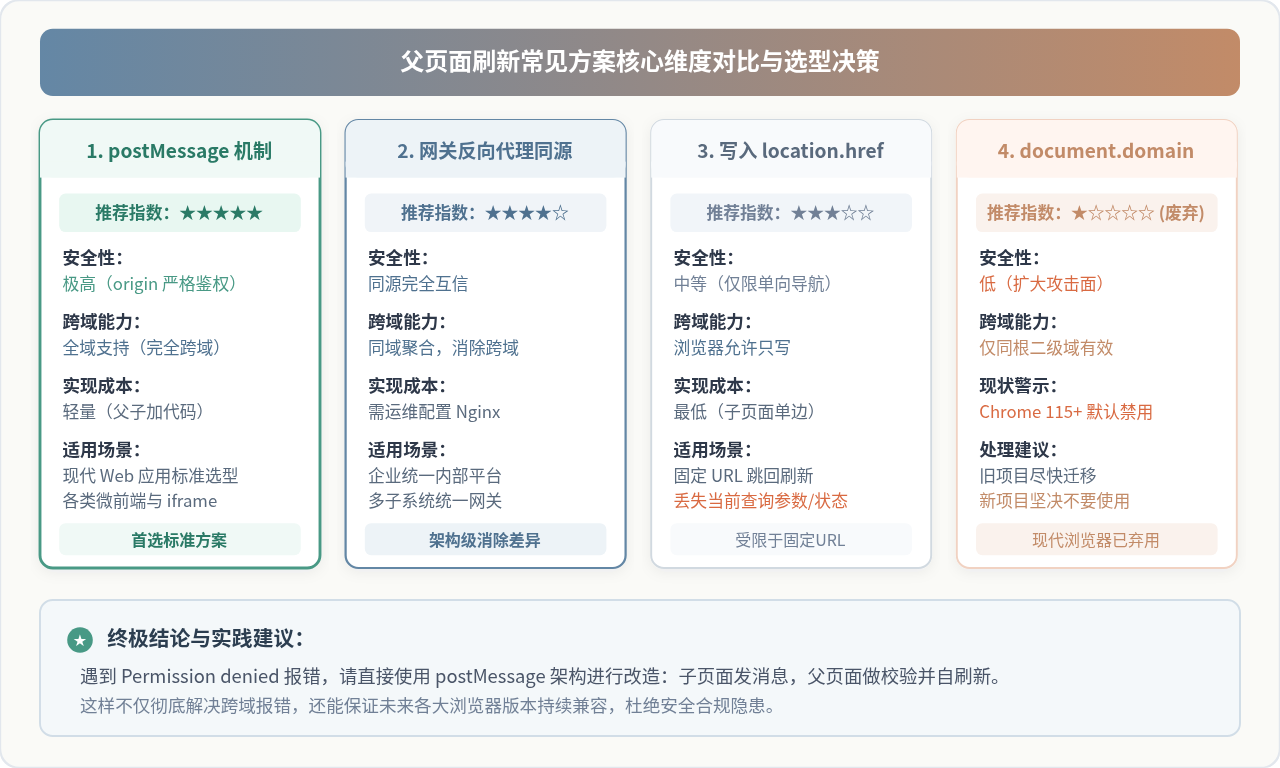
图 4:四种父页面刷新方案在安全性、跨域能力及现代浏览器支持度维度的综合对比
类型:浏览器跨域与安全架构
关键词:postMessage / 同源策略 / iframe
阅读时长:约 6 分钟
核心结论与快速解决路径:
在 iframe 或
window.open 打开的子页面中执行 window.parent.location.reload() 或 window.opener.location.reload() 抛出 Permission denied(或 Blocked a frame with origin ...),根本原因是父页面与子页面协议、域名或端口不一致,触发了浏览器的同源策略(Same-Origin Policy)安全拦截。最标准的修复方案是改用 window.postMessage 通信:子页面向父页面发送包含指定指令的消息,父页面监听该事件并在校验来源源(event.origin)确认安全后,由父页面自己调用 window.location.reload()。
一、报错现象与同源策略拦截机理
在日常 Web 开发中,常见的一种交互形态是在宿主页面(父页面)中嵌套一个 iframe 或弹出一个独立窗口(子页面),用于完成登录认证、表单录入或第三方支付。当子页面内部业务处理完毕后,开发者通常希望子页面能够主动通知并刷新父页面,以便外层列表呈现最新数据。
很多开发者直接在子页面中编写如下代码:
子页面尝试直接刷新的典型代码(会报错)
// 针对 iframe 嵌套子页面
window.parent.location.reload();

// 或针对 window.open 弹窗子页面
window.opener.location.reload();
在主流浏览器控制台中,该调用会立即中断并抛出致命异常:
- Chrome / Edge:
Uncaught DOMException: Blocked a frame with origin "http://sub.domain.com" from accessing a cross-origin frame. - Firefox:
Error: Permission denied to access property "reload"或SecurityError: Permission denied to access property "location" on cross-origin object。 - Safari:
SecurityError: Blocked a frame with origin ... from accessing a frame with origin ... Protocols, domains, and ports must match.
为什么浏览器会拦截该操作?核心在于同源策略(Same-Origin Policy)。浏览器将具有相同“协议(Protocol)”、“主机域名(Host)”和“端口(Port)”的 URL 定义为同源。如果三者中有任何一项不匹配,就被视为跨源(Cross-Origin)。
同源策略规定:跨源窗口之间只能访问极其有限的只写属性(如设置 location.href 进行整体导航),而绝对禁止读取对方窗口的 DOM 内容、Cookie、本地存储,也禁止调用跨源对象的受限方法(包括 location.reload() 和 history.go())。这种设计的目的是防止恶意页面悄悄嵌在一个可信站点的 iframe 中,或者通过弹窗窥探、操纵父级站点的敏感用户数据。
二、定位与排查跨源因由(排查三步骤)
在着手改造代码前,应先通过浏览器开发者工具准确定位引发跨源的具体要素。可按以下顺序展开排查:
步骤 1:在控制台中打印核对两端 Origin
分别在父页面与子页面控制台执行 window.location.origin,并排查以下三项常见差异:
- 协议差异:一方为
http://,另一方为https://。 - 域名/子域差异:父页面在
www.example.com,而子页面在api.example.com或pay.otherdomain.com。 - 本地开发端口差异:本地联调时,父前端运行在
http://localhost:3000,嵌套的子模块运行在http://localhost:8080。端口不同在同源策略中即属于跨源。另外,127.0.0.1与localhost在浏览器判定中也被视为不同源。
步骤 2:识别窗口引用关系(parent vs opener)
确认当前子窗口是通过何种方式嵌入或弹出的:
- 通过
<iframe>标签嵌入的页面,其上级窗口对象为window.parent(若顶层嵌套过多则可能是window.top)。 - 通过
window.open(...)新建标签页或弹窗打开的页面,其调用方窗口对象为window.opener。
步骤 3:评估双方源码控制权
确认父系统和子系统的代码是否均由本团队维护。如果两端代码均可修改,优先选择下文介绍的 postMessage 标准通信;如果属于自研私有云微前端,可通过反向代理同源化;如果无法修改父系统代码且只要求父级跳转到固定 URL,则可使用单向赋值。
三、推荐解决方案:window.postMessage 安全通信
window.postMessage 是 HTML5 引入的专门用于安全跨源通信的官方 API。其核心思想是“指令解耦与双向校验”:子页面不越权直接调用父页面的方法,而是给父页面“发一封信”;父页面收到信后核查发信人身份(event.origin),确认合规后再由父页面自己调用自身的 window.location.reload()。
1. 父页面端:注册全局 message 事件监听器并做严格鉴权
在父页面加载完成时(例如在 <head> 或根组件生命周期中)挂载监听器。必须重点注意来源校验(origin check),切勿在没有校验的情况下无条件执行刷新。
父页面核心代码(parent.html)
// 1. 定义合法的子页面源(白名单)
var ALLOWED_ORIGIN = 'https://child.example.com';

// 2. 挂载跨窗口消息监听
window.addEventListener('message', function (event) {
  // 安全守卫:严格校验消息发送方的源,防止被恶意网站利用
  if (event.origin !== ALLOWED_ORIGIN) {
    console.warn('[Security] 忽略不受信源发送的 postMessage: ', event.origin);
    return;
  }

  // 3. 校验业务消息格式与动作指令
  if (event.data && event.data.action === 'RELOAD_PARENT') {
    console.log('[Parent] 收到子页面刷新请求,正在执行父页面重载...');

    // 由父页面自身在同源上下文安全执行重载
    window.location.reload();
  }
}, false);
2. 子页面端:完成业务后主动向父页面发送刷新请求
在子页面(无论是 iframe 还是弹窗)完成核心逻辑(例如表单保存成功、支付回调完成)后,通过 postMessage 向父级发送指令:
子页面核心代码(child.html)
function notifyParentToReload() {
  // 1. 明确父页面的目标源(Target Origin),不要使用 '*'
  var parentOrigin = 'https://parent.example.com';

  // 2. 构造结构化消息体
  var messagePayload = {
    action: 'RELOAD_PARENT',
    source: 'child_edit_dialog',
    timestamp: Date.now()
  };

  // 3. 判断窗口层级关系进行投递
  if (window.parent && window.parent !== window) {
    // 场景 A:当前页面嵌入在 iframe 中
    window.parent.postMessage(messagePayload, parentOrigin);
  } else if (window.opener && !window.opener.closed) {
    // 场景 B:当前页面由 window.open 打开
    window.opener.postMessage(messagePayload, parentOrigin);
  } else {
    console.warn('[Child] 未检测到有效的父窗口或弹窗已脱离关联');
  }
}

// 业务触发示例:在数据保存成功后调用
document.getElementById('saveBtn').addEventListener('click', function () {
  // 模拟 AJAX 异步提交成功
  fetch('/api/save', { method: 'POST' })
    .then(function (res) { return res.json(); })
    .then(function (data) {
      alert('保存成功!');
      notifyParentToReload();
    });
});
方案优势:
postMessage 完全不受跨域限制影响,即便父子页面分别部署在两个完全不同的主域名下,也能顺畅通信。同时,通过 targetOrigin 与 event.origin 的双向制约,完全符合现代浏览器的零信任安全规范。
四、替代与过渡方案及其局限性分析
除了 postMessage 之外,在特定业务架构或历史遗留系统中,还存在以下几种解决或规避思路。理解它们的适用边界能帮助读者更好地应对复杂网络环境。
方案 A:通过 Nginx 反向代理将子应用收敛为同源(架构级方案)
如果父子应用都部署在同一内网或集群内,可以通过前端网关(如 Nginx)将子应用反向代理到父应用的同域子路径下:
Nginx 反向代理配置示例
server {
    listen 80;
    server_name main.example.com;

    # 父应用主站点
    location / {
        root /var/www/parent-app;
        index index.html;
    }

    # 将原本跨端口或跨域的子系统挂载到同一域名下的子路径
    location /sub-system/ {
        proxy_pass http://192.168.1.100:8080/;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
    }
}
当子应用通过 https://main.example.com/sub-system/ 加载时,由于其与父页面的协议、域名、端口完全一致,父子页面就成为了纯正的同源关系。此时在子页面中直接调用 parent.location.reload() 将畅行无阻。这种方案非常适合同一企业内部多系统集成的微前端场景。
方案 B:主域相同场景下的 document.domain 降域(已被现代浏览器弃用)
重要安全警示:
在旧版技术文章中常推荐将
document.domain 统一设置为顶级域名(例如父页面 app.example.com 和子页面 sub.example.com 均执行 document.domain = 'example.com')。
请注意:从 Chrome 115 开始,出于跨源隔离安全考量,浏览器默认禁用了通过修改 document.domain 放宽同源限制的功能。强行使用会在控制台提示错误或失效。若仍有旧系统依赖该特性,需要服务端配合下发 Origin-Agent-Cluster: ?0 响应头。因此在新项目中坚决不要采用此方案,现有系统应抓紧迁移到 postMessage。
方案 C:仅进行父页面重定向(写入 location.href)
同源策略虽然禁止子页面读取跨源父页面的属性(因此不能读取当前 URL,也不能调用 reload()),但允许对跨源窗口进行有限的只写重定向:
// 浏览器允许跨源单向给 location.href 赋值(跨源导航)
window.parent.location.href = "https://parent.example.com/dashboard?updated=1";局限性:子页面无法获取父页面当前的动态路径、当前滚动条位置或带有未提交表单状态的 URL。直接赋值只能跳转到写死的固定地址,可能导致父页面状态意外丢失。因此只适合“子页面完成支付后跳回固定成功页”的单向跳转需求。
五、常见排查陷阱与核心安全防范
-
严禁将 targetOrigin 设置为通配符
'*': 在子页面调用parent.postMessage(data, '*')虽然省去了写域名的麻烦,但如果有恶意网站将你的子页面嵌套到它的恶意 iframe 中,该恶意网站也能拦截到你的消息内容。必须始终显式指定预期接收者的源。 -
父页面切勿漏写
event.origin校验: 如果没有校验event.origin就盲目执行location.reload(),任何第三方网站都可以通过 iframe 嵌入父页面并狂发消息,导致父页面陷入恶意无限重载的拒绝服务攻击(DoS)或引发逻辑漏洞。 -
多层 iframe 嵌套时的顶层寻址:
若子页面被嵌套了多层(A 嵌 B,B 嵌 C),在 C 中
window.parent指向的是 B。如果要刷新最外层 A,应使用window.top.postMessage(...),同时外层 A 监听并校验来源源。 - 避免刷新后重复触发死循环: 若刷新逻辑携带 URL 查询参数,应确保父页面在重载后不会自动重新打开子页面再次发送通知,从而造成无休止的“打开-刷新-打开-刷新”死循环。
六、方案选型对比与总结
为了帮助开发者在实际工程中迅速决策,我们将常见解决方案的核心特性归纳如下:
| 方案类型 | 跨域支持能力 | 安全性等级 | 代码侵入程度 | 浏览器兼容性现状 | 综合推荐度 |
|---|---|---|---|---|---|
| postMessage 消息通信 | 完全跨域(任意域名) | 极高(双向源校验) | 轻量(父子各增数行) | 全平台全兼容(W3C 标准) | ★★★★★(强烈推荐) |
| Nginx 反向代理同源 | 无跨域(同域名子路径) | 高(同源信任) | 前端零改造,需配网关 | 全平台全兼容 | ★★★★☆(推荐内网系统) |
| 写入 parent.location.href | 允许只写导航 | 中等(单向重定向) | 仅修改子页面 | 全平台全兼容(但丢失状态) | ★★★☆☆(限固定路径跳转) |
| document.domain 降域 | 仅限相同二级主域名 | 低(扩大攻击面) | 双向降域配置 | Chrome 115+ 默认禁用已淘汰 | ★☆☆☆☆(坚决不建议) |
总结:
解决 JS刷新父页面报错Permission denied 的根本之道在于放弃在子页面直接操纵父级对象,全面转向基于 window.postMessage 的“发布-订阅”安全通信模式。通过子页面精准投递指令、父页面严守源白名单并自执行刷新,既能彻底消除权限受拒异常,又符合现代 Web 标准的安全防护规范。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章