

深入解析为什么 JavaScript 无法直接关闭浏览器开发者工具面板,从 Chromium 进程架构、沙箱安全边界、反调试手段本质及正确的全链路安全防御思路展开全面剖析。
为什么 JavaScript 无法直接关闭浏览器开发者工具面板?
作者:听澜
时间:2026-11-20
浏览:667
文章目录
浏览器底层架构与安全机制
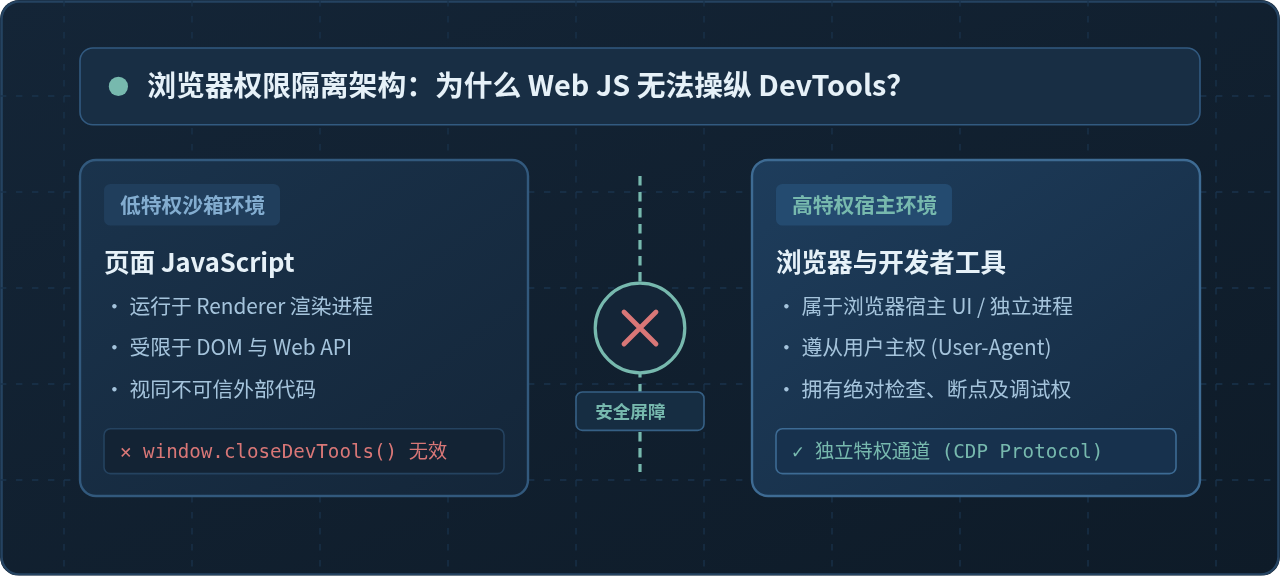
图示概览:网页 JavaScript 沙箱与浏览器开发者工具的高低特权边界
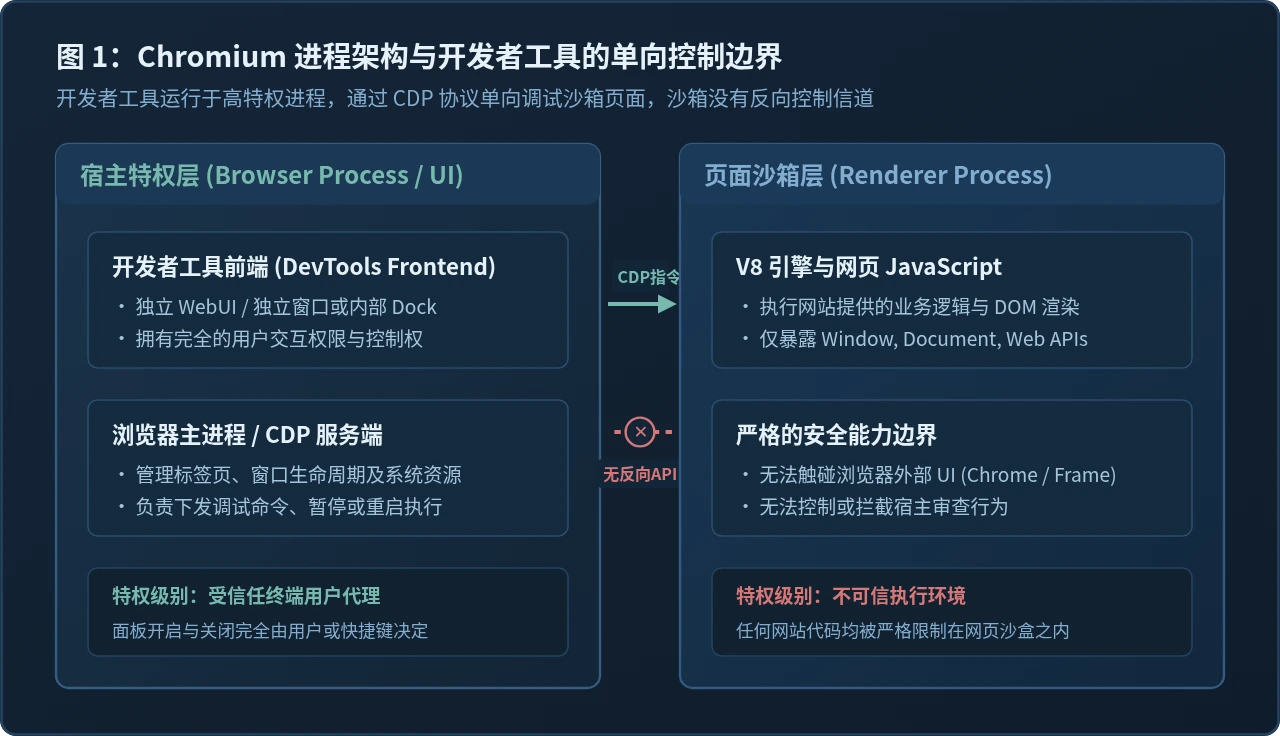
图 1:Chromium 进程架构与开发者工具的单向控制边界
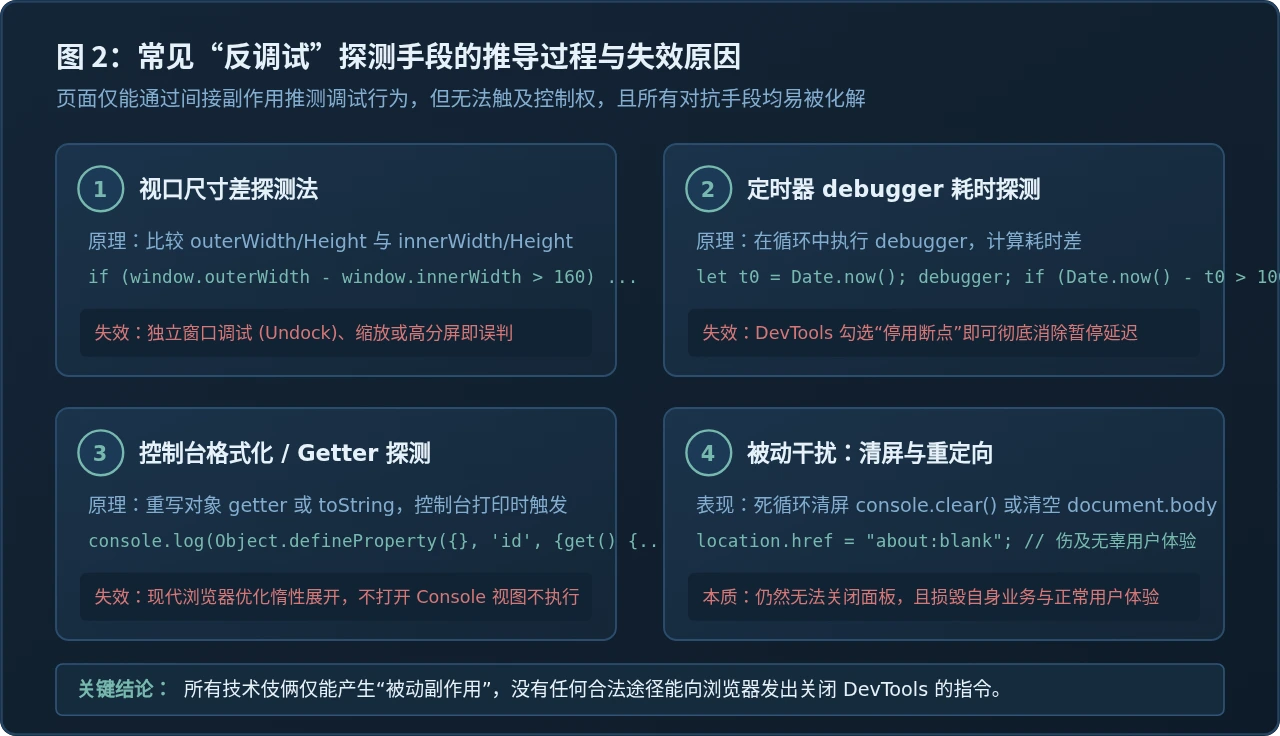
图 2:常见“反调试”探测手段的推导过程与失效原因
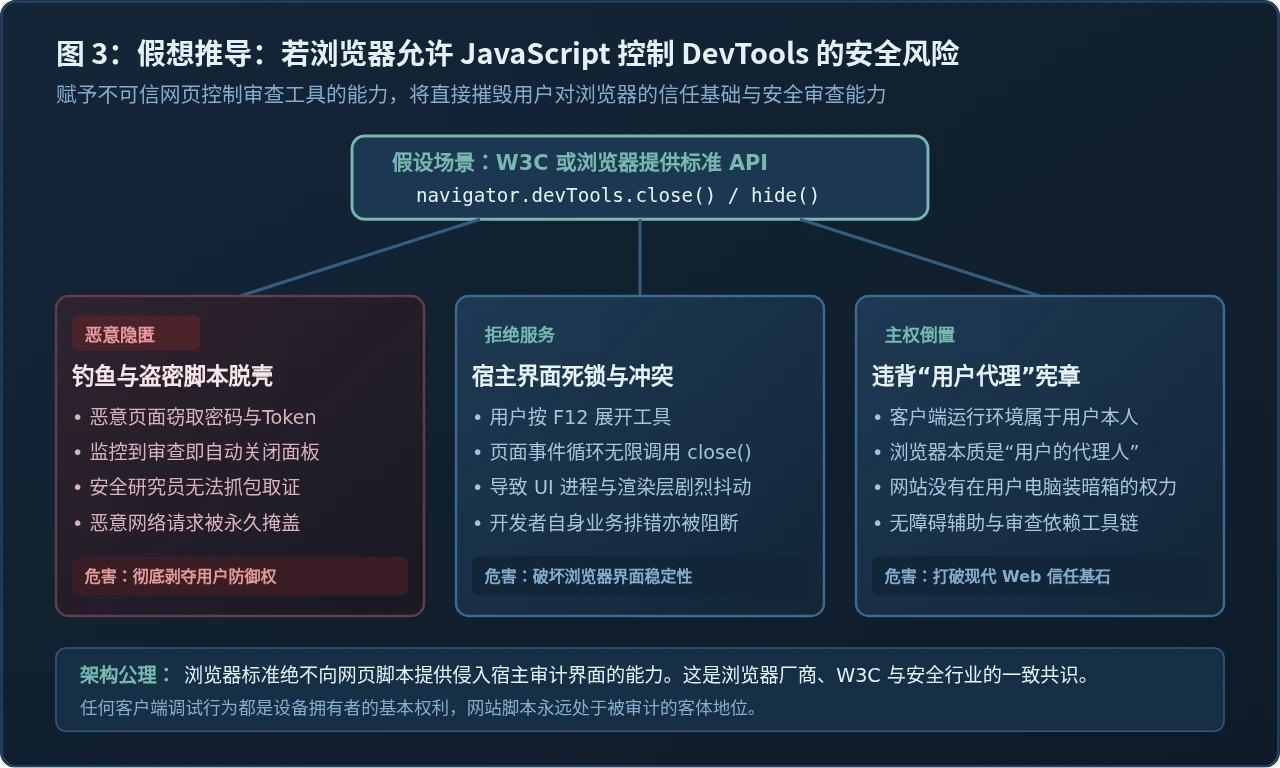
图 3:假想推导:若浏览器允许 JavaScript 控制 DevTools 的安全风险
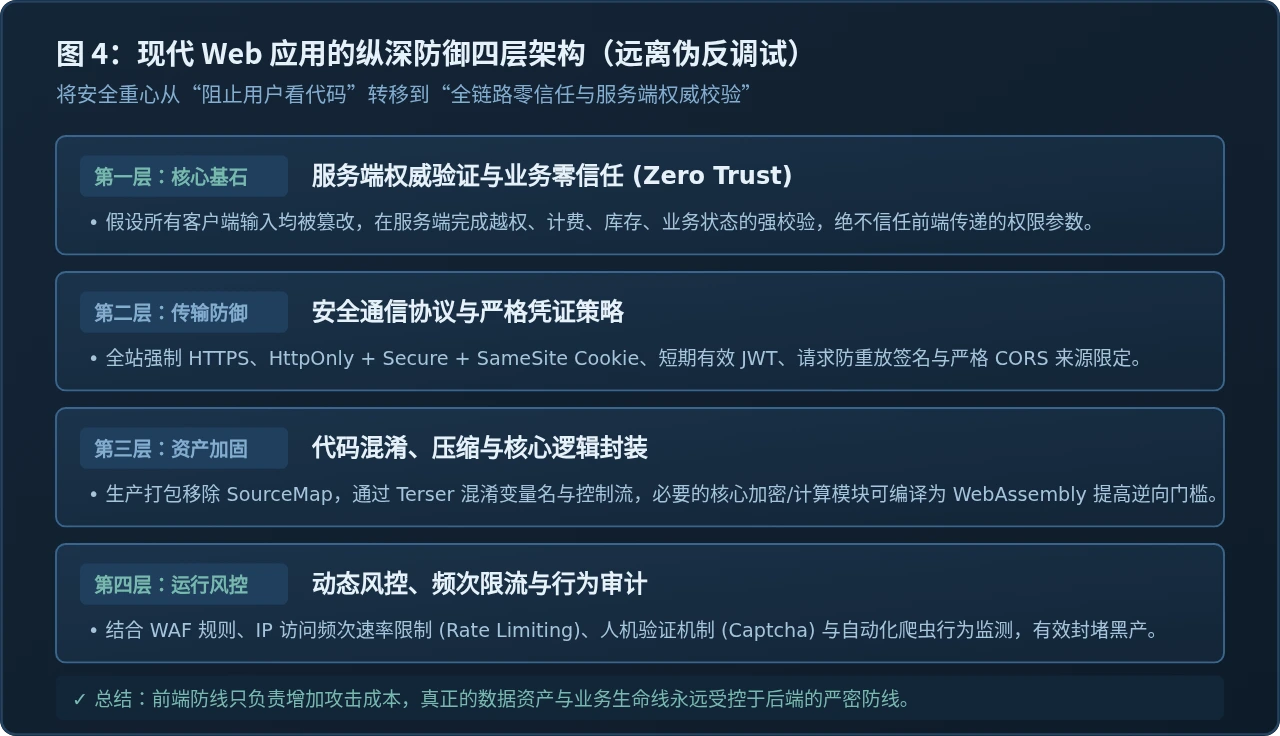
图 4:现代 Web 应用的纵深防御四层架构(远离伪反调试)
核心解答:在现代浏览器中,没有任何 JavaScript API(例如假想的
window.closeDevTools())能够直接关闭开发者工具面板。这并非功能遗漏,而是基于现代操作系统的进程隔离与浏览器安全模型——开发者工具属于浏览器宿主的高特权调试界面,而网页 JavaScript 运行于严格受限的渲染沙箱(Renderer Sandbox)之中。沙箱内的代码绝无权限操纵沙箱外部的宿主 UI,更不能剥夺用户对客户端设备的控制权与代码审计权。
一、直击本质:浏览器进程架构与特权边界
假设你正在开发一款在线考试系统或付费内容网站,团队希望在用户按下 F12 打开控制台查看试题接口或视频分段链接时,由前端代码立即执行关闭操作,甚至弹出警告。许多开发者在查阅文档后都会产生困惑:为什么浏览器支持 window.open(),支持各种复杂的 Web API,却唯独没有提供哪怕一个能够关闭开发者工具的函数?
要彻底理解这个问题,必须回到现代浏览器(如 Chromium、Gecko、WebKit)的核心设计模型:进程隔离与特权分层。
在以 Chrome 为代表的多进程架构中,浏览器运行环境被严格划分为不同职责与特权等级的物理进程:
- 浏览器主进程(Browser Process):拥有操作系统的最高权限,负责管理原生窗口、地址栏、书签、网络堆栈、扩展管理以及所有用户交互界面(Chrome UI)。
- 渲染进程(Renderer Process):每个标签页通常独占一个或多个渲染进程,内部运行 Blink 渲染引擎与 V8 JavaScript 引擎。出于安全考虑,渲染进程被操作系统级别的沙箱(OS Sandbox)紧紧包裹,无法直接调用底层操作系统 API,也无法访问浏览器本身的窗口控件。
- 开发者工具(DevTools):本身是一个由 HTML/CSS/JavaScript 构建的高特权特化应用,运行在独立的上下文环境中,通过 CDP(Chrome DevTools Protocol,即 Chrome 开发者工具协议)与浏览器主进程的调试服务端建立双向通信通道。
从图 1 可以清晰看到,开发者工具对网页的调试控制是单向垂直贯穿的:DevTools 可以向渲染进程下发指令(如设置断点、暂停执行、检查 DOM 树、截取网络包);但渲染进程内的网页代码只能在 V8 沙箱提供的全局作用域(window)内执行。
架构准则:沙箱代码不可触碰宿主外壳
如果允许网页内的普通脚本直接关闭 DevTools 面板,就意味着不可信的远程网页代码获得了操纵浏览器原生 UI 与调试宿主的越权控制能力。这违背了现代浏览器安全隔离的核心原则:沙箱内部的低特权代码,绝对不可对沙箱外部的高特权环境实施反向干预。
二、剖析市面上的“反调试”伎俩:为什么它们不是真正的控制?
既然不存在官方提供的关闭 API,很多项目或商业软件会采用所谓的“前端反调试技巧”。这些方案往往给人一种“能够限制甚至关闭开发者工具”的错觉。但只要深入分析其底层机理,就会发现它们仅仅是被动特征推测或局部线程干扰,不仅脆弱易被化解,而且根本不可能触碰面板本身的开关状态。
1. 视口与外窗尺寸差探测法
早期最常见的推测手段是通过对比浏览器外窗尺寸与视口尺寸:
// 视口尺寸探测示例
window.addEventListener('resize', () => {
  const widthDiff = window.outerWidth - window.innerWidth;
  const heightDiff = window.outerHeight - window.innerHeight;
  if (widthDiff > 160 || heightDiff > 160) {
    console.warn('推测开发者工具已停靠在页面边缘!');
  }
});失效机理:该方法仅在开发者工具停靠在页面底部或右侧时产生尺寸变化。如果用户将 DevTools 切换为独立浮动窗口(Undock into separate window),或者用户本身调整了页面缩放比例(Zoom),该检测将彻底失效并产生严重误判。更重要的是,检测出差值后,开发者只能选择刷新页面或清空 DOM,依旧无法关闭面板。
2. 递归或定时器 debugger 冻结法
一些网站会在 setInterval 或自执行函数中高频注入 debugger; 语句:
// 定时 debugger 注入
setInterval(() => {
  const startTime = performance.now();
  debugger; // 当 DevTools 开启且未停用断点时,执行会在此被挂起
  if (performance.now() - startTime > 100) {
    // 用户停留在断点界面,说明控制台处于激活状态
  }
}, 500);失效机理:这是最典型的“伤敌八百自损一千”做法。它并没有关闭 DevTools,而是利用断点阻塞页面脚本。对于任何有经验的前端人员或逆向人员,只需在 DevTools 界面点击 “Deactivate breakpoints”(停用所有断点,快捷键 Ctrl/Cmd + F8),或者在对应代码行右键选择 “Never pause here”(永不在此暂停),整套防御瞬间化为乌有。
3. 控制台打印与 Getter 求值探测
部分脚本利用 DevTools 在打印对象时会触发属性读取器(Getter)的特性:
// 利用控制台展开时的 getter 触发
const probe = {};
Object.defineProperty(probe, 'id', {
  get: function() {
    console.warn('控制台正在渲染对象属性,推测 DevTools 已开启!');
    return 'detected';
  }
});
console.log(probe);失效机理:现代浏览器引擎对控制台打印进行了深度优化,大部分对象仅在控制台被展开并实际渲染时才会惰性求值;若开发者只停留在“Network(网络)”或“Sources(源代码)”面板,控制台根本不会触发 getter。更何况,这只是个探测信号,同样不存在关闭面板的执行路径。
4. 主动清屏与粗暴跳转
有些库在检测到异常后尝试调用 console.clear(),或者直接将页面重定向到 about:blank:
console.clear()只能清空控制台视觉打印历史,在 DevTools 设置中勾选 “Preserve log”(保留日志) 即可无视该指令。- 清空 DOM 或跳转
about:blank更是本末倒置——攻击者可以通过代理抓包(如 Charles、Fiddler、mitmproxy)无视页面跳转,而正常调试业务的前端同事却被彻底阻断。
| 对抗手段 | 实现原理 | 绕过 / 失效途径 | 最终是否关闭 DevTools |
|---|---|---|---|
debugger; 循环注入 |
利用断点挂起 JS 线程,计算暂停时间 | DevTools 开启“停用断点”或禁用脚本 | 否(仅能挂起页面,面板依然开启) |
| 视口差探测 (outer - inner) | 检测停靠面板挤占的窗口像素差 | 改为独立窗口 (Undock) 调试 | 否(无法影响面板状态) |
| Getter / toString 延迟求值 | 捕获控制台格式化时的属性访问 | 停留在 Network 面板,不打开 Console | 否(仅能触发一次探测事件) |
高频 console.clear() |
刷屏清理控制台输出内容 | DevTools 勾选“Preserve log” | 否(面板依然正常运行) |
三、假想推演:如果允许 JavaScript 关闭 DevTools 会发生什么?
设想一下,如果 W3C 标准或浏览器厂商真的妥协,向页面暴露了一个类似 window.closeDevTools() 的 API,网络生态将会面临怎样的局面?
1. 恶意网站的完美隐蔽通道(Malware & Phishing)
在没有防御能力的情况下,恶意钓鱼网站、挂马脚本和数字货币盗采程序只需在全局监听按键或每隔 10 毫秒调用一次关闭接口。当普通用户或安全分析人员察觉网络请求异常、试图按下 F12 抓取网络请求或分析脚本逻辑时,开发者工具刚弹出就会被强制关闭。安全防护体系将失去最便捷的本地取证与分析入口。
2. 浏览器界面稳定性灾难(Denial of Service)
当网页可以通过脚本关闭浏览器宿主界面时,恶意代码可以轻易构造“开启-关闭”震荡风暴:通过死循环强制关停面板,引发渲染进程与浏览器主进程之间的高频 IPC 通信,导致浏览器主进程 UI 卡死、GPU 进程崩溃,最终引发整机拒绝服务。
3. 践踏“用户代理(User-Agent)”的核心宪章
在互联网协议中,浏览器被称为 User-Agent(用户代理)。这个称谓的法律与伦理含义非常深刻:浏览器代表的是坐在电脑屏幕前的用户,而不是网站的站长。
- 用户的设备、内存、屏幕以及运行在其中的浏览器软件,所有权完全归属于用户。
- 用户有权查看自己计算机正在接收什么网络数据、运行什么代码、消耗多少内存。
- 视障用户的屏幕阅读器、无障碍调试工具以及用户的隐私审查插件,均依赖开发者工具及底层调试协议工作。
因此,浏览器决不可能将“阻止用户查看自己电脑正在运行什么”的特权,拱手交给任何一个不受信任的外部网页。
四、前端防逆向与数据安全的正确思路
认识到“JavaScript 无法关闭开发者工具”的客观事实后,开发者应当转变防御视角:前端代码是公开交付给客户端的资产,任何试图在客户端建立“绝对保密黑盒”的想法都是不切实际的。
真正专业、稳健的前端安全架构,应当遵循“纵深防御(Defense-in-Depth)”原则,将防御重心从“试图关闭面板”转移到“全链路安全设计”。
1. 坚持“零信任客户端”原则:后端才是最终防线
所有涉及金额、折扣、积分、权限判定、试卷打分、数据抽取的业务逻辑,必须且只能在后端服务完成校验。永远不要相信前端发来的诸如 is_admin: true 或 price: 0.01 的字段。只要后端鉴权(RBAC/ABAC)与业务逻辑校验完备,就算用户在 DevTools 中将前端代码改得面目全非,也无法造成实质性的越权危害。
2. 通信传输与敏感凭据防护
- 强制全站 HTTPS:杜绝中间人攻击(MITM)篡改脚本或窃听数据流。
- 敏感 Token 采用 HttpOnly Cookie:防止跨站脚本攻击(XSS)通过
document.cookie读取登录凭证。 - 短时效令牌与动态签名:为高敏接口引入基于时间戳与非对称算法的请求验签机制,防止接口被脱机简单重放。
3. 工程化代码加固与混淆(合理提高逆向成本)
虽然无法阻止逆向分析,但可以通过工程化构建工具显著增加攻击者阅读代码的成本:
- 生产环境关闭 SourceMap:切勿在生产环境部署
.map源码映射文件,避免源代码目录结构与原始注释被完整还原。 - 代码压缩与控制流平坦化:通过 Terser、Webpack Obfuscator 等工具对变量名、函数名进行破坏性压缩,重组控制流,使得反编译出来的代码难以梳理。
- 核心算法沉淀至 WebAssembly:对于端侧必须运行的专有算法或音视频加解密模块,可采用 C/C++/Rust 编写并编译为
.wasm二进制模块,大幅提升静态分析难度。
4. 完善风控与异常监控
在服务端接入 Web 应用防火墙(WAF)与业务风控引擎,对反常的请求速率(Rate Limiting)、缺失合规浏览器指纹的自动化脚本、异常并发访问建立动态风控拦截机制。一旦发现黑产爬取,直接在服务端实施 IP 熔断或弹窗验证码拦截。
五、总结
回顾最初的问题:为什么 JavaScript 无法直接关闭浏览器开发者工具面板?
答案清晰而明确:
- 进程沙箱隔离:网页 JavaScript 被圈禁在操作系统的渲染沙箱内,无权干涉宿主外壳和系统 UI。
- 用户主权保障:浏览器作为“用户代理”,必须无条件保障设备拥有者对代码运行状况、网络流量和本地隐私的知情权与审查权。
- 行业安全基石:剥夺不可信代码关闭审查工具的能力,是保障整个互联网生态免遭恶意软件暗箱劫持的基石策略。
作为负责任的技术从业者,我们应摒弃那些徒增包体积、损伤正常用户体验且极易被绕过的“伪反调试脚本”,把精力投入到服务端权威验证、接口鉴权加固、工程化代码混淆与纵深风控架构之中。这才是守护 Web 应用安全的正道。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章