

深入解析JavaScript通过Geolocation API获取用户地理位置为什么必须经过显式授权。从位置隐私的物理敏感性、浏览器与操作系统的分层防御机制、不可伪造的原生弹窗,到生产环境中的权限状态机与降级设计实践。
JavaScript获取用户地理位置为什么需要授权
作者:性能诊所
时间:2026-11-19
浏览:630
文章目录
Web 安全与 API 机制解析
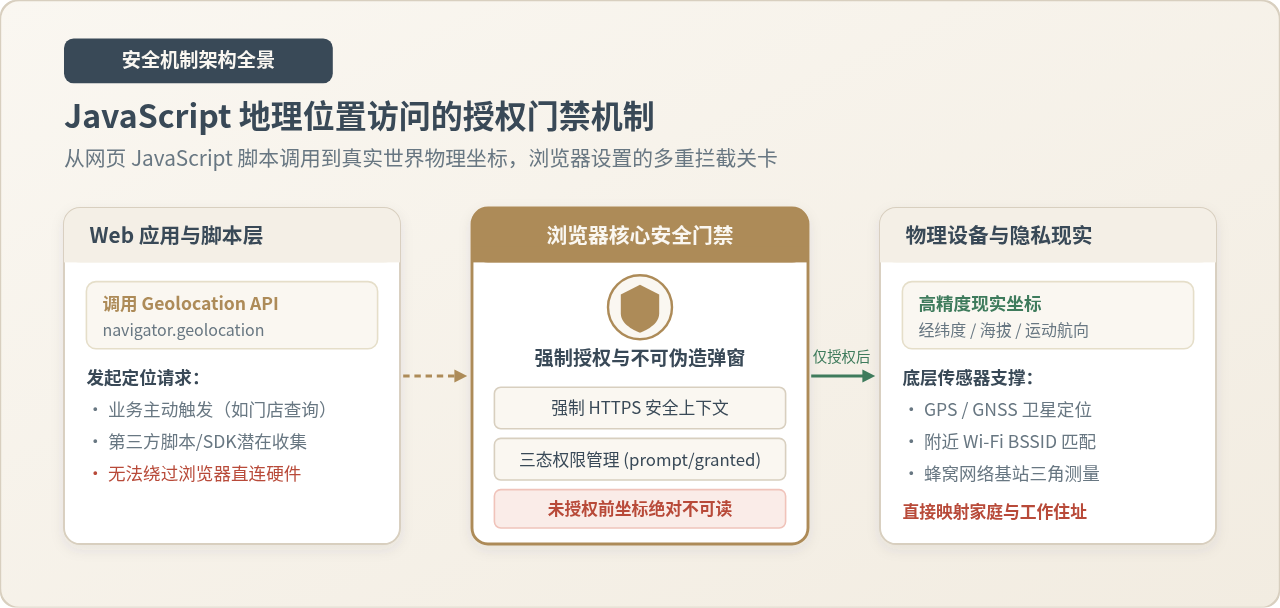
图 0:JavaScript 地理位置访问的授权门禁机制全景
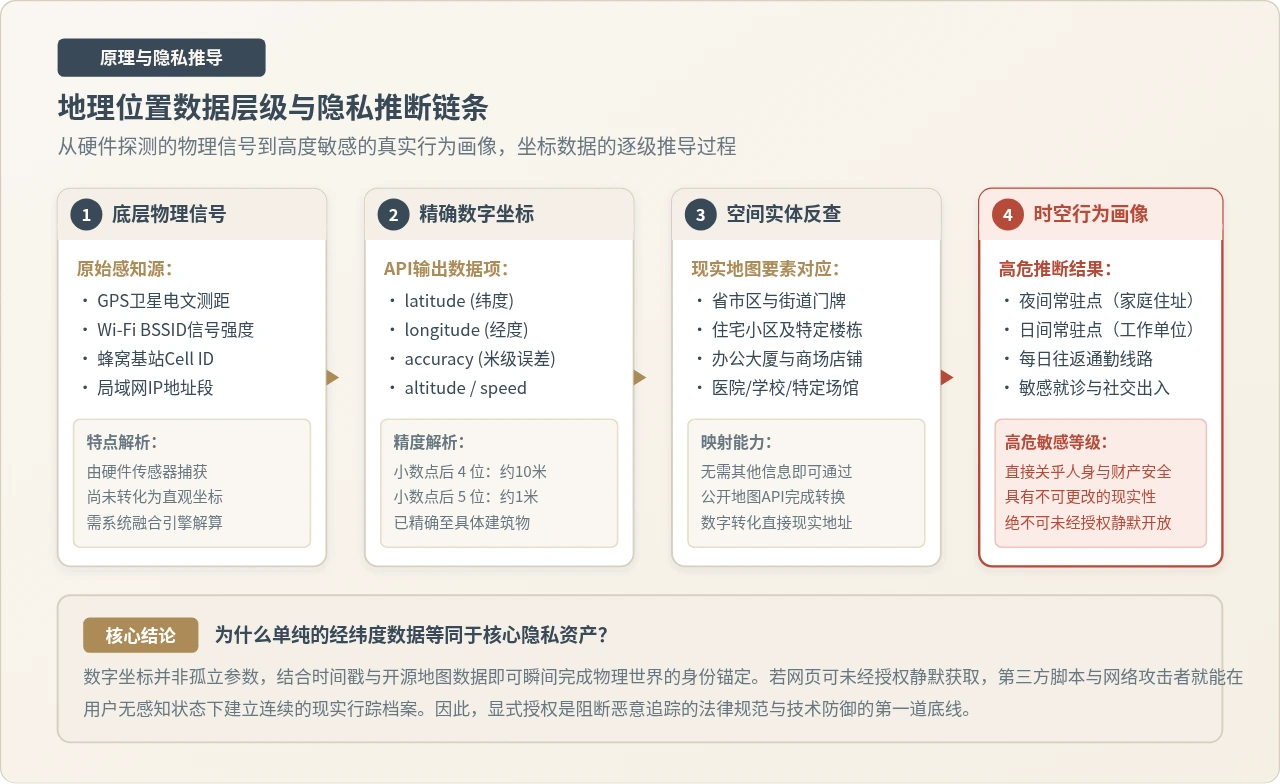
图 1:地理位置数据层级与隐私推断链条
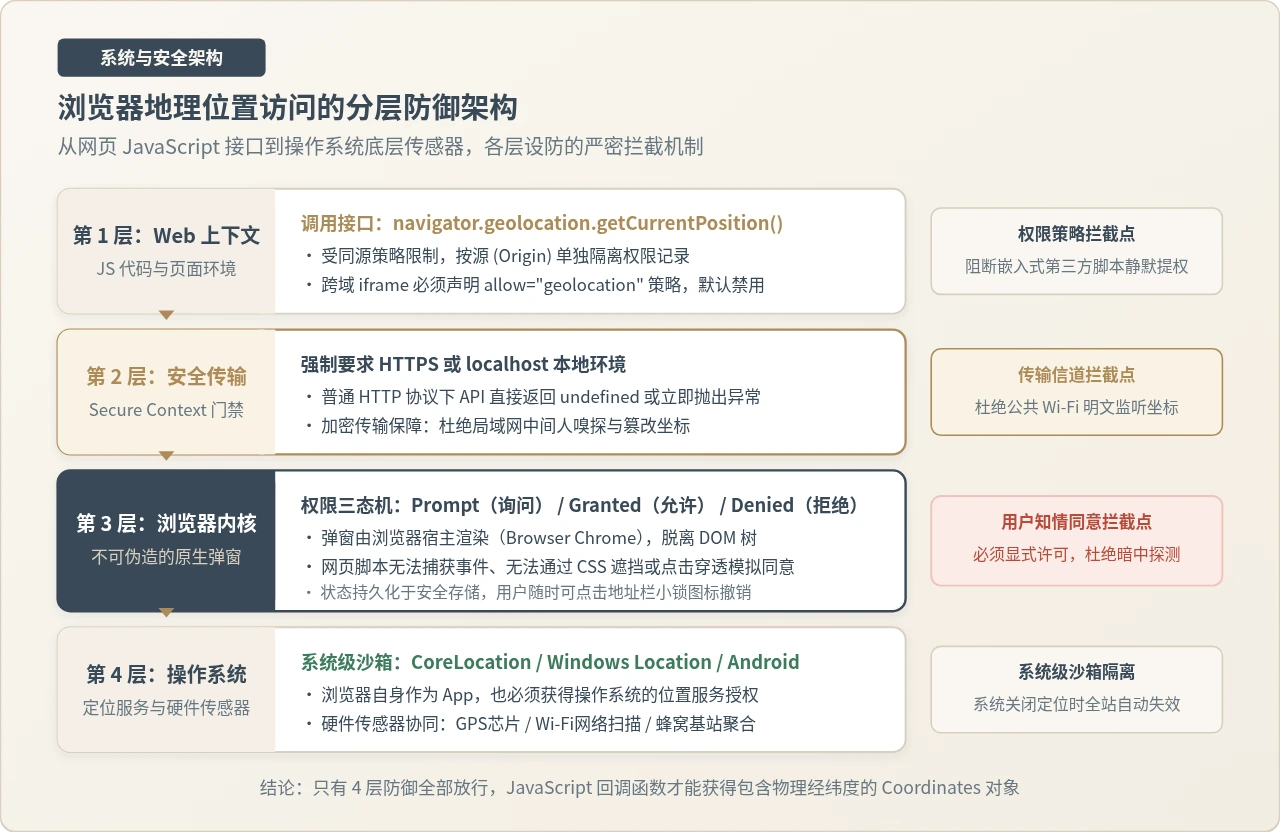
图 2:浏览器地理位置访问的分层防御架构
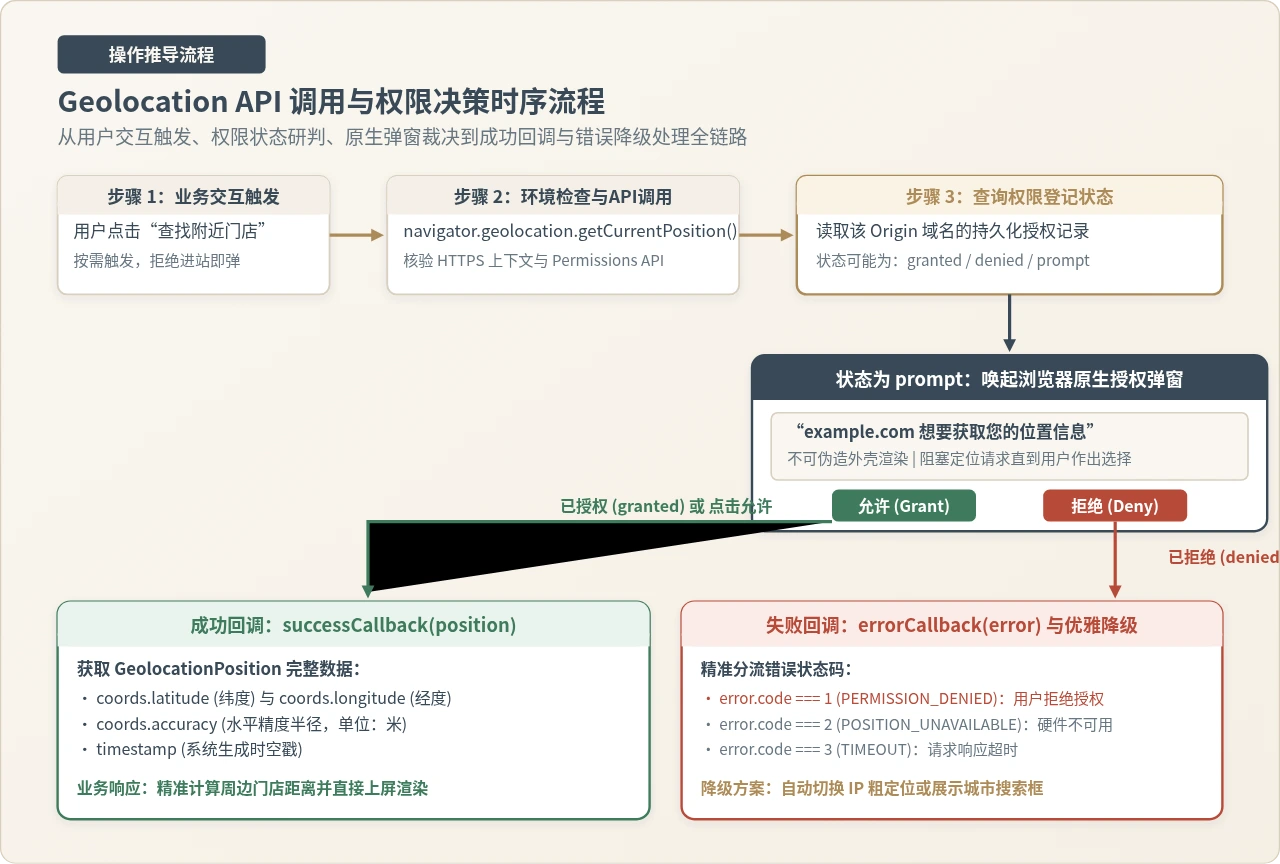
图 3:Geolocation API 调用与权限决策时序流程
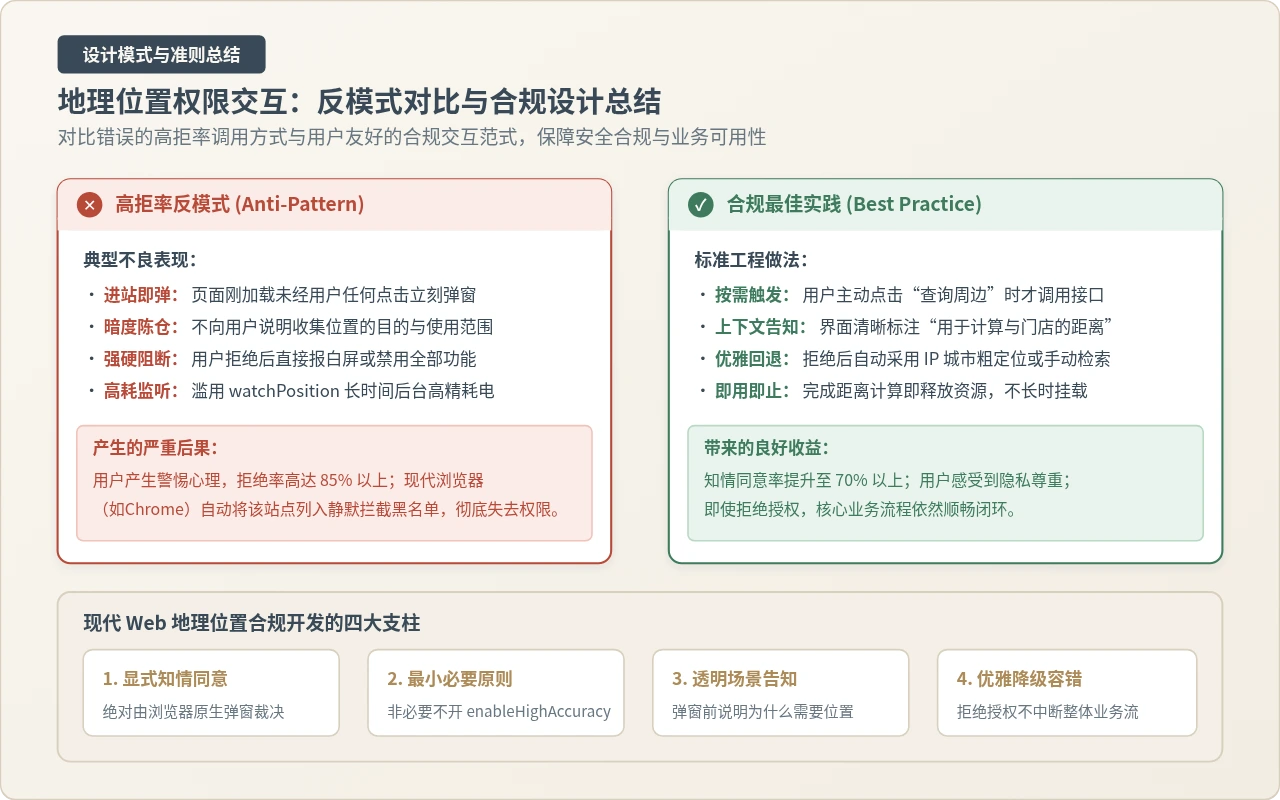
图 4:地理位置权限交互:反模式对比与合规设计总结
JavaScript 通过 W3C Geolocation API(即
navigator.geolocation)能够获取高精度的物理经纬度与海拔数据。浏览器之所以对该接口实施严格的强制授权,核心原因在于地理位置直接关联用户在现实物理世界中的人身行踪、真实身份与财产安全。如果允许网页无需用户许可静默调用,任何恶意站点或第三方追踪脚本都能在后台悄无声息地记录访客的物理轨迹并推导出家庭住址与工作单位。为了彻底切断无感知追踪的攻击面,现代浏览器与 Web 标准建立了不可绕过的安全防线:强制在 HTTPS 安全上下文中运行,并由浏览器外壳唤起不可被网页 DOM 伪造的原生授权弹窗,将最终裁决权交由用户。
一、位置信息的敏感度与潜在攻击面
在 Web 浏览器环境中,JavaScript 可以自由读取许多设备与环境参数,例如屏幕分辨率(screen.width)、操作系统类型(通过 User-Agent)或当前页面语言(navigator.language)。这类参数虽然能在一定程度上构成设备指纹,但它们描述的是虚拟计算环境的属性,并不直接映射到自然人在物理现实世界中的实体状态。
地理位置则截然不同。经纬度坐标具有极强的现实对应能力与不可更改性。了解为什么地理位置需要授权,首先需要理解经纬度背后蕴含的四级信息推导链条:
- 高精度米级定位能力:经纬度数值精确到小数点后 4 到 6 位时,误差半径已缩小到 1 至 10 米之间。这一精度不仅能确认用户身处哪座城市,甚至可以直接锁定用户正处于哪栋住宅单元或具体办公室。
- 逆地理编码的空间实体反查:经纬度并不是两串孤立的浮点数。任何拿到坐标的程序都可以调用开源或商业地图服务的逆地理编码接口(Reverse Geocoding),在毫秒内将数字转化为具体的“省市区县、道路门牌、小区名称甚至商铺招牌”。
- 时空轨迹与深度画像推导:比单次经纬度更危险的是时间序列。只要网页持续监听位置,结合时间戳即可分析出规律:夜间 22:00 至次日 07:00 常驻的坐标即为居住地;工作日 09:00 至 18:00 常驻的坐标即为工作单位;两点之间的连接路径即为每日通勤线路。更甚者,前往专科医院、宗教场所、法律援助机构或特定聚会场所的坐标,会直接暴露出用户的健康隐疾、政治倾向或私人人际网络。
- 第三方脚本供应链追踪风险:现代 Web 应用大量引入外部统计代码、社交分享组件和广告 SDK。如果浏览器允许静默读取地理位置,任何一段被投毒或恶意的第三方脚本,都能在用户完全不知情的情况下采集现实行踪,并在跨站点数据库中串联出同一用户的物理轨迹档案。
正因为经纬度在本质上属于用户的现实物理隐私资产,一旦泄露可能引发现实生活中的跟踪、财产侵害甚至人身安全威胁,W3C 标准规范从诞生之初就明确规定:用户代理(浏览器)在向任何网页脚本分发真实地理坐标之前,必须获得用户的显式知情同意(Express Consent)。
二、从硬件底层到浏览器内核:分层防御与权限门禁
很多初学者常误以为浏览器获取位置仅仅是根据服务器访问的 IP 地址进行粗略判断。实际上,JavaScript 的 navigator.geolocation 调用的定位能力远远超出了普通 IP 库的范畴。
1. 现代设备的高精度位置源
在智能手机、平板和现代笔记本电脑上,浏览器底层调用的是宿主操作系统的融合定位服务(如 macOS 的 CoreLocation、Windows Location API 或 Android Location Provider)。操作系统会综合调度以下硬件与网络传感器:
- GPS / GNSS 卫星芯片:直接接收轨道卫星无线电报文,户外空旷环境下提供米级甚至亚米级定位。
- 周边 Wi-Fi BSSID 扫描比对:设备即便没有连接 Wi-Fi,也会扫描周围无线路由器的 MAC 地址(BSSID)及信号强度,比对云端 Wi-Fi 热点位置指纹库,在室内也能实现 5 至 20 米的高精度定位。
- 蜂窝网络基站三角测量:通过周围移动基站的 Cell ID 及发射时间差计算坐标。
由于这些底层探测能力直接依赖操作系统的原生驱动和硬件权限,浏览器本身也是操作系统的普通受限应用。操作系统本身对应用访问 Wi-Fi 扫描或 GPS 芯片有着极其严密的安全沙箱;如果浏览器将操作系统赋予自身的定位权限无条件、无感知地透传给网页中的每一个 JavaScript 脚本,就等于彻底瓦解了操作系统的整套安全防护网。
2. 传输层强制:安全上下文(Secure Context)
在权限拦截之外,现代浏览器还设置了坚固的通信信道限制:Geolocation API 仅在安全上下文(Secure Context)下可用。
这意味着网页必须通过 HTTPS 协议加载,唯一的例外是用于本地调试的 http://localhost。如果在普通的明文 HTTP 站点中调用 navigator.geolocation,现代浏览器(如 Chrome、Firefox、Safari、Edge)将直接拒绝执行或使该对象处于不可用状态。
这项强制限制的原因非常直接:HTTP 协议下的所有数据包在网络链路上均是明文传输。如果允许在 HTTP 页面中获取位置,哪怕用户在弹窗中点击了同意,局域网内的中间人(如黑客搭建的公共恶意 Wi-Fi、被篡改的路由器或恶意的 ISP 节点)也能轻而易举地通过嗅探 HTTP 请求内容,截获用户的经纬度明文;甚至中间人可以篡改 JavaScript 代码,伪造定位响应欺骗上层业务。
三、Geolocation API 的授权逻辑与状态机运转
理解了授权的必要性与防御架构后,我们来看浏览器是如何通过代码逻辑与状态机来落实这一限制的。
1. 为什么网页无法通过代码伪造或绕过授权弹窗?
当调用定位方法时,浏览器弹出的“是否允许获取您的位置”对话框并非网页内部生成的 HTML DOM 元素,而是由浏览器内核直接在“浏览器外壳”(Browser Chrome)层级渲染的原生控件。
- 独立于 DOM 渲染树:该弹窗存在于操作系统的独立图形窗口或顶层安全 UI 图层中,网页中的 JavaScript 无法捕获其鼠标或键盘事件。
- 杜绝 CSS 遮挡与点击劫持:网页开发者无法通过
z-index、透明层覆盖或pointer-events等手段对弹窗进行伪装或诱导点击。 - 不可程序化触发同意:不存在任何 JavaScript API 能够直接设置或静默修改授权状态为“允许”,所有权限状态的跃迁必须由真实物理用户的交互输入决定。
2. 权限状态机:Permissions API 的三态模型
根据 W3C Permissions 规范,对于每一个独立域名(按源 Origin 划分),地理位置权限处于以下三种状态之一:
| 权限状态值 | 状态含义 | 调用 API 时的浏览器行为 |
|---|---|---|
prompt |
待决定(默认初始状态) | 浏览器挂起异步调用,在顶层弹出原生授权对话框,等待用户点击允许或拒绝。 |
granted |
已显式授权 | 浏览器不再弹窗,直接激活底层位置引擎,成功解算后触发 successCallback。 |
denied |
已明确拒绝 / 全局封禁 | 浏览器不会弹出任何提示,直接阻断调用,立即抛出错误触发 errorCallback。 |
3. 规范调用与错误码解析
在实际代码实现中,getCurrentPosition 接收三个参数:成功回调、失败回调以及配置项选项。生产环境必须显式处理失败分支:
// 1. 查询当前环境的权限状态(支持 Permissions API 的现代浏览器)
if (navigator.permissions && navigator.permissions.query) {
  navigator.permissions.query({ name: 'geolocation' }).then(function(permissionStatus) {
    console.log('当前地理位置权限状态:', permissionStatus.state);
    permissionStatus.onchange = function() {
      console.log('用户在设置中变更了权限状态:', this.state);
    };
  });
}

// 2. 发起实际定位请求
navigator.geolocation.getCurrentPosition(
  function handleSuccess(position) {
    // 成功获取坐标对象(必须在用户授权且系统定位成功后触发)
    const lat = position.coords.latitude;     // 纬度
    const lng = position.coords.longitude;    // 经度
    const accuracy = position.coords.accuracy; // 精度(米)
    console.log(`定位成功:纬度 ${lat}, 经度 ${lng}, 误差范围约 ${accuracy} 米`);
  },
  function handleError(error) {
    // 核心错误处理与状态码分支
    switch (error.code) {
      case error.PERMISSION_DENIED: // code === 1
        console.warn('【高危拦截】用户拒绝了地理位置授权,或浏览器全局策略禁用了该站点定位。');
        fallbackToCitySelection(); // 触发业务优雅降级
        break;
      case error.POSITION_UNAVAILABLE: // code === 2
        console.warn('【硬件/系统异常】无法获取位置,可能是操作系统未开启定位服务或无网络连接。');
        break;
      case error.TIMEOUT: // code === 3
        console.warn('【响应超时】获取位置超时,建议降低精度或延长超时阈值。');
        break;
      default:
        console.warn('发生未知定位错误:', error.message);
    }
  },
  {
    enableHighAccuracy: false, // 设为 false 可降低能耗并加快响应,仅在必要时开启高精度
    timeout: 8000,             // 8秒超时时间
    maximumAge: 60000          // 允许使用 60 秒内的坐标缓存
  }
);
四、开发者的合规交互设计与优雅降级实践
由于用户对位置隐私普遍抱有高度戒备心理,粗暴的权限索取策略往往适得其反。优秀的工程实践不仅要遵循规范,还要在产品设计上保障用户的知情权与使用体验。
1. 杜绝“进站即弹”的反模式
在页面刚加载(例如在 window.onload 或 DOMContentLoaded)就立即调用 getCurrentPosition() 是一种典型的不良模式。
此时用户甚至还没来得及浏览网页内容,对网站的信任度极低,面对突然跳出的权限弹窗,超过 80% 的用户会毫不犹豫地点击“拒绝”。更为严重的是,现代浏览器(如 Google Chrome 的静默权限提示机制)引入了基于用户行为习惯与群体决策的信誉机制:当一个域名频繁向用户盲目索取权限并遭到高比例拒绝时,浏览器会自动对该域名实施静音惩罚,此后所有的权限请求都将被自动静音折叠到地址栏小图标中,页面再也无法唤起显式弹窗。
2. 上下文驱动(Contextual Ask)设计准则
合规且高授权率的最佳实践遵循“上下文驱动(Contextual Ask)”原则:
- 明确的意图触发:仅当用户执行了具备明确位置依赖的操作时才发起申请。例如用户主动点击“定位当前城市”、“离我最近的提货点”或“打车到此”按钮。
- 前置透明告知:在触发浏览器原生弹窗之前,在网页 UI 中用简短文字清晰说明用途。例如弹出一行提示:“需要使用您的位置以计算您与周边营业厅的实际距离”,让用户在面对系统弹窗时具备心理预期。
- 权限被拒后的平滑降级(Graceful Degradation):当收到
PERMISSION_DENIED错误时,严禁使用“必须授权才能使用本网站”的弹窗锁死页面。合理的做法是平滑回退到基于用户公网 IP 的粗粒度城市级定位,或者主动展示城市选择下拉框与地址搜索框,由用户手动输入位置。 - 尊重撤回权与状态恢复:告知用户权限是可逆的。用户随时可以通过点击浏览器地址栏左侧的“网站信息/安全锁”图标,重新开启或重置被禁止的权限。
知识总结
JavaScript 获取地理位置需要授权,是现代 Web 安全体系在物理世界边界上构筑的至关重要的防火墙。它通过“法律合规要求、操作系统沙箱隔离、传输层强制 HTTPS、浏览器外壳不可伪造弹窗以及用户显式裁决”这套环环相扣的防御机制,从根源上杜绝了网络脚本对公民现实生活的无感知跟踪。作为前端工程师,深刻理解这一授权链条,不仅有助于编写健壮的容错与降级代码,更是构建尊重用户隐私、符合现代网络安全准则产品的基石。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章