

详细讲解JavaScript在Chrome、Edge、Safari、Firefox中的启用步骤,并深度剖析浏览器多进程模型、偏好设置同步、渲染引擎HTMLParser与V8执行拦截的底层实现原理。
JavaScript已禁用如何启用背后的实现原理是怎样的
作者:窗边听雨
时间:2026-11-07
浏览:520
文章目录
技术原理与实操手册
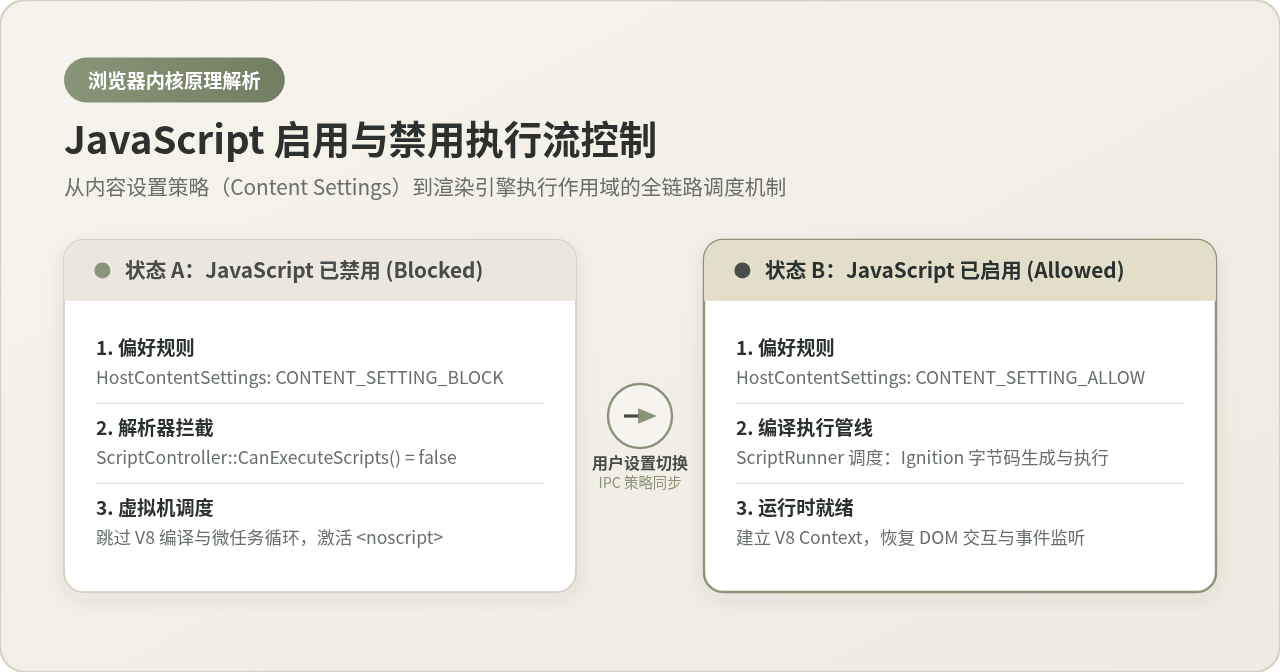
当浏览器提示“JavaScript 已被禁用”时,解决方法是在浏览器设置或地址栏权限面板中,将对应网站或全局的 JavaScript 策略由“阻止”切换为“允许”并刷新页面。而这一操作背后的实现原理,并非在操作系统层杀死或重新启动 JavaScript 引擎,而是浏览器主进程更新了偏好策略字典,通过进程间通信(IPC)将授权状态同步至渲染进程,渲染引擎在 HTML 解析管线与执行控制器中解除安全门禁,恢复将脚本代码送入 V8 等虚拟机编译执行的能力。
一、主流浏览器中快速启用 JavaScript 的操作步骤
在排查前端功能失效、表单按钮无响应或静态提示页时,首要任务是定位浏览器的安全权限设置。现代浏览器支持“全局配置”与“单站覆盖”两套入口。
1. Google Chrome 与 Microsoft Edge(Chromium 内核)
Chromium 系浏览器提供了最快捷的单站修复路径:
- 单站快速开启:在当前网页地址栏左侧,点击锁状或调谐器图标(“查看网站信息”),在弹出的快捷权限列表中,直接将
JavaScript项变更为“允许”。若列表中未直接显示,点击下方的“网站设置”,在权限页面的 JavaScript 栏选择“允许”。 - 全局默认策略:点击浏览器右上角三点菜单 → 设置 → 隐私和安全 → 网站设置 → 滚动至内容区域点击 JavaScript,勾选“网站可以发送 JavaScript”。同时检查下方的“自定义行为”列表,确认目标网站未被加入“不允许发送 JavaScript”的黑名单中。
2. Apple Safari(WebKit 内核)
- macOS 桌面端:点击顶部菜单栏中的 Safari 浏览器 → 设置(或偏好设置),切换到“安全性”标签页,确保勾选【启用 JavaScript】复选框。
- iOS / iPadOS 移动端:打开系统“设置”应用 → 找到并点击 Safari 浏览器 → 滑动到底部进入“高级” → 将【JavaScript】右侧开关拨动至绿色开启状态。
3. Mozilla Firefox(Gecko 内核)
Firefox 在常规选项中隐藏了全局总开关,若 JavaScript 处于深度禁用状态,需通过高级配置编辑器排查:
- 在 Firefox 地址栏输入
about:config并按下回车,点击“接受风险并继续”。 - 在顶部搜索框输入
javascript.enabled。 - 如果该项值为
false,双击该行或点击右侧的切换按钮,将其变更为true。
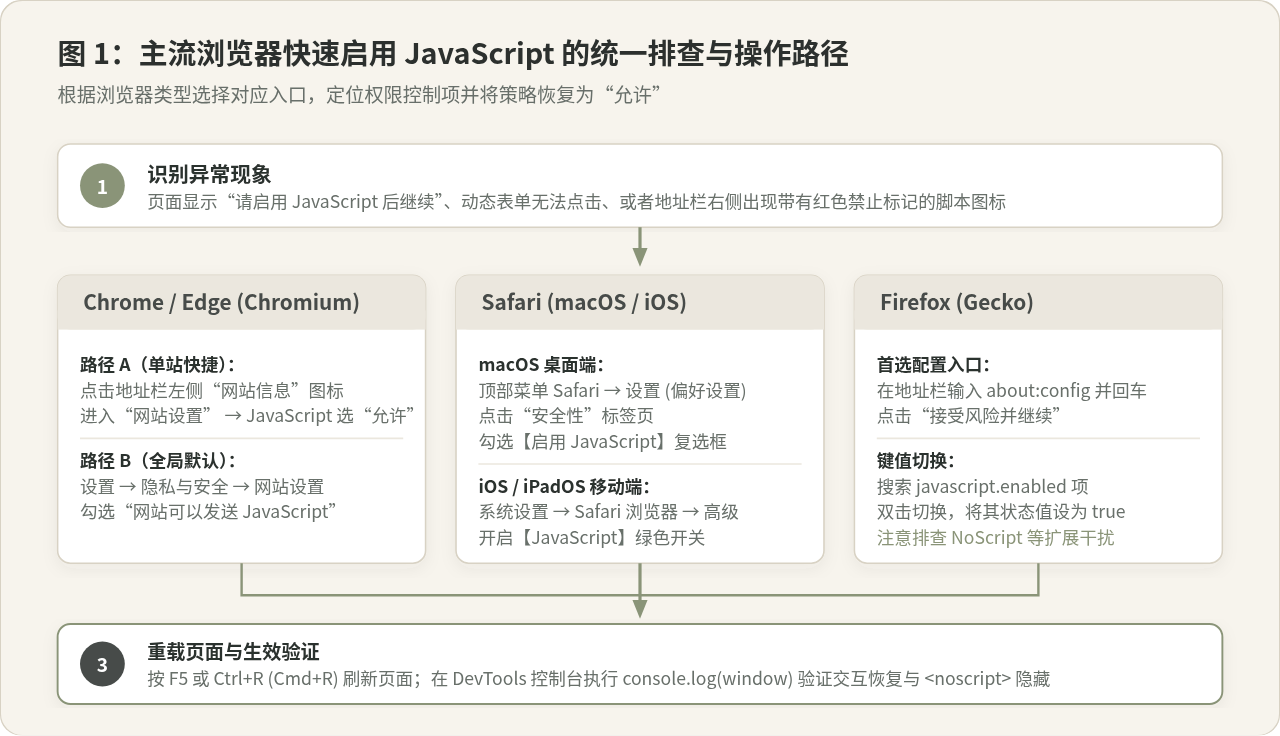
生效验证方法
修改设置后,必须在当前页面按下 F5 或 Ctrl+R(macOS 下为 Cmd+R)重新加载网页。若要确认执行环境已彻底恢复,可按下 F12 打开开发者工具(DevTools),在 Console 控制台输入 console.log("JS is active") 并回车,若正常输出字符串且页面原本由 <noscript> 渲染的警告横幅消失,即表明 JavaScript 运行时已就绪。
二、背后的核心原理:浏览器多进程与权限同步架构
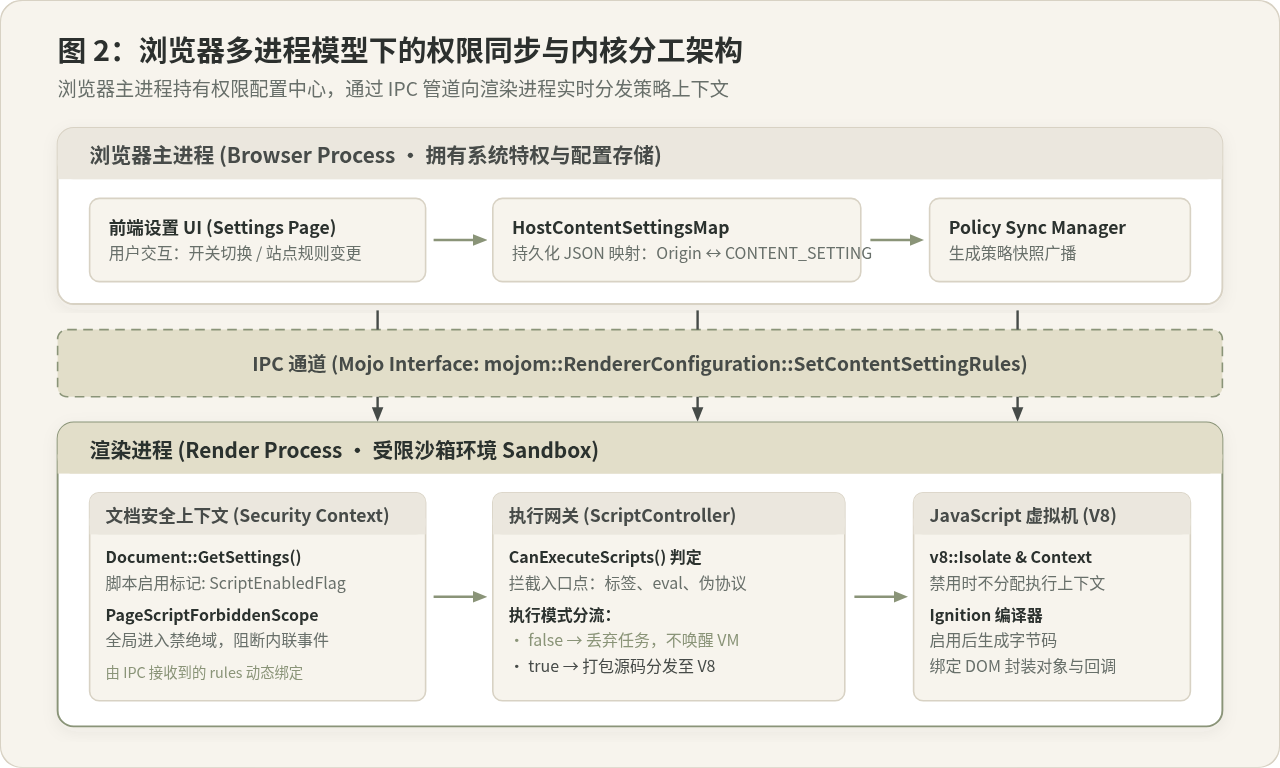
许多初学者常产生一种误解,认为“禁用 JavaScript”就像从电脑中卸载了脚本执行器,而“启用”则是启动了一个后台程序。实际上,现代浏览器普遍采用多进程沙箱架构,JavaScript 开关的本质是在浏览器主进程中持久化安全策略,并通过跨进程管道向沙箱渲染进程下发门禁标记。
1. 浏览器主进程(Browser Process)的角色
用户所操作的设置界面、地址栏和窗口框架均归属于浏览器主进程。以 Chromium 为例,所有网站的权限均交由 HostContentSettingsMap 管理。当用户把某域名的 JavaScript 设为允许时:
- 主进程将
(Origin, CONTENT_SETTINGS_TYPE_JAVASCRIPT)的值写为CONTENT_SETTING_ALLOW并写入用户配置文件(Profile)下的 JSON 数据库中。 - 主进程内的安全策略管理器(Policy Sync Manager)捕捉到该变更,封装成配置消息。
2. 跨进程 IPC 同步(Mojo 管道)
网页实际运行在受限的渲染进程(Render Process)中。主进程与渲染进程之间无法直接共享内存地址,因此主进程通过高效的 IPC 框架(如 Chromium 的 Mojo 机制)向目标渲染进程派发接口调用:
mojom::RendererConfiguration::SetContentSettingRules(rules)
渲染进程的全局配置单例接收到该规则集后,立即将其映射到当前页面所属的 WebLocalFrame 和 Document 安全上下文中。
三、内核底层执行管线:HTMLParser 如何响应策略开关
当渲染进程拿到了“允许”或“阻止”标记后,它在加载和解析网页的具体哪一步起作用?这涉及浏览器渲染引擎(如 Blink、WebKit、Gecko)的解析流水线。
1. HTML 解析与脚本加载的常规管线(已启用状态)
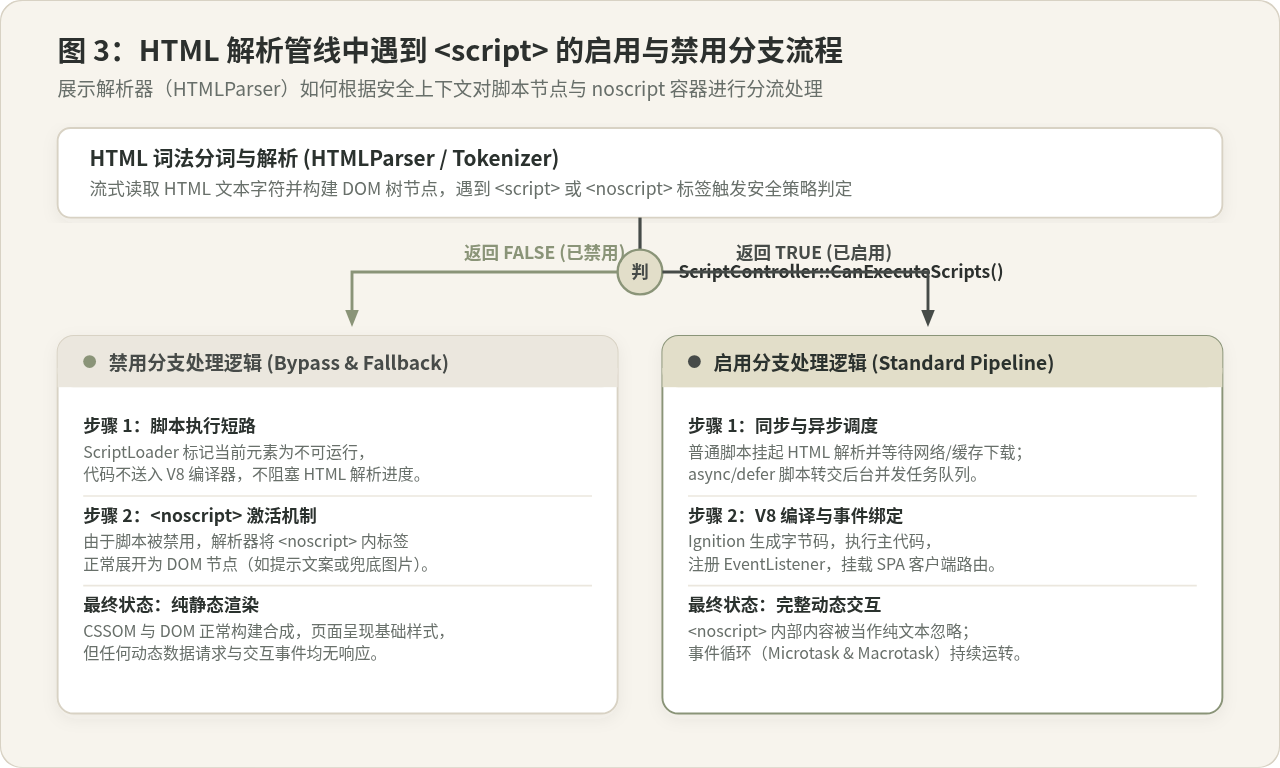
在 JavaScript 启用的正常情况下,浏览器主线程的 HTMLParser 流式解析网络接收到的 HTML 字节流:
- 遇到
<script>标签:由于 JavaScript 拥有通过document.write()或 DOM API 修改文档结构的特权,传统的 HTML 解析器必须暂停 DOM 树的构建(除非标签带有async或defer属性)。 - 网络拉取与调度:后台的预加载扫描器(Preload Scanner)并发下载外部
.js文件,交由ScriptLoader排队。 - V8 编译与执行:渲染引擎调用 V8 虚拟机的
ScriptCompiler,经由 Ignition 解释器生成字节码并执行主代码,挂载事件监听器。 - 恢复解析:脚本执行完毕后,
HTMLParser恢复后续 HTML 节点的解析。
2. 禁用状态下的短路拦截机制(已禁用状态)
当 JavaScript 处于禁用状态时,内核并不会让解析器陷入死等,而是走一条高度优化的短路流程:
- 门禁判定:在准备执行脚本节点时,Blink 引擎的
ScriptLoader::PrepareScript()会向文档上下文发起查询:bool can_execute = element->GetDocument().GetScriptController().CanExecuteScripts(kAboutToExecuteScript); - 直接丢弃执行流:如果配置策略为禁止,
CanExecuteScripts直接返回false。此时ScriptLoader将当前节点标记为“不可执行”,完全不向 V8 虚拟机分发编译任务。 - 不阻塞主线程:因为无需等待脚本执行,HTMLParser 反而能以更快的速度一气呵成完成 DOM 树的构造。
- 激活
<noscript>节点:HTMLParser 内部维护了一个布尔状态is_scripting_enabled。当该状态为false时,解析器会照常解析<noscript>内部的所有 HTML 元素并插入 DOM;反之若为true,解析器会将<noscript>的内部文本视为无害注释直接忽略。
3. 页面作用域禁绝(PageScriptForbiddenScope)
除了静态的 <script> 标签,网页中还可能存在内联事件属性(如 <button onclick="...">)、伪协议链接(href="javascript:...")或动态 eval()。
为了杜绝任何潜在的执行漏洞,当内容设置禁用脚本时,渲染引擎会在执行上下文中启用诸如 PageScriptForbiddenScope 的强约束屏障。任何触发 DOM 事件分发(Event Dispatcher)的代码,在派发到 JS 事件监听器入口前,都会被最底层的安全拦截宏拦截,从而确保整个渲染进程的 JS 执行上下文处于静默封锁状态。
四、容易混淆的技术认知与辨析
在围绕 JavaScript 禁用的讨论中,存在一些看似合理但细节上并不严谨的说法,理解这些辨析有助于更全面地掌握底层机制。
辨析一:“禁用 JavaScript 就会阻止浏览器下载所有 .js 文件?”
不完全正确。许多人观察到禁用 JS 后网络请求减少,便认为浏览器直接切断了脚本文件的网络下载。实际上,为了极致的加载性能,现代浏览器拥有独立于主解析线程的预加载扫描器(Preload Scanner)。当 HTML 文本到达时,预加载器会在主线程判定脚本策略之前,就已经向网络栈发起外部 .js 的 HTTP GET 请求并写入磁盘缓存。只是当文件下载完毕送交主线程时,ScriptController 拒绝为其分配执行上下文并丢弃了运行队列。
辨析二:“禁用 JavaScript 就等于彻底停止了 V8 引擎?”
并非如此。V8 并非作为一个独立的外部操作系统进程运行,而是以静态库或动态链接库的形式内嵌在渲染进程中。禁用 JavaScript 时,V8 实例(v8::Isolate)依然驻留在内存中,但浏览器不会为当前页面创建活跃的顶层 v8::Context,也不会启动微任务队列(Microtask Queue)。启用操作只是重新赋予了渲染引擎创建上下文和调用 v8::Script::Run() 的许可。
辨析三:“只要启用了 JavaScript,网页的所有动态功能就一定能恢复正常?”
存在前提条件。浏览器的“JavaScript 允许”开关只是移除了全局内容设置层面的门禁。如果网页本身配置了严格的内容安全策略(Content Security Policy, CSP),如 script-src 'self' 导致第三方脚本被拦截,或者浏览器安装了拦截扩展(如 uBlock Origin、NoScript),亦或是公司通过企业组策略(GPO)强制下发了限制,即使在普通设置中开启了开关,依然可能因更高优先级的策略而无法执行。
五、全景总结与技术决策矩阵
无论是日常排查浏览器显示故障,还是作为前端开发者设计兼顾无障碍与渐进增强(Progressive Enhancement)的 Web 应用,理解 JavaScript 从禁用到启用的链路都具有重要的指导意义。
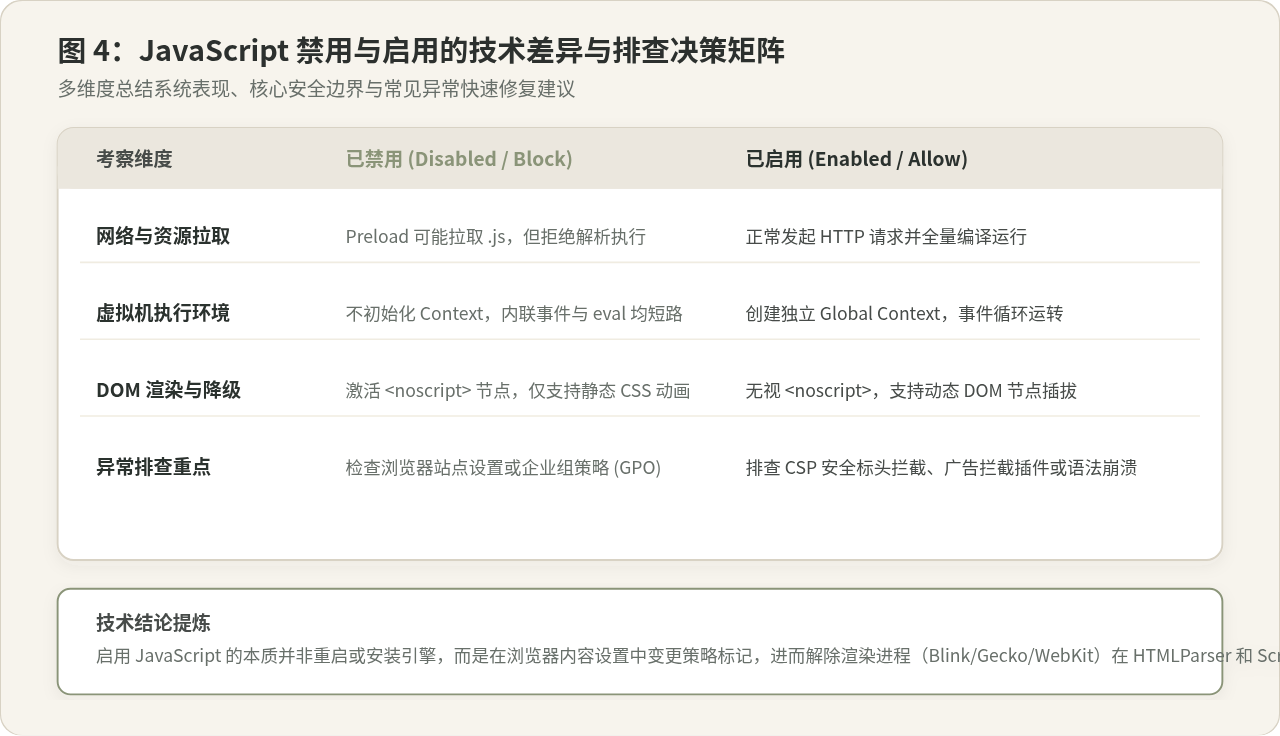
| 对比维度 | JavaScript 已禁用 (Blocked) | JavaScript 已启用 (Allowed) |
|---|---|---|
| 用户操作入口 | 网站设置显示为“已阻止”或 false |
网站设置显示为“允许”或 true |
| IPC 同步策略 | CONTENT_SETTING_BLOCK 下发至 Render 进程 |
CONTENT_SETTING_ALLOW 下发至 Render 进程 |
| HTMLParser 解析行为 | 遇 <script> 直接短路跳过,解析 <noscript> 节点 |
遇普通 <script> 挂起解析等待执行,忽略 <noscript> |
| 虚拟机执行状态 | 不创建 v8::Context,阻止 eval 与内联事件 |
初始化 Global Object,微任务/宏任务事件循环持续运转 |
| 网页最终呈现 | 仅展示纯 HTML/CSS 布局与服务端直出内容 | 支持单页应用(SPA)客户端路由、表单校验与异步数据交互 |
综上所述,当遇到 JavaScript 被禁用的情况时,用户只需在浏览器的权限设置中将其还原为“允许”即可;而在浏览器内核的视界中,这代表着一次精细的进程间策略握手,以及在 HTML 渲染管线上重新打开向虚拟机分发代码任务的安全闸门。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章