

深入解析JavaScript异步回调中调用window.open被浏览器拦截的底层安全机制(User Activation),并提供预开空白窗口重定向、次级交互手势、隐式流转及兜底防御等完整解决方案与生产级实战代码。
怎么解决JS异步回调中window.open被浏览器拦截的问题
作者:性能诊所
时间:2026-11-18
浏览:230
文章目录
浏览器安全与前端架构
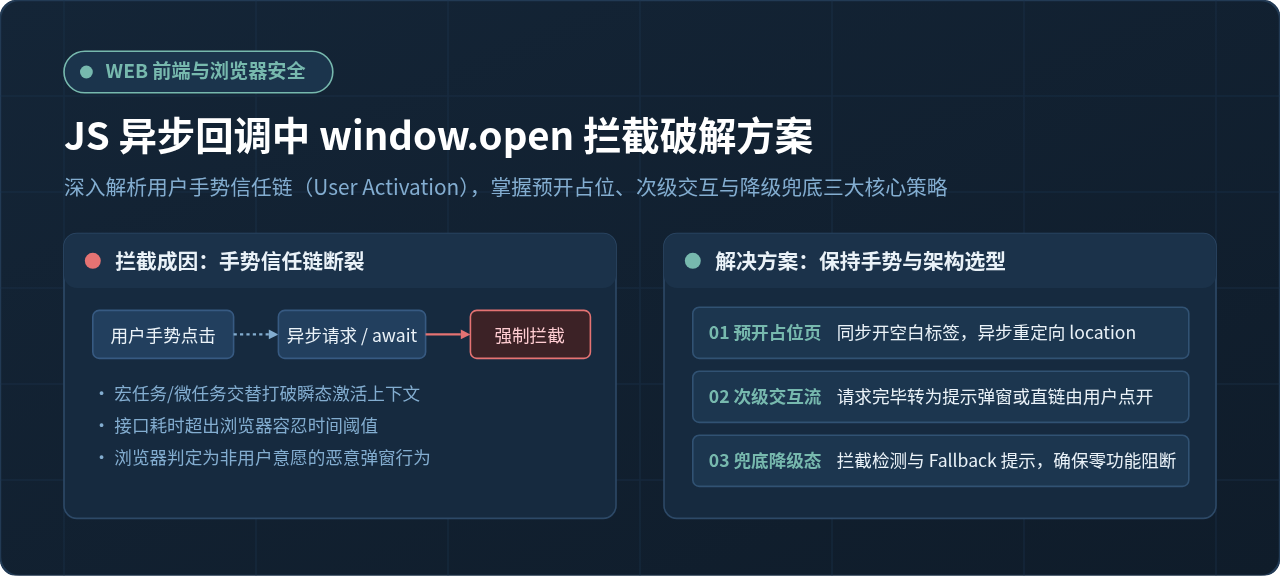
在前端开发中,若在
fetch、axios 或 Promise 等异步操作完成后直接调用 window.open(url, '_blank'),绝大多数现代浏览器都会将其当作未经用户许可的恶意弹窗并直接拦截。解决这一问题的根本逻辑是维持或延续浏览器认可的用户手势信任链(User Activation)。工程实践中最成熟的解法包括:在点击事件同步阶段预先开辟空白占位窗口并在异步返回后重定向其地址;或将交互拆解为次级动作,待服务端响应后渲染直链按钮供用户再次点击。若仅需下载文件或当前流程流转,则应直接采用同页重定向或隐式下载。
具体场景:拦截现象是如何发生的
假设开发一个订单管理系统,用户点击“在线支付”或“导出月度报表”按钮。前端需要先向服务端发起 HTTP 请求生成支付单或生成临时下载凭证,服务端返回带有专属 Token 的目标 URL。初次编写此类业务代码时,最直观的写法往往如下:
async function handlePayment(orderId) {
  try {
    // 1. 向服务端异步请求支付链接
    const res = await api.createPayOrder({ orderId });

    // 2. 接口返回后,尝试打开第三方收银台新页面
    window.open(res.data.paymentUrl, '_blank');
  } catch (err) {
    console.error('创建支付失败', err);
  }
}
在本地轻量测试时,因接口在极短时间内(几十毫秒)就返回,该代码可能看似正常;但一旦进入网络延迟稍长(超过 500ms~1000ms)的线上生产环境,或者在 Safari、Chrome、Firefox 等严格安全策略的浏览器中运行时,新标签页便无法弹出,浏览器地址栏通常会闪现警告图标并提示“已拦截弹出式窗口”。用户看不到任何新界面,流程在此中断。
根因剖析:浏览器的用户激活机制(User Activation)
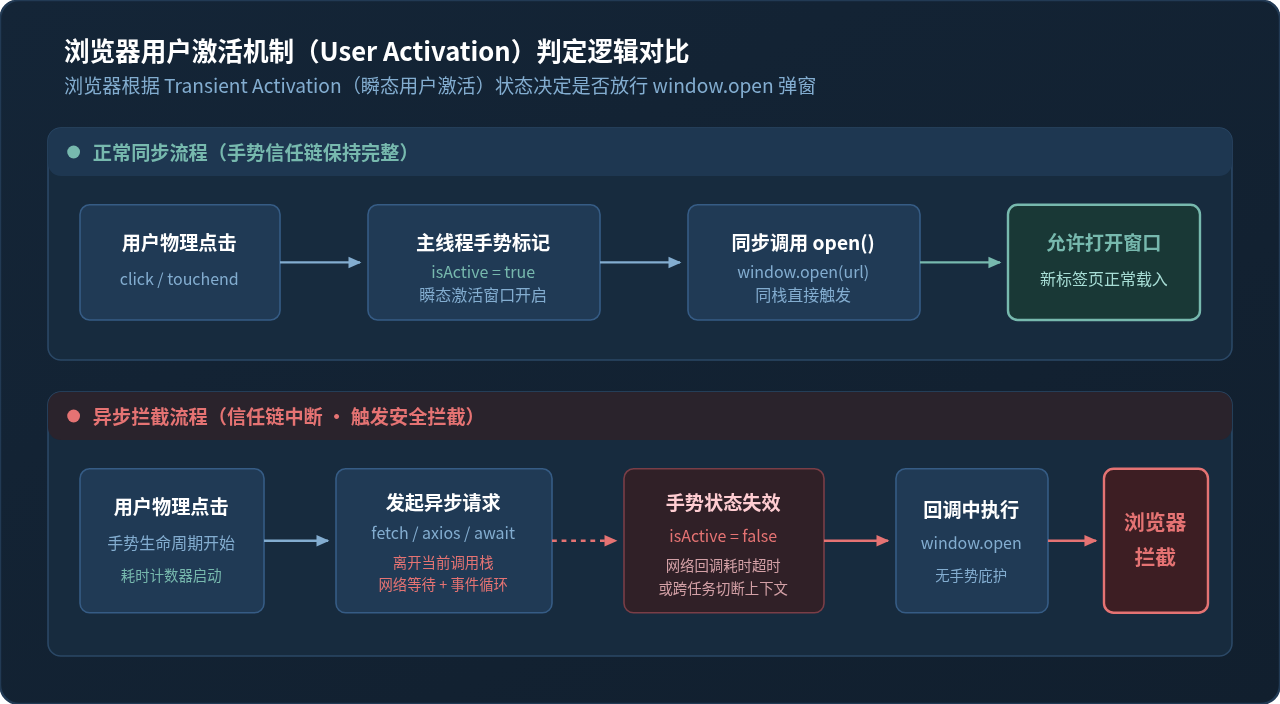
浏览器之所以拦截此行为,根源在于现代安全规范中的瞬态用户激活(Transient User Activation)机制。为了防止恶意网页在未获得用户同意的情况下频繁弹窗骚扰、注入广告或发起钓鱼攻击,W3C 与各大浏览器厂商制定了严格的弹窗策略:window.open() 只能在被信任的直接用户手势事件回调中同步触发。
当用户物理点击鼠标(click)或触摸屏幕(touchend)时,浏览器主线程会为当前执行上下文赋予一个短暂的“激活凭证”(UserActivation.isActive = true)。如果开发者在此上下文内部同步调用 window.open(),浏览器判定这是用户的直接意图,予以放行。
然而,一旦代码进入异步网络请求(进入微任务或宏任务队列,交出主线程控制权),手势信任链便会因以下原因断裂:
- 时间衰减(Timeout):浏览器手势激活通常仅保持数秒甚至一秒左右,网络往返时间往往超出该窗口期。
- 上下文脱离:跨事件循环的微任务/宏任务回调会被部分严格引擎判定为脱离了原始手势上下文,重置激活状态。
方案一:预开空白占位页与异步重定向(主流解法)
这是既需要异步请求返回 URL、又必须在新标签页打开目标页时最常用的工程化解法。其核心思想是“手势在时先占坑,数据到时再改道”。
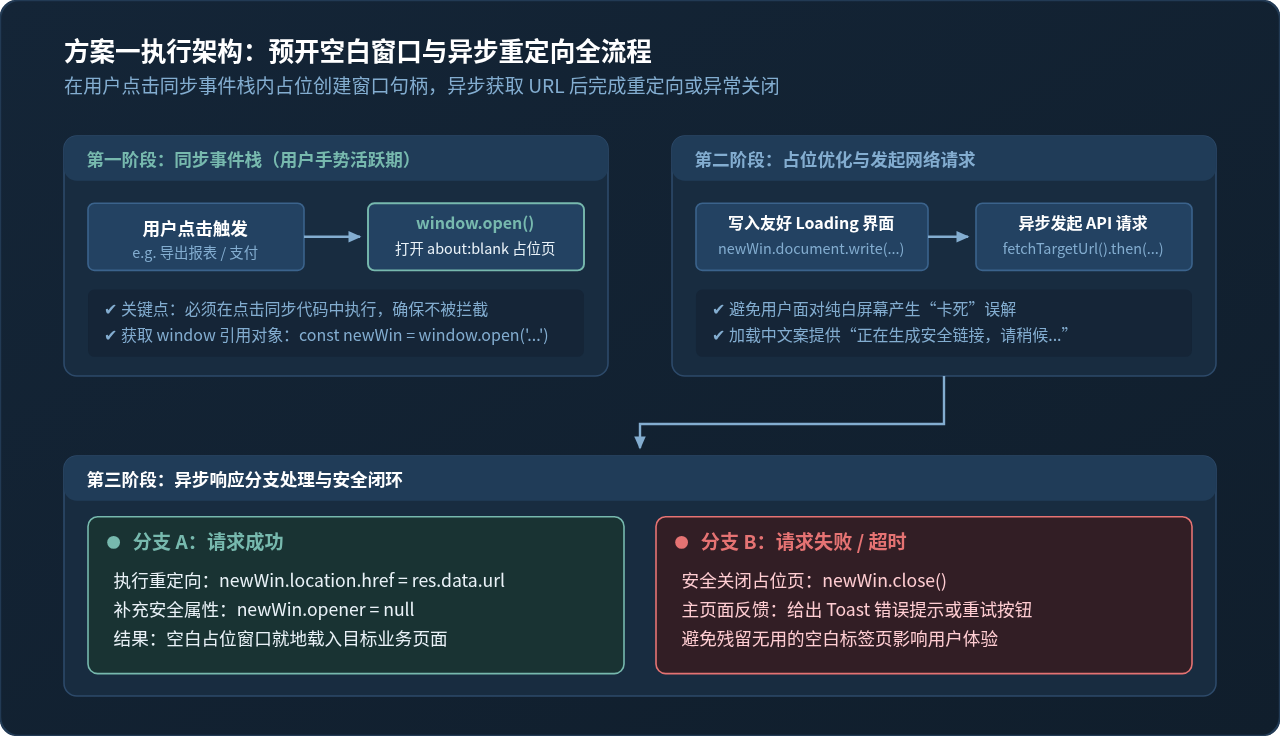
1. 实现原理与执行步骤
- 第一步(同步阶段):在用户点击事件的同步执行栈中,立即调用
window.open('about:blank', '_blank'),此时浏览器认可手势,顺利打开一个空白标签页,并返回该新窗口的句柄newWin。 - 第二步(优化体验):为了避免用户看到死板的空白页,可向该窗口注入加载样式或文字(例如“正在生成安全链接,请稍候...”)。
- 第三步(异步请求):发起真实的后端 API 请求。
- 第四步(结果分支):
- 请求成功:执行
newWin.location.href = res.data.targetUrl,新标签页将自动导航至目标地址。 - 请求失败或超时:在
catch块中必须调用newWin.close()安全关闭该空白页,并在主页面给出错误提示。
- 请求成功:执行
2. 生产级完整代码示例
/**
 * 带有状态注入、安全隔离与异常兜底的预开窗口跳转实现
 */
async function openUrlWithPreWindow(fetchApiPromise) {
  // 1. 在同步上下文内立即打开空白占位页
  const newWin = window.open('about:blank', '_blank');

  // 2. 检测窗口是否在同步阶段就被插件或极严格策略拦截
  if (!newWin || newWin.closed || typeof newWin.closed === 'undefined') {
    console.warn('预开窗口被拦截,建议引导用户手动点击');
    // 降级方案:等待数据返回后由弹窗提示用户点击
    const data = await fetchApiPromise();
    showFallbackModal(data.url);
    return;
  }

  // 3. 安全与体验增强:向占位页写入骨架提示,避免纯白死机感
  try {
    newWin.document.title = '页面加载中...';
    newWin.document.body.innerHTML = `
      <div style="display:flex;flex-direction:column;align-items:center;justify-content:center;height:80vh;font-family:sans-serif;color:#334155;">
        <div style="font-size:18px;font-weight:600;margin-bottom:8px;">正在为您安全加载页面...</div>
        <div style="font-size:14px;color:#64748b;">正在获取授权链接,请稍候不要关闭当前标签</div>
      </div>
    `;
  } catch (e) {
    // 部分同源策略边界异常忽略
  }

  try {
    // 4. 执行异步请求
    const res = await fetchApiPromise();

    if (res && res.data && res.data.targetUrl) {
      // 5. 成功返回:切断 opener 关系防范安全隐患,并重定向
      newWin.opener = null;
      newWin.location.href = res.data.targetUrl;
    } else {
      throw new Error('无效的目标跳转地址');
    }
  } catch (error) {
    // 6. 异常处理:必须关闭孤儿占位标签,并通知主页面
    console.error('接口请求失败,关闭预开标签页:', error);
    if (newWin && !newWin.closed) {
      newWin.close();
    }
    alert('获取目标地址失败,请稍后重试。');
  }
}
注意事项与限制边界
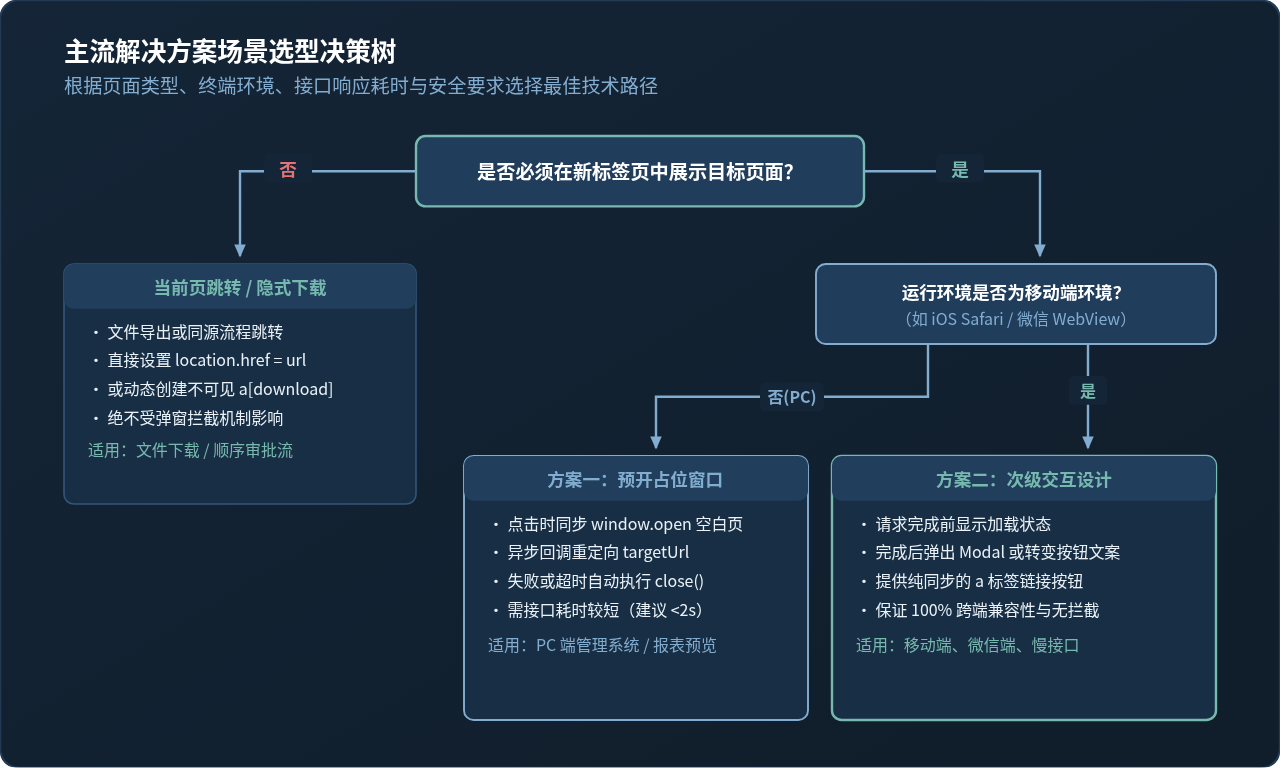
1. 移动端兼容性:在 iOS Safari 或某些微信内嵌浏览器中,预开 about:blank 可能直接被拦截,或导致出现难以关闭的多余标签页。移动端环境建议优先选用方案二。
2. 接口响应时间:如果后端接口需要运算 5 秒以上,用户在新窗口会面对较长时间的“加载中”提示,体验会打折扣。接口耗时极长时,应采用异步任务通知机制。
方案二:调整交互设计,改为次级用户手势触发(最稳妥方案)
如果应用运行在移动端浏览器、微信环境,或者后端数据生成非常缓慢(例如导出包含数万条明细的报表),方案一的空白占位页容易引起用户焦虑或被移动端内核限制。此时最稳妥、最符合 Web 标准的方式是将原本单步的“点击即打开”,重构成“生成准备 -> 用户确认打开”的两阶段交互。
1. 交互流程
- 用户点击操作按钮后,按钮进入 Loading 禁用状态,主页面展示进度提示。
- 异步请求完成后,主界面弹出确认弹窗(Modal)或将按钮文案转变为“准备就绪,点击打开新页面”。
- 用户再次点击该按钮或弹窗中的直链。此时属于绝对纯净的同步用户手势,直接执行
window.open(targetUrl, '_blank')或使用带有target="_blank"的原生<a>标签。
// 基于原生交互的次级手势方案示例
function setupExportFeature() {
  const btn = document.getElementById('export-btn');

  btn.addEventListener('click', async () => {
    btn.disabled = true;
    btn.innerText = '正在生成报表中...';

    try {
      const res = await api.requestExportReport();
      const downloadUrl = res.data.fileUrl;

      // 将按钮状态转变为次级交互直链
      btn.disabled = false;
      btn.innerText = '报表已就绪,点击查看';

      // 绑定一次性点击事件,此时为完全纯净的同步手势
      btn.onclick = () => {
        window.open(downloadUrl, '_blank', 'noopener,noreferrer');
        resetButtonState(btn);
      };
    } catch (err) {
      btn.disabled = false;
      btn.innerText = '重新生成';
      alert('报表生成失败');
    }
  });
}
方案三:规避新标签页,采用同页流转或隐式下载
在很多场景中,开发者之所以顺手写 window.open(),仅仅是出于“习惯性新开标签”。如果业务本质是以下情况,完全不需要新标签页,从而从根本上消除弹窗拦截的可能:
1. 文件下载类场景(PDF / Excel / ZIP 等)
服务端返回的是二进制文件流或文件下载链接时,打开新标签页不仅容易被拦截,还可能在新标签页下载完成后留下一张关不掉的空白页面。标准做法是使用同页重定向或动态 <a download> 标签:
// 异步返回下载地址后的静默下载方式
function triggerDirectDownload(downloadUrl, filename = 'export.xlsx') {
  const a = document.createElement('a');
  a.style.display = 'none';
  a.href = downloadUrl;
  a.setAttribute('download', filename);
  document.body.appendChild(a);
  a.click();
  document.body.removeChild(a);
}
注意:动态创建 <a> 并调用 click() 如果用于普通页面的 target="_blank" 跳转,在异步回调中同样会被现代浏览器拦截!但如果带有 download 属性或属于文件 MIME 类型,浏览器会直接拉起系统下载器而无需激活弹窗权限。
2. 流程终结型跳转(支付、第三方授权)
如果当前页面在跳转后无需再保留上下文,可直接使用 window.location.href = targetUrl。同页面重定向不受任何弹窗拦截策略约束。
技术方案对比与选型决策
针对不同业务场景,合理的技术选型可以兼顾开发复杂度与最终用户的顺畅体验。
| 解决方案 | 适用平台 | 用户体验 | 实现复杂度 | 拦截风险 |
|---|---|---|---|---|
| 方案一:预开空白占位页 | PC 桌面端为主 | 高(连续流畅,有占位提示) | 中等(需维护 close 与 loading) | 极低(在同步栈已开辟) |
| 方案二:次级交互手势确认 | 全平台(PC、移动端、微信) | 良好(多一次点击确认) | 中等(需增加状态提示 UI) | 零风险(标准同步点击) |
| 方案三:同页重定向 / 隐式下载 | 全平台 | 极佳(无需打开新标签) | 低(代码量极少) | 无拦截风险(非弹窗行为) |
生产级容灾兜底与安全闭环
即便是看似万无一失的代码,在遇到用户安装了强力广告拦截插件(如 AdGuard、uBlock Origin)或设置了企业安全策略时,依然存在 window.open 返回 null 的极端情况。为此,必须建立系统级的容灾与安全闭环。
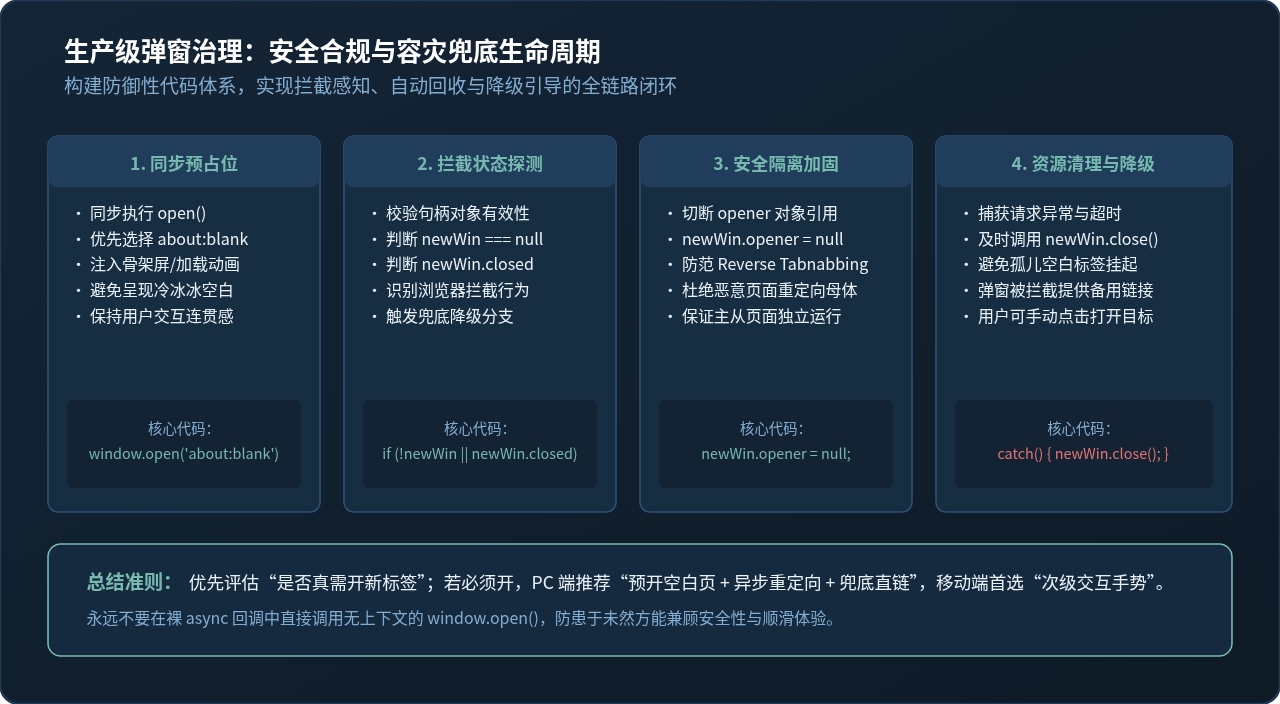
1. 拦截状态探测(Detection)
当 window.open() 被浏览器拦截时,Chrome 与 Firefox 会返回 null;IE/Edge 或特定沙箱环境可能返回一个 closed 属性为 true 的假对象,甚至直接抛出异常。因此可靠的拦截检测条件如下:
function isPopupBlocked(winHandle) {
  return !winHandle || winHandle.closed || typeof winHandle.closed === 'undefined';
}
2. 降级引导(Graceful Fallback)
一旦检测到窗口被拦截,绝不能静默失败。应在当前主页面弹出轻量 Modal 或 Toast,向用户说明原因并提供手动直链: “您的浏览器阻止了新标签页弹出。请点击【此处直接打开】,或在地址栏右侧将本站点加入信任列表。”
3. 安全性加固:防范 Reverse Tabnabbing
在打开不受信任的第三方 URL 时,若未断开母体关联,新页面可以通过 window.opener.location = 'https://fake-phishing.com' 恶意篡改原网页的地址,实施钓鱼攻击。因此在更新 location.href 之前,必须显式重置:
newWin.opener = null;
newWin.location.href = targetUrl;
常见问题与认知误区解答
误区一:通过 setTimeout(fn, 0) 能绕过拦截吗?
不能。setTimeout 会立即将代码推入宏任务队列,脱离当次微任务甚至主线程的用户手势栈。在绝大多数现代浏览器中,即使延迟 0 毫秒,依然会被判定为非即时手势触发,拦截概率反而进一步增加。
误区二:在异步回调里动态创建 <a target="_blank"> 并 a.click() 能绕过吗?
不能。这是非常经典的早期传闻。现代浏览器(Chromium 72+、Safari 12+)对合成事件(Synthetic Events)有完善的安全审计。通过 JS 代码发起的 a.click() 与直接调用 window.open() 遵循完全相同的 User Activation 校验链条。只要此时缺少活跃手势,无论是脚本触发 a.click() 还是 window.open() 都会被统一拦截。
误区三:为什么本地开发环境偶尔不被拦截,一到线上必被拦截?
有两个原因:第一,本地开发时使用 Mock 数据或局域网接口,网络请求耗时常常在 10~20 毫秒以内,可能碰巧赶在瞬态手势激活窗口期未完全关闭的临界阈值内;第二,本地 localhost 域名常被开发者手动关闭了弹窗拦截器或加入了白名单。因此针对弹窗类功能的验证,必须模拟 1 秒以上的真实网络延迟进行测试。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章