

针对JavaScript前端(CryptoJS)与Java后端AES加解密结果不一致、解密报错或乱码的常见故障,全面梳理工作模式、填充方式、密钥与向量解析衍生、传输编码及字符集五个对齐要素,并提供两端完全兼容的标准可运行代码与排查清单。
JS与Java后端AES加解密结果不一致怎么解决
作者:沉舟
时间:2026-11-19
浏览:361
文章目录
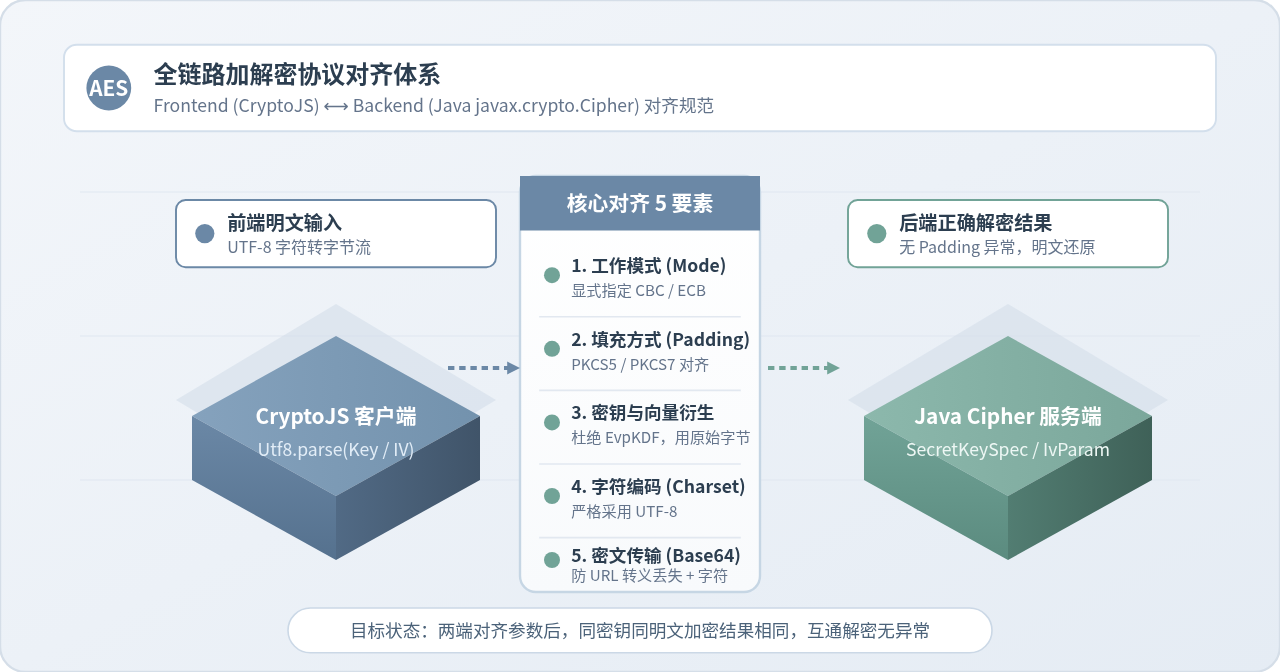
前端 JavaScript 与 Java 后端进行 AES 加解密时结果不一致,根源几乎都在于双方未显式对齐工作模式、填充方式、密钥/向量的原始字节解析、密文传输编码以及字符集这五个要素。特别是前端常用库 CryptoJS 在直接接收字符串密钥时,会自动触发 OpenSSL 密钥衍生并生成随机盐,导致密文结构与 Java 原始 AES 实现脱节。解决这一问题的标准路径是:双方严格统一采用
AES/CBC/PKCS5Padding 规范,前端通过 CryptoJS.enc.Utf8.parse 传入 16 字节原始密钥和初始向量(IV),密文统一以 Base64 格式传输,两端字符流均锁定为 UTF-8 编码。
一、排查先导:加解密不一致的典型症状与根因归类
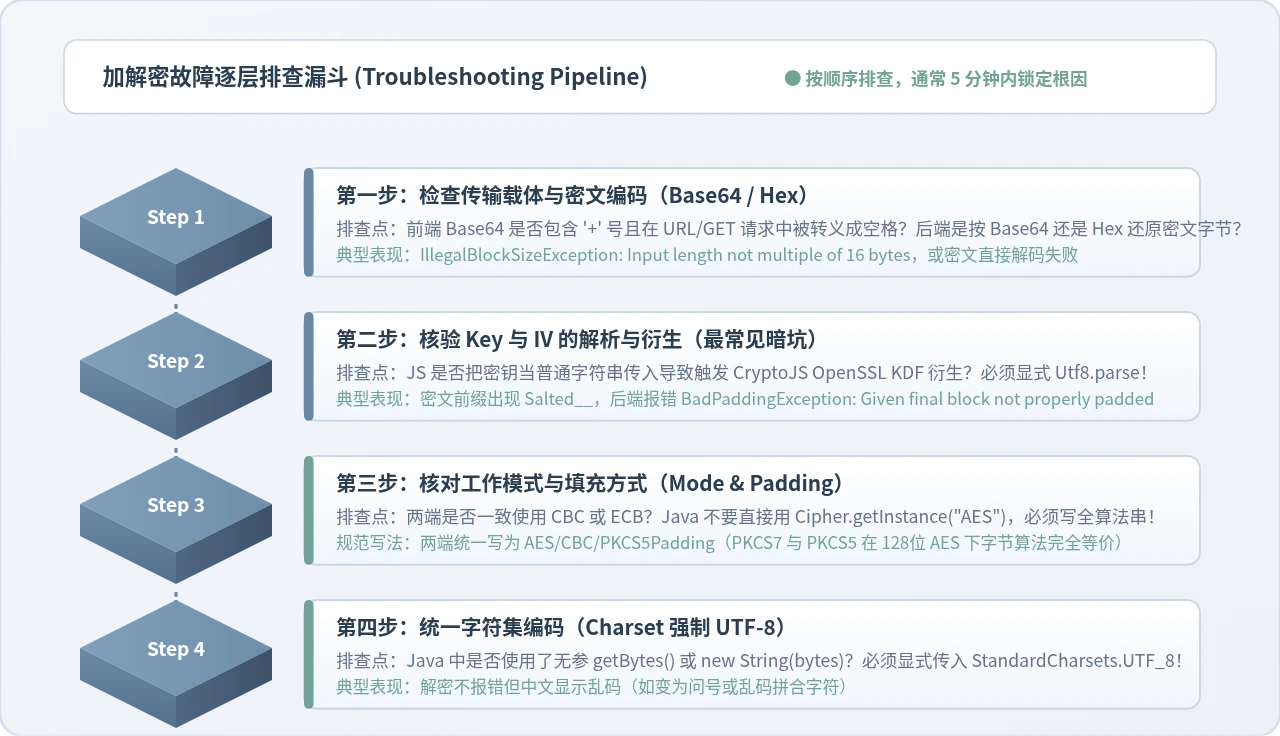
在前后端联调过程中,加解密失败通常会呈现出几种非常固定的报错形式。明确当前遇到的现象,能够直接将排查范围缩小至具体的配置环节:
-
现象 1:Java 后端抛出
javax.crypto.BadPaddingException: Given final block not properly padded
这是最常见的报错。说明后端使用的解密密钥、初始向量(IV)、解密模式或前端实际填充方式不匹配,导致 Cipher 在解密完最后一个 16 字节数据块并试图剥离填充字节时,发现填充内容不符合 PKCS 规范。此外,若前端直接传入普通字符串密钥而触发了 CryptoJS 的加盐衍生机制,也会必然引发此异常。 -
现象 2:Java 后端抛出
javax.crypto.IllegalBlockSizeException: Input length must be multiple of 16 clock bytes
AES 分块大小严格为 128 位(16 字节)。该错误表明后端接收到的待解密字节数组长度不是 16 的整倍数。通常发生在 Base64 解码阶段:例如前端传输的密文字符串在 URL 中被特殊字符转义(如+变为空格),或者后端错误地使用了十六进制(Hex)解码器去解析 Base64 字符串。 -
现象 3:解密成功未报错,但英文字符正常、中文全部变为乱码或问号
加解密算法本身已跑通,但字符集编码存在偏差。Java 端在执行new String(bytes)或str.getBytes()时未显式指定 UTF-8,使用了操作系统默认的 GBK 或 ISO-8859-1 编码。 -
现象 4:同一段明文,前端每次加密生成的密文都不相同且前缀为
U2FsdGVkX1...
密文以U2FsdGVkX1(即Salted__的 Base64 编码)开头,表明前端在调用CryptoJS.AES.encrypt时未配置 16 字节的 WordArray 格式密钥与 IV,库内部自动生成了随机 Salt 并走了 OpenSSL 格式封装。
二、深层根因:CryptoJS 隐式机制与 Java Cipher 的差异
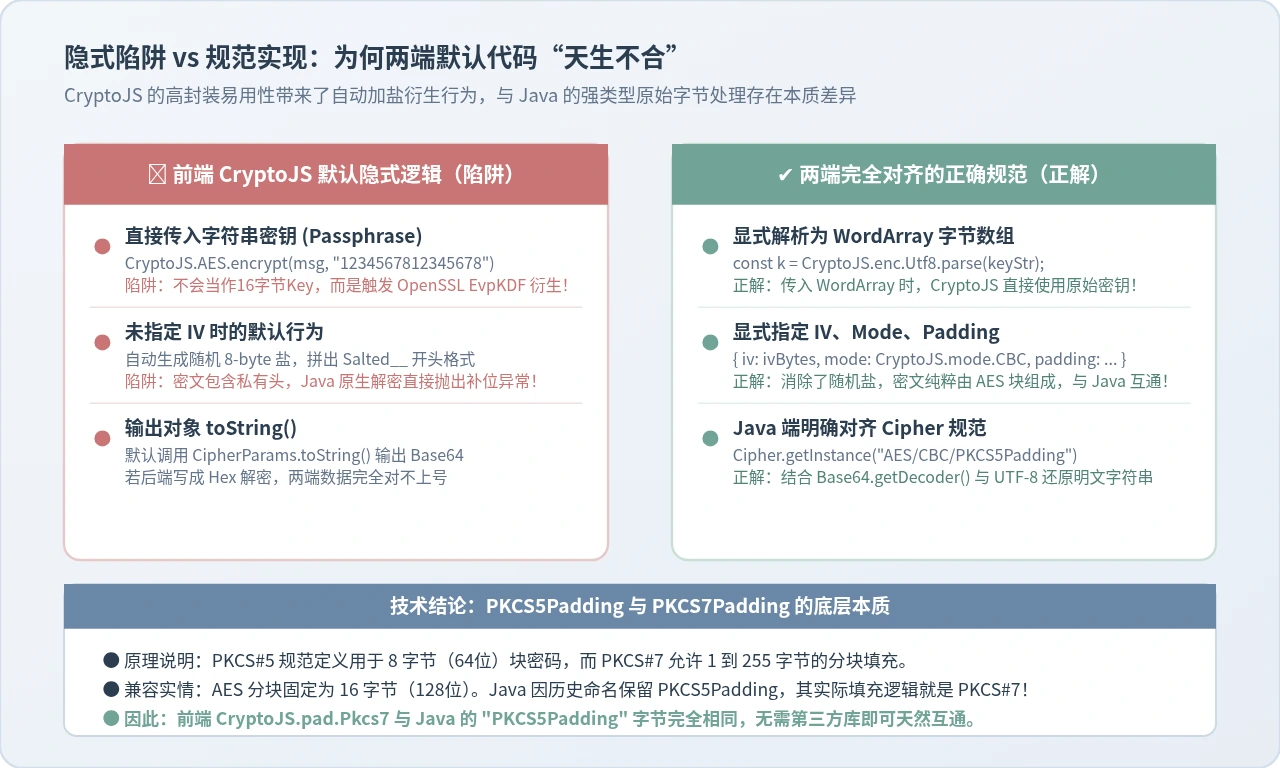
很多开发者在对照两端文档写代码时,直觉上认为只要双方密码字符串写成一样的就能互通,但两端在底层库的封装哲学上存在巨大鸿沟。
1. 字符串密钥传入引发的“密钥衍生”陷阱
Java 的 SecretKeySpec 构造函数要求开发者必须显式提供原始的 byte[](16、24 或 32 字节对应 128、192、256 位密钥)。
而在前端广泛使用的 CryptoJS 中,如果开发者写出 CryptoJS.AES.encrypt(text, "1234567812345678"),CryptoJS 不会把后面的字符串直接当作 16 字节密钥,而是将其视为一个“口令(Passphrase)”。它会自动生成一个 8 字节的随机盐(Salt),使用 OpenSSL 兼容的 EvpKDF 算法从口令和盐中衍生出真正的 AES 密钥和 IV,并将 Salted__ 标识与盐拼接在密文头部。由于 Java 原生 Cipher 并不包含这一套衍生协议,后端直接按固定密钥去解密带有 OpenSSL 包装的密文,必然报出填充错误。
解决关键:前端必须显式调用 CryptoJS.enc.Utf8.parse(keyString) 将密钥转换为 WordArray 对象传入。当 CryptoJS 接收到的是 WordArray 时,才会将其作为确定的原始密钥,绕过自动 KDF 衍生。
2. 工作模式与初始向量(IV)的配对
在 Java 中,若调用 Cipher.getInstance("AES"),其默认实现往往等同于 AES/ECB/PKCS5Padding。而在 CryptoJS 中,默认模式是 CBC 模式。
CBC(密文分组链接模式)强制要求一个 16 字节的初始向量(IV)。如果前端使用 CBC 模式却没有传入 IV,CryptoJS 在结合字符串密钥时会衍生 IV;而若传入了 WordArray 密钥却未传入 IV,默认 IV 将全为 0 或引发不确定行为。因此,两端必须显式指定相同的模式,并在使用 CBC 时,双方提供完全一致的 16 字节 IV。
3. PKCS5Padding 与 PKCS7Padding 的兼容事实
前端 CryptoJS 提供了 CryptoJS.pad.Pkcs7,而 Java 原生只认 PKCS5Padding(在原生 JRE 中若写 PKCS7Padding 会直接抛出 NoSuchPaddingException)。这常让初学者困惑是否需要引入第三方 BouncyCastle 库。
实际上,PKCS#5 原始规范仅针对 8 字节分块(如 DES),而 PKCS#7 适用于 1 到 255 字节的分块。由于 AES 的分组长度固定为 16 字节,PKCS#5 在现代对称加密实现中已被事实扩展为分块自适应。在 16 字节分块下,Java 的 PKCS5Padding 其填充字节算法与标准 PKCS7Padding 完全一致。两端可以直接互相解密,无需额外转换。
三、全链路数据流与关键对齐节点
为了保证密文能够在网络中稳定无损地流转,从用户输入的明文字符串,到最终后端解密出的结果,整个流水线必须保证每一个转换节点的输出与下游输入的契约严丝合缝。
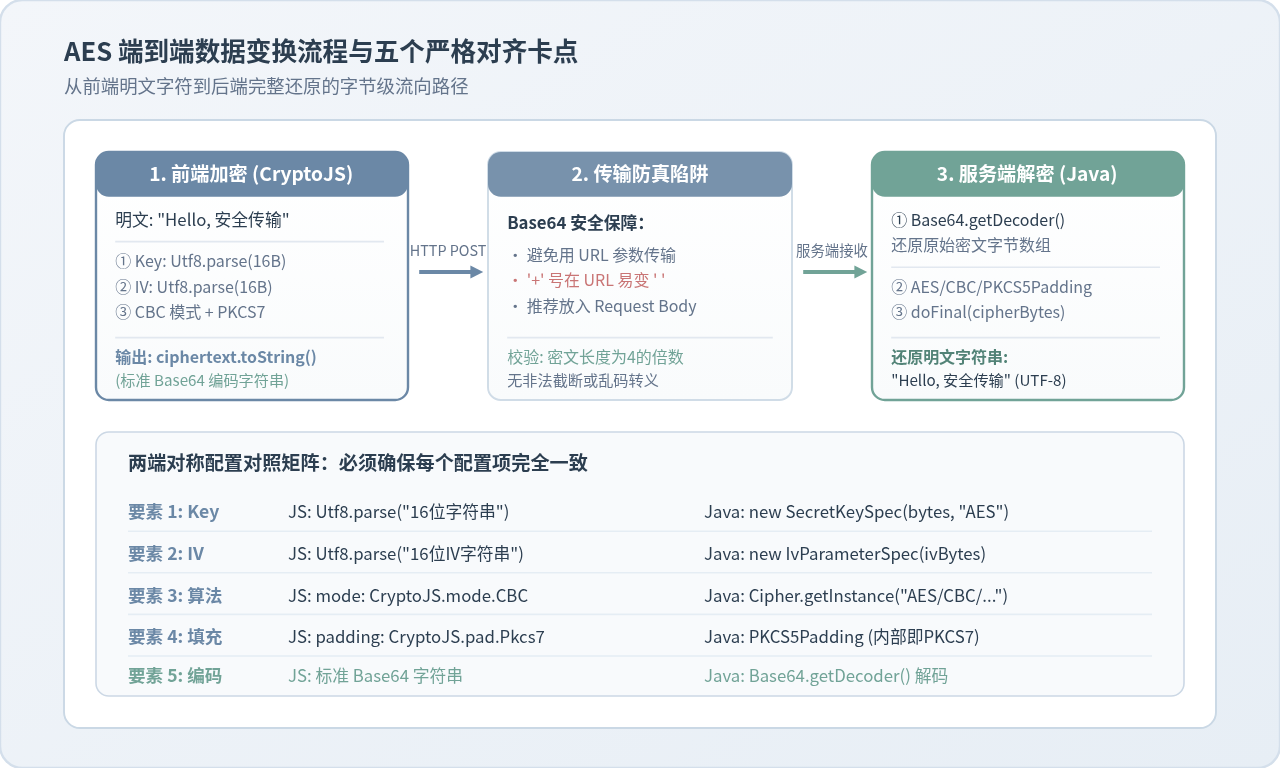
结合上图,在两端代码编写中必须严格落实以下五个配置契约:
| 配置要素 | 前端规范配置 (JavaScript / CryptoJS) | 后端规范配置 (Java 8+) | 一致性要求 |
|---|---|---|---|
| 1. 算法与模式 | mode: CryptoJS.mode.CBC |
Cipher.getInstance("AES/CBC/PKCS5Padding") |
模式完全一致(推荐 CBC;内部简易场景亦可选 ECB) |
| 2. 填充方式 | padding: CryptoJS.pad.Pkcs7 |
"AES/CBC/PKCS5Padding" |
AES 128 位下 PKCS7 与 PKCS5 算法字节完全等价 |
| 3. 密钥解析 | CryptoJS.enc.Utf8.parse(keyStr) |
new SecretKeySpec(keyStr.getBytes(UTF_8), "AES") |
原始长度为 16 字节(AES-128),JS 必须转 WordArray |
| 4. 初始向量 (IV) | CryptoJS.enc.Utf8.parse(ivStr) |
new IvParameterSpec(ivStr.getBytes(UTF_8)) |
CBC 模式必配,必须为 16 字节,两端值相同 |
| 5. 密文传输编码 | encrypted.toString() (默认 Base64) |
Base64.getDecoder().decode(cipherText) |
统一为标准 Base64 编码,注意避免 URL 转义损坏 |
四、工程落地:两端完全兼容的标准实现示例
以下给出经过生产实测验证的规范代码。本示例以业界最主流的 AES-128-CBC / PKCS7 / Base64 规范编写,同时兼顾安全性与兼容性。
1. 前端 JavaScript 实现 (基于 CryptoJS)
在 HTML 或前端构建工具中引入 CryptoJS 库(例如通过 npm install crypto-js 或 CDN)。
// 引入 CryptoJS 库(ES6 或 CommonJS)
// import CryptoJS from 'crypto-js';

const AES_CONFIG = {
  // 密钥必须为 16 位字符(128位 AES)
  key: "1234567890123456",
  // 初始向量 IV 也必须为 16 位字符
  iv:  "abcdef0123456789"
};

/**
 * AES CBC 加密
 * @param {string} plainText 待加密的明文字符串
 * @returns {string} Base64 编码密文
 */
function aesEncrypt(plainText) {
  if (!plainText) return "";

  // 核心点:必须使用 Utf8.parse 解析为 WordArray,阻断默认的 EvpKDF 加盐衍生
  const keyBytes = CryptoJS.enc.Utf8.parse(AES_CONFIG.key);
  const ivBytes  = CryptoJS.enc.Utf8.parse(AES_CONFIG.iv);
  const srcBytes = CryptoJS.enc.Utf8.parse(plainText);

  const encrypted = CryptoJS.AES.encrypt(srcBytes, keyBytes, {
    iv: ivBytes,
    mode: CryptoJS.mode.CBC,
    padding: CryptoJS.pad.Pkcs7
  });

  // 默认 toString() 输出即为标准 Base64 格式字符串
  return encrypted.toString();
}

/**
 * AES CBC 解密
 * @param {string} base64CipherText Base64 编码密文
 * @returns {string} 解密后的 UTF-8 明文字符串
 */
function aesDecrypt(base64CipherText) {
  if (!base64CipherText) return "";

  const keyBytes = CryptoJS.enc.Utf8.parse(AES_CONFIG.key);
  const ivBytes  = CryptoJS.enc.Utf8.parse(AES_CONFIG.iv);

  const decrypted = CryptoJS.AES.decrypt(base64CipherText, keyBytes, {
    iv: ivBytes,
    mode: CryptoJS.mode.CBC,
    padding: CryptoJS.pad.Pkcs7
  });

  // 解密结果必须以 Utf8 字符集读取为字符串
  return decrypted.toString(CryptoJS.enc.Utf8);
}

// 示例验证
const rawText = "Hello, 这是一段测试数据!";
const cipher = aesEncrypt(rawText);
console.log("前端加密密文:", cipher);
console.log("前端本地解密:", aesDecrypt(cipher));
2. 后端 Java 实现 (原生 javax.crypto,无须三方依赖)
使用 Java 8 及以上原生标准库编写的工具类,无需引入任何第三方 jar 包,开箱即用。
package com.example.util;

import javax.crypto.Cipher;
import javax.crypto.spec.IvParameterSpec;
import javax.crypto.spec.SecretKeySpec;
import java.nio.charset.StandardCharsets;
import java.util.Base64;

public class AesCryptoUtils {

    // 算法/工作模式/填充方式,显式声明全称
    private static final String CIPHER_ALGORITHM = "AES/CBC/PKCS5Padding";
    private static final String KEY_ALGORITHM = "AES";

    // 与前端保持完全一致的 16 字节密钥与初始向量
    private static final String DEFAULT_KEY = "1234567890123456";
    private static final String DEFAULT_IV  = "abcdef0123456789";

    /**
     * AES CBC 加密
     * @param plainText 待加密字符串
     * @return Base64 编码密文
     */
    public static String encrypt(String plainText) throws Exception {
        if (plainText == null || plainText.isEmpty()) {
            return "";
        }
        SecretKeySpec keySpec = new SecretKeySpec(
            DEFAULT_KEY.getBytes(StandardCharsets.UTF_8), KEY_ALGORITHM
        );
        IvParameterSpec ivSpec = new IvParameterSpec(
            DEFAULT_IV.getBytes(StandardCharsets.UTF_8)
        );

        Cipher cipher = Cipher.getInstance(CIPHER_ALGORITHM);
        cipher.init(Cipher.ENCRYPT_MODE, keySpec, ivSpec);

        // 显式指定 UTF-8 编码获取原始明文字节
        byte[] encryptedBytes = cipher.doFinal(plainText.getBytes(StandardCharsets.UTF_8));
        return Base64.getEncoder().encodeToString(encryptedBytes);
    }

    /**
     * AES CBC 解密
     * @param base64CipherText 待解密 Base64 字符串
     * @return 解密后的 UTF-8 明文
     */
    public static String decrypt(String base64CipherText) throws Exception {
        if (base64CipherText == null || base64CipherText.trim().isEmpty()) {
            return "";
        }
        SecretKeySpec keySpec = new SecretKeySpec(
            DEFAULT_KEY.getBytes(StandardCharsets.UTF_8), KEY_ALGORITHM
        );
        IvParameterSpec ivSpec = new IvParameterSpec(
            DEFAULT_IV.getBytes(StandardCharsets.UTF_8)
        );

        Cipher cipher = Cipher.getInstance(CIPHER_ALGORITHM);
        cipher.init(Cipher.DECRYPT_MODE, keySpec, ivSpec);

        // 先进行 Base64 解码,再执行解密还原原始字节
        byte[] cipherBytes = Base64.getDecoder().decode(base64CipherText);
        byte[] decryptedBytes = cipher.doFinal(cipherBytes);

        // 显式使用 UTF-8 重建明文字符串
        return new String(decryptedBytes, StandardCharsets.UTF_8);
    }

    public static void main(String[] args) throws Exception {
        // 双向自测
        String original = "Hello, 这是一段测试数据!";
        String encrypted = encrypt(original);
        System.out.println("Java 加密密文: " + encrypted);
        System.out.println("Java 解密结果: " + decrypt(encrypted));
    }
}
补充说明(关于 ECB 模式):
若业务要求使用无 IV 的 ECB 模式,只需将 Java 端
若业务要求使用无 IV 的 ECB 模式,只需将 Java 端
CIPHER_ALGORITHM 调整为 "AES/ECB/PKCS5Padding",并在 cipher.init 中移除 ivSpec 参数;前端相应配置 mode: CryptoJS.mode.ECB 并移除 iv 选项即可。两端同样可以保持无缝互通。
五、避坑提醒:易被忽视的四个高发细节
1. HTTP GET 与 URL 参数传输中的 + 号丢失
Base64 编码的字符集中包含 +、/ 与 =。如果在发起 GET 请求时直接拼接在 URL 查询参数中(如 ?data=xxx+yyy==),Web 容器(Tomcat/Nginx 等)在解析 URL 时会将 + 视为 URL 编码中的空格解析。后端拿到的 Base64 字符串中 + 变成了空格,解码后的字节数便会错乱,导致 Java 抛出 IllegalBlockSizeException。
防范手段:优先使用 POST 请求在 Request Body(JSON)中传输密文;若必须走 URL 传参,前端务必调用 encodeURIComponent(cipherText) 之后再发送,或使用 URL-Safe Base64 规范。
2. 密钥长度与强行补位的不确定性
AES 算法只支持 128 位(16 字节)、192 位(24 字节)与 256 位(32 字节)密钥。如果业务输入的密钥字符串长度不足 16 位,部分前端库或某些开发习惯会擅自使用
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章