

深入对比主流JavaScript混淆工具javascript-obfuscator与压缩工具Terser的核心机制、配置参数、性能开销与安全对抗能力,提供清晰的工程化选型与分层防护实施方案。
主流JS混淆工具对比:javascript-obfuscator与Terser
作者:沉舟
时间:2026-11-18
浏览:329
文章目录
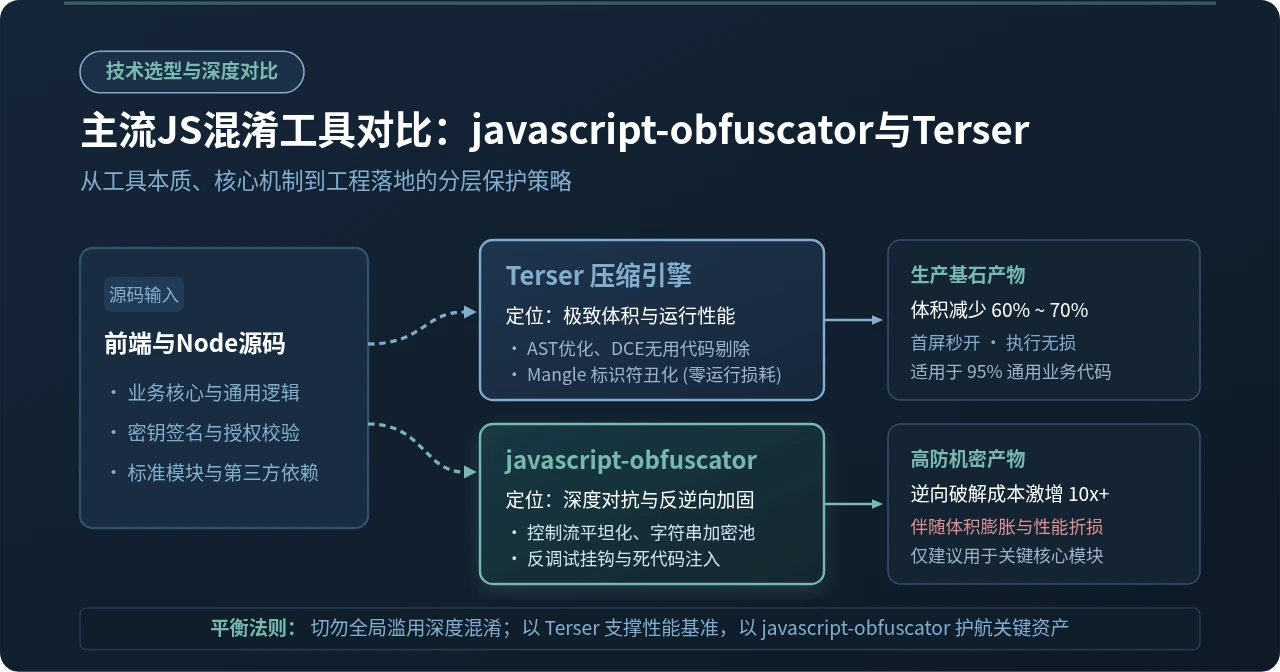
在前端或 Node.js 项目即将发布上线时,如果代码中包含客户端验签算法、离线授权许可、付费功能校验或自研通信协议解析,团队往往面临一个棘手权衡:既需要防范脚本被一览无余地逆向破解,又必须保证页面首屏加载性能与低运行时开销。在寻找解决方案时,开发者常常在 Terser 与 javascript-obfuscator 这两个主流工具之间产生混淆与纠结。
本文的核心结论是:Terser 本质是“代码压缩器(Minifier)”,核心任务是减小包体积并提升加载执行效率,其变量重命名仅能提供基础的视觉丑化;而 javascript-obfuscator 是专业的“代码混淆与加固器(Obfuscator)”,核心任务是通过打乱控制流、加密字符串等手段极大提高静态分析与动态调试成本,代价是代码体积膨胀与运行时性能损耗。 针对实际工程,最合理的落地方式并非非此即彼的二选一,而是采用“全量工程交给 Terser 压缩、仅对核心敏感模块局部接入适度配置的 javascript-obfuscator”的分层策略。
一、核心定位与技术机制差异
要做出正确的工具选择,首先必须理清两者在 AST(抽象语法树)处理流水线中的根本差异。很多初学者误以为 Terser 把变量名压缩成单字母就等于“混淆”,这种理解忽视了控制流与语义结构的完整性。
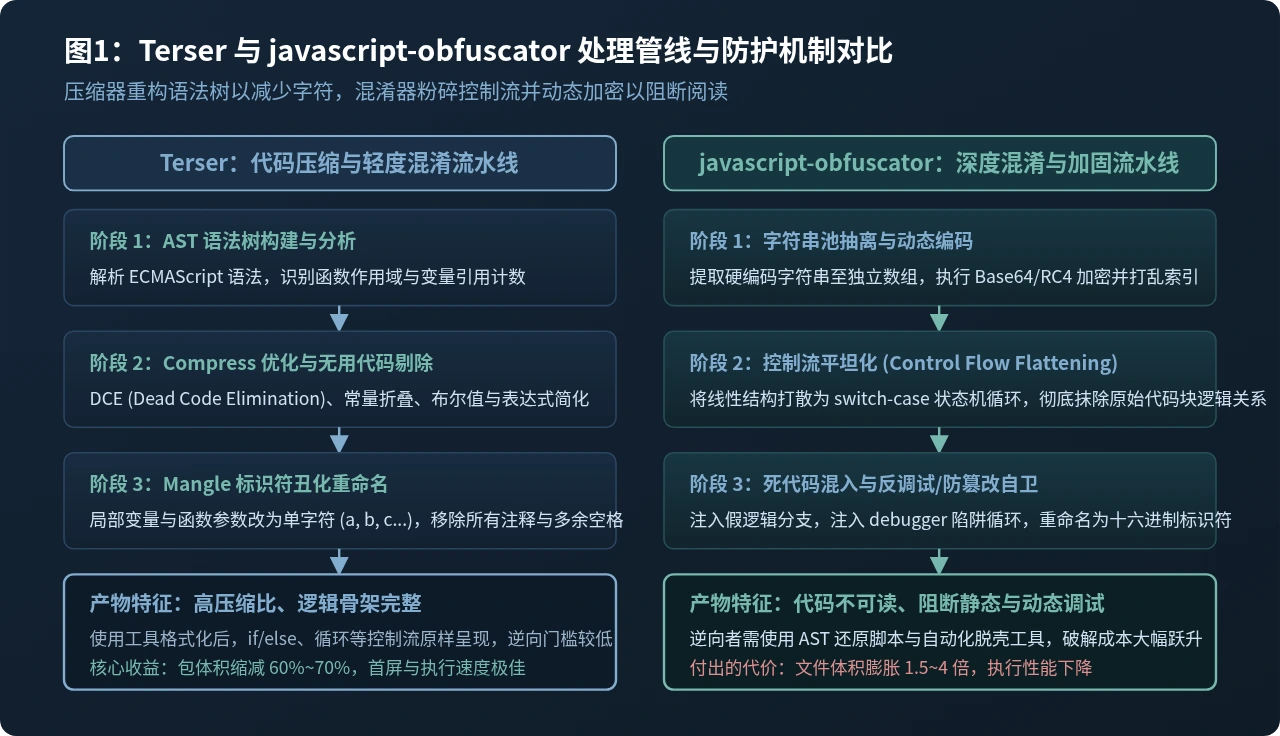
1. Terser 的处理机制:以体积与性能为中心
Terser 专注于 JavaScript 代码的极限瘦身与语法优化。在编译流水线中,Terser 会对代码进行以下操作:
- 死代码消除(Dead Code Elimination, DCE): 静态识别并剔除永远不会执行的分支(例如
if (false)或未被引用的函数)。 - 常量折叠与语法收缩: 将常量表达式在编译期计算完成(例如
24 * 60 * 60计算为86400),并将冗长的语法收缩为等效的紧凑语法。 - 局部变量丑化(Mangle): 将局部变量、函数参数等标识符缩短为
a、b、c等单字符,减少字符串占用。
局限性: Terser 完全保留了代码的原生逻辑拓扑。只要攻击者使用浏览器开发者工具或 Prettier 进行一键代码格式化,所有的 if-else 判定、循环结构、函数调用层级和硬编码字符串依然清晰完整,逆向分析人员凭借上下文几分钟即可推断出业务意图。
2. javascript-obfuscator 的处理机制:以对抗与防御为中心
javascript-obfuscator 的目标不是精简体积,而是针对静态分析、反编译工具和动态调试设置重重壁垒。其核心防护手段包括:
- 控制流平坦化(Control Flow Flattening): 将原先线性或结构化的分支判断与循环打散,包裹进一个庞大的
while-switch状态机中,彻底切断代码块的逻辑直观关联。 - 字符串提取与动态加密池(String Array): 将代码中所有的明文字符串剥离到全局数组中,并进行 Base64 或 RC4 加密。在每次使用时,通过动态计算索引与移位解密函数临时还原。
- 死代码与虚假分支注入(Dead Code Injection): 在真实执行路径中掺杂大量随机生成的无效逻辑和伪造分支,干扰逆向人员的人工排查与自动化工具反编译。
- 防篡改自卫与反调试(Self Defending & Debug Protection): 注入检测执行环境的钩子,一旦检测到代码被格式化美化,或者开发者打开了控制台 DevTools,立即触发无限循环的
debugger陷阱甚至使浏览器标签页内存溢出。
二、典型配置与操作实施步骤
为了让工具能够无缝融入现代前端构建工具链(如 Vite、Webpack、Rollup),下面分别演示两者的独立使用方式与推荐配置参数。
1. Terser 的集成与配置
在项目中安装 Terser 作为开发依赖:
npm install terser --save-dev在构建工具(例如 Rollup 或 Vite)中配置 terserOptions,或者在独立脚本中使用 Terser API:
import { minify } from 'terser';

const sourceCode = `
function verifyLicenseKey(license, seed) {
  if (!license || license.length < 16) {
    console.warn("Invalid license key length");
    return false;
  }
  const checksum = seed * 31 + 1024;
  return license.endsWith(checksum.toString());
}
`;

const result = await minify(sourceCode, {
  compress: {
    dead_code: true,
    drop_console: true,   // 生产环境安全移除所有 console 调用
    drop_debugger: true,
    passes: 2             // 优化遍数,2遍可获得更紧凑的收缩效果
  },
  mangle: {
    toplevel: true        // 连同顶层作用域变量一并重命名
  },
  format: {
    comments: false       // 移除所有注释
  }
});

console.log(result.code);
输出效果(示例): function o(o,n){return!(!o||o.length<16)&&o.endsWith((31*n+1024).toString())}。代码体积极小、执行迅速,但逻辑公式依然一目了然。
2. javascript-obfuscator 的集成与配置
安装混淆器开发依赖:
npm install javascript-obfuscator --save-dev在实际应用中,绝不能无脑开启全部高强度参数。下面是一套经过工程验证的“中度平衡型”配置方案:
import JavaScriptObfuscator from 'javascript-obfuscator';

const obfuscated = JavaScriptObfuscator.obfuscate(sourceCode, {
  compact: true,
  // 控制流平坦化:打乱执行流,阈值设为 0.75 兼顾性能
  controlFlowFlattening: true,
  controlFlowFlatteningThreshold: 0.75,
  // 字符串数组抽取与 Base64 编码
  stringArray: true,
  stringArrayEncoding: ['base64'],
  stringArrayThreshold: 0.8,
  // 标识符转为 16 进制混淆 (_0x1a2b)
  identifierNamesGenerator: 'hexadecimal',
  // 死代码注入:生产环境建议保持 false,避免体积成倍膨胀
  deadCodeInjection: false,
  // 禁用控制台输出打印
  disableConsoleOutput: true,
  // 自卫代码:防止代码被格式化,但开启后无法二次压缩
  selfDefending: false
});

console.log(obfuscated.getObfuscatedCode());
关键注意事项
若将 deadCodeInjection 设为 true 并开启 debugProtection: true,代码体积通常会膨胀 300% 以上,且在特定移动端 WebView 中可能引起持续卡顿。生产环境必须进行充分的真机负载验证。
3. 前端工程化落地的四步操作流程
为了兼顾整站加载性能与关键资产的安全,推荐按照以下四个具体步骤落实混淆体系:
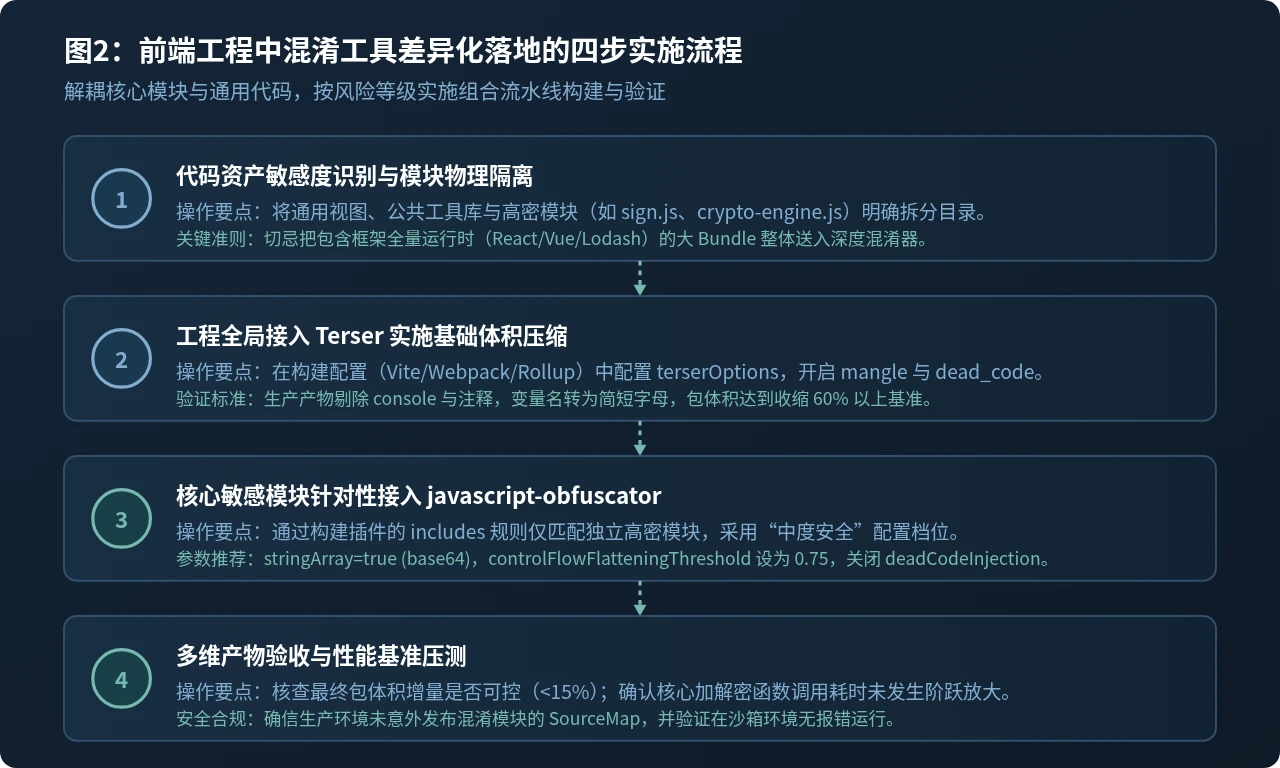
- 步骤一:代码资产分类与模块隔离。 梳理工程源码,将无需加固的通用 UI 视图组件与核心资产(如
src/security/license.js)在工程目录层级进行解耦,避免混淆器侵入 React/Vue 等框架底层。 - 步骤二:全局工程接入 Terser。 在打包构建流水线(如 Webpack/Vite)的
minify配置中启用 Terser,作为整站产物的默认瘦身基准。 - 步骤三:针对关键模块应用专用混淆插件。 使用
rollup-plugin-obfuscator或webpack-obfuscator,通过include参数精准匹配受保护目录或单文件,应用上述中度混淆配置。 - 步骤四:产物指标验收与压测。 构建完成后,对比最终产物包体积(确保总增量在可接受范围以内,通常建议控制在 10%~15% 增量以内),并在高频调用场景中压测 CPU 与内存消耗。
三、核心维度与性能指标对比
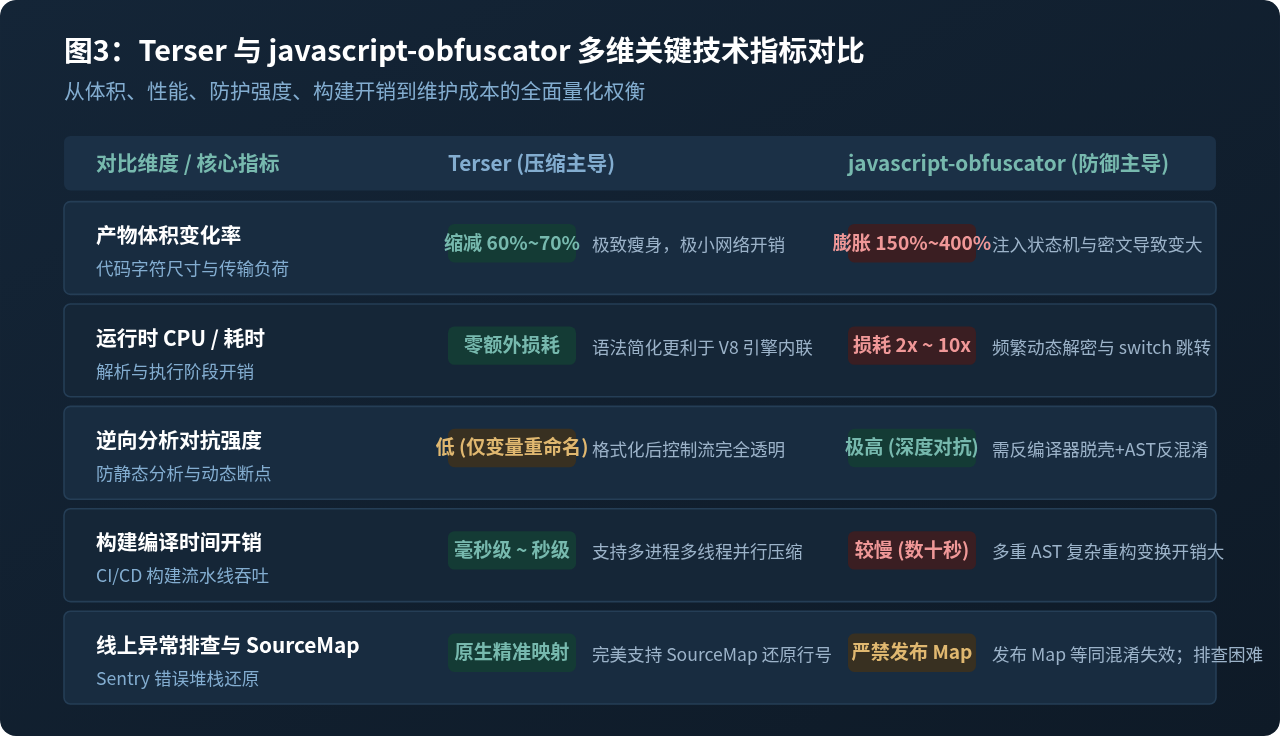
为了让两者的差异更加直观,下表和矩阵图总结了两款工具在 5 个核心维度的量化表现:
| 评估维度 | Terser | javascript-obfuscator | 工程决策权衡建议 |
|---|---|---|---|
| 产物体积变化 | 缩小 60% ~ 70%(极致压缩) | 膨胀 150% ~ 400%(视配置而定) | 全包禁止深度混淆,否则首屏加载急剧劣化 |
| 运行时 CPU 损耗 | 无任何额外损耗,利于 V8 优化 | 耗时增加 2x ~ 10x(解密与状态机跳转) | 高频渲染帧循环(如 requestAnimationFrame)禁混淆 |
| 逆向分析防御力 | 低(仅标识符重命名,逻辑完整) | 极高(打乱控制流、字符串加密、反调试) | 涉及商业核心机密时必须使用后者对抗 |
| 打包构建耗时 | 极快(多线程毫秒级至秒级完成) | 较慢(复杂 AST 遍历,大型项目需数十秒) | 混淆模块应尽量收敛,避免拉长 CI/CD 流水线 |
| 线上监控与排查 | 完善支持 SourceMap 还原错误堆栈 | 生产环境严禁发布 SourceMap | 混淆模块必须保证自身健壮性,排查成本极高 |
四、选型决策与组合落地指南
面对具体项目的业务属性,开发者无需在两个工具之间做非黑即白的非此即彼选择。根据以下决策树能够迅速确定最佳配置策略:
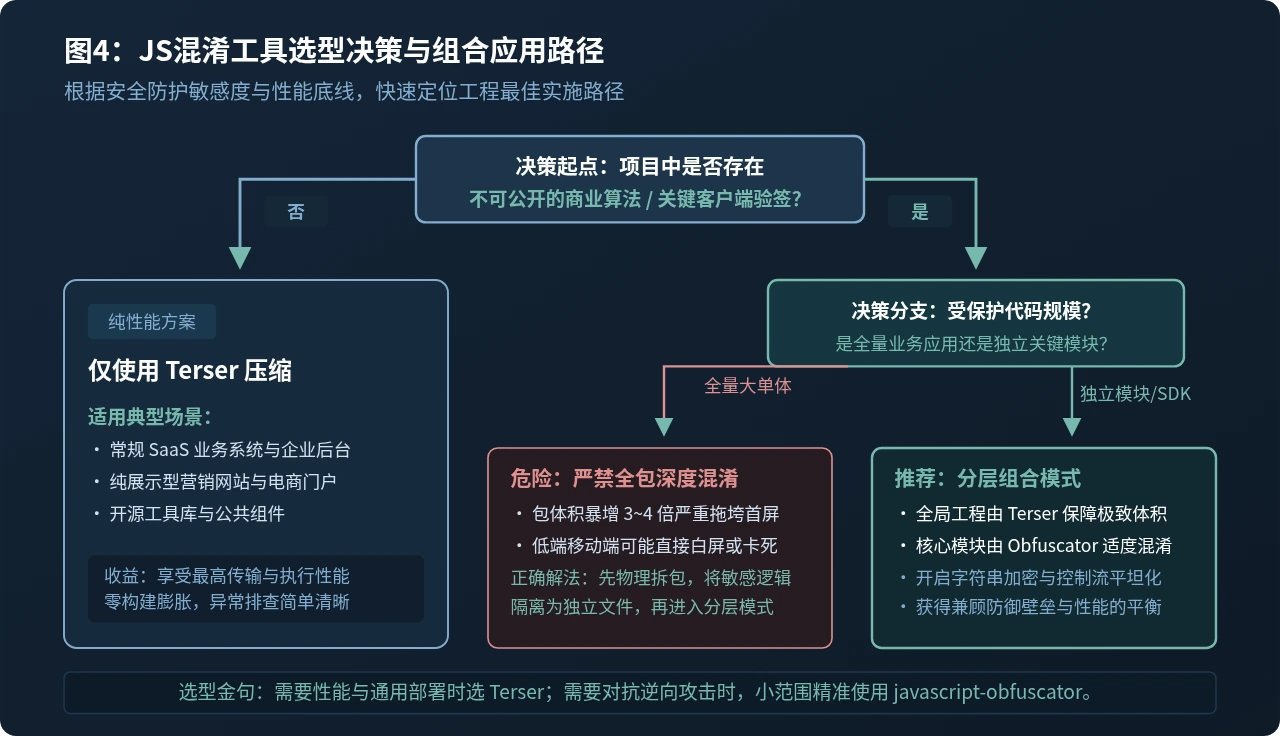
明确的选型判定标准:
- 场景 A:标准 SaaS Web 应用、企业内部管理后台、营销展示页面。
直接选用 Terser。 这类项目依赖首屏加载与流畅交互,业务逻辑大多依赖后端接口权限控制,前端代码并不包含离线核心机密。使用 Terser 能够带来最小的文件体积和最佳的构建效率。 - 场景 B:商业交付的前端 SDK、离线客户端验签模块、音视频 DRM 防盗链组件。
采用分层组合方案:Terser 托底全局 + javascript-obfuscator 保护核心模块。 将核心 SDK 编译为一个独立的小型产物(例如体积控制在 20KB~50KB 内),对其单独实施中度混淆。这样既筑牢了安全防线,又不会引起整站性能崩溃。 - 场景 C:桌面端 Electron 或混合混合 App(Hybrid App)的私有通信协议层。
javascript-obfuscator + 环境绑定。 本地代码极易被用户从安装包中解包提取,除了配置控制流平坦化与字符串加密外,还可配置域名或宿主环境锁定,增加搬运和破解的技术壁垒。
避坑指南:SourceMap 的致命漏洞
在工程化发布过程中,许多团队虽然引入了高强度的 javascript-obfuscator,却疏忽将 .map 源码映射文件同步上传到了生产环境 CDN 上。逆向分析人员只需在浏览器中打开 SourceMap,混淆效果瞬间化为乌有。请务必配置服务器策略阻断外部对 .map 文件的访问,或仅将映射文件上传至私有监控系统(如 Sentry)后从公开目录删除。
五、总结
Terser 与 javascript-obfuscator 分别代表了现代前端构建领域在“性能效率”与“代码安全”两个不同维度的极致探索。Terser 是每一个线上项目必备的基础设施,负责把代码压缩到极致;而 javascript-obfuscator 则是应对逆向攻击的特种装甲,负责对高危逻辑进行对抗加固。
在实际架构设计中,理清两者的边界,杜绝“全量无脑混淆”带来的性能灾难,坚持“分层隔离、重点加固”的工程法则,才能在保证用户体验的同时,筑牢前端代码的安全防线。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章